#配置内网接口IP
ciscoasa>en
Password:
ciscoasa#conf t
ciscoasa(config)#int g1/1
ciscoasa(config-if)#nameif inside
INFO: Security level for "inside" set to 100 by default.
ciscoasa(config-if)#security-level 100
ciscoasa(config-if)#nameif inside
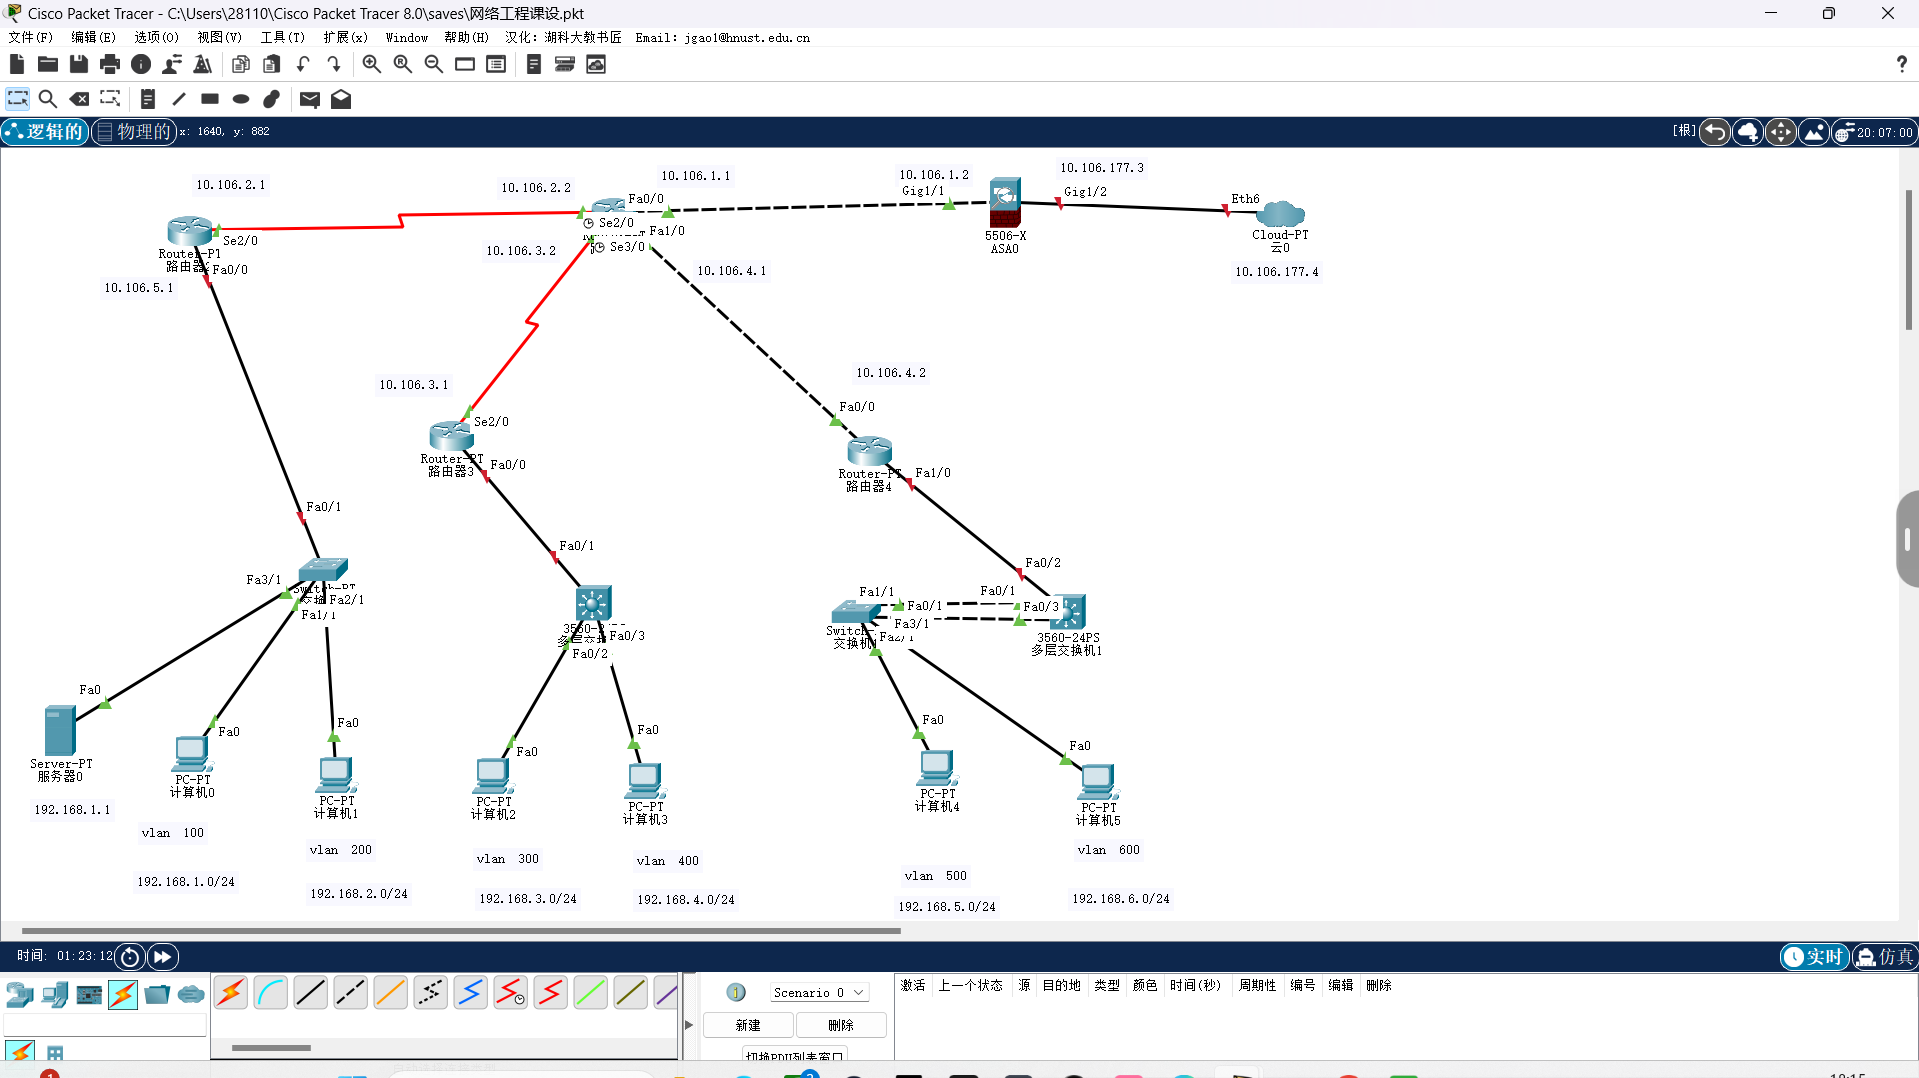
ciscoasa(config-if)#ip add 10.106.1.2 255.255.255.0
ciscoasa(config-if)#no sh

#配置外网接口IP
ciscoasa(config-if)#int g1/2
ciscoasa(config-if)#security-level 0
ciscoasa(config-if)#nameif outside
ciscoasa(config-if)#ip add 10.106.177.3 255.255.255.0
ciscoasa(config-if)#no sh
4.2 配置核心路由器1(DCR2600)
点击查看代码
#配置端口IP
Router>en
Router#conf t
Enter configuration commands, one per line. End with CNTL/Z.
Router(config)#int s2/0
Router(config-if)#ip add 10.106.2.2 255.255.255.0
Router(config-if)#no sh
Router(config-if)#int s3/0
Router(config-if)#ip add 10.106.3.2 255.255.255.0
Router(config-if)#no sh
Router(config-if)#int f1/0
Router(config-if)#ip add 10.106.4.1 255.255.255.0
Router(config-if)#no sh
Router(config-if)#int f0/0
Router(config-if)#ip add 10.106.1.1 255.255.255.0
Router(config-if)#no sh
Router(config-if)#ex
Router(config)#router ospf 1
Router(config-router)#net 10.106.2.0 0.0.0.255 area 0
02:08:02: %OSPF-5-ADJCHG: Process 1, Nbr 192.168.2.1 on Serial2/0 from LOADING to FULL, Load
Router(config-router)#net 10.106.3.0 0.0.0.255 area 0
Router(config-router)#net 10.106.4.0 0.0.0.255 area 0
Router(config-router)#net 10.106.1.0 0.0.0.255 area 0
4.3 配置接入层路由器2(DCR1700)
点击查看代码
#配置端口IP
Router>en
Router#conf t
Enter configuration commands, one per line. End with CNTL/Z.
Router(config)#int s2/0
Router(config-if)#ip add 10.106.2.1 255.255.255.0
Router(config-if)#no sh
#Router(config-if)#int f0/0
#Router(config-if)#ip add 10.106.5.1 255.255.255.0
#Router(config-if)#ex
#多配置了(用no ip add可以撤销配置)

Router(config)#int f0/0
Router(config-if)#int f0/0.100
Router(config-subif)#encapsulation dot1q 100
Router(config-subif)#ip add 192.168.1.1 255.255.255.0
Router(config-subif)#no sh
Router(config-subif)#int f0/0.200
Router(config-subif)#encapsulation dot1q 200
Router(config-subif)#ip add 192.168.2.1 255.255.255.0
Router(config-subif)#no sh
Router(config-subif)#ex
Router(config)#interface F0/0
Router(config-if)#no shutdown
Router(config-if)#ex
Router(config)#router ospf 1
Router(config-router)#net 192.168.1.0 0.0.0.255 area 0
Router(config-router)#net 192.168.2.0 0.0.0.255 area 0
Router(config-router)#net 10.106.2.0 0.0.0.255 area 0
4.4 配置接入层路由器3(DCR1700)
点击查看代码
#配置端口IP
Router>en
Router#conf t
Enter configuration commands, one per line. End with CNTL/Z.
Router(config)#int s2/0
Router(config-if)#ip add 10.106.3.1 255.255.255.0
Router(config-if)#no sh
Router(config-if)#int f0/0.300
Router(config-subif)#encapsulation dot1Q 300
Router(config-subif)#ip add 192.168.3.3 255.255.255.0
Router(config-subif)#no sh
Router(config-subif)#int f0/0.400
Router(config-subif)#encapsulation dot1Q 400
Router(config-subif)#ip add 192.168.4.3 255.255.255.0
Router(config-subif)#no sh
Router(config-subif)#ex
Router(config)#router ospf 1
Router(config-router)#net 192.168.3.0 0.0.0.255 area 0
Router(config-router)#net 192.168.4.0 0.0.0.255 area 0
Router(config-router)#net 10.106.3.0 0.0.0.255 area 0
4.5 配置接入层路由器4(DCR1700)
点击查看代码
#配置端口IP
Router>en
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#int f0/0
Router(config-if)#ip add 10.106.4.2 255.255.255.0
Router(config-if)#no sh
Router(config-subif)#int f1/0.500
Router(config-subif)#enc
Router(config-subif)#encapsulation dot
Router(config-subif)#encapsulation dot1Q 500
Router(config-subif)#ip add 192.168.5.2 255.255.255.0
Router(config-subif)#no sh
Router(config-subif)#int f1/0.600
Router(config-subif)#encapsulation dot1Q 600
Router(config-subif)#ip add 192.168.6.2 255.255.255.0
Router(config-subif)#no sh
Router(config-subif)#int f1/0
Router(config-if)#no sh
Router(config-if)#ex
Router(config)#router ospf 1
Router(config-router)#net 192.168.5.0 0.0.0.255 area 0
Router(config-router)#net 192.168.6.0 0.0.0.255 area 0
Router(config-router)#net 10.106.4.0 0.0.0.255 area 0
4.6 交换机0(SW1)
点击查看代码
#划分VLAN
Switch>en
Switch#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#vlan 100
Switch(config-vlan)#name Users_VLAN100
Switch(config-vlan)#vlan 200
Switch(config-vlan)#name Users_VLAN200
Switch(config-vlan)#int vlan 100
Switch(config-if)#
%LINK-5-CHANGED: Interface Vlan100, changed state to up

Switch(config-if)#ip add 192.168.1.2 255.255.255.0
Switch(config-if)#no sh
Switch(config-if)#int vlan 200
Switch(config-if)#
%LINK-5-CHANGED: Interface Vlan200, changed state to up

Switch(config-if)#ip add 192.168.2.1 255.255.255.0
Switch(config-if)#no sh
Switch(config-if)#int f3/1
Switch(config-if)#sw mode access
Switch(config-if)#sw access vlan 100
Switch(config-if)#
%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan100, changed state to up

Switch(config-if)#no sh
Switch(config-if)#
Switch(config-if)#int f1/1
Switch(config-if)#sw mode access
Switch(config-if)#sw access vlan 100
Switch(config-if)#no sh
Switch(config-if)#int f2/1
Switch(config-if)#sw mode access
Switch(config-if)#sw access vlan 200
Switch(config-if)#
%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan200, changed state to up

Switch(config-if)#no sh
Switch(config-if)#int f0/1
Switch(config-if)#sw mode trunk
Switch(config-if)#sw trunk allowed vlan 100,200
Switch(config-if)#no sh
4.7 多层交换机0(SW3)
点击查看代码
Switch>en
Switch#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#vlan 300
Switch(config-vlan)#name Users_VLAN300
Switch(config-vlan)#vlan 400
Switch(config-vlan)#name Users_VLAN400
Switch(config-vlan)#int vlan 300
Switch(config-if)#
%LINK-5-CHANGED: Interface Vlan300, changed state to up

Switch(config-if)#ip add 192.168.3.1 255.255.255.0
Switch(config-if)#no sh
Switch(config-if)#int vlan 400
Switch(config-if)#
%LINK-5-CHANGED: Interface Vlan400, changed state to up

Switch(config-if)#ip add 192.168.4.1 255.255.255.0
Switch(config-if)#no sh
Switch(config-if)#int f0/2
Switch(config-if)#sw mode access
Switch(config-if)#sw access vlan 300
Switch(config-if)#
%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan300, changed state to up

Switch(config-if)#no sh
Switch(config-if)#int f0/3
Switch(config-if)#sw mode access
Switch(config-if)#sw access vlan 400
Switch(config-if)#
%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan400, changed state to up

Switch(config-if)#no sh
Switch(config-if)#int f0/1
Switch(config-if)#switchport trunk encapsulation dot1q
Switch(config-if)#switchport mode trunk
Switch(config-if)#sw trunk allowed vlan 300,400
Switch(config-if)#no sh
Switch(config-if)#exit
4.8 交换机1(SW2)
点击查看代码
Switch>en
Switch#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#no spanning-tree vlan 1
Switch(config)#int port-channel 1
Switch(config-if)#exit
Switch(config)#int range f0/1-2
Switch(config-if-range)#sw mode trunk
Switch(config-if)#ex
Switch(config)#int port-channel 1
Switch(config-if-range)#channel-group 1 mode on
Switch(config-if-range)#end
Switch#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#vlan 500
Switch(config-vlan)#name USERS_500
Switch(config-vlan)#vlan 600
Switch(config-vlan)#name USERS_600
Switch(config-vlan)#int vlan 500
Switch(config-if)#
%LINK-5-CHANGED: Interface Vlan500, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan500, changed state to up

Switch(config-if)#ip add 192.168.5.1 255.255.255.0
Switch(config-if)#no sh
Switch(config-if)#int vlan 600
Switch(config-if)#
%LINK-5-CHANGED: Interface Vlan600, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan600, changed state to up

Switch(config-if)#ip add 192.168.6.1 255.255.255.0
Switch(config-if)#no sh
Switch(config-if)#int f0/3
Switch(config-if)#sw mode acc
Switch(config-if)#sw acc vlan 500
Switch(config-if)#no sh
Switch(config-if)#int f0/4
Switch(config-if)#sw mode acc
Switch(config-if)#sw acc vlan 600
Switch(config-if)#no sh
Switch(config-if)#int range f0/1-2
Switch(config-if-range)#sw trunk allowed vlan 500,600
4.9 多层交换机1(SW4)
点击查看代码
Switch>en
Switch#show vlan
Switch#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#no spanning-tr vlan 1
Switch(config)#end
Switch#
%SYS-5-CONFIG_I: Configured from console by console

Switch#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#int port-channel 1
Switch(config-if)#int range f0/1-2
Switch(config-if-range)#channel-group 1 mode on
Switch(config-if-range)#end
Switch(config)#interface FastEthernet0/3
Switch(config-if)#switchport trunk encapsulation dot1q
Switch(config-if)#switchport mode trunk
Switch(config)#interface FastEthernet0/2
Switch(config-if)#switchport trunk encapsulation dot1q
Switch(config-if)#switchport mode trunk
Switch(config-if)#end
Switch#configure terminal
Switch(config)#interface FastEthernet0/1
Switch(config-if)#switchport trunk encapsulation dot1q
Switch(config-if)#switchport mode trunk
Switch(config-if)#sw trunk allowed vlan 500,600


评论(0)
暂无评论