
前言
通过之前的学习,我们已经对 C 语言中 栈的地址以及指针的地址做了充分了解。接下来,通过几个小实验,让我们更加了解一下漏洞吧
http://blog.kunkunxiaomao.top/?p=321
http://blog.kunkunxiaomao.top/?p=302
格式化字符串漏洞实验
同样的,我们利用一个小程序来判断
#include <stdio.h>

void fmt_demo(char *input){
        printf(input);
}

int main(){
        char user_input[32] = "%x %x %x %x";
        fmt_demo(user_input);
        return 0;
}
~
我们对其编译
gcc geshihua.c -o geshihua随后运行
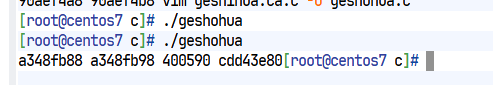
这段代码做了什么呢?
我们的 main 函数将一个格式化字符串“%x %x %x %x”传给了 fmt_demo,而 fmt_demo 直接把它交给了 printf。printf(input) 这种用法,本质上是 printf("%x %x %x %x")。printf 看到格式符 %x 后,会预期后面有对应的参数(整数值),但并没有提供。于是,printf 只能从栈上“抓取”接下来位置的数据,并把它们当作整数以十六进制打印出来。
我们利用 gdb 进行调试,首先进行编译
gcc -g -o geshihua geshihua.c -fno-stack-protector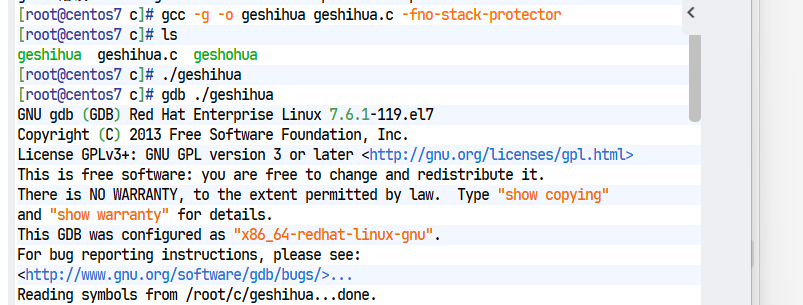
在 fmt_demo 处打断点
(gdb) break fmt_demo
Breakpoint 1 at 0x400539: file geshihua.c, line 4.
(gdb) run
Starting program: /root/c/./geshihua

Breakpoint 1, fmt_demo (input=0x7fffffffe410 "%x %x %x %x") at geshihua.c:4
4               printf(input);
Missing separate debuginfos, use: debuginfo-install glibc-2.17-326.el7_9.3.x86_64
查看汇编代码
(gdb) disassemble fmt_demo
Dump of assembler code for function fmt_demo:
   0x000000000040052d <+0>:     push   %rbp
   0x000000000040052e <+1>:     mov    %rsp,%rbp
   0x0000000000400531 <+4>:     sub    $0x10,%rsp
   0x0000000000400535 <+8>:     mov    %rdi,-0x8(%rbp)    ;参数 input 存入栈
=> 0x0000000000400539 <+12>:    mov    -0x8(%rbp),%rax    ; 取出 input
   0x000000000040053d <+16>:    mov    %rax,%rdi          ; 准备调用 printf
   0x0000000000400540 <+19>:    mov    $0x0,%eax
   0x0000000000400545 <+24>:    callq  0x400410 <printf@plt>
   0x000000000040054a <+29>:    leaveq
   0x000000000040054b <+30>:    retq
End of assembler dump.
查看栈布局
(gdb) break *0x0000000000400545  # 在 call printf 前停下
(gdb) continue
(gdb) x/20x $rsp  # 查看栈顶开始的20个8字节(64位)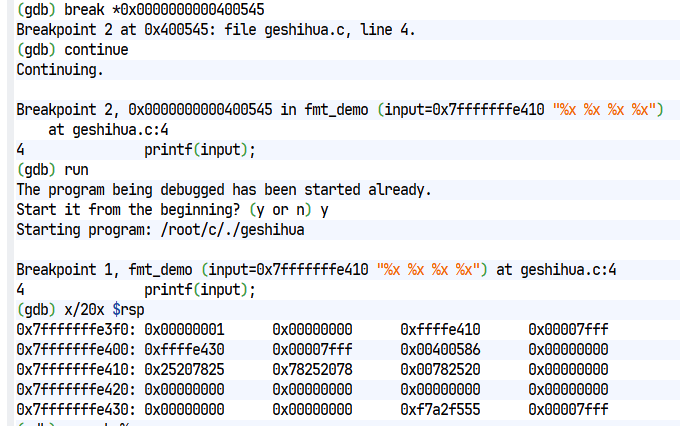
从 0x7fffffffe410 开始,就是 user_input 数组:
(gdb) x/8x 0x7fffffffe410
0x7fffffffe410: 0x25207825      0x78252078      0x00782520      0x00000000
解码一下:
0x25207825="% x%"的 ASCII(%x的排列)0x78252078=x% x的 ASCII0x00782520= 字符串结束符和%x的剩余部分
用字符方式查看更直观:
(gdb) x/s 0x7fffffffe410
0x7fffffffe410: "%x %x %x %x"
所以其漏洞原理:攻击者如果能控制 input 的内容(比如让程序读取用户输入),就可以通过精心构造的 %x、%n 等格式符,实现读取任意内存数据,甚至向任意地址写入数据(利用 %n),从而劫持程序控制流。
缓冲区溢出实验
#include <stdio.h>
#include <string.h>

void overflow_demo(){
        char buf[8];
        int secret = 0x12345678;
        printf("secret addr: %p\n",&secret);
        strcpy(buf,"1234567890ABCDEF");
        printf("buf:%s\n",buf);
        printf("secret:0x%x\n",secret);
}

int main(){
        overflow_demo();
        return 0;
}
编译后执行
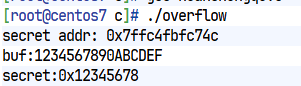
又回到了,字节补充不够导致无法溢出的情况
(gdb) info  frame
Stack level 0, frame at 0x7fffffffe420:
 rip = 0x400552 in overflow_demo (huanchongqu.c:8); saved rip 0x4005af
 called by frame at 0x7fffffffe430
 source language c.
 Arglist at 0x7fffffffe410, args:
 Locals at 0x7fffffffe410, Previous frame's sp is 0x7fffffffe420
 Saved registers:
  rbp at 0x7fffffffe410, rip at 0x7fffffffe418
(gdb) x/20x $rsp
0x7fffffffe3f0: 0x00000001      0x00000000      0x00000000      0x12345678
0x7fffffffe400: 0x004005c0      0x00000000      0x00400440      0x00000000
0x7fffffffe410: 0xffffe420      0x00007fff      0x004005af      0x00000000
0x7fffffffe420: 0x00000000      0x00000000      0xf7a2f555      0x00007fff
0x7fffffffe430: 0x00000000      0x00000020      0xffffe508      0x00007fff
(gdb) (gdb) x/x 0x7fffffffe3fc
Undefined command: "".  Try "help".
(gdb)  x/x 0x7fffffffe3fc
0x7fffffffe3fc: 0x12345678
(gdb) next
9               printf("buf:%s\n",buf);
(gdb)  x/x 0x7fffffffe3fc
0x7fffffffe3fc: 0x12345678
(gdb) x/s 0x7fffffffe3c0
0x7fffffffe3c0: ""
又一次失败告终,/(ㄒoㄒ)/~~

评论(0)
暂无评论