boxmoe_header_banner_img

困困小猫の秘密基地

加载中

文章导读

深入理解C语言指针与HTTP协议


avatar
kunkunxiaomao 2026年2月25日 79

引言

在上一篇文章中,我们通过实验亲眼看到了栈的布局和TCP状态转换。今天,我们将在此基础上,深入理解指针的本质操作,并探索建立在TCP之上的HTTP协议报文结构。

指针 & 栈的地址

依旧通过一个程序来探究其的本质

#include <stdio.h>

void test() {
    int x = 10;
    int y = 20;
    int *p = &x;
    printf("x addr: %p, *p = %d\n", &x, *p);
    p++;
    printf("下一个地址: %p\n", p);
}

int main() {
    int a = 1, b = 2;
    int *pa = &a;
    printf("a addr: %p, *pa = %d\n", &a, *pa);
    test();
    return 0;
}

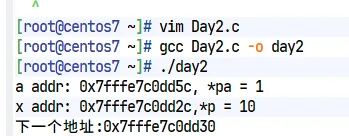
将其运行

我们不难发现和推测:

  1. 指针加1后地址在变大
  2. 变量地址和栈的增长方向
  3. 指针是程序判断内存空间的一个方法;而栈是存放内存的方法

可这些产生的原因以及准确的解释又是什么呢?随着博主的脚本往下看叭!

指针为什么+1地址变大?

当我们写

int *p = &x;
p++;

我们要知道的是 p++不是加 1 字节,而是加 sizeof(int) 即 4 字节。所以地址自然是变大的。但指针的移动方向和栈增长方向没有直接关系,它只是“线性向高地址移动”。

为什么变量地址和栈增长方向相反?

在 x86_64 上,栈从高地址向低地址增长,新的栈帧会让 $rsp 变小。所以我们看到:

a addr: 0x7fffffffe42c
b addr: 0x7fffffffe428

之后声明的变量在更低的地址,这不是“反相关”,而是因为栈是向下生长的,所以新分配的空间地址更小。

指针和栈到底是什么关系呢?

指针 —– 记录内存地址的变量

栈 —– 一块用于存储函数调用数据的内存区域

其本质区别为

概念本质
指针一种变量类型(存地址)
栈一种内存分配机制
堆另一种内存分配机制
数组一段连续内存

而内存的管理则是:

  • 栈(自动管理)
  • 堆(malloc/free)
  • 操作系统

缓冲区溢出实验

虽然,失败了,但是我们依旧可以发现一些东西。同样利用一个程序来判断

#include <stdio.h>
#include <string.h>

void overflow() {
    char buf[8];
    strcpy(buf, "1234567890"); // 故意超过数组长度
    printf("buf: %s\n", buf);
}

int main() {
    overflow();
    return 0;
}

我们利用 gdb 进行判断

(gdb) info frame

Stack level 0, frame at 0x7fffffffe430:

rip = 0x400535 in overflow (Day2_2.c:6); saved rip 0x400576

called by frame at 0x7fffffffe440

source language c.

Arglist at 0x7fffffffe420, args:

Locals at 0x7fffffffe420, Previous frame's sp is 0x7fffffffe430

Saved registers:

rbp at 0x7fffffffe420, rip at 0x7fffffffe428

(gdb) x/20bx $rbp-16

0x7fffffffe410: 0x80    0x05    0x40    0x00    0x00    0x00    0x00    0x00

0x7fffffffe418: 0x40    0x04    0x40    0x00    0x00    0x00    0x00    0x00

0x7fffffffe420: 0x30    0xe4    0xff    0xff

(gdb) next

7               printf("buf: %s\n",buf);

(gdb) next

buf: 1234567890

8       }

(gdb) info frame

Stack level 0, frame at 0x7fffffffe430:

rip = 0x400566 in overflow (Day2_2.c:8); saved rip 0x400576

called by frame at 0x7fffffffe440

source language c.

Arglist at 0x7fffffffe420, args:

Locals at 0x7fffffffe420, Previous frame's sp is 0x7fffffffe430

Saved registers:

rbp at 0x7fffffffe420, rip at 0x7fffffffe428

(gdb) x/20bx $rbp-16

0x7fffffffe410: 0x31    0x32    0x33    0x34    0x35    0x36    0x37    0x38

0x7fffffffe418: 0x39    0x30    0x00    0x00    0x00    0x00    0x00    0x00

0x7fffffffe420: 0x30    0xe4    0xff    0xff

(gdb) next

main () at Day2_2.c:12

12              return 0;

(gdb) x/20bx $rbp-16

0x7fffffffe420: 0x30    0xe4    0xff    0xff    0xff    0x7f    0x00    0x00

0x7fffffffe428: 0x76    0x05    0x40    0x00    0x00    0x00    0x00    0x00

0x7fffffffe430: 0x00    0x00    0x00    0x00

(gdb) info frame

Stack level 0, frame at 0x7fffffffe440:

rip = 0x400576 in main (Day2_2.c:12); saved rip 0x7ffff7a2f555

source language c.

Arglist at 0x7fffffffe430, args:

Locals at 0x7fffffffe430, Previous frame's sp is 0x7fffffffe440

Saved registers:

rbp at 0x7fffffffe430, rip at 0x7fffffffe438

(gdb) next

13      }

(gdb) info frame

Stack level 0, frame at 0x7fffffffe440:

rip = 0x40057b in main (Day2_2.c:13); saved rip 0x7ffff7a2f555

source language c.

Arglist at 0x7fffffffe430, args:

Locals at 0x7fffffffe430, Previous frame's sp is 0x7fffffffe440

Saved registers:

rbp at 0x7fffffffe430, rip at 0x7fffffffe438

(gdb) x/20bx $rbp-16

0x7fffffffe420: 0x30    0xe4    0xff    0xff    0xff    0x7f    0x00    0x00

0x7fffffffe428: 0x76    0x05    0x40    0x00    0x00    0x00    0x00    0x00

0x7fffffffe430: 0x00    0x00    0x00    0x00

(gdb) next

0x00007ffff7a2f555 in __libc_start_main () from /lib64/libc.so.6

(gdb) x/20bx $rbp-16

0xfffffffffffffff0:     Cannot access memory at address 0xfffffffffffffff0

(gdb)

我们可以发现 溢出并没有覆盖返回地址,这是为什么呢?

一、先看 strcpy 之后的栈

当我在 overflow 里执行完 strcpy 之后:

0x7fffffffe410: 31 32 33 34 35 36 37 38
0x7fffffffe418: 39 30 00 00 00 00 00 00
0x7fffffffe420: 30 e4 ff ff

也就是说

buf[0] ~ buf[7] = 1~8
buf 后面继续写入了 9 0 \0

二、有没有覆盖地址

根据 info frame:

rbp at 0x7fffffffe420   ----> 保存的 rbp
rip at 0x7fffffffe428   ----> 保存的返回地址

而我的字符串只写到了:

0x7fffffffe418 ~ 0x7fffffffe41A

其最多就到

0x7fffffffe418 + 3 字节

根本就没有到

0x7fffffffe420

所以此时没覆盖 rbp,更没有覆盖 rip。于是不禁发出疑问—-为什么没有覆盖?

因为编译器给 buf 留了额外空间,此时程序写的时候,我们以为的布局是

buf[8]
rbp
rip

但实际可能是

buf[8]
padding(8字节)
rbp
rip

编译器为了:

  • 16 字节对齐
  • ABI 要求
  • 栈优化

插入了额外的空间。所以

buf 在 0x...e410
rbp 在 0x...e420

中间差了 16 字节。如想完成实验,其实只需要:确认 buf 到 rip 的偏移量‘写够那么多字节。此时只需再加 8 字节到 rip:

16 + 8 = 24 字节

于是乎,理论上写超过 24 字节才能覆盖返回地址。

总结

我们可以得到以下结论:

  1. 栈是连续内存
  2. 溢出会向高地址写
  3. 是否能覆盖返回地址取决于:
    • 编译器布局
    • 对齐
    • 偏移量

HTTP 协议与 DNS 解析

TCP

首先,让我们回顾一下 TCP。

状态转换

客户端                       服务端
CLOSED                       LISTEN
   |                            ^
   |  SYN                       |
   v                            |
SYN-SENT ------------------> SYN-RECEIVED
   |                            ^
   |  SYN+ACK                   |
   v                            |
ESTABLISHED <----------------- ESTABLISHED
   |                            |
   |  FIN                       |
   v                            v
FIN-WAIT-1 ----------------> CLOSE-WAIT
   |                            ^
   v                            |
FIN-WAIT-2 ----------------> LAST-ACK
   |                            ^
   v
TIME-WAIT
   |
   v
CLOSED

为什么是 2 MSL?

第一个 MSL 是为了确保最后的 ACK 能达到对方;而第二个 MSL 是等待旧报文完全从网络消失,防止新连接误接收到老数据

HTTP 协议

HTTP 报文是由 HTTP 请求行 + Header + Body 组成。它是一种无状态的协议。

其流程可分为以下步骤:

  1. 用户触发请求(客户端发起意图)
  2. 解析 URL(确认目标服务器与资源路径)
[协议]://[域名/IP]:[端口]/[路径]?[拆性能参数]#[锚点]
  • 协议:http(或https)
  • 域名/IP:www.example.com
  • 端口:80
  • 路径:/path/file.html
  • 查询参数:?id=1
  • 锚点:#top
  1. DNS域名解析(将域名转换为 IP 地址)
  2. 建立 TCP 连接
  3. 客户端构建并发送 HTTP 请求报文
    • 请求行(格式:[请求方法][请求 URI][HTTP 版本])
      • 请求方法:表示客户端对资源的操作意图,常见包括
        • GET:获取资源
        • POST:提交数据
        • PUT:更新资源
        • DELETE:删除资源
        • HEAD:类似 GET,但只返回响应头
      • 请求 URI:服务器上的资源路径
      • HTTP 版本:如HTTP/1.1、HTTP/2
    • 请求头(列出比较重要的)
      • Cookie:客户端存储的键值对(如sessionid=abc123,用于身份识别,由服务器通过Set-Cookie设置)
      • X-Forwarded-For:记录客户的真实 IP 地址
      • User-Agent:客户端标识
      • Host:目标域名
      • Referer:你从哪过来的(防盗链->爬虫用的比较多)
    • 空行(一个单独的CRLF,用于分隔请求头和请求体)
    • 请求体(可选,仅在POST/PUT等方式中存在,用于传递数据)
      • 表单数据
      • JSON 数据
  4. 服务器构建并并送 HTTP 响应报文
    • 状态行(格式:[HTTP 版本][状态码][原因短语])
      • HTTP 版本:如HTTP/1.1
      • 状态码:3 位数字,表示请求处理结果,分为 5 类:
        • 200:OK
        • 302:Found(重定向)
        • 401:弹窗让你输密码,可以试试爆破
        • 403:没权限,看看能不能 X-Forwarded-for:127.0.0.1
        • 404:没这文件
        • 500:网站崩了
  5. 响应头(传递服务器信息、响应附加条件)
    • 空行
    • 响应体(服务器返回的实际资源内容)
  6. 客户端接收并解析响应
  7. 关闭或复用 TCP 连接

DNS 协议

 <<>> DiG 9.18.39-0ubuntu0.24.04.2-Ubuntu <<>> www.baidu.com +trace
;; global options: +cmd
.                       2494    IN      NS      g.root-servers.net.
.                       2494    IN      NS      f.root-servers.net.
.                       2494    IN      NS      e.root-servers.net.
.                       2494    IN      NS      d.root-servers.net.
.                       2494    IN      NS      c.root-servers.net.
.                       2494    IN      NS      b.root-servers.net.
.                       2494    IN      NS      a.root-servers.net.
.                       2494    IN      NS      m.root-servers.net.
.                       2494    IN      NS      l.root-servers.net.
.                       2494    IN      NS      k.root-servers.net.
.                       2494    IN      NS      j.root-servers.net.
.                       2494    IN      NS      i.root-servers.net.
.                       2494    IN      NS      h.root-servers.net.
;; Received 239 bytes from 127.0.0.53#53(127.0.0.53) in 31 ms

;; UDP setup with 2001:500:2f::f#53(2001:500:2f::f) for www.baidu.com failed: network unreachable.
;; no servers could be reached
;; UDP setup with 2001:500:2f::f#53(2001:500:2f::f) for www.baidu.com failed: network unreachable.
;; no servers could be reached
;; UDP setup with 2001:500:2f::f#53(2001:500:2f::f) for www.baidu.com failed: network unreachable.
com.                    172800  IN      NS      a.gtld-servers.net.
com.                    172800  IN      NS      b.gtld-servers.net.
com.                    172800  IN      NS      c.gtld-servers.net.
com.                    172800  IN      NS      d.gtld-servers.net.
com.                    172800  IN      NS      e.gtld-servers.net.
com.                    172800  IN      NS      f.gtld-servers.net.
com.                    172800  IN      NS      g.gtld-servers.net.
com.                    172800  IN      NS      h.gtld-servers.net.
com.                    172800  IN      NS      i.gtld-servers.net.
com.                    172800  IN      NS      j.gtld-servers.net.
com.                    172800  IN      NS      k.gtld-servers.net.
com.                    172800  IN      NS      l.gtld-servers.net.
com.                    172800  IN      NS      m.gtld-servers.net.
com.                    86400   IN      DS      19718 13 2 8ACBB0CD28F41250A80A491389424D341522D946B0DA0C0291F2D3D7 71D7805A
com.                    86400   IN      RRSIG   DS 8 1 86400 20260212050000 20260130040000 21831 . mioL1VIQ4yewjWwM6ErcYwlOF2j2FPBgqc55lrBJuh5C64MkGD6MeuLE TJ0n8vTqgK1Xm66/r7YF2K8/czr9odvu/brkVjtSa3XmVIVpcbYm4LkK wKJ14WlUG9ky8JJLuv5WeMjcRaJT6m3q37/Mea27Vtv0+GVhrJ3Z+KBZ c/ztcJRRWDZV+AARcVbuNZ3i1F/4ulC2xIV4tCuyOfiWQCASIsVJKVJJ soshTwp3Kz8CTHNGAGpK1SCQtVoGfI/0x/I0n1LsaiuFzoef45lgGiMh XwEF6GTMlgDd5ieyjkbkzPfqyoyj8tKuJ6O4+m1nwqY7ogOAwPZlGFxG GB7oFw==
;; Received 1173 bytes from 198.97.190.53#53(h.root-servers.net) in 240 ms

;; communications error to 192.54.112.30#53: timed out
;; UDP setup with 2001:500:856e::30#53(2001:500:856e::30) for www.baidu.com failed: network unreachable.
;; UDP setup with 2001:502:7094::30#53(2001:502:7094::30) for www.baidu.com failed: network unreachable.
;; communications error to 192.35.51.30#53: timed out
baidu.com.              172800  IN      NS      ns2.baidu.com.
baidu.com.              172800  IN      NS      ns3.baidu.com.
baidu.com.              172800  IN      NS      ns4.baidu.com.
baidu.com.              172800  IN      NS      ns1.baidu.com.
baidu.com.              172800  IN      NS      ns7.baidu.com.
CK0POJMG874LJREF7EFN8430QVIT8BSM.com. 900 IN NSEC3 1 1 0 - CK0Q3UDG8CEKKAE7RUKPGCT1DVSSH8LL NS SOA RRSIG DNSKEY NSEC3PARAM
CK0POJMG874LJREF7EFN8430QVIT8BSM.com. 900 IN RRSIG NSEC3 13 2 900 20260203002713 20260126231713 35511 com. bTdDPRr2AKmY55XgS2AYbKVp7QYc8GHPp+ix6JYteFj61N3dGW7n2Q+l 4C5wvliRwczTaDArpgeWQTIiOxENxQ==
HPVV29Q0FN49O570JOCRN5TC71R0FE5P.com. 900 IN NSEC3 1 1 0 - HPVV6R16UOVJ2R5VFOVRGPCVJ6O2KMD9 NS DS RRSIG
HPVV29Q0FN49O570JOCRN5TC71R0FE5P.com. 900 IN RRSIG NSEC3 13 2 900 20260206005200 20260129234200 35511 com. JXx4MWDu5FL+zZEtHPM3ouS7mG3NBp7rE4aoSx+47OMV++Z8YjVX8yIO 36VBHCwdXbL8G8LMPGpw+gUBlY6NGQ==
;; Received 713 bytes from 192.42.93.30#53(g.gtld-servers.net) in 703 ms

;; UDP setup with 240e:bf:b801:1002:0:ff:b024:26de#53(240e:bf:b801:1002:0:ff:b024:26de) for www.baidu.com failed: network unreachable.
www.baidu.com.          1200    IN      CNAME   www.a.shifen.com.
;; Received 100 bytes from 110.242.68.134#53(ns1.baidu.com) in 77 ms

逐步分析一下

第一步 :问候 根服务器

Received 1173 bytes from h.root-servers.netcom. IN NS a.gtld-servers.net ...
  • 解析:你的本地解析器(127.0.0.53)先去问了根服务器(. 代表根)。
  • 结果:根服务器说:“我不负责具体的域名,但我把管理 .com 的那 13 台服务器地址发给你,你自己去问吧。”

第二步:锁定 TLD 顶级域名服务器

Received 1173 bytes from h.root-servers.netcom. IN NS a.gtld-servers.net ...

  • 解析:你的电脑跑去问了 h.root-servers.net(根服务器之一)。
  • 结果:它返回了管理所有 .com 域名的 GTLD 服务器。
  • 细节:你还看到了一大串 RRSIG,那就是我们之前提到的 DNSSEC 数字签名,证明这个结果没被黑客篡改。

第三步:到达 权威服务器

Received 713 bytes from g.gtld-servers.netbaidu.com. IN NS ns1.baidu.com ...

  • 解析:你跑去问了管理 .com 的服务器。
  • 结果:它告诉了你百度自家的 权威 DNS 服务器 地址(ns1.baidu.com 到 ns7.baidu.com)。到这一步,我们已经接近真相了。

第四步: CNAME 别名

Received 100 bytes from 110.242.68.134#53(ns1.baidu.com) in 77 mswww.baidu.com. 1200 IN CNAME www.a.shifen.com.

  • 解析:你直接问了百度的权威服务器(110.242.68.134)。
  • 结果:正如你最后标注的“看这个”,百度告诉你:“www.baidu.com 只是个外号,它的真名(CNAME)叫 www.a.shifen.com。”

DNS 劫持原理

DNS 劫持的目标就是在任何一个查询环节,抢在真正的结果回来之前,给你一个假的 IP 地址。

由于 DNS 默认使用 UDP 协议(就像明信片,没封口),黑客只要能截获你的请求,就能伪造一个回信。

抓包看看

  • 第 99 行 (A 记录):问的是 IPv4 地址。
  • 第 101 行 (AAAA 记录):问的是 IPv6 地址。
  • 有趣的点:你会看到 99 和 101 行使用的是 IPv6 地址 (fe80::...) 进行对话的。这说明系统优先尝试通过 IPv6 链路去查 DNS。

看最后两行(105 和 106),这是 Standard query response (响应包)。

  • CNAME 再次现身:语雀和百度一样,也有别名。虽然你查的是 www.yuque.com,但它返回了一个长长的 CNAME(图中显示为 85ts3gom95mb7...)。
  • 逻辑闭环:
    • 你先发了 Query (请求)。
    • 服务器回了 Response (响应)。
    • 注意看包开头的 Transaction ID(比如 0xe811),请求和响应的 ID 必须完全一致。如果黑客想搞 DNS 劫持,他就必须猜中这个 ID 并抢先回包。


评论(0)

查看评论列表

暂无评论


发表评论

表情 颜文字
插入代码

欢迎来到小站哦~

avatar

困困小猫

常年看番、打游戏,宅属性满分。不过偶尔也会出去玩啦 我在这里还是个新手,各位大佬来访还请轻一点喷~orz 欢迎光临! 还有一定要看隐私政策哦!!!

66
文章
4
评论
2
用户