
先查看进程
ps -u root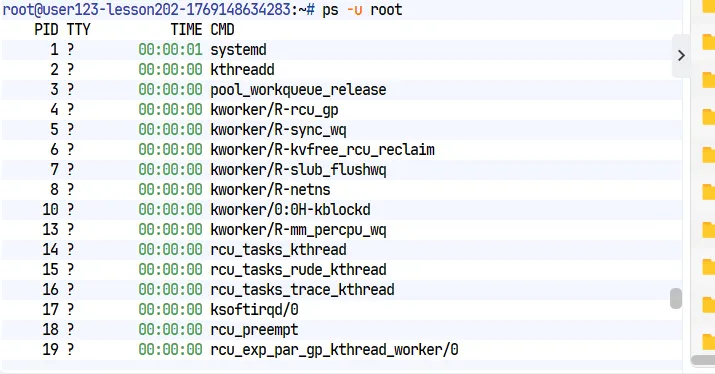
快速查看 CPU 占比高的进程
ps -eo pid,user,cmd,%cpu,%mem --sort=-%cpu | head -n 20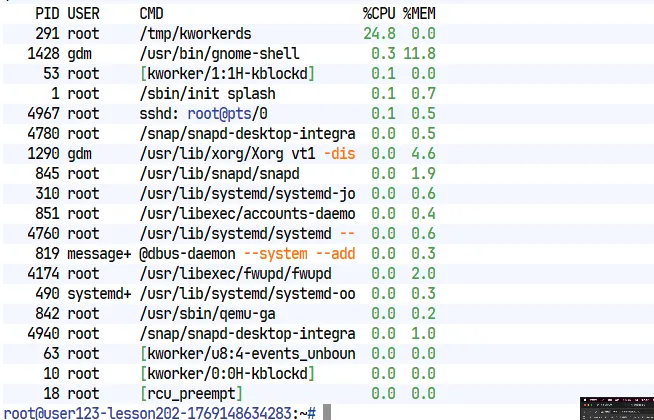
ps -aux | grep pid 查看进程信息
ps -aux | grep 291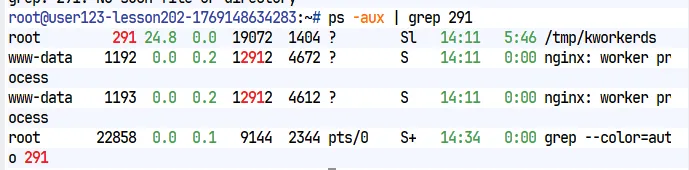
可以确定上传路径为 /tmp/kworkerds
pstree -asp pid 查看父子进程及命令
pstree -asp 291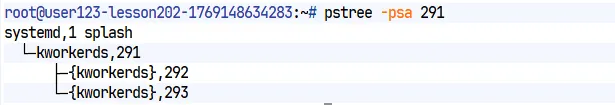
strace 直接抓 connect()
strace -f -p 291 -e trace=network重点看这些系统调用:
connect(sendto(recvfrom(socket(
如果它一旦尝试联网,你会看到类似:
connect(3, {sa_family=AF_INET, sin_port=htons(3333),
sin_addr=inet_addr("45.xxx.xxx.xxx")}, 16)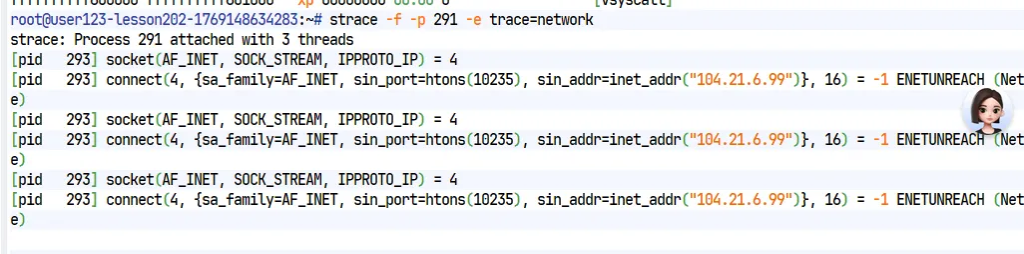
先进行 kill 掉矿工
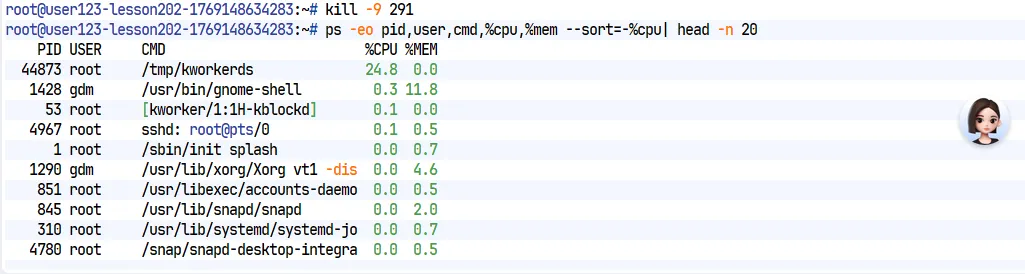
我们发现 kill 以后 依旧会产生一个新的矿工,此时就需要杀掉它的守护进程。为什么直接删不掉矿工呢,是因为
其典型逻辑为:
while true; do
  if ! pgrep kworkerds; then
    /tmp/kworkerds &
  fi
  sleep 10
done
我们进行搜索守护进程,寻找矿工的父进程
ps -o pid,ppid,cmd -p 44873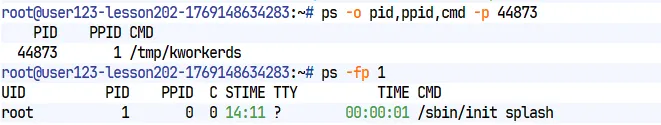
此时进行找 systemd 里有没有异常服务
systemctl list-units --type=service --all | grep -E "tmp|work|kworker|ds"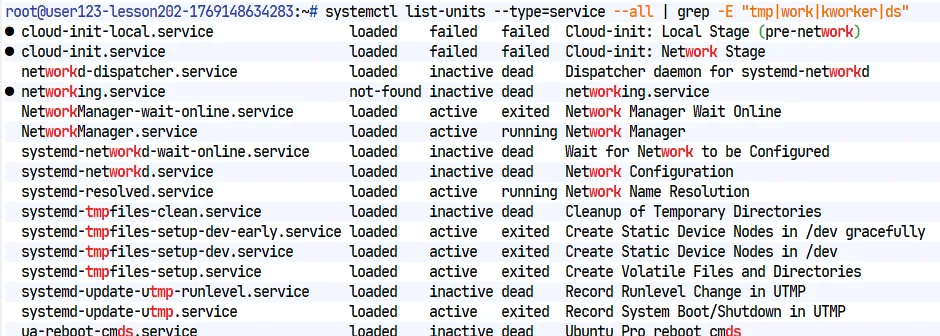
发现没有,接着寻找 cron 有没有异常服务
crontab -u root -l
crontab  -l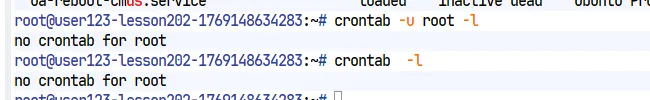
也没有怕,随后排查 systemd 自启动
systemctl list-unit-files | grep enabled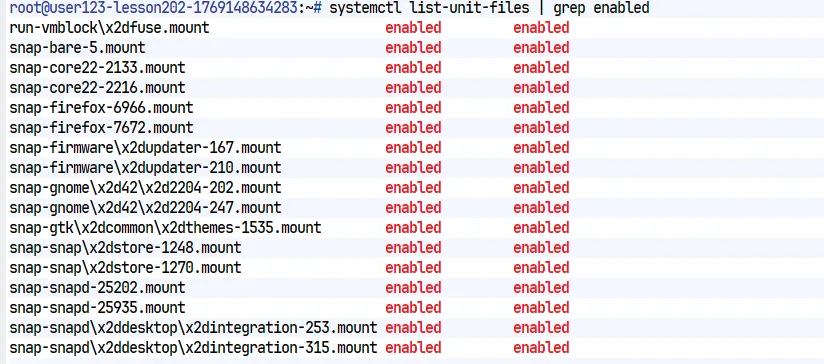
依旧没有。
systemd 查找残留投毒点
ls -l /etc/systemd/system/
ls -l /lib/systemd/system/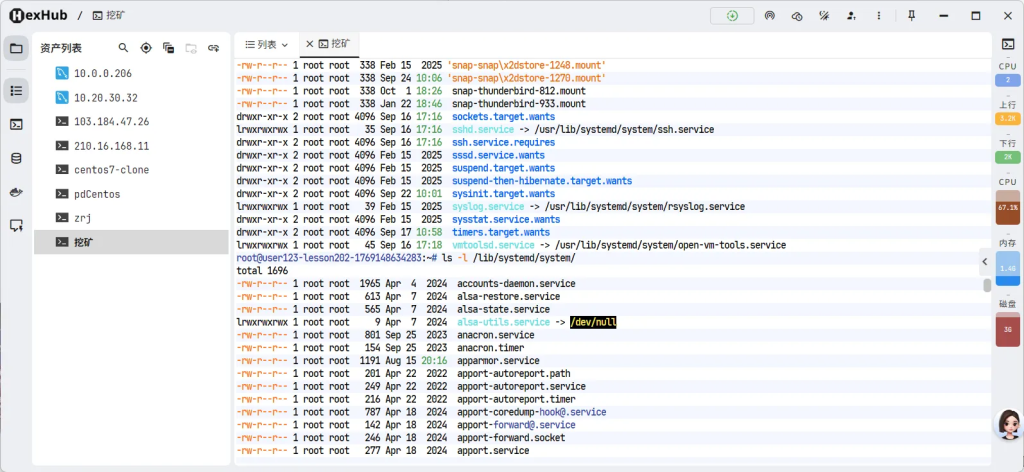
还是没有
查看用户级 systemd
ls -l /etc/systemd/user/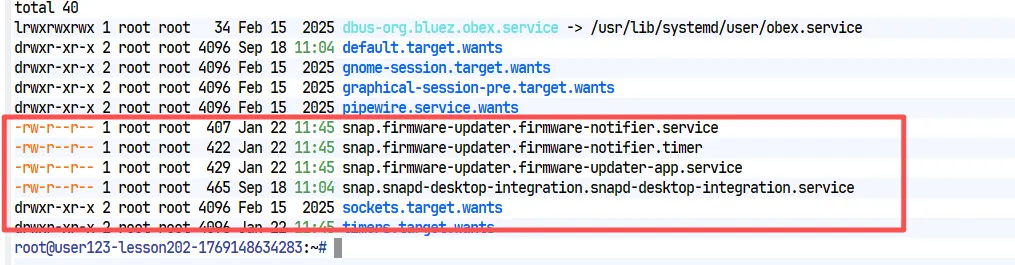
发现可疑时间点。
查看一下
root@user123-lesson202-1769148634283:/etc/systemd/system# cat /etc/systemd/user/snap.firmware-updater.firmware-notifier.service
[Unit]
# Auto-generated, DO NOT EDIT
Description=Service for snap application firmware-updater.firmware-notifier
X-Snappy=yes

[Service]
EnvironmentFile=-/etc/environment
ExecStart=/usr/bin/snap run --timer="00:00-24:00/8" firmware-updater.firmware-notifier
SyslogIdentifier=firmware-updater.firmware-notifier
Restart=on-failure
WorkingDirectory=/var/snap/firmware-updater/210
TimeoutStopSec=30
Type=simple
是系统正常文件
查看一下 cron
ls -l /etc/cron.*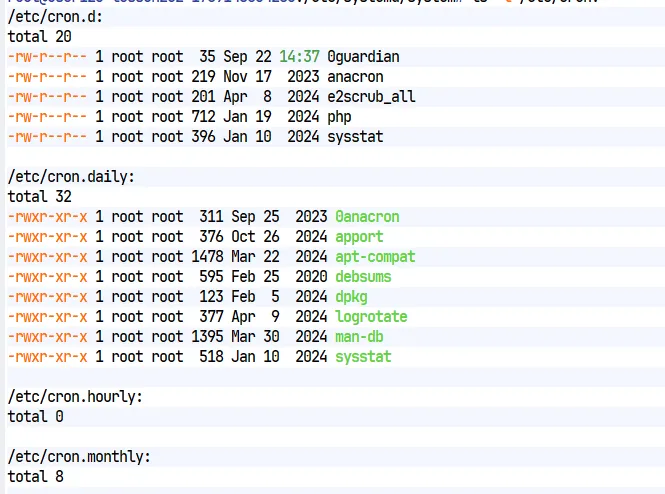
进入第一个文件夹进行查看,发现,定时任务
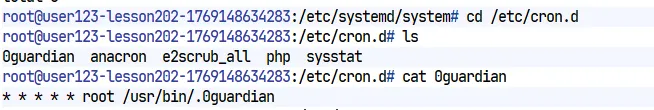
追踪到
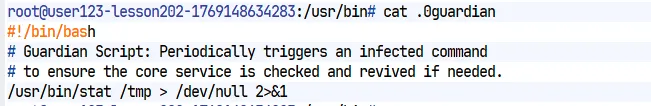
确定守护进程/usr/bin/.0uardian。
绑定一下IP与网址的映射
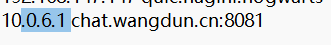
访问IP+端口,成功访问
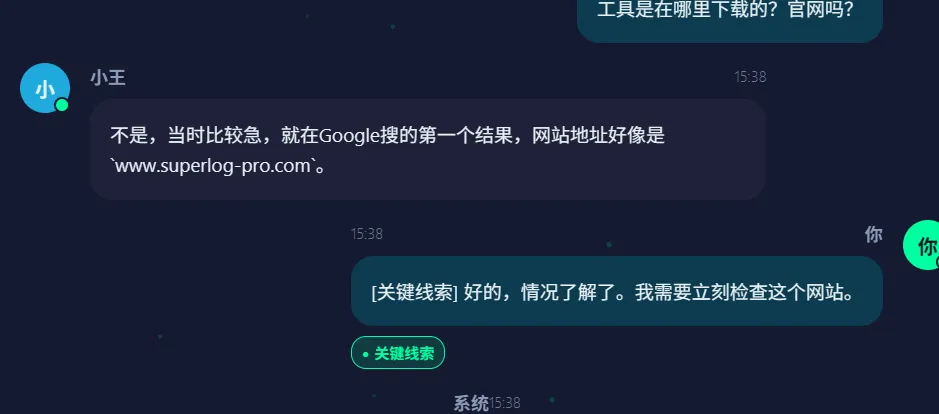
http://www.superlog-pro.com,访问一下 /root/.bash_history
ls
apt
apt update
apt install util-linux cloud-utils-growpart -y
apt install qemu-guest-agent cloud-init -y
apt install cloud-init
apt install qemu-guest-agent
cd /etc/cloud/
ls
vim cloud.cfg
cat cloud.cfg
vi cloud.cfg
cd /etc/
ls
cd cloud/ && pwd
ls
cd cloud.cfg.d/ && pwd
ls
cd .. && pwd
ls
systemctl stop firewalld
apt install sfdisk
sudo tail -f /var/log/cloud-init.log
cat /run/cloud-init/result.json
apt install  cloud-guest-utils
sudo systemctl enable qemu-guest-agent
sudo systemctl enable cloud-init
sudo systemctl stop firewalld
sudo grep -i "password\|chpasswd" /var/log/cloud-init.log
cat /var/log/cloud-init.log
cat /var/lib/cloud/instances/*/user-data.txt
sudo rm /etc/cloud/cloud-init.disabled
sudo cloud-init clean --machine-id
reboot
nginx -t
nginx -s reload
ping chat.wangdun.cn
reboot
ping chat.wangdun.cn
cat /etc/passwd
cd /home/solar/
ls
cd Desktop/
ls
cd ..
clear
cat /etc/passwd
deluser --remove-home solar
ping chat.wangdun.cn
vim /etc/resolv.conf
cat /etc/resolv.conf
ping /etc/resolv.conf
cat /etc/hosts
echo "127.0.0.1 chat.wangdun.cn" | sudo tee -a /etc/hosts
ping chat.wangdun.cn
cat /etc/hosts
cd /var/www
ls
cp -r chat_frontend/ chat_frontend_bak/
find / -name user.txt 2>/dev/null
reboot
cat /var/log/cloud-init.log
cat /etc/netplan/01-network-manager-all.yaml
cd /etc/netplan/
ls
cat 90-NM-14f59568-5076-387a-aef6-10adfcca2e26.yaml
cat 50-cloud-init.yaml
sudo mv /etc/netplan/90-NM-14f59568-5076-387a-aef6-10adfcca2e26.yaml /etc/netplan/90-NM-14f59568-5076-387a-aef6-10adfcca2e26.yaml.bak
ls
sudo cloud-init clean
sudo reboot
咳咳,网站在这里
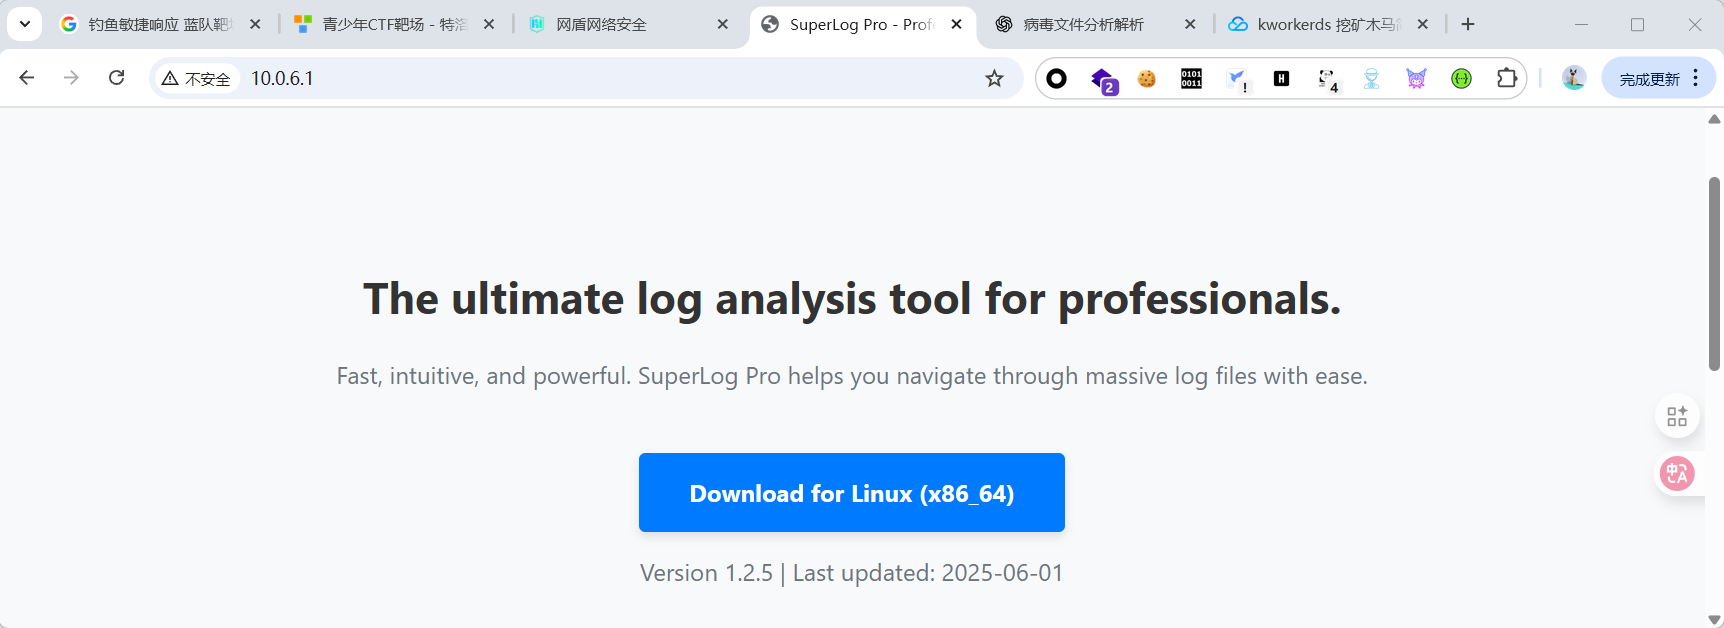
下载好了,等待分析,在下载的时候我们看后面的题目
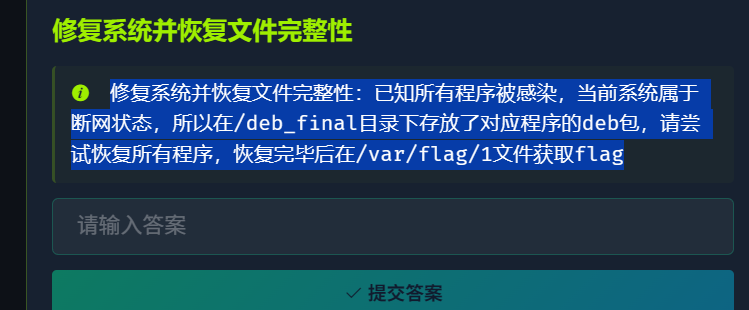
cd /deb_final
sudo apt install ./*.deb --reinstall
进行下载,然后验证
root@user123-lesson202-1769148634283:/deb_final# ip a
1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000
    link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00
    inet 127.0.0.1/8 scope host lo
       valid_lft forever preferred_lft forever
    inet6 ::1/128 scope host noprefixroute
       valid_lft forever preferred_lft forever
2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc fq_codel state UP group default qlen 1000
    link/ether bc:24:11:d8:0d:cc brd ff:ff:ff:ff:ff:ff
    altname enp0s18
    inet 10.0.6.1/16 brd 10.0.255.255 scope global noprefixroute eth0
       valid_lft forever preferred_lft forever
    inet6 fe80::be24:11ff:fed8:dcc/64 scope link
       valid_lft forever preferred_lft forever
root@user123-lesson202-1769148634283:/deb_final# sudo -v
root@user123-lesson202-1769148634283:/deb_final# hash -r
root@user123-lesson202-1769148634283:/deb_final# cat /var/flag/1
flag{e510c5fca680b1b4bd5c9d8d6b3f4bdc}
拿到 flag
flag{e510c5fca680b1b4bd5c9d8d6b3f4bdc}最终清理:
- 杀死进程
kill -9 kwordkerds
ps aux | rep kworkerds
- 杀死矿工及其进程
rm -rf /tmp/k*
rm -rf /usr/bin/.0guardian
rm -rf /etc/cron.d/0guardian
拿到flag 2

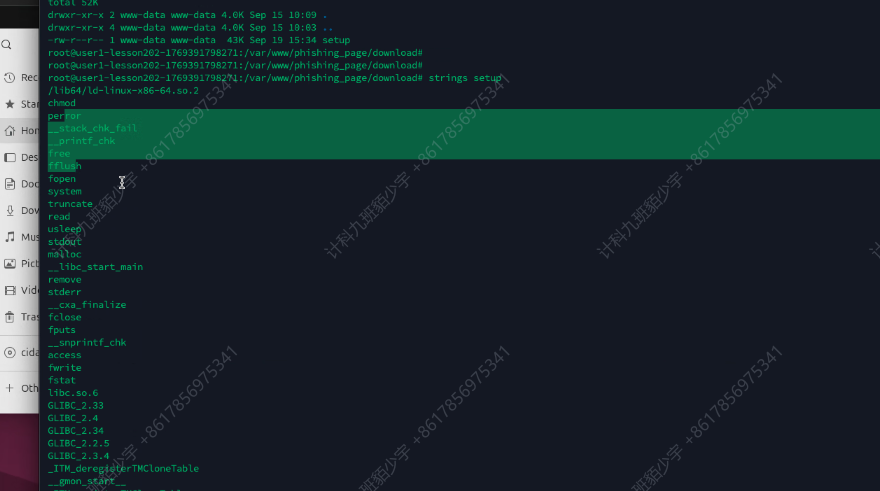
查看 文件目录
总结:
一、发现可以进程
- 用 ps aux / top / pstree 找到异常进程
- 可以特征
- 名字奇怪(kworkerds、隐藏点 . 开头)
- 占用 CPU 异常高
- 运行路径在 /tmp、 /var/tmp 、 隐藏目录
二、确定网络连接
- 用 netstat -antp 或 ss -pant 看进程是否有网络连接
- 可以追踪到远程 IP 和端口,判断是否在挖矿
- strace -p PID 可以直接看到进程尝试 connect 的 ip
三、分析守护进程
- 木马会通过守护进程保证自己重启
- 检查常见自启动点
- systemd 服务(/etc/systemd/system/或~/.config/systemd/usr/)
- cron 定时任务 (crontab -l -u root /etc/cron*)
- rc.local 或其他 init 脚本
- 找到守护脚本的绝对路径,这样后续才能彻底删除
四、停止木马
- kill -9 PID 停掉主程序
- systemctl stop service_name / pkill -9 guardian 停掉守护
- 这个步骤必须在删除文件前做,否则守护会把程序重新拉起来
五、分析可疑程序
- 查看 /proc/PID/maps 或 lsof -p PID 确认程序位置和依赖库
- 可以用 file /tmp/kworkerds、strings /tmp/kworkerds 做初步分析
- 如果程序被删除了但还在运行,路径会显示(deleted),说明内存里还有,但磁盘上可以删除
六、清理系统
- 删除程序文件 (rm -f /tmp/kworkerds /usr/bin/.0uardian)
- 删除守护进程脚本 (systemd service、cron 等)
- 检查残留进程和网络连接,确认完全清理
七、恢复系统
- 恢复可能被替换或污染的配置文件
- 清理日志、临时文件,确保不会再被自动启动

评论(0)
暂无评论