
前言
想象一下,你试图进入一个高度戒备的园区。第一道大门,保安需要核实你的入园资格;进入园区后,你想进入某栋特定的大楼,楼内前台需要根据你的入园凭证,发放楼宇通行证;最后,在目标办公室门口,门禁系统会最终核验你的通行证并为你开门。这个“入园资格-楼宇通行-最终访问”的三段式流程,正是Kerberos身份认证协议核心思想的生动写照。
从大门到内场:Kerberos如何构筑数字身份的三重门禁
在复杂的网络世界中,如何安全地证明“你是你”并访问服务?Kerberos协议提供了一套经典的解决方案。它就像一个高度精密的数字票务系统,通过签发和验证加密的“票据”(Ticket),在不可信的网络中,为客户端和服务端建立起双向的信任。理解它的关键,在于跟踪这张“票据”的奇妙旅程。
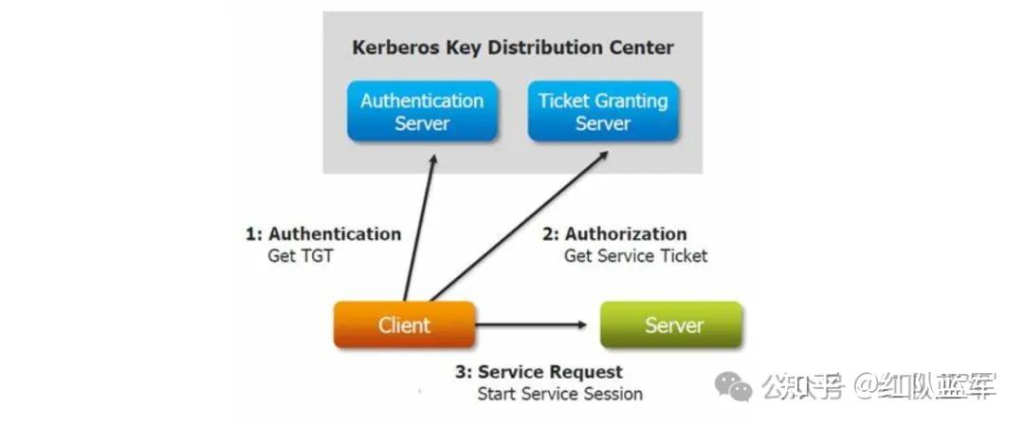
Kerberos 是一种基于加密 Ticket 的身份认证协议。在这里也就诞生了在网安很出名的黄金票据和白银票据。而 Kerberos 主要由三个部分组成:
- Key Distribution Center(即 KDC)
- Cilent
- Service
角色与道具:认识Kerberos舞台的核心要素
- Principal:大致可以认为是我们平常登录时候的用户名或者更寻常的例子便是身份证,其用于标识身份。Principal 主要由:primary,instance(可选择)和 realm 。包含 instance 的 principal ,一般作为服务端的 principal。而不含 instance 的 principal,一般会作为客户端的 principal,用于身份验证
- Keytab:包含了多个 principal 与密码的文件,用户可以利用该文件进行身份认证
- Ticket Cache: 客户端与 KDC 交互完成后,包含身份认证信息的文件,短期有效,需要不断renew
- Realm:Kerberos 系统中的一个 namespace。不同 Kerberos 环境,可以通过 realm 进行区分
- KDC(Key Distribution Center),是 Kerberos 的核心组件,主要由三个部分组成:
- Kerberos Database:包含了一个 Realm 中所有的 principal、密码与其他信息。
- Authentication Service(AC):进行用户信息验证,为客户端提供 Ticket Granting Tickets(TGT)
- Tickets Granting Service(TGS):验证 TGT 与 Authenticator,为客户端提供 Service Tickets。
前面罗里吧嗦一大堆,大家是不是有点烦了呢,接下来就看看原理部分吧!
三步之旅:详解Kerberos认证的完整流程
其实对于 Kerberos 原理我觉得可以类比到 TCP 的三次握手,其本质都是为了验证我是谁和你是谁的问题。
我们来想一个常见的场景,当我们去看电影的时候,随便捡起一张票,如果没有验证,那是不是就算套票了呢?于是乎,聪明的你会想到,那我为什么不去验证这张牌的时间?没错,可是狡猾的逃票的人员就会去拿别人的身份证和钱包去买票。于是,更聪明的你会想到,那既然如此!我们再认证一下这个人就好了!
恭喜你,你已经发明了 Kerberos 协议。
咳咳,开个玩笑,让我们来仔细看看吧
第一步:获取 TGT 即票据授权票据
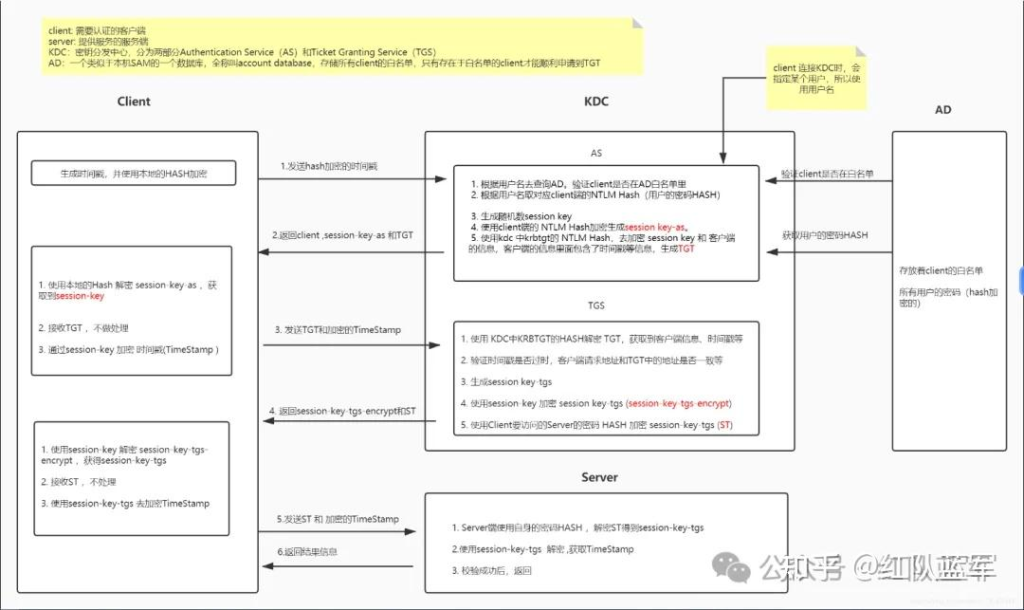
客户端向认证服务器(AS)发送一个 AS-REQ 请求。该请求主要包含:
- 客户端声称的用户名(Principal) 和所在的领域(Realm)。
- 请求的服务名(此处是票据授权服务TGS)。
- 客户端支持的加密类型列表。
AS收到请求后,会在数据库中查找该用户,并使用该用户密码派生的密钥(Client Key) 加密生成一个 AS-REP 响应包回复给客户端。这个响应包的核心是两部分:
- 票据授权票据(TGT),其内容(包含同样的会话密钥、客户端信息等)则使用KDC自己的密钥(krbtgt账户的密钥)加密。客户端无法解密TGT,只需在后续请求中原样转发。
- 用于TGS的会话密钥(Client/TGS Session Key),使用Client Key加密,只有知道正确密码的客户端才能解密获取。
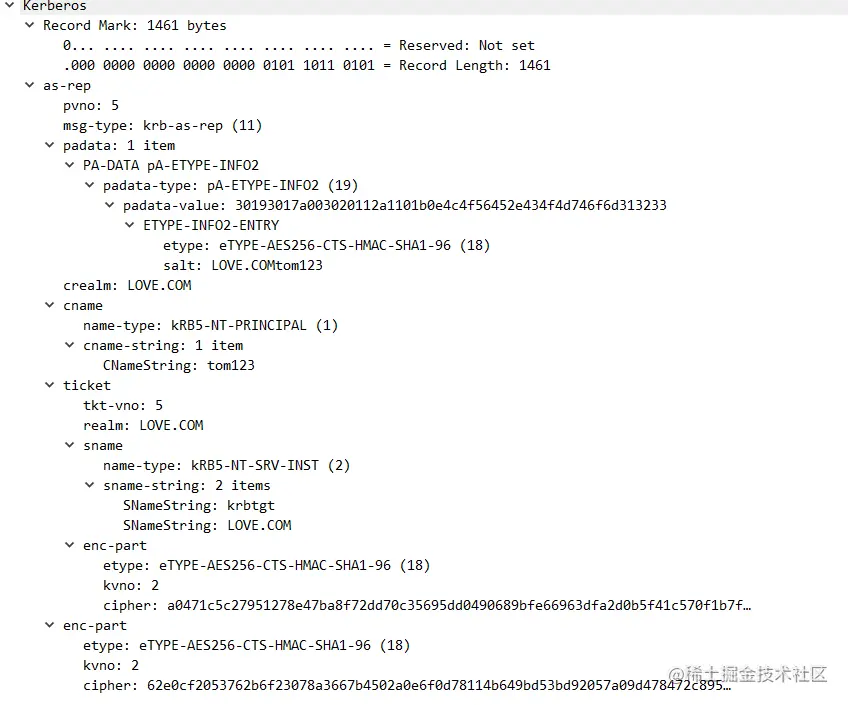
随后认证服务器(AS)会回给客户端返回 {TGT}KDC + {Session Key}ClientKey。即:使用用户的 Hash 加密[Time,TGSname,TGT 有效时间,CT_SK];使用 krbtgt 的 Hash 加密[Name,IP,Time,TGSNAME,TGT 有效时间,CT_SK]如下图所示:
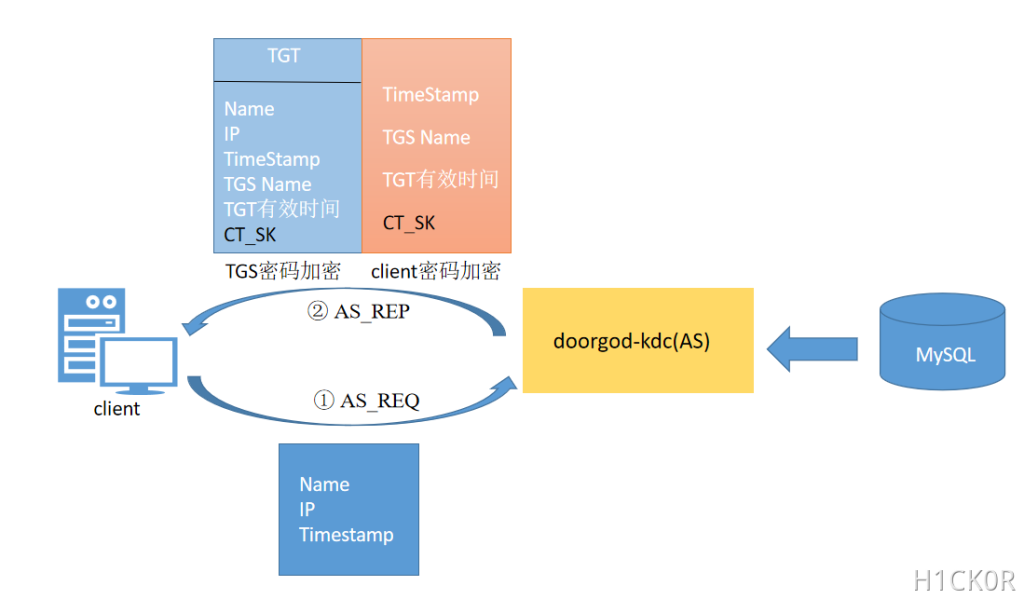
提供身份信息的数据包是AS-REQ(AS-requests)。发送TGT的数据包是AS-REP(AS-response)
当用户收到TGT时候对TGT进行解密。
第二步:获取服务票据
客户端会像票据授权服务器(TGS)发送一个包:{TGT}KDC + {Authenticator}SessionKey + 目标服务 ID
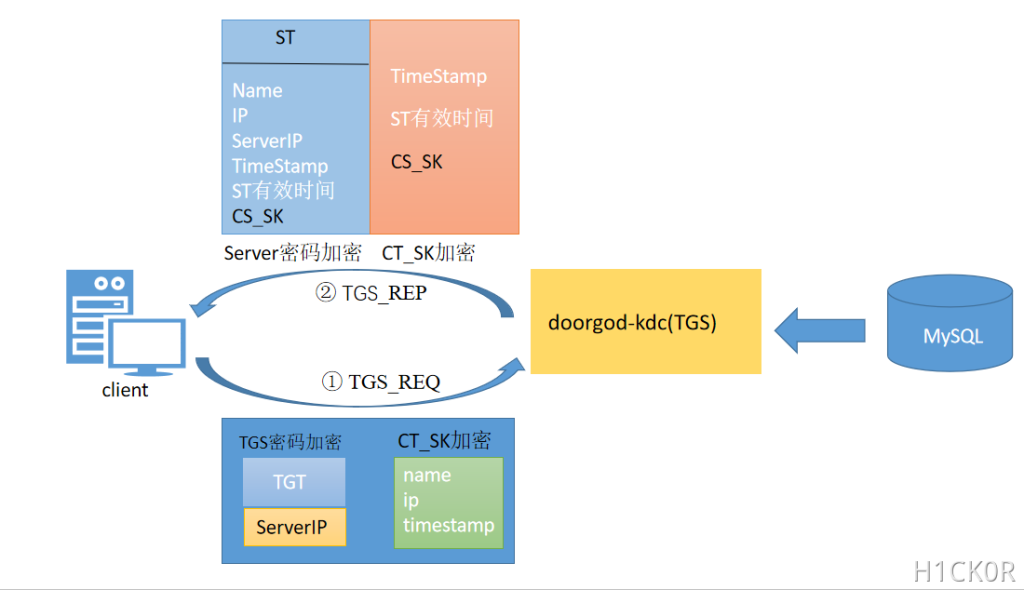
此时 TGS 便会会给客户端返回一个数据包:{Service Ticket}ServiceKey + {Service SessionKey}SessionKey
即:
- 客户端用会话密钥加密时间戳生成 Authenticator
- TGS 验证 TGT 和 Authenticator 后发放 服务票据
第三步:访问目标服务器
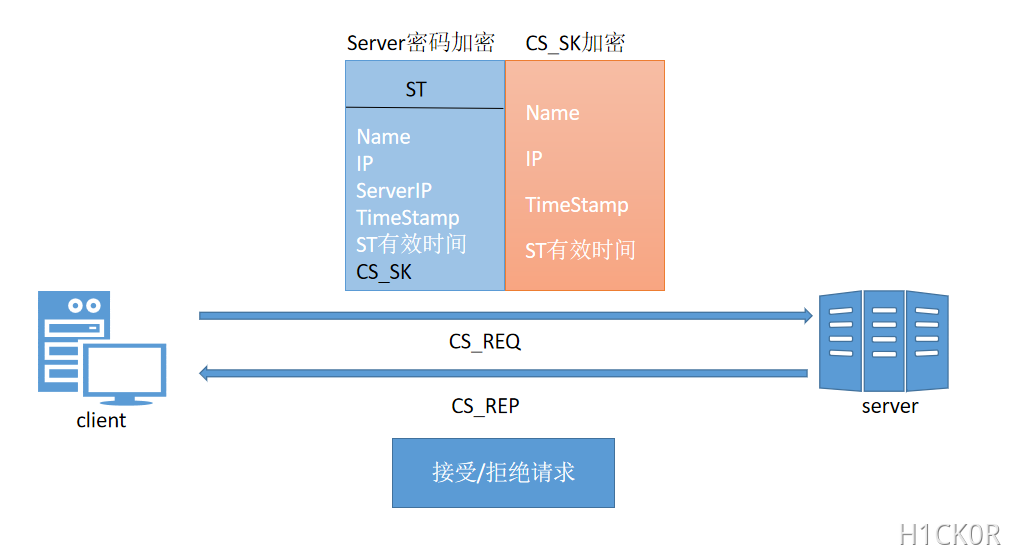
此时客户端拿到刚刚获取的票据发给服务器,此时服务端用自身的密钥进行解密票据,验证用户身份。即:
Client → Service: {Service Ticket}ServiceKey + {Authenticator}ServiceSessionKey
Service → Client: 可选的相互认证响应- 服务用自身密钥解密票据,验证用户身份
- 可选择性地向客户端证明自身身份(双向认证)
实战洞察:通过 Wireshark 抓包透视 Kerberos
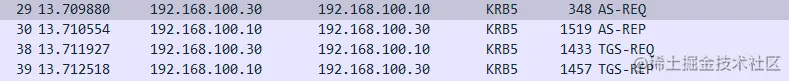
让我们在实验环境(如一个Windows域)中,使用 kinit 命令发起一次Kerberos认证,并用Wireshark抓取流量。我们将聚焦于第一个关键数据包——AS-REQ,通过解剖它来验证我们的理论。本来是自己抓包的,但是更新了一次域名以后丢了好多图片 orz
抓包环境与目的
- 环境:在域成员机器上,以命令行执行
kinit administrator。 - 工具:Wireshark,使用过滤器
kerberos。 - 目的:观察理论流程如何映射为真实网络报文,并为未来排查认证问题打下基础。
深度解析AS-REQ请求包
下图是一个典型的AS-REQ请求在Wireshark中的展开视图,其中几个关键字段印证并细化了我们的理解:
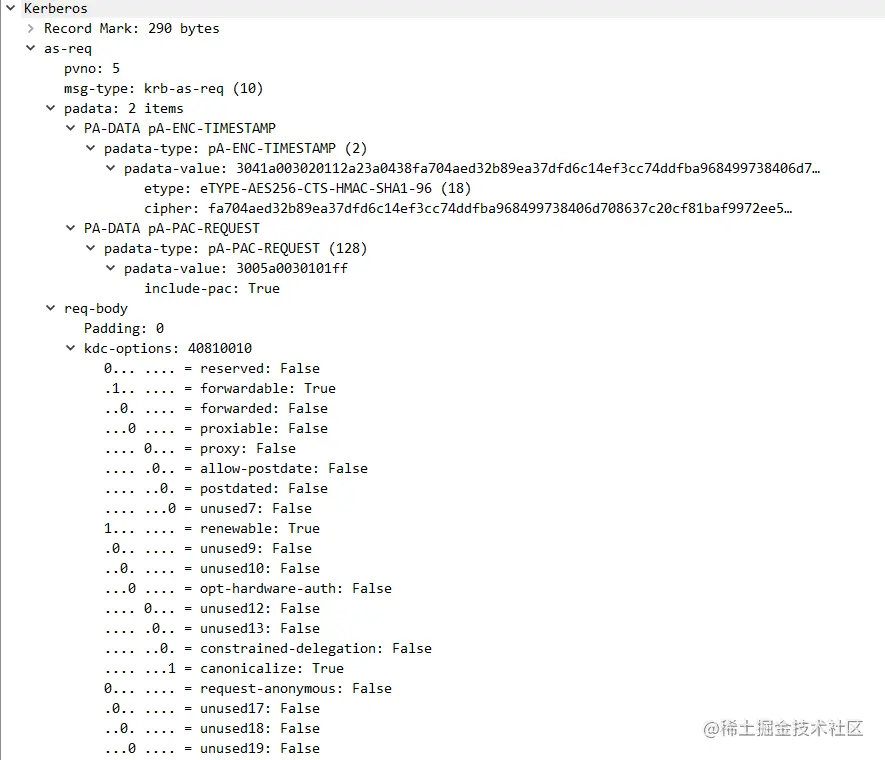
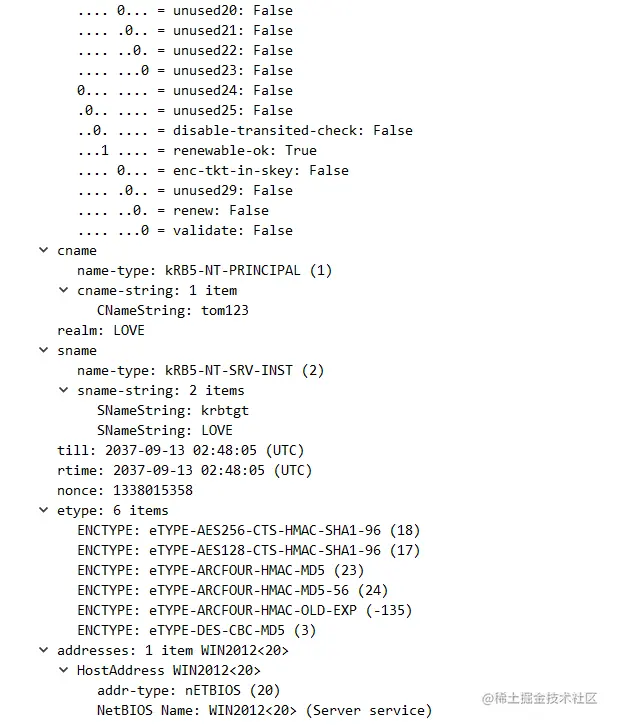
msg-type: krb-as-req (10):明确标识这是一个认证服务请求。padata:可能包含预认证数据。在微软的Active Directory环境中,这里通常包含采用用户密钥加密的时间戳,作为预认证的一部分,用于防止离线密码爆破。这是原文未提及的一个重要增强安全机制。req-body:kdc-options:指明请求的选项。cname:客户端名称。这里我们看到的是administrator,这正是客户端声明的身份。realm:领域,例如EXAMPLE.COM。sname:请求的服务名。在首次AS请求中,此项固定为krbtgt/REALM,即向TGS服务本身申请TGT。till:请求票据的有效截止时间。etype:加密类型列表。这是客户端支持的所有加密算法(如AES256, AES128, RC4-HMAC等)。KDC将从中选择一种双方都支持的强加密方式用于后续通信。协商强加密是保障安全的重要一环。
AS-REP 的验证
通过抓包分析,我们清晰地看到,初始请求中确实没有传输密码明文或哈希,而是依赖于后续的加密交换。当认证失败时,检查AS-REP的错误码、协商的加密类型等字段,是诊断问题的第一步。
Kerberos 的另一面—— 黄金票据与白银票据
Kerberos协议虽健壮,但其核心依赖的加密密钥一旦泄露,就会引发灾难性的攻击。其中,“黄金票据”和“白银票据”是两种最著名的利用方式。
| 攻击类型 | 伪造对象 | 所需密钥 | 危害程度 | 特点 |
|---|---|---|---|---|
| 黄金票据 | 票据授权票据(TGT) | krbtgt账户的Hash/NTML Hash | 极高(域控沦陷) | 可伪造任意用户到任意服务的TGT,完全绕过密码验证,直接获取TGS信任。 |
| 白银票据 | 服务票据(ST) | 目标服务账户的Hash | 高(服务沦陷) | 无需与KDC交互,直接构造访问特定服务的票据,但无法获取新的TGT。 |

评论(0)
暂无评论