
前言
这是一个新专题,最近在学习等保,接下来是对 Centos 7 的一个鉴别。如果有错误的地方还请大家及时指正
身份鉴别
a) 应对登录的用户进行身份标识和鉴别,身份标识具有唯一性,身份鉴别信息具有复杂度要求并定期更换
测评过程:
1、 现场核查是否对登录的用户进行身份鉴别
登录操作系统时,是否进行了身份验证,例如需要输入正确的账户、口令才能登录操作系统则为符合,如果存在用户使用口令登录则为不符合;
2、 现场核查用户身份标识是否具有唯一性
查看 /etc/passwd 文件,是否存在相同 uid 的账户,不存在 uid 相同的用户则为符合;
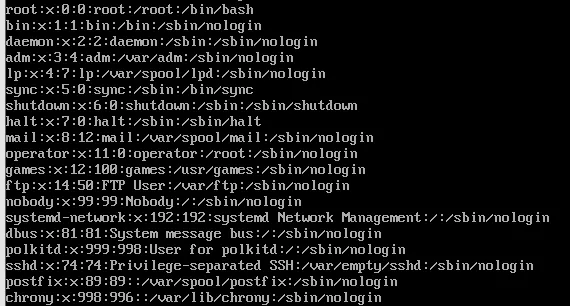
没有存在相同的 uid,此项符合
3、 访谈当前 root 账户所使用的口令组成情况是否满足“长度不低于 8 位,是否包含大写字母、小写字母、数字、特殊符号中的任意三种组合”;或通过 /etc/security/pwquality.conf 确认 minlen 大于 8、lcredit/ucredit/dcredit/ocredit 至少为 1(即要求大小写字母、数字、特殊字符)满足上述要求则为符合;
cat /etc/security/pwquality.conf | grep -E 'minlen|lcredit|ucredit|dcredit|ocredit|difok'
  #如果文件里这些参数被注释了(前面带 #),说明使用的是默认值(通常较弱或无效),需要取消注释并配置合理值。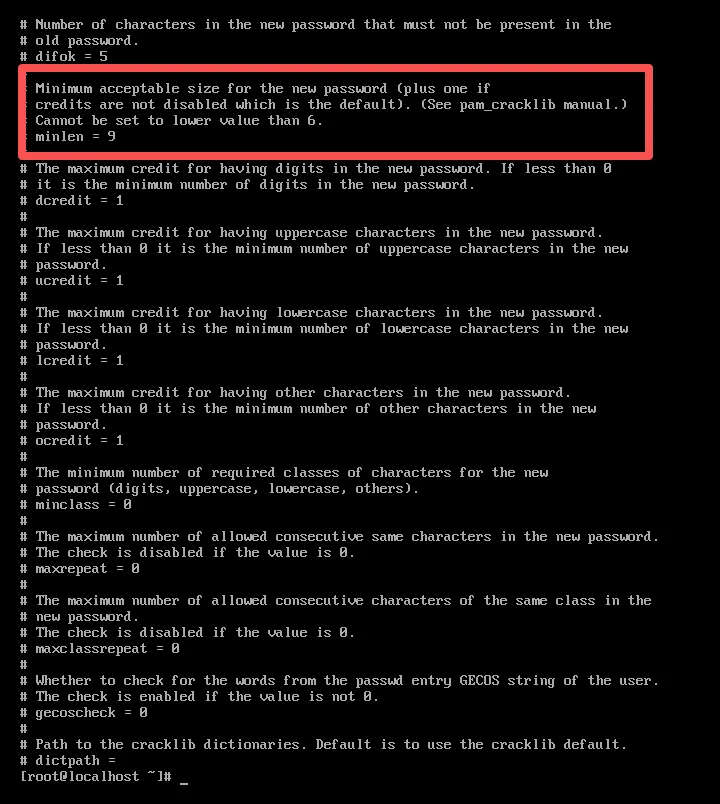
4、 通过 /etc/login.defs | grep PASS_MAX_DAYS 确认口令最大有效期小于 90 天;通过 /etc/pam.d/system-auth | grep pwhistory 确认设置了 remember 参数以阻止重用旧密码。还需要额外对 root 用户进行设置
chage -l root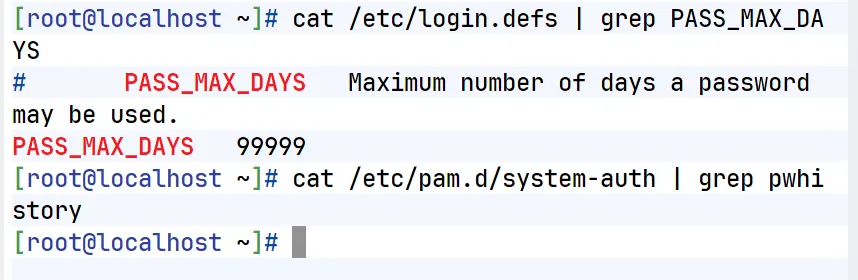
此时可以判定不合规
b)应具有登陆失败处理功能,应配置并启用结束会话、限制非法登录次数和当登录连接超时时自动退出等相关措施;
测试过程:
1、 登陆失败处理,测评时应检查 /etc/pam.d/system-auth | grep pam_tally2、/etc/pam.d/sshd | grep pam_tally2。若输出类似 auth required pam_tally2.so deny=3 unlock_time=600 的内容,则代表已配置。
cat /etc/pam.d/system-auth | grep -E 'pam_tally2|pam_faillock'
cat /etc/pam.d/sshd | grep -E 'pam_tally2|pam_faillock'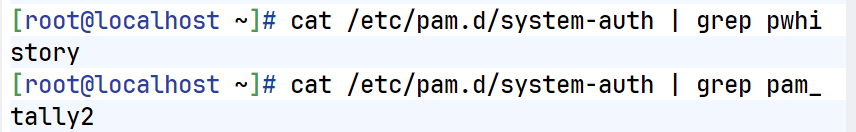
2、 关于登录连接超时自动退出策略,该项通过 TMOUT 环境变量控制,输入 echo $TMOUT 进行查看

cat /etc/profile | grep TMOUT
cat /etc/bashrc | grep TMOUT
grep -r "TMOUT" /etc/profile.d/
不合规
c) 当进行远程管理时,应采取需要措施防止鉴别信息在网络传输过程中被窃听
测评过程:
1、检查是否安装 Telnet(未输出,则未安装服务,反之则安装)
rpm -qa | grep telnet2、 检查 Telnet 服务状态(若输出包含 Active: inactive (dead) 或 Unit not found:服务未运行,符合要求。若输出包含 Active: active (running):Telnet 服务处于运行状态,存在鉴别信息被窃听风险,判定为不符合。)
systemctl status telnet.socket3、 检查 Telnet 进程和端口
ps -ef | grep telnet | grep -v grep
# 无输出:无 Telnet 进程,状态正常。
netstat -tnlp | grep :23
# 或使用 ss 命令(更快)
ss -tnlp | grep :23
# 无输出:23号端口未被监听,状态正常
4、 检查 SSH 服务状态
4.1、检查 SSH 服务状态
systemctl status sshd
#预期输出:包含 Active: active (running),表示 SSH 服务正在运行 。
判定:服务正常运行,此项为符合。
4.2、检查 SSH 进程和端口
ps -ef | grep sshd | grep -v grep
# 预期输出:显示 /usr/sbin/sshd 相关进程,表示 SSH 服务进程存在
netstat -tnlp | grep :22
# 或使用 ss 命令
ss -tnlp | grep :22
# 预期输出:显示 LISTEN 状态,表示 22 号端口已开启监听 。

判定:端口正常监听,此项为符合。
判定规则:
- 情况一(推荐且合规):确认 Telnet 服务未运行,系统仅使用 SSH 进行远程管理。这符合《测评过程》第2条“仅开启并使用SSH进行远程管理,则为符合”的要求。
- 情况二(不合规):Telnet 服务处于运行状态,意味着存在明文传输的管理通道,无论 SSH 是否开启,均判定为不符合。

评论(0)
暂无评论