
引言
一开始,在打靶的过程中,我曾天真的认为。原理,我只需要在我不会的时候,去看看就好了。知道偶然一次,Fscan 无法扫描,Nmap 的工作原理一知半解,被一个靶场折磨的痛不欲生的时候。我终于想起了,是时候该回头看看底层了。于是,对于 LM-Hash 一个比较重要的知识点我决定分两部分进行梳理。不仅要做出来,还能讲清楚。
于是本文将先梳理 LM Hash Key 生成的具体流程,再从密码学与系统设计角度分析其背后的原理。
真実はいつも一つ

LM Hash Key 生成的总体流程
总体流程可用如下所示:
明文密码 –> 转大写 –> 拆分为 7 字节 × 2 –> 每组补 0 –> 生成 DES key –> 加密固定字符串 –> 拼接结果
步骤详解及代码实现
以 Admin@123 为例子,其会经历以下几个步骤:
- 将明文转化为大写模式:
Admin@123 —-> ADMIN@123
- 将字符串大写后转换为 16 进制字符串
ADMIN@123 —–> 41 44 4d 49 4e 40 31 32 33
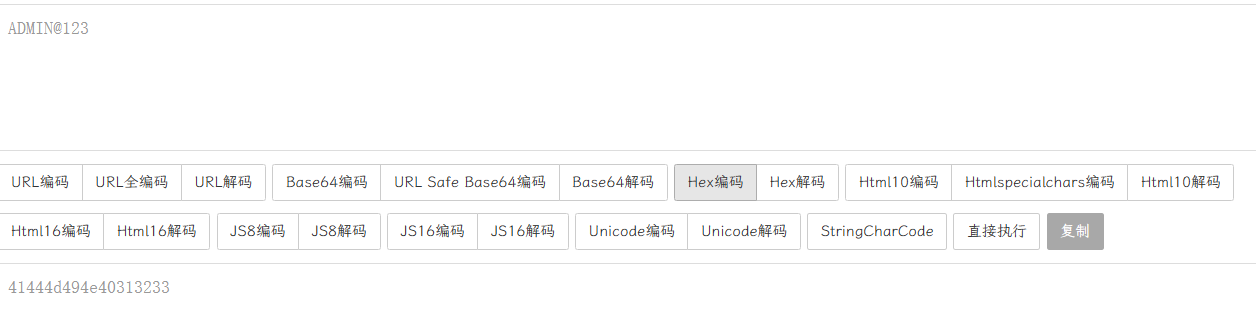
- 密码不足14字节要求用0补全,超过14字节要保留前14字节。
41 44 4d 49 4e 40 31 32 33 00 00 00 00 00
- 将上述分为两组,每组7字节
41 44 4d 49 4e 40 31
32 33 00 00 00 00 00
- 将每一组 7 字节的十六进制转换为二进制,每7bit一组末尾加0,再转换成十六进制组成得到2组8字节的编码
第一组:
41 44 4d 49 4e 30 31 —-> 0100 0001 0100 0100 0100 1101 0100 1001 0100 1110 0011 0000 0011 0001
7字节 一组:
01000000
10100010
00010010
10101000
10010100
01110010
00000000
01100010
转化成16进制
0100000010100010000100101010100010010100011100100000000001100010 —->40A212A894720062
第二组:
32 33 00 00 00 00 00 —-> 0011 0010 0011 0011 0000 0000 0000 0000 0000 0000 0000 0000 0000 0000
7字节一组
00110010
00011000
11000000
00000000
00000000
00000000
00000000
00000000
转化成16进制
0011001000011000110000000000000000000000000000000000000000000000
—-> 3218C00000000000
- 将以上步骤得到的两组 8 字节编码,分别作为 DES 加密 key 为魔术字符串 KGS!@#$% 进行加密 KGS!@#$% 的十六进制为 4B47532140232425
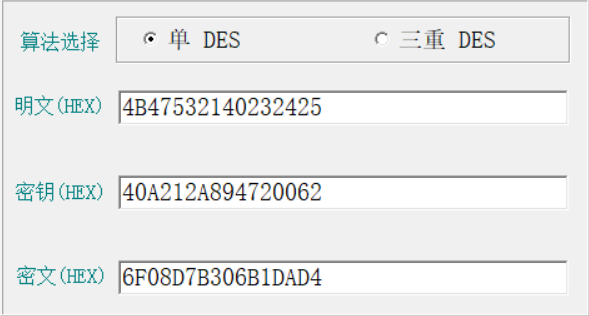
6F08D7B306B1DAD4
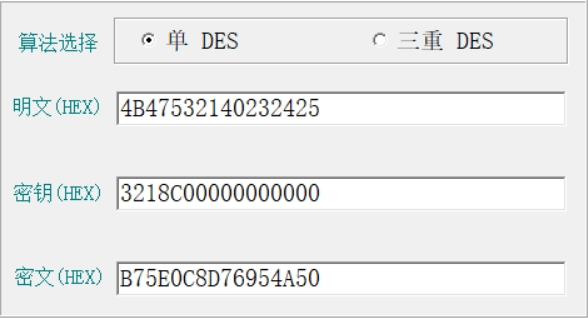
B75E0C8D76954A50
放上代码
# 将密码转化为大写并将其转换为16进制字符
def PassUpHex(text):
    result = ''
    for word in text:
        #先将字符串改为大写
        word = word.upper()

        # 转换为 ASCII 值
        ascii_code = ord(word)

        #将其转为 16 进制
        hex_char = hex(ascii_code)
        result += hex_char[2:]    # 其为0X打头,我们只需要后面的数字.去掉前两位

    #测试
    #print(result)
    return result

# 但拎出来
def ArrForamat(string):
    # 初始化一个数组
    group_arr = []

    # 转成 Hex
    for i in range(0,len(string),2):
        chunk = string[i:i+2]
        if chunk:  # 确保不添加空字符串
            # 先把 16 进制 字符串 转回整数
            # :08b 表示换成二进制,不足 8 位 前面补0
            bin_val = f"{int(chunk, 16):08b}"
            group_arr.append(bin_val)

    return group_arr

# 计算结果是否为 14 字节,或超过 14 字节。并分成两组。转为 2 进制
def HexToFormat(text):
    Format = PassUpHex(text)

    # 超过14字节取出前14字节
    if len(Format) >= 28:
        Format = Format[:28]

    # 没到14字节,补0
    else:
        Format += (28-len(Format))*'0'

    # 测试
    # print(Format)

    # 分成两组
    group1 = Format[:14]
    group2 = Format[14:]

    # 测试
    # print(f"分组一:{group1} | 分组二:{group2}")

    # 定义数组
    group1_arr = ArrForamat(group1)
    group2_arr = ArrForamat(group2)

    # 测试
    return group1_arr,group2_arr

def ArrToHex(arr):
    # 数组转化为字符串
    group = "".join(arr)

    # 定义初始字符串
    result = ""

    # 每七个一组 然后补 0
    for i in range(0,len(group),7):
        chunk = group[i:i+7]
        if chunk:
            chunk += "0"

        # 先转成 10 进制整数,基数填 2
            dec_num = int(chunk,2)

        # 转 16 进制
            result += f"{dec_num:02x}"

    return result

# 接下来转成 16进制
def FormatToHex(text):
    # 先接一下参数
    group1_arr,group2_arr = HexToFormat(text)

    # 改为字符串,我举得这里可以优化成一个函数
    # group1 = "".join

    result1 = ""
    result2 = ""
    result1 = ArrToHex(group1_arr)
    result2 = ArrToHex(group2_arr)

    # 还可以优化,用一行代码处理两个数组
    # groups = HexToFormat(text)
    # result = "".join(ArrToHex(groups) for g in groups)
    #
    print(f"DES 准备就绪的密钥:{result1} 和 {result2}")
    return result1,result2

if __name__ == '__main__':
    text = input("请输入密码:\n")
    FormatToHex(text)
以上便是 LM Hash Key 生成的完整流程,但仍未回答一个关键问题:为什么要这么做?
原理
LM Hash Key 生成的本质,是将用户名口令适配到 DES 密钥格式的编码转换过程。于是就可以诞生如下解释原因。
一、DES 决定了一切
众所周知,DES 对密钥有非常严格的结构要求:
- 需要 64 bit 即 8 字节
但实际上每个字节的最后 1 bit 不是用来加密的,而是奇偶校验位(Parity Bit)。所以参与运算的只有 7 bit × 8 = 56 bit 即 7 字节
这意味着:任何想要用 DES 的系统,都必须提供 56 bit 的 “有效信息位”。因此,,LM 的核心问题就变成了:“如何把用户输入的密码,转换成若干个 56bit 的 DES 密钥?”
二、为什么必须 7 字节一组拆分
用户密码在 LM 中:最多 14 字节,而一个 DES Key 只能承载 7 字节的有效信息,所以从原理上看,只有两种选择
- 选择 A:只用前 7 字节 → 丢弃后半部分密码。这更一步降低了安全性
- 选择 B:拆成两组,每组 7 字节
于是 LM 采取了方案 B:
- Key1 = 前 7 字节
- Key2 = 后 7 字节
从更高层的角度看,这其实是:把一个最长 14 字节的密码,拆成两个独立的 56bit 密钥。
这也解释了一个重要现象:LM Hash 天然是“分段独立加密”的,这也是它容易被破解的重要原因之一。
三、补 0 的真正含义
DES 要求输入 8 字节密钥,但我们只有 7 字节有效信息,所以必须“凑”成 8 字节,才能喂给 DES。所以补 0 的本质,实际上是占位符。即前 7 字节=真正的密钥信息,第 8 字节是为满足 DES 输入格式
四、7 → 8 字节的位映射本质
原始输入:7 字节 = 56 bit ;DES 需要:8 字节 = 64 bit
解决方案:
把这 56 bit 重新分布到 8 个字节。每个新字节,其前 7 bit = 来自密码的有效信息,最后 1 bit = 奇偶校验位。所以这一步不是“随机打乱”。而是,在不改变信息的前提下,重排位序以符合 DES 标准。
原理五:为什么用固定字符串加密
其是为了保证 相同的密码一定对应着相同的 Hash。去方便 Windows 进行身份验证:只需要对比 Hash ,不需要存明文密码。
于是 LM 最大的安全缺陷就来了。
因为明文是固定的,所以攻击者可以预先计算进行离线破解。并且 Key1 和 Key2 是独立的:可以分别破解前 7 位和后 7 位。
总结
综上所述,LM Hash Key 的生成并非随意的拆分与填充,而是由 DES 密钥结构、历史兼容性需求以及工程实现方式共同决定的一套转换机制。理解这些原理,有助于我们在学习现代密码体系时,避免重蹈 LM 设计的覆辙。

评论(0)
暂无评论